
As melhores práticas de rede começam com uma realidade simples: em 2025, 43% das empresas do Reino Unido reportaram ter sofrido uma violação ou ataque de segurança cibernética nos 12 meses anteriores, de acordo com o Cyber Security Breaches Survey 2025 do Governo do Reino Unido. Para um espaço físico ou empresa, a questão não é se deve proteger a rede. É se os acessos, as alterações e as saídas são geridos suficientemente bem para limitar o que pode correr mal.
Uma rede de convidados deve ser conveniente, mas não fidedigna por conceção. Funcionários, visitantes, inquilinos e equipamentos operacionais precisam de diferentes tipos de acesso, e essas permissões têm de mudar quando as pessoas saem, os dispositivos se tornam inseguros ou a infraestrutura é atualizada.
Principais Boas Práticas de Rede num Relance
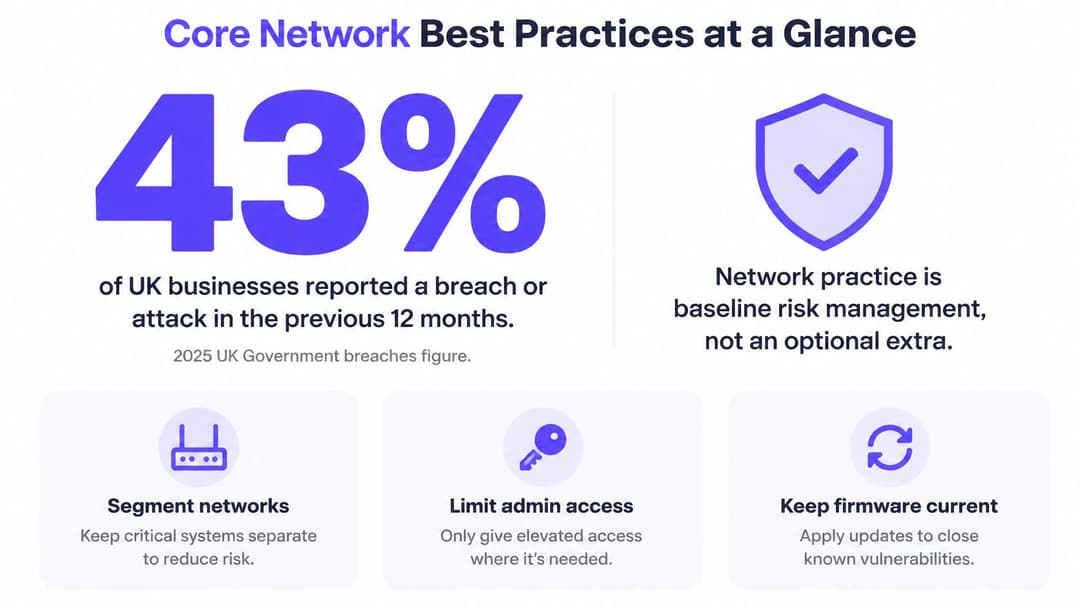
A cifra de 43% para violações ou ataques torna a segurança da rede uma parte fundamental da gestão de riscos, e não uma atualização opcional. Comece com seis controlos que reduzem a probabilidade de acessos não autorizados e facilitam a contenção de falhas.
| Prática | O que previne | Onde é mais importante | Primeira verificação |
|---|---|---|---|
| Segmentar por público e finalidade | Movimento lateral após a comprometimento de um dispositivo | Espaços onde convidados e funcionários partilham uma rede | O tráfego de convidados e funcionários está em VLANs separadas? |
| Autenticar cada utilizador e dispositivo | Palavras-passe partilhadas roubadas e dispositivos não geridos | Redes de funcionários e espaços com chave partilhada | Algum acesso de funcionário é concedido por uma palavra-passe partilhada? |
| Separar a gestão do tráfego de utilizadores | Atacantes a aceder a controladores e consolas de administração | Todas as infraestruturas com vários locais | Um dispositivo de convidado consegue aceder ao endereço de um controlador? |
| Controlar alterações com testes e reversão | Interrupções auto-infligidas por alterações de configuração | Operações em vários locais e 24/7 | Cada alteração tem um responsável e uma etapa de reversão? |
| Monitorizar a autenticação e o acesso | Falhas silenciosas e revogação lenta | Cuidados de saúde, hotelaria e comércio de retalho | Os inícios de sessão falhados e as revogações são revistos semanalmente? |
| Revogar o acesso automaticamente | Ex-funcionários e prestadores de serviços expirados a manter o acesso | Redes de funcionários, prestadores de serviços e inquilinos | Quanto tempo decorre entre uma alteração no diretório e a remoção da rede? |
Boas práticas de rede não se resumem às definições predefinidas do fornecedor aplicadas uma vez e esquecidas. São um conjunto de controlos adaptados a ameaças reais, verificados em função da forma como as pessoas e os dispositivos utilizam a rede na prática, e mantidos à medida que essas necessidades mudam.
Concebido para três públicos diferentes
Os Convidados precisam de uma conectividade simples, mas não devem conseguir aceder aos sistemas internos. Os Colaboradores precisam de acesso a aplicações específicas e adequadas às suas funções, com uma forma fiável de remover esse acesso. Os Dispositivos operacionais, tais como caixas registadoras, sensores e controlos de edifícios, muitas vezes apenas precisam de comunicar com um número reduzido de serviços e podem não suportar métodos modernos de início de sessão.
Uma rede partilhada falha com os três grupos ao mesmo tempo. Uma palavra-passe partilhada torna difícil identificar quem ou o que se ligou, enquanto um acesso abrangente pode permitir que um dispositivo comprometido alcance sistemas em que não deveria tocar. Mesmo uma ligação WiFi bem encriptada não resolve esse problema de acesso.
Utilize a tabela como uma verificação de lacunas. Se a resposta honesta a qualquer pergunta de primeira verificação for não, trate essa linha como candidata à primeira correção. O restante deste guia aborda como conceber zonas, escolher a autenticação, manter o serviço durante alterações e retirar o acesso quando pessoas ou dispositivos já não precisarem dele.
Como conceber zonas de rede para locais de grande afluência e empresas
A rede de um local é como um edifício: cada divisão precisa da sua própria fechadura. Os quartos de hóspedes, o back office, os caixas da cozinha e a sala técnica de um hotel não devem partilhar a mesma chave. Agrupe os dispositivos por quem os utiliza e pelo que fazem, e não apenas por piso ou switch.
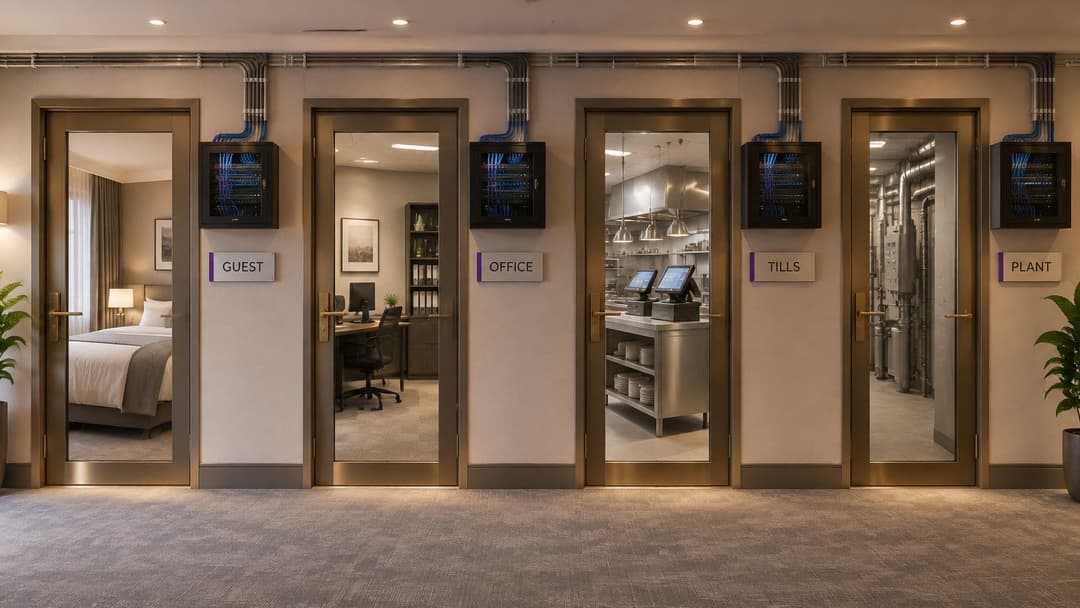
| Zona | Utilizadores e dispositivos típicos | Acesso permitido | Controlo principal |
|---|---|---|---|
| Convidado | Telemóveis e portáteis de visitantes | Apenas Internet, sem endereços internos | VLAN própria, isolamento de clientes e limites de sessão |
| Pessoal | Funcionários em portáteis e dispositivos móveis geridos | Aplicações internas nomeadas para a sua função | Início de sessão por certificado ou diretório e política baseada em funções |
| Operacional e IoT | Caixas registadoras, sensores, controlos de edifícios e impressoras | Apenas o serviço do fornecedor ou controlador | VLAN separada e regras de rejeição por predefinição |
| Inquilino ou residente | Telemóveis, consolas e televisores de cada residente | Apenas a sua própria rede privada | Chave exclusiva por inquilino e isolamento entre inquilinos |
| Gestão | Pontos de acesso, switches e controladores | Administradores nomeados a partir de um dispositivo gerido | Plano de gestão separado e MFA nos inícios de sessão de administração |
Crie as zonas com base nas dependências reais
Primeiro, liste cada classe de dispositivo e o respetivo proprietário. Inclua equipamentos menos visíveis, como impressoras, sistemas de controlo de edifícios, terminais de pagamento e pontos de acesso. Um inventário sem um proprietário nomeado é difícil de manter atualizado quando o dispositivo é substituído ou a sua finalidade se altera.
Em segundo lugar, mapeie quais as zonas que precisam de comunicar e quais os serviços de que necessitam. Não escreva "as caixas registadoras precisam de acesso à rede"; especifique o serviço de pagamento ou controlador que precisam de alcançar. Em terceiro lugar, recuse a comunicação entre zonas por predefinição e, em seguida, permita apenas os fluxos identificados no seu mapa. O terminal de pagamento de um bar pode precisar de comunicar com o seu fornecedor de pagamentos, mas não tem qualquer razão para aceder à partilha de ficheiros dos colaboradores.
Esta abordagem exige mais planeamento do que colocar todos os dispositivos numa única rede. Também gera trabalho quando surge uma necessidade de negócio legítima, pois alguém terá de atualizar e testar a regra correspondente. Ainda assim, é um compromisso benéfico: uma política clara e restrita é muito mais fácil de auditar do que um conjunto de exceções abrangentes que já ninguém se lembra de ter adicionado.
Em 2025, 3% das empresas do Reino Unido relataram ter sofrido uma violação ou ataque de ransomware nos 12 meses anteriores, de acordo com o relatório técnico do Cyber Security Breaches Survey 2025 do Governo do Reino Unido. A segmentação ajuda a conter as consequências se um dispositivo for comprometido. Uma caixa registadora infetada não deve ter uma rota para os sistemas do escritório.
O tráfego de convidados pode ser isolado na sua própria VLAN. Configure-a para que o portátil de um visitante possa aceder à internet sem ver endereços internos e verifique essa separação a partir de um dispositivo de convidado, em vez de confiar apenas no diagrama de rede. Uma VLAN fornece um limite útil, mas não é prova de que todas as solicitações dentro da rede sejam seguras. As regras de acesso ainda precisam de determinar quais os serviços e sistemas que podem comunicar.
Escolher a Autenticação para Convidados e Funcionários
Escolha a autenticação pela identidade e capacidade do dispositivo, não pelo SSID. Uma rede de visitantes deve ser tratada como não fiável, mesmo quando os visitantes se autenticaram. O acesso do pessoal precisa das suas próprias verificações de identidade e de um processo para remover o acesso quando uma pessoa ou dispositivo já não cumpre os requisitos.
| Método | Identidade por utilizador ou dispositivo | Revogar um utilizador sem afetar os outros | Mais adequado para |
|---|---|---|---|
| Chave pré-partilhada partilhada | Não | Não, todos os dispositivos precisam da nova chave | Dispositivos legados e locais privados de pequena dimensão |
| Captive Portal com e-mail ou início de sessão social | Por conta de visitante | Sim, através do portal | Visitantes ocasionais em locais de grande afluência |
| Passpoint ou OpenRoaming | Por dispositivo e conta | Sim, através do fornecedor | Visitantes frequentes que pretendem uma ligação automática |
| Identity PSK (xPSK) | Uma chave por dispositivo ou pessoa | Sim, revogar essa chave | IoT e dispositivos que não conseguem executar certificados |
| 802.1X com certificados | Um certificado por dispositivo | Sim, revogar ou parar de renovar o certificado | Portáteis e dispositivos móveis geridos da equipa |
| 802.1X com início de sessão por diretório | Por utilizador, associado ao diretório | Sim, desativar a conta | Funcionários que iniciam sessão com contas corporativas |
Adapte o método ao padrão de acesso
Para visitantes ocasionais, um Captive Portal pode associar um visitante a uma conta que o local pode revogar. O portal controla a admissão, não o que um dispositivo admitido pode alcançar. Mantenha o tráfego de visitantes isolado e restrinja o acesso após o início de sessão. A autenticação não substitui a política de rede.
Para visitantes frequentes, o Passpoint ou o OpenRoaming podem reduzir os inícios de sessão repetidos, permitindo a ligação automática assim que um perfil for aprovisionado. Mantenha esse tráfego separado do pessoal e dos serviços operacionais. A conveniência altera a forma como os visitantes se ligam, não a quantidade de acesso que devem receber.
Os dispositivos dos funcionários precisam de credenciais associadas a uma pessoa ou a um dispositivo gerido. O 802.1X com certificados atribui a cada dispositivo gerido uma credencial individual. O início de sessão baseado em diretório associa o acesso a uma conta corporativa, pelo que desativar essa conta pode remover o acesso do utilizador. Escolha a opção que se adequa aos processos de gestão de dispositivos e identidade existentes na organização e atribua a responsabilidade pela revogação antes da implementação. Sem esse responsável, o acesso de ex-funcionários pode persistir após a conta ou o dispositivo deverem ter sido removidos.
O xPSK, ou chave pré-partilhada de identidade, adequa-se a sensores, caixas registadoras mais antigas e outros equipamentos que não conseguem utilizar certificados. Uma chave individual para cada dispositivo ou pessoa permite que um operador revogue uma identidade sem ter de substituir credenciais em toda a infraestrutura. Uma chave pré-partilhada comum não possui identidade individual: remover um utilizador pode significar a distribuição de uma nova chave por todos os dispositivos, e os dispositivos esquecidos podem manter o acesso.
Os métodos de ligação de Staff WiFi da Purple incluem Passpoint, xPSK, Certificate WiFi e WiFi via MDM. O Staff WiFi funciona nos pontos de acesso que a empresa já possui, sem qualquer PKI para construir. Para os funcionários que necessitam de autenticação empresarial, o WPA-Enterprise utiliza o 802.1X em vez de uma palavra-passe partilhada. O compromisso operacional é simples: credenciais individuais mais fortes melhoram o controlo, mas exigem um processo claro de aprovisionamento, renovação e revogação.
O Information Commissioner's Office do Reino Unido alerta que o WiFi não seguro pode expor ficheiros e informações privadas. O seu guiamento de segurança para WiFi recomenda a encriptação e a desativação da ligação automática a redes desconhecidas. Aplique essas proteções e, em seguida, trate o acesso de convidados como não confiável: autentique utilizadores ou dispositivos onde for apropriado, isole o tráfego e registe as decisões de acesso.
Os princípios de arquitetura zero-trust do NCSC focam-se em identificar utilizadores, dispositivos e serviços, avaliar o contexto e autorizar cada pedido de acordo com a política. Na prática, isso significa que a autenticação é apenas uma parte da decisão. Mantenha o acesso de convidados e de funcionários separado, torne as credenciais revogáveis individualmente onde o dispositivo o suportar e defina quem atua quando a identidade ou o estado do dispositivo se alteram.
Redes Multi-Inquilino Sem Risco Partilhado
Um edifício de apartamentos partilha canalizações e um contador, mas cada fração tranca a sua própria porta. Uma instalação de WiFi partilhada pode funcionar exatamente da mesma forma. Pontos de acesso partilhados não têm de significar acesso partilhado: a questão essencial é saber se cada inquilino possui uma identidade e uma rede privada separadas, e se a arquitetura impede que um inquilino aceda à rede de outro.
Torne o acesso de cada residente individual
Atribua a cada residente, inquilino ou dispositivo uma chave única e, em seguida, isole o tráfego de cada inquilino de todos os outros. Com o xPSK, uma chave pode ser revogada para uma identidade sem alterar as credenciais de todo o edifício. É uma opção muito mais adequada para processos de entrada e saída do que uma palavra-passe partilhada única que precisa de ser redistribuída sempre que um residente sai.
Dispositivos sem navegador Web exigem atenção redobrada. Uma televisão ou consola de jogos pode não conseguir abrir um Captive Portal e concluir uma autenticação baseada na Web. Estes equipamentos necessitam de uma identidade aprovisionada antes de se ligarem, para que possam aceder à rede privada do residente sem obterem acesso às redes utilizadas pelos vizinhos ou pela gestão do edifício.
O guia de Multi-Tenant Wi-Fi da Purple descreve uma rede privada para cada residente em todos os seus dispositivos, incluindo consolas e televisores. O seu Multi-Tenant WiFi mantém a rede de cada residente isolada dos outros convidados, e a sua abordagem xPSK fornece uma chave pré-partilhada exclusiva com isolamento de inquilinos. Isto permite que as equipas de gestão imobiliária utilizem infraestruturas partilhadas, proporcionando a cada habitação um limite de acesso separado.
Trate uma saída como uma alteração de acesso
Quando um apartamento é desocupado, revogue as chaves desse inquilino e remova o acesso associado. Não altere uma única palavra-passe para todo o edifício, pedindo a todos os residentes para se voltarem a ligar. O benefício prático abrange tanto a segurança como o serviço: uma partida não deve criar um problema de suporte para todos os outros inquilinos.
Os designs multi-tenant podem utilizar pontos de acesso já instalados no edifício, incluindo Meraki, Aruba, Ruckus e UniFi. Isso pode evitar a substituição de hardware funcional apenas para introduzir identidades individuais, embora a camada de identidade ainda precise de ser configurada e operada. Antes de aprovar um design, teste o isolamento de um dispositivo de um inquilino para outro, meça a rapidez com que um novo residente pode receber uma chave e nomeie a pessoa ou equipa responsável pela revogação quando um apartamento for desocupado.
Teste de aprovação: Entregue um dispositivo de teste a um inquilino e, em seguida, tente aceder aos dispositivos de outro inquilino e à rede de gestão do edifício. Ambas as tentativas devem falhar.
Monitorização e Controlo de Alterações Que Evitam Interrupções
As alterações de configuração podem causar um impacto grave nos clientes. O relatório Connected Nations da Ofcom revelou que as atividades de alteração de rede geraram os casos mais graves em termos de horas de cliente perdidas, enquanto as falhas de hardware representaram menos de um terço do total de horas perdidas. O relatório Ofcom Connected Nations UK torna o controlo de alterações uma prática central de fiabilidade, e não apenas burocracia reservada a grandes atualizações.
Torne cada alteração reversível
Utilize a mesma rotina curta para regras de firewall, alterações de SSID, atualizações de controladores e edições de políticas de autenticação:
- Testar a alteração primeiro num ambiente de laboratório ou num único local.
- Agendar uma janela de alteração adequada para as pessoas que dependem do serviço.
- Definir um responsável encarregue de aprovar e monitorizar o trabalho.
- Escrever o procedimento de reversão (rollback) antes de iniciar e confirmar que a configuração anterior está disponível.
Uma alteração que funciona em laboratório pode falhar num local com elevado tráfego se os dispositivos ou as dependências forem diferentes. Faça a implementação por fases, verifique a autenticação e o acesso após cada fase e interrompa o processo se o comportamento observado não corresponder ao resultado esperado. Um plano de reversão (rollback) não tem utilidade se ninguém souber como executá-lo.
| Sinal | O que lhe indica | Sinal de aviso |
|---|---|---|
| Taxa de falha de autenticação | Credenciais incorretas, certificados expirados ou uma política com falhas | Aumento repentino após uma alteração ou data de renovação |
| Tempo de resposta RADIUS | Se o servidor de autenticação acompanha o ritmo nas horas de ponta | Inícios de sessão lentos no check-in ou durante horas de grande movimento |
| Tempo do diretório à revogação | Quanto tempo um ex-colaborador mantém o acesso à rede | Superior ao objetivo acordado, por exemplo, mais de uma hora de trabalho |
| Tráfego de convidados a atingir intervalos internos | Se a segmentação de convidados se mantém | Qualquer contagem acima de zero |
| Alterações de configuração sem pedido de suporte | Quem alterou o quê e quando | Qualquer alteração sem um responsável ou registo |
| Contagem de clientes por zona | Capacidade e utilização invulgar | Picos sustentados em horas de pouco movimento |
Crie alertas para alterações e tendências significativas, não para cada falha de início de sessão. Se a equipa receber uma inundação de alertas de baixo valor, aprenderá a ignorá-los. Reveja regularmente as taxas de falha de autenticação e os tempos de revogação, e investigue picos associados a uma alteração, renovação de certificado ou período de atividade intensa.
Mantenha os pontos de acesso, switches, controladores e dispositivos VPN num calendário fixo de atualizações de firmware. Registe a versão em execução em cada local para que a equipa possa identificar quais as localizações que precisam de intervenção e se uma alteração introduziu um novo problema. A analítica pode ajudar a mostrar a velocidade e a cobertura do local; o Purple Connect inclui analítica de rede que monitoriza ambas. Se uma plataforma reportar a utilização ou os dados demográficos dos utilizadores, defina primeiro a finalidade e o fundamento jurídico e, em seguida, limite a recolha ao que o local necessita. O portal da Purple também envia KPIs semanais de utilização do WiFi, incluindo dados demográficos dos utilizadores, pelo que deve decidir o que a sua organização precisa de analisar antes de utilizar esses relatórios.
Como Retirar o Acesso Quando Alguém Sai
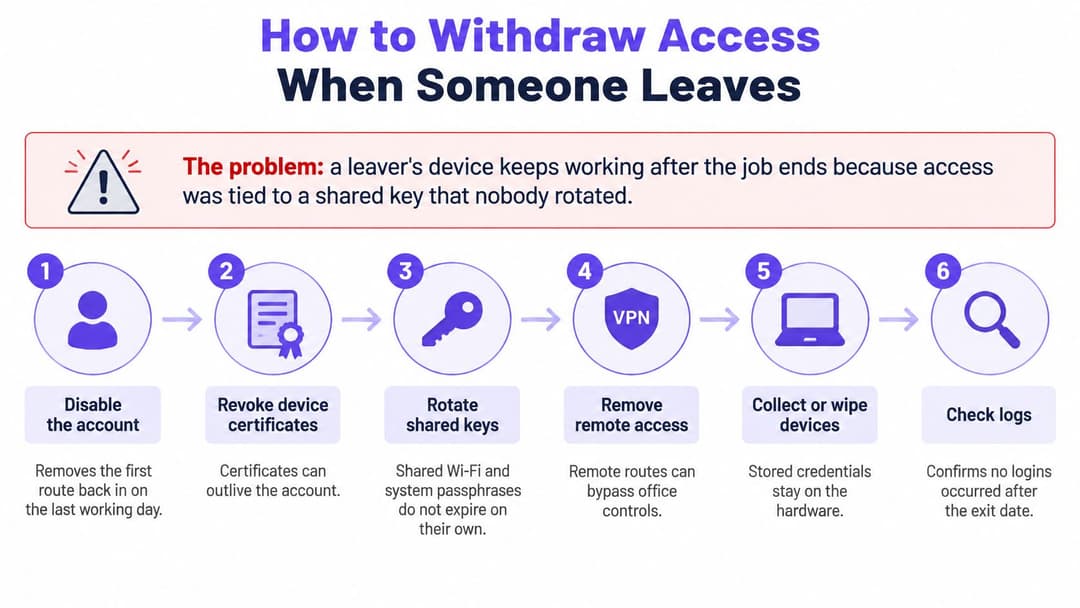
Uma chave partilhada pode manter o dispositivo de um ex-funcionário ligado após o término das suas funções. Evite isso associando o acesso à rede a um ciclo de vida claro de identidade e dispositivo, com um processo de revogação repetível. As orientações de segurança de rede de 2025 do NCSC enfatizam o privilégio mínimo, a compreensão das identidades e da arquitetura de rede, bem como a atenção contínua à saúde e ao comportamento dos dispositivos. Também referem que o software de VPN e os dispositivos necessitam de manutenção ao longo de todo o seu ciclo de vida.
Utilize a mesma sequência de revogação de cada vez
- Desative a conta de diretório ou remova o grupo de colaboradores que concede acesso à rede. Isto dá à equipa um ponto de controlo central para terminar o acesso.
- Revogue ou pare de renovar os certificados do dispositivo. Verifique todos os dispositivos geridos atribuídos à pessoa, uma vez que uma credencial de dispositivo pode permanecer utilizável após a alteração de uma conta.
- Revogue a chave de identidade da pessoa. Se utilizaram uma xPSK individual, remova essa chave em vez de alterar as credenciais de outros utilizadores.
- Testes se o dispositivo não se consegue autenticar novamente. Utilize uma conta de teste ou o dispositivo removido e confirme que uma nova tentativa de ligação falha.
- Reveja os registos de autenticação para sessões após a revogação. Um início de sessão com sucesso após a alteração de acesso requer investigação.
- Recupere ou elimine os dados do hardware gerido e, em seguida, registe o tempo decorrido. Meça desde a alteração no diretório até à confirmação de que o dispositivo não se consegue ligar à rede.
Atribua aos prestadores de serviços uma data de fim que expire o seu acesso automaticamente. Quando um inquilino sair, revogue a sua chave individual utilizando o mesmo processo. Se um dispositivo for perdido, revogue o seu certificado ou chave de identidade de imediato, em vez de esperar por uma revisão agendada.
O caminho da identidade deve permanecer disponível durante a revogação. Uma falha num único servidor de autenticação local pode atrasar a remoção do acesso, enquanto software de VPN ou de dispositivos desatualizado pode criar riscos adicionais. A abordagem do ciclo de vida de WiFi para funcionários da Purple utiliza RADIUS na nuvem com um SLA de 99,9% de tempo de atividade. Seja qual for o sistema instalado, atribua um responsável pela remoção de acessos e teste a sequência antes de uma saída urgente.
Acompanhe o tempo desde a alteração no diretório até à remoção da rede e reveja-o mensalmente em relação ao limite acordado. Se o acesso durar mais tempo do que o objetivo, identifique o ponto de atraso: sincronização do diretório, gestão de certificados, uma tarefa manual ou um dispositivo em falta no inventário. Um registo claro facilita a resolução de falhas recorrentes.
Lista de Verificação de Implementação Antes da Entrou em Funcionamento
Comece pelo inventário do equipamento e não pelo ecrã de políticas. Registe todos os pontos de acesso, switches e controladores, respetivas versões de firmware e proprietários. O xPSK e o Multi-Tenant WiFi suportam pontos de acesso Meraki, Aruba, Ruckus e UniFi, por isso verifique o hardware de cada local face à lista de equipamentos suportados antes de planear a gestão de identidades.
Execute estas verificações por ordem. Uma condição de aprovação deve ser algo que possa testar e registar, e não uma garantia verbal.
- Inventariar dispositivos. Aprovado quando cada ponto de acesso, switch e controlador tem uma versão de firmware registada e um responsável identificado.
- Proteger o acesso de administração. Aprovado quando as palavras-passe de administração predefinidas foram alteradas e as interfaces de gestão não utilizadas estão desativadas.
- Separar o tráfego de gestão. Aprovado quando os sistemas de gestão estão numa rede separada das VLANs de convidados e funcionários.
- Testar o isolamento de convidados. Aprovado quando um dispositivo de convidado não obtém resposta de endereços internos, incluindo o endereço do controlador.
- Verificar as permissões dos funcionários. Aprovado quando um dispositivo de funcionário consegue aceder às aplicações permitidas para a sua função e não a outros serviços internos.
- Verificar certificados. Aprovado quando as datas de expiração estão registadas e os alertas de renovação estão ativos.
- Testar a resiliência do RADIUS. Aprovado quando um caminho de autenticação de cópia de segurança está disponível e o plano de contingência documentado funciona.
- Verificar o registo de eventos (logging). Aprovado quando os eventos de autenticação chegam a um repositório de registos e podem ser recuperados para revisão.
- Executar um simular de revogação. Aprovado quando uma alteração no diretório remove o acesso e o tempo decorrido é registado.
- Guardar uma cópia de segurança e um plano de reversão. Aprovado quando a configuração atual tem cópia de segurança e as etapas de reversão por escrito estão disponíveis para o responsável pela alteração.
Para verificações que envolvam um serviço ativo, teste durante uma janela de tempo controlada e tenha o responsável pela alteração pronto para restaurar a configuração anterior. Um dispositivo de visitante que não obtenha resposta de um endereço de controlador é um resultado de teste mais forte do que um diagrama que mostra uma VLAN separada.
Uma lista de verificação esquecida numa pasta de projeto após o lançamento não manterá a rede segura. Execute-a periodicamente e sempre que houver alterações num local, numa classe de dispositivos ou numa política de acesso.
Decida Qual Prática Corrigir Primeiro
Comece pela lacuna que gera maior exposição e não pela que é mais fácil de descrever numa atualização de projeto. Se uma palavra-passe partilhada de colaboradores dá acesso a todas as áreas de um espaço, substitua-a em primeiro lugar: uma única chave divulgada pode dar a uma pessoa não autorizada um acesso amplo. Em seguida, corrija o processo de saída de colaboradores, para que o acesso não se prolongue além do contrato de trabalho. Depois, separe o tráfego de convidados dos sistemas internos.
Coloque o trabalho num plano de 90 dias
- Semanas 1 a 2: Criar o inventário de locais e dispositivos, nomear responsáveis e mapear as zonas e os caminhos de comunicação necessários.
- Semanas 3 a 6: Separar o tráfego de convidados do tráfego de funcionários e, em seguida, migrar os funcionários para início de sessão baseado em certificados ou em diretório.
- Semanas 7 a 10: Colocar a monitorização e o controlo de alterações em funcionamento, incluindo responsáveis nomeados e passos de reversão testados.
- Semanas 11 a 12: Executar um ensaio completo de revogação, medir o tempo até à remoção da rede e corrigir qualquer atraso.
Escolha antecipadamente se pretende executar o ecossistema de identidades internamente ou utilizar uma plataforma gerida. Ter o seu próprio servidor RADIUS e autoridade de certificação concede-lhe controlo total, mas a sua equipa terá de os manter, gerir renovações e planear falhas. Uma plataforma gerida pode reduzir o trabalho de gestão de identidades operado pela sua equipa, mas deve rever os seus compromissos de disponibilidade (uptime) e o tratamento de dados antes de assinar.
As soluções de Staff WiFi e xPSK da Purple têm um preço personalizado com base na dimensão do portfólio de imóveis, no número de pontos de acesso e nos requisitos do fornecedor de identidade. Para WiFi de convidados, a Purple oferece um teste gratuito de 30 dias dos seus planos Capture e Engage; após o teste, os clientes podem continuar com o pacote escolhido ou mudar para o plano gratuito Connect. A escolha do fornecedor não altera a primeira tarefa operacional: concluir as verificações de implementação em relação ao inventário de hardware de cada local e, em seguida, dimensionar o trabalho de identidade com base no que encontrar.
A Purple oferece WiFi para convidados, autenticação de colaboradores e redes multi-tenant concebidas para substituir palavras-passe partilhadas por um acesso baseado em identidade no hardware compatível existente. Visite a Purple para explorar as opções para os seus locais e começar a planevar uma rede onde o acesso seja conveniente para utilizadores legítimos, restrito por função e simples de revogar.


