
नेटवर्क की सर्वोत्तम कार्यप्रणालियों की शुरुआत एक बुनियादी सच्चाई से होती है: UK Government के Cyber Security Breaches Survey 2025 के अनुसार, 2025 में 43% UK व्यवसायों ने पिछले 12 महीनों में साइबर सुरक्षा उल्लंघन या हमले का सामना करने की सूचना दी। किसी स्थल या उद्यम के लिए, सवाल यह नहीं है कि नेटवर्क को सुरक्षित किया जाए या नहीं। सवाल यह है कि क्या एक्सेस, परिवर्तनों और कर्मचारियों के जाने (departures) का प्रबंधन इतनी अच्छी तरह से किया जाता है कि गड़बड़ियों को सीमित किया जा सके।
गेस्ट नेटवर्क सुविधाजनक होना चाहिए, लेकिन डिज़ाइन द्वारा अविश्वासी। स्टाफ, आगंतुकों, किरायेदारों और परिचालन उपकरणों को अलग-अलग प्रकार के एक्सेस की आवश्यकता होती है, और जब लोग जाते हैं, उपकरण असुरक्षित हो जाते हैं या इंफ्रास्ट्रक्चर अपडेट होता है, तो उन अनुमति में बदलाव की आवश्यकता होती है।
मुख्य नेटवर्क की सर्वोत्तम प्रथाएं एक नज़र में
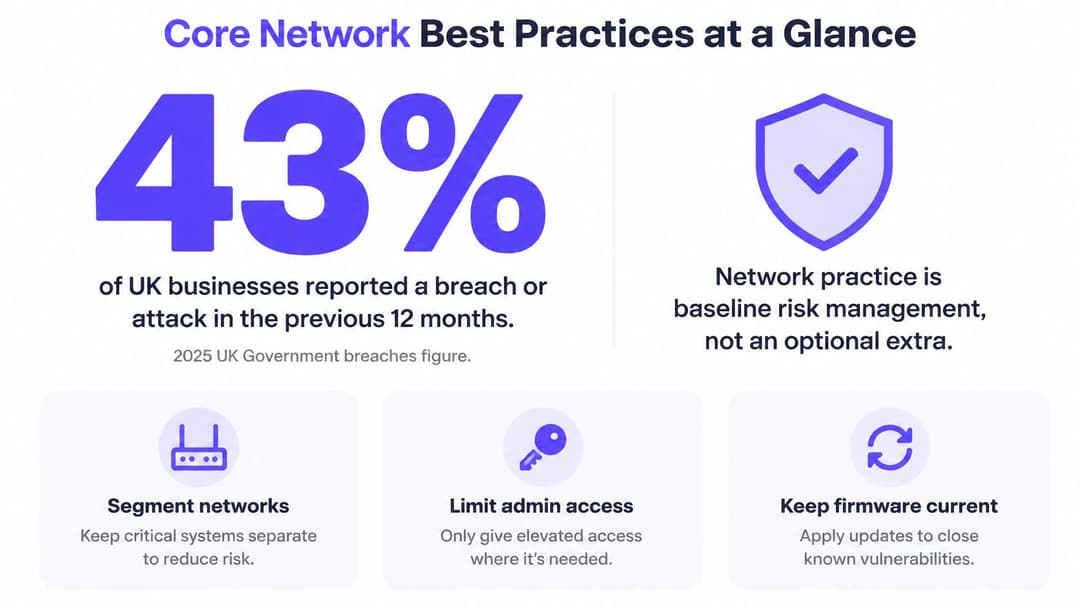
43% उल्लंघन या हमले का आंकड़ा नेटवर्क सुरक्षा को जोखिम प्रबंधन का एक मूल हिस्सा बनाता है, न कि एक वैकल्पिक अपग्रेड। छह नियंत्रणों के साथ शुरुआत करें जो अनधिकृत पहुंच की संभावना को कम करते हैं और विफलताओं को रोकना आसान बनाते हैं।
| अभ्यास | यह क्या रोकता है | यह कहाँ सबसे अधिक मायने रखता है | पहली जाँच |
|---|---|---|---|
| दर्शक और उद्देश्य के अनुसार विभाजित करें | एक डिवाइस से समझौता होने के बाद लेटरल मूवमेंट | ऐसे स्थल जहाँ अतिथि और कर्मचारी एक ही नेटवर्क साझा करते हैं | क्या अतिथि और कर्मचारी ट्रैफ़िक अलग-अलग VLANs पर हैं? |
| प्रत्येक उपयोगकर्ता और डिवाइस को प्रमाणित करें | चोरी हुए साझा पासवर्ड और अनप्रबंधित डिवाइस | कर्मचारी नेटवर्क और साझा-कुंजी वाले स्थल | क्या किसी कर्मचारी को साझा पासवर्ड द्वारा एक्सेस दिया गया है? |
| उपयोगकर्ता ट्रैफ़िक से प्रबंधन को अलग करें | नियंत्रकों और एडमिन कंसोल तक पहुँचने वाले हमलावर | प्रत्येक बहु-साइट संपत्ति | क्या कोई अतिथि डिवाइस नियंत्रक पते तक पहुँच सकता है? |
| परीक्षणों और रोलबैक के साथ परिवर्तनों को नियंत्रित करें | कॉन्फ़िगरेशन परिवर्तनों से स्वयं-उत्पन्न आउटेज | बहु-साइट और 24/7 संचालन | क्या प्रत्येक परिवर्तन का एक स्वामी और एक रोलबैक चरण है? |
| प्रमाणीकरण और एक्सेस की निगरानी करें | साइलेंट विफलताएं और धीमा निरसन | स्वास्थ्य सेवा, आतिथ्य और खुदरा | क्या विफल लॉगिन और निरसन की साप्ताहिक समीक्षा की जाती है? |
| एक्सेस स्वचालित रूप से रद्द करें | पूर्व-कर्मचारी और समाप्त हो चुके ठेकेदार जो एक्सेस बनाए रखते हैं | कर्मचारी, ठेकेदार और किरायेदार नेटवर्क | निर्देशिका परिवर्तन से नेटवर्क हटाने में कितना समय लगता है? |
अच्छा नेटवर्क अभ्यास वह नहीं है जिसे किसी वेंडर की डिफ़ॉल्ट सेटिंग्स को एक बार लागू करके भूल जाया जाए। यह वास्तविक खतरों से मेल खाने वाले नियंत्रणों का एक सेट है, जिसे व्यावहारिक रूप से लोग और उपकरण नेटवर्क का उपयोग कैसे करते हैं, इसके आधार पर जांचा जाता है, और उन आवश्यकताओं के बदलने पर बनाए रखा जाता है।
तीन अलग-अलग दर्शकों के लिए डिज़ाइन करें
गेस्ट को सीधे कनेक्टिविटी की आवश्यकता होती है, लेकिन वे आंतरिक सिस्टम तक पहुंचने में सक्षम नहीं होने चाहिए। कर्मचारियों को उनकी भूमिकाओं के लिए उपयुक्त नामित एप्लिकेशन तक एक्सेस की आवश्यकता होती है, साथ ही उस एक्सेस को हटाने का एक विश्वसनीय तरीका भी होना चाहिए। ऑपरेशनल डिवाइसों, जैसे कि टिल, सेंसर और बिल्डिंग कंट्रोल, को अक्सर केवल कुछ ही सेवाओं के साथ संचार करने की आवश्यकता होती है और हो सकता है कि वे आधुनिक साइन-इन तरीकों का समर्थन न करते हों।
एक साझा नेटवर्क एक साथ तीनों समूहों को विफल कर देता है। एक साझा पासवर्ड यह पहचानना मुश्किल बना देता है कि कौन या क्या कनेक्ट हुआ है, जबकि व्यापक पहुँच एक समझौता किए गए डिवाइस को उन प्रणालियों तक पहुँचने दे सकती है जिनसे उसका कोई लेना-देना नहीं है। यहाँ तक कि एक अच्छी तरह से एन्क्रिप्टेड WiFi कनेक्शन भी उस पहुँच समस्या को हल नहीं करता है।
कमियों की जाँच के लिए तालिका का उपयोग करें। यदि किसी भी पहले-जाँच प्रश्न का ईमानदारी से उत्तर 'नहीं' है, तो उस पंक्ति को पहले सुधार के उम्मीदवार के रूप में देखें। इस गाइड का शेष भाग बताता है कि ज़ोन कैसे डिज़ाइन करें, प्रमाणीकरण कैसे चुनें, परिवर्तनों के दौरान सेवा कैसे बनाए रखें और लोगों या डिवाइसों को अब आवश्यकता न होने पर पहुँच कैसे वापस लें।
स्थल और उद्यमों के लिए नेटवर्क ज़ोन कैसे डिज़ाइन करें
एक वेन्यू नेटवर्क किसी इमारत की तरह होता है: हर कमरे को अपने ताले की जरूरत होती है। किसी होटल के गेस्ट रूम, बैक ऑफिस, किचन टिल और प्लांट रूम को एक ही चाबी शेयर नहीं करनी चाहिए। डिवाइसेज को केवल मंजिल या स्विच के आधार पर नहीं, बल्कि उन्हें कौन इस्तेमाल करता है और वे क्या करते हैं के आधार पर समूहित करें।
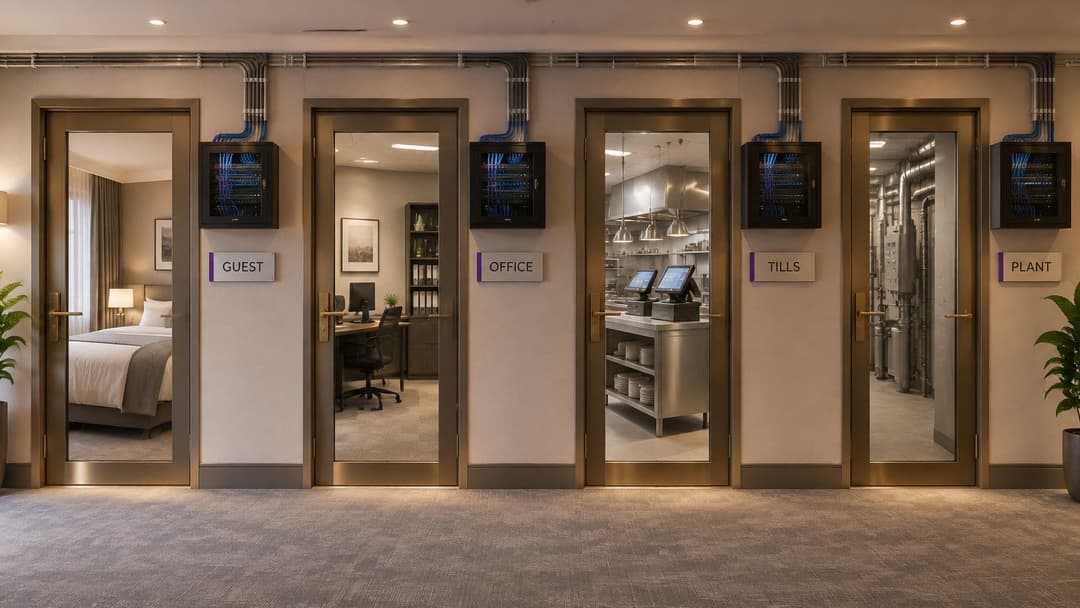
| ज़ोन | सामान्य उपयोगकर्ता और उपकरण | अनुमत एक्सेस | मुख्य नियंत्रण |
|---|---|---|---|
| अतिथि (Guest) | विज़िटर्स के फोन और लैपटॉप | केवल इंटरनेट, कोई आंतरिक एड्रेस नहीं | स्वयं का VLAN, क्लाइंट आइसोलेशन और सेशन सीमाएं |
| कर्मचारी (Staff) | प्रबंधित लैपटॉप और हैंडहेल्ड पर कर्मचारी | उनकी भूमिका के लिए नामित आंतरिक ऐप्स | प्रमाणपत्र या डायरेक्टरी साइन-इन और भूमिका-आधारित नीति |
| ऑपरेशनल और IoT | टिल, सेंसर, बिल्डिंग कंट्रोल और प्रिंटर | केवल वेंडर सेवा या कंट्रोलर | अलग VLAN और डिफ़ॉल्ट-अस्वीकार (deny-by-default) नियम |
| किराएदार या निवासी | प्रत्येक निवासी के फोन, कंसोल और टीवी | केवल उनका अपना निजी नेटवर्क | प्रति किराएदार अनूठी कुंजी और किराएदारों के बीच आइसोलेशन |
| प्रबंधन (Management) | एक्सेस पॉइंट, स्विच और कंट्रोलर | प्रबंधित डिवाइस से नामित एडमिन | अलग प्रबंधन प्लेन और एडमिन लॉगिन पर MFA |
वास्तविक निर्भरताओं से ज़ोन बनाएं
सबसे पहले, प्रत्येक डिवाइस श्रेणी और उसके मालिक की सूची बनाएं। इसमें कम दिखाई देने वाले उपकरण शामिल करें, जैसे प्रिंटर, बिल्डिंग कंट्रोल, भुगतान टर्मिनल और एक्सेस पॉइंट। किसी नामित मालिक के बिना इन्वेंट्री को सटीक रखना कठिन होता है जब डिवाइस को बदल दिया जाता है या उसका उद्देश्य बदल जाता है।
दूसरा, मैप करें कि किन ज़ोन को संचार करने की आवश्यकता है और उन्हें किन सेवाओं की आवश्यकता है। यह न लिखें कि "टिल को नेटवर्क एक्सेस की आवश्यकता है"; उस भुगतान सेवा या कंट्रोलर को निर्दिष्ट करें जिस तक उन्हें पहुंचने की आवश्यकता है। तीसरा, डिफ़ॉल्ट रूप से ज़ोन के बीच संचार को अस्वीकार करें, फिर केवल अपने मैप में मौजूद प्रवाह की अनुमति दें। किसी बार के कार्ड टर्मिनल को उसके भुगतान प्रदाता तक पहुंचने की आवश्यकता हो सकती है, लेकिन उसके पास कर्मचारियों के फ़ाइल शेयर तक पहुंचने का कोई कारण नहीं है।
इस दृष्टिकोण में सभी डिवाइस को एक नेटवर्क पर रखने की तुलना में अधिक योजना की आवश्यकता होती है। जब कोई वास्तविक व्यावसायिक आवश्यकता बदलती है तो यह कार्य भी उत्पन्न करता है, क्योंकि किसी को प्रासंगिक नियम को अपडेट और परीक्षण करना होगा। यह एक सार्थक समझौता है: एक स्पष्ट, संक्षिप्त नीति की समीक्षा करना व्यापक अपवादों के संग्रह की तुलना में आसान है जिसे जोड़ने का किसी को याद नहीं रहता है।
2025 में, UK सरकार की Cyber Security Breaches Survey 2025 तकनीकी रिपोर्ट के अनुसार, 3% यूके व्यवसायों ने पिछले 12 महीनों के दौरान रैंसमवेयर उल्लंघन या हमले का अनुभव करने की सूचना दी। यदि कोई डिवाइस प्रभावित होता है तो सेग्मेंटेशन इसके परिणामों को सीमित करने में मदद करता है। एक संक्रमित टिल के पास कार्यालय प्रणालियों तक पहुँचने का मार्ग नहीं होना चाहिए।
गेस्ट ट्रैफिक अपने स्वयं के VLAN पर स्थित हो सकता है। इसे इस तरह कॉन्फ़िगर करें कि विज़िटर का लैपटॉप आंतरिक पतों को देखे बिना इंटरनेट तक पहुंच सके, और केवल नेटवर्क आरेख पर निर्भर रहने के बजाय किसी गेस्ट डिवाइस से अलगाव की जांच करें। एक VLAN एक उपयोगी सीमा प्रदान करता है, लेकिन यह इस बात का प्रमाण नहीं है कि नेटवर्क के भीतर हर अनुरोध सुरक्षित है। एक्सेस नियमों को अभी भी यह तय करने की आवश्यकता है कि कौन सी सेवाएं और सिस्टम संचार कर सकते हैं।
मेहमानों और कर्मचारियों के लिए प्रमाणीकरण चुनना
SSID के बजाय पहचान और डिवाइस की क्षमता के आधार पर प्रमाणीकरण चुनें। आगंतुकों द्वारा प्रमाणित होने के बाद भी गेस्ट नेटवर्क को अविश्वसनीय माना जाना चाहिए। कर्मचारियों की पहुँच के लिए अपनी पहचान जाँच और किसी व्यक्ति या डिवाइस के योग्य न रहने पर पहुँच हटाने की प्रक्रिया की आवश्यकता होती है।
| विधि | प्रति उपयोगकर्ता या डिवाइस पहचान | दूसरों को प्रभावित किए बिना एक उपयोगकर्ता को रिवोक करें | सर्वोत्तम उपयोग |
|---|---|---|---|
| Shared pre-shared key | नहीं | नहीं, हर डिवाइस को नई कुंजी की आवश्यकता होती है | पुराने उपकरण और छोटे निजी स्थल |
| ईमेल या सोशल लॉगिन के साथ Captive Portal | प्रति विज़िटर अकाउंट | हां, पोर्टल के माध्यम से | स्थल पर कभी-कभार आने वाले अतिथि |
| Passpoint या OpenRoaming | प्रति डिवाइस और अकाउंट | हां, प्रदाता के माध्यम से | बार-बार आने वाले अतिथि जो ऑटोमैटिक कनेक्शन चाहते हैं |
| Identity PSK (xPSK) | प्रति डिवाइस या व्यक्ति एक कुंजी | हां, उस कुंजी को रिवोक करें | IoT और ऐसे उपकरण जो प्रमाणपत्र नहीं चला सकते |
| प्रमाणपत्रों के साथ 802.1X | प्रति डिवाइस एक प्रमाणपत्र | हां, प्रमाणपत्र को रिवोक करें या रीन्यू करना रोकें | प्रबंधित कर्मचारी लैपटॉप और हैंडहेल्ड उपकरण |
| डायरेक्टरी साइन-इन के साथ 802.1X | प्रति उपयोगकर्ता, डायरेक्टरी से लिंक | हां, अकाउंट को अक्षम करें | कॉर्पोरेट अकाउंट से साइन इन करने वाले कर्मचारी |
पहुंच पैटर्न के साथ विधि का मिलान करें
कभी-कभार आने वाले मेहमानों के लिए, Captive Portal किसी आगंतुक को ऐसे खाते से जोड़ सकता है जिसे स्थल द्वारा रद्द किया जा सकता है। पोर्टल प्रवेश को नियंत्रित करता है, न कि यह कि एक स्वीकृत डिवाइस कहाँ तक पहुँच सकता है। गेस्ट ट्रैफ़िक को अलग रखें और साइन-इन के बाद पहुँच को प्रतिबंधित करें। प्रमाणीकरण नेटवर्क नीति का स्थान नहीं लेता है।
बार-बार आने वाले मेहमानों के लिए, एक बार प्रोफ़ाइल तैयार हो जाने के बाद स्वचालित कनेक्शन की अनुमति देकर Passpoint या OpenRoaming बार-बार साइन-इन करने की आवश्यकता को कम कर सकता है। उस ट्रैफ़िक को कर्मचारियों और परिचालन सेवाओं से अलग रखें। सुविधा यह बदलती है कि मेहमान कैसे कनेक्ट होते हैं, न कि उन्हें कितनी पहुँच मिलनी चाहिए।
स्टाफ के उपकरणों को किसी व्यक्ति या प्रबंधित उपकरण से जुड़े क्रेडेंशियल्स की आवश्यकता होती है। सर्टिफिकेट के साथ 802.1X प्रत्येक प्रबंधित उपकरण को एक व्यक्तिगत क्रेडेंशियल प्रदान करता है। डायरेक्टरी-आधारित साइन-इन एक्सेस को एक कॉर्पोरेट खाते से जोड़ता है, इसलिए उस खाते को अक्षम करने से उपयोगकर्ता का एक्सेस हटाया जा सकता है। वह विकल्प चुनें जो संगठन की मौजूदा पहचान और उपकरण-प्रबंधन प्रक्रियाओं के अनुकूल हो, और परिनियोजन से पहले निरसन (revocation) के लिए स्वामित्व असाइन करें। उस मालिक के बिना, कर्मचारियों के जाने के बाद भी उनका एक्सेस तब भी बना रह सकता है जब उनका खाता या उपकरण हटा दिया जाना चाहिए था।
xPSK, या एक पहचान प्री-शेयर की (pre-shared key), सेंसर, पुराने टिल और अन्य उपकरणों के लिए उपयुक्त है जो प्रमाण पत्र का उपयोग नहीं कर सकते हैं। प्रत्येक डिवाइस या व्यक्ति के लिए एक अलग कुंजी ऑपरेटर को संपूर्ण एस्टेट में क्रेडेंशियल बदले बिना केवल एक पहचान को रद्द करने की अनुमति देती है। एक साझा प्री-शेयर की की कोई व्यक्तिगत पहचान नहीं होती है: एक उपयोगकर्ता को हटाने का मतलब हर डिवाइस को एक नई कुंजी वितरित करना हो सकता है, और छूटे हुए डिवाइस एक्सेस बनाए रख सकते हैं।
Purple के स्टाफ WiFi कनेक्शन विधियों में Passpoint, xPSK, Certificate WiFi और MDM के माध्यम से WiFi शामिल हैं। स्टाफ WiFi उन्हीं एक्सेस पॉइंट्स पर चलता है जो किसी व्यवसाय के पास पहले से मौजूद हैं, जिसमें शून्य PKI का निर्माण करना पड़ता है। उद्यम प्रमाणीकरण की आवश्यकता वाले स्टाफ के लिए, WPA-Enterprise साझा पासवर्ड के बजाय 802.1X का उपयोग करता है। परिचालन समझौता सीधा है: मजबूत व्यक्तिगत क्रेडेंशियल्स नियंत्रण में सुधार करते हैं, लेकिन उन्हें प्रोविजनिंग, नवीनीकरण और निरसन (revocation) के लिए एक स्पष्ट प्रक्रिया की आवश्यकता होती है।
UK Information Commissioner's Office चेतावनी देता है कि असुरक्षित WiFi निजी फ़ाइलों और जानकारी को उजागर कर सकता है। इसका WiFi सुरक्षा मार्गदर्शन एन्क्रिप्शन और अज्ञात नेटवर्क से ऑटोमैटिक कनेक्शन को बंद करने की सिफारिश करता है। उन सुरक्षा उपायों को लागू करें, फिर गेस्ट एक्सेस को अविश्वासी मानें: जहां उपयुक्त हो उपयोगकर्ताओं या डिवाइसों को ऑथेंटिकेट करें, ट्रैफिक को अलग करें और एक्सेस निर्णयों को लॉग करें।
NCSC के ज़ीरो-ट्रस्ट आर्किटेक्चर सिद्धांत उपयोगकर्ताओं, उपकरणों और सेवाओं की पहचान करने, संदर्भ का आकलन करने और नीति के विरुद्ध प्रत्येक अनुरोध को अधिकृत करने पर ध्यान केंद्रित करते हैं। व्यावहारिक रूप से, इसका अर्थ है कि प्रमाणीकरण निर्णय का केवल एक हिस्सा है। अतिथि और कर्मचारियों की पहुँच को अलग रखें, जहां डिवाइस इसका समर्थन करता है वहां क्रेडेंशियल्स को व्यक्तिगत रूप से रद्द करने योग्य बनाएं, और यह परिभाषित करें कि पहचान या डिवाइस की स्थिति बदलने पर कौन कार्रवाई करेगा।
बिना साझा जोखिम के मल्टी-टेनेंट नेटवर्क
एक अपार्टमेंट इमारत पाइप और मीटर साझा करती है, लेकिन प्रत्येक फ्लैट अपना दरवाजा लॉक करता है। एक साझा WiFi इंस्टॉलेशन भी इसी तरह काम कर सकता है। साझा एक्सेस पॉइंट का मतलब साझा एक्सेस होना ज़रूरी नहीं है: महत्वपूर्ण सवाल यह है कि क्या प्रत्येक किराएदार की एक अलग पहचान और निजी नेटवर्क है, और क्या यह डिज़ाइन एक किराएदार को दूसरे तक पहुँचने से रोकता है।
प्रत्येक निवासी की पहुंच व्यक्तिगत बनाएं
प्रत्येक निवासी, किराएदार या डिवाइस को एक विशिष्ट कुंजी दें, फिर प्रत्येक किराएदार के ट्रैफ़िक को अन्य सभी से अलग करें। xPSK के साथ, पूरी इमारत के क्रेडेंशियल्स को बदले बिना किसी एक पहचान के लिए कुंजी को रद्द किया जा सकता है। किसी निवासी के जाने पर हर बार वितरित किए जाने वाले एकल साझा पासवर्ड की तुलना में यह नए लोगों के आने और जाने (move-in and move-out) के लिए अधिक उपयुक्त है।
बिना ब्राउज़र वाले डिवाइसों पर विशेष ध्यान देने की आवश्यकता है। एक टेलीविज़न या गेम कंसोल Captive Portal खोलने और वेब आधारित साइन-इन पूरा करने में सक्षम नहीं हो सकता है। कनेक्ट होने से पहले इसे एक पहचान प्रदान करने की आवश्यकता होती है, ताकि यह पड़ोसियों या भवन प्रबंधन द्वारा उपयोग किए जाने वाले नेटवर्क पर जाने की अनुमति के बिना निवासी के निजी नेटवर्क में शामिल हो सके।
Purple की मल्टी-टेनेंट Wi-Fi गाइड प्रत्येक निवासी के लिए उनके कंसोल और टीवी सहित सभी उपकरणों पर एक निजी नेटवर्क का वर्णन करती है। इसका Multi-Tenant WiFi प्रत्येक निवासी के नेटवर्क को अन्य अतिथियों से अलग रखता है, और इसका xPSK दृष्टिकोण टेनेंट अलगाव के साथ एक अनूठी पूर्व-साझा कुंजी (pre-shared key) प्रदान करता है। यह संपत्ति टीमों को प्रत्येक घर को एक अलग पहुँच सीमा प्रदान करते हुए साझा बुनियादी ढांचे का उपयोग करने की अनुमति देता है।
बाहर जाने को पहुंच परिवर्तन के रूप में मानें
जब कोई फ्लैट खाली होता है, तो उस किराएदार की कुंजियों (keys) को रद्द करें और संबंधित पहुँच को हटा दें। पूरे भवन के एक पासवर्ड को न बदलें और हर निवासी को फिर से कनेक्ट करने के लिए न कहें। इसका व्यावहारिक लाभ सुरक्षा और सेवा दोनों है: एक व्यक्ति के जाने से हर दूसरे किराएदार के लिए सहायता समस्या उत्पन्न नहीं होनी चाहिए।
मल्टी-टेनेंट डिज़ाइन बिल्डिंग में पहले से इंस्टॉल किए गए एक्सेस पॉइंट्स का उपयोग कर सकते हैं, जिनमें Meraki, Aruba, Ruckus और UniFi शामिल हैं। इससे केवल व्यक्तिगत पहचान दर्ज करने के लिए काम कर रहे हार्डवेयर को बदलने से बचा जा सकता है, हालांकि पहचान परत (identity layer) को अभी भी कॉन्फ़िगर और संचालित करने की आवश्यकता होती है। किसी डिज़ाइन को मंज़ूरी देने से पहले, एक टेनेंट के डिवाइस से दूसरे डिवाइस तक अलगाव (isolation) का परीक्षण करें, यह मापें कि एक नया निवासी कितनी जल्दी कुंजी प्राप्त कर सकता है, और फ़्लैट खाली होने पर निरसन (revocation) के लिए जिम्मेदार व्यक्ति या टीम का नाम तय करें।
साइन-ऑफ परीक्षण: एक परीक्षण उपकरण एक किरायेदार को दें, फिर दूसरे किरायेदार के उपकरणों और भवन-प्रबंधन नेटवर्क तक पहुँचने का प्रयास करें। दोनों प्रयास विफल होने चाहिए।
निगरानी और परिवर्तन नियंत्रण जो आउटेज को रोकते हैं
कॉन्फ़िगरेशन परिवर्तन ग्राहकों पर गंभीर प्रभाव डाल सकते हैं। Ofcom की कनेक्टेड नेशंस रिपोर्ट में पाया गया कि नेटवर्क परिवर्तन गतिविधियों ने खोए हुए ग्राहक घंटों के मामले में सबसे गंभीर मामले उत्पन्न किए, जबकि हार्डवेयर त्रुटियों का कुल खोए हुए घंटों में एक तिहाई से भी कम योगदान था। Ofcom कनेक्टेड नेशंस यूके रिपोर्ट परिवर्तन नियंत्रण को एक मुख्य विश्वसनीयता अभ्यास बनाती है, न कि केवल बड़े अपग्रेड के लिए आरक्षित कागजी कार्रवाई।
प्रत्येक परिवर्तन को प्रतिवर्ती बनाएं
फ़ायरवॉल नियमों, SSID परिवर्तनों, कंट्रोलर अपडेट और प्रमाणीकरण-नीति संपादनों के लिए समान छोटी दिनचर्या का उपयोग करें:
- सबसे पहले लैब नेटवर्क या एक साइट पर बदलाव का परीक्षण करें।
- सेवा पर निर्भर लोगों के अनुकूल एक बदलाव विंडो निर्धारित करें।
- एक नामित स्वामी को रिकॉर्ड करें जो कार्य को अनुमोदित और मॉनिटर कर सके।
- शुरू करने से पहले रोलबैक चरण लिखें, और पुष्टि करें कि पिछला कॉन्फ़िगरेशन उपलब्ध है।
लैब में काम करने वाला बदलाव किसी व्यस्त साइट पर भी विफल हो सकता है यदि उसके डिवाइस या निर्भरताएँ भिन्न हों। चरणों में रोल आउट करें, प्रत्येक चरण के बाद प्रमाणीकरण और पहुंच की जाँच करें, और यदि देखा गया व्यवहार अपेक्षित परिणाम से मेल नहीं खाता है तो रुक जाएँ। रोलबैक योजना तब तक उपयोगी नहीं है जब तक कोई नहीं जानता कि इसे कैसे निष्पादित किया जाए।
| सिग्नल | यह आपको क्या बताता है | चेतावनी का संकेत |
|---|---|---|
| प्रमाणीकरण विफलता दर | खराब क्रेडेंशियल, समाप्त हो चुके प्रमाणपत्र या टूटी हुई नीति | किसी परिवर्तन या नवीनीकरण तिथि के बाद अचानक वृद्धि |
| RADIUS प्रतिक्रिया समय | क्या प्रमाणीकरण सर्वर पीक समय में बना रहता है | चेक-इन के समय या व्यस्त घंटों के दौरान धीमा लॉगिन |
| डायरेक्टरी-टू-रिवोकेशन समय | कंपनी छोड़ने वाला व्यक्ति कब तक नेटवर्क एक्सेस बनाए रखता है | सहमत लक्ष्य से अधिक समय, उदाहरण के लिए काम का एक घंटा |
| आंतरिक सीमाओं तक पहुँचने वाला गेस्ट ट्रैफ़िक | क्या गेस्ट विभाजन बना रहता है | शून्य से ऊपर कोई भी संख्या |
| बिना टिकट वाले कॉन्फ़िगरेशन परिवर्तन | किसने, क्या और कब बदला | बिना किसी मालिक या रिकॉर्ड के कोई भी परिवर्तन |
| प्रति ज़ोन क्लाइंट संख्या | क्षमता और असामान्य उपयोग | शांत घंटों के दौरान लगातार स्पाइक्स |
परिवर्तनों और सार्थक रुझानों पर अलर्ट करें, न कि हर असफल लॉगिन पर। यदि कर्मचारियों को कम-मूल्य वाले अलर्ट की बाढ़ मिलती है, तो वे उन्हें अनदेखा करना सीख जाएंगे। प्रमाणीकरण विफलता दरों और रद्दीकरण के समय की नियमित समीक्षा करें, और किसी बदलाव, प्रमाणपत्र नवीनीकरण या व्यस्त परिचालन अवधि से जुड़े उछाल की जाँच करें।
एक्सेस पॉइंट, स्विच, कंट्रोलर और VPN एप्लायंसेज को एक निश्चित फर्मवेयर शेड्यूल पर रखें। प्रत्येक साइट पर चल रहे संस्करण को रिकॉर्ड करें ताकि टीम पहचान सके कि किन स्थानों पर काम की आवश्यकता है और क्या किसी परिवर्तन से नई समस्या उत्पन्न हुई है। एनालिटिक्स गति और स्थल कवरेज दिखाने में मदद कर सकता है; Purple Connect में नेटवर्क एनालिटिक्स शामिल है जो दोनों की निगरानी करता है। यदि कोई प्लेटफॉर्म उपयोग या उपयोगकर्ता जनसांख्यिकी की रिपोर्ट करता है, तो पहले उद्देश्य और वैध आधार निर्धारित करें, फिर संग्रह को केवल स्थल की आवश्यकता तक सीमित करें। Purple का पोर्टल साप्ताहिक WiFi उपयोग KPIs भी भेजता है, जिसमें उपयोगकर्ता जनसांख्यिकी शामिल है, इसलिए उस रिपोर्टिंग का उपयोग करने से पहले यह तय करें कि आपके संगठन को समीक्षा करने की क्या आवश्यकता है।
जब कोई चला जाए तो पहुंच कैसे वापस लें
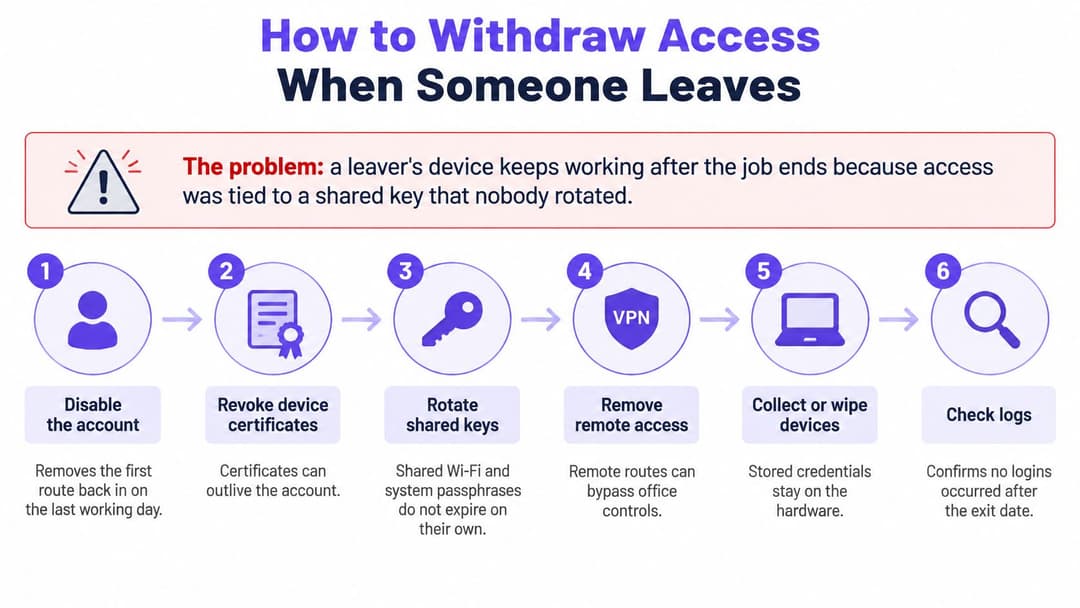
एक साझा कुंजी पूर्व कर्मचारी की भूमिका समाप्त होने के बाद भी उनके डिवाइस को कनेक्ट रख सकती है। एक दोहराने योग्य निरसन प्रक्रिया के साथ, नेटवर्क पहुँच को एक स्पष्ट पहचान और डिवाइस जीवनचक्र से जोड़कर इसे रोकें। NCSC का 2025 नेटवर्क सुरक्षा मार्गदर्शन न्यूनतम विशेषाधिकार, पहचान और नेटवर्क आर्किटेक्चर को समझने, और डिवाइस के स्वास्थ्य और व्यवहार पर निरंतर ध्यान देने पर जोर देता है। यह यह भी कहता है कि VPN सॉफ़्टवेयर और उपकरणों को उनके संपूर्ण जीवनचक्र के दौरान रखरखाव की आवश्यकता होती है।
हर बार एक ही निरसन क्रम का उपयोग करें
- डायरेक्टरी खाता अक्षम करें या उस स्टाफ ग्रुप को हटाएं जो नेटवर्क एक्सेस देता है। यह टीम को एक्सेस समाप्त करने के लिए एक केंद्रीय नियंत्रण बिंदु प्रदान करता है।
- डिवाइस प्रमाणपत्रों को निरस्त करें या उनका नवीनीकरण रोकें। उस व्यक्ति को सौंपे गए प्रत्येक प्रबंधित डिवाइस की जांच करें, क्योंकि खाता बदलने के बाद भी डिवाइस क्रेडेंशियल प्रयोग करने योग्य रह सकता है।
- व्यक्ति की पहचान कुंजी (identity key) निरस्त करें। यदि वे किसी व्यक्तिगत xPSK का उपयोग करते हैं, तो अन्य उपयोगकर्ताओं के क्रेडेंशियल बदलने के बजाय उस कुंजी को हटा दें।
- परीक्षण करें कि डिवाइस पुनः प्रमाणित नहीं हो सकता है। एक परीक्षण खाते या हटाए गए डिवाइस का उपयोग करें और पुष्टि करें कि एक नया कनेक्शन प्रयास विफल रहता है।
- निरस्तीकरण के बाद के सत्रों के लिए प्रमाणीकरण लॉग की समीक्षा करें। एक्सेस परिवर्तन के बाद सफल लॉगिन के लिए जांच की आवश्यकता होती है।
- प्रबंधित हार्डवेयर को पुनर्प्राप्त करें या मिटाएं, फिर बीते समय को रिकॉर्ड करें। डायरेक्टरी परिवर्तन से लेकर तब तक का समय मापें जब तक कि डिवाइस के नेटवर्क में शामिल होने में असमर्थ होने की पुष्टि न हो जाए।
ठेकेदारों को एक समाप्ति तिथि दें जो उनकी पहुंच को स्वचालित रूप से समाप्त कर दे। जब कोई किरायेदार जाता है, तो उसी प्रक्रिया का उपयोग करके उसकी अपनी कुंजी रद्द करें। यदि कोई उपकरण खो जाता है, तो किसी निर्धारित समीक्षा की प्रतीक्षा करने के बजाय उसका प्रमाणपत्र या पहचान कुंजी तुरंत रद्द करें।
निरसन (revocation) के दौरान पहचान पथ उपलब्ध रहना चाहिए। एक एकल ऑन-प्रीमिस प्रमाणीकरण सर्वर में विफलता पहुँच हटाने में देरी कर सकती है, जबकि अप्रचलित VPN या उपकरण सॉफ़्टवेयर अतिरिक्त जोखिम पैदा कर सकते हैं। Purple का स्टाफ़ WiFi लाइफ़साइकल दृष्टिकोण 99.9% अपटाइम SLA के साथ क्लाउड RADIUS का उपयोग करता है। जो भी प्रणाली लागू हो, पहुँच हटाने के लिए एक मालिक असाइन करें और तत्काल प्रस्थान से पहले अनुक्रम का परीक्षण करें।
डायरेक्टरी परिवर्तन से नेटवर्क हटाने तक का समय ट्रैक करें और सहमत सीमा के विरुद्ध मासिक रूप से इसकी समीक्षा करें। यदि एक्सेस लक्ष्य से अधिक समय तक रहता है, तो देरी का बिंदु पहचानें: डायरेक्टरी सिंक्रोनाइज़ेशन, प्रमाणपत्र प्रबंधन, एक मैनुअल कार्य, या इन्वेंट्री से गायब डिवाइस। एक स्पष्ट रिकॉर्ड बार-बार होने वाली कमियों को ठीक करना आसान बनाता है।
गो-लाइव से पहले तैनाती चेकलिस्ट
नीति स्क्रीन के बजाय उपकरण सूची से शुरुआत करें। प्रत्येक एक्सेस पॉइंट, स्विच और कंट्रोलर, इसके फ़र्मवेयर संस्करण और इसके स्वामी को रिकॉर्ड करें। xPSK और मल्टी-टेनेंट WiFi Meraki, Aruba, Ruckus और UniFi एक्सेस पॉइंट का समर्थन करते हैं, इसलिए पहचान कार्य की योजना बनाने से पहले समर्थित सूची के विरुद्ध प्रत्येक साइट के हार्डवेयर की जाँच करें।
इन जांचों को क्रम से चलाएं। पास की स्थिति ऐसी होनी चाहिए जिसे आप परीक्षण और रिकॉर्ड कर सकें, न कि केवल एक मौखिक आश्वासन।
- डिवाइसों की सूची बनाएं। तब पास करें जब प्रत्येक एक्सेस पॉइंट, स्विच और कंट्रोलर के पास एक रिकॉर्ड किया गया फर्मवेयर संस्करण और नामित स्वामी हो।
- सुरक्षित एडमिन एक्सेस। तब पास करें जब डिफ़ॉल्ट एडमिन पासवर्ड बदल दिए गए हों और अप्रयुक्त प्रबंधन इंटरफेस अक्षम कर दिए गए हों।
- प्रबंधन ट्रैफ़िक को अलग करें। तब पास करें जब प्रबंधन सिस्टम अतिथि और कर्मचारी VLANs से एक अलग नेटवर्क पर स्थित हों।
- अतिथि पृथक्करण का परीक्षण करें। तब पास करें जब अतिथि डिवाइस को नियंत्रक पते सहित आंतरिक पतों से कोई प्रतिक्रिया न मिले।
- कर्मचारी अनुमतियों की जाँच करें। तब पास करें जब एक कर्मचारी डिवाइस अपनी भूमिका के लिए अनुमत अनुप्रयोगों तक पहुँच सकता है, और अन्य आंतरिक सेवाओं तक नहीं।
- प्रमाणपत्रों की जाँच करें। तब पास करें जब समाप्ति तिथियां दर्ज की जाएं और नवीनीकरण अलर्ट सक्रिय हों।
- RADIUS लचीलेपन का परीक्षण करें। तब पास करें जब एक बैकअप प्रमाणीकरण पथ उपलब्ध हो और प्रलेखित फ़ॉलबैक काम करता हो।
- लॉगिंग सत्यापित करें। तब पास करें जब प्रमाणीकरण घटनाएं एक लॉग स्टोर तक पहुँचती हैं और समीक्षा के लिए पुनर्प्राप्त की जा सकती हैं।
- एक निरसन ड्रिल चलाएं। तब पास करें जब एक निर्देशिका परिवर्तन एक्सेस को हटा देता है और बीता हुआ समय दर्ज किया जाता है।
- एक बैकअप और रोलबैक योजना सहेजें। तब पास करें जब वर्तमान कॉन्फ़िगरेशन का बैकअप लिया जाता है और लिखित रोलबैक चरण परिवर्तन स्वामी के लिए उपलब्ध होते हैं।
उन जाँचों के लिए जिनमें एक लाइव सेवा शामिल है, एक नियंत्रित समय के दौरान परीक्षण करें और परिवर्तन के मालिक को पिछले कॉन्फ़िगरेशन को पुनर्स्थापित करने के लिए तैयार रखें। एक गेस्ट डिवाइस द्वारा कंट्रोलर पते से कोई प्रतिक्रिया न देना एक अलग VLAN दिखाने वाले आरेख की तुलना में एक मजबूत परीक्षण परिणाम है।
लॉन्च के बाद प्रोजेक्ट फोल्डर में पड़ी रहने वाली चेकलिस्ट नेटवर्क को सुरक्षित नहीं रखेगी। इसे एक शेड्यूल पर और जब कोई साइट, डिवाइस क्लास या एक्सेस नीति बदलती है, तो फिर से चलाएं।
तय करें कि किस प्रथा को पहले ठीक करना है
उस अंतर से शुरुआत करें जो सबसे बड़ा जोखिम पैदा करता है, न कि उस अंतर से जिसे प्रोजेक्ट अपडेट में वर्णित करना सबसे आसान है। यदि एक साझा स्टाफ पासवर्ड किसी स्थान के हर क्षेत्र तक पहुंचता है, तो सबसे पहले उसे बदलें: एक लीक हुई कुंजी किसी अनधिकृत व्यक्ति को व्यापक एक्सेस दे सकती है। इसके बाद, नौकरी छोड़ने वाले कर्मचारियों की प्रक्रिया को ठीक करें, ताकि एक्सेस नौकरी की अवधि समाप्त होने के बाद भी बनी न रहे। फिर गेस्ट ट्रैफिक को आंतरिक सिस्टम से अलग करें।
कार्य को 90-दिन के पथ पर रखें
- सप्ताह 1 से 2: साइट और उपकरण इन्वेंट्री बनाएं, मालिकों को नाम दें, और ज़ोन तथा आवश्यक संचार पथों को मैप करें।
- सप्ताह 3 से 6: गेस्ट और स्टाफ ट्रैफ़िक को अलग करें, फिर स्टाफ को सर्टिफिकेट-आधारित या डायरेक्टरी साइन-इन पर ले जाएं।
- सप्ताह 7 से 10: नामित मालिकों और परीक्षण किए गए रोलबैक चरणों सहित निगरानी और परिवर्तन नियंत्रण को संचालन में लाएं।
- सप्ताह 11 से 12: एक पूर्ण निरसन ड्रिल (revocation drill) चलाएं, नेटवर्क से हटने के समय को मापें, और किसी भी देरी को ठीक करें।
शुरुआत में ही यह चुनें कि पहचान स्टैक को इन-हाउस चलाना है या प्रबंधित प्लेटफॉर्म का उपयोग करना है। आपका अपना RADIUS सर्वर और प्रमाणपत्र प्राधिकरण आपको नियंत्रण देता है, लेकिन आपकी टीम को उनका रखरखाव करना होगा, नवीनीकरण का समर्थन करना होगा और विफलताओं के लिए योजना बनानी होगी। एक प्रबंधित प्लेटफ़ॉर्म आपकी टीम के पहचान संबंधी कार्यों को कम कर सकता है, लेकिन हस्ताक्षर करने से पहले इसके अपटाइम प्रतिबद्धताओं और डेटा हैंडलिंग की समीक्षा करें।
Purple के Staff WiFi और xPSK समाधान संपत्ति के पोर्टफोलियो आकार, एक्सेस पॉइंट की संख्या और पहचान प्रदाता आवश्यकताओं के आधार पर कस्टम मूल्य निर्धारण पर उपलब्ध हैं। गेस्ट WiFi के लिए, Purple अपने Capture और Engage प्लान का 30 दिनों का नि:शुल्क परीक्षण प्रदान करता है; परीक्षण के बाद, ग्राहक चुने गए पैकेज को जारी रख सकते हैं या नि:शुल्क Connect प्लान पर जा सकते हैं। प्रदाता का चयन पहले परिचालन कार्य को नहीं बदलता है: प्रत्येक साइट के हार्डवेयर इन्वेंट्री के विरुद्ध परिनियोजन जांच को पूरा करें, फिर जो निष्कर्ष मिले उसके आधार पर पहचान कार्य का आकार तय करें।
Purple समर्थित मौजूदा हार्डवेयर पर साझा पासवर्ड को पहचान-आधारित एक्सेस से बदलने के लिए डिज़ाइन किया गया गेस्ट WiFi, स्टाफ ऑथेंटिकेशन और मल्टी-टेनेंट नेटवर्किंग प्रदान करता है। अपनी साइटों के लिए विकल्पों का पता लगाने के लिए Purple पर जाएं और एक ऐसे नेटवर्क की योजना बनाना शुरू करें जहां वैध उपयोगकर्ताओं के लिए एक्सेस सुविधाजनक हो, भूमिका द्वारा प्रतिबंधित हो और रद्द करने में आसान हो।


