
Le best practice per le reti partono da una realtà fondamentale: nel 2025, il 43% delle aziende del Regno Unito ha riferito di aver subito una violazione o un attacco alla sicurezza informatica nei 12 mesi precedenti, secondo il Cyber Security Breaches Survey 2025 del Governo del Regno Unito. Per una struttura o un'azienda, la questione non è se proteggere la rete, ma se gli accessi, le modifiche e le disattivazioni vengono gestiti abbastanza bene da limitare gli imprevisti.
Una rete guest dovrebbe essere comoda, ma non affidabile per progettazione. Il personale, i visitatori, gli inquilini e le apparecchiature operative necessitano di tipi di accesso diversi, e tali autorizzazioni devono cambiare quando le persone se ne vanno, i dispositivi diventano non sicuri o l'infrastruttura viene aggiornata.
Panoramica delle migliori pratiche per le reti principali
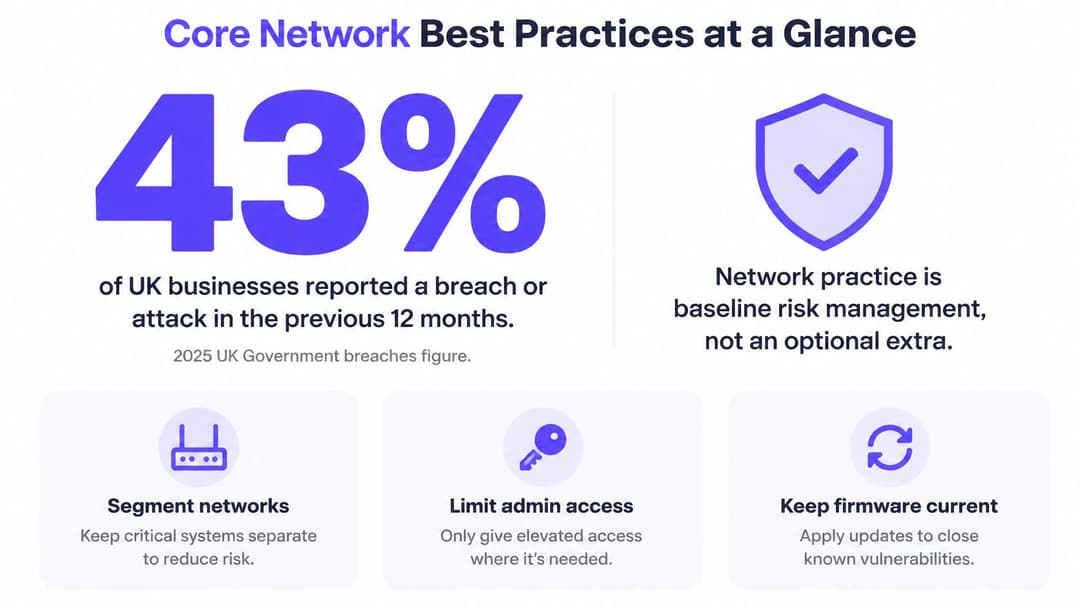
La cifra del 43% di violazioni o attacchi rende la sicurezza di rete una parte fondamentale della gestione del rischio, non un aggiornamento opzionale. Inizia con sei controlli che riducono le possibilità di accesso non autorizzato e rendono i guasti più facili da contenere.
| Pratica | Cosa previene | Dove conta di più | Primo controllo |
|---|---|---|---|
| Segmentare per pubblico e scopo | Movimento laterale dopo che un dispositivo è stato compromesso | Sedi in cui ospiti e personale condividono una rete | Il traffico degli ospiti e del personale risiede su VLAN separate? |
| Autenticare ogni utente e dispositivo | Password condivise rubate e dispositivi non gestiti | Reti del personale e sedi con chiavi condivise | L'accesso del personale viene concesso tramite una password condivisa? |
| Separare la gestione dal traffico utente | Malintenzionati che raggiungono controller e console di amministrazione | Ogni proprietà multi-sito | Un dispositivo ospite può raggiungere un indirizzo del controller? |
| Controllare le modifiche con test e ripristino | Interruzioni autoinflitte causate da modifiche di configurazione | Operazioni multi-sito e attive 24/7 | Ogni modifica ha un responsabile e una procedura di ripristino? |
| Monitorare l'autenticazione e l'accesso | Guasti silenziosi e revoche lente | Sanità, settore alberghiero e retail | I tentativi di accesso falliti e le revoche vengono revisionati settimanalmente? |
| Revocare l'accesso automaticamente | Ex dipendenti e fornitori scaduti che mantengono l'accesso | Reti del personale, di fornitori e di inquilini | Quanto tempo passa da una modifica nella directory alla rimozione dalla rete? |
Le buone pratiche di rete non consistono nelle impostazioni predefinite di un fornitore applicate una volta e poi dimenticate. Si tratta di un insieme di controlli adattati alle minacce reali, verificati in base a come le persone e i dispositivi utilizzano la rete nella pratica, e mantenuti al variare di tali esigenze.
Progetta per tre diversi tipi di utenti
Gli Ospiti necessitano di una connettività semplice, ma non dovrebbero essere in grado di raggiungere i sistemi interni. Il Personale richiede l'accesso ad applicazioni specifiche idonee ai propri ruoli, con un metodo affidabile per revocare tale accesso. I Dispositivi operativi, come casse, sensori e sistemi di gestione dell'edificio, spesso devono comunicare solo con un numero ridotto di servizi e potrebbero non supportare i moderni metodi di accesso.
Un'unica rete condivisa penalizza contemporaneamente tutti e tre i gruppi. Una password condivisa rende difficile identificare chi o cosa si è connesso, mentre un accesso ampio può consentire a un dispositivo compromesso di raggiungere sistemi con cui non dovrebbe avere alcun contatto. Anche una connessione WiFi ben crittografata non risolve questo problema di accesso.
Utilizza la tabella per un controllo delle lacune. Se la risposta sincera a qualsiasi domanda di primo controllo è no, considera quella riga come candidata per la prima correzione. Il resto di questa guida illustra come progettare le zone, scegliere l'autenticazione, mantenere il servizio durante le modifiche e revocare l'accesso quando persone o dispositivi non ne hanno più bisogno.
Come progettare le zone di rete per strutture e ambienti enterprise
La rete di una struttura è come un edificio: ogni stanza ha bisogno della propria serratura. Le camere degli ospiti di un hotel, il back office, le casse della cucina e il locale impianti non dovrebbero condividere una sola chiave. Raggruppa i dispositivi in base a chi li usa e a cosa fanno, non solo per piano o switch.
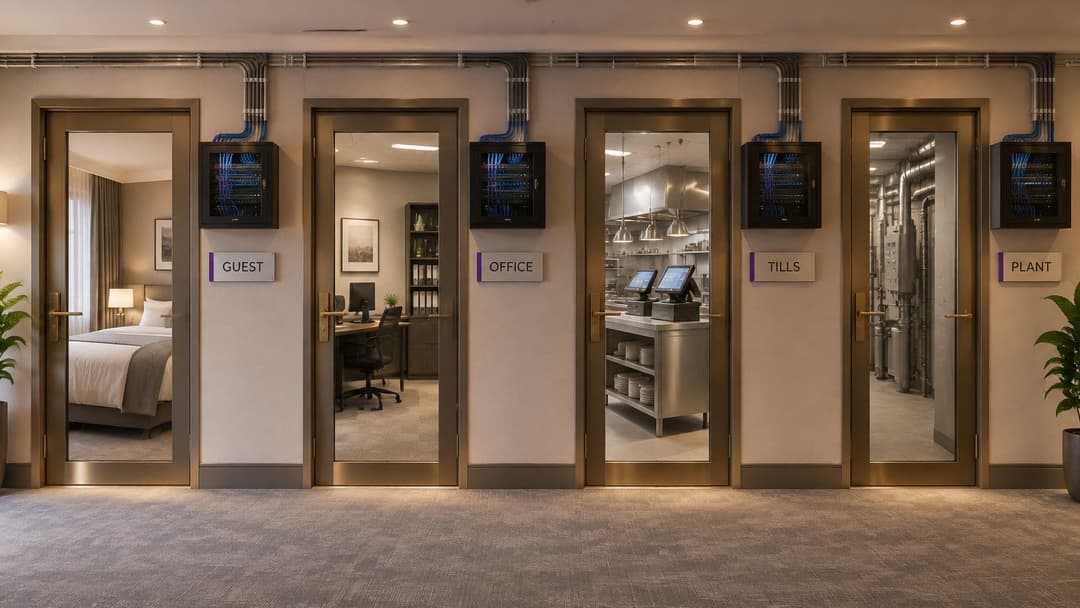
| Zona | Utenti e dispositivi tipici | Accesso consentito | Controllo chiave |
|---|---|---|---|
| Guest | Smartphone e laptop dei visitatori | Solo Internet, nessun indirizzo interno | VLAN dedicata, isolamento dei client e limiti di sessione |
| Staff | Dipendenti su laptop gestiti e dispositivi portatili | App interne specifiche per il proprio ruolo | Autenticazione via certificato o directory e criteri basati sui ruoli |
| Operativa e IoT | Casse, sensori, sistemi di gestione dell'edificio e stampanti | Solo il servizio o controller del fornitore | VLAN separata e regole di blocco predefinite (deny-by-default) |
| Inquilini o residenti | Smartphone, console e TV di ciascun residente | Esclusivamente la propria rete privata | Chiave univoca per ciascun inquilino e isolamento tra inquilini |
| Gestione | Access point, switch e controller | Amministratori nominati da un dispositivo gestito | Piano di gestione separato e MFA sugli accessi amministrativi |
Crea le zone a partire dalle dipendenze effettive
Per prima cosa, elenca ogni classe di dispositivi e il relativo proprietario. Includi le apparecchiature meno visibili, come stampanti, sistemi di controllo dell'edificio, terminali di pagamento e access point. Un inventario privo di un proprietario designato è difficile da mantenere accurato quando il dispositivo viene sostituito o la sua funzione cambia.
In secondo luogo, mappa quali zone devono comunicare e di quali servizi necessitano. Non scrivere "le casse hanno bisogno di accesso alla rete"; specifica il servizio di pagamento o il controller che devono raggiungere. In terzo luogo, nega la comunicazione tra zone per impostazione predefinita, quindi consenti solo i flussi presenti nella tua mappatura. Il terminale POS di un bar potrebbe dover raggiungere il proprio provider di pagamento, ma non ha alcun motivo di accedere alla condivisione file del personale.
Questo approccio richiede un livello di pianificazione superiore rispetto all'inserimento di tutti i dispositivi in un'unica rete. Comporta inoltre del lavoro aggiuntivo quando cambiano le reali esigenze aziendali, poiché è necessario aggiornare e testare la regola specifica. Si tratta di un compromesso vantaggioso: una politica chiara e circoscritta è molto più facile da verificare rispetto a una serie di ampie eccezioni di cui nessuno ricorda più l'origine.
Nel 2025, il 3% delle aziende del Regno Unito ha riferito di aver subito una violazione o un attacco ransomware nei 12 mesi precedenti, secondo il Cyber Security Breaches Survey 2025 technical report del governo del Regno Unito. La segmentazione aiuta a contenere le conseguenze in caso di compromissione di un dispositivo. Un registratore di cassa infetto non dovrebbe avere una via d'accesso ai sistemi dell'ufficio.
Il traffico degli ospiti può risiedere su una propria VLAN. Configurala in modo che il laptop di un visitatore possa accedere a Internet senza vedere gli indirizzi interni, e verifica la separazione direttamente da un dispositivo ospite anziché affidarti solo allo schema di rete. Una VLAN fornisce un utile perimetro, ma non è la prova che ogni richiesta all'interno della rete sia sicura. Le regole di accesso devono comunque stabilire quali servizi e sistemi possono comunicare.
Scelta dell'autenticazione per ospiti e personale
Scegli l'autenticazione in base all'identità e alle funzionalità del dispositivo, non in base all'SSID. Una rete ospiti deve essere considerata non attendibile anche quando i visitatori si sono autenticati. L'accesso del personale richiede controlli di identità specifici e una procedura per la rimozione dell'accesso quando una persona o un dispositivo non ne ha più diritto.
| Metodo | Identità per utente o dispositivo | Revocare un utente senza impattare gli altri | Utilizzo ideale |
|---|---|---|---|
| Chiave pre-condivisa comune | No | No, ogni dispositivo necessita della nuova chiave | Dispositivi legacy e piccole sedi private |
| Captive Portal con email o login social | Per account visitatore | Sì, tramite il portale | Ospiti occasionali nelle strutture |
| Passpoint o OpenRoaming | Per dispositivo e account | Sì, tramite il provider | Ospiti abituali che desiderano la connessione automatica |
| Identity PSK (xPSK) | Una chiave per dispositivo o persona | Sì, revocando quella specifica chiave | IoT e dispositivi che non possono eseguire certificati |
| 802.1X con certificati | Un certificato per dispositivo | Sì, revocando o interrompendo il rinnovo del certificato | Laptop aziendali gestiti e dispositivi portatili |
| 802.1X con autenticazione via directory | Per utente, collegato alla directory | Sì, disabilitando l'account | Personale che effettua l'accesso con account aziendali |
Adatta il metodo al modello di accesso
Per gli ospiti occasionali, un Captive Portal può associare un visitatore a un account che la struttura può revocare. Il portale controlla l'ammissione, non ciò che un dispositivo ammesso può raggiungere. Maintieni isolato il traffico degli ospiti e limita l'accesso dopo l'accesso. L'autenticazione non sostituisce i criteri di rete.
Per gli ospiti abituali, Passpoint o OpenRoaming possono ridurre i login ripetuti consentendo la connessione automatica una volta configurato un profilo. Mantieni tale traffico separato dal personale e dai servizi operativi. La comodità modifica il modo in cui gli ospiti si connettono, non il livello di accesso che dovrebbero ricevere.
I dispositivi del personale necessitano di credenziali collegate a una persona o a un dispositivo gestito. Lo standard 802.1X con certificati assegna a ciascun dispositivo gestito una credenziale individuale. L'accesso basato su directory collega l'accesso a un account aziendale, consentendo di revocare l'accesso dell'utente disabilitando tale account. Scegli l'opzione che si adatta ai processi aziendali di gestione delle identità e dei dispositivi esistenti e assegna la responsabilità delle revoche prima del deployment. Senza un responsabile designato, l'accesso degli ex dipendenti può persistere anche dopo la rimozione teorica dell'account o del dispositivo.
L'xPSK, ovvero una chiave pre-condivisa basata sull'identità, si adatta a sensori, casse meno recenti e altre apparecchiature che non possono utilizzare certificati. Una chiave separata per ciascun dispositivo o persona consente a un operatore di revocare una singola identità senza dover sostituire le credenziali nell'intera infrastruttura. Una chiave pre-condivisa condivisa non possiede un'identità individuale: rimuovere un utente può significare distribuire una nuova chiave a ogni dispositivo e i dispositivi tralasciati potrebbero mantenere l'accesso.
I metodi di connessione al WiFi del personale offerti da Purple includono Passpoint, xPSK, Certificate WiFi e WiFi tramite MDM. Il WiFi del personale funziona sugli access point già posseduti dall'azienda, senza la necessità di realizzare alcuna PKI. Per il personale che richiede un'autenticazione enterprise, WPA-Enterprise utilizza lo standard 802.1X anziché una password condivisa. Il compromesso operativo è semplice: credenziali individuali più solide migliorano il controllo, ma richiedono un processo chiaro per il provisioning, il rinnovo e la revoca.
L'Information Commissioner's Office del Regno Unito avverte che il WiFi non protetto può esporre file e informazioni private. Le sue linee guida sulla sicurezza WiFi raccomandano la crittografia e la disattivazione della connessione automatica a reti sconosciute. Applica queste protezioni, quindi tratta l'accesso degli ospiti come non attendibile: autentica gli utenti o i dispositivi dove appropriato, isola il traffico e registra le decisioni di accesso.
I principi dell'architettura zero trust dell'NCSC si concentrano sull'identificazione di utenti, dispositivi e servizi, sulla valutazione del contesto e sull'autorizzazione di ogni richiesta in base alle policy. In pratica, ciò significa che l'autenticazione è solo una parte della decisione. Mantenete separati gli accessi degli ospiti e del personale, rendete le credenziali revocabili singolarmente dove il dispositivo lo supporta e definite chi deve intervenire quando l'identità o lo stato del dispositivo cambiano.
Reti multi-tenant senza rischi condivisi
Un condominio condivide le tubature e il contatore, ma ogni appartamento chiude la propria porta a chiave. Un'installazione WiFi condivisa può funzionare allo stesso modo. Gli access point condivisi non comportano necessariamente un accesso condiviso: la questione fondamentale è se ciascun inquilino disponga di un'identità separata e di una rete privata, e se la configurazione impedisca a un inquilino di accedere ai dispositivi di un altro.
Rendi individuale l'accesso di ciascun residente
Fornisci a ogni residente, inquilino o dispositivo una chiave univoca, quindi isola il traffico di ciascun inquilino da quello degli altri. Con xPSK, una chiave può essere revocata per una singola identità senza dover modificare le credenziali dell'intero edificio. È una soluzione molto più adatta ai cambi di residenza rispetto a una password condivisa unica che deve essere ridistribuita ogni volta che un residente si trasferisce.
I dispositivi privi di browser richiedono un'attenzione particolare. Una televisione o una console da gioco potrebbero non essere in grado di aprire un Captive Portal e completare l'accesso via web. È quindi necessario associare un'identità prima del collegamento, in modo che il dispositivo possa accedere alla rete privata del residente senza poter entrare nelle reti utilizzate dai vicini o dalla gestione dell'edificio.
La guida al WiFi multi-tenant di Purple descrive una rete privata per ciascun residente su tutti i suoi dispositivi, comprese console e TV. Il suo WiFi multi-tenant mantiene la rete di ogni residente isolata dagli altri ospiti e il suo approccio xPSK fornisce una chiave precondivisa univoca con isolamento dei tenant. Ciò consente ai gestori immobiliari di utilizzare un'infrastruttura condivisa offrendo al contempo a ogni abitazione un perimetro di accesso separato.
Gestisci un cambio di residenza come una modifica dell'accesso
Quando un appartamento viene liberato, revoca le chiavi dell'inquilino e rimuovi l'accesso associato. Non cambiare un'unica password valida per tutto l'edificio chiedendo a ogni residente di riconnettersi. Il vantaggio pratico riguarda sia la sicurezza che il servizio: una partenza non deve creare un problema di supporto per tutti gli altri residenti.
Le architetture multi-tenant possono utilizzare gli access point già installati nell'edificio, inclusi Meraki, Aruba, Ruckus e UniFi. Questo consente di evitare la sostituzione dell'hardware funzionante solo per introdurre identità individuali, anche se il livello di identità deve comunque essere configurato e gestito. Prima di approvare una struttura, verificate l'isolamento tra i dispositivi dei vari tenant, misurate la rapidità con cui un nuovo residente può ricevere una chiave e individuate la persona o il team responsabile della revoca quando un appartamento viene liberato.
Test di approvazione finale: Consegna un dispositivo di test a un tenant, quindi prova a raggiungere i dispositivi di un altro tenant e la rete di gestione dell'edificio. Entrambi i tentativi devono fallire.
Monitoraggio e controllo delle modifiche per prevenire le interruzioni
Le modifiche alla configurazione possono avere un impatto grave sui clienti. Il report Connected Nations di Ofcom ha rilevato che le attività di modifica della rete hanno generato i casi più gravi in termini di ore di utilizzo perse dai clienti, mentre i guasti hardware hanno rappresentato meno di un terzo delle ore complessivamente perse. Il report Ofcom Connected Nations UK rende il controllo delle modifiche una prassi fondamentale per l'affidabilità, non una semplice formalità burocratica riservata ai principali aggiornamenti.
Rendi reversibile ogni modifica
Utilizza la stessa breve routine per le regole del firewall, le modifiche agli SSID, gli aggiornamenti del controller e le modifiche ai criteri di autenticazione:
- Testa la modifica prima su una rete di laboratorio o in una singola sede.
- Pianifica una finestra di manutenzione adeguata alle persone che utilizzano il servizio.
- Individua un responsabile incaricato di approvare e monitorare le operazioni.
- Definisci la procedura di ripristino (rollback) prima di iniziare e verifica che la configurazione precedente sia disponibile.
Una modifica che funziona in laboratorio può comunque fallire in una sede operativa se i dispositivi o le dipendenze differiscono. Esegui il deployment a fasi successive, verifica l'autenticazione e l'accesso dopo ogni fase e interrompi la procedura se il comportamento riscontrato non corrisponde a quello previsto. Un piano di rollback non è utile se nessuno sa come eseguirlo.
| Segnale | Cosa indica | Segnale di avvertimento |
|---|---|---|
| Tasso di errore di autenticazione | Credenziali errate, certificati scaduti o una policy non funzionante | Aumento improvviso dopo una modifica o una data di rinnovo |
| Tempo di risposta RADIUS | Se il server di autenticazione regge nei momenti di picco | Accessi lenti al check-in o durante le ore di punta |
| Tempo da directory a revoca | Quanto tempo chi lascia l'azienda mantiene l'accesso alla rete | Superiore all'obiettivo concordato, ad esempio un'ora lavorativa |
| Traffico guest che raggiunge gli intervalli interni | Se la segmentazione dei guest tiene | Qualsiasi conteggio superiore a zero |
| Modifiche di configurazione senza ticket | Chi ha modificato cosa e quando | Qualsiasi modifica priva di proprietario o di registrazione |
| Conteggio client per zona | Capacità e utilizzo insolito | Picchi prolungati negli orari di scarso traffico |
Invia avvisi sulle modifiche e sui trend significativi, non su ogni singolo tentativo di accesso fallito. Se il personale riceve un numero eccessivo di avvisi di scarso valore, finirà per ignorarli. Esamina regolarmente i tassi di errore di autenticazione e i tempi di revoca, ed esamina i picchi legati a una modifica, al rinnovo di un certificato o a un periodo operativo di intensa attività.
Mantieni access point, switch, controller e apparati VPN aggiornati secondo un programma fisso di firmware. Registra la versione in esecuzione in ciascuna sede, in modo che il team possa identificare quali posizioni richiedono interventi e se una modifica ha introdotto un nuovo problema. L'analisi dei dati può aiutare a mostrare la velocità e la copertura della struttura; Connect include strumenti di analisi della rete che monitorano entrambe le metriche. Se una piattaforma rileva l'utilizzo o i dati demografici degli utenti, definisci prima la finalità e la base giuridica del trattamento, quindi limita la raccolta a ciò che è strettamente necessario per la struttura. Il portale di Purple invia anche KPI settimanali sull'utilizzo del WiFi, inclusi i dati demografici degli utenti: stabilisci quali informazioni la tua organizzazione deve analizzare prima di utilizzare questo tipo di reportistica.
Come revocare l'accesso quando qualcuno se ne va
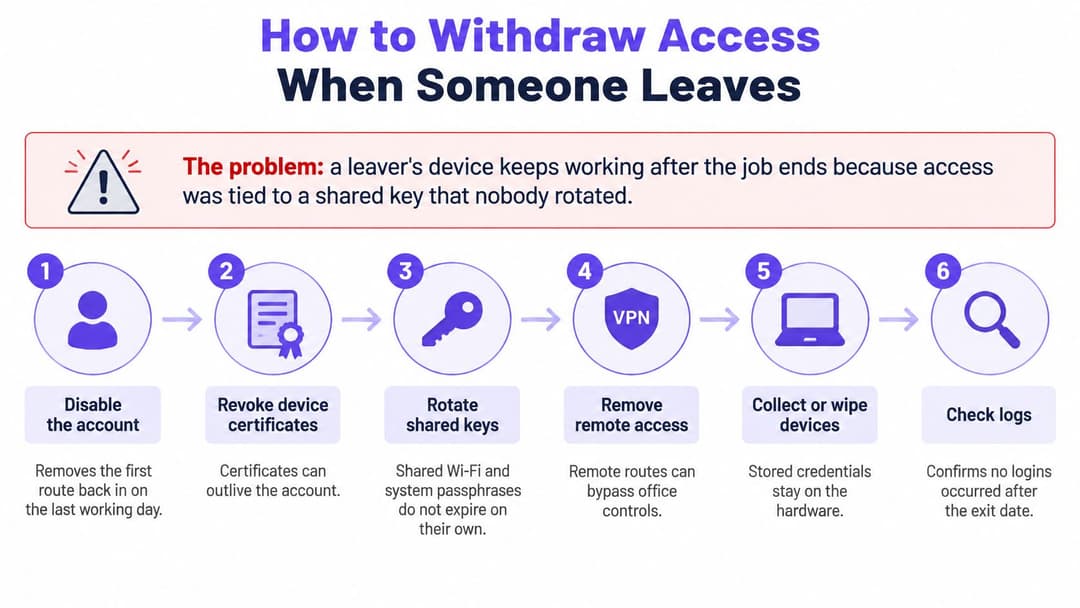
Una chiave condivisa può mantenere connesso il dispositivo di un ex dipendente al termine del suo incarico. Per evitare ciò, collegate l'accesso alla rete a un'identità chiara e al ciclo di vita del dispositivo, con un processo di revoca ripetibile. Le linee guida 2025 dell'NCSC sulla sicurezza di rete sottolineano l'importanza del privilegio minimo, la comprensione delle identità e dell'architettura di rete, e una costante attenzione allo stato di salute e al comportamento dei dispositivi. Ricordano inoltre che i software VPN e le appliance richiedono manutenzione lungo tutto il loro ciclo di vita.
Usa la stessa sequenza di revoca ogni volta
- Disabilitare l'account della directory o rimuovere il gruppo di personale che concede l'accesso alla rete. In questo modo il team dispone di un punto di controllo centrale per terminare l'accesso.
- Revocare o interrompere il rinnovo dei certificati del dispositivo. Verificare ogni dispositivo gestito assegnato alla persona, poiché le credenziali di un dispositivo potrebbero rimanere utilizzabili anche dopo la modifica di un account.
- Revocare la chiave di identità della persona. Se è stata utilizzata una iPSK individuale, rimuovere tale chiave anziché modificare le credenziali per gli altri utenti.
- Verificare che il dispositivo non possa riautenticarsi. Utilizzare un account di prova o il dispositivo rimosso e confermare che un nuovo tentativo di connessione fallisca.
- Esaminare i log di autenticazione per le sessioni successive alla revoca. Un accesso riuscito dopo la modifica dell'accesso richiede approfondimenti.
- Recuperare o formattare l'hardware gestito, quindi registrare il tempo trascorso. Misurare l'intervallo compreso tra la modifica della directory e la conferma che il dispositivo non sia più in grado di accedere alla rete.
Assegna ai fornitori esterni una data di scadenza che revochi il loro accesso automaticamente. Quando un inquilino se ne va, revoca la sua chiave personale utilizzando lo stesso processo. Se un dispositivo viene smarrito, revoca tempestivamente il suo certificato o la sua chiave identificativa anziché attendere una revisione programmata.
Il percorso di identità deve rimanere disponibile durante la revoca. Un guasto in un singolo server di autenticazione on-premise può ritardare la rimozione dell'accesso, mentre un software VPN o appliance non aggiornato può creare ulteriori rischi. L'approccio di Purple al ciclo di vita del WiFi per lo staff utilizza cloud RADIUS con uno SLA di disponibilità del 99,9%. Qualunque sia il sistema in uso, assegnate un responsabile alla rimozione degli accessi e verificate la procedura prima che si verifichi un'uscita urgente.
Monitorare il tempo che intercorre dalla modifica della directory alla rimozione dalla rete ed esaminarlo mensilmente rispetto al limite concordato. Se l'accesso si protrae oltre l'obiettivo stabilito, individuare il punto di ritardo: la sincronizzazione della directory, la gestione dei certificati, un'attività manuale o un dispositivo mancante nell'inventario. Un registro chiaro rende più semplice risolvere le lacune ricorrenti.
Checklist di distribuzione prima del go-live
Inizia dall'inventario dell'hardware, non dalla schermata delle politiche. Registra ogni access point, switch e controller, insieme alla relativa versione del firmware e al proprietario. xPSK e Multi-Tenant WiFi supportano gli access point Meraki, Aruba, Ruckus e UniFi, pertanto verifica l'hardware di ciascuna sede rispetto all'elenco dei dispositivi supportati prima di pianificare la gestione delle identità.
Esegui questi controlli in ordine. Una condizione di superamento dovrebbe essere qualcosa che puoi testare e registrare, non una rassicurazione verbale.
- Censire i dispositivi. Superato quando ogni access point, switch e controller ha una versione del firmware registrata e un responsabile assegnato.
- Proteggere l'accesso amministrativo. Superato quando le password amministrative predefinite sono state modificate e le interfacce di gestione inutilizzate sono state disabilitate.
- Separare il traffico di gestione. Superato quando i sistemi di gestione risiedono su una rete separata dalle VLAN degli ospiti e del personale.
- Testare l'isolamento degli ospiti. Superato quando un dispositivo ospite non riceve alcuna risposta dagli indirizzi interni, incluso l'indirizzo del controller.
- Verificare le autorizzazioni del personale. Superato quando un dispositivo del personale può raggiungere le applicazioni consentite per il suo ruolo, ma non altri servizi interni.
- Verificare i certificati. Superato quando le date di scadenza sono registrate e gli avvisi di rinnovo sono attivi.
- Testare la resilienza RADIUS. Superato quando è disponibile un percorso di autenticazione di riserva e la procedura di fallback documentata funziona.
- Verificare il logging. Superato quando gli eventi di autenticazione raggiungono un archivio log e possono essere recuperati per la revisione.
- Eseguire una simulazione di revoca. Superato quando una modifica nella directory rimuove l'accesso e il tempo trascorso viene registrato.
- Salvare un backup e un piano di ripristino. Superato quando la configurazione attuale è salvata e le istruzioni di ripristino scritte sono a disposizione del responsabile della modifica.
Per le verifiche che coinvolgono un servizio attivo, esegui i test durante una finestra controllata e assicurati che il responsabile della modifica sia pronto a ripristinare la configurazione precedente. Un dispositivo ospite che non riceve alcuna risposta da un indirizzo controller costituisce un risultato di test più solido rispetto a uno schema che mostra una VLAN separata.
Una lista di controllo dimenticata in una cartella di progetto dopo il lancio non manterrà la rete al sicuro. Verificala periodicamente e ogni volta che cambiano una sede, una classe di dispositivi o una politica di accesso.
Decidi quale pratica correggere per prima
Inizia dalla vulnerabilità che crea la maggiore esposizione, non da quella più facile da descrivere in un aggiornamento di progetto. Se una password condivisa del personale dà accesso a ogni area di una struttura, sostituisci prima quella: una singola chiave trafugata può garantire a una persona non autorizzata un ampio accesso. Successivamente, ottimizza il processo di gestione degli ex dipendenti, in modo che l'accesso non duri oltre il rapporto di lavoro. Quindi, separa il traffico degli ospiti dai sistemi interni.
Pianifica il lavoro su un percorso di 90 giorni
- Settimane da 1 a 2: Creare l'inventario dei siti e dei dispositivi, nominare i responsabili e mappare le zone e i percorsi di comunicazione richiesti.
- Settimane da 3 a 6: Separare il traffico guest da quello del personale, quindi trasferire il personale all'accesso basato su certificati o directory.
- Settimane da 7 a 10: Rendere operativi il monitoraggio e il controllo delle modifiche, inclusi i responsabili designati e le procedure di rollback verificate.
- Settimane da 11 a 12: Eseguire una simulazione completa di revoca, misurare il tempo di rimozione dalla rete e correggere qualsiasi ritardo.
Decidi fin da subito se gestire lo stack delle identità internamente o utilizzare una piattaforma gestita. Il tuo server RADIUS e la tua autorità di certificazione ti garantiscono un controllo completo, ma il tuo team dovrà occuparsi della loro manutenzione, gestire i rinnovi e pianificare i ripristini in caso di guasto. Una piattaforma gestita può ridurre il carico di lavoro legato alla gestione delle identità per il tuo team, ma è importante verificare i suoi impegni di uptime e le modalità di trattamento dei dati prima di sottoscrivere il contratto.
Le soluzioni Staff WiFi e xPSK di Purple offrono prezzi personalizzati in base alle dimensioni del portafoglio di strutture, al numero di access point e ai requisiti dell'identity provider. Per il guest WiFi, Purple offre una prova gratuita di 30 giorni dei piani Capture e Engage; al termine della prova, i clienti possono proseguire con il pacchetto scelto o passare al piano gratuito Connect. La scelta del fornitore non cambia la prima attività operativa: completare i controlli di deployment rispetto all'inventario hardware di ciascun sito, quindi ridimensionare il lavoro sull'identità in base a quanto rilevato.
Purple offre WiFi per ospiti, autenticazione del personale e reti multi-tenant progettate per sostituire le password condivise con un accesso basato sull'identità sull'hardware supportato esistente. Visita Purple per esplorare le opzioni per le tue sedi e iniziare a pianificare una rete in cui l'accesso sia comodo per gli utenti legittimi, limitato in base al ruolo e semplice da revocare.


