
Las buenas prácticas de red empiezan con una realidad básica: en 2025, el 43 % de las empresas del Reino Unido informaron haber sufrido una brecha o ataque de ciberseguridad en los 12 meses anteriores, según la Encuesta sobre brechas de ciberseguridad del Gobierno del Reino Unido de 2025. Para un recinto o empresa, la cuestión no es si hay que proteger la red. Es si el acceso, los cambios y las salidas se gestionan lo suficientemente bien como para limitar los problemas.
Una red de invitados debe ser cómoda, pero no fiable por diseño. El personal, los visitantes, los inquilinos y el equipamiento operativo necesitan diferentes tipos de acceso, y esos permisos deben cambiar cuando las personas se van, los dispositivos dejan de ser seguros o se actualiza la infraestructura.
Resumen de las mejores prácticas de red de un vistazo
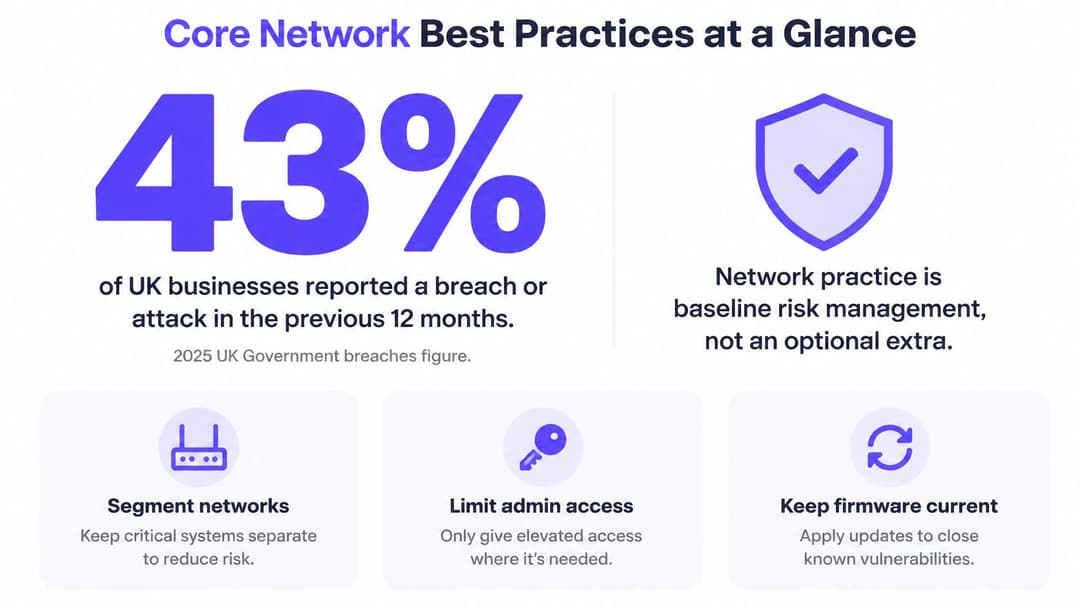
La cifra del 43 % de brechas o ataques convierte la seguridad de la red en una parte fundamental de la gestión de riesgos, no en una mejora opcional. Comience con seis controles que reduzcan la posibilidad de accesos no autorizados y faciliten la contención de los fallos.
| Práctica | Qué previene | Dónde es más importante | Comprobación inicial |
|---|---|---|---|
| Segmentar por audiencia y propósito | Movimiento lateral tras la vulneración de un dispositivo | Recintos donde los invitados y el personal comparten red | ¿El tráfico de invitados y el del personal están en VLANs separadas? |
| Autenticar a cada usuario y dispositivo | Robo de contraseñas compartidas y dispositivos no gestionados | Redes de personal y recintos con clave compartida | ¿Se concede algún acceso al personal mediante contraseña compartida? |
| Separar la gestión del tráfico de usuarios | Que los atacantes accedan a los controladores y consolas de administración | Cualquier entorno multisede | ¿Puede un dispositivo de invitado acceder a la dirección de un controlador? |
| Controlar cambios con pruebas y reversión | Interrupciones autogeneradas por cambios de configuración | Operaciones multisede y 24/7 | ¿Cada cambio tiene un responsable y un paso de reversión? |
| Supervisar la autenticación y el acceso | Fallos silenciosos y revocaciones lentas | Sanidad, hostelería y comercio minorista | ¿Se revisan semanalmente los inicios de sesión fallidos y las revocaciones? |
| Revocar el acceso automáticamente | Que expersonal y contratistas expirados mantengan el acceso | Redes de personal, contratistas e inquilinos | ¿Cuánto tiempo pasa desde un cambio en el directorio hasta la retirada de la red? |
Las buenas prácticas de red no consisten en aplicar la configuración predeterminada de un proveedor una vez y olvidarse. Son un conjunto de controles adaptados a amenazas reales, verificados según cómo las personas y los dispositivos usan la red en la práctica, y mantenidos a medida que cambian esas necesidades.
Diseñe para tres públicos diferentes
Los invitados necesitan una conectividad sencilla, pero no deberían poder acceder a los sistemas internos. El personal necesita acceso a aplicaciones específicas según sus funciones, con un método fiable para revocar dicho acceso. Los dispositivos operativos, como cajas registradoras, sensores y controles de edificios, a menudo solo necesitan comunicarse con un número reducido de servicios y es posible que no admitan métodos de inicio de sesión modernos.
Una única red compartida falla a los tres grupos a la vez. Una contraseña compartida dificulta la identificación de quién o qué se ha conectado, mientras que un acceso amplio puede permitir que un dispositivo comprometido llegue a sistemas con los que no debería tener relación. Ni siquiera una conexión WiFi bien cifrada resuelve ese problema de acceso.
Utilice la tabla como una comprobación de deficiencias. Si la respuesta sincera a cualquier pregunta de la primera comprobación es negativa, trate esa fila como candidata para la primera corrección. El resto de esta guía explica cómo diseñar zonas, elegir la autenticación, mantener el servicio a través de los cambios y retirar el acceso cuando las personas o los dispositivos ya no lo necesiten.
Cómo diseñar zonas de red para recintos y empresas
La red de un establecimiento es como un edificio: cada habitación necesita su propia cerradura. Las habitaciones de los huéspedes, la administración, las cajas de la cocina y la sala de máquinas de un hotel no deberían compartir la misma llave. Agrupe los dispositivos por quién los usa y qué hacen, no solo por planta o conmutador.
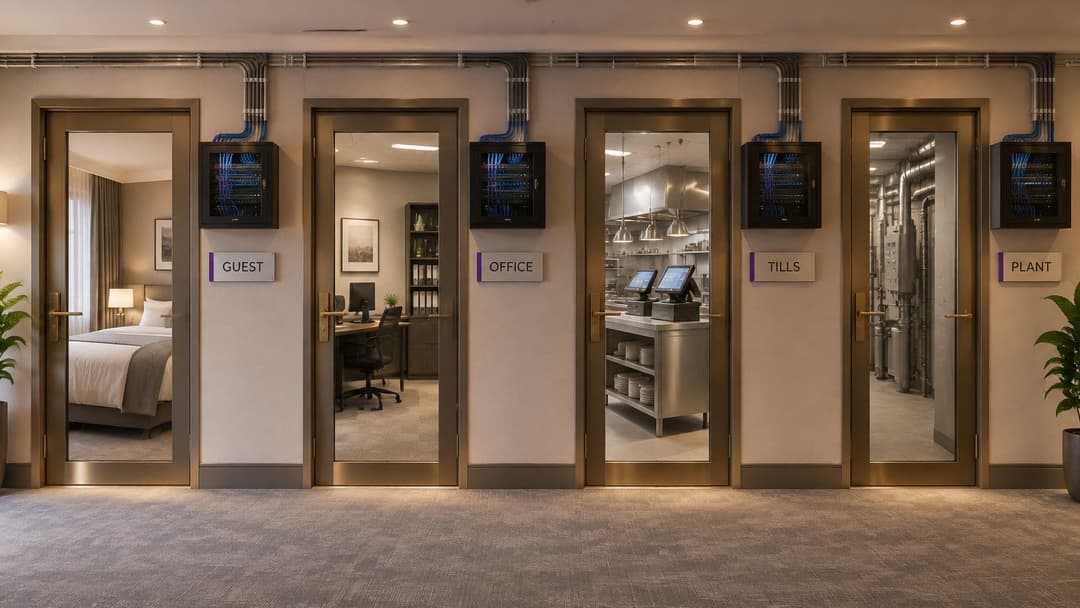
| Zona | Usuarios y dispositivos habituales | Acceso permitido | Control clave |
|---|---|---|---|
| Guest | Teléfonos y portátiles de visitantes | Solo Internet, sin direcciones internas | VLAN propia, aislamiento de clientes y límites de sesión |
| Personal | Empleados en portátiles gestionados y dispositivos de mano | Aplicaciones internas designadas según su rol | Certificado o inicio de sesión en directorio y directiva basada en roles |
| Operativa e IoT | TPVs, sensores, controles del edificio e impresoras | Solo el servicio del proveedor o controlador | VLAN independiente y reglas de denegación por defecto |
| Inquilino o residente | Teléfonos, consolas y TVs de cada residente | Solo su propia red privada | Clave única por inquilino y aislamiento entre inquilinos |
| Gestión | Puntos de acceso, switches y controladores | Administradores designados desde un dispositivo gestionado | Plano de gestión independiente y MFA en accesos de administración |
Cree las zonas a partir de dependencias reales
En primer lugar, haga una lista de cada clase de dispositivo y su propietario. Incluya el equipamiento menos visible, como impresoras, sistemas de control de edificios, terminales de pago y puntos de acceso. Es difícil mantener la precisión de un inventario sin un propietario designado cuando se sustituye el dispositivo o cambia su finalidad.
En segundo lugar, mapee qué zonas necesitan comunicarse y qué servicios requieren. No escriba "las cajas registradoras necesitan acceso a la red"; especifique el servicio de pago o el controlador al que deben acceder. En tercer lugar, deniegue la comunicación entre zonas por defecto y permita únicamente los flujos definidos en su mapa. Es posible que el terminal de pago de un bar necesite conectarse a su proveedor de servicios de pago, pero no tiene motivo alguno para acceder al servidor de archivos del personal.
Este enfoque requiere más planificación que colocar todos los dispositivos en una sola red. También genera trabajo cuando cambia una necesidad empresarial real, ya que alguien debe actualizar y probar la regla correspondiente. Es una ventaja que compensa: una directiva clara y acotada es más fácil de revisar que una colección de excepciones amplias que nadie recuerda haber añadido.
En 2025, el 3% de las empresas del Reino Unido informaron haber sufrido una brecha o ataque de ransomware durante los 12 meses anteriores, según el informe técnico del Cyber Security Breaches Survey 2025 del Gobierno del Reino Unido. La segmentación ayuda a contener las consecuencias si un dispositivo se ve comprometido. Una caja registradora infectada no debería tener vía de acceso a los sistemas de la oficina.
El tráfico de invitados puede alojarse en su propia VLAN. Configúrela de forma que el portátil de un visitante pueda acceder a internet sin ver las direcciones internas, y verifique esta separación desde un dispositivo de invitado en lugar de confiar únicamente en el diagrama de red. Una VLAN proporciona un límite útil, pero no garantiza que todas las solicitudes dentro de la red sean seguras. Las reglas de acceso siguen siendo necesarias para decidir qué servicios y sistemas pueden comunicarse.
Selección de la autenticación para invitados y personal
Elija la autenticación por identidad y capacidad del dispositivo, no por SSID. Una red de invitados debe tratarse como no confiable incluso cuando los visitantes se hayan autenticado. El acceso del personal necesita sus propias comprobaciones de identidad y un proceso para retirar el acceso cuando una persona o dispositivo deje de cumplir los requisitos.
| Método | Identidad por usuario o dispositivo | Revocar un usuario sin afectar a los demás | Mejor opción para |
|---|---|---|---|
| Clave compartida previamente (PSK) | No | No, cada dispositivo necesita la nueva clave | Dispositivos antiguos y ubicaciones privadas pequeñas |
| Captive Portal con email o inicio de sesión social | Por cuenta de visitante | Sí, a través del portal | Visitantes ocasionales en instalaciones |
| Passpoint u OpenRoaming | Por dispositivo y cuenta | Sí, a través del proveedor | Visitantes habituales que buscan conexión automática |
| Identity PSK (xPSK) | Una clave por dispositivo o persona | Sí, revocando esa clave | IoT y dispositivos que no pueden ejecutar certificados |
| 802.1X con certificados | Un certificado por dispositivo | Sí, revocando o dejando de renovar el certificado | Portátiles corporativos gestionados y dispositivos de mano |
| 802.1X con inicio de sesión en directorio | Por usuario, vinculado al directorio | Sí, deshabilitando la cuenta | Personal que inicia sesión con cuentas corporativas |
Adapte el método al patrón de acceso
Para invitados ocasionales, un Captive Portal puede asociar a un visitante con una cuenta que el establecimiento puede revocar. El portal controla la admisión, no a qué puede acceder un dispositivo admitido. Mantenga el tráfico de invitados aislado y restrinja el acceso tras el inicio de sesión. La autenticación no sustituye a las políticas de red.
Para invitados recurrentes, Passpoint o OpenRoaming pueden reducir los inicios de sesión repetidos al permitir la conexión automática una vez aprovisionado el perfil. Mantenga ese tráfico separado del personal y de los servicios operativos. La comodidad cambia la forma en que se conectan los invitados, no la cantidad de acceso que deben recibir.
Los dispositivos de los empleados necesitan credenciales vinculadas a una persona o a un dispositivo gestionado. 802.1X con certificados proporciona a cada dispositivo gestionado una credencial individual. El inicio de sesión basado en directorio vincula el acceso a una cuenta corporativa, por lo que deshabilitar esa cuenta puede eliminar el acceso del usuario. Elija la opción que se adapte a los procesos de gestión de dispositivos e identidad existentes en la organización y asigne un responsable para la revocación antes del despliegue. Sin ese responsable, el acceso de las personas que dejen la empresa puede persistir después de que su cuenta o dispositivo debiera haber sido retirado.
xPSK, o clave precompartida basada en identidad, es idónea para sensores, cajas registradoras antiguas y otros equipos que no pueden utilizar certificados. Una clave independiente para cada dispositivo o persona permite al operador revocar una sola identidad sin necesidad de cambiar las credenciales en toda la instalación. Una clave precompartida global carece de identidad individual: eliminar a un usuario puede implicar distribuir una nueva clave a cada dispositivo, y los dispositivos omitidos podrían conservar el acceso.
Los métodos de conexión para WiFi de empleados de Purple incluyen Passpoint, xPSK, Certificate WiFi y WiFi via MDM. El WiFi de empleados funciona en los puntos de acceso que la empresa ya posee, sin necesidad de construir una PKI. Para el personal que requiere autenticación empresarial, WPA-Enterprise utiliza 802.1X en lugar de una contraseña compartida. El equilibrio operativo es sencillo: unas credenciales individuales más sólidas mejoran el control, pero necesitan un proceso claro de aprovisionamiento, renovación y revocación.
La Information Commissioner's Office del Reino Unido advierte de que el WiFi no seguro puede exponer archivos e información privada. Su guía de seguridad WiFi recomienda el cifrado y desactivar la conexión automática a redes desconocidas. Aplique esas protecciones y, a continuación, trate el acceso de invitados como no confiable: autentique a los usuarios o dispositivos cuando corresponda, aísle el tráfico y registre las decisiones de acceso.
Los principios de arquitectura Zero Trust del NCSC se centran en identificar usuarios, dispositivos y servicios, evaluar el contexto y autorizar cada solicitud según las directivas. En la práctica, esto significa que la autenticación es solo una parte de la decisión. Mantenga separados el acceso de invitados y de empleados, procure que las credenciales sean revocables de forma individual donde el dispositivo lo admita y defina quién debe actuar cuando cambie la identidad o el estado del dispositivo.
Redes multiinquilino sin riesgos compartidos
Un edificio de apartamentos comparte las tuberías y el contador, pero cada vivienda cierra su propia puerta con llave. Una instalación de WiFi compartida puede funcionar de la misma manera. El hecho de compartir puntos de acceso no implica compartir el acceso: la cuestión clave es si cada inquilino dispone de una identidad independiente y de una red privada, y si el diseño impide que un inquilino acceda a la red de otro.
Haga que el acceso de cada residente sea individual
Asigne a cada residente, inquilino o dispositivo una clave única y, a continuación, aísle el tráfico de cada inquilino del resto. Con xPSK, se puede revocar una clave para una identidad sin necesidad de cambiar las credenciales de todo el edificio. Esto se adapta mucho mejor al flujo de entradas y salidas que una contraseña única compartida que debe redistribuirse cada vez que un residente se marcha.
Los dispositivos sin navegador requieren una atención especial. Es posible que un televisor o una consola de videojuegos no puedan abrir un Captive Portal ni completar un inicio de sesión basado en la web. Necesitan que se les aprovisione una identidad antes de conectarse, para que puedan unirse a la red privada del residente sin tener acceso a las redes utilizadas por los vecinos o por la administración del edificio.
La guía de WiFi multi-inquilino de Purple describe una red privada para cada residente en todos sus dispositivos, incluidas consolas y televisores. Su WiFi multi-inquilino mantiene aislada la red de cada residente con respecto a otros usuarios, mientras que su enfoque xPSK proporciona una clave precompartida única con aislamiento de inquilinos. Esto permite a los gestores de inmuebles utilizar una infraestructura compartida ofreciendo al mismo tiempo un límite de acceso independiente para cada hogar.
Trate una mudanza como un cambio de acceso
Cuando un piso quede libre, revoque las claves de ese inquilino y elimine el acceso asociado. No cambie una única contraseña para todo el edificio ni pida a todos los residentes que vuelvan a conectarse. El beneficio práctico abarca tanto la seguridad como el servicio: una salida no debería crear un problema de soporte técnico para el resto de inquilinos.
Los diseños multi-inquilino pueden utilizar los puntos de acceso ya instalados en el edificio, incluidos Meraki, Aruba, Ruckus y UniFi. Esto permite evitar la sustitución de hardware operativo solo para introducir identidades individuales, aunque la capa de identidad sigue requiriendo configuración y gestión. Antes de aprobar un diseño, pruebe el aislamiento entre los dispositivos de distintas propiedades, mida la rapidez con la que un nuevo residente puede recibir una clave y designe a la persona o equipo responsable de la revocación cuando una vivienda quede vacía.
Prueba de validación: Entregue un dispositivo de prueba a un inquilino y, a continuación, intente acceder a los dispositivos de otro inquilino y a la red de gestión del edificio. Ambos intentos deberían fallar.
Supervisión y control de cambios para evitar interrupciones
Los cambios de configuración pueden causar un impacto grave en los clientes. El informe Connected Nations de Ofcom reveló que las actividades de cambio en la red generaron los casos más graves en términos de horas de cliente perdidas, mientras que los fallos de hardware representaron menos de un tercio del total de horas perdidas. El informe Ofcom Connected Nations UK convierte el control de cambios en una práctica básica de fiabilidad, no en mero papeleo reservado para grandes actualizaciones.
Haga que cada cambio sea reversible
Utilice la misma rutina breve para reglas de firewall, cambios de SSID, actualizaciones de controladores y ediciones de políticas de autenticación:
- Pruebe el cambio primero en una red de laboratorio o en una sola ubicación.
- Programe una ventana de cambio que resulte conveniente para los usuarios que dependen del servicio.
- Registre a un responsable designado que pueda aprobar y supervisar el trabajo.
- Redacte el paso de reversión antes de comenzar y confirme que la configuración anterior está disponible.
Un cambio que funciona en un laboratorio puede fallar en una ubicación con mucho tráfico si sus dispositivos o dependencias difieren. Realice el despliegue por fases, compruebe la autenticación y el acceso tras cada etapa, y deténgase si el comportamiento observado no coincide con el resultado esperado. Un plan de reversión no resulta útil si nadie sabe cómo ejecutarlo.
| Señal | Qué indica | Señales de advertencia |
|---|---|---|
| Tasa de fallos de autenticación | Credenciales erróneas, certificados caducados o una directiva defectuosa | Aumento repentino tras un cambio o fecha de renovación |
| Tiempo de respuesta de RADIUS | Si el servidor de autenticación mantiene el ritmo en momentos de máxima actividad | Inicios de sesión lentos en el registro de entrada o durante horas de mucha actividad |
| Tiempo de directorio a revocación | Cuánto tiempo conserva el acceso a la red una persona que deja la empresa | Mayor que el objetivo acordado, por ejemplo, una hora laboral |
| Tráfico de invitados que llega a rangos internos | Si se mantiene la segmentación de invitados | Cualquier recuento superior a cero |
| Cambios de configuración sin incidencia asociada | Quién cambió qué y cuándo | Cualquier cambio sin un propietario o registro |
| Número de clientes por zona | Capacidad y uso inusual | Picos sostenidos en horas de poca actividad |
Genere alertas para los cambios y las tendencias significativas, no para cada intento fallido de inicio de sesión. Si el personal recibe un alud de alertas de poco valor, aprenderá a ignorarlas. Revise regularmente las tasas de fallos de autenticación y los tiempos de revocación, e investigue los picos vinculados a un cambio, a la renovación de un certificado o a un periodo de gran actividad operativa.
Mantenga los puntos de acceso, switches, controladores y dispositivos VPN en un calendario fijo de actualización de firmware. Registre la versión en ejecución en cada ubicación para que el equipo pueda identificar qué instalaciones requieren intervención y si un cambio ha generado un nuevo problema. La analítica puede ayudar a mostrar la velocidad y la cobertura del recinto; Connect incluye analíticas de red que supervisan ambas. Si una plataforma recopila datos de uso o demografía de usuarios, defina primero el propósito y la base legal, y luego limite la recogida a lo que el recinto necesite. El portal de Purple también envía KPIs semanales de uso del WiFi, incluida la demografía de usuarios, por lo que debe decidir qué necesita revisar su organización antes de utilizar dichos informes.
Cómo retirar el acceso cuando alguien se va
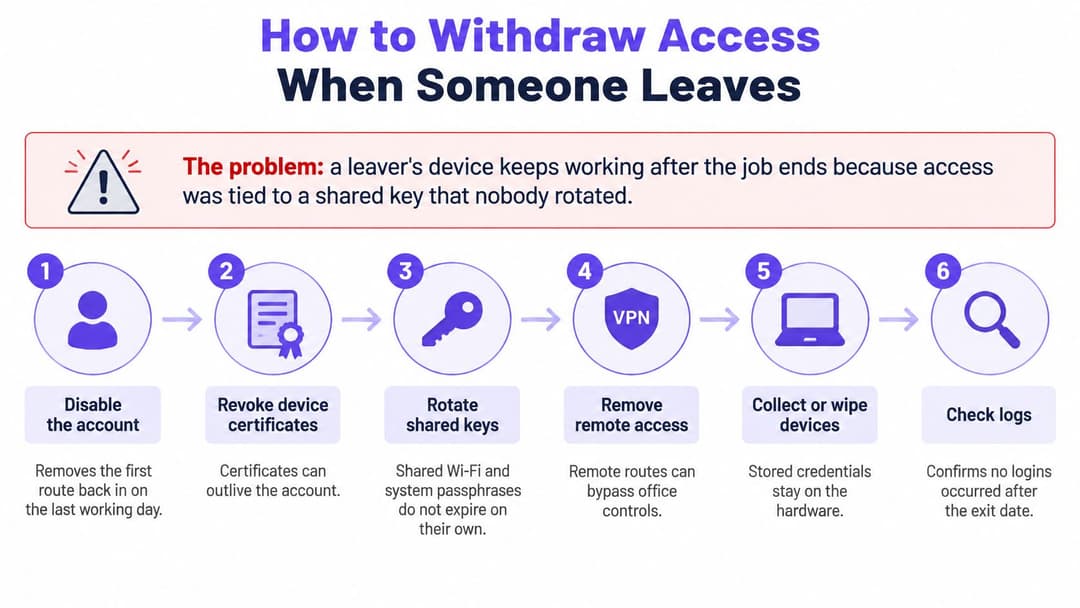
Una clave compartida puede mantener conectado el dispositivo de un exempleado una vez finalizada su vinculación laboral. Evítelo vinculando el acceso a la red a una identidad clara y al ciclo de vida del dispositivo, con un proceso de revocación repetible. La guía de seguridad de red de 2025 del NCSC destaca la importancia del privilegio mínimo, la comprensión de las identidades y de la arquitectura de red, así como el seguimiento continuo del estado y comportamiento de los dispositivos. También señala que el software de VPN y los dispositivos de red requieren mantenimiento a lo largo de todo su ciclo de vida.
Utilice la misma secuencia de revocación cada vez
- Desactive la cuenta del directorio o elimine el grupo de personal que concede acceso a la red. Esto proporciona al equipo un punto de control centralizado para finalizar el acceso.
- Revoque o deje de renovar los certificados de los dispositivos. Revise cada dispositivo gestionado asignado a la persona, ya que una credencial de dispositivo puede seguir siendo utilizable después de cambiar una cuenta.
- Revoque la clave de identidad de la persona. Si utilizaba una iPSK o PPSK individual, elimine esa clave en lugar de cambiar las credenciales de otros usuarios.
- Compruebe que el dispositivo no puede volver a autenticarse. Utilice una cuenta de prueba o el dispositivo retirado y confirme que un nuevo intento de conexión falla.
- Revise los registros de autenticación en busca de sesiones posteriores a la revocación. Un inicio de sesión correcto tras el cambio de acceso requiere una investigación.
- Recupere o borre el hardware gestionado y, a continuación, registre el tiempo transcurrido. Mida desde el cambio en el directorio hasta que se confirme que el dispositivo no puede unirse a la red.
Asigne a los contratistas una fecha de finalización que haga expirar su acceso automáticamente. Cuando un inquilino se vaya, revoque su clave utilizando el mismo proceso. Si un dispositivo se pierde, revoque su certificado o clave de identidad de inmediato en lugar de esperar a una revisión programada.
La ruta de identidad debe seguir disponible durante el proceso de revocación. Un fallo en un único servidor de autenticación local puede retrasar la eliminación del acceso, mientras que un software de VPN o de dispositivo desactualizado puede generar riesgos adicionales. El enfoque de ciclo de vida del WiFi de empleados de Purple utiliza RADIUS en la nube con un SLA de disponibilidad del 99,9%. Sea cual sea el sistema instalado, asigne un responsable a la retirada de accesos y compruebe la secuencia antes de que se produzca una baja urgente.
Supervise el tiempo desde el cambio en el directorio hasta la retirada de la red y revíselo mensualmente con respecto al límite acordado. Si el acceso dura más que el objetivo, identifique el punto de retraso: la sincronización del directorio, la gestión de certificados, una tarea manual o un dispositivo que no consta en el inventario. Un registro claro facilita la resolución de las deficiencias recurrentes.
Lista de comprobación del despliegue antes de la puesta en marcha
Comience por el inventario de equipos, no por la pantalla de directivas. Registre cada punto de acceso, conmutador y controlador, así como su versión de firmware y su propietario. xPSK y Multi-Tenant WiFi son compatibles con puntos de acceso Meraki, Aruba, Ruckus y UniFi, por lo que debe verificar el hardware de cada ubicación con la lista de dispositivos compatibles antes de planificar el trabajo de identidad.
Ejecute estas comprobaciones en orden. Una condición de aprobación debe ser algo que pueda probar y registrar, no una confirmación verbal.
- Inventariar dispositivos. Aprobado cuando cada punto de acceso, conmutador y controlador tiene una versión de firmware registrada y un propietario asignado.
- Proteger el acceso de administración. Aprobado cuando se han cambiado las contraseñas de administración predeterminadas y las interfaces de gestión no utilizadas están desactivadas.
- Separar el tráfico de gestión. Aprobado cuando los sistemas de gestión están en una red independiente de las VLANs de invitados y personal.
- Probar el aislamiento de invitados. Aprobado cuando un dispositivo de invitado no recibe respuesta de las direcciones internas, incluida la dirección del controlador.
- Comprobar los permisos del personal. Aprobado cuando un dispositivo del personal puede acceder a las aplicaciones permitidas para su rol, pero no a otros servicios internos.
- Comprobar los certificados. Aprobado cuando se registran las fechas de caducidad y las alertas de renovación están activas.
- Probar la resiliencia de RADIUS. Aprobado cuando hay disponible una ruta de autenticación de respaldo y la alternativa documentada funciona.
- Verificar el registro de eventos (logging). Aprobado cuando los eventos de autenticación llegan a un almacén de registros y se pueden recuperar para su revisión.
- Realizar un simulacro de revocación. Aprobado cuando un cambio en el directorio revoca el acceso y se registra el tiempo transcurrido.
- Guardar una copia de seguridad y un plan de reversión. Aprobado cuando se realiza una copia de seguridad de la configuración actual y los pasos de reversión por escrito están a disposición del responsable del cambio.
Para las comprobaciones que impliquen un servicio en directo, realice las pruebas durante una ventana controlada y mantenga al responsable del cambio preparado para restaurar la configuración anterior. Que un dispositivo de invitado no reciba respuesta de una dirección de controlador es un resultado de prueba más sólido que un diagrama que muestre una VLAN independiente.
Una lista de verificación que se queda guardada en la carpeta de un proyecto tras el lanzamiento no mantendrá la red segura. Ejecútela de nuevo periódicamente y cada vez que cambie una ubicación, una clase de dispositivo o una directiva de acceso.
Decida qué práctica solucionar primero
Comience por la brecha que genere la mayor exposición, no por la que sea más fácil de describir en la actualización de un proyecto. Si una contraseña compartida del personal da acceso a todas las áreas de un recinto, sustitúyala en primer lugar: una sola clave filtrada puede otorgar un acceso amplio a una persona no autorizada. A continuación, corrija el proceso de salida de empleados, para que el acceso no se prolongue más allá del contrato. Después, separe el tráfico de invitados de los sistemas internos.
Organice el trabajo en un plan a 90 días
- Semanas 1 a 2: Crear el inventario de sitios y dispositivos, nombrar responsables y mapear las zonas y las rutas de comunicación requeridas.
- Semanas 3 a 6: Separar el tráfico de invitados y de empleados, y luego migrar a los empleados a un inicio de sesión basado en certificados o directorio.
- Semanas 7 a 10: Poner en funcionamiento la monitorización y el control de cambios, incluyendo responsables asignados y pasos de reversión probados.
- Semanas 11 a 12: Ejecutar un simulacro completo de revocación, medir el tiempo hasta la eliminación de la red y solucionar cualquier retraso.
Decida desde el principio si ejecutará el stack de identidad internamente o si utilizará una plataforma gestionada. Contar con un servidor RADIUS propio y su propia autoridad de certificación le otorga control, pero su equipo deberá realizar el mantenimiento, gestionar las renovaciones y planificar ante posibles fallos. Una plataforma gestionada puede reducir la carga de trabajo de identidad que su equipo debe operar, pero revise sus compromisos de tiempo de actividad y el tratamiento de datos antes de firmar.
Las soluciones de Staff WiFi y xPSK de Purple tienen un precio personalizado basado en el tamaño de la cartera de inmuebles, el recuento de puntos de acceso y los requisitos del proveedor de identidad. Para el WiFi de invitados, Purple ofrece una prueba gratuita de 30 días de sus planes Capture y Engage; tras la prueba, los clientes pueden continuar con el paquete elegido o pasar al plan gratuito Connect. La elección del proveedor no cambia la primera tarea operativa: completar las comprobaciones de despliegue con respecto al inventario de hardware de cada sitio y, a continuación, dimensionar el trabajo de identidad a partir de lo que se encuentre.
Purple ofrece WiFi para invitados, autenticación de personal y redes multinquilino diseñadas para sustituir las contraseñas compartidas por un acceso basado en la identidad sobre el hardware compatible existente. Visite Purple para explorar las opciones para sus instalaciones y comience a planificar una red donde el acceso sea cómodo para los usuarios legítimos, restringido por función y fácil de revocar.


