
Cisco Meraki বনাম Aruba: Guest WiFi-এর জন্য একটি প্রযুক্তিগত তুলনা
এন্টারপ্রাইজ guest WiFi স্থাপনের জন্য Cisco Meraki এবং HPE Aruba-এর একটি নির্ভরযোগ্য প্রযুক্তিগত তুলনা। এই নির্দেশিকাটি আইটি ম্যানেজার এবং আর্কিটেক্টদের আর্কিটেকচার, অথেন্টিকেশন, নেটওয়ার্ক সেগমেন্টেশন এবং হার্ডওয়্যার-নিরপেক্ষ অ্যানালিটিক্স ইন্টিগ্রেশন সম্পর্কে কার্যকরী ধারণা প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Guest WiFi নির্দেশিকা →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
এক্সিকিউটিভ সামারি
হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টরের পরিবেশের CTO এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, সঠিক এন্টারপ্রাইজ ওয়্যারলেস অবকাঠামো নির্বাচন করা একটি গুরুত্বপূর্ণ সিদ্ধান্ত যা পরবর্তী রিফ্রেশ চক্রের জন্য অপারেশনাল ওভারহেড এবং গেস্ট এক্সপেরিয়েন্স নির্ধারণ করে। এই টেকনিক্যাল গাইডটি বাজারের দুটি শীর্ষস্থানীয় প্ল্যাটফর্মের তুলনা করে: Cisco Meraki এবং HPE Aruba।
যদিও উভয় প্ল্যাটফর্মই শক্তিশালী WiFi 6/6E পারফরম্যান্স অফার করে, তবুও তাদের ম্যানেজমেন্ট আর্কিটেকচার এবং নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল পদ্ধতিতে মৌলিক পার্থক্য রয়েছে। Cisco Meraki একটি ক্লাউড-ফার্স্ট, জিরো-টাচ প্রোভিশনিং মডেলের উপর নির্ভর করে যা বিস্তৃত মাল্টি-সাইট স্থাপনায় অত্যন্ত কার্যকর। HPE Aruba হাইব্রিড ডেপ্লয়মেন্টের নমনীয়তা এবং ClearPass-এর মাধ্যমে পরিশীলিত রোল-ভিত্তিক পলিসি প্রয়োগের সুবিধা অফার করে, যা এটিকে হাই-ডেনসিটি ও জটিল RF পরিবেশের জন্য একটি মানদণ্ড হিসেবে গড়ে তুলেছে।
ব্যবহৃত হার্ডওয়্যার যাই হোক না কেন, এন্টারপ্রাইজ অপারেটরদের তাদের গেস্ট ইন্টেলিজেন্স লেয়ারকে আলাদা রাখা উচিত। Purple-এর মতো হার্ডওয়্যার-নিরপেক্ষ প্ল্যাটফর্মকে ইন্টিগ্রেট করার মাধ্যমে, সংস্থাগুলো কমপ্লায়েন্স নিশ্চিত করতে পারে, তাদের WiFi Analytics ধারাবাহিকতা বজায় রাখতে পারে এবং যেকোনো হার্ডওয়্যার রিফ্রেশ চক্র জুড়ে উন্নত আইডেন্টিটি প্রোভিশনিং সক্ষম করতে পারে।
টেকনিক্যাল ডিপ-ডাইভ: আর্কিটেকচার এবং অথেন্টিকেশন
ম্যানেজমেন্ট প্লেন আর্কিটেকচার
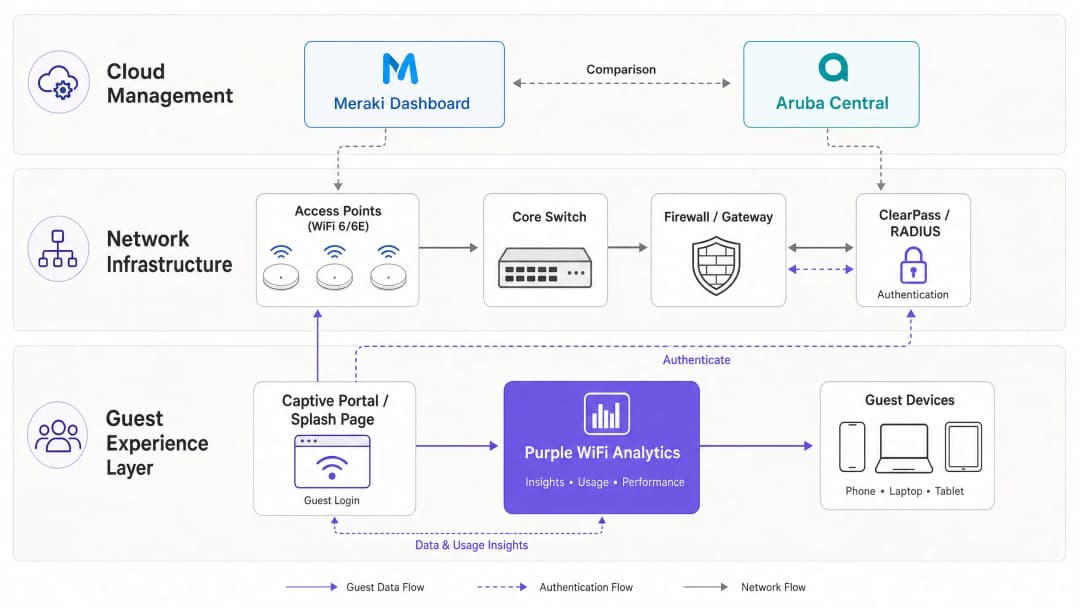
এই দুটি ভেন্ডরের মধ্যে সবচেয়ে উল্লেখযোগ্য আর্কিটেকচারাল পার্থক্যটি তাদের ম্যানেজমেন্ট প্লেনে নিহিত রয়েছে।
Cisco Meraki একটি সম্পূর্ণ ক্লাউড-ম্যানেজড আর্কিটেকচার ব্যবহার করে। Meraki ড্যাশবোর্ড সমস্ত কনফিগারেশন, মনিটরিং এবং ফার্মওয়্যার ম্যানেজমেন্টের জন্য একটি সিঙ্গেল পেন অফ গ্লাস হিসেবে কাজ করে। অ্যাক্সেস পয়েন্ট (AP) গুলো "হেডলেস" এবং পলিসি আপডেট পাওয়ার জন্য Meraki ক্লাউডের সাথে কানেক্টিভিটি প্রয়োজন। এই মডেলটি সত্যিকারের জিরো-টাচ প্রোভিশনিং সক্ষম করে: AP গুলোকে দূরবর্তী Retail শাখাগুলোতে পাঠানো যেতে পারে, PoE সুইচে প্লাগ ইন করা যেতে পারে এবং এগুলো স্বয়ংক্রিয়ভাবে তাদের কনফিগারেশন টেমপ্লেটগুলো টেনে নেবে।
HPE Aruba একটি হাইব্রিড পদ্ধতির সুবিধা দেয়। যদিও Aruba Central, Meraki-এর মতো ক্লাউড ম্যানেজমেন্ট অফার করে, Aruba অন-প্রেমিসেস কন্ট্রোলার (Mobility Controllers) ও সমর্থন করে। এটি অনেক Healthcare এবং পাবলিক সেক্টরের স্থাপনার জন্য একটি অপরিহার্য প্রয়োজন যেখানে ডেটা সার্বভৌমত্ব বা কঠোর NHS গভর্নেন্স পাবলিক ক্লাউডের মাধ্যমে ম্যানেজমেন্ট ট্রাফিক রাউটিং করতে বাধা দেয়।
গেস্ট অথেন্টিকেশন এবং নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল
গেস্ট অনবোর্ডিং হলো এমন একটি জায়গা যেখানে নেটওয়ার্ক পলিসি ব্যবহারকারীর অভিজ্ঞতার সাথে মিলিত হয়।Meraki বিল্ট-ইন স্প্ল্যাশ পেজ বা এক্সটার্নাল RADIUS ইন্টিগ্রেশনের মাধ্যমে গেস্ট অ্যাক্সেস পরিচালনা করে। নেটিভ Captive Portal কার্যকরী কিন্তু এতে আধুনিক GDPR কমপ্লায়েন্সের জন্য প্রয়োজনীয় পরিশীলিত ডেটা ক্যাপচার এবং সম্মতি ব্যবস্থাপনার অভাব রয়েছে। এন্টারপ্রাইজ ডেপ্লয়মেন্টের জন্য স্ট্যান্ডার্ড আর্কিটেকচারের মধ্যে রয়েছে "Sign-on with" প্রয়োজনীয়তা সহ Meraki SSID কনফিগার করা, একটি এক্সটার্নাল Captive Portal URL-এর (যেমন Purple) দিকে নির্দেশ করা এবং RADIUS-এর মাধ্যমে প্রমাণীকরণ করা।
Aruba এটিকে একটি ডেডিকেটেড নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC) অ্যাপ্লায়েন্স, ClearPass পলিসি ম্যানেজারের মাধ্যমে সমাধান করে। ClearPass গেস্ট সেলফ-রেজিস্ট্রেশন, স্পন্সর অনুমোদন এবং দানাদার রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল (RBAC)-এর জন্য ব্যাপক ক্ষমতা প্রদান করে। তবে, ClearPass একটি জটিল, আলাদা প্রোডাক্ট যা কার্যকরভাবে পরিচালনা করার জন্য নির্দিষ্ট লাইসেন্সিং এবং দক্ষতার প্রয়োজন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন নির্দেশিকা: এন্টারপ্রাইজ ডেপ্লয়মেন্টের জন্য সর্বোত্তম অনুশীলনসমূহ
১. নেটওয়ার্ক সেগমেন্টেশন এবং VLAN ডিজাইন
নিরাপত্তা এবং PCI-DSS কমপ্লায়েন্সের জন্য সঠিক নেটওয়ার্ক সেগমেন্টেশন বাধ্যতামূলক। গেস্ট ট্রাফিক অবশ্যই কর্পোরেট, IoT এবং পয়েন্ট-অফ-সেল (PoS) নেটওয়ার্ক থেকে আলাদা রাখতে হবে।
- Meraki বাস্তবায়ন: একটি ডেডিকেটেড গেস্ট SSID তৈরি করুন এবং এটিকে একটি নির্দিষ্ট VLAN-এ (যেমন, VLAN 100) অ্যাসাইন করুন। লোকাল LAN সাবনেটে ট্রাফিক স্পষ্টভাবে ব্লক করতে Meraki-এর লেয়ার ৩/৭ ফায়ারওয়াল নিয়মগুলি ব্যবহার করুন, যা নিশ্চিত করে যে অতিথিরা শুধুমাত্র ইন্টারনেট ইগ্রেস পাবে।
- Aruba বাস্তবায়ন: Aruba-এর রোল-ভিত্তিক ফায়ারওয়াল ব্যবহার করুন। SSID-এ 'Guest' রোল অ্যাসাইন করুন এবং WAN-এ HTTP/HTTPS ট্রাফিকের অনুমতি দেওয়ার আগে RFC 1918 প্রাইভেট IP স্পেসের জন্য নির্ধারিত যেকোনো ট্রাফিক ড্রপ করার পলিসি নির্ধারণ করুন।
সেগমেন্টেশন কৌশলগুলি আরও গভীরভাবে জানতে, আমাদের Comparing Controller-Based vs. Cloud-Managed Access Points নির্দেশিকাটি দেখুন।
২. হাই-ডেনসিটি RF ডিজাইন
হসপিটালিটি পরিবেশ (কনফারেন্স সেন্টার) বা পরিবহন হাবগুলিতে, AP প্লেসমেন্ট এবং চ্যানেল পরিকল্পনা অত্যন্ত গুরুত্বপূর্ণ।
- ৫ GHz ব্যান্ডে কনজেশন কমাতে Meraki MR57 বা Aruba AP-635-এর মতো WiFi 6E (৬ GHz) AP ডেপ্লয় করুন।
- লেগেসি IoT ডিভাইসের জন্য মৌলিক কভারেজ প্রদান করতে ২.৪ GHz রেডিও সীমিত করুন, পাশাপাশি গেস্ট ডিভাইসগুলিকে ৫ GHz এবং ৬ GHz ব্যান্ডে চালিত করুন।
- Aruba-এর ClientMatch প্রযুক্তি ঐতিহাসিকভাবে হাই-ডেনসিটি পরিবেশে চমৎকার ক্লায়েন্ট স্টিয়ারিং প্রদান করে, যেখানে Meraki-এর Auto RF ডিস্ট্রিবিউটেড সাইটগুলির জন্য কার্যকরভাবে ডায়নামিক চ্যানেল এবং পাওয়ার অ্যাসাইনমেন্ট পরিচালনা করে।

ট্রাবলশুটিং এবং ঝুঁকি হ্রাসকরণ
সাধারণ ব্যর্থতার মোডগুলি
১. Captive Portal রিডাইরেক্ট ব্যর্থতা: প্রায়শই প্রমাণীকরণের আগে আগ্রাসী HTTPS ইন্টারসেপশন (HSTS) বা DNS রেজোলিউশন সমস্যার কারণে এটি ঘটে। নিশ্চিত করুন যে আপনার ওয়াল্ড গার্ডেনে Captive Portal প্ল্যাটফর্ম, আইডেন্টিটি প্রোভাইডার (Apple, Google, Facebook) এবং সার্টিফিকেট রিভোকেশন লিস্ট (CRLs)-এর জন্য প্রয়োজনীয় ডোমেনগুলি অন্তর্ভুক্ত রয়েছে।2. VLAN Leaking: ভুলভাবে কনফিগার করা সুইচ ট্রাঙ্ক পোর্ট গেস্ট ট্রাফিককে করপোরেট নেটওয়ার্কে প্রবেশ করার অনুমতি দিতে পারে। AP আপলিংকের জন্য সর্বদা স্পষ্টভাবে ট্যাগ করা VLANs ব্যবহার করুন এবং গেস্ট ট্রাফিকের জন্য নেটিভ VLAN ব্যবহার করা এড়িয়ে চলুন। 3. হাইব্রিড পরিবেশে অ্যাসিমেট্রিক রাউটিং: ভেন্ডর মাইগ্রেট বা মিক্স করার সময়, ড্রপ হওয়া স্টেটফুল কানেকশন এড়াতে গেস্ট সাবনেটের জন্য ডিফল্ট গেটওয়ে সামঞ্জস্যপূর্ণ এবং NAT সঠিকভাবে পরিচালনা করছে কিনা তা নিশ্চিত করুন।
ROI এবং ব্যবসায়িক প্রভাব
এন্টারপ্রাইজ WiFi স্থাপন করা একটি উল্লেখযোগ্য CapEx এবং OpEx বিনিয়োগ। ROI তৈরি করতে, নেটওয়ার্কটিকে কেবল মৌলিক সংযোগ প্রদানের চেয়ে আরও বেশি কিছু করতে হবে।
Meraki বা Aruba-এর শীর্ষে Purple-এর হার্ডওয়্যার-স্বাধীন প্ল্যাটফর্ম যুক্ত করে, ভেন্যুগুলি একটি ব্যয় কেন্দ্রকে রাজস্ব উৎপাদনকারী সম্পদে রূপান্তরিত করে। Purple-এর প্রোফাইল-ভিত্তিক প্রমাণীকরণ (৪৪ কোটি বা ৪৪০ মিলিয়নেরও বেশি বিশ্বব্যাপী ব্যবহারকারী সহ) ঘর্ষণ হ্রাস করে এবং একই সাথে ফার্স্ট-পার্টি ডেটা সংগ্রহ করে। এটি রিটেইল মিডিয়া মনিটাইজেশন, টার্গেটেড মার্কেটিং এবং গভীর ফুটফল অ্যানালিটিক্স সক্ষম করে।
আমাদের সাম্প্রতিক প্লেবুক How To Improve Guest Satisfaction: The Ultimate Playbook-এ যেমন উল্লেখ করা হয়েছে, নির্বিঘ্ন সংযোগ হলো ভিত্তি; বুদ্ধিমান এনগেজমেন্ট হলো পার্থক্যকারী।
টেকনিক্যাল ব্রিফিং শুনুন
এই তুলনার একটি ১০ মিনিটের গভীর বিশ্লেষণের জন্য, আমাদের সিনিয়র আর্কিটেক্ট ব্রিফিং পডকাস্ট শুনুন:
মূল সংজ্ঞাসমূহ
জিরো-টাচ প্রভিশনিং (ZTP)
সাইটে পৌঁছানোর আগেই ক্লাউডের মাধ্যমে নেটওয়ার্ক হার্ডওয়্যার কনফিগার করার ক্ষমতা, যা ইন্টারনেটের সাথে সংযুক্ত হওয়ার সাথে সাথে স্বয়ংক্রিয়ভাবে এর কনফিগারেশন ডাউনলোড করতে দেয়।
প্রতিটি সাইটে ইঞ্জিনিয়ার না পাঠিয়ে শত শত রিটেল শাখা জুড়ে WiFi স্থাপনকারী আইটি টিমগুলির জন্য অত্যন্ত গুরুত্বপূর্ণ।
নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC)
একটি নিরাপত্তা সমাধান যা নেটওয়ার্ক অ্যাক্সেস করার চেষ্টা করা ডিভাইস এবং ব্যবহারকারীদের ওপর পলিসি প্রয়োগ করে, যাতে কেবল অনুমোদিত ব্যক্তি বা ডিভাইস প্রবেশাধিকার পায় তা নিশ্চিত করা যায়।
Aruba ClearPass হলো একটি ডেডিকেটেড NAC; এটি ব্যবহারকারীর ভূমিকা, ডিভাইসের ধরন এবং অবস্থানের ওপর ভিত্তি করে তারা কী অ্যাক্সেস করতে পারবে তা নির্ধারণ করে।
Walled Garden
IP অ্যাড্রেস বা ডোমেনের একটি সীমিত তালিকা যা একজন ব্যবহারকারী Captive Portal-এ সম্পূর্ণরূপে অথেন্টিকেট করার আগে অ্যাক্সেস করতে পারেন।
ডিভাইসগুলিকে সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার আগে Purple স্প্ল্যাশ পেজ, আইডেন্টিটি প্রোভাইডার (যেমন সোশ্যাল লগইনের জন্য Google/Facebook) এবং সার্টিফিকেট ভ্যালিডেশন সার্ভারে পৌঁছানোর অনুমতি দেওয়ার জন্য অপরিহার্য।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক সার্ভিসের সাথে সংযোগকারী ব্যবহারকারীদের জন্য কেন্দ্রীভূত অথেন্টিকেশন, অথরাইজেশন এবং অ্যাকাউন্টিং (AAA) ম্যানেজমেন্ট প্রদান করে।
কোনো গেস্টকে WiFi-তে অনুমতি দেওয়া উচিত কিনা তা যাচাই করতে Purple বা ClearPass-এর সাথে যোগাযোগ করতে Meraki এবং Aruba দ্বারা ব্যবহৃত স্ট্যান্ডার্ড প্রোটোকল।
VLAN (Virtual Local Area Network)
একটি লজিক্যাল সাবনেটওয়ার্ক যা বিভিন্ন ফিজিক্যাল ল্যান থেকে ডিভাইসের একটি সংগ্রহকে গ্রুপ করে, তাদের ব্রডকাস্ট ট্রাফিকের নিরাপত্তা নিশ্চিত করতে সেগুলোকে আইসোলেট করে।
সংবেদনশীল ব্যাক-অফিস বা পয়েন্ট অফ সেল (PoS) সিস্টেম থেকে guest WiFi ট্রাফিক সম্পূর্ণ আলাদা রাখার প্রধান পদ্ধতি।
WiFi 6E (6 GHz এ 802.11ax)
WiFi 6 স্ট্যান্ডার্ডের একটি এক্সটেনশন যা নতুন উপলব্ধ 6 GHz স্পেকট্রাম ব্যবহার করে, যা আরও ওয়াইড চ্যানেল এবং কম ইন্টারফারেন্স প্রদান করে।
স্টেডিয়ামের মতো উচ্চ ঘনত্বের ভেন্যুগুলোকে ভবিষ্যতের জন্য প্রস্তুত রাখার জন্য অত্যন্ত গুরুত্বপূর্ণ, যা নিশ্চিত করে যে নেটওয়ার্কটি লেগ্যাসি ডিভাইসের কনজেশন ছাড়াই হাজার হাজার কনকারেন্ট কানেকশন পরিচালনা করতে পারে।
Captive Portal
একটি ওয়েব পেজ যা কোনো পাবলিক-অ্যাক্সেস নেটওয়ার্কের ব্যবহারকারী অ্যাক্সেস পাওয়ার আগে দেখতে এবং ইন্টারঅ্যাক্ট করতে বাধ্য হন।
প্রাথমিক গেস্ট টাচপয়েন্ট যেখানে শর্তাবলী গ্রহণ করা হয়, মার্কেটিং কনসেন্ট সংগ্রহ করা হয় এবং ব্র্যান্ড এনগেজমেন্ট ঘটে।
Profile-Based Authentication
একটি পদ্ধতি যেখানে ব্যবহারকারীরা একবার অথেন্টিকেট করেন এবং পরবর্তীতে বারবার ক্রেডেনশিয়াল ইনপুট না করেই ভেন্যুর নেটওয়ার্ক জুড়ে নির্বিঘ্নে স্বীকৃত হন।
একটি ঝামেলাহীন গেস্ট অভিজ্ঞতা তৈরি করার জন্য Purple এর একটি পদ্ধতি, যা ৪৪০ মিলিয়নেরও বেশি ব্যবহারকারীর একটি গ্লোবাল নেটওয়ার্ককে কাজে লাগায়।
সমাধানকৃত উদাহরণসমূহ
একটি ৪০০ রুমের রিসোর্ট হোটেলে আবাসন ব্লক, একটি উচ্চ-ঘনত্বের কনফারেন্স সেন্টার এবং আউটডোর পুল এলাকা জুড়ে guest WiFi স্থাপন করা প্রয়োজন। তাদের কাছে মাত্র দুইজন ইঞ্জিনিয়ারের একটি ছোট আইটি টিম রয়েছে এবং GDPR-সম্মত মার্কেটিং ডেটা সংগ্রহের প্রয়োজন রয়েছে।
আবাসন ব্লকগুলিতে Cisco Meraki MR46 AP এবং উচ্চ-ঘনত্বের সহায়তার জন্য কনফারেন্স সেন্টারে MR57 (WiFi 6E) AP স্থাপন করুন। জিরো-টাচ প্রভিশনিং এবং ইউনিফাইড ম্যানেজমেন্টের জন্য Meraki ড্যাশবোর্ড ব্যবহার করুন, যা ছোট আইটি টিমের ওপর চাপ কমাবে। মার্কেটিং প্রয়োজনীয়তার জন্য, Purple WiFi-কে নির্দেশকারী একটি কাস্টম স্প্ল্যাশ URL ব্যবহার করতে Meraki Guest SSID কনফিগার করুন। Purple ক্যাপটিভ পোর্টাল, GDPR সম্মতি এবং ডেটা সংগ্রহের কাজ পরিচালনা করবে, যা অথেন্টিকেশনের জন্য RADIUS-এর মাধ্যমে Meraki-এর সাথে একীভূত হবে।
একটি বড় পাবলিক-সেক্টর হাসপাতাল ট্রাস্টের রোগী এবং দর্শকদের জন্য guest WiFi প্রয়োজন। কঠোর NHS ডেটা গভর্নেন্সের নির্দেশ অনুযায়ী কোনো নেটওয়ার্ক ম্যানেজমেন্ট ট্রাফিক পাবলিক ক্লাউডের মধ্য দিয়ে যেতে পারবে না। একটি পৃথক SSID-তে কর্মীদের BYOD অ্যাক্সেসের জন্য বিদ্যমান Active Directory-এর সাথে একীভূত করারও প্রয়োজন রয়েছে।
অন-প্রিমিসেস Aruba মোবিলিটি কন্ট্রোলার দ্বারা পরিচালিত HPE Aruba AP-515 অ্যাক্সেস পয়েন্ট স্থাপন করুন। এটি নিশ্চিত করে যে সমস্ত ম্যানেজমেন্ট এবং কন্ট্রোল প্লেন ট্রাফিক হাসপাতালের ডেটা সেন্টারের মধ্যেই থাকবে। জটিল NAC প্রয়োজনীয়তাগুলি পরিচালনা করতে ClearPass পলিসি ম্যানেজার স্থাপন করুন: কর্মীদের BYOD-এর জন্য AD-এর সাথে একীভূত করা এবং রোগীদের জন্য একটি নিরাপদ, সেগমেন্টেড গেস্ট পোর্টাল সরবরাহ করা। অন-প্রিমিসেস ম্যানেজমেন্টের সীমাবদ্ধতা লঙ্ঘন না করেই উন্নত অ্যানালিটিক্স এবং নিরবচ্ছিন্ন রোমিং (যেমন OpenRoaming) প্রদানের জন্য ClearPass-এর মাধ্যমে Purple-কে একীভূত করা যেতে পারে।
অনুশীলনী প্রশ্নসমূহ
Q1. ১৫০টি ছোট ব্রাঞ্চ সহ একটি রিটেইল চেইনের গেস্ট WiFi ডেপ্লয় করা প্রয়োজন। ব্রাঞ্চ লেভেলে তাদের কোনো ডেডিকেটেড আইটি স্টাফ নেই এবং তারা একটি ছোট সেন্ট্রাল টিমের ওপর নির্ভর করে। কোন প্ল্যাটফর্ম আর্কিটেকচারটি বেশি উপযুক্ত?
ইঙ্গিত: অন-সাইট টেকনিক্যাল দক্ষতা ছাড়াই ১৫০টি লোকেশনে হার্ডওয়্যার ডেপ্লয় করার অপারেশনাল ওভারহেড বিবেচনা করুন।
মডেল উত্তর দেখুন
Cisco Meraki হলো প্রস্তাবিত পদ্ধতি। এর ক্লাউড-অনলি আর্কিটেকচার এবং জিরো-টাচ প্রোভিশনিং সেন্ট্রাল আইটি টিমকে ড্যাশবোর্ডে টেমপ্লেট কনফিগার করার সুবিধা দেয়। হার্ডওয়্যার সরাসরি ব্রাঞ্চগুলোতে পাঠানো যেতে পারে, স্টোর স্টাফরা প্লাগ ইন করলেই এটি স্বয়ংক্রিয়ভাবে তার কনফিগারেশন ডাউনলোড করে নেবে, যা ডেপ্লয়মেন্টের জটিলতা এবং খরচ উল্লেখযোগ্যভাবে হ্রাস করে।
Q2. আপনি একটি হোটেলে একটি গেস্ট WiFi নেটওয়ার্ক কনফিগার করছেন। আপনাকে নিশ্চিত করতে হবে যে গেস্টরা যেন একই ফিজিক্যাল নেটওয়ার্ক ইনফ্রাস্ট্রাকচারে অবস্থিত হোটেলের রিজার্ভেশন সিস্টেম সার্ভারগুলো অ্যাক্সেস করতে না পারে। স্ট্যান্ডার্ড পদ্ধতিটি কী?
ইঙ্গিত: লেয়ার ২ আইসোলেশন এবং লেয়ার ৩ বাউন্ডারি কন্ট্রোল সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
স্ট্যান্ডার্ড পদ্ধতি হলো কঠোর নেটওয়ার্ক সেগমেন্টেশন। গেস্ট SSID টিকে অবশ্যই একটি ডেডিকেটেড VLAN (যেমন, VLAN 200)-এ ম্যাপ করতে হবে, যা কর্পোরেট VLAN (যেমন, VLAN 10) থেকে সম্পূর্ণ আলাদা। উপরন্তু, গেস্ট VLAN থেকে আসা যেকোনো ট্রাফিক যা RFC 1918 প্রাইভেট আইপি অ্যাড্রেস (অভ্যন্তরীণ নেটওয়ার্ক) লক্ষ্য করে পাঠানো হচ্ছে তা স্পষ্টভাবে ব্লক করতে এবং কেবল পাবলিক ইন্টারনেটের ট্রাফিক অনুমোদিত করতে AP বা গেটওয়ে লেভেলে লেয়ার ৩/৭ ফায়ারওয়াল রুল প্রয়োগ করতে হবে।
Q3. একটি ভেন্যু মার্কেটিং উদ্দেশ্যে গেস্ট ডেটা ক্যাপচার করতে এবং GDPR কমপ্লায়েন্স নিশ্চিত করতে চায়। হার্ডওয়্যার ভেন্ডরদের দেওয়া নেটিভ স্প্ল্যাশ পেজগুলোর ওপর নির্ভর করা কেন এন্টারপ্রাইজ প্রয়োজনীয়তার জন্য প্রায়শই অপর্যাপ্ত হয়?
ইঙ্গিত: নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল এবং ডেটা প্রাইভেসি/কনসেন্ট ম্যানেজমেন্টের মধ্যে পার্থক্য বিবেচনা করুন।
মডেল উত্তর দেখুন
নেটিভ ভেন্ডর স্প্ল্যাশ পেজগুলো প্রাথমিকভাবে বেসিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (শর্তাবলী গ্রহণ করা) এর জন্য ডিজাইন করা হয়েছে। আধুনিক মার্কেটিং এবং কমপ্লায়েন্সের জন্য প্রয়োজনীয় পরিশীলিত ফিচারগুলো সাধারণত এগুলোতে থাকে না, যেমন গ্র্যানুলার কনসেন্ট ম্যানেজমেন্ট, ডেটা রিটেনশন পলিসি, রাইট-টু-ইরেজার ওয়ার্কফ্লো, সোশ্যাল লগইন ইন্টিগ্রেশন এবং নির্বিঘ্ন সিআরএম সিঙ্ক। এই জটিল কমপ্লায়েন্সের চাপ পরিচালনা করতে এবং আন্ডারলাইং হার্ডওয়্যার থেকে গেস্ট ইন্টেলিজেন্স লেয়ারটিকে আলাদা করতে Purple এর মতো একটি ওভারলে প্ল্যাটফর্মের প্রয়োজন হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
এই সিরিজে পড়া চালিয়ে যান
WLC (Wireless LAN Controller) কী এবং এটি কি এখনও আপনার প্রয়োজন?
এই বিশদ নির্দেশিকাটি Wireless LAN Controllers (WLCs) এর বিবর্তন অনুসন্ধান করে এবং ২০২৬ সালে সঠিক আর্কিটেকচার নির্ধারণের জন্য একটি টেকনিক্যাল ফ্রেমওয়ার্ক প্রদান করে। এটি ঐতিহ্যবাহী হার্ডওয়্যার, ক্লাউড-ম্যানেজড এবং কন্ট্রোলার-হীন মডেলগুলো কভার করে, যা সম্মতি, স্কেলেবিলিটি এবং গেস্ট অভিজ্ঞতার ওপর তাদের প্রভাবের বিস্তারিত বিবরণ দেয়।
Mesh Network বনাম Access Points: বৃহৎ ভেন্যুর জন্য কোনটি ভালো?
এই প্রযুক্তিগত নির্দেশিকাটি বৃহৎ আকারের ভেন্যুগুলির জন্য mesh network এবং ঐতিহ্যবাহী তারযুক্ত access points-এর মধ্যে একটি সুনির্দিষ্ট তুলনা প্রদান করে, যার মধ্যে আর্কিটেকচার, পারফরম্যান্সের আপস এবং স্থাপনার কৌশল অন্তর্ভুক্ত রয়েছে। এটি আইটি ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের হসপিটালিটি, রিটেইল, ইভেন্ট এবং পাবলিক সেক্টর পরিবেশের জন্য উচ্চ কার্যক্ষমতাসম্পন্ন এবং কমপ্লায়েন্ট WiFi পরিকাঠামো ডিজাইন করার জন্য কার্যকরী কাঠামো প্রদান করে। এই নির্দেশিকাটি এই আর্কিটেকচারাল সিদ্ধান্তগুলিকে Purple-এর হার্ডওয়্যার নিরপেক্ষ গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মের সাথে সংযুক্ত করে, যা দেখায় কীভাবে সঠিক পরিকাঠামো নির্বাচন পরিমাপযোগ্য ব্যবসায়িক ফলাফল নিয়ে আসে।
Controller-Based বনাম Cloud-Managed Access Point-এর তুলনা
এই টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ পরিবেশের জন্য controller-based এবং cloud-managed Access Point আর্কিটেকচারের তুলনা করে। এটি আইটি লিডারদের জন্য ডেপ্লয়মেন্ট মডেল, টোটাল কস্ট অব ওনারশিপ এবং Purple-এর মতো গেস্ট ইন্টেলিজেন্স প্ল্যাটফর্মের সাথে ইন্টিগ্রেশন ক্ষমতা মূল্যায়নের একটি ভেন্ডর-নিরপেক্ষ ফ্রেমওয়ার্ক প্রদান করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।