
Cisco Meraki vs. Aruba: Uma Comparação Técnica para WiFi de Convidados
Uma comparação técnica de autoridade entre Cisco Meraki e HPE Aruba para implantações corporativas de WiFi de convidados. Este guia oferece insights práticos para gerentes e arquitetos de TI sobre arquitetura, autenticação, segmentação de rede e integração de análises independentes de hardware.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi de Convidados →
Resumo Executivo
Para CTOs e arquitetos de rede nos setores de hotelaria, varejo e setor público, a seleção da infraestrutura sem fio corporativa correta é uma decisão crítica que determina a carga operacional e a experiência dos convidados para o próximo ciclo de atualização. Este guia técnico compara dois líderes de mercado: Cisco Meraki e HPE Aruba.
Embora ambas as plataformas ofereçam um desempenho WiFi 6/6E robusto, elas diferem fundamentalmente em sua arquitetura de gerenciamento e na abordagem ao controle de acesso à rede. O Cisco Meraki conta com um modelo de provisionamento zero-touch e primeiro na nuvem que se destaca em implantações distribuídas em vários locais. O HPE Aruba oferece flexibilidade de implantação híbrida e aplicação sofisticada de políticas baseadas em funções por meio do ClearPass, tornando-se o padrão para ambientes de RF complexos e de alta densidade.
Independentemente do hardware subjacente escolhido, os operadores corporativos devem abstrair sua camada de inteligência de convidados. Ao integrar uma plataforma independente de hardware como a Purple, as organizações garantem a conformidade, mantêm a continuidade do seu WiFi Analytics e ativam o provisionamento de identidade avançado em qualquer ciclo de atualização de hardware.
Análise Técnica Detalhada: Arquitetura e Autenticação
Arquitetura do Plano de Gerenciamento
A diferença arquitetônica mais significativa entre os dois fornecedores reside em seu plano de gerenciamento.
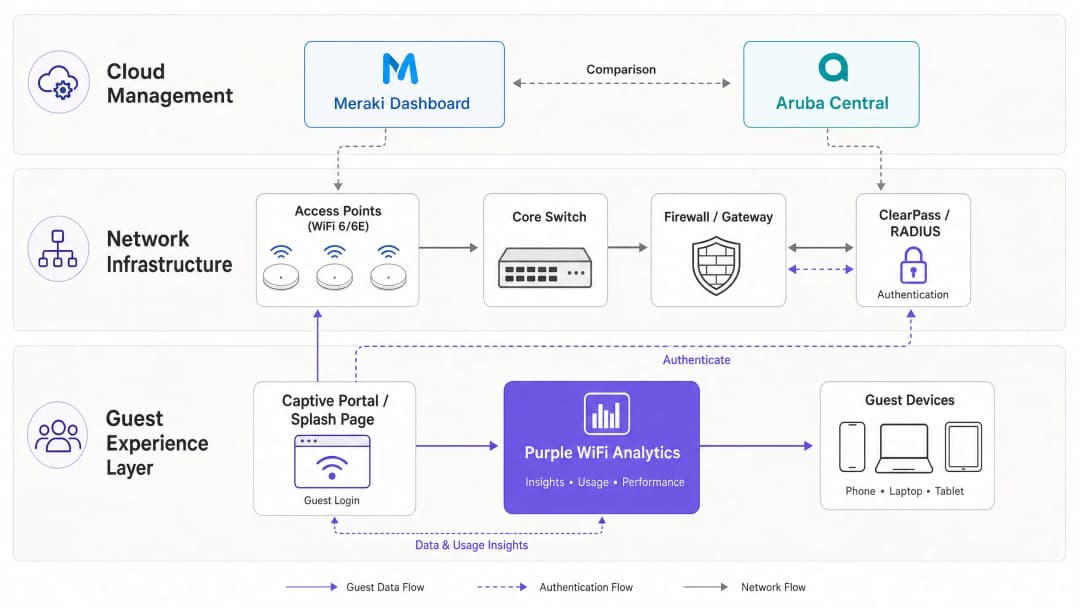
Cisco Meraki utiliza uma arquitetura totalmente gerenciada na nuvem. O Meraki Dashboard funciona como uma tela única para toda a configuração, monitoramento e gerenciamento de firmware. Os pontos de acesso (APs) são "headless" e requerem conectividade com a nuvem Meraki para receber atualizações de políticas. Este modelo permite um provisionamento zero-touch real: os APs podem ser enviados para filiais remotas de Retail, conectados a switches PoE, e eles puxarão automaticamente seus modelos de configuração.
HPE Aruba oferece uma abordagem híbrida. Enquanto o Aruba Central oferece gerenciamento em nuvem comparável ao Meraki, a Aruba também suporta controladores locais (Mobility Controllers). Este é um requisito essencial para muitas implantações de Healthcare e do setor público onde a soberania dos dados ou a governança rígida do NHS impedem o roteamento do tráfego de gerenciamento pela nuvem pública.
Autenticação de Convidados e Controle de Acesso à Rede
O onboarding de convidados é onde a política de rede encontra a experiência do usuário.
Meraki gerencia o acesso de visitantes por meio de splash pages integradas ou integração RADIUS externa. O Captive Portal nativo é funcional, mas carece da captura sofisticada de dados e do gerenciamento de consentimento exigidos para a conformidade moderna com o GDPR. Para implantações corporativas, a arquitetura padrão envolve a configuração do SSID Meraki com um requisito de "Sign-on com", apontando para uma URL de Captive Portal externa (como o Purple) e autenticando via RADIUS.
Aruba aborda isso por meio do ClearPass Policy Manager, um dispositivo de controle de acesso à rede (NAC) dedicado. O ClearPass Guest oferece recursos abrangentes de autoregistro, aprovação de patrocinadores e controle de acesso baseado em função (RBAC) granular. No entanto, o ClearPass é um produto complexo e separado que exige licenciamento específico e conhecimento especializado para ser gerenciado de forma eficaz.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Guia de Implantação: Melhores Práticas para Implantações Corporativas
1. Segmentação de Rede e Design de VLAN
A segmentação de rede adequada é obrigatória para a segurança e conformidade com o PCI DSS. O tráfego de visitantes deve ser isolado das redes corporativas, IoT e de pontos de venda (PoS).
- Implantação Meraki: Crie um SSID de visitante dedicado e atribua-o a uma VLAN específica (por exemplo, VLAN 100). Use as regras de firewall de Camada 3/7 da Meraki para negar explicitamente o tráfego para sub-redes da LAN local, garantindo que os visitantes tenham apenas saída para a internet.
- Implantação Aruba: Use o firewall baseado em funções da Aruba. Atribua a função 'Guest' ao SSID e defina políticas que descartem qualquer tráfego destinado a espaços de IP privado RFC 1918 antes de permitir o tráfego HTTP/HTTPS para a WAN.
Para se aprofundar em estratégias de segmentação, consulte o nosso guia sobre Comparação de Access Points Baseados em Controladora vs. Gerenciados na Nuvem.
2. Design de RF de Alta Densidade
Em ambientes de Hospitalidade (centros de conferências) ou hubs de Transporte, o posicionamento dos APs e o planejamento de canais são críticos.
- Implante APs WiFi 6E (6 GHz) como o Meraki MR57 ou Aruba AP-635 para mitigar o congestionamento na banda de 5 GHz.
- Limite o rádio de 2.4 GHz para fornecer cobertura básica para dispositivos IoT legados, enquanto direciona os dispositivos dos visitantes para as bandas de 5 GHz e 6 GHz.
- A tecnologia ClientMatch da Aruba historicamente oferece excelente direcionamento de clientes em ambientes de alta densidade, enquanto o Auto RF da Meraki lida com eficácia com a atribuição dinâmica de canal e potência para sites distribuídos.

Solução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Falhas de Redirecionamento do Captive Portal: Muitas vezes causadas por interceptação HTTPS agressiva (HSTS) ou problemas de resolução de DNS antes da autenticação. Certifique-se de que o seu Walled Garden inclua os domínios necessários para a plataforma de Captive Portal, provedores de identidade (Apple, Google, Facebook) e Listas de Revogação de Certificados (CRLs).
- VLAN Leaking: Portas trunk de switches mal configuradas podem permitir que o tráfego de convidados seja direcionado para a rede corporativa. Sempre use VLANs explicitamente marcadas para uplinks de AP e evite usar a VLAN nativa para tráfego de convidados.
- Roteamento Assimétrico em Ambientes Híbridos: Ao migrar ou misturar fabricantes, garanta que o gateway padrão para a sub-rede de convidados seja consistente e trate o NAT corretamente para evitar conexões stateful caídas.
ROI e Impacto no Negócio
Implantar WiFi corporativo é um investimento significativo de CapEx e OpEx. Para gerar ROI, a rede precisa fazer mais do que apenas fornecer conectividade básica.
Ao sobrepor a plataforma agnóstica de hardware da Purple sobre o Meraki ou Aruba, os locais transformam um centro de custo em um ativo gerador de receita. A autenticação baseada em perfil da Purple (com mais de 440 milhões de usuários globais) reduz o atrito ao mesmo tempo em que captura dados primários. Isso possibilita a monetização de mídia de varejo, marketing direcionado e análises profundas de fluxo de visitantes.
Como observado em nosso manual recente sobre Como Melhorar a Satisfação dos Hóspedes: O Manual Definitivo, a conectividade contínua é a base; o engajamento inteligente é o diferencial.
-
Ouça o Briefing Técnico
Para uma análise aprofundada de 10 minutos sobre essa comparação, ouça nosso podcast Senior Architect Briefing:
Definições principais
Zero-Touch Provisioning (ZTP)
A capacidade de configurar o hardware de rede via nuvem antes de ele chegar ao local, permitindo que ele baixe sua configuração automaticamente ao se conectar à internet.
Crucial para equipes de TI que implantam WiFi em centenas de filiais de varejo sem a necessidade de enviar engenheiros a cada local.
Network Access Control (NAC)
Uma solução de segurança que aplica políticas a dispositivos e usuários que tentam acessar a rede, garantindo que apenas entidades autorizadas obtenham acesso.
O Aruba ClearPass é um NAC dedicado; ele determina o que um usuário pode acessar com base em sua função, tipo de dispositivo e localização.
Walled Garden
Uma lista limitada de endereços IP ou domínios que um usuário pode acessar antes de se autenticar totalmente no Captive Portal.
Essencial para permitir que os dispositivos acessem a página de splash do Purple, provedores de identidade (como Google ou Facebook para login social) e servidores de validação de certificados antes de conceder acesso total à internet.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gerenciamento centralizado de Autenticação, Autorização e Contabilização (AAA) para usuários que se conectam a um serviço de rede.
O protocolo padrão usado pela Meraki e Aruba para se comunicar com o Purple ou ClearPass para verificar se um convidado deve ter permissão de acesso ao WiFi.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa uma coleção de dispositivos de diferentes redes LAN físicas, isolando seu tráfego de broadcast.
O método principal para manter o tráfego de WiFi de convidados completamente separado dos sistemas confidenciais de escritório administrativo ou de Ponto de Venda (PoS).
WiFi 6E (802.11ax em 6 GHz)
Uma extensão do padrão WiFi 6 que utiliza o espectro de 6 GHz recém-disponibilizado, proporcionando canais mais amplos e menos interferência.
Crucial para preparar para o futuro locais de alta densidade, como estádios, garantindo que a rede possa lidar com milhares de conexões simultâneas sem o congestionamento de dispositivos legados.
Captive Portal
Uma página web que o usuário de uma rede de acesso público é obrigado a visualizar e interagir antes que o acesso seja concedido.
O principal ponto de contato do visitante, onde os termos são aceitos, o consentimento de marketing é coletado e o engajamento com a marca acontece.
Profile-Based Authentication
Um método no qual os usuários se autenticam uma vez e são subsequentemente reconhecidos de forma contínua em uma rede de locais sem a necessidade de inserir credenciais repetidamente.
A abordagem da Purple para criar uma experiência de visitante sem atrito, aproveitando uma rede global de mais de 440 milhões de usuários.
Exemplos práticos
Um hotel resort de 400 quartos precisa implantar WiFi de convidados em blocos de acomodação, em um centro de conferências de alta densidade e em áreas de piscina externas. Eles possuem uma equipe de TI enxuta de apenas dois engenheiros e exigem captura de dados de marketing em conformidade com a GDPR.
Implante APs Cisco Meraki MR46 nos blocos de acomodação e APs MR57 (WiFi 6E) no centro de conferências para suporte de alta densidade. Use o Meraki Dashboard para provisionamento zero-touch e gerenciamento unificado, reduzindo a carga de trabalho da equipe de TI enxuta. Para o requisito de marketing, configure o SSID de convidados do Meraki para usar uma URL de tela de splash personalizada apontando para o Purple WiFi. O Purple gerenciará o Captive Portal, o consentimento da GDPR e a captura de dados, integrando-se ao Meraki via RADIUS para autenticação.
Um grande consórcio de hospitais do setor público exige WiFi de convidados para pacientes e visitantes. Regras rígidas de governança de dados do NHS determinam que nenhum tráfego de gerenciamento de rede pode atravessar uma nuvem pública. Eles também precisam se integrar ao Active Directory existente para acesso BYOD de funcionários em um SSID separado.
Implante pontos de acesso HPE Aruba AP-515 gerenciados por Aruba Mobility Controllers locais (on-premises). Isso garante que todo o tráfego de gerenciamento e do plano de controle permaneça dentro do data center do hospital. Implante o ClearPass Policy Manager para lidar com os requisitos complexos de NAC: integrando-se ao AD para o BYOD de funcionários e fornecendo um portal de convidados seguro e segmentado para os pacientes. O Purple ainda pode ser integrado via ClearPass para fornecer análises avançadas e roaming contínuo (como OpenRoaming) sem violar a restrição de gerenciamento local.
Questões práticas
Q1. Uma rede de varejo com 150 pequenas filiais precisa implantar WiFi para visitantes. Eles não têm equipe de TI dedicada no nível da filial e dependem de uma pequena equipe central. Qual arquitetura de plataforma é mais adequada?
Dica: Considere o custo operacional de implantar hardware em 150 locais sem conhecimento técnico no local.
Ver resposta modelo
Cisco Meraki é a abordagem recomendada. Sua arquitetura exclusivamente em nuvem e o provisionamento zero-touch permitem que a equipe de TI central configure modelos no Dashboard. O hardware pode ser enviado diretamente para as filiais, conectado pela equipe da loja, e baixará automaticamente sua configuração, reduzindo significativamente a complexidade e os custos de implantação.
Q2. Você está configurando uma rede WiFi de visitantes em um hotel. Você precisa garantir que os visitantes não consigam acessar os servidores do sistema de reservas do hotel localizados na mesma infraestrutura de rede física. Qual é a abordagem padrão?
Dica: Pense no isolamento de Camada 2 e no controle de limite de Camada 3.
Ver resposta modelo
A abordagem padrão é a segmentação de rede estrita. O SSID de visitantes deve ser mapeado para uma VLAN dedicada (por exemplo, VLAN 200), completamente separada da VLAN corporativa (por exemplo, VLAN 10). Adicionalmente, regras de firewall de Camada 3/7 devem ser aplicadas no nível do AP ou do gateway para bloquear explicitamente qualquer tráfego da VLAN de visitantes destinado a endereços IP privados RFC 1918 (a rede interna), permitindo apenas o tráfego destinado à internet pública.
Q3. Um estabelecimento deseja capturar dados de visitantes para fins de marketing e garantir a conformidade com a GDPR. Por que confiar apenas nas splash pages nativas fornecidas pelos fabricantes de hardware costuma ser insuficiente para os requisitos empresariais?
Dica: Considere a diferença entre controle de acesso à rede e gestão de privacidade/consentimento de dados.
Ver resposta modelo
As splash pages nativas dos fabricantes são projetadas principalmente para controle básico de acesso à rede (aceitação de termos e condições). Elas geralmente carecem de recursos sofisticados exigidos pelo marketing e pela conformidade modernos, como gestão granular de consentimento, políticas de retenção de dados, fluxos de trabalho de direito à exclusão, integrações de login social e sincronização contínua com CRM. Uma plataforma de sobreposição como a Purple é necessária para lidar com a complexa carga de conformidade e abstrair a camada de inteligência de visitantes do hardware subjacente.
Perguntas frequentes
Quais são as principais diferenças arquitetônicas entre Cisco Meraki e HPE Aruba para WiFi de visitantes?
A Cisco Meraki usa um dashboard 100% nativo em nuvem com provisionamento zero-touch e gerenciamento fora de banda, ideal para locais distribuídos em múltiplos pontos com equipes de TI enxutas. A HPE Aruba oferece uma arquitetura híbrida que suporta o gerenciamento em nuvem do Aruba Central ou controladoras locais Mobility Conductor com otimização profunda de RF (ClientMatch) e regras granulares de Policy Enforcement Firewall (PEF).
Como a Cisco Meraki e a HPE Aruba gerenciam Captive Portals de visitantes e redirecionamento de splash page externa?
Ambas as plataformas oferecem suporte ao redirecionamento de Captive Portal externo via HTTPS. A Cisco Meraki redireciona os clientes para uma URL externa de splash page e utiliza autenticação RADIUS com listas de permissão de domínio (walled garden). A HPE Aruba utiliza perfis de Captive Portal externo combinados com Change of Authorization (CoA) RFC 3576 para alternar dinamicamente as funções do cliente após a autenticação bem-sucedida. O Purple se integra perfeitamente em ambas as plataformas como uma camada unificada de Captive Portal.
O que acontece com as operações de rede se as licenças em nuvem da Cisco Meraki ou HPE Aruba expirarem?
A Cisco Meraki exige uma licença ativa de gerenciamento em nuvem; se uma licença expirar, o hardware entra em um período de carência de 30 dias, após o qual os pontos de acesso param de transmitir o tráfego de rede. Os pontos de acesso HPE Aruba gerenciados pelo Aruba Central revertem para o modo autônomo local caso as licenças expirem, enquanto os ambientes gerenciados por controladoras locais continuam operando indefinidamente com licenças perpétuas.
Como a Cisco Meraki e a HPE Aruba aplicam a segmentação de rede de visitantes e o isolamento para PCI-DSS?
A Cisco Meraki aplica o isolamento de visitantes em Layer 2 / Layer 3 via modo bridge em VLANs dedicadas, isolamento de clientes para evitar tráfego peer-to-peer e Group Policies que aplicam regras de firewall em Layer 7. A HPE Aruba utiliza seu Policy Enforcement Firewall (PEF) para aplicar controle de acesso baseado em funções diretamente no ingresso do AP, direcionando o tráfego de visitantes por túnel para gateways DMZ para uma conformidade rigorosa com os limites do PCI-DSS.
Uma empresa pode implantar um Captive Portal de WiFi de visitantes unificado em pontos de acesso Cisco Meraki e HPE Aruba?
Sim. Ao implantar o Purple como um sistema de WiFi de visitantes agnóstico em relação ao hardware, as empresas podem executar um único Captive Portal personalizado consistente, integração centralizada de CRM e análise unificada de fluxo de pessoas em ambientes mistos de hardware Cisco Meraki e HPE Aruba, eliminando a dependência de um único fornecedor.
Como a Cisco Meraki e a HPE Aruba se comparam no custo total de propriedade (TCO) de 5 anos para implantações em múltiplos locais?
A Cisco Meraki apresenta custos iniciais de implantação mais baixos e menor necessidade de engenharia no local devido ao provisionamento em nuvem zero-touch, mas exige licenças anuais obrigatórias contínuas por dispositivo. A HPE Aruba oferece preços de hardware competitivos e opções flexíveis de licenciamento (assinatura em nuvem ou controladoras locais perpétuas), embora implantações complexas de controladoras em várias camadas possam gerar custos iniciais de projeto mais elevados.
Continue a ler esta série
O que é um WLC (Wireless LAN Controller) e você ainda precisa de um?
Este guia abrangente explora a evolução dos Wireless LAN Controllers (WLCs) e fornece uma estrutura técnica para determinar a arquitetura certa em 2026. Ele aborda modelos tradicionais de hardware, gerenciados na nuvem e sem controladora, detalhando seu impacto na conformidade, escalabilidade e experiência do visitante.
Rede Mesh vs Pontos de Acesso: Qual é o Melhor para Grandes Locais?
Este guia técnico oferece uma comparação definitiva entre redes mesh e pontos de acesso cabeados tradicionais para locais de grande escala, cobrindo arquitetura, compensações de desempenho e estratégia de implantação. Ele capacita gerentes de TI, arquitetos de rede e CTOs com estruturas acionáveis para projetar infraestruturas de WiFi de alto desempenho e em conformidade para os setores de hotelaria, varejo, eventos e órgãos públicos. O guia também mapeia essas decisões arquitetônicas para a plataforma de WiFi para visitantes e analytics da Purple, que é agnóstica em relação ao hardware, demonstrando como a escolha certa da infraestrutura gera resultados de negócios mensuráveis.
Comparando Access Points Baseados em Controladora e Gerenciados na Nuvem
Este guia de referência técnica compara as arquiteturas de Access Point baseadas em controladora e gerenciadas na nuvem para ambientes corporativos. Ele fornece aos líderes de TI uma estrutura neutra em relação a fornecedores para avaliar modelos de implantação, custo total de propriedade e recursos de integração com plataformas de inteligência de visitantes como a Purple.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.