
Cisco Meraki 对比 Aruba:访客 WiFi 技术比对
面向企业级访客 WiFi 部署的 Cisco Meraki 与 HPE Aruba 权威技术对比。本指南为 IT 经理和架构师提供关于架构、身份验证、网络分段以及硬件无关的分析集成等方面的实用见解。
Video overview
收听本指南
查看播客转录
核心系列的一部分:访客 WiFi 指南 →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
执行摘要
对于酒店、零售和公共部门环境中的 CTO 和网络架构师而言,选择合适的企业级无线基础设施是一项关键决策,它决定了下一个更新周期内的运营开销和访客体验。本技术指南对比了两个市场领导者:Cisco Meraki 和 HPE Aruba。
尽管两个平台都提供强大的 WiFi 6/6E 性能,但管理架构和网络接入控制方法有着根本的不同。Cisco Meraki 依赖于云优先、零接触配置模型,在分布式多站点部署中表现出色。HPE Aruba 则通过 ClearPass 提供混合部署灵活性和复杂的基于角色的策略执行,使其成为高密度、复杂射频环境的行业标准。
无论选择何种底层硬件,企业级运营商都应该将访客智能层抽象化。通过集成像 Purple 这样与硬件无关的平台,企业可以确保合规性,保持其 WiFi Analytics 的连续性,并在任何硬件更新周期中实现高级身份预配。
技术深度剖析:架构与认证
管理平面架构
这两家厂商之间最显著的架构差异在于其管理平面。
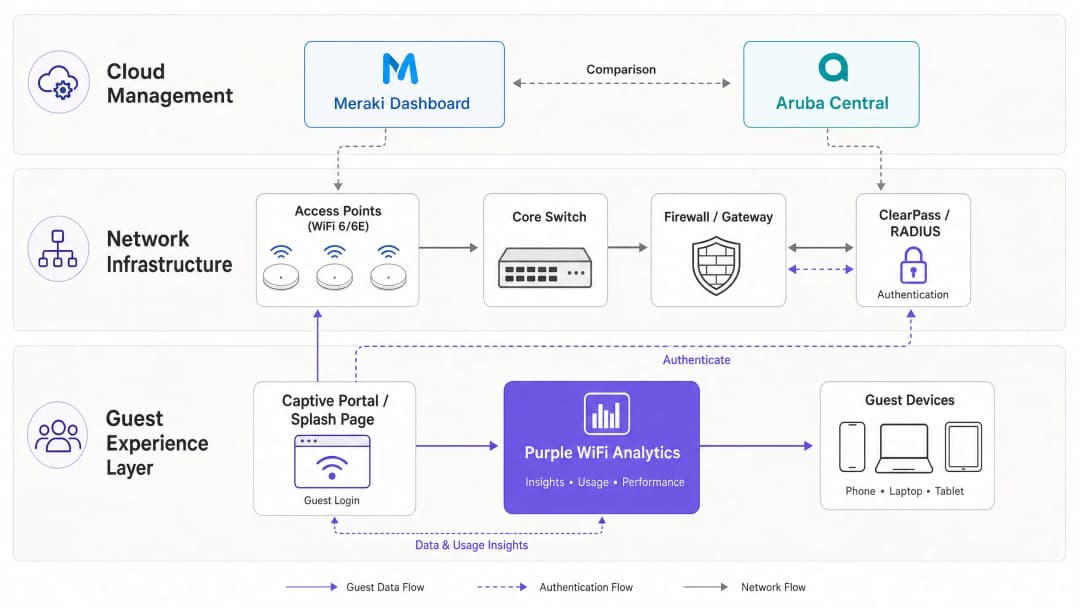
Cisco Meraki 采用完全云管理的架构。Meraki Dashboard 作为所有配置、监控和固件管理的单一窗口。接入点(AP)是“无头的”,需要与 Meraki 云建立连接才能接收策略更新。这种模型实现了真正的零接触配置:AP 可以直接寄送到远程 零售 分支机构,插入 PoE 交换机,即可自动拉取其配置模板。
HPE Aruba 则提供混合方法。虽然 Aruba Central 提供了可与 Meraki 媲美的云管理,但 Aruba 还支持本地控制器(Mobility Controllers)。对于许多 医疗保健 和公共部门部署而言,这是一项基本要求,因为这些环境下的数据主权或严格的 NHS 治理阻止了将管理流量路由通过公有云。
访客认证与网络接入控制
访客入网是网络策略与用户体验相交之处。
Meraki 通过内置的展示页面或外部 RADIUS 集成来处理访客接入。其原生 Captive Portal 虽然功能齐全,但缺乏现代 GDPR 合规性所要求的复杂数据采集和同意管理功能。对于企业级部署,标准架构通常包括配置具有“Sign-on with”要求的 Meraki SSID,将其指向外部 Captive Portal URL(例如 Purple),并通过 RADIUS 进行身份验证。
Aruba 则通过 ClearPass Policy Manager(一款专用的网络准入控制 (NAC) 设备)来实现这一点。ClearPass Guest 提供了全面的自我注册、赞助人审批以及细粒度的基于角色的访问控制 (RBAC) 功能。然而,ClearPass 是一款复杂且独立的产品,需要特定的许可和专业知识才能进行有效管理。
实施指南:企业部署的最佳实践
1. 网络分段与 VLAN 设计
合理的网络分段对于安全性和 PCI-DSS 合规性至关重要。访客流量必须与企业、IoT 和销售终端 (PoS) 网络进行隔离。
- Meraki 实施:创建一个专用的访客 SSID 并将其分配给特定的 VLAN(例如 VLAN 100)。使用 Meraki 的第 3/7 层防火墙规则,明确拒绝发往本地 LAN 子网的流量,以确保访客仅能访问互联网。
- Aruba 实施:使用 Aruba 的基于角色的防火墙。将“Guest”角色分配给 SSID,并定义在允许 HTTP/HTTPS 流量进入 WAN 之前丢弃任何目的地为 RFC 1918 私有 IP 空间流量的策略。
要深入了解分段策略,请参阅我们的指南:对比基于控制器的 AP 与云管理接入点。
2. 高密度 RF 设计
在 酒店 环境(会议中心)或 交通 枢纽中,AP 部署和信道规划至关重要。
- 部署 WiFi 6E (6 GHz) AP(如 Meraki MR57 或 Aruba AP-635),以缓解 5 GHz 频段的拥堵。
- 限制 2.4 GHz 射频以提供对传统 IoT 设备的常规覆盖,同时将访客设备引导至 5 GHz 和 6 GHz 频段。
- Aruba 的 ClientMatch 技术在历史上为高密度环境提供了卓越的客户端引导能力,而 Meraki 的 Auto RF 则能有效处理分布式站点的动态信道和功率分配。

故障排除与风险缓解
常见故障模式
- Captive Portal 重定向失败:通常由严格的 HTTPS 拦截 (HSTS) 或身份验证前的 DNS 解析问题引起。确保您的 Walled Garden 包含 Captive Portal 平台、身份提供商(Apple、Google、Facebook)和证书吊销列表 (CRL) 所需的域名。
- VLAN 泄漏:配置错误的交换机中继端口可能会导致访客流量桥接到企业网络中。始终为 AP 上行链路使用显式标记的 VLAN,并避免将原生 VLAN 用于访客流量。
- 混合环境中的不对称路由:在迁移或混合使用供应商时,确保访客子网的默认网关一致并正确处理 NAT,以避免状态连接断开。
ROI 与业务影响
部署企业级 WiFi 是一项重大的 CapEx 和 OpEx 投资。为了产生 ROI,网络必须做的不仅仅是提供基础连接。
通过在 Meraki 或 Aruba 之上部署 Purple 的硬件无关平台,场馆可以将成本中心转化为创收资产。Purple 基于配置文件的身份验证(在全球拥有超过 4.4 亿用户)在捕获第一方数据的同时减少了摩擦。这实现了零售媒体变现、定向营销和深入的客流量分析。
正如我们最近在 《如何提高访客满意度:终极指南》 中所指出的,无缝连接是基础,智能互动才是差异化优势。
收听技术简报
欲深入了解此对比,请收听我们为期 10 分钟的高级架构师简报播客:
关键定义
零接触配置 (ZTP)
在网络硬件到达现场之前通过云端对其进行配置的能力,使其在连接到互联网时自动下载其配置。
对于在数百个零售分支机构部署 WiFi 而无需派遣工程师前往每个现场的 IT 团队至关重要。
网络准入控制 (NAC)
一种安全解决方案,对尝试访问网络的设备和用户执行策略,确保只有获得授权的实体才能进入。
Aruba ClearPass 是一款专用的 NAC;它根据用户的角色、设备类型和位置来确定用户可以访问的内容。
围墙花园 (Walled Garden)
用户在 Captive Portal 上完全通过身份验证之前可以访问的 IP 地址或域名的限制列表。
这对于允许设备在授予完整的互联网访问权限之前,访问 Purple splash 页面、身份提供商(如用于社交登录的 Google/Facebook)以及证书验证服务器至关重要。
RADIUS (远程用户拨号认证系统)
一种网络协议,为连接到网络服务的用户提供集中的认证、授权和计费 (AAA) 管理。
Meraki 和 Aruba 用于与 Purple 或 ClearPass 进行通信以验证是否允许访客使用 WiFi 的标准协议。
VLAN (虚拟局域网)
一个逻辑子网,将来自不同物理局域网的设备集合进行分组,从而隔离它们的广播流量。
将访客 WiFi 流量与敏感的后台办公或销售点 (PoS) 系统完全隔离的主要方法。
WiFi 6E (6 GHz 中的 802.11ax)
WiFi 6 标准的扩展,利用了新可用的 6 GHz 频谱,提供更宽的信道和更少的干扰。
这对于体育场馆等高密度场所的未来规划至关重要,可确保网络在没有传统设备拥塞的情况下处理数千个并发连接。
Captive Portal
公共访问网络的用户在获得访问权限之前必须查看并与之互动的网页。
主要的访客接触点,在此处接受条款、收集营销同意书并进行品牌互动。
Profile-Based Authentication
一种用户只需进行一次身份验证,随后即可在场所网络中被无缝识别,而无需重复输入凭据的方法。
Purple 创造无摩擦访客体验的方法,利用了超过 4.4 亿用户的全球网络。
应用实例
一家拥有 400 间客房的度假酒店需要在住宿区、高密度会议中心和室外泳池区部署访客 WiFi。他们的 IT 团队精简,仅有两名工程师,且需要符合 GDPR 合规要求的营销数据采集。
在住宿区部署 Cisco Meraki MR46 AP,在会议中心部署 MR57 (WiFi 6E) AP 以支持高密度接入。使用 Meraki Dashboard 进行零接触配置和统一管理,减轻精简 IT 团队的负担。针对营销需求,将 Meraki 访客 SSID 配置为使用指向 Purple WiFi 的自定义 splash URL。Purple 将处理 Captive Portal、GDPR 同意和数据采集,并通过 RADIUS 与 Meraki 集成进行身份验证。
一家大型公立医院信托机构需要为患者和访客提供访客 WiFi。严格的 NHS 数据治理规定,任何网络管理流量都不能通过公有云。他们还需要与现有的 Active Directory 集成,以便员工在独立的 SSID 上进行 BYOD 接入。
部署由本地 Aruba Mobility Controllers 管理的 HPE Aruba AP-515 接入点。这可确保所有管理和控制平面流量都保留在医院的数据中心内。部署 ClearPass Policy Manager 来处理复杂的 NAC 需求:与 AD 集成以实现员工 BYOD,并为患者提供安全、隔离的访客门户。Purple 仍可通过 ClearPass 进行集成,以提供先进的分析和无缝漫游(如 OpenRoaming),同时不违反本地管理限制。
练习题
Q1. 一个拥有 150 个小型分支机构的零售连锁店需要部署访客 WiFi。他们在分支机构层面没有专门的 IT 人员,而是依靠一个小型中央团队。哪种平台架构更合适?
提示:考虑在没有现场技术专业知识的情况下,向 150 个位置部署硬件的操作开销。
查看标准答案
推荐使用 Cisco Meraki。其纯云架构和零接触部署允许中央 IT 团队在控制面板中配置模板。硬件可以直接发运到分支机构,由店员插电即可自动下载其配置,从而显著降低部署复杂性和成本。
Q2. 您正在酒店中配置访客 WiFi 网络。您需要确保访客无法访问位于同一物理网络基础设施上的酒店预订系统服务器。标准方法是什么?
提示:思考第 2 层隔离和第 3 层边界控制。
查看标准答案
标准方法是严格的网络分段。访客 SSID 必须映射到专用 VLAN(例如 VLAN 200),与企业 VLAN(例如 VLAN 10)完全隔离。此外,必须在 AP 或网关级别应用第 3 层或第 7 层防火墙规则,以明确拒绝来自访客 VLAN 的任何发往 RFC 1918 私有 IP 地址(内部网络)的流量,仅允许发往公共互联网的流量。
Q3. 某场所希望捕获访客数据用于营销目的并确保符合 GDPR 规定。为什么仅依靠硬件厂商提供的原生展示页面往往无法满足企业要求?
提示:考虑网络准入控制与数据隐私及同意管理之间的区别。
查看标准答案
原生的厂商展示页面主要设计用于基本的网络准入控制(接受条款和条件)。它们通常缺乏现代营销和合规性所需的高级功能,例如细粒度的同意管理、数据保留政策、被遗忘权工作流、社交登录集成以及无缝的 CRM 同步。需要像 Purple 这样的叠加平台来处理复杂的合规性负担,并将访客智能层与底层硬件相抽象隔离。
常见问题
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
继续阅读本系列
什么是 WLC(无线局域网控制器)?您现在还需要它吗?
本综合指南探讨了无线局域网控制器(WLCs)的演变,并为确定 2026 年的正确架构提供了一个技术框架。它涵盖了传统硬件、云管理和无控制器模式,详细介绍了它们对合规性、可扩展性和访客体验的影响。
Mesh Network与Access Points:大型场馆哪种更好?
本技术指南对大型场馆的mesh networks与传统有线access points进行了决定性的对比,涵盖了架构、性能权衡和部署策略。它为IT经理、网络架构师和CTO提供了可操作的框架,以为酒店、零售、活动和公共部门环境设计高性能、合规的WiFi基础设施。该指南还将这些架构决策映射到Purple的硬件无关的客户WiFi和分析平台,展示了正确的基础设施选择如何推动可衡量的业务成果。
对比基于控制器与云管理的接入点
本技术参考指南对比了适用于企业环境的基于控制器和云管理的接入点架构。它为 IT 领导者提供了一个厂商中立的框架,用于评估部署模式、总体拥有成本以及与 Purple 等访客智能平台的集成能力。
对您的具体配置有疑问吗?
我们的团队与 80,000 多个场所的运营方、IT 经理和网络工程师保持合作。预约 20 分钟的通话,我们将为您展示同行是如何解决类似问题的。