
Cisco Meraki vs. Aruba: Ein technischer Vergleich für Gäste WiFi
Ein maßgeblicher technischer Vergleich von Cisco Meraki und HPE Aruba für Enterprise Gäste WiFi Bereitstellungen. Dieser Leitfaden bietet IT-Managern und -Architekten praxisnahe Einblicke in Architektur, Authentifizierung, Netzwerksegmentierung und hardwareunabhängige Analytics-Integration.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Gäste WiFi Leitfaden →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
Executive Summary
Für CTOs und Netzwerkarchitekten im Gastgewerbe, im Einzelhandel und im öffentlichen Sektor ist die Wahl der richtigen Enterprise-Wireless-Infrastruktur eine kritische Entscheidung, die den operativen Aufwand und das Gästeerlebnis für den nächsten Refresh-Zyklus bestimmt. Dieser technische Leitfaden vergleicht zwei Marktführer: Cisco Meraki und HPE Aruba.
Obwohl beide Plattformen eine robuste WiFi 6/6E Leistung bieten, unterscheiden sie sich grundlegend in ihrer Management-Architektur und ihrem Ansatz zur Netzwerk-Zugriffskontrolle. Cisco Meraki setzt auf ein Cloud-First-Modell mit Zero-Touch-Bereitstellung, das sich in verteilten Multi-Site-Umgebungen auszeichnet. HPE Aruba bietet eine hybride Bereitstellungsflexibilität und anspruchsvolle rollenbasierte Richtliniendurchsetzung über ClearPass, was es zum Standard für hochdichte, komplexe RF-Umgebungen macht.
Unabhängig von der gewählten Hardware sollten Betreiber von Enterprise-Netzwerken ihre Gästedatenschicht abstrahieren. Durch die Integration einer hardwareunabhängigen Plattform wie Purple stellen Unternehmen die Compliance sicher, wahren die Kontinuität ihrer WiFi Analytics und ermöglichen eine fortschrittliche Identitätsbereitstellung über jeden Hardware-Refresh-Zyklus hinweg.
Technischer Deep-Dive: Architektur und Authentifizierung
Management-Plane-Architektur
Der bedeutendste architektonische Unterschied zwischen den beiden Anbietern liegt in ihrer Management-Ebene.
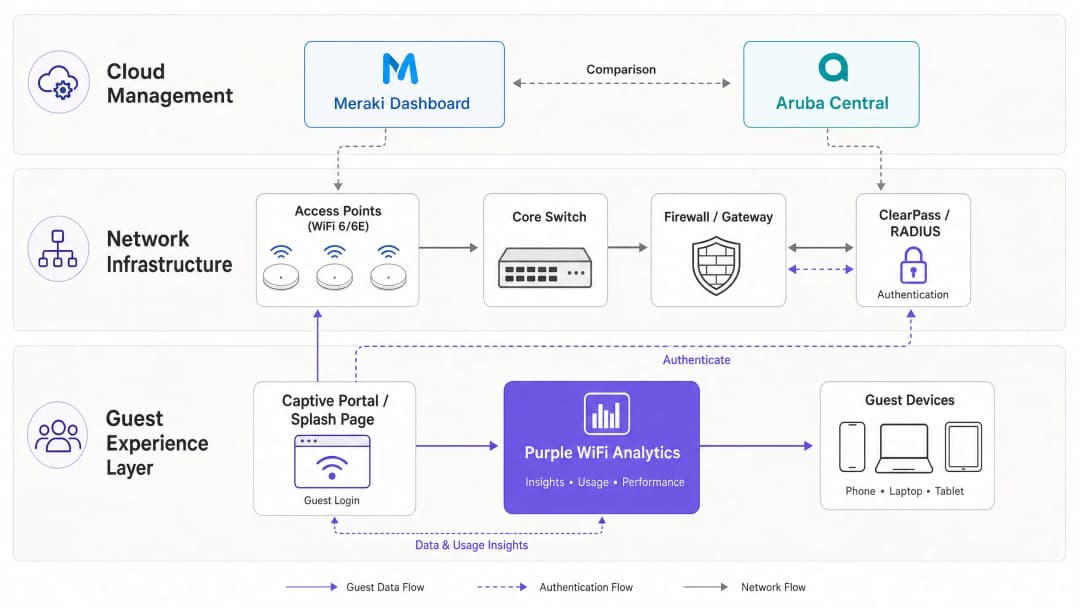
Cisco Meraki nutzt eine vollständig cloudbasierte Management-Architektur. Das Meraki Dashboard dient als zentrale Benutzeroberfläche für die gesamte Konfiguration, Überwachung und Firmware-Verwaltung. Access Points (APs) arbeiten "headless" und benötigen eine Verbindung zur Meraki Cloud, um Richtlinien-Updates zu erhalten. Dieses Modell ermöglicht eine echte Zero-Touch-Bereitstellung: APs können an entfernte Retail Niederlassungen versendet, an PoE-Switche angeschlossen werden und beziehen ihre Konfigurationsvorlagen automatisch.
HPE Aruba bietet einen hybriden Ansatz. Während Aruba Central ein mit Meraki vergleichbares Cloud-Management bietet, unterstützt Aruba auch On-Premises-Controller (Mobility Controller). Dies ist eine wesentliche Voraussetzung für viele Implementierungen im Healthcare Bereich und im öffentlichen Sektor, in denen Datensouveränität oder strenge NHS-Vorgaben die Weiterleitung von Management-Traffic über die öffentliche Cloud verhindern.
Gäste-Authentifizierung und Netzwerk-Zugriffskontrolle
Das Onboarding von Gästen ist der Punkt, an dem Netzwerkrichtlinien auf die User Experience treffen.
Meraki verwaltet den Gastzugang über integrierte Splash-Pages oder externe RADIUS-Integration. Das native Captive Portal ist funktional, bietet jedoch nicht die hochentwickelte Datenerfassung und das Einwilligungsmanagement, die für eine moderne GDPR-Konformität erforderlich sind. Bei Enterprise-Bereitstellungen umfasst die Standardarchitektur die Konfiguration der Meraki SSID mit einer "Sign-on with"-Anforderung, die auf eine externe Captive Portal-URL (wie Purple) verweist, und die Authentifizierung über RADIUS.
Aruba löst dies über den ClearPass Policy Manager, eine dedizierte Network Access Control (NAC)-Appliance. ClearPass Guest bietet umfassende Funktionen für die Selbstregistrierung, die Genehmigung durch Sponsoren und eine detaillierte rollenbasierte Zugriffskontrolle (RBAC). ClearPass ist jedoch ein komplexes, separates Produkt, das eine spezielle Lizenzierung und Fachwissen erfordert, um es effektiv zu verwalten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Best Practices für Enterprise-Bereitstellungen
1. Netzwerksegmentierung und VLAN-Design
Eine ordnungsgemäße Netzwerksegmentierung ist für die Sicherheit und PCI-DSS-Konformität zwingend erforderlich. Der Gast-Traffic muss von Unternehmens-, IoT- und Point-of-Sale (PoS)-Netzwerken isoliert werden.
- Meraki-Implementierung: Erstellen Sie eine dedizierte Gast-SSID und weisen Sie diese einem bestimmten VLAN (z. B. VLAN 100) zu. Verwenden Sie die Layer 3/7-Firewall-Regeln von Meraki, um Traffic zu lokalen LAN-Subnetzen explizit zu blockieren, sodass Gäste nur ausgehenden Internet-Traffic nutzen können.
- Aruba-Implementierung: Nutzen Sie die rollenbasierte Firewall von Aruba. Weisen Sie der SSID die Rolle 'Guest' zu und definieren Sie Richtlinien, die jeglichen Traffic an private IP-Bereiche nach RFC 1918 blockieren, bevor HTTP/HTTPS-Traffic zum WAN zugelassen wird.
Um tiefer in die Segmentierungsstrategien einzusteigen, lesen Sie unseren Leitfaden zum Vergleich von Controller-basierten und Cloud-verwalteten Access Points.
2. High-Density RF-Design
In Umgebungen im Bereich Hospitality (Konferenzzentren) oder an Transport-Knotenpunkten sind die Platzierung der APs und die Kanalplanung von entscheidender Bedeutung.
- Implementieren Sie WiFi 6E (6 GHz) APs wie den Meraki MR57 oder Aruba AP-635, um Überlastungen im 5 GHz-Band zu reduzieren.
- Begrenzen Sie das 2,4 GHz-Frequenzband auf die Bereitstellung einer Basisabdeckung für ältere IoT-Geräte, während Sie Gastgeräte in die 5 GHz- und 6 GHz-Bänder steuern.
- Die ClientMatch-Technologie von Aruba bietet historisch gesehen eine hervorragende Client-Steuerung in High-Density-Umgebungen, während Auto RF von Meraki die dynamische Kanal- und Leistungszuweisung für verteilte Standorte effektiv verwaltet.

Fehlerbehebung und Risikominderung
Häufige Fehlerquellen
- Fehler bei der Captive Portal-Weiterleitung: Häufig verursacht durch aggressives HTTPS-Interception (HSTS) oder Probleme bei der DNS-Auflösung vor der Authentifizierung. Stellen Sie sicher, dass Ihr Walled Garden die erforderlichen Domains für die Captive Portal-Plattform, Identity Provider (Apple, Google, Facebook) und Zertifikatswiderrufslisten (CRLs) enthält.2. VLAN Leaking: Falsch konfigurierte Switch-Trunk-Ports können dazu führen, dass Gast-Traffic in das Unternehmensnetzwerk übergeht. Verwenden Sie für AP-Uplinks immer explizit getaggte VLANs und vermeiden Sie die Nutzung des nativen VLAN für den Gast-Traffic.
- Asymmetrisches Routing in Hybrid-Umgebungen: Stellen Sie bei der Migration oder dem Mischen von Anbietern sicher, dass das Standard-Gateway für das Gast-Subnetz konsistent ist und NAT korrekt verarbeitet, um abgebrochene Stateful-Verbindungen zu vermeiden.
ROI und geschäftlicher Nutzen
Die Bereitstellung von Enterprise-WiFi ist eine erhebliche CapEx- und OpEx-Investition. Um einen ROI zu erzielen, muss das Netzwerk mehr leisten als nur grundlegende Konnektivität bereitzustellen.
Durch die Implementierung der hardwareunabhängigen Plattform von Purple über Meraki oder Aruba verwandeln Veranstaltungsorte ein Kostenzentrum in ein umsatzgenerierendes Asset. Die profilbasierte Authentifizierung von Purple (mit über 440 Millionen globalen Nutzern) reduziert Reibungsveruste bei der gleichzeitigen Erfassung von First-Party-Daten. Dies ermöglicht Retail-Media-Monetarisierung, gezieltes Marketing und tiefgehende Besucheranalysen.
Wie in unserem aktuellen Playbook How To Improve Guest Satisfaction: The Ultimate Playbook beschrieben, ist nahtlose Konnektivität die Basis - intelligentes Engagement ist das Unterscheidungsmerkmal.
Hören Sie das technische Briefing
Für einen 10-minütigen tiefen Einblick in diesen Vergleich hören Sie unseren Senior Architect Briefing Podcast:
Schlüsseldefinitionen
Zero-Touch-Provisioning (ZTP)
Die Möglichkeit, Netzwerk-Hardware vor dem Eintreffen vor Ort über die Cloud zu konfigurieren, sodass sie ihre Konfiguration beim Herstellen einer Verbindung mit dem Internet automatisch herunterlädt.
Entscheidend für IT-Teams, die WiFi in Hunderten von Einzelhandelsfilialen bereitstellen, ohne Techniker an jeden einzelnen Standort schicken zu müssen.
Network Access Control (NAC)
Eine Sicherheitslösung, die Richtlinien für Geräte und Benutzer durchsetzt, die versuchen, auf das Netzwerk zuzugreifen, um sicherzustellen, dass nur autorisierte Einheiten Zutritt erhalten.
Aruba ClearPass ist ein dediziertes NAC. Es legt basierend auf Rolle, Gerätetyp und Standort fest, worauf ein Benutzer zugreifen darf.
Walled Garden
Eine begrenzte Liste von IP-Adressen oder Domains, auf die ein Benutzer zugreifen kann, bevor er sich vollständig im Captive Portal authentifiziert hat.
Unerlässlich, um Geräten den Zugriff auf die Purple Splash-Page, Identitätsanbieter (wie Google oder Facebook für Social Login) und Server zur Zertifikatsprüfung zu ermöglichen, bevor der vollständige Internetzugang freigegeben wird.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das eine zentralisierte Verwaltung von Authentifizierung, Autorisierung und Accounting (AAA) für Benutzer bietet, die sich mit einem Netzwerkdienst verbinden.
Das Standardprotokoll, das von Meraki und Aruba zur Kommunikation mit Purple oder ClearPass verwendet wird, um zu prüfen, ob ein Gast im WiFi zugelassen werden soll.
VLAN (Virtual Local Area Network)
Ein logisches Subnetzwerk, das eine Gruppe von Geräten aus verschiedenen physischen LANs zusammenfasst und deren Broadcast-Verkehr isoliert.
Die primäre Methode, um den Gäste WiFi Traffic vollständig von sensiblen Backoffice- oder Point of Sale (PoS) Systemen getrennt zu halten.
WiFi 6E (802.11ax in 6 GHz)
Eine Erweiterung des WiFi 6-Standards, die das neu verfügbare 6-GHz-Spektrum nutzt und breitere Kanäle sowie weniger Interferenzen bietet.
Entscheidend für die Zukunftssicherheit von hochfrequentierten Veranstaltungsorten wie Stadien, um sicherzustellen, dass das Netzwerk Tausende von gleichzeitigen Verbindungen ohne Überlastung durch ältere Geräte bewältigen kann.
Captive Portal
Eine Webseite, die der Benutzer eines öffentlich zugänglichen Netzwerks aufrufen und mit der er interagieren muss, bevor ihm der Zugriff gewährt wird.
Der primäre Kontaktpunkt für Gäste, an dem Nutzungsbedingungen akzeptiert werden, Marketing-Einwilligungen eingeholt werden und die Markenbindung stattfindet.
Profile-Based Authentication
Eine Methode, bei der sich Benutzer einmal authentifizieren und anschließend nahtlos in einem Netzwerk von Veranstaltungsorten wiedererkannt werden, ohne wiederholt Anmeldedaten eingeben zu müssen.
Der Ansatz von Purple zur Schaffung einer reibungslosen Gästeerfahrung unter Nutzung eines globalen Netzwerks von über 440 Millionen Nutzern.
Ausgearbeitete Beispiele
Ein Ferienhotel mit 400 Zimmern muss Gäste WiFi in den Unterkunftsblöcken, einem hochfrequentierten Konferenzzentrum und in den Außenbereichen des Pools bereitstellen. Es verfügt über ein kleines IT-Team von zwei Ingenieuren und benötigt eine GDPR-konforme Erfassung von Marketingdaten.
Stellen Sie Cisco Meraki MR46 APs in den Unterkunftsblöcken und MR57 (WiFi 6E) APs im Konferenzzentrum für eine hohe Benutzerdichte bereit. Nutzen Sie das Meraki Dashboard für Zero-Touch-Provisioning und ein einheitliches Management, um die Belastung des kleinen IT-Teams zu verringern. Konfigurieren Sie für die Marketinganforderungen die Meraki Gäste SSID so, dass sie auf eine benutzerdefinierte Splash-URL verweist, die auf Purple WiFi zeigt. Purple übernimmt das Captive Portal, die GDPR-Einwilligung sowie die Datenerfassung und lässt sich zur Authentifizierung über RADIUS in Meraki integrieren.
Eine große Klinikgruppe im öffentlichen Sektor benötigt Gäste WiFi für Patienten und Besucher. Strikte Datensicherheitsrichtlinien schreiben vor, dass kein Netzwerk-Management-Traffic über eine öffentliche Cloud laufen darf. Zudem muss eine Integration in das bestehende Active Directory für den BYOD-Zugriff von Mitarbeitern auf einer separaten SSID erfolgen.
Stellen Sie HPE Aruba AP-515 Access Points bereit, die von lokalen Aruba Mobility Controllern verwaltet werden. Dadurch wird sichergestellt, dass sämtlicher Traffic der Management- und Steuerungsebene innerhalb des Rechenzentrums der Klinik verbleibt. Implementieren Sie den ClearPass Policy Manager für die komplexen NAC-Anforderungen: Integration in das AD für BYOD-Mitarbeiter und Bereitstellung eines sicheren, segmentierten Gäste-Portals für Patienten. Purple kann weiterhin über ClearPass integriert werden, um erweiterte Analytics und nahtloses Roaming (wie OpenRoaming) anzubieten, ohne die Einschränkung des On-Premises-Managements zu verletzen.
Übungsfragen
Q1. Eine Einzelhandelskette mit 150 kleinen Filialen muss ein Gäste-WiFi bereitstellen. Sie verfügt über kein eigenes IT-Personal in den Filialen und verlässt sich auf ein kleines zentrales Team. Welche Plattformarchitektur ist besser geeignet?
Hinweis: Bedenken Sie den betrieblichen Aufwand für die Bereitstellung von Hardware an 150 Standorten ohne technisches Fachpersonal vor Ort.
Musterlösung anzeigen
Cisco Meraki ist der empfohlene Ansatz. Die reine Cloud-Architektur und die Zero-Touch-Bereitstellung ermöglichen es dem zentralen IT-Team, Vorlagen im Dashboard zu konfigurieren. Die Hardware kann direkt an die Filialen versandt, vom dortigen Personal angeschlossen werden und lädt ihre Konfiguration automatisch herunter, was den Bereitstellungsaufwand und die Kosten erheblich reduziert.
Q2. Sie konfigurieren ein Gäste-WiFi-Netzwerk in einem Hotel. Sie müssen sicherstellen, dass Gäste nicht auf die Server des Hotelreservierungssystems zugreifen können, die sich auf derselben physischen Netzwerkinfrastruktur befinden. Was ist der Standardansatz?
Hinweis: Denken Sie an die Layer 2-Isolierung und die Grenzkontrolle auf Layer 3.
Musterlösung anzeigen
Der Standardansatz ist eine strikte Netzwerksegmentierung. Die Gäste-SSID muss einem dedizierten VLAN (z. B. VLAN 200) zugewiesen werden, das vollständig vom Unternehmens-VLAN (z. B. VLAN 10) getrennt ist. Zusätzlich müssen Firewall-Regeln der Layer 3/7 auf AP- oder Gateway-Ebene angewendet werden, um jeglichen Datenverkehr aus dem Gäste-VLAN, der für private IP-Adressen nach RFC 1918 (das interne Netzwerk) bestimmt ist, explizit zu blockieren und nur Datenverkehr zuzulassen, der für das öffentliche Internet bestimmt ist.
Q3. Ein Veranstaltungsort möchte Gästedaten für Marketingzwecke erfassen und die Einhaltung der GDPR sicherstellen. Warum ist es für Enterprise-Anforderungen oft unzureichend, sich ausschließlich auf die nativen Portalseiten von Hardware-Herstellern zu verlassen?
Hinweis: Bedenken Sie den Unterschied zwischen Netzwerkzugriffskontrolle und Datenschutz-/Einwilligungsmanagement.
Musterlösung anzeigen
Native Portalseiten der Hersteller sind in erster Linie für die grundlegende Netzwerkzugriffskontrolle konzipiert (Akzeptieren von Nutzungsbedingungen). Es fehlen ihnen in der Regel die hochentwickelten Funktionen, die für modernes Marketing und Compliance erforderlich sind, wie z. B. granulares Einwilligungsmanagement, Richtlinien zur Datenaufbewahrung, Workflows für das Recht auf Löschung, Social-Login-Integrationen und die nahtlose Synchronisierung mit CRM-Systemen. Eine Overlay-Plattform wie Purple ist erforderlich, um die komplexen Compliance-Anforderungen zu bewältigen und die Gästedatenschicht von der zugrunde liegenden Hardware zu entkoppeln.
Häufig gestellte Fragen
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
Weiterlesen in dieser Reihe
Was ist ein WLC (Wireless LAN Controller) und benötigen Sie heute noch einen?
Dieser umfassende Leitfaden untersucht die Entwicklung von Wireless LAN Controllern (WLCs) und bietet einen technischen Rahmen zur Bestimmung der richtigen Architektur im Jahr 2026. Er behandelt traditionelle Hardware, cloud-gesteuerte sowie controller-lose Modelle und detailliert deren Auswirkungen auf Compliance, Skalierbarkeit und das Gästeerlebnis.
Mesh Network vs Access Points: Was ist besser für große Veranstaltungsorte?
Dieser technische Leitfaden bietet einen definitiven Vergleich zwischen Mesh-Netzwerken und traditionellen kabelgebundenen Access Points für große Veranstaltungsorte und deckt Architektur, Performance-Kompromisse sowie Bereitstellungsstrategien ab. Er rüstet IT-Manager, Netzwerkarchitekten und CTOs mit umsetzbaren Frameworks aus, um hochperformante, konforme WiFi-Infrastrukturen für das Gastgewerbe, den Einzelhandel, Veranstaltungen und den öffentlichen Sektor zu entwerfen. Der Leitfaden verknüpft diese architektonischen Entscheidungen auch mit der herstellerunabhängigen Gast-WiFi- und Analyseplattform von Purple und zeigt, wie die richtige Wahl der Infrastruktur messbare Geschäftsergebnisse liefert.
Vergleich von controllerbasierten und Cloud-managed Access Points
Dieser technische Leitfaden vergleicht controllerbasierte und Cloud-managed Access Point-Architekturen für Enterprise-Umgebungen. Er bietet IT-Verantwortlichen einen herstellerneutralen Rahmen zur Bewertung von Bereitstellungsmodellen, Gesamtbetriebskosten und Integrationsmöglichkeiten mit Plattformen für Guest Intelligence wie Purple.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.