
Cisco Meraki vs. Aruba: Ein technischer Vergleich für Gäste WiFi
Ein maßgeblicher technischer Vergleich von Cisco Meraki und HPE Aruba für Gäste WiFi Bereitstellungen in Unternehmen. Dieser Leitfaden bietet IT-Managern und -Architekten praxisnahe Einblicke in Architektur, Authentifizierung, Netzwerksegmentierung und hardwareunabhängige Analytics-Integration.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Gäste WiFi Leitfaden →
Executive Summary
Für CTOs und Netzwerkarchitekten in der Hotellerie, im Einzelhandel und im öffentlichen Sektor ist die Auswahl der richtigen drahtlosen Enterprise-Infrastruktur eine kritische Entscheidung, die den operativen Aufwand und das Gästeerlebnis für den nächsten Erneuerungszyklus bestimmt. Dieser technische Leitfaden vergleicht zwei Marktführer: Cisco Meraki und HPE Aruba.
Obwohl beide Plattformen eine robuste WiFi 6/6E-Leistung bieten, unterscheiden sie sich grundlegend in ihrer Management-Architektur und ihrem Ansatz zur Netzwerkzugriffskontrolle. Cisco Meraki setzt auf ein Cloud-First-Modell mit Zero-Touch-Bereitstellung, das sich in verteilten Multi-Site-Umgebungen auszeichnet. HPE Aruba bietet mit ClearPass eine hybride Bereitstellungsflexibilität und eine hochentwickelte rollenbasierte Richtliniendurchsetzung, was es zum Standard für hochverdichtete, komplexe RF-Umgebungen macht.
Unabhängig von der gewählten zugrunde liegenden Hardware sollten Unternehmen ihre Gäste-Intelligence-Ebene abstrahieren. Durch die Integration einer hardwareunabhängigen Plattform wie Purple stellen Unternehmen die Compliance sicher, wahren die Kontinuität ihrer WiFi Analytics und ermöglichen eine fortschrittliche Identitätsbereitstellung über jeden Hardware-Erneuerungszyklus hinweg.
Technischer Deep-Dive: Architektur und Authentifizierung
Management-Plane-Architektur
Der bedeutendste architektonische Unterschied zwischen den beiden Anbietern liegt in ihrer Management-Ebene.
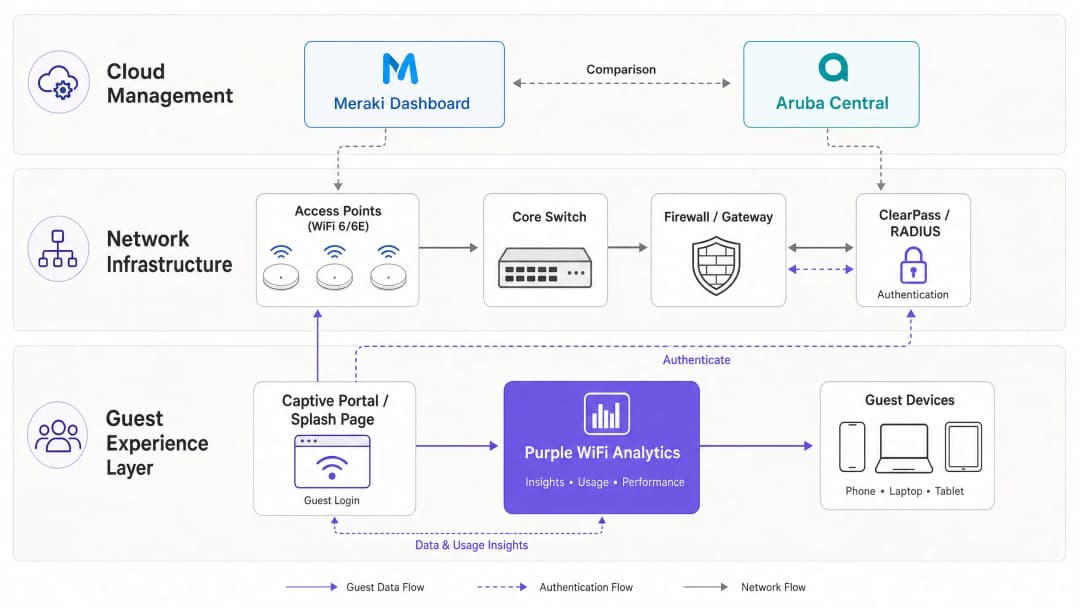
Cisco Meraki nutzt eine vollständig Cloud-verwaltete Architektur. Das Meraki Dashboard dient als zentrale Benutzeroberfläche für die gesamte Konfiguration, Überwachung und Firmware-Verwaltung. Access Points (APs) sind "headless" und benötigen eine Verbindung zur Meraki Cloud, um Richtlinien-Updates zu erhalten. Dieses Modell ermöglicht eine echte Zero-Touch-Bereitstellung: APs können an entfernte Retail-Filialen versendet und an PoE-Switches angeschlossen werden, woraufhin sie automatisch ihre Konfigurationsvorlagen abrufen.
HPE Aruba bietet einen hybriden Ansatz. Während Aruba Central ein mit Meraki vergleichbares Cloud-Management bietet, unterstützt Aruba auch On-Premises-Controller (Mobility Controller). Dies ist eine wesentliche Anforderung für viele Bereitstellungen im Healthcare-Bereich und im öffentlichen Sektor, in denen Datensouveränität oder strenge NHS-Richtlinien die Weiterleitung von Management-Traffic über die öffentliche Cloud verhindern.
Gäste-Authentifizierung und Netzwerkzugriffskontrolle
Beim Onboarding von Gästen trifft die Netzwerkrichtlinie auf das Benutzererlebnis.
Meraki steuert den Gastzugang über integrierte Splash-Pages oder externe RADIUS-Integrationen. Das native Captive Portal ist funktional, bietet jedoch nicht die hochentwickelte Datenerfassung und das Einwilligungsmanagement, die für eine moderne GDPR-Konformität erforderlich sind. Bei Enterprise-Bereitstellungen umfasst die Standardarchitektur die Konfiguration der Meraki SSID mit einer "Anmelden mit"-Anforderung, die auf eine externe Captive Portal-URL (wie Purple) verweist, und die Authentifizierung über RADIUS.
Aruba löst dies über den ClearPass Policy Manager, eine dedizierte Network Access Control (NAC) Appliance. ClearPass Guest bietet umfassende Funktionen für die Selbstregistrierung, die Genehmigung durch Sponsoren und eine granulare rollenbasierte Zugriffskontrolle (RBAC). ClearPass ist jedoch ein komplexes, separates Produkt, das eine spezielle Lizenzierung und Fachwissen erfordert, um es effektiv zu verwalten.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Implementierungsleitfaden: Best Practices für Enterprise-Bereitstellungen
1. Netzwerksegmentierung und VLAN-Design
Eine ordnungsgemäße Netzwerksegmentierung ist für die Sicherheit und die PCI-DSS-Konformität zwingend erforderlich. Der Datenverkehr von Gästen muss von Unternehmens-, IoT- und Point-of-Sale (PoS)-Netzwerken isoliert werden.
- Meraki-Implementierung: Erstellen Sie eine dedizierte Gast-SSID und weisen Sie diese einem bestimmten VLAN (z. B. VLAN 100) zu. Nutzen Sie die Layer 3/7-Firewall-Regeln von Meraki, um den Datenverkehr zu lokalen LAN-Subnetzen explizit zu blockieren, sodass Gäste nur ausgehenden Internetzugang erhalten.
- Aruba-Implementierung: Nutzen Sie die rollenbasierte Firewall von Aruba. Weisen Sie der SSID die Rolle 'Guest' zu und definieren Sie Richtlinien, die jeglichen Datenverkehr zu privaten IP-Bereichen nach RFC 1918 blockieren, bevor HTTP/HTTPS-Datenverkehr in das WAN zugelassen wird.
Um tiefer in Segmentierungsstrategien einzusteigen, lesen Sie unseren Leitfaden Comparing Controller-Based vs. Cloud-Managed Access Points.
2. High-Density-RF-Design
In Hospitality-Umgebungen (Konferenzzentren) oder Transport-Hubs sind die AP-Platzierung und die Kanalplanung von entscheidender Bedeutung.
- Stellen Sie WiFi 6E (6 GHz) APs wie den Meraki MR57 oder Aruba AP-635 bereit, um Überlastungen im 5 GHz Band zu minimieren.
- Begrenzen Sie das 2,4-GHz-Funknetz auf die Bereitstellung einer Basisabdeckung für ältere IoT-Geräte, während Sie Gastgeräte in die 5-GHz- und 6-GHz-Bänder steuern.
- Die ClientMatch-Technologie von Aruba bietet historisch gesehen eine hervorragende Client-Steuerung in High-Density-Umgebungen, während Auto RF von Meraki die dynamische Kanal- und Leistungszuweisung für verteilte Standorte effektiv verwaltet.

Fehlerbehebung und Risikominderung
Häufige Fehlermodi
- Fehler bei der Weiterleitung zum Captive Portal: Häufig verursacht durch aggressives HTTPS-Abfangen (HSTS) oder Probleme bei der DNS-Auflösung vor der Authentifizierung. Stellen Sie sicher, dass Ihr Walled Garden die erforderlichen Domains für die Captive Portal Plattform, Identitätsanbieter (Apple, Google, Facebook) und Zertifikatssperrlisten (CRLs) enthält.
- VLAN-Leaking: Falsch konfigurierte Switch-Trunk-Ports können dazu führen, dass Gast-Traffic in das Unternehmensnetzwerk übergeht. Verwenden Sie für AP-Uplinks immer explizit getaggte VLANs und vermeiden Sie die Nutzung des nativen VLAN für den Gast-Traffic.
- Asymmetrisches Routing in Hybrid-Umgebungen: Stellen Sie bei der Migration oder dem Mischen von Anbietern sicher, dass das Standard-Gateway für das Gast-Subnetz konsistent ist und NAT korrekt verarbeitet, um abgebrochene Stateful-Verbindungen zu vermeiden.
ROI und geschäftliche Auswirkungen
Die Bereitstellung von Enterprise WiFi ist eine erhebliche CapEx- und OpEx-Investition. Um einen ROI zu erzielen, muss das Netzwerk mehr tun, als nur eine grundlegende Konnektivität bereitzustellen.
Durch die Implementierung der hardwareunabhängigen Plattform von Purple auf Basis von Meraki oder Aruba verwandeln Veranstaltungsorte ein Kostenzentrum in ein umsatzgenerierendes Asset. Die profilbasierte Authentifizierung von Purple (mit über 440 Millionen Nutzern weltweit) reduziert Reibungsverluste und erfasst gleichzeitig First-Party-Daten. Dies ermöglicht die Monetarisierung von Retail Media, zielgerichtetes Marketing und detaillierte Besucheranalysen.
Wie in unserem aktuellen Playbook How To Improve Guest Satisfaction: The Ultimate Playbook beschrieben, ist eine nahtlose Konnektivität die Basis - intelligente Interaktion ist das Unterscheidungsmerkmal.
Hören Sie das Technical Briefing
Für einen 10-minütigen tiefen Einblick in diesen Vergleich hören Sie unseren Senior Architect Briefing Podcast:
Schlüsseldefinitionen
Zero-Touch Provisioning (ZTP)
Die Möglichkeit, Netzwerkhardware vor dem Eintreffen vor Ort über die Cloud zu konfigurieren, sodass diese ihre Konfiguration nach dem Herstellen einer Internetverbindung automatisch herunterlädt.
Entscheidend für IT-Teams, die WiFi an Hunderten von Einzelhandelsstandorten bereitstellen, ohne Techniker an jeden einzelnen Standort schicken zu müssen.
Network Access Control (NAC)
Eine Sicherheitslösung, die Richtlinien auf Geräten und Benutzern durchsetzt, die versuchen, auf das Netzwerk zuzugreifen, um sicherzustellen, dass nur autorisierte Einheiten Zugriff erhalten.
Aruba ClearPass ist ein dediziertes NAC. Es bestimmt basierend auf der Rolle, dem Gerätetyp und dem Standort des Benutzers, worauf dieser zugreifen darf.
Walled Garden
Eine begrenzte Liste von IP-Adressen oder Domains, auf die ein Benutzer zugreifen kann, bevor er sich vollständig am Captive Portal authentifiziert hat.
Unerlässlich, damit Geräte die Purple Splashpage, Identitätsanbieter (wie Google oder Facebook für Social Login) und Server zur Zertifikatsprüfung erreichen können, bevor der vollständige Internetzugang gewährt wird.
RADIUS (Remote Authentication Dial-In User Service)
Ein Netzwerkprotokoll, das ein zentralisiertes AAA-Management (Authentication, Authorisation, and Accounting) für Benutzer bereitstellt, die sich mit einem Netzwerkdienst verbinden.
Das Standardprotokoll, das von Meraki und Aruba verwendet wird, um mit Purple oder ClearPass zu kommunizieren und zu prüfen, ob ein Gast im WiFi zugelassen werden soll.
VLAN (Virtual Local Area Network)
Ein logisches Teilnetzwerk, das eine Gruppe von Geräten aus verschiedenen physischen LANs zusammenfasst und deren Broadcast-Verkehr isoliert.
Die primäre Methode, um den Datenverkehr des Gäste WiFi vollständig von sensiblen Back-Office- oder Kassensystemen (PoS) zu trennen.
WiFi 6E (802.11ax in 6 GHz)
Eine Erweiterung des WiFi 6-Standards, die das neu verfügbare 6-GHz-Spektrum nutzt und breitere Kanäle sowie weniger Interferenzen bietet.
Entscheidend für die Zukunftssicherheit von Veranstaltungsorten mit hoher Auslastung wie Stadien, um sicherzustellen, dass das Netzwerk Tausende von gleichzeitigen Verbindungen ohne Engpässe durch ältere Geräte bewältigen kann.
Captive Portal
Eine Webseite, die der Nutzer eines öffentlich zugänglichen Netzwerks aufrufen und mit der er interagieren muss, bevor ihm der Zugang gewährt wird.
Der primäre Kontaktpunkt für Gäste, an dem Nutzungsbedingungen akzeptiert werden, die Einwilligung für Marketingzwecke eingeholt wird und die Markeninteraktion stattfindet.
Profilbasierte Authentifizierung
Eine Methode, bei der sich Nutzer einmal authentifizieren und anschließend nahtlos in einem Netzwerk von Veranstaltungsorten wiedererkannt werden, ohne wiederholt Anmeldedaten eingeben zu müssen.
Der Ansatz von Purple zur Schaffung einer reibungslosen Gästeerfahrung unter Nutzung eines globalen Netzwerks von über 440 Millionen Nutzern.
Ausgearbeitete Beispiele
Ein Resorthotel mit 400 Zimmern muss Gäste WiFi in den Unterkunftsblöcken, einem Konferenzzentrum mit hoher Dichte und in den Außenbereichen des Pools bereitstellen. Das Hotel verfügt über ein schlankes IT-Team von zwei Technikern und benötigt eine DSGVO-konforme Erfassung von Marketingdaten.
Stellen Sie Cisco Meraki MR46 APs in den Unterkunftsblöcken und MR57 (WiFi 6E) APs im Konferenzzentrum für eine hohe Benutzerdichte bereit. Nutzen Sie das Meraki Dashboard für Zero-Touch Provisioning und zentrales Management, um die Belastung des kleinen IT-Teams zu verringern. Konfigurieren Sie für die Marketinganforderungen die Meraki Gäste SSID so, dass sie auf eine benutzerdefinierte Splash-URL verweist, die zu Purple WiFi führt. Purple übernimmt das Captive Portal, die DSGVO-Einwilligung und die Datenerfassung und lässt sich über RADIUS zur Authentifizierung in Meraki integrieren.
Ein großer Krankenhausverbund im öffentlichen Sektor benötigt Gäste WiFi für Patienten und Besucher. Strenge NHS-Datenrichtlinien schreiben vor, dass kein Netzwerk-Management-Traffic über eine öffentliche Cloud laufen darf. Zudem muss das System mit dem bestehenden Active Directory für BYOD-Zugriffe des Personals auf einer separaten SSID integriert werden.
Stellen Sie HPE Aruba AP-515 Access Points bereit, die über lokale Aruba Mobility Controller verwaltet werden. Dadurch wird sichergestellt, dass der gesamte Management- und Control-Plane-Traffic im Rechenzentrum des Krankenhauses verbleibt. Nutzen Sie den ClearPass Policy Manager für die komplexen NAC-Anforderungen: Integration in das Active Directory für das BYOD-Netzwerk des Personals und Bereitstellung eines sicheren, segmentierten Gäste-Portals für Patienten. Purple kann weiterhin über ClearPass integriert werden, um erweiterte Analysen und nahtloses Roaming (wie OpenRoaming) bereitzustellen, ohne die Vorgabe des lokalen Managements zu verletzen.
Übungsfragen
Q1. Eine Einzelhandelskette mit 150 kleinen Filialen muss ein Gäste-WiFi bereitstellen. Sie verfügt über kein eigenes IT-Personal in den Filialen und verlässt sich auf ein kleines zentrales Team. Welche Plattformarchitektur ist besser geeignet?
Hinweis: Berücksichtigen Sie den betrieblichen Aufwand für die Bereitstellung von Hardware an 150 Standorten ohne technische Expertise vor Ort.
Musterlösung anzeigen
Cisco Meraki ist der empfohlene Ansatz. Die reine Cloud-Architektur und die Zero-Touch-Bereitstellung ermöglichen es dem zentralen IT-Team, Vorlagen im Dashboard zu konfigurieren. Die Hardware kann direkt an die Filialen versendet und vom Ladenpersonal angeschlossen werden. Sie lädt ihre Konfiguration automatisch herunter, was die Komplexität und die Kosten der Bereitstellung erheblich reduziert.
Q2. Sie konfigurieren ein Gäste-WiFi-Netzwerk in einem Hotel. Sie müssen sicherstellen, dass Gäste nicht auf die Server des Hotelreservierungssystems zugreifen können, die sich auf derselben physischen Netzwerkinfrastruktur befinden. Was ist der Standardansatz?
Hinweis: Denken Sie an die Isolation auf Layer 2 und die Grenzkontrolle auf Layer 3.
Musterlösung anzeigen
Der Standardansatz ist eine strikte Netzwerksegmentierung. Die Gäste-SSID muss einem dedizierten VLAN (z. B. VLAN 200) zugewiesen werden, das vollständig vom Unternehmens-VLAN (z. B. VLAN 10) getrennt ist. Zusätzlich müssen Layer-3- oder Layer-7-Firewall-Regeln auf AP- oder Gateway-Ebene angewendet werden, um jeglichen Datenverkehr aus dem Gäste-VLAN, der für private IP-Adressen nach RFC 1918 (das interne Netzwerk) bestimmt ist, explizit zu blockieren und nur Datenverkehr zuzulassen, der für das öffentliche Internet bestimmt ist.
Q3. Ein Veranstaltungsort möchte Gästedaten für Marketingzwecke erfassen und die Einhaltung der GDPR sicherstellen. Warum reicht es für Unternehmensanforderungen oft nicht aus, sich nur auf die nativen Begrüßungsseiten der Hardware-Hersteller zu verlassen?
Hinweis: Berücksichtigen Sie den Unterschied zwischen Netzwerkzugriffskontrolle und Datenschutz-/Einwilligungsmanagement.
Musterlösung anzeigen
Native Begrüßungsseiten der Hersteller sind in erster Linie für die grundlegende Netzwerkzugriffskontrolle (Akzeptieren von Nutzungsbedingungen) konzipiert. Ihnen fehlen in der Regel die anspruchsvollen Funktionen, die für modernes Marketing und Compliance erforderlich sind, wie z. B. granulares Einwilligungsmanagement, Richtlinien zur Datenspeicherung, Workflows für das Recht auf Löschung, Social-Login-Integrationen und eine nahtlose CRM-Synchronisierung. Eine Overlay-Plattform wie Purple ist erforderlich, um die komplexe Compliance-Last zu bewältigen und die Gästedatenebene von der zugrunde liegenden Hardware zu entkoppeln.
Weiterlesen in dieser Reihe
Was ist ein WLC (Wireless LAN Controller) und wird er heute noch benötigt?
Dieser umfassende Leitfaden untersucht die Entwicklung von Wireless LAN Controllern (WLCs) und bietet einen technischen Rahmen zur Bestimmung der richtigen Architektur für das Jahr 2026. Er behandelt traditionelle Hardware-, cloud-verwaltete und controllerlose Modelle und detailliert deren Auswirkungen auf Compliance, Skalierbarkeit und das Gäste-Erlebnis.
Power over Ethernet (PoE) für Access Points: Ein Leitfaden für die Implementierung
Dieser Leitfaden bietet Infrastrukturtechnikern, Netzwerkarchitekten und IT-Entscheidungsträgern eine definitive technische Referenz für die Bereitstellung von Power over Ethernet (PoE) Access Points in Unternehmensumgebungen wie Hotels, Einzelhandelsflächen, Stadien und öffentlichen Einrichtungen. Er deckt die IEEE-Standards von 802.3af bis 802.3bt, die Berechnung des Leistungsbudgets, Verkabelungsanforderungen, VLAN-Segmentierung und Sicherheitskonformität ab, ergänzt durch konkrete Implementierungsszenarien und messbare ROI-Benchmarks. Das Verständnis der PoE-Architektur ist die Grundlage für jede Bereitstellung von [Guest WiFi](/guest-wifi) oder [WiFi Analytics](/guest-wifi-marketing-analytics-platform), da die Zuverlässigkeit der physischen Ebene direkt die Qualität der Datenerfassung, das Benutzererlebnis und die betriebliche Betriebszeit bestimmt.
Mesh-Netzwerk vs. Access Points: Was ist besser für große Veranstaltungsorte?
Dieser technische Leitfaden bietet einen definitiven Vergleich zwischen Mesh-Netzwerken und traditionellen kabelgebundenen Access Points für große Veranstaltungsorte und deckt Architektur, Leistungskompromisse und Bereitstellungsstrategien ab. Er stattet IT-Manager, Netzwerkarchitekten und CTOs mit praxisnahen Frameworks aus, um leistungsstarke, konforme WiFi-Infrastrukturen für das Gastgewerbe, den Einzelhandel, Veranstaltungen und den öffentlichen Sektor zu entwerfen. Der Leitfaden verknüpft diese Architekturentscheidungen zudem mit der hardwareunabhängigen Gäste-WiFi- und Analytics-Plattform von Purple und zeigt auf, wie die richtige Infrastrukturwahl messbare Geschäftsergebnisse erzielt.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.