
Cisco Meraki vs. Aruba: Uma Comparação Técnica para WiFi de Convidados
Uma comparação técnica autoritária da Cisco Meraki e HPE Aruba para implementações de WiFi de convidados empresariais. Este guia oferece perspetivas práticas para gestores e arquitetos de TI sobre arquitetura, autenticação, segmentação de rede e integração de análises independentes de hardware.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi para Convidados →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
Resumo Executivo
Para CTOs e arquitetos de rede nos setores de hotelaria, retalho e setor público, selecionar a infraestrutura sem fios empresarial correta é uma decisão crítica que determina os custos operacionais e a experiência dos convidados para o próximo ciclo de atualização. Este guia técnico compara dois líderes de mercado: Cisco Meraki e HPE Aruba.
Embora ambas as plataformas ofereçam um desempenho WiFi 6/6E robusto, diferem fundamentalmente na sua arquitetura de gestão e abordagem ao controlo de acessos à rede. O Cisco Meraki baseia-se num modelo de aprovisionamento automatizado centrado na cloud que se destaca em implementações distribuídas em vários locais. O HPE Aruba oferece flexibilidade de implementação híbrida e aplicação sofisticada de políticas baseadas em funções através do ClearPass, tornando-o o padrão para ambientes de RF complexos e de alta densidade.
Independentemente do hardware subjacente escolhido, os operadores empresariais devem abstrair a sua camada de inteligência de convidados. Ao integrar uma plataforma independente de hardware como a Purple, as organizações garantem a conformidade, mantêm a continuidade do seu WiFi Analytics e permitem o aprovisionamento avançado de identidades em qualquer ciclo de atualização de hardware.
Análise Técnica Detalhada: Arquitetura e Autenticação
Arquitetura do Plano de Gestão
A diferença arquitetónica mais significativa entre os dois fabricantes reside no seu plano de gestão.
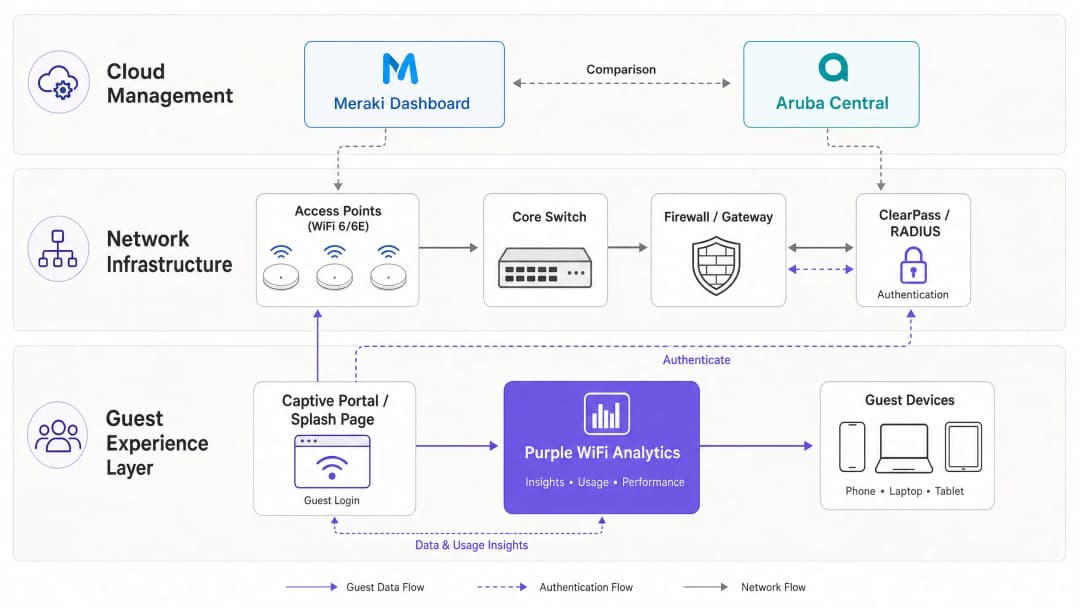
Cisco Meraki utiliza uma arquitetura totalmente gerida na cloud. O painel Meraki Dashboard serve como um painel de controlo único para toda a configuração, monitorização e gestão de firmware. Os pontos de acesso (APs) são "headless" e requerem conectividade à cloud Meraki para receber atualizações de políticas. Este modelo permite um verdadeiro aprovisionamento automatizado: os APs podem ser enviados para filiais de Retail remotas, ligados a switches PoE, e obterão automaticamente os seus modelos de configuração.
HPE Aruba oferece uma abordagem híbrida. Embora o Aruba Central ofereça uma gestão na cloud comparável ao Meraki, a Aruba também suporta controladores locais (Mobility Controllers). Este é um requisito essencial para muitas implementações de Healthcare e do setor público, onde a soberania dos dados ou a governação estrita do NHS impedem o encaminhamento do tráfego de gestão através da cloud pública.
Autenticação de Convidados e Controlo de Acessos à Rede
O onboarding de convidados é onde a política de rede se encontra com a experiência do utilizador.
Meraki gere o acesso de convidados através de splash pages integradas ou integração RADIUS externa. O Captive Portal nativo é funcional, mas carece da recolha de dados sofisticada e da gestão de consentimento necessárias para a conformidade moderna com o GDPR. Para implementações empresariais, a arquitetura padrão envolve a configuração do SSID Meraki com um requisito de "Sign-on com", apontando para um URL de Captive Portal externo (como o Purple) e autenticando via RADIUS.
Aruba aborda esta questão através do ClearPass Policy Manager, um dispositivo dedicado de controlo de acessos à rede (NAC). O ClearPass Guest oferece capacidades abrangentes de auto-registo, aprovação de patrocinadores e controlo de acessos baseado em funções (RBAC) granular. No entanto, o ClearPass é um produto complexo e separado que requer licenciamento específico e conhecimentos especializados para ser gerido de forma eficaz.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Melhores Práticas para Implementações Empresariais
1. Segmentação de Rede e Design de VLAN
A segmentação de rede adequada é obrigatória para a segurança e conformidade com o PCI-DSS. O tráfego de convidados deve ser isolado das redes corporativas, IoT e de pontos de venda (PoS).
- Implementação Meraki: Crie um SSID de convidados dedicado e atribua-o a uma VLAN específica (por exemplo, VLAN 100). Utilize as regras de firewall de Camada 3/7 da Meraki para negar explicitamente o tráfego para as sub-redes da LAN local, garantindo que os convidados apenas têm saída para a internet.
- Implementação Aruba: Utilize a firewall baseada em funções da Aruba. Atribua a função 'Guest' ao SSID e defina políticas que rejeitem qualquer tráfego destinado a espaços de IP privado RFC 1918 antes de permitir o tráfego HTTP/HTTPS para a WAN.
Para aprofundar as estratégias de segmentação, consulte o nosso guia sobre Como Comparar Pontos de Acesso Baseados em Controlador vs. Geridos na Nuvem.
2. Design de RF de Alta Densidade
Em ambientes de Hotelaria (centros de conferências) ou plataformas de Transportes, a colocação de APs e o planeamento de canais são fundamentais.
- Implante APs WiFi 6E (6 GHz), como o Meraki MR57 ou Aruba AP-635, para mitigar o congestionamento na banda de 5 GHz.
- Limite o rádio de 2.4 GHz para fornecer cobertura básica para dispositivos IoT legados, direcionando os dispositivos dos convidados para as bandas de 5 GHz e 6 GHz.
- A tecnologia ClientMatch da Aruba oferece historicamente um excelente direcionamento de clientes em ambientes de alta densidade, enquanto o Auto RF da Meraki gere eficazmente a atribuição dinâmica de canais e potência para locais distribuídos.

Resolução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Falhas de Redirecionamento do Captive Portal: Frequentemente causadas por interseção HTTPS agressiva (HSTS) ou problemas de resolução de DNS antes da autenticação. Garanta que o seu Walled Garden inclui os domínios necessários para a plataforma de Captive Portal, fornecedores de identidade (Apple, Google, Facebook) e Listas de Revogação de Certificados (CRLs).
- VLAN Leaking: Portas trunk de switches mal configuradas podem permitir que o tráfego de convidados passe para a rede corporativa. Utilize sempre VLANs explicitamente etiquetadas para uplinks de AP e evite utilizar a VLAN nativa para o tráfego de convidados.
- Encaminhamento Assimétrico em Ambientes Híbridos: Ao migrar ou misturar fabricantes, garanta que o gateway predefinido para a sub-rede de convidados é consistente e gere o NAT corretamente para evitar ligações stateful perdidas.
ROI e Impacto no Negócio
Implementar WiFi empresarial é um investimento significativo em CapEx e OpEx. Para gerar ROI, a rede deve fazer mais do que apenas fornecer conectividade básica.
Ao aplicar a plataforma independente de hardware da Purple sobre a Meraki ou Aruba, os locais transformam um centro de custos num ativo gerador de receita. A autenticação baseada em perfis da Purple (com mais de 440M de utilizadores globais) reduz a fricção enquanto captura dados de primeira parte. Isto possibilita a monetização de retail media, marketing direcionado e análises profundas de tráfego pedonal.
Como referido no nosso playbook recente sobre Como Melhorar a Satisfação dos Convidados: O Playbook Definitivo, a conectividade simples é a base; o envolvimento inteligente é o diferencial.
-
Ouça o Briefing Técnico
Para uma análise aprofundada de 10 minutos sobre esta comparação, ouça o nosso podcast Senior Architect Briefing:
Definições Principais
Aprovisionamento Zero-Touch (ZTP)
A capacidade de configurar hardware de rede através da nuvem antes de este chegar ao local, permitindo-lhe descarregar a sua configuração automaticamente ao ligar-se à internet.
Crítico para equipas de TI que implementam WiFi em centenas de filiais de retalho sem enviar engenheiros a cada local.
Controlo de Acesso à Rede (NAC)
Uma solução de segurança que aplica políticas em dispositivos e utilizadores que tentam aceder à rede, garantindo que apenas entidades autorizadas obtenham entrada.
O Aruba ClearPass é um NAC dedicado; determina o que um utilizador pode aceder com base na sua função, tipo de dispositivo e localização.
Walled Garden
Uma lista limitada de endereços IP ou domínios que um utilizador pode aceder antes de se ter autenticado totalmente no Captive Portal.
Essencial para permitir que os dispositivos alcancem a página de splash do Purple, fornecedores de identidade (como o Google/Facebook para login social) e servidores de validação de certificados antes de conceder acesso total à internet.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilidade (AAA) para utilizadores que se ligam a um serviço de rede.
O protocolo padrão utilizado pela Meraki e Aruba para comunicar com o Purple ou ClearPass para verificar se um convidado deve ser permitido no WiFi.
VLAN (Virtual Local Area Network)
Uma sub-rede lógica que agrupa uma coleção de dispositivos de diferentes redes locais físicas, isolando o seu tráfego de transmissão.
O método principal para manter o tráfego de WiFi de convidados completamente separado de sistemas sensíveis de back-office ou de Ponto de Venda (PoS).
WiFi 6E (802.11ax em 6 GHz)
Uma extensão da norma WiFi 6 que utiliza o espectro de 6 GHz recentemente disponível, oferecendo canais mais amplos e menos interferência.
Crucial para preparar para o futuro locais de alta densidade como estádios, garantindo que a rede consegue lidar com milhares de ligações simultâneas sem congestionamento de dispositivos antigos.
Captive Portal
Uma página web que o utilizador de uma rede de acesso público é obrigado a visualizar e com a qual deve interagir antes de lhe ser concedido o acesso.
O principal ponto de contacto do convidado onde os termos são aceites, o consentimento de marketing é recolhido e ocorre o envolvimento com a marca.
Autenticação Baseada em Perfil
Um método onde os utilizadores se autenticam uma vez e são subsequentemente reconhecidos de forma contínua através de uma rede de locais sem necessidade de introduzir credenciais repetidamente.
A abordagem da Purple para criar uma experiência de convidado sem fricção, tirando partido de uma rede global de mais de 440 milhões de utilizadores.
Exemplos Práticos
Um hotel resort com 400 quartos necessita de implementar WiFi de convidados nos blocos de alojamento, num centro de conferências de alta densidade e nas áreas exteriores da piscina. Dispõem de uma equipa de TI reduzida de dois engenheiros e necessitam de uma recolha de dados de marketing em conformidade com o GDPR.
Implementar APs Cisco Meraki MR46 nos blocos de alojamento e APs MR57 (WiFi 6E) no centro de conferências para suporte de alta densidade. Utilizar o Meraki Dashboard para aprovisionamento zero-touch e gestão unificada, reduzindo a carga sobre a reduzida equipa de TI. Para o requisito de marketing, configurar o SSID de convidados Meraki para utilizar um URL de splash personalizado a apontar para o Purple WiFi. O Purple irá gerir o Captive Portal, o consentimento do GDPR e a recolha de dados, integrando-se com a Meraki via RADIUS para autenticação.
Uma grande associação de hospitais do setor público necessita de WiFi de convidados para doentes e visitantes. Diretrizes estritas de governação de dados do NHS exigem que nenhum tráfego de gestão de rede possa atravessar uma nuvem pública. Também necessitam de integração com o Active Directory existente para acesso BYOD de funcionários num SSID separado.
Implementar pontos de acesso HPE Aruba AP-515 geridos por Aruba Mobility Controllers locais. Isto garante que todo o tráfego de gestão e do plano de controlo permaneça no centro de dados do hospital. Implementar o ClearPass Policy Manager para gerir os requisitos complexos de NAC: integração com AD para BYOD de funcionários e fornecimento de um portal de convidados seguro e segmentado para doentes. O Purple ainda pode ser integrado via ClearPass para fornecer análises avançadas e roaming contínuo (como OpenRoaming) sem violar a restrição de gestão local.
Perguntas de Prática
Q1. Uma cadeia de retalho com 150 pequenas sucursais necessita de implementar WiFi para convidados. Não têm pessoal de TI dedicado ao nível das sucursais e dependem de uma pequena equipa central. Qual é a arquitetura de plataforma mais adequada?
Dica: Considere a sobrecarga operacional de implementar hardware em 150 locais sem conhecimento técnico no local.
Ver resposta modelo
A Cisco Meraki é a abordagem recomendada. A sua arquitetura exclusivamente em nuvem e o aprovisionamento sem toque permitem que a equipa central de TI configure modelos no Dashboard. O hardware pode ser enviado diretamente para as sucursais, ligado pelo pessoal da loja e transferirá automaticamente a sua configuração, reduzindo significativamente a complexidade e os custos de implementação.
Q2. Está a configurar uma rede WiFi para convidados num hotel. Precisa de garantir que os convidados não conseguem aceder aos servidores do sistema de reservas do hotel localizados na mesma infraestrutura de rede física. Qual é a abordagem padrão?
Dica: Pense no isolamento de Camada 2 e no controlo de fronteira de Camada 3.
Ver resposta modelo
A abordagem padrão é a segmentação de rede rigorosa. O SSID de Convidados deve ser mapeado para uma VLAN dedicada (por exemplo, VLAN 200), completamente separada da VLAN corporativa (por exemplo, VLAN 10). Adicionalmente, as regras de firewall de Camada 3/7 devem ser aplicadas ao nível do AP ou gateway para negar explicitamente qualquer tráfego da VLAN de Convidados destinado a endereços IP privados RFC 1918 (a rede interna), permitindo apenas tráfego destinado à internet pública.
Q3. Um local deseja capturar dados de convidados para fins de marketing e garantir a conformidade com o GDPR. Por que razão depender apenas das páginas de entrada nativas fornecidas pelos fornecedores de hardware é frequentemente insuficiente para os requisitos corporativos?
Dica: Considere a diferença entre o controlo de acesso à rede e a gestão de privacidade/consentimento de dados.
Ver resposta modelo
As páginas de entrada nativas dos fornecedores são concebidas principalmente para o controlo básico de acesso à rede (aceitação de termos e condições). Geralmente carecem das funcionalidades sofisticadas exigidas para o marketing e conformidade modernos, tais como gestão granular de consentimento, políticas de retenção de dados, fluxos de trabalho de direito ao esquecimento, integrações de início de sessão social e sincronização contínua com CRM. Uma plataforma de sobreposição como a Purple é necessária para lidar com o complexo fardo de conformidade e abstrair a camada de inteligência de convidados do hardware subjacente.
Perguntas frequentes
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
Continue a ler esta série
O que é um WLC (Wireless LAN Controller) e ainda precisa de um?
Este guia abrangente explora a evolução dos Wireless LAN Controllers (WLCs) e fornece um modelo técnico para determinar a arquitetura certa em 2026. Abrange modelos de hardware tradicionais, geridos na nuvem e sem controlador, detalhando o seu impacto na conformidade, escalabilidade e experiência de guest WiFi.
Rede Mesh vs Access Points: Qual é Melhor para Grandes Espaços?
Este guia técnico apresenta uma comparação definitiva entre redes mesh e access points com fios tradicionais para espaços de grande escala, abrangendo arquitetura, trade-offs de desempenho e estratégia de implementação. Capacita gestores de TI, arquitetos de rede e CTOs com estruturas acionáveis para desenhar infraestruturas de WiFi de alto desempenho e em conformidade para os setores de hotelaria, retalho, eventos e ambientes do setor público. O guia também mapeia estas decisões arquitetónicas com a plataforma analítica e de guest WiFi independente de hardware da Purple, demonstrando como a escolha de infraestrutura correta gera resultados de negócio mensuráveis.
Comparação entre Access Points Baseados em Controladora e Geridos na Nuvem
Este guia de referência técnica compara arquiteturas de Access Points baseados em controladora e geridos na nuvem para ambientes empresariais. Fornece aos líderes de TI uma estrutura neutra em termos de fornecedor para avaliar modelos de implementação, custo total de propriedade e capacidades de integração com plataformas de inteligência de visitantes como a Purple.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.