
Cisco Meraki 對決 Aruba:訪客 WiFi 的技術性比較
針對企業級訪客 WiFi 部署,對 Cisco Meraki 與 HPE Aruba 進行權威性的技術比較。本指南為 IT 經理和架構師在架構、驗證、網路分段以及與硬體無關的分析整合方面,提供具體可行的見解。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi 指南 →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
執行摘要
對於餐旅業、零售業和公共部門環境的 CTO 與網路架構師而言,選擇合適的企業級無線基礎架構是一項關鍵決策,這將決定下一個更新週期中的營運開銷和訪客體驗。本技術指南比較了兩大市場領導者:Cisco Meraki 與 HPE Aruba。
雖然這兩個平台都提供強大的 WiFi 6/6E 效能,但它們在管理架構和網路存取控制方法上有着根本性的不同。Cisco Meraki 依賴雲端優先、零接觸部署(Zero-Touch Provisioning)的模型,在分佈式多站點部署中表現出色。HPE Aruba 則透過 ClearPass 提供混合部署彈性和複雜的基於角色的策略執行,使其成為高密度、複雜 RF 環境的標準。
無論選擇何種底層硬體,企業營運商都應該抽離其訪客智慧層。透過整合像 Purple 這樣與硬體無關的平台,企業可以確保合規性、維持其 WiFi Analytics 連續性,並在任何硬體更新週期中啟用先進的身分協調。
技術深度剖析:架構與驗證
管理層面架構
這兩家廠商之間最顯著的架構差異在於其管理層面。
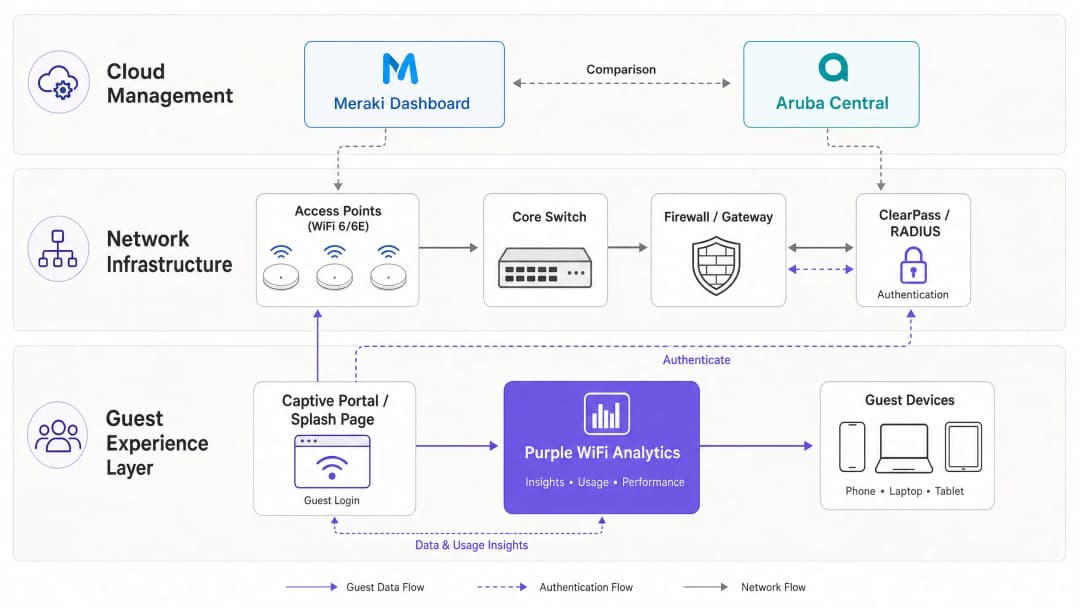
Cisco Meraki 採用完全雲端管理的架構。Meraki Dashboard 作為所有設定、監控和韌體管理的單一入口網站。無線基地台(AP)是「無標頭」(headless)的,需要連接到 Meraki 雲端才能接收策略更新。此模型實現了真正的零接觸部署:AP 可以運送到遠端的 Retail 分店,插上 PoE 交換器,即可自動下載其設定範本。
HPE Aruba 提供混合式方法。雖然 Aruba Central 提供了與 Meraki 相當的雲端管理,但 Aruba 也支援地端控制器(Mobility Controllers)。對於許多因資料主權或嚴格的 NHS 治理而無法將管理流量路由至公有雲的 Healthcare 和公共部門部署來說,這是一項不可或缺的要求。
訪客驗證與網路存取控制
訪客登入是網路策略與使用者體驗接軌的地方。
Meraki 透過內建的 splash 頁面或外部 RADIUS 整合來處理訪客存取。其原生的 Captive Portal 具備基本功能,但缺乏現代 GDPR 合規所需的進階資料收集和同意管理。對於企業級部署,標準架構包括將 Meraki SSID 設定為「使用以下方式登入」要求、指向外部 Captive Portal URL(例如 Purple),並透過 RADIUS 進行驗證。
Aruba 則透過 ClearPass Policy Manager(一種專用的網路存取控制 (NAC) 設備)來實現此功能。ClearPass Guest 提供了完整的自我註冊、贊助人審批以及細粒度角色型存取控制 (RBAC) 功能。然而,ClearPass 是一款複雜的獨立產品,需要特定的授權和專業知識才能進行有效管理。
實作指南:企業部署的最佳實踐
1. 網路分段與 VLAN 設計
為了安全性和 PCI-DSS 合規性,必須進行適當的網路分段。訪客流量必須與企業、IoT 和銷售點 (PoS) 網路隔離。
- Meraki 實作:建立專用的訪客 SSID 並將其分配給特定的 VLAN(例如 VLAN 100)。使用 Meraki 的 Layer 3/7 防火牆規則來明確拒絕通往本地 LAN 子網域的流量,確保訪客只能向外連線至網際網路。
- Aruba 實作:使用 Aruba 的角色型防火牆。將「Guest」角色分配給 SSID,並定義在允許 HTTP/HTTPS 流量進入 WAN 之前,丟棄任何以 RFC 1918 私有 IP 空間為目的地的流量之原則。
若要深入瞭解分段策略,請參閱我們的指南 Comparing Controller-Based vs. Cloud-Managed Access Points。
2. 高密度 RF 設計
在 Hospitality 環境(會議中心)或 Transport 樞紐中,AP 的配置和通道規劃至關重要。
- 部署 WiFi 6E (6 GHz) AP,例如 Meraki MR57 或 Aruba AP-635,以減輕 5 GHz 頻段的擁塞。
- 限制 2.4 GHz 頻段以提供舊型 IoT 裝置的基本覆蓋,同時將訪客裝置引導至 5 GHz 和 6 GHz 頻段。
- Aruba 的 ClientMatch 技術歷來在高密度環境中提供出色的用戶端引導,而 Meraki 的 Auto RF 則能有效處理分散式站點的動態通道與功率分配。

疑難排解與風險緩釋
常見故障模式
- Captive Portal 重新導向失敗:通常由強制的 HTTPS 攔截 (HSTS) 或驗證前的 DNS 解析問題引起。請確保您的 Walled Garden 包含 Captive Portal 平台、身分識別提供者(Apple、Google、Facebook)以及憑證撤銷清單 (CRL) 所需的網域。2. VLAN Leaking:設定錯誤的交換器 Trunk 連接埠可能會讓訪客流量橋接到企業網路。請務必針對 AP 上行鏈路使用明確標記的 VLAN,並避免將原生 VLAN 用於訪客流量。
- 混合環境中的非對稱路由:在進行遷移或混合多個廠商時,請確保訪客子網路的預設閘道保持一致,並正確處理 NAT,以避免狀態連線中斷。
ROI 與商業影響
部署企業級 WiFi 是一項重大的 CapEx 和 OpEx 投資。為了產生 ROI,網路不能僅僅提供基本的連線功能。
透過在 Meraki 或 Aruba 之上分層部署 Purple 的硬體無關平台,場所可以將成本中心轉化為創造營收的資產。Purple 基於設定檔的驗證機制(在全球擁有超過 4.4 億用戶)能在擷取第一方數據的同時減少阻礙。這實現了零售媒體變現、精準行銷以及深度客流量分析。
正如我們在最近的指南 How To Improve Guest Satisfaction: The Ultimate Playbook 中所指出的,無縫連線只是基本要求,智慧化互動才是差異化的關鍵。
-
收聽技術簡報
如欲深入瞭解本番對比(10 分鐘深探),請收聽我們的資深架構師簡報 Podcast:
關鍵定義
零接觸佈署 (Zero-Touch Provisioning, ZTP)
在網路硬體到達現場之前,透過雲端對其進行設定的能力,使其在連接到網際網路時能自動下載其設定。
對於需要在數百個零售分店部署 WiFi 且無需派遣工程師至各個現場的 IT 團隊至關重要。
網路存取控制 (Network Access Control, NAC)
一種安全解決方案,對嘗試存取網路的裝置和使用者執行策略,確保只有獲得授權的實體才能進入。
Aruba ClearPass 是一款專用的 NAC;它根據使用者的角色、裝置類型和位置來決定使用者可以存取的內容。
圍牆花園 (Walled Garden)
使用者在 Captive Portal 上完全通過驗證之前可以存取的有限 IP 位址或網域名稱清單。
這對於在授予完整網際網路存取權限之前,允許裝置存取 Purple splash 頁面、身分識別提供者(如用於社群登入的 Google/Facebook)和憑證驗證伺服器至關重要。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連接到網路服務的使用者提供集中化的驗證、授權和記帳 (AAA) 管理。
Meraki 和 Aruba 用於與 Purple 或 ClearPass 通訊以驗證是否允許訪客使用 WiFi 的標準協定。
VLAN (Virtual Local Area Network)
一種邏輯子網路,將來自不同實體局域網路的裝置集合進行分組,以隔離其廣播流量。
將訪客 WiFi 流量與敏感的後台或銷售點 (PoS) 系統完全隔離的主要方法。
WiFi 6E (802.11ax in 6 GHz)
WiFi 6 標準的延伸,利用全新可用的 6 GHz 頻譜,提供更寬的通道與更少的干擾。
這對於體育場等高密度場館的未來佈局至關重要,可確保網路能夠處理數千個並行連線,而不會產生舊版裝置擁塞。
Captive Portal
公共存取網路的使用者在獲得存取權限之前,必須查看並進行互動的網頁。
這是訪客的主要接觸點,用於接受條款、收集行銷同意以及進行品牌互動。
Profile-Based Authentication
一種讓使用者只需驗證一次,隨後便能在多個場館網路中被無縫識別,而無需重複輸入憑證的方法。
Purple 用於建立無摩擦訪客體驗的方法,其利用了超過 4.4 億使用者的全球網路。
範例
一家擁有 400 間客房的度假酒店需要在住宿區、高密度會議中心和室外泳池區部署訪客 WiFi。他們的 IT 團隊非常精簡,僅有兩名工程師,且需要符合 GDPR 規範的行銷數據收集。
在住宿區部署 Cisco Meraki MR46 AP,並在會議中心部署 MR57 (WiFi 6E) AP 以支援高密度需求。使用 Meraki Dashboard 進行零接觸佈署與統一管理,減輕精簡 IT 團隊的負擔。針對行銷需求,將 Meraki 訪客 SSID 設定為使用指向 Purple WiFi 的自訂 splash URL。Purple 將處理 Captive Portal、GDPR 同意書和數據收集,並透過 RADIUS 與 Meraki 整合以進行驗證。
一家大型公立醫院信託機構需要為患者和訪客提供訪客 WiFi。嚴格的 NHS 數據治理規定不允許任何網路管理流量通過公有雲。他們還需要與現有的 Active Directory 整合,以便員工在獨立的 SSID 上進行 BYOD 存取。
部署由地端 Aruba Mobility Controllers 管理的 HPE Aruba AP-515 基地台。這可確保所有管理和控制平面流量都保留在醫院的資料中心內。部署 ClearPass Policy Manager 來處理複雜的 NAC 需求:與 AD 整合以供員工 BYOD 使用,並為患者提供安全、分段的訪客入口網站。Purple 仍可透過 ClearPass 進行整合,以提供進階分析和無縫漫遊 (例如 OpenRoaming),且不違反地端管理的限制。
練習題
Q1. 一家擁有 150 個小型分店的零售連鎖店需要部署訪客 WiFi。他們在分店層級沒有專職的 IT 人員,全靠一個小型的中央團隊。哪種平台架構更合適?
提示:請考慮在 150 個地點部署硬體且無現場技術專業人員時的操作開銷。
查看標準答案
建議採用 Cisco Meraki。其純雲端架構與零接觸部署允許中央 IT 團隊在 Dashboard 中配置範本。硬體可以直接運送到分店,由店面員工插入電源,系統便會自動下載其配置,從而大幅降低部署的複雜性與成本。
Q2. 您正在飯店中配置訪客 WiFi 網路。您必須確保訪客無法存取位於同一實體網路基礎架構上的飯店預訂系統伺服器。標準做法是什麼?
提示:請考慮 Layer 2 隔離與 Layer 3 邊界控制。
查看標準答案
標準做法是嚴格的網路分段。訪客 SSID 必須對應到專用的 VLAN (例如 VLAN 200),與企業 VLAN (例如 VLAN 10) 完全隔離。此外,必須在 AP 或閘道器層級套用 Layer 3/7 防火牆規則,明確拒絕來自訪客 VLAN 目標為 RFC 1918 私有 IP 位址 (內部網路) 的任何流量,僅允許目標為公共網際網路的流量。
Q3. 某場館希望收集訪客數據以用於行銷,並確保符合 GDPR 規範。為什麼僅依靠硬體廠商提供的原生登入頁面往往無法滿足企業需求?
提示:請考慮網路存取控制與數據隱私/同意管理之間的區別。
查看標準答案
硬體廠商的原生登入頁面主要設計用於基本的網路存取控制 (接受條款與細則)。它們通常缺乏現代行銷和合規性所需的高階功能,例如細緻的同意管理、數據保留政策、被遺忘權工作流程、社群登入整合以及無縫的 CRM 同步。此時需要像 Purple 這樣的覆蓋平台來處理複雜的合規性負擔,並將訪客智慧層與底層硬體進行抽象分離。
常見問題
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
繼續閱讀本系列
什麼是 WLC (無線區域網路控制器)?您現在還需要它嗎?
本全方位指南探討了無線區域網路控制器 (WLC) 的演進,並提供在 2026 年確定合適架構的技術框架。內容涵蓋傳統硬體、雲端管理和無控制器模式,並詳細說明其對合規性、擴充性以及賓客體驗的影響。
網狀網路 (Mesh Network) 對比基地台 (Access Points):哪種更適合大型場地?
本技術指南針對大型場地提供網狀網路與傳統有線基地台之間的決定性比較,內容涵蓋架構、效能折衷以及部署策略。它為 IT 經理、網路架構師和 CTO 提供實用的框架,以便為餐飲旅宿、零售、活動和公共部門環境設計高效能且符合法規的 WiFi 基礎設施。本指南還將這些架構決策與 Purple 的硬體無關型客用 WiFi 和分析平台進行對接,展示正確的基礎設施選擇如何推動可衡量的業務成果。
比較控制器架構與雲端管理 Access Point
本技術參考指南針對企業環境比較了控制器架構與雲端管理的 Access Point 架構。本指南為 IT 決策者提供了一個廠商中立的評估框架,用以評估部署模式、整體擁有成本以及與 Purple 等訪客智慧平台的整合能力。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。