
Cisco Meraki vs. Aruba: una comparación técnica para WiFi de invitados
Una comparación técnica autorizada de Cisco Meraki y HPE Aruba para despliegues de WiFi de invitados empresariales. Esta guía proporciona información práctica para directores y arquitectos de TI sobre arquitectura, autenticación, segmentación de red e integración de análisis agnósticos de hardware.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
Resumen Ejecutivo
Para los directores de tecnología (CTO) y arquitectos de red en los sectores de hostelería, retail y sector público, seleccionar la infraestructura inalámbrica empresarial adecuada es una decisión crítica que determina los costes operativos y la experiencia de los clientes durante el próximo ciclo de renovación. Esta guía técnica compara a dos líderes del mercado: Cisco Meraki y HPE Aruba.
Aunque ambas plataformas ofrecen un rendimiento WiFi 6/6E robusto, difieren fundamentalmente en su arquitectura de gestión y en su enfoque del control de acceso a la red. Cisco Meraki se basa en un modelo de aprovisionamiento de intervención cero y primero en la nube que destaca en despliegues distribuidos en múltiples sedes. HPE Aruba ofrece una flexibilidad de despliegue híbrido y una sofisticada aplicación de políticas basadas en roles a través de ClearPass, lo que la convierte en el estándar para entornos de radiofrecuencia (RF) complejos y de alta densidad.
Independientemente del hardware subyacente elegido, los operadores empresariales deberían abstraer su capa de inteligencia de clientes. Al integrar una plataforma independiente del hardware como Purple, las organizaciones garantizan el cumplimiento normativo, mantienen la continuidad de su WiFi Analytics y permiten un aprovisionamiento de identidad avanzado a lo largo de cualquier ciclo de renovación de hardware.
Análisis Técnico Detallado: Arquitectura y Autenticación
Arquitectura del Plano de Gestión
La diferencia arquitectónica más significativa entre ambos proveedores radica en su plano de gestión.
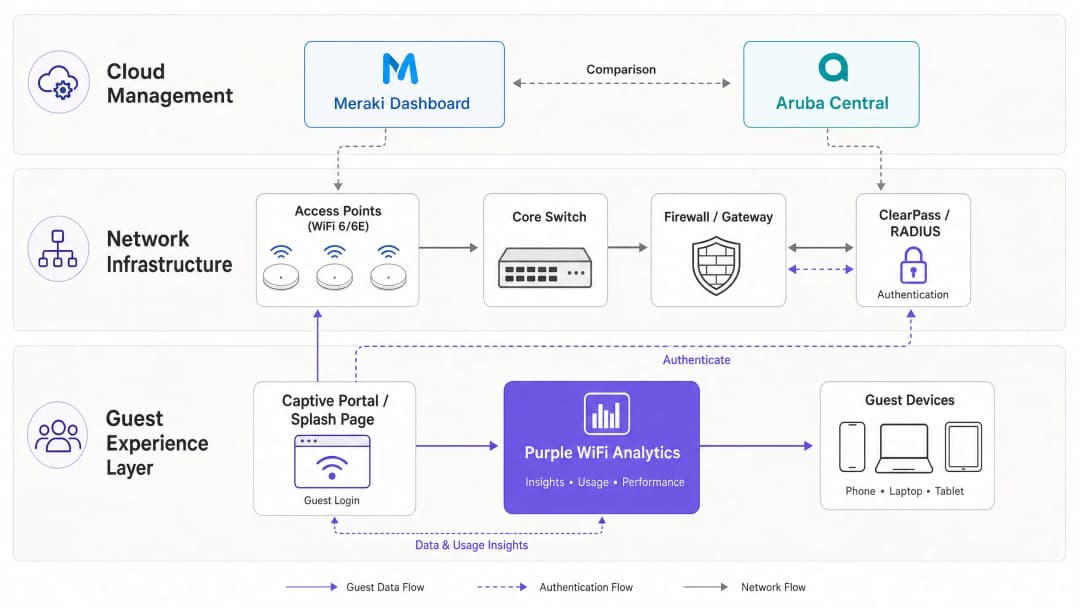
Cisco Meraki utiliza una arquitectura totalmente gestionada en la nube. El panel de control de Meraki sirve como un panel único para toda la configuración, supervisión y gestión de firmware. Los puntos de acceso (AP) funcionan de forma independiente y requieren conectividad a la nube de Meraki para recibir actualizaciones de políticas. Este modelo permite un aprovisionamiento de intervención cero real: los AP pueden enviarse a sucursales de Retail remotas, conectarse a switches PoE y descargarán automáticamente sus plantillas de configuración.
HPE Aruba ofrece un enfoque híbrido. Aunque Aruba Central ofrece una gestión en la nube comparable a la de Meraki, Aruba también admite controladores locales (controladores de movilidad). Este es un requisito esencial para muchos despliegues de Healthcare y del sector público donde la soberanía de los datos o una estricta gobernanza impiden enrutar el tráfico de gestión a través de la nube pública.
Autenticación de Clientes y Control de Acceso a la Red
La incorporación de clientes es el punto donde la política de red se une con la experiencia del usuario.
Meraki gestiona el acceso de invitados a través de páginas de bienvenida integradas o mediante la integración con un RADIUS externo. El Captive Portal nativo es funcional, pero carece de la captura de datos sofisticada y de la gestión de consentimiento necesarias para cumplir con el GDPR moderno. Para despliegues empresariales, la arquitectura estándar consiste en configurar el SSID de Meraki con el requisito "Iniciar sesión con", apuntando a una URL de Captive Portal externa (como Purple), y autenticando a través de RADIUS.
Aruba aborda esto a través de ClearPass Policy Manager, un dispositivo dedicado al control de acceso a la red (NAC). ClearPass Guest ofrece capacidades completas de autoregistro, aprobación por patrocinador y control de acceso basado en roles (RBAC) granular. Sin embargo, ClearPass es un producto complejo e independiente que requiere licencias específicas y experiencia técnica para gestionarse de forma eficaz.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación: Buenas prácticas para despliegues empresariales
1. Segmentación de red y diseño de VLAN
Una segmentación de red adecuada es obligatoria para la seguridad y el cumplimiento de PCI-DSS. El tráfico de invitados debe estar aislado de las redes corporativas, IoT y de puntos de venta (PoS).
- Implementación con Meraki: Cree un SSID de invitados dedicado y asígnelo a una VLAN específica (por ejemplo, VLAN 100). Utilice las reglas de firewall de Capa 3/7 de Meraki para denegar explícitamente el tráfico a las subredes de la LAN local, garantizando que los invitados solo tengan salida a internet.
- Implementación con Aruba: Utilice el firewall basado en roles de Aruba. Asigne el rol 'Guest' al SSID y defina políticas que descarten cualquier tráfico con destino a los rangos de IP privadas RFC 1918 antes de permitir el tráfico HTTP/HTTPS hacia la WAN.
Para profundizar en las estrategias de segmentación, consulte nuestra guía sobre Comparativa de puntos de acceso basados en controlador frente a gestionados en la nube.
2. Diseño de RF de alta densidad
En entornos de Hostelería (centros de conferencias) o hubs de Transporte, la ubicación de los AP y la planificación de canales son fundamentales.
- Despliegue AP con WiFi 6E (6 GHz) como el Meraki MR57 o el Aruba AP-635 para mitigar la congestión en la banda de 5 GHz.
- Limite la radio de 2.4 GHz para ofrecer cobertura básica a los dispositivos IoT heredados, mientras redirige los dispositivos de los invitados a las bandas de 5 GHz y 6 GHz.
- La tecnología ClientMatch de Aruba ofrece históricamente un excelente direccionamiento de clientes en entornos de alta densidad, mientras que el Auto RF de Meraki gestiona de forma eficaz la asignación dinámica de canales y potencia para sitios distribuidos.

Resolución de problemas y mitigación de riesgos
Modos de fallo comunes
- Fallos en la redirección del Captive Portal: A menudo causados por una interceptación HTTPS agresiva (HSTS) o problemas de resolución de DNS antes de la autenticación. Asegúrese de que su Walled Garden incluya los dominios necesarios para la plataforma de Captive Portal, los proveedores de identidad (Apple, Google, Facebook) y las listas de revocación de certificados (CRL).2. Filtración de VLAN (VLAN Leaking): Los puertos troncales de los switches mal configurados pueden permitir que el tráfico de invitados se desvíe hacia la red corporativa. Utilice siempre VLANs etiquetadas explícitamente para los uplinks de los AP y evite utilizar la VLAN nativa para el tráfico de invitados.
- Enrutamiento asimétrico en entornos híbridos: Al migrar o mezclar proveedores, asegúrese de que la puerta de enlace predeterminada para la subred de invitados sea coherente y gestione la NAT correctamente para evitar la pérdida de conexiones con estado.
ROI e impacto empresarial
Desplegar WiFi empresarial representa una inversión significativa tanto en CapEx como en OpEx. Para generar ROI, la red debe hacer algo más que proporcionar conectividad básica.
Al superponer la plataforma agnóstica de hardware de Purple sobre Meraki o Aruba, los recintos transforman un centro de costes en un activo que genera ingresos. La autenticación basada en perfiles de Purple (con más de 440 millones de usuarios globales) reduce las fricciones a la vez que captura datos de origen (first-party data). Esto permite la monetización de medios minoristas (retail media), marketing segmentado y análisis profundos de afluencia.
Como se señala en nuestro reciente libro de jugadas sobre Cómo mejorar la satisfacción del cliente: la guía definitiva, la conectividad fluida es el punto de partida; la interacción inteligente es el factor diferenciador.
-
Escuche la sesión informativa técnica
Para un análisis profundo de 10 minutos sobre esta comparación, escuche nuestro podcast de la Sesión Informativa para Arquitectos Senior:
Definiciones clave
Aprovisionamiento Zero-Touch (ZTP)
La capacidad de configurar el hardware de red a través de la nube antes de que llegue al sitio, lo que le permite descargar su configuración automáticamente al conectarse a internet.
Crítico para los equipos de TI que despliegan WiFi en cientos de sucursales minoristas sin tener que enviar ingenieros a cada sitio.
Control de Acceso a la Red (NAC)
Una solución de seguridad que aplica políticas a los dispositivos y usuarios que intentan acceder a la red, garantizando que solo las entidades autorizadas obtengan acceso.
Aruba ClearPass es un NAC dedicado; determina a qué puede acceder un usuario en función de su rol, tipo de dispositivo y ubicación.
Walled Garden
Una lista limitada de direcciones IP o dominios a los que un usuario puede acceder antes de haberse autenticado completamente en el Captive Portal.
Esencial para permitir que los dispositivos lleguen a la página de splash de Purple, a los proveedores de identidad (como Google o Facebook para el inicio de sesión social) y a los servidores de validación de certificados antes de otorgar acceso total a internet.
RADIUS (Servicio de Autenticación Telefónica de Usuario de Acceso Remoto)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilidad (AAA) para los usuarios que se conectan a un servicio de red.
El protocolo estándar utilizado por Meraki y Aruba para comunicarse con Purple o ClearPass para verificar si se debe permitir el acceso de un invitado al WiFi.
VLAN (Red de Área Local Virtual)
Una subred lógica que agrupa una colección de dispositivos de diferentes redes LAN físicas, aislando su tráfico de difusión.
El método principal para mantener el tráfico de WiFi de invitados completamente separado de los sistemas confidenciales de back-office o de Punto de Venta (PoS).
WiFi 6E (802.11ax en 6 GHz)
Una extensión del estándar WiFi 6 que utiliza el espectro de 6 GHz recientemente disponible, proporcionando canales más amplios y una menor interferencia.
Crucial para preparar de cara al futuro recintos de alta densidad como estadios, garantizando que la red pueda gestionar miles de conexiones simultáneas sin la congestión de los dispositivos heredados.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a visualizar e interactuar con ella antes de que se le conceda acceso.
El punto de contacto principal del invitado donde se aceptan los términos, se recopila el consentimiento de marketing y se produce la interacción con la marca.
Profile-Based Authentication
Un método en el que los usuarios se autentican una vez y posteriormente se les reconoce sin problemas en una red de recintos sin tener que introducir credenciales repetidamente.
El enfoque de Purple para crear una experiencia de invitado sin fricciones, aprovechando una red global de más de 440 millones de usuarios.
Ejemplos prácticos
Un hotel resort de 400 habitaciones necesita desplegar WiFi de invitados en los bloques de alojamiento, un centro de conferencias de alta densidad y las zonas de piscina al aire libre. Cuentan con un equipo de TI reducido de dos ingenieros y requieren una captura de datos de marketing que cumpla con el GDPR.
Despliegue APs Cisco Meraki MR46 en los bloques de alojamiento y APs MR57 (WiFi 6E) en el centro de conferencias para soportar alta densidad. Utilice el Dashboard de Meraki para el aprovisionamiento zero-touch y la gestión unificada, reduciendo la carga de trabajo del reducido equipo de TI. Para el requisito de marketing, configure el SSID de invitados de Meraki para utilizar una URL de splash personalizada que apunte a Purple WiFi. Purple gestionará el Captive Portal, el consentimiento de GDPR y la captura de datos, integrándose con Meraki a través de RADIUS para la autenticación.
Un gran consorcio de hospitales del sector público requiere WiFi de invitados para pacientes y visitantes. Las estrictas normas de gobernanza de datos del NHS exigen que ningún tráfico de gestión de red atraviese una nube pública. También necesitan integrarse con el Active Directory existente para el acceso BYOD del personal en un SSID independiente.
Despliegue puntos de acceso HPE Aruba AP-515 gestionados por Aruba Mobility Controllers locales. Esto garantiza que todo el tráfico de gestión y del plano de control permanezca dentro del centro de datos del hospital. Despliegue ClearPass Policy Manager para gestionar los complejos requisitos de NAC: integrarse con AD para el BYOD del personal y proporcionar un portal de invitados seguro y segmentado para los pacientes. Purple aún se puede integrar a través de ClearPass para proporcionar análisis avanzados y roaming fluido (como OpenRoaming) sin violar la restricción de gestión local.
Preguntas de práctica
Q1. Una cadena minorista con 150 sucursales pequeñas necesita implementar WiFi para invitados. No disponen de personal de TI dedicado en cada sucursal y dependen de un pequeño equipo central. ¿Qué arquitectura de plataforma es más adecuada?
Sugerencia: Considere la sobrecarga operativa de implementar hardware en 150 ubicaciones sin experiencia técnica in situ.
Ver respuesta modelo
El enfoque recomendado es Cisco Meraki. Su arquitectura exclusiva en la nube y el aprovisionamiento sin intervención permiten al equipo de TI central configurar plantillas en el Dashboard. El hardware se puede enviar directamente a las sucursales, ser conectado por el personal de la tienda y descargará automáticamente su configuración, reduciendo significativamente la complejidad y los costes de implementación.
Q2. Está configurando una red WiFi para invitados en un hotel. Debe asegurarse de que los invitados no puedan acceder a los servidores del sistema de reservas del hotel ubicados en la misma infraestructura de red física. ¿Cuál es el enfoque estándar?
Sugerencia: Piense en el aislamiento de Capa 2 y en el control de límites de Capa 3.
Ver respuesta modelo
El enfoque estándar es una segmentación de red estricta. El SSID de invitados debe asignarse a una VLAN dedicada (por ejemplo, VLAN 200), completamente separada de la VLAN corporativa (por ejemplo, VLAN 10). Además, se deben aplicar reglas de firewall de Capa 3/7 a nivel de AP o puerta de enlace para denegar explícitamente cualquier tráfico de la VLAN de invitados destinado a direcciones IP privadas RFC 1918 (la red interna), permitiendo únicamente el tráfico destinado a la internet pública.
Q3. Un recinto desea capturar datos de invitados con fines de marketing y garantizar el cumplimiento del GDPR. ¿Por qué el uso exclusivo de las páginas de inicio nativas proporcionadas por los proveedores de hardware suele ser insuficiente para los requisitos empresariales?
Sugerencia: Considere la diferencia entre el control de acceso a la red y la privacidad de los datos/gestión del consentimiento.
Ver respuesta modelo
Las páginas de inicio nativas de los proveedores están diseñadas principalmente para el control básico de acceso a la red (aceptación de términos y condiciones). Por lo general, carecen de las funciones sofisticadas que requiere el marketing y el cumplimiento normativo modernos, como la gestión detallada del consentimiento, las políticas de retención de datos, los flujos de trabajo de derecho al olvido, las integraciones de inicio de sesión social y la sincronización fluida con el CRM. Se requiere una plataforma superpuesta como Purple para gestionar la compleja carga del cumplimiento y abstraer la capa de inteligencia de invitados del hardware subyacente.
Preguntas frecuentes
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
Continúe leyendo esta serie
¿Qué es un WLC (Wireless LAN Controller) y sigue siendo necesario?
Esta guía exhaustiva explora la evolución de los Wireless LAN Controllers (WLC) y proporciona un marco técnico para determinar la arquitectura adecuada en 2026. Cubre modelos tradicionales de hardware, gestionados en la nube y sin controlador, detallando su impacto en el cumplimiento normativo, la escalabilidad y la experiencia de los clientes.
Mesh Network vs Access Points: ¿cuál es mejor para grandes espacios?
Esta guía técnica ofrece una comparación definitiva entre las redes de malla y los puntos de acceso cableados tradicionales para grandes espacios, abarcando la arquitectura, los compromisos de rendimiento y la estrategia de implementación. Equipa a los responsables de TI, arquitectos de red y CTO con marcos de trabajo prácticos para diseñar infraestructuras de WiFi de alto rendimiento y conformes con la normativa para entornos de hostelería, comercio, eventos y sector público. La guía también vincula estas decisiones arquitectónicas con la plataforma de análisis y WiFi de invitados agnóstica de hardware de Purple, demostrando cómo la elección correcta de la infraestructura impulsa resultados comerciales medibles.
Comparativa de Puntos de Acceso Basados en Controlador frente a Gestionados en la Nube
Esta guía de referencia técnica compara las arquitecturas de Puntos de Acceso basados en controlador y gestionados en la nube para entornos empresariales. Proporciona a los líderes de TI un marco neutral respecto al proveedor para evaluar los modelos de implementación, el coste total de propiedad y las capacidades de integración con plataformas de inteligencia de visitas como Purple.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.