
Comparativa de Puntos de Acceso Basados en Controlador frente a Gestionados en la Nube
Esta guía de referencia técnica compara las arquitecturas de Puntos de Acceso basados en controlador y gestionados en la nube para entornos empresariales. Proporciona a los líderes de TI un marco neutral respecto al proveedor para evaluar los modelos de implementación, el coste total de propiedad y las capacidades de integración con plataformas de inteligencia de visitas como Purple.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi de invitados →
Resumen Ejecutivo
Para los operadores de recintos empresariales, la decisión arquitectónica entre los Puntos de Acceso (APs) basados en controlador y los gestionados en la nube define la agilidad operativa, la postura de seguridad y el Coste Total de Propiedad (TCO) de su red para los próximos cinco a siete años. A medida que los recintos de los sectores de Hostelería, Retail y Transporte digitalizan sus espacios físicos, el WiFi ya no es solo un servicio de cortesía; es la capa de transporte crítica para los sensores de IoT, los sistemas de punto de venta (POS) y las plataformas de inteligencia de visitas.
Históricamente, las demandas de alta densidad de los estadios y los grandes centros de convenciones exigían controladores de LAN inalámbrica (WLCs) locales para gestionar la compleja coordinación de RF y el roaming fluido. Sin embargo, las arquitecturas modernas gestionadas en la nube, mejoradas por la gestión de recursos de radio (RRM) impulsada por IA, han reducido significativamente esta brecha de rendimiento, al tiempo que eliminan la sobrecarga operativa de gestionar dispositivos controladores físicos.
Esta guía de referencia técnica proporciona a los arquitectos de red y directores de TI un marco neutral respecto a proveedores para evaluar las arquitecturas de AP. Detalla las diferencias técnicas en la gestión del plano de control, examina escenarios de despliegue reales y describe cómo se integran estas arquitecturas con las plataformas empresariales de Guest WiFi y WiFi Analytics para impulsar resultados comerciales mensurables.
Technical Deep-Dive: Arquitectura y plano de control
La diferencia fundamental entre los AP basados en controlador y los gestionados en la nube radica en dónde residen los planos de gestión y control, y cómo interactúan los AP con el resto de la infraestructura de red.
Arquitectura basada en controlador
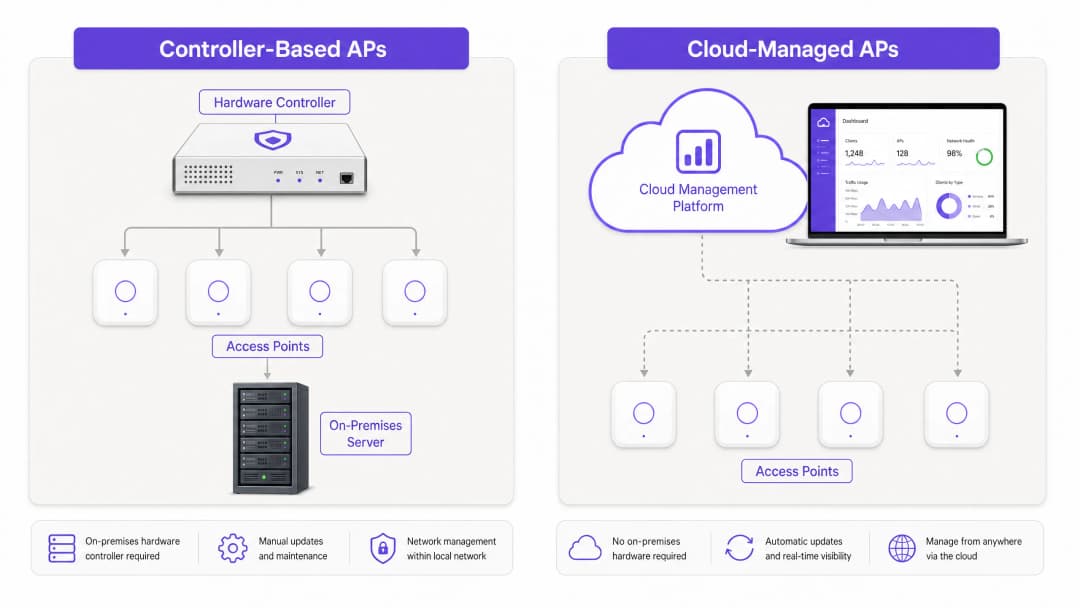
En un modelo tradicional basado en controlador, los AP "ligeros" finalizan su gestión y, a menudo, su tráfico de datos en un dispositivo de hardware o virtual centralizado - un Controlador de LAN inalámbrica (WLC). Los AP gestionan las funciones de radiofrecuencia (RF) físicas de Capa 1 y Capa 2, pero la inteligencia está centralizada.
- Dependencia del protocolo: Los AP se comunican con el WLC mediante el protocolo Control and Provisioning of Wireless Access Points (CAPWAP) (RFC 5415).
- Procesamiento centralizado: Las decisiones de roaming, los saludos de autenticación (como 802.1X/EAP) y la asignación dinámica de canales de RF son procesados por el controlador.
- Túnel de plano de datos: En muchas implementaciones, el tráfico de datos del cliente se envía a través de un túnel de vuelta al WLC antes de distribuirse a la red cableada. Esto permite aplicar políticas centralizadas y simplificar la gestión de VLAN en un campus grande, pero introduce un posible cuello de botella.
Beneficios para entornos de alta densidad: Los sistemas basados en controlador destacan en entornos de densidad ultraalta (por ejemplo, estadios, grandes auditorios). Dado que el WLC tiene una visión global y en tiempo real del entorno de RF a través de cientos de AP, puede coordinar la mitigación de interferencias de canal compartido y gestionar el roaming 802.11r Fast BSS Transition (FT) con precisión de milisegundos.
Arquitectura gestionada en la nube
Las arquitecturas gestionadas en la nube descentralizan el plano de control. Los propios AP son "pesados" o autónomos en términos de gestión de RF local y reenvío de datos, pero se orquestan de forma centralizada a través de una plataforma de gestión alojada en la nube.
- Gestión fuera de banda: El AP establece un túnel de gestión seguro (normalmente HTTPS/TLS) con la nube del proveedor. Las configuraciones, la telemetría y las actualizaciones de firmware fluyen a través de esta conexión.
- Salida local: El tráfico de datos del cliente no se envía a través de un túnel a la nube. Sale localmente en el puerto del switch al que está conectado el AP.
- Supervivencia local: Si se pierde la conexión de internet a la nube, el AP sigue prestando servicio a los clientes existentes, autenticando a los nuevos clientes (si se utiliza un RADIUS local o PSK) y enrutando el tráfico. Sin embargo, el equipo de TI pierde la visibilidad en tiempo real y la capacidad de aplicar cambios de configuración hasta que se restablezca la conectividad.
Implicaciones de seguridad y cumplimiento
Ambas arquitecturas son compatibles con los estándares de seguridad de nivel empresarial, incluidos WPA3-Enterprise, autenticación 802.1X y detección de AP no autorizados. Sin embargo, la carga de cumplimiento varía.
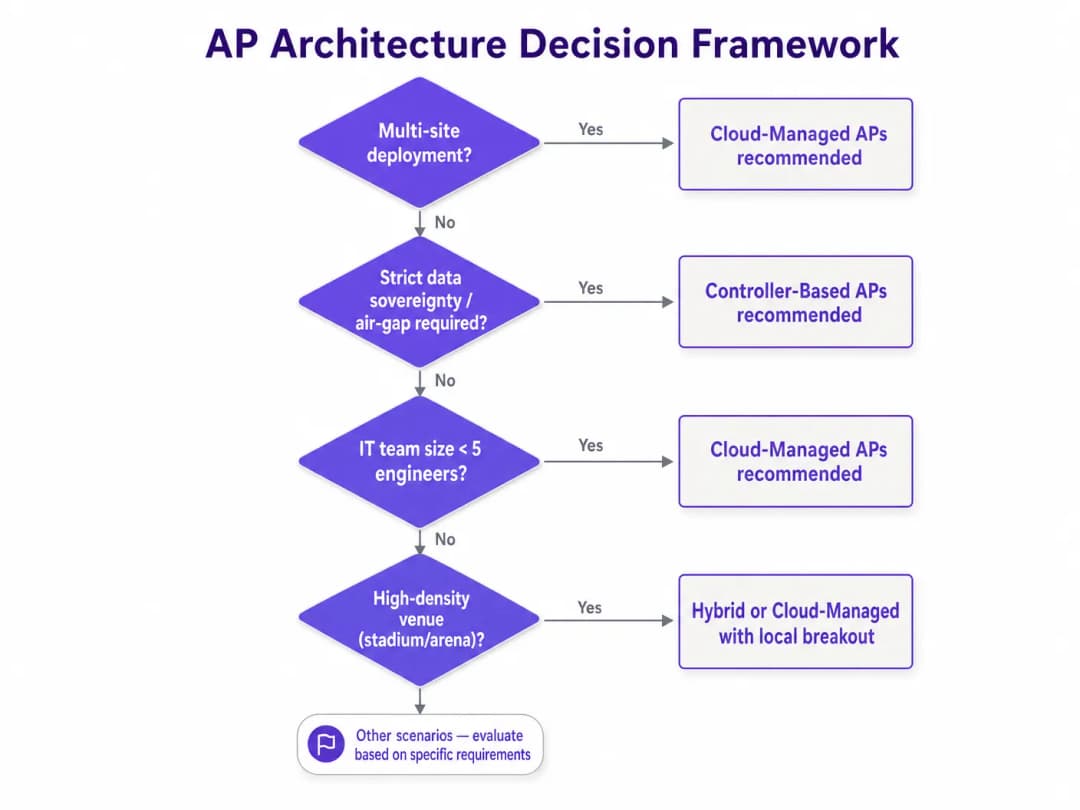
Con los sistemas gestionados en la nube, los equipos de TI deben asegurarse de que la plataforma en la nube del proveedor cumpla con los requisitos normativos pertinentes (por ejemplo, SOC 2 Tipo II, ISO 27001) y que la residencia de los datos cumpla con el GDPR o las leyes de privacidad locales. Para entornos altamente sensibles que requieren un aislamiento físico estricto - como ciertas instalaciones gubernamentales o de defensa - el estándar sigue siendo un sistema basado en controlador que funcione íntegramente dentro de la LAN local.
Para entornos que gestionan datos de pago, ambas arquitecturas pueden lograr el cumplimiento de PCI-DSS. Sin embargo, la segmentación de la red es fundamental. Independientemente de la arquitectura del AP, la red de invitados, los dispositivos corporativos y los terminales de punto de venta (POS) deben estar aislados en VLANs independientes.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Guía de implementación: Despliegue e integración
El impacto operativo de la arquitectura elegida se hace más evidente durante el despliegue y la gestión continua, especialmente en escenarios multisitio.
Aprovisionamiento sin intervención frente a despliegue por fases
Gestionado en la nube: El principal beneficio operativo de los APs gestionados en la nube es el aprovisionamiento sin intervención (Zero-Touch Provisioning o ZTP). Se puede enviar un AP directamente a una tienda minorista o a un hotel remoto. Al enchufarlo, obtiene una dirección IP a través de DHCP, se conecta a la nube, descarga su perfil preconfigurado y comienza a emitir. Esto elimina la necesidad de realizar costosos desplazamientos de técnicos o de enviar ingenieros de redes altamente cualificados a las sedes remotas.
Basado en controlador: Los APs basados en controlador suelen requerir una preparación más compleja para su despliegue. El AP debe ser capaz de descubrir el WLC (a menudo mediante la opción 43 de DHCP o resolución DNS). Con frecuencia, el firmware debe alinearse manualmente entre el WLC y los APs. Para los despliegues multisitio, esto suele requerir la preparación centralizada del hardware antes de su envío, o el desplazamiento de ingenieros a cada sede.
Integración de analíticas e inteligencia de invitados
El despliegue de APs físicos es solo la base. Para extraer valor empresarial de la red, los establecimientos deben integrar su hardware con una plataforma de inteligencia de invitados como Purple.
Purple actúa como una capa superpuesta independiente del hardware, que se integra a la perfección tanto con sistemas basados en controlador como gestionados en la nube de los principales proveedores (Cisco, Meraki, Aruba, Ruckus, Extreme).
- Autenticación e incorporación: Purple gestiona la presentación del Captive Portal y la autenticación (mediante inicio de sesión social, cumplimentación de formularios o How a WiFi Assistant Enables Passwordless Access in 2026). La arquitectura del AP solo necesita admitir la autenticación y contabilidad RADIUS, que redirige a los usuarios no autenticados al portal de Purple.
- Analytics Data: Purple recibe datos de presencia y ubicación de los AP para alimentar su panel de analíticas. Tanto si los datos se envían a través de la API desde un panel en la nube como si se envían directamente desde un WLC local, la información resultante - tiempo de permanencia, tasas de retorno y afluencia - es idéntica. Para profundizar en cómo se generan estos datos, consulte nuestra guía sobre Heatmapping vs Presence Analytics: Technical Differences.

Mejores prácticas y mitigación de riesgos
Independientemente de la arquitectura elegida, ciertas prácticas recomendadas fundamentales mitigan los riesgos de implementación y garantizan la estabilidad a largo plazo.
- Priorizar el tráfico de gestión: en las implementaciones gestionadas en la nube, la conexión de los AP a la nube es fundamental. Asegúrese de que el tráfico de gestión tenga prioridad de QoS en el circuito WAN. Si la sede comparte una única conexión a internet tanto para el tráfico de invitados como para la gestión, un enlace saturado durante las horas punta puede hacer que los AP aparezcan como desconectados en el panel de la nube.
- Actualizaciones de firmware escalonadas: las plataformas en la nube suelen aplicar las actualizaciones de firmware de forma automática. Aunque esto garantiza que los parches de seguridad se apliquen con rapidez, introduce el riesgo de fallos imprevistos. Configure su panel en la nube para programar las actualizaciones de forma escalonada - probando el nuevo firmware en un pequeño subconjunto de AP (por ejemplo, la oficina de TI) antes de implementarlo en toda la red.
- Diseñar para la densidad, no solo para la cobertura: las implementaciones modernas rara vez fallan por falta de señal; fallan por falta de capacidad o por interferencias de canal compartido. Realice estudios de RF predictivos y activos adecuados, garantizando la superposición de canales y los ajustes de potencia de transmisión apropiados, especialmente en zonas de alta densidad como vestíbulos o salas de conferencias. Para obtener información sobre cómo mejorar la experiencia general, consulte How To Improve Guest Satisfaction: The Ultimate Playbook.
- Estandarizar la arquitectura VLAN: implemente un esquema VLAN coherente en todos los centros. Segregue las interfaces de gestión, los dispositivos corporativos, los sensores IoT y el tráfico de invitados.
ROI e impacto empresarial
La decisión entre los AP basados en controlador y los gestionados en la nube debe basarse en un análisis del coste total de propiedad (TCO) a lo largo de un ciclo de vida de 5 a 7 años.
- Gastos de capital (CapEx): los sistemas basados en controlador suelen tener un CapEx inicial más elevado debido al coste de los dispositivos WLC y los requisitos de redundancia asociados. Los AP gestionados en la nube suelen tener costes de hardware más bajos, pero requieren licencias de suscripción continuas.
- Gastos Operativos (OpEx): Los sistemas gestionados en la nube demuestran sistemáticamente un OpEx más bajo en despliegues multisitio. El ahorro generado por el aprovisionamiento zero-touch, la resolución de problemas centralizada y la gestión automatizada del firmware a menudo compensa los costes recurrentes de las licencias.
- Agilidad Comercial: La capacidad de desplegar rápidamente nuevos centros, aplicar de forma instantánea cambios de políticas en toda la red e integrarse sin problemas con las plataformas de análisis proporciona una ventaja comercial clara, especialmente en sectores muy dinámicos como el retail y la hostelería.
Al seleccionar una arquitectura alineada con sus capacidades operativas y topologías de centros, y superponer una plataforma de inteligencia independiente del hardware como Purple, los equipos de TI de las empresas pueden transformar su red WiFi de un centro de costes esencial a un activo estratégico que genera ingresos.
Definiciones clave
WLC (Controlador de LAN Inalámbrica)
Un dispositivo de hardware o virtual centralizado que gestiona la configuración, la coordinación de RF y las políticas de seguridad para múltiples puntos de acceso "ligeros".
El componente principal de una arquitectura basada en controlador, que representa tanto una potente herramienta de gestión como un posible punto único de fallo.
CAPWAP
Control y aprovisionamiento de puntos de acceso inalámbricos. Un protocolo estándar (RFC 5415) utilizado por los WLC para gestionar un conjunto de puntos de acceso.
El túnel a través del cual los puntos de acceso basados en controlador reciben instrucciones y a menudo enrutan el tráfico de datos del cliente.
Aprovisionamiento de toque cero (ZTP)
La capacidad de implementar hardware de red en un sitio remoto sin configuración manual; el dispositivo se conecta automáticamente a una plataforma en la nube para descargar su perfil.
El principal motor para el ahorro de gastos operativos (OpEx) en implementaciones de múltiples sitios gestionadas en la nube.
Supervivencia local
La capacidad de un punto de acceso gestionado en la nube para continuar enrutando el tráfico local y autenticando a los usuarios incluso si se pierde la conexión WAN con el panel de control de la nube.
Una métrica de evaluación crítica para las plataformas en la nube, garantizando que una interrupción de la WAN no provoque un fallo completo de la LAN.
Gestión fuera de banda
Una arquitectura donde el tráfico de gestión (telemetría, configuración) se separa del tráfico de datos de los usuarios.
El principio de seguridad fundamental de los puntos de acceso gestionados en la nube, que garantiza que los datos de los usuarios permanezcan en la red local.
802.11r (Transición Rápida de BSS)
Un estándar de la IEEE que permite la conectividad continua en dispositivos inalámbricos en movimiento, con transferencias rápidas y seguras de un punto de acceso a otro.
Crucial para un roaming fluido en entornos de alta densidad; históricamente manejado mejor por controladores centralizados.
Soberanía de datos
El concepto de que los datos digitales están sujetos a las leyes del país en el que se encuentran ubicados.
Una consideración clave al evaluar plataformas gestionadas en la nube para garantizar el cumplimiento de regulaciones como el GDPR.
Red aislada de forma física
Medida de seguridad de red empleada para garantizar que una red informática segura esté físicamente aislada de las redes no seguras, como el Internet público.
Los entornos que exigen un verdadero aislamiento físico (air-gapping) obligan a utilizar arquitecturas basadas en controladores locales (on-premises).
Ejemplos prácticos
Una cadena nacional de tiendas físicas está implementando WiFi de invitados en 300 tiendas de tamaño mediano. Cuentan con un equipo de TI central muy reducido de cuatro ingenieros y no tienen personal técnico en el lugar. Requieren análisis para realizar un seguimiento del tiempo de permanencia y el flujo de personas.
Implementar puntos de acceso gestionados en la nube en todas las ubicaciones. Utilizar el aprovisionamiento de toque cero (ZTP) para enviar los puntos de acceso directamente a los gerentes de las tiendas, quienes simplemente los conectarán al switch PoE. Configurar el panel de control de la nube para enviar una configuración de SSID y VLAN estandarizada. Integrar el controlador de la nube con Purple a través de API/RADIUS para el Captive Portal y la analítica.
Un estadio deportivo de nueva construcción con capacidad para 60.000 espectadores requiere WiFi omnipresente para la interacción con los aficionados, la venta de entradas y los sistemas POS. El entorno experimentará una incorporación de clientes masiva y simultánea, y requiere un roaming fluido a medida que la multitud se desplaza por los pasillos.
Implementar una arquitectura basada en controlador con dispositivos WLC redundantes de alta disponibilidad en el centro de datos local. Utilizar antenas direccionales de alta densidad. Configurar el WLC para un equilibrio de carga agresivo, direccionamiento de banda y transición rápida de BSS 802.11r.
Preguntas de práctica
Q1. Una cadena de hoteles boutique está actualizando su WiFi en 15 establecimientos. El director de TI quiere migrar a AP gestionados en la nube, pero el responsable de cumplimiento normativo está preocupado por el cumplimiento de PCI DSS para los terminales de punto de venta (POS) en los restaurantes. ¿Cuál es el enfoque de arquitectura correcto?
Sugerencia: Piense en cómo se gestiona el tráfico del plano de datos en los despliegues gestionados en la nube y en los requisitos de segmentación de red.
Ver respuesta modelo
Los AP gestionados en la nube son totalmente adecuados, siempre que se implemente una segmentación de red correcta. El equipo de TI debe configurar VLAN independientes para el WiFi de invitados y la red de POS. Dado que los AP gestionados en la nube utilizan una gestión fuera de banda (out-of-band), el tráfico de datos del POS se desviará localmente y no atravesará la nube del proveedor, lo que cumple los requisitos de PCI DSS para el plano de datos. La plataforma en la nube del proveedor debe contar con las certificaciones de seguridad adecuadas (por ejemplo, SOC 2) para el plano de gestión.
Q2. Durante un evento comercial de máxima afluencia, el enlace WAN principal de una tienda física falla. La tienda pasa a utilizar una conexión 4G de banda ancha reducida de respaldo. Los AP gestionados en la nube siguen conectados, pero el equipo de TI informa de que no pueden enviar cambios de configuración a la tienda a través del panel de control. ¿Por qué ocurre esto y cómo debería haberse diseñado la red para evitarlo?
Sugerencia: Piense en la relación entre el tráfico de gestión, el tráfico de datos y QoS en enlaces con limitaciones.
Ver respuesta modelo
Los AP están funcionando en modo de "supervivencia local". Es probable que la conexión 4G de bajo ancho de banda esté saturada por el tráfico esencial del POS o de los invitados, lo que provoca que los túneles de gestión (HTTPS/TLS) con el controlador en la nube se caigan o agoten el tiempo de espera. Para evitarlo, el arquitecto de red debería haber implementado reglas de calidad de servicio (QoS) en el router/firewall perimetral para garantizar una asignación mínima de ancho de banda y priorizar el tráfico de gestión de los AP sobre el enlace de respaldo.
Q3. Un campus universitario con una arquitectura existente basada en controladores quiere implementar Purple para analíticas de invitados. El equipo de red afirma que no pueden realizar la integración porque no utilizan AP gestionados en la nube. ¿Es correcto?
Sugerencia: Piense en la metodología de integración de Purple y en las dependencias de hardware.
Ver respuesta modelo
No, es incorrecto. Purple es agnóstico respecto al hardware y no requiere una arquitectura gestionada en la nube. Los Wireless LAN Controllers (WLCs) existentes de la universidad se pueden configurar para integrarse con Purple utilizando protocolos estándar de autenticación y contabilidad RADIUS, redirigiendo el tráfico de invitados al Captive Portal de Purple. Los datos analíticos se generarán exactamente igual que en un despliegue gestionado en la nube.
Continúe leyendo esta serie
¿Qué es un WLC (Wireless LAN Controller) y sigue siendo necesario?
Esta guía exhaustiva explora la evolución de los Wireless LAN Controllers (WLCs) y proporciona un marco técnico para determinar la arquitectura adecuada en 2026. Cubre modelos tradicionales de hardware, gestionados en la nube y sin controlador, detallando su impacto en el cumplimiento normativo, la escalabilidad y la experiencia de las visitas.
Power over Ethernet (PoE) para Puntos de Acceso: Guía de Implementación
Esta guía proporciona a los técnicos de infraestructura, arquitectos de red y responsables de la toma de decisiones de TI una referencia técnica definitiva para desplegar puntos de acceso Power over Ethernet (PoE) en entornos corporativos, incluidos hoteles, tiendas minoristas, estadios y centros del sector público. Abarca las normas IEEE desde la 802.3af hasta la 802.3bt, el cálculo del presupuesto de potencia, los requisitos de cableado, la segmentación de VLAN y el cumplimiento de la seguridad, con escenarios de implementación concretos y parámetros de ROI medibles. Comprender la arquitectura PoE es fundamental para cualquier despliegue de [WiFi de invitados](/guest-wifi) o de [WiFi Analytics](/guest-wifi-marketing-analytics-platform), ya que la fiabilidad de la capa física determina directamente la calidad de la captura de datos, la experiencia del usuario y el tiempo de actividad operativa.
Mesh Network vs Access Points: Which is Better for Large Venues?
Esta guía técnica ofrece una comparación definitiva entre redes mesh y puntos de acceso cableados tradicionales para espacios de gran envergadura, cubriendo la arquitectura, las ventajas y desventajas de rendimiento y la estrategia de despliegue. Equipará a directores de TI, arquitectos de redes y directores de tecnología con marcos de trabajo prácticos para diseñar infraestructuras de WiFi de alto rendimiento y conformes a las normativas para entornos de hostelería, comercio minorista, eventos y sector público. La guía también vincula estas decisiones arquitectónicas con la plataforma de análisis y WiFi para invitados independiente del hardware de Purple, demostrando cómo la elección de la infraestructura adecuada impulsa resultados de negocio medibles.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.