
Comparatif entre les points d'accès gérés par contrôleur et ceux gérés par le cloud
Ce guide de référence technique compare les architectures de points d'accès basées sur un contrôleur et celles gérées par le cloud pour les environnements d'entreprise. Il fournit aux responsables informatiques un cadre neutre pour évaluer les modèles de déploiement, le coût total de possession et les capacités d'intégration avec les plateformes de veille client comme Purple.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi invité →
Synthèse
Pour les exploitants de sites d'entreprise, le choix d'architecture entre les points d'accès gérés par contrôleur et ceux gérés dans le cloud définit l'agilité opérationnelle, la posture de sécurité et le coût total de possession (TCO) de leur réseau pour les cinq à sept prochaines années. À mesure que les sites de l' Hôtellerie, du Commerce de détail et des Transports numérisent leurs espaces physiques, le WiFi n'est plus un simple service de confort ; il constitue la couche de transport critique pour les capteurs IoT, les systèmes de point de vente (POS) et les plateformes d'analyse client.
Historiquement, les exigences de haute densité des stades et des grands centres de congrès imposaient des contrôleurs LAN sans fil (WLC) sur site pour gérer la coordination RF complexe et l'itinérance transparente. Cependant, les architectures modernes gérées dans le cloud, renforcées par la gestion des ressources radio (RRM) optimisée par l'IA, ont considérablement comblé cet écart de performance tout en éliminant les coûts opérationnels liés à la gestion des contrôleurs physiques.
Ce guide de référence technique fournit aux architectes réseau et aux directeurs informatiques un cadre neutre pour évaluer les architectures de points d'accès. Il détaille les différences techniques dans la gestion du plan de contrôle, examine des scénarios de déploiement réels et explique comment ces architectures s'intègrent aux plateformes d'entreprise de WiFi invité et d' Analyses WiFi pour générer des résultats commerciaux mesurables.
Analyse technique approfondie : Architecture et plan de contrôle
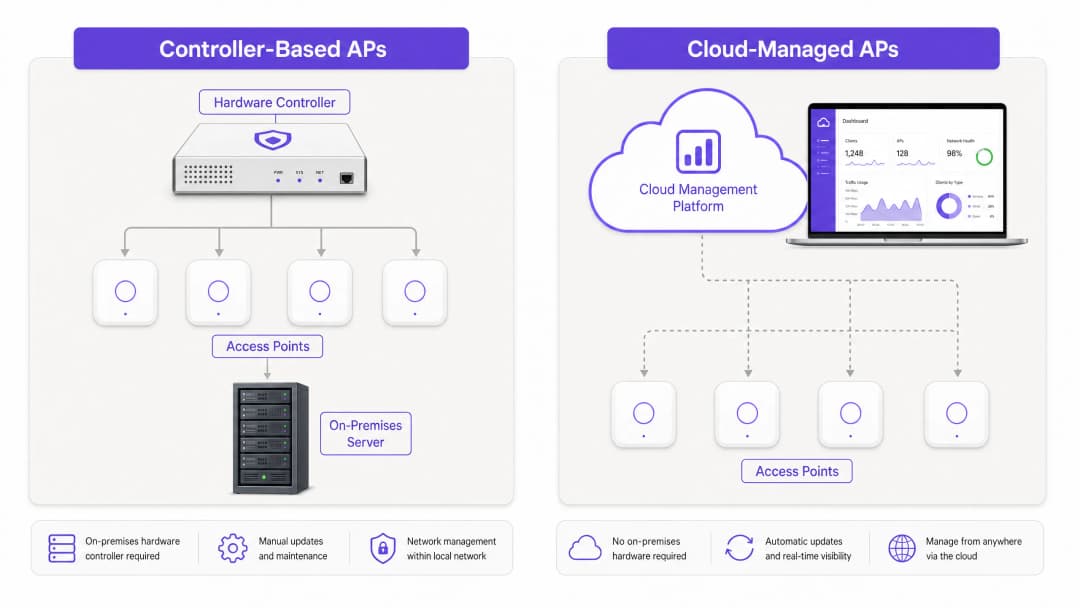
La différence fondamentale entre les bornes d'accès gérées par contrôleur et celles gérées par le cloud réside dans l'emplacement des plans de gestion et de contrôle, ainsi que dans la manière dont les bornes d'accès interagissent avec le reste de l'infrastructure réseau.
Architecture gérée par contrôleur
Dans un modèle traditionnel géré par contrôleur, les bornes d'accès "légères" terminent leur trafic de gestion et souvent leur trafic de données sur un équipement physique ou virtuel centralisé - un contrôleur LAN sans fil (WLC). Les bornes d'accès gèrent les fonctions physiques de couche 1 et de couche 2 en radiofréquence (RF), mais l'intelligence est centralisée.
- Dépendance aux protocoles : Les bornes d'accès communiquent avec le WLC à l'aide du protocole CAPWAP (Control and Provisioning of Wireless Access Points) (RFC 5415).
- Traitement centralisé : Les décisions d'itinérance, les liaisons d'authentification (telles que 802.1X/EAP) et l'attribution dynamique des canaux RF sont traitées par le contrôleur.
- Tunnelisation du plan de données : Dans de nombreux déploiements, le trafic de données client est acheminé via un tunnel vers le WLC avant d'être redirigé vers le réseau filaire. Cela permet d'appliquer des politiques centralisées et de simplifier la gestion des VLAN sur un grand campus, mais cela introduit un goulot d'étranglement potentiel.
Avantages pour les environnements à haute densité : Les systèmes gérés par contrôleur excellent dans les environnements à très haute densité (par exemple, les stades, les grands auditoriums). Le WLC disposant d'une vue globale et en temps réel de l'environnement RF sur des centaines de bornes d'accès, il peut coordonner l'atténuation des interférences entre canaux adjacents et gérer l'itinérance 802.11r Fast BSS Transition (FT) avec une précision de l'ordre de la milliseconde.
Architecture gérée par le cloud
Les architectures gérées par le cloud décentralisent le plan de contrôle. Les bornes d'accès elles-mêmes sont "lourdes" ou autonomes en termes de gestion RF locale et de transfert de données, mais elles sont orchestrées de manière centralisée via une plateforme de gestion hébergée dans le cloud.
- Gestion hors bande : La borne d'accès établit un tunnel de gestion sécurisé (généralement HTTPS/TLS) vers le cloud du fournisseur. Les configurations, la télémétrie et les mises à jour de firmware transitent par cette connexion.
- Routage local (Local Breakout) : Le trafic de données client n'est pas tunnelisé vers le cloud. Il est acheminé localement au niveau du port du switch auquel la borne d'accès est connectée.
- Survivabilité locale : Si la connexion internet vers le cloud est perdue, la borne d'accès continue de desservir les clients existants, d'authentifier les nouveaux clients (si un serveur RADIUS local ou une clé PSK est utilisé) et de router le trafic. Cependant, l'équipe informatique perd la visibilité en temps réel et la capacité de déployer des modifications de configuration jusqu'à ce que la connectivité soit rétablie.
Implications pour la sécurité et la conformité
Les deux architectures prennent en charge les normes de sécurité de classe entreprise, notamment WPA3-Enterprise, l'authentification 802.1X et la détection des bornes d'accès indésirables. Cependant, la charge de conformité varie.
Avec les systèmes gérés dans le cloud, les équipes informatiques doivent s'assurer que la plateforme cloud du fournisseur répond aux exigences réglementaires pertinentes (par exemple, SOC 2 Type II, ISO 27001) et que la résidence des données est conforme au GDPR ou aux lois locales sur la protection de la vie privée. Pour les environnements hautement sensibles nécessitant un cloisonnement strict - comme certaines installations gouvernementales ou de défense - un système basé sur un contrôleur fonctionnant entièrement au sein du réseau local local reste la norme.
Pour les environnements gérant des données de paiement, les deux architectures peuvent obtenir la conformité PCI-DSS. Cependant, la segmentation du réseau est essentielle. Quelle que soit l'architecture des points d'accès, le réseau invités, les appareils de l'entreprise et les terminaux de point de vente doivent être isolés sur des VLANs distincts.
-
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre : Déploiement et intégration
L'impact opérationnel de l'architecture choisie devient plus évident lors du déploiement et de la gestion continue, en particulier dans les scénarios multi-sites.
Provisionnement sans contact (Zero-Touch Provisioning) vs Déploiement par étapes
Géré dans le cloud : Le principal avantage opérationnel des points d'accès gérés dans le cloud est le provisionnement sans contact (ZTP). Un point d'accès peut être expédié directement à un magasin de détail ou à un hôtel éloigné. Une fois branché, il obtient une adresse IP via DHCP, se connecte au cloud, télécharge son profil préconfiguré et commence à émettre. Cela élimine le besoin d'interventions sur site coûteuses ou d'envoi d'ingénieurs réseau hautement qualifiés vers des sites distants.
Basé sur un contrôleur : Les points d'accès basés sur un contrôleur nécessitent généralement plus de préparation pour le déploiement. Le point d'accès doit être capable de découvrir le contrôleur (souvent via l'option DHCP 43 ou la résolution DNS). Le micrologiciel doit souvent être aligné manuellement entre le contrôleur et les points d'accès. Pour les déploiements multi-sites, cela nécessite fréquemment de préparer le matériel de manière centralisée avant l'expédition, ou de déployer des ingénieurs sur chaque site.
Intégration de l'intelligence des invités et de l'analyse des données
Le déploiement de points d'accès physiques n'est que la base. Pour tirer une valeur commerciale du réseau, les sites doivent intégrer leur matériel à une plateforme d'intelligence des invités comme Purple.
Purple agit comme une surcouche indépendante du matériel, s'intégrant de manière transparente aux systèmes basés sur un contrôleur et gérés dans le cloud des principaux fournisseurs (Cisco, Meraki, Aruba, Ruckus, Extreme).
- Authentification et intégration : Purple gère la présentation du Captive Portal et l'authentification (via connexion sociale, saisie de formulaire ou Comment un assistant WiFi permet un accès sans mot de passe en 2026). L'architecture du point d'accès doit seulement prendre en charge l'authentification et la comptabilisation RADIUS, qui redirigent les utilisateurs non authentifiés vers le portail Purple.* Données d'analyse : Purple reçoit des données de présence et de localisation de la part des points d'accès pour alimenter son tableau de bord d'analyse. Que les données soient transmises via une API depuis un tableau de bord cloud ou envoyées directement depuis un contrôleur WiFi (WLC) local, les informations obtenues - temps de présence, taux de retour et fréquentation - sont identiques. Pour en savoir plus sur la manière dont ces données sont générées, consultez notre guide sur la Différence technique entre cartographie thermique et analyses de présence.

Meilleures pratiques et atténuation des risques
Quelle que soit l'architecture choisie, certaines meilleures pratiques fondamentales permettent de limiter les risques de déploiement et de garantir une stabilité à long terme.
- Prioriser le trafic de gestion : Pour les déploiements gérés dans le cloud, la connexion des points d'accès au cloud est essentielle. Assurez-vous que le trafic de gestion bénéficie d'une priorité QoS sur le circuit WAN. Si le site partage une seule connexion Internet pour le trafic des invités et la gestion, une liaison saturée pendant les heures de pointe peut faire apparaître les points d'accès comme hors ligne sur le tableau de bord cloud.
- Mises à niveau progressives du firmware : Les plateformes cloud déploient souvent les mises à jour de firmware de manière automatique. Bien que cela garantisse l'application rapide des correctifs de sécurité, cela présente un risque de bugs imprévus. Configurez votre tableau de bord cloud pour échelonner les mises à jour - en testant le nouveau firmware sur un petit échantillon de points d'accès (par exemple, le bureau informatique) avant de le déployer sur l'ensemble du parc.
- Concevoir pour la densité, pas seulement pour la couverture : Les déploiements modernes échouent rarement par manque de signal ; ils échouent par manque de capacité ou à cause des interférences co-canal. Réalisez des études de site RF prédictives et actives rigoureuses, en veillant à un chevauchement approprié des canaux et à des paramètres de puissance de transmission adaptés, en particulier dans les zones à forte densité comme les halls d'accueil ou les salles de conférence. Pour obtenir des conseils sur l'amélioration de l'expérience globale, consultez Comment améliorer la satisfaction des clients : Le guide ultime.
- Standardiser l'architecture VLAN : Mettez en œuvre un schéma VLAN cohérent sur tous les sites. Séparez les interfaces de gestion, les appareils d'entreprise, les capteurs IoT et le trafic des invités.
ROI et impact commercial
La décision entre des points d'accès gérés par contrôleur ou par le cloud doit être guidée par une analyse du coût total de possession (TCO) sur un cycle de vie de 5 à 7 ans.
- Dépenses d'investissement (CapEx) : Les systèmes basés sur des contrôleurs ont souvent des coûts d'investissement initiaux plus élevés en raison du prix des équipements de contrôle et des exigences de redondance associées. Les points d'accès gérés dans le cloud ont généralement des coûts matériels inférieurs, mais nécessitent des abonnements récurrents pour les licences.
- Dépenses opérationnelles (OpEx) : Les systèmes gérés dans le cloud affichent systématiquement des OpEx inférieurs dans les déploiements multisites. Les économies générées par le provisionnement sans contact, le dépannage centralisé et la gestion automatisée des micrologiciels compensent souvent le coût récurrent des licences.
- Agilité commerciale : La capacité à déployer rapidement de nouveaux sites, à appliquer instantanément des modifications de politique à l'échelle du réseau et à s'intégrer de manière transparente aux plateformes d'analyse offre un avantage commercial distinct, en particulier dans les secteurs dynamiques comme le commerce de détail et l'hôtellerie.
En sélectionnant une architecture alignée sur leurs capacités opérationnelles et la topologie de leurs sites, et en y superposant une plateforme d'intelligence indépendante du matériel informatique comme Purple, les équipes informatiques d'entreprise peuvent transformer leur réseau WiFi d'un centre de coûts indispensable en un actif stratégique générateur de revenus.
Définitions clés
WLC (Contrôleur LAN sans fil)
Un équipement matériel ou virtuel centralisé qui gère la configuration, la coordination RF et les politiques de sécurité pour plusieurs points d'accès légers.
Composant central d'une architecture basée sur contrôleur, représentant à la fois un outil de gestion puissant et un point de défaillance unique potentiel.
CAPWAP
Control and Provisioning of Wireless Access Points. Protocole standard (RFC 5415) utilisé par les WLC pour gérer un ensemble de points d'accès.
Le tunnel par lequel les points d'accès gérés par contrôleur reçoivent leurs instructions et acheminent souvent le trafic de données des utilisateurs.
Zero-Touch Provisioning (ZTP)
Capacité à déployer du matériel réseau sur un site distant sans configuration manuelle ; l'appareil se connecte automatiquement à une plateforme cloud pour télécharger son profil.
Le principal levier d'économies de dépenses opérationnelles (OpEx) dans les déploiements multisites gérés par le cloud.
Survivabilité locale
Capacité d'un point d'accès géré par le cloud à continuer à acheminer le trafic local et à authentifier les utilisateurs même si la connexion WAN au tableau de bord cloud est interrompue.
Critère d'évaluation essentiel pour les plateformes cloud, garantissant qu'une panne WAN n'entraîne pas une panne complète du LAN.
Gestion hors bande
Architecture dans laquelle le trafic de gestion (télémétrie, configuration) est séparé du trafic de données des utilisateurs.
Le principe de sécurité fondamental des points d'accès gérés par le cloud, garantissant que les données des utilisateurs restent sur le réseau local.
802.11r (Fast BSS Transition)
Norme IEEE qui permet une connectivité continue pour les appareils sans fil en mouvement, avec des transferts rapides et sécurisés d'un point d'accès à un autre.
Crucial pour un itinérance fluide dans les environnements à haute densité - historiquement mieux géré par les contrôleurs centralisés.
Souveraineté des données
Concept selon lequel les données numériques sont soumises aux lois du pays dans lequel elles sont situées.
Considération clé lors de l'évaluation des plateformes gérées par le cloud afin de garantir la conformité avec des réglementations telles que le GDPR.
Réseau isolé (Air-Gapped)
Une mesure de sécurité réseau employée pour garantir qu'un réseau informatique sécurisé est physiquement isolé des réseaux non sécurisés, tels que l'Internet public.
Les environnements exigeant un cloisonnement physique strict imposent l'utilisation d'architectures sur site basées sur un contrôleur.
Exemples concrets
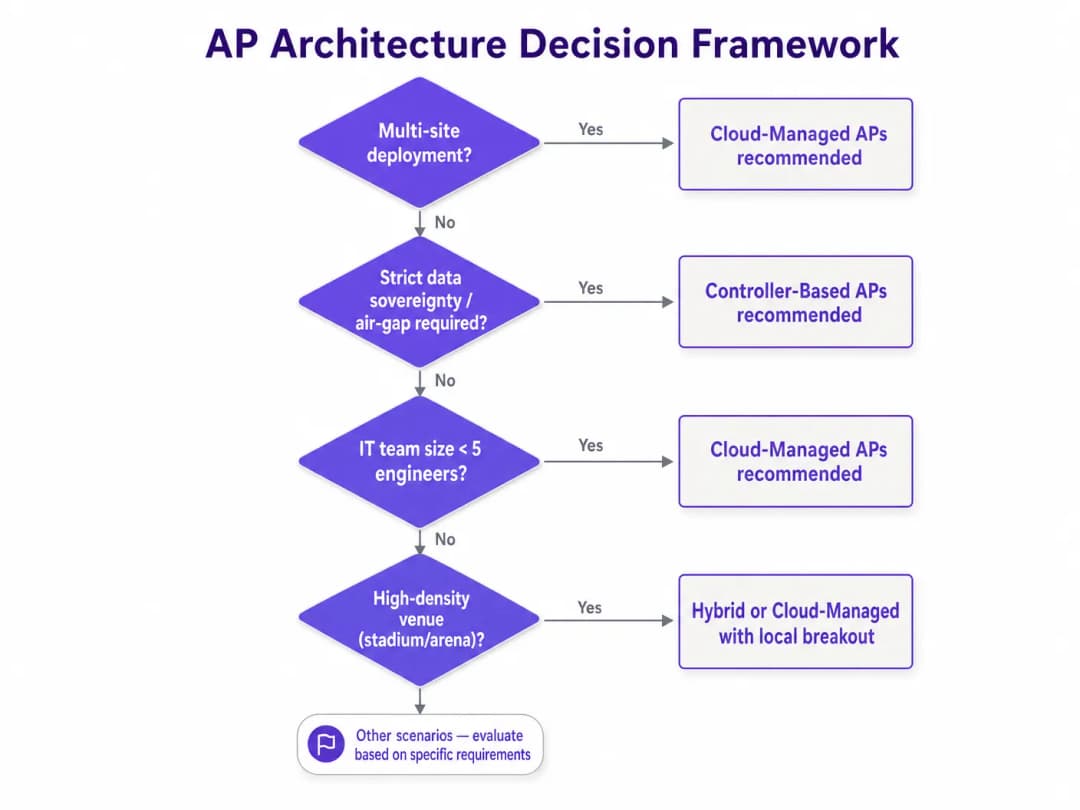
Une chaîne nationale de vente au détail déploie un WiFi invité dans 300 magasins de taille moyenne. Elle dispose d'une équipe informatique centrale restreinte de quatre ingénieurs et d'aucun personnel technique sur site. Elle a besoin d'analyses pour suivre le temps de séjour et la fréquentation.
Déployer des points d'accès gérés par le cloud sur l'ensemble des sites. Utiliser le Zero-Touch Provisioning (ZTP) pour expédier les points d'accès directement aux responsables de magasin, qui les branchent simplement sur le commutateur PoE. Configurer le tableau de bord cloud pour appliquer une configuration SSID et VLAN standardisée. Intégrer le contrôleur cloud à Purple via API/RADIUS pour le Captive Portal et les outils d'analyse.
Un stade de sport de 60 000 places nouvellement construit a besoin d'un WiFi omniprésent pour l'engagement des supporters, la billetterie et les systèmes de point de vente. L'environnement fera face à des connexions d'utilisateurs massives et simultanées et nécessite un itinérance fluide lorsque la foule se déplace dans les coursives.
Déployer une architecture basée sur contrôleur avec des équipements WLC redondants en haute disponibilité dans le centre de données sur site. Utiliser des antennes directives haute densité. Configurer le WLC pour un équilibrage de charge agressif, du band steering et la transition rapide de BSS 802.11r.
Questions d'entraînement
Q1. Une chaîne d'hôtels de charme met à niveau son WiFi dans ses 15 établissements. Le directeur informatique souhaite migrer vers des AP gérés dans le cloud, mais le responsable de la conformité s'inquiète de la conformité PCI DSS pour les terminaux de point de vente (POS) dans les restaurants. Quelle est la bonne approche architecturale ?
Conseil : Examinez comment le trafic du plan de données est géré dans les déploiements gérés dans le cloud et les exigences de segmentation du réseau.
Voir la réponse type
Les AP gérés dans le cloud sont parfaitement adaptés, à condition de mettre en œuvre une segmentation réseau appropriée. L'équipe informatique doit configurer des VLAN distincts pour le WiFi invités et le réseau POS. Étant donné que les AP gérés dans le cloud utilisent une gestion hors bande, le trafic de données du POS est acheminé localement et ne traverse pas le cloud du fournisseur, ce qui répond aux exigences PCI DSS pour le plan de données. La plateforme cloud du fournisseur doit détenir les attestations de sécurité appropriées (par exemple, SOC 2) pour le plan de gestion.
Q2. Lors d'un pic d'activité commerciale, la liaison WAN principale d'un magasin de détail tombe en panne. Le magasin bascule sur une connexion 4G à faible bande passante. Les AP gérés dans le cloud restent en ligne, mais l'équipe informatique signale qu'elle ne peut pas déployer de modifications de configuration dans le magasin via le tableau de bord. Pourquoi cela se produit-il et comment le réseau aurait-il dû être conçu pour l'éviter ?
Conseil : Examinez la relation entre le trafic de gestion, le trafic de données et la QoS sur les liaisons limitées.
Voir la réponse type
Les AP fonctionnent en mode de "survie locale". La connexion 4G à faible bande passante est probablement saturée par le trafic essentiel du POS ou des invités, ce qui provoque la déconnexion ou l'expiration des tunnels de gestion (HTTPS/TLS) vers le contrôleur cloud. Pour éviter cela, l'architecte réseau aurait dû mettre en œuvre des règles de qualité de service (QoS) sur le routeur ou pare-feu périphérique afin de garantir une allocation de bande passante minimale et de prioriser le trafic de gestion des AP sur la liaison de secours.
Q3. Un campus universitaire doté d'une architecture existante basée sur un contrôleur souhaite déployer Purple pour l'analyse des visiteurs. L'équipe réseau affirme qu'elle ne peut pas procéder à l'intégration car elle n'utilise pas d'AP gérés dans le cloud. Est-ce exact ?
Conseil : Examinez la méthodologie d'intégration de Purple et les dépendances matérielles.
Voir la réponse type
Non, c'est incorrect. Purple est indépendant du matériel et ne nécessite pas d'architecture gérée dans le cloud. Les contrôleurs LAN sans fil (WLC) existants de l'université peuvent être configurés pour s'intégrer à Purple à l'aide des protocoles standards d'authentification et de comptabilité RADIUS, redirigeant le trafic des invités vers le Captive Portal de Purple. Les données d'analyse seront générées de manière identique à un déploiement géré dans le cloud.
Continuer la lecture de cette série
Qu'est-ce qu'un WLC (Wireless LAN Controller) et en avez-vous encore besoin ?
Ce guide complet explore l'évolution des contrôleurs de réseau local sans fil (WLC) et fournit un cadre technique pour déterminer la bonne architecture en 2026. Il couvre les modèles matériels traditionnels, gérés dans le cloud et sans contrôleur, en détaillant leur impact sur la conformité, l'évolutivité et l'expérience des invités.
Power over Ethernet (PoE) pour Points d'Accès : Un Guide d'Implémentation
Ce guide fournit aux techniciens d'infrastructure, architectes réseau et décideurs informatiques une référence technique définitive pour le déploiement de points d'accès Power over Ethernet (PoE) dans les sites d'entreprise, y compris les hôtels, les parcs de vente au détail, les stades et les installations du secteur public. Il couvre les normes IEEE de 802.3af à 802.3bt, le calcul du budget de puissance, les exigences de câblage, la segmentation VLAN et la conformité de sécurité, avec des scénarios d'implémentation concrets et des critères de ROI mesurables. Comprendre l'architecture PoE est fondamental pour tout déploiement de [Guest WiFi](/guest-wifi) ou de [WiFi Analytics](/guest-wifi-marketing-analytics-platform), car la fiabilité de la couche physique détermine directement la qualité de la capture de données, l'expérience utilisateur et la disponibilité opérationnelle.
Réseau Mesh vs Access Points : Quelle est la meilleure solution pour les grands espaces ?
Ce guide technique propose une comparaison définitive entre les réseaux Mesh et les Access Points câblés traditionnels pour les grands espaces, couvrant l'architecture, les compromis de performance et la stratégie de déploiement. Il apporte aux responsables IT, architectes réseau et CTO des cadres exploitables pour concevoir des infrastructures WiFi haute performance et conformes pour l'hôtellerie, le retail, l'événementiel et le secteur public. Ce guide associe également ces décisions architecturales à la plateforme indépendante du matériel de Purple pour le WiFi invité et l'analyse de données, démontrant comment le bon choix d'infrastructure génère des résultats commerciaux mesurables.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.