
Comparação entre Access Points Baseados em Controladora e Geridos na Nuvem
Este guia de referência técnica compara arquiteturas de Access Points baseados em controladora e geridos na nuvem para ambientes empresariais. Fornece aos líderes de TI uma estrutura neutra em termos de fornecedor para avaliar modelos de implementação, custo total de propriedade e capacidades de integração com plataformas de inteligência de visitantes como a Purple.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi de Visitantes →
Resumo Executivo
Para os operadores de recintos empresariais, a decisão arquitetónica entre Access Points (APs) baseados em controlador e geridos na nuvem define a agilidade operacional, a postura de segurança e o Custo Total de Propriedade (TCO) da sua rede para os próximos cinco a sete anos. À medida que os recintos nos setores da Hotelaria, Retalho e Transportes digitalizam os seus espaços físicos, o WiFi já não é apenas uma comodidade; é a camada de transporte crítica para sensores IoT, sistemas de ponto de venda (POS) e plataformas de inteligência de visitantes.
Historicamente, as exigências de alta densidade de estádios e grandes centros de convenções impunham Wireless LAN Controllers (WLCs) no local para lidar com a coordenação de RF complexa e o roaming contínuo. No entanto, as arquiteturas modernas geridas na nuvem, potenciadas pela Gestão de Recursos de Rádio (RRM) impulsionada por IA, reduziram significativamente esta lacuna de desempenho, eliminando simultaneamente a sobrecarga operacional de gerir equipamentos físicos de controlador.
Este guia de referência técnica fornece aos arquitetos de rede e diretores de TI uma estrutura neutra em termos de fornecedor para avaliar as arquiteturas de AP. Detalha as diferenças técnicas na gestão do plano de controlo, analisa cenários de implementação do mundo real e descreve como estas arquiteturas se integram com plataformas empresariais de Guest WiFi e WiFi Analytics para impulsionar resultados de negócio mensuráveis.
Detalhe Técnico Avançado: Arquitetura e Plano de Controlo
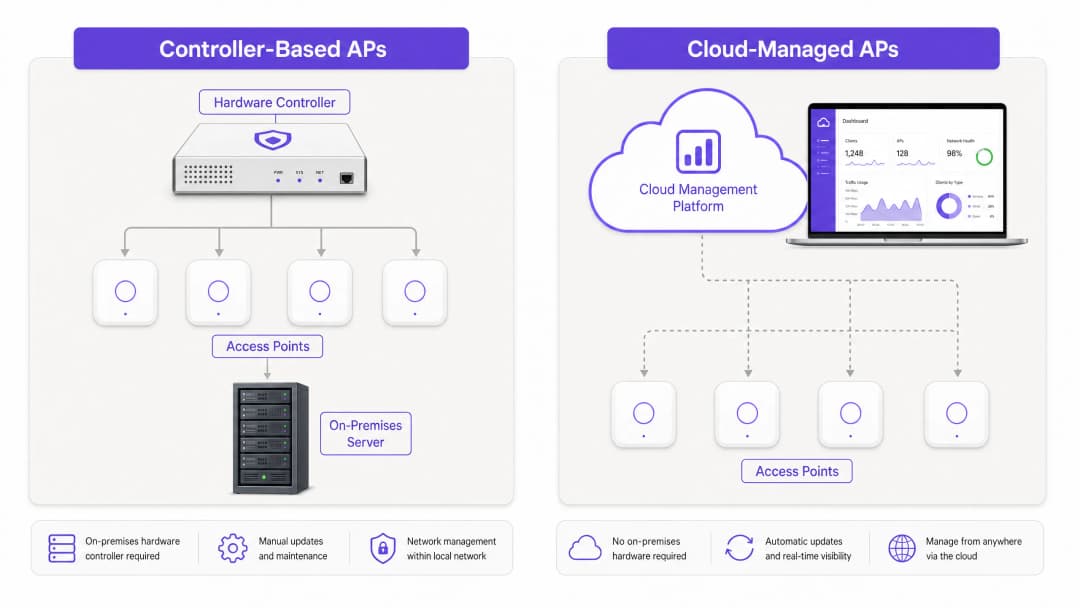
A diferença fundamental entre APs baseados em controlador e geridos na nuvem reside no local onde residem os planos de gestão e de controlo, e na forma como os APs interagem com o resto da infraestrutura de rede.
Arquitetura Baseada em Controlador
Num modelo tradicional baseado em controlador, os APs "lightweight" terminam a sua gestão e, frequentemente, o seu tráfego de dados num dispositivo físico ou virtual centralizado - um Wireless LAN Controller (WLC). Os APs lidam com as funções físicas de Camada 1 e Camada 2 de Radiofrequência (RF), mas a inteligência está centralizada.
- Dependência de Protocolo: Os APs comunicam com o WLC utilizando o protocolo Control and Provisioning of Wireless Access Points (CAPWAP) (RFC 5415).
- Processamento Centralizado: As decisões de roaming, os handshakes de autenticação (como 802.1X/EAP) e a atribuição dinâmica de canais de RF são processados pelo controlador.
- Tunelamento do Plano de Dados: Em muitas implementações, o tráfego de dados dos clientes é tunelado de volta para o WLC antes de ser distribuído na rede com fios. Isto permite a aplicação centralizada de políticas e uma gestão simplificada de VLAN em grandes campus, mas introduz um potencial estrangulamento.
Benefícios para Ambientes de Alta Densidade: Os sistemas baseados em controlador destacam-se em ambientes de densidade ultra-elevada (ex. estádios, grandes auditórios). Como o WLC tem uma visão holística e em tempo real do ambiente de RF em centenas de APs, consegue coordenar a mitigação de interferências de canal partilhado e gerir o roaming Fast BSS Transition (FT) 802.11r com precisão de milissegundos.
Arquitetura Gerida na Nuvem
As arquiteturas geridas na nuvem descentralizam o plano de controlo. Os próprios APs são autónomos em termos de gestão local de RF e encaminhamento de dados, mas são orquestrados de forma centralizada através de uma plataforma de gestão alojada na nuvem.
- Gestão Fora de Banda: O AP estabelece um túnel de gestão seguro (geralmente HTTPS/TLS) para a nuvem do fabricante. As configurações, a telemetria e as atualizações de firmware fluem através desta ligação.
- Local Breakout: O tráfego de dados dos clientes não é tunelado para a nuvem. É distribuído localmente na porta do switch à qual o AP está ligado.
- Sobrevivência Local: Se a ligação de internet para a nuvem for perdida, o AP continua a servir os clientes existentes, a autenticar novos clientes (se for utilizado RADIUS local ou PSK) e a encaminhar tráfego. No entanto, a equipa de TI perde a visibilidade em tempo real e a capacidade de aplicar alterações de configuração até que a conectividade seja restabelecida.
Implicações de Segurança e Conformidade
Ambas as arquiteturas suportam padrões de segurança de nível empresarial, incluindo WPA3-Enterprise, autenticação 802.1X e deteção de APs não autorizados. No entanto, o esforço de conformidade varia.
Com sistemas geridos na cloud, as equipas de TI devem garantir que a plataforma de cloud do fornecedor cumpre os requisitos regulamentares relevantes (ex. SOC 2 Type II, ISO 27001) e que a residência dos dados está em conformidade com o GDPR ou as leis de privacidade locais. Para ambientes altamente sensíveis que exigem um isolamento físico rigoroso - como certas instalações governamentais ou de defesa - um sistema baseado em controlador que funcione inteiramente dentro da LAN local continua a ser o padrão.
Para ambientes que lidam com dados de pagamento, ambas as arquiteturas podem alcançar a conformidade com o PCI-DSS. No entanto, a segmentação de rede é crítica. Independentemente da arquitetura dos APs, a rede de convidados, os dispositivos corporativos e os terminais POS devem ser isolados em VLANs separadas.
-
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação: Implementação e Integração
O impacto operacional da arquitetura escolhida torna-se mais evidente durante a implementação e a gestão contínua, especialmente em cenários com vários locais.
Provisionamento Zero-Touch vs Implementação Faseada
Gerido na Cloud: O principal benefício operacional dos APs geridos na cloud é o Provisionamento Zero-Touch (ZTP). Um AP pode ser enviado diretamente para uma loja de retalho ou hotel remoto. Ao ser ligado, obtém um endereço IP via DHCP, liga-se à cloud, transfere o seu perfil pré-configurado e começa a transmitir. Isto elimina a necessidade de deslocações técnicas dispendiosas ou do envio de engenheiros de rede altamente qualificados para locais remotos.
Baseado em Controlador: Os APs baseados em controlador requerem normalmente mais preparação para serem implementados. O AP deve ser capaz de detetar o WLC (frequentemente via DHCP Option 43 ou resolução DNS). O firmware precisa frequentemente de ser alinhado manualmente entre o WLC e os APs. Para implementações em vários locais, isto exige muitas vezes a preparação centralizada do hardware antes do envio ou o envio de engenheiros para cada local.
Integrar Inteligência de Convidados e Analítica
A implementação de APs físicos é apenas a base. Para extrair valor comercial da rede, os locais devem integrar o seu hardware com uma plataforma de inteligência de convidados como a Purple.
A Purple atua como uma sobreposição independente de hardware, integrando-se perfeitamente com sistemas baseados em controlador e geridos na cloud dos principais fornecedores (Cisco, Meraki, Aruba, Ruckus, Extreme).
- Autenticação e Integração: A Purple gere a apresentação e autenticação do Captive Portal (através de login social, preenchimento de formulário ou Como um Assistente WiFi Permite o Acesso sem Palavra-passe em 2026). A arquitetura do AP apenas necessita de suportar autenticação e tarifação RADIUS, o que redireciona os utilizadores não autenticados para o portal Purple.* Analytics Data: A Purple recebe dados de presença e localização dos APs para alimentar o seu painel de analítica. Quer os dados sejam enviados via API a partir de um painel na nuvem ou enviados diretamente de um WLC local, as informações resultantes - tempo de permanência, taxas de retorno e afluência - são idênticas. Para aprofundar a forma como estes dados são gerados, consulte o nosso guia sobre Heatmapping vs Presence Analytics: Technical Differences.

Melhores Práticas e Mitigação de Riscos
Independentemente da arquitetura escolhida, certas melhores práticas fundamentais mitigam os riscos de implementação e garantem a estabilidade a longo prazo.
- Priorizar o Tráfego de Gestão: Para implementações geridas na nuvem, a ligação dos APs à nuvem é crítica. Certifique-se de que o tráfego de gestão tem prioridade de QoS no circuito WAN. Se o local partilhar uma única ligação à Internet tanto para o tráfego de convidados como para a gestão, uma ligação saturada durante as horas de ponta pode fazer com que os APs pareçam offline no painel da nuvem.
- Atualizações de Firmware em Fases: As plataformas na nuvem costumam enviar atualizações de firmware automaticamente. Embora isto garanta que as correções de segurança sejam aplicadas de imediato, introduz o risco de erros imprevistos. Configure o seu painel na nuvem para realizar atualizações por fases - testando o novo firmware num pequeno subconjunto de APs (por exemplo, no escritório de TI) antes de o implementar em toda a infraestrutura.
- Projetar para Densidade, Não Apenas para Cobertura: As implementações modernas raramente falham por falta de sinal; falham devido à falta de capacidade ou à interferência de canais partilhados. Realize estudos de RF preditivos e ativos adequados, garantindo a sobreposição de canais e as definições de potência de transmissão apropriadas, especialmente em áreas de alta densidade como átrios ou salas de conferências. Para obter informações sobre como melhorar a experiência geral, consulte How To Improve Guest Satisfaction: The Ultimate Playbook.
- Padronizar a Arquitetura VLAN: Implemente um esquema de VLAN consistente em todos os locais. Segregue as interfaces de gestão, dispositivos corporativos, sensores de IoT e tráfego de convidados.
ROI e Impacto no Negócio
A decisão entre APs baseados em controlador e geridos na nuvem deve ser orientada por uma análise do Custo Total de Propriedade (TCO) ao longo de um ciclo de vida de 5 a 7 anos.
- Despesas de Capital (CapEx): Os sistemas baseados em controlador têm frequentemente um CapEx inicial mais elevado devido ao custo dos equipamentos WLC e aos requisitos de redundância associados. Os APs geridos na nuvem têm tipicamente custos de hardware mais baixos, mas requerem licenciamento de subscrição contínuo.
- Despesas Operacionais (OpEx): Os sistemas geridos na nuvem demonstram consistentemente um OpEx mais baixo em implementações multi-site. A poupança gerada pelo provisionamento sem intervenção (zero-touch), resolução de problemas centralizada e gestão automatizada de firmware compensa frequentemente os custos recorrentes de licenciamento.
- Agilidade de Negócio: A capacidade de implementar rapidamente novos locais, aplicar instantaneamente alterações de políticas em toda a rede e integrar perfeitamente com plataformas de analytics proporciona uma vantagem competitiva distinta, particularmente em setores dinâmicos como o retalho e a hotelaria.
Ao selecionar uma arquitetura alinhada com as suas capacidades operacionais e topologias de local, e ao adicionar uma plataforma de inteligência agnóstica de hardware como a Purple, as equipas de TI empresariais podem transformar a sua rede WiFi de um centro de custos essencial num ativo estratégico gerador de receita.
Definições Principais
WLC (Wireless LAN Controller)
Um dispositivo físico ou virtual centralizado que gere a configuração, a coordenação de RF e as políticas de segurança para múltiplos access points "leves".
O componente principal de uma arquitetura baseada em controladora, representando simultaneamente uma poderosa ferramenta de gestão e um potencial ponto único de falha.
CAPWAP
Controlo e Provisionamento de Access Points Sem Fios. Um protocolo padrão (RFC 5415) utilizado pelas WLCs para gerir um conjunto de APs.
O túnel através do qual os APs baseados em controladora recebem instruções e, frequentemente, encaminham o tráfego de dados dos clientes.
Zero-Touch Provisioning (ZTP)
A capacidade de implementar hardware de rede num local remoto sem configuração manual; o dispositivo liga-se automaticamente a uma plataforma na nuvem para descarregar o seu perfil.
O principal motor de poupança de despesas operacionais (OpEx) em implementações geridas na nuvem em vários locais.
Sobrevivência Local
A capacidade de um AP gerido na nuvem continuar a encaminhar tráfego local e a autenticar utilizadores mesmo que a ligação WAN ao painel de controlo na nuvem seja perdida.
Uma métrica de avaliação crítica para plataformas na nuvem, garantindo que uma interrupção da WAN não resulta numa falha total da LAN.
Gestão Fora de Banda (Out-of-Band)
Uma arquitetura onde o tráfego de gestão (telemetria, configuração) é separado do tráfego de dados dos utilizadores.
O princípio fundamental de segurança dos APs geridos na nuvem, garantindo que os dados dos utilizadores permanecem na rede local.
802.11r (Fast BSS Transition)
Um padrão IEEE que permite conectividade contínua em dispositivos sem fios em movimento, com transições rápidas e seguras de um AP para outro.
Crucial para um roaming contínuo em ambientes de alta densidade; historicamente gerido de forma mais eficiente por controladoras centralizadas.
Soberania de Dados
O conceito de que os dados digitais estão sujeitos às leis do país no qual estão localizados.
Uma consideração fundamental ao avaliar plataformas geridas na nuvem para garantir a conformidade com regulamentos como o GDPR.
Rede Isolada (Air-Gapped)
Uma medida de segurança de rede utilizada para garantir que uma rede informática segura está fisicamente isolada de redes não seguras, como a Internet pública.
Ambientes que exigem um isolamento físico (air-gapping) real exigem a utilização de arquiteturas baseadas em controladores locais (on-premises).
Exemplos Práticos
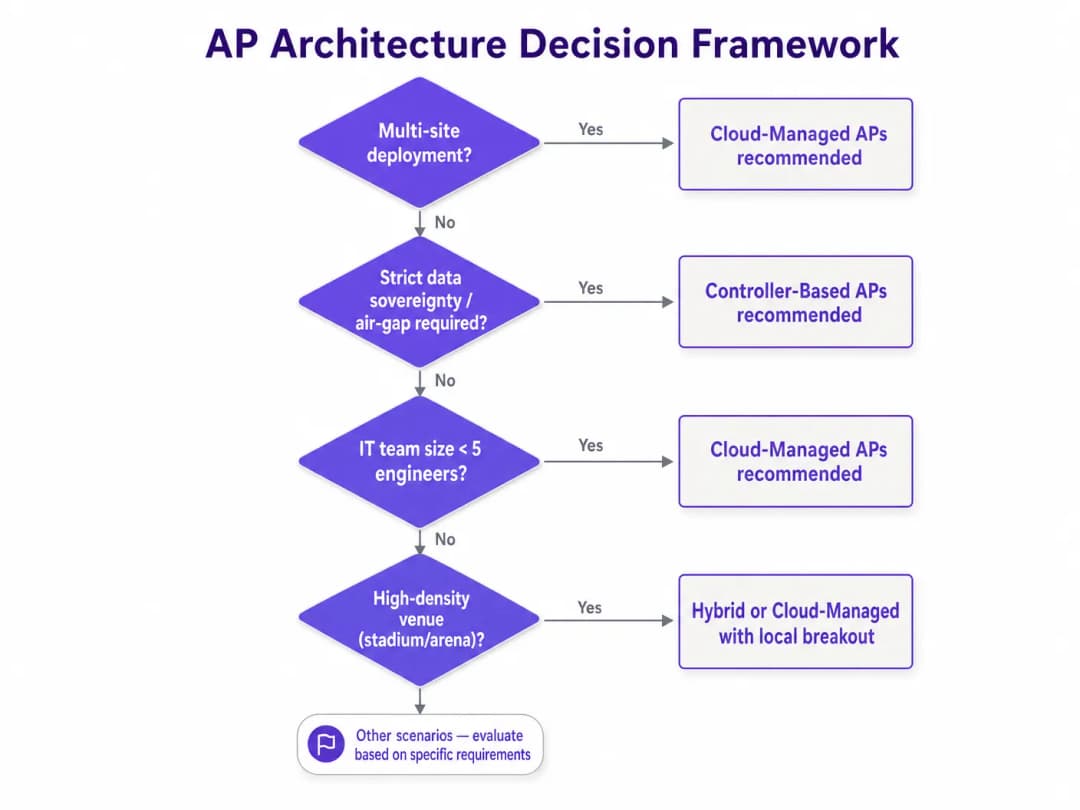
Uma cadeia de retalho nacional está a implementar WiFi de visitantes em 300 lojas de dimensão média. Têm uma equipa central de TI reduzida, composta por quatro engenheiros, e não dispõem de pessoal técnico no local. Necessitam de analítica para monitorizar o tempo de permanência e a afluência de visitantes.
Implementar APs geridos na nuvem em todas as localizações. Utilizar o Zero-Touch Provisioning (ZTP) para enviar os APs diretamente para os gerentes das lojas, que apenas precisam de os ligar ao switch PoE. Configurar o painel de controlo na nuvem para aplicar uma configuração padronizada de SSID e VLAN. Integrar a controladora na nuvem com a Purple via API/RADIUS para o Captive Portal e analítica.
Um estádio desportivo recém-construído com capacidade para 60.000 espetadores necessita de WiFi de grande cobertura para envolvimento dos adeptos, bilheteira e sistemas POS. O ambiente registará uma adesão massiva e simultânea de clientes e exige um roaming contínuo à medida que as multidões se deslocam pelos recintos.
Implementar uma arquitetura baseada em controladora com dispositivos WLC redundantes de alta disponibilidade no centro de dados local. Utilizar antenas direcionais de alta densidade. Configurar a WLC para balanceamento de carga agressivo, band steering e transição rápida de BSS 802.11r.
Perguntas de Prática
Q1. Uma cadeia de hotéis boutique está a atualizar o seu WiFi em 15 propriedades. O Diretor de TI quer migrar para APs geridos na nuvem, mas o Responsável de Conformidade está preocupado com a conformidade PCI DSS para os terminais de ponto de venda (POS) nos restaurantes. Qual é a abordagem arquitetónica correta?
Dica: Considere a forma como o tráfego do plano de dados é tratado em implementações geridas na nuvem e os requisitos de segmentação de rede.
Ver resposta modelo
Os APs geridos na nuvem são totalmente adequados, desde que seja implementada uma segmentação de rede apropriada. A equipa de TI deve configurar VLANs separadas para o WiFi de convidados e para a rede de POS. Como os APs geridos na nuvem utilizam gestão fora de banda (out-of-band), o tráfego de dados dos POS fará o breakout localmente e não passará pela nuvem do fornecedor, cumprindo os requisitos do PCI DSS para o plano de dados. A plataforma na nuvem do fornecedor deve possuir as certificações de segurança adequadas (ex. SOC 2) para o plano de gestão.
Q2. Durante um evento de pico de vendas, a ligação WAN principal de uma loja de retalho falha. A loja faz o failover para uma ligação 4G de baixa largura de banda. Os APs geridos na nuvem continuam online, mas a equipa de TI reporta que não consegue enviar alterações de configuração para a loja através do dashboard. Porque é que isto está a acontecer e como deveria ter sido desenhada a rede para o evitar?
Dica: Considere a relação entre o tráfego de gestão, o tráfego de dados e o QoS em ligações limitadas.
Ver resposta modelo
Os APs estão a operar no modo de "sobrevivência local". A ligação 4G de baixa largura de banda está provavelmente saturada pelo tráfego essencial de POS ou de convidados, fazendo com que os túneis de gestão (HTTPS/TLS) para o controlador na nuvem caiam ou expirem por timeout. Para evitar isto, o arquiteto de rede deveria ter implementado regras de Quality of Service (QoS) no router/firewall de fronteira para garantir uma atribuição mínima de largura de banda e priorizar o tráfego de gestão dos APs sobre a ligação de failover.
Q3. Um campus universitário com uma arquitetura existente baseada em controlador quer implementar a Purple para análise de dados de convidados. A equipa de rede afirma que não se pode integrar porque não utiliza APs geridos na nuvem. Isto está correto?
Dica: Considere a metodologia de integração da Purple e as dependências de hardware.
Ver resposta modelo
Não, isso está incorreto. A Purple é agnóstica em termos de hardware e não exige uma arquitetura gerida na nuvem. Os Wireless LAN Controllers (WLCs) existentes da universidade podem ser configurados para se integrarem com a Purple utilizando protocolos padrão de autenticação e tarifação RADIUS, redirecionando o tráfego de convidados para o Captive Portal da Purple. Os dados analíticos serão gerados de forma idêntica a uma implementação gerida na nuvem.
Continue a ler esta série
O que é um WLC (Wireless LAN Controller) e ainda necessita de um?
Este guia abrangente explora a evolução dos Wireless LAN Controllers (WLCs) e fornece uma estrutura técnica para determinar a arquitetura certa em 2026. Abrange os modelos de hardware tradicional, geridos na nuvem e sem controlador, detalhando o seu impacto na conformidade, escalabilidade e experiência de guest.
Power over Ethernet (PoE) para Access Points: Um Guia de Implementação
Este guia fornece a técnicos de infraestrutura, arquitetos de rede e decisores de TI uma referência técnica definitiva para a implementação de access points Power over Ethernet (PoE) em recintos empresariais, incluindo hotéis, redes de retalho, estádios e instalações do setor público. Abrange as normas IEEE de 802.3af a 802.3bt, cálculo de orçamento de energia, requisitos de cablagem, segmentação de VLAN e conformidade de segurança, com cenários de implementação concretos e métricas de ROI mensuráveis. Compreender a arquitetura PoE é fundamental para qualquer implementação de [Guest WiFi](/guest-wifi) ou [WiFi Analytics](/guest-wifi-marketing-analytics-platform), uma vez que a fiabilidade da camada física determina diretamente a qualidade da captura de dados, a experiência do utilizador e o tempo de atividade operacional.
Rede Mesh vs Access Points: Qual é Melhor para Grandes Espaços?
Este guia técnico apresenta uma comparação definitiva entre redes mesh e access points com fios tradicionais para espaços de grande escala, abrangendo arquitetura, trade-offs de desempenho e estratégia de implementação. Capacita gestores de TI, arquitetos de rede e CTOs com estruturas acionáveis para desenhar infraestruturas de WiFi de alto desempenho e em conformidade para os setores de hotelaria, retalho, eventos e ambientes do setor público. O guia também mapeia estas decisões arquitetónicas com a plataforma analítica e de guest WiFi independente de hardware da Purple, demonstrando como a escolha de infraestrutura correta gera resultados de negócio mensuráveis.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.