
Cisco Meraki 對決 Aruba:訪客 WiFi 技術比較
針對企業級訪客 WiFi 部署,對 Cisco Meraki 與 HPE Aruba 進行權威性的技術比較。本指南為 IT 經理和架構師提供有關架構、驗證、網路分段以及硬體無關分析整合的實用見解。
Video overview
收聽此指南
查看播客逐字稿
核心系列的一部分:Guest WiFi Guide →
執行摘要
對於餐飲旅宿業、零售業和公營部門環境中的 CTO 與網路架構師而言,選擇正確的企業級無線基礎架構是一項關鍵決策,這將決定下一個更新週期中的維運成本和訪客體驗。本技術指南比較了兩個市場領導品牌:Cisco Meraki 與 HPE Aruba。
儘管這兩個平台都提供強大的 WiFi 6/6E 效能,但它們在管理架構和網路存取控制方法上存在著根本性的差異。Cisco Meraki 仰賴雲端優先、零接觸部署(Zero-Touch Provisioning)的模型,在分佈式多站點部署中表現優異。HPE Aruba 則透過 ClearPass 提供混合部署的彈性與精密的角色型原則強制執行,使其成為高密度、複雜射頻(RF)環境的標準選擇。
不論選擇何種底層硬體,企業營運商都應該將其訪客智慧層抽象化。藉由整合如 Purple 這類不受特定硬體限制的平台,企業組織能確保合規性、維持其 WiFi Analytics 連續性,並在任何硬體更新週期中實現進階的身分識別部署。
技術深入探討:架構與驗證
管理層面架構
這兩家廠商之間最顯著的架構差異在於其管理層面(Management Plane)。
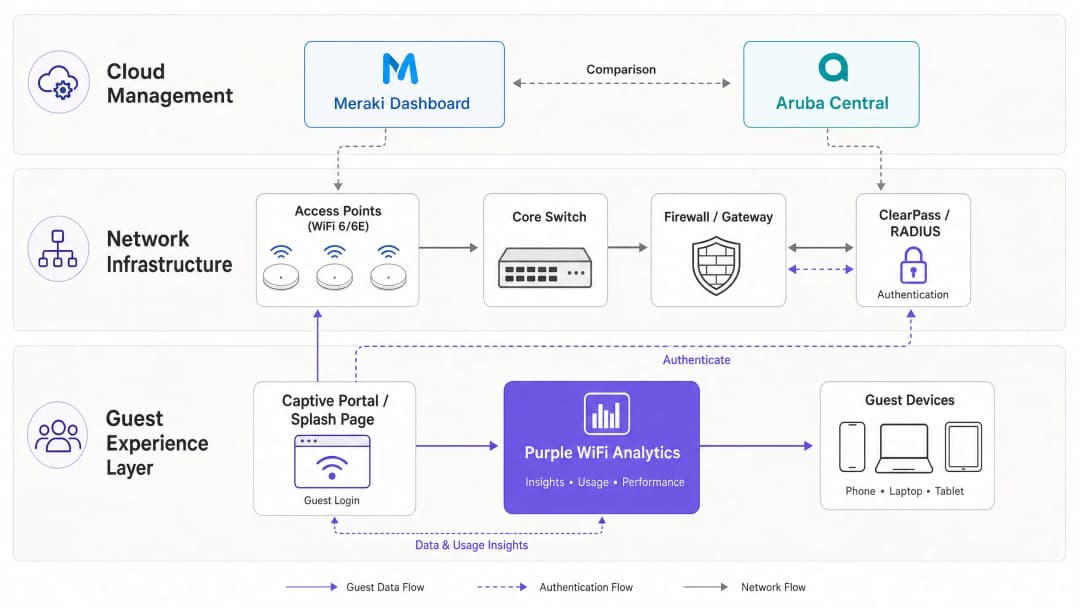
Cisco Meraki 採用完全雲端管理的架構。Meraki 儀表板是所有配置、監控和韌體管理的單一入口。無線基地台(AP)採「無頭(headless)」模式,需要與 Meraki 雲端連線才能接收原則更新。此模型實現了真正的零接觸部署:AP 可以直接運送到遠端 零售 分店,插上 PoE 交換器,即可自動下載其配置範本。
HPE Aruba 則提供混合式方法。雖然 Aruba Central 提供了與 Meraki 媲美的雲端管理功能,但 Aruba 同時也支援本地端控制器(Mobility Controllers)。這對於許多 醫療保健 和公營部門的部署來說是一項必要需求,因為在這些環境中,數據主權或嚴格的監管條例會限制管理流量通過公用雲端。
訪客驗證與網路存取控制
訪客登入是網路原則與使用者體驗交會之處。
Meraki 透過內建的登入頁面或外部 RADIUS 整合來處理訪客存取。其原生的 Captive Portal 具備基本功能,但缺乏現代 GDPR 合規性所需的精細數據擷取與同意管理。對於企業級部署,標準架構包括將 Meraki SSID 設定為「登入方式」需求,指向外部 Captive Portal URL(例如 Purple),並透過 RADIUS 進行驗證。
Aruba 則是透過專用的網路存取控制 (NAC) 設備 ClearPass Policy Manager 來處理。ClearPass Guest 提供了全面的自我註冊、贊助人審批以及細粒度角色型存取控制 (RBAC) 功能。然而,ClearPass 是一款複雜且獨立的產品,需要特定的授權與專業知識才能進行有效管理。
實作指南:企業部署最佳實踐
1. 網路分段與 VLAN 設計
為了安全與 PCI-DSS 合規性,必須進行適當的網路分段。訪客流量必須與企業、IoT 以及銷售點 (PoS) 網路進行隔離。
- Meraki 實作:建立專用的訪客 SSID 並將其分配給特定的 VLAN(例如 VLAN 100)。使用 Meraki 的 Layer 3/7 防火牆規則明確拒絕前往本地 LAN 子網路的流量,以確保訪客僅能連往網際網路。
- Aruba 實作:使用 Aruba 的角色型防火牆。將「Guest」角色分配給 SSID,並定義在允許 HTTP/HTTPS 流量進入 WAN 之前,丟棄任何以 RFC 1918 私有 IP 空間為目的地的流量。
若要深入瞭解分段策略,請參閱我們的指南 比較控制器架構與雲端管理基地台。
2. 高密度射頻設計
在 旅宿業 環境(會議中心)或 交通 樞紐中,AP 的部署位置與通道規劃至關重要。
- 部署 WiFi 6E (6 GHz) AP(如 Meraki MR57 或 Aruba AP-635),以緩解 5 GHz 頻段的擁塞。
- 限制 2.4 GHz 無線電以提供傳統 IoT 設備的基本覆蓋,同時將訪客設備引導至 5 GHz 和 6 GHz 頻段。
- Aruba 的 ClientMatch 技術在歷史上於高密度環境中提供了極佳的用戶端引導,而 Meraki 的 Auto RF 則能有效處理分散式站點的動態通道與功率分配。

疑難排解與風險緩釋
常見故障模式
- Captive Portal 重新導向失敗:通常是因為驗證前的積極 HTTPS 攔截(HSTS)或 DNS 解析問題所致。請確保您的 Walled Garden 包含 Captive Portal 平台、身分驗證提供商(Apple、Google、Facebook)以及憑證撤銷清單(CRL)所需的網域。
- VLAN 洩漏:設定錯誤的交換器 Trunk 埠可能會允許訪客流量橋接至企業網路中。請務必為 AP 上行鏈路使用明確標記的 VLAN,並避免將原生 VLAN 用於訪客流量。
- 混合環境中的非對稱路由:在進行遷移或混用不同廠商的設備時,請確保訪客子網路的預設閘道保持一致,並正確處理 NAT,以避免狀態連線中斷。
投資報酬率(ROI)與業務影響
部署企業級 WiFi 是一項重大的 CapEx(資本支出)與 OpEx(營運支出)投資。為了產生 ROI,網路不能僅僅提供基本的連線功能。
藉由在 Meraki 或 Aruba 之上搭載 Purple 的硬體相容平台,場所能將成本中心轉化為創造營收的資產。Purple 基於個人設定檔的驗證方式(擁有全球超過 4.4 億用戶)能在收集第一方數據的同時減少摩擦。這實現了零售媒體變現、精準行銷以及深度的客流量分析。
正如我們在最近的《如何提升訪客滿意度:終極指南》中所指出的,無縫連線只是基本要求,智慧化互動才是與眾不同的關鍵。
-
收聽技術簡報
若想針對此比較進行 10 分鐘的深入探討,請收聽我們的資深架構師簡報 Podcast:
關鍵定義
Zero-Touch Provisioning (ZTP)
在網路硬體抵達現場之前,透過雲端對其進行設定的能力,使其在連線至網際網路時能自動下載其設定。
對於在數百個零售分店部署 WiFi 而無需派遣工程師至各個站點的 IT 團隊而言至關重要。
Network Access Control (NAC)
一種安全解決方案,對試圖存取網路的裝置和使用者執行策略,確保只有獲得授權的實體才能進入。
Aruba ClearPass 是一款專用的 NAC;它根據使用者的角色、裝置類型和位置來決定使用者可以存取的內容。
Walled Garden
使用者在 Captive Portal 上完成完全驗證之前可以存取的 IP 地址或網域的受限清單。
對於在授予完整的網際網路存取權限之前,允許裝置到達 Purple 登入頁面、身分驗證提供者(如用於社群登入的 Google/Facebook)以及憑證驗證伺服器至關重要。
RADIUS (Remote Authentication Dial-In User Service)
一種網路協定,為連線到網路服務的使用者提供集中式的驗證、授權和計費 (AAA) 管理。
Meraki 和 Aruba 用於與 Purple 或 ClearPass 通訊以驗證是否應允許訪客使用 WiFi 的標準協定。
VLAN (Virtual Local Area Network)
一個邏輯子網路,用於將來自不同實體局域網路的一組裝置進行分組,從而隔離其廣播流量。
將訪客 WiFi 流量與敏感的後台或銷售點 (PoS) 系統完全隔離的主要方法。
WiFi 6E (802.11ax in 6 GHz)
WiFi 6 標準的擴展,利用全新可用的 6 GHz 頻譜,提供更寬的通道與更少的干擾。
這對於體育場等高密度場地進行未來規劃至關重要,可確保網路能夠處理數千個並行連接,而不會受到舊版裝置的擁塞干擾。
Captive Portal
公共存取網路的使用者在獲得存取權限之前,必須瀏覽並與之互動的網頁。
主要的訪客接觸點,用於接受條款、收集行銷同意以及進行品牌互動。
Profile-Based Authentication
一種讓使用者只需驗證一次,隨後即可在多個場地網路中無縫辨識,而無需重複輸入認證資訊的方法。
Purple 用於建立無摩擦訪客體驗的方法,利用了超過 4.4 億使用者的全球網路。
範例
一間擁有 400 間客房的度假酒店需要在住宿區、高密度會議中心和室外泳池區域部署訪客 WiFi。他們的 IT 團隊非常精簡,僅有兩名工程師,且需要符合 GDPR 的行銷數據擷取功能。
在住宿區部署 Cisco Meraki MR46 AP,並在會議中心部署 MR57 (WiFi 6E) AP 以支援高密度需求。使用 Meraki Dashboard 進行零接觸佈署與統一管理,以減輕精簡 IT 團隊的負擔。針對行銷需求,將 Meraki 訪客 SSID 設定為使用指向 Purple WiFi 的自訂 Splash URL。Purple 將處理 Captive Portal、GDPR 同意與數據擷取,並透過 RADIUS 與 Meraki 整合進行驗證。
一家大型公立醫院信託機構需要為患者和訪客提供訪客 WiFi。嚴格的 NHS 數據治理規定任何網路管理流量都不能經過公有雲。他們還需要與現有的 Active Directory 整合,以便員工在獨立的 SSID 上進行 BYOD 存取。
部署由本地 Aruba Mobility Controllers 管理的 HPE Aruba AP-515 基地台。這可確保所有管理和控制平面流量都留在醫院的資料中心內。部署 ClearPass Policy Manager 來處理複雜的 NAC 需求:與 AD 整合以供員工 BYOD 使用,並為患者提供安全且隔離的訪客入口網站。Purple 仍可透過 ClearPass 進行整合,以提供進階分析與無縫漫遊 (例如 OpenRoaming),且不違反本地管理的限制。
練習題
Q1. 一家擁有 150 個小型分店的零售連鎖店需要部署訪客 WiFi。他們在分店層級沒有專職的 IT 人員,完全依賴一個小型中央團隊。哪種平台架構更合適?
提示:請考慮在 150 個地點部署硬體且無現場技術專業人員時的操作開銷。
查看標準答案
建議採用 Cisco Meraki。其純雲端架構與零接觸部署(Zero-Touch Provisioning)允許中央 IT 團隊在 Dashboard 中設定範本。硬體可直接出貨至分店,由店員插上電源,系統便會自動下載其設定,這大幅降低了部署的複雜度與成本。
Q2. 您正在飯店中設定訪客 WiFi 網路。您需要確保訪客無法存取位於同一實體網路基礎架構上的飯店預訂系統伺服器。標準作法是什麼?
提示:請思考 Layer 2 隔離與 Layer 3 邊界控制。
查看標準答案
標準作法是嚴格的網路分割。訪客 SSID 必須對應到專用的 VLAN(例如 VLAN 200),與企業 VLAN(例如 VLAN 10)完全隔離。此外,必須在 AP 或閘道器層級套用 Layer 3/7 防火牆規則,以明確拒絕任何來自訪客 VLAN 目標為 RFC 1918 私有 IP 位址(內部網路)的流量,僅允許目標為公共網際網路的流量。
Q3. 某場地希望收集訪客資料以進行行銷,並確保符合 GDPR 規範。為什麼僅依賴硬體廠商提供的原生登入頁面(Splash Page)通常無法滿足企業需求?
提示:請考慮網路存取控制與資料隱私/同意管理之間的差異。
查看標準答案
廠商原生的登入頁面主要設計用於基本的網路存取控制(接受條款與細則)。它們通常缺乏現代行銷和法規合規所需的高階功能,例如細緻的同意管理、資料保留政策、被遺忘權工作流程、社群登入整合,以及無縫的 CRM 同步。此時需要像 Purple 這樣的覆蓋式(Overlay)平台來處理複雜的合規負擔,並將訪客智慧層與底層硬體分離。
繼續閱讀本系列
什麼是 WLC (無線網路控制器)?您現在還需要它嗎?
本指南深入探討了無線網路控制器 (WLC) 的演變,並提供了一個技術框架,以確定 2026 年最合適的架構。內容涵蓋傳統硬體、雲端管理和無控制器模式,詳細說明它們對合規性、擴充性以及訪客體驗的影響。
無線乙太網路供電 (PoE) 應用於基地台:建置指南
本指南為基礎設施技術人員、網路架構師和 IT 決策者提供在飯店、零售物業、體育場館和公共部門設施等企業場域中部署無線乙太網路供電 (PoE) 基地台的權威技術參考。內容涵蓋 802.3af 至 802.3bt 的 IEEE 標準、電力預算計算、佈線要求、VLAN 劃分以及安全合規性,並提供具體的實作場景和可衡量的投資報酬率 (ROI) 基準。理解 PoE 架構是任何 [Guest WiFi](/guest-wifi) 或 [WiFi Analytics](/guest-wifi-marketing-analytics-platform) 部署的基礎,因為實體層的可靠性直接決定了數據擷取、使用者體驗和營運運作時間的品質。
Mesh Network 對決 Access Points:大型場域哪一個更合適?
這份技術指南為大型場域提供了 mesh network 與傳統有線 access points 之間的權威比較,涵蓋架構、效能折衷方案和部署策略。它為 IT 經理、網路架構師和 CTO 提供了實用的框架,以便為餐旅、零售、活動和公共部門環境設計高效能且合規的 WiFi 基礎設施。該指南還將這些架構決策與 Purple 獨立於硬體的顧客 WiFi 及分析平台相結合,展示了正確的基礎設施選擇如何推動可衡量的業務成果。
對於您的特定設置有任何疑問嗎?
我們的團隊與超過 80,000 個場域的場域營運商、IT 經理和網路工程師合作。立即預約 20 分鐘的通話,我們將向您展示其他與您相似的用戶是如何解決此問題的。