
O que é um WLC (Wireless LAN Controller) e você ainda precisa de um?
Este guia abrangente explora a evolução dos Wireless LAN Controllers (WLCs) e fornece uma estrutura técnica para determinar a arquitetura certa em 2026. Ele aborda modelos tradicionais de hardware, gerenciados na nuvem e sem controladora, detalhando seu impacto na conformidade, escalabilidade e experiência do visitante.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de Guest WiFi →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

Resumo Executivo
Para gerentes de TI e arquitetos de rede que implantam redes sem fio corporativas, o Wireless LAN Controller (WLC) historicamente tem sido o sistema nervoso central da infraestrutura sem fio. No entanto, o cenário arquitetônico mudou significativamente. Com a ascensão das arquiteturas gerenciadas em nuvem e dos planos de dados distribuídos, a questão fundamental para qualquer nova implantação ou ciclo de atualização não é mais simplesmente "qual controladora devemos comprar", mas sim "será que ainda precisamos de uma controladora de hardware?"
Este guia fornece uma análise técnica abrangente das arquiteturas WLC em 2026. Examinamos a evolução do hardware centralizado tradicional para as topologias modernas gerenciadas em nuvem e sem controladora. Ao mapear essas arquiteturas técnicas em relação aos requisitos reais de conformidade (como PCI-DSS e GDPR), necessidades de escalabilidade e resultados de experiência de visitantes, esta referência capacita os tomadores de decisão técnica a selecionar a estratégia de plano de controle apropriada.
Além disso, exploramos como plataformas como a Purple operam de forma agnóstica acima desta camada de infraestrutura, transformando a conectividade bruta em inteligência acionável, independentemente do fabricante do hardware subjacente.
Detalhamento Técnico: Entendendo o WLC
A Evolução do Plano de Controle
Um Wireless LAN Controller (WLC) é um dispositivo de rede responsável pelo gerenciamento centralizado, configuração e aplicação de políticas de segurança em múltiplos pontos de acesso sem fio (APs). Nas primeiras implantações de redes sem fio, os APs operavam de forma autônoma, exigindo configuração individual e carecendo da capacidade de coordenar ambientes de RF ou transições de roaming. À medida que o WiFi deixou de ser uma rede de conveniência para se tornar uma infraestrutura crítica para os negócios, a sobrecarga administrativa de APs autônomos tornou-se insustentável.
O WLC resolveu isso através da introdução da arquitetura split-MAC. Neste modelo, o AP (frequentemente chamado de AP "lightweight") lida com as funções físicas em tempo real e sensíveis ao tempo do padrão 802.11, como a transmissão de beacons e respostas de sondagem. O controlador assume a responsabilidade pelas funções da camada MAC que não são em tempo real, incluindo o gerenciamento de RF, aplicação de políticas de segurança e autenticação de clientes. A comunicação entre o AP lightweight e o controlador é tipicamente encapsulada dentro de um túnel CAPWAP (Control and Provisioning of Wireless Access Points).
O Papel do CAPWAP
O CAPWAP é fundamental para as operações tradicionais de WLC. Ele estabelece um túnel seguro entre o AP e o controlador, transportando tanto o tráfego de controle (gerenciamento e configuração) quanto o tráfego de dados (cargas úteis dos clientes).
Em uma implantação de plano de dados centralizado, todo o tráfego de clientes é direcionado de volta ao controlador antes de ser roteado para a rede cabeada. Isso permite a aplicação centralizada de políticas, inspeção profunda de pacotes e gerenciamento simplificado de VLAN. No entanto, pode criar um gargalo significativo em ambientes de alta densidade.
Para mitigar isso, muitas implantações modernas utilizam FlexConnect (Cisco) ou arquiteturas de comutação local semelhantes. Aqui, o plano de controle permanece centralizado no WLC, mas o plano de dados é distribuído, permitindo que o tráfego do cliente saia localmente no switch de borda. Isso reduz drasticamente a carga de processamento no WLC e melhora o rendimento, particularmente em links WAN.
Roaming Perfeito e Gerenciamento de Clientes
Um dos principais impulsionadores técnicos para a implantação de um WLC é o roaming perfeito de clientes. Em um ambiente de múltiplos APs, um cliente que se move pela área de cobertura deve transitar de um AP para outro. Sem um controlador, o cliente toma essa decisão de forma totalmente independente, o que frequentemente resulta na síndrome do "cliente persistente" (sticky client), onde o dispositivo mantém uma conexão fraca com um AP distante, degradando a capacidade geral do canal.
Uma WLC orquestra esse processo. Ao manter uma visão centralizada do ambiente de RF e do estado de autenticação do cliente (particularmente crítico para implantações 802.1X), a controladora pode preparar previamente o evento de roaming. Ela facilita a transferência do cache PMK (Pairwise Master Key) do cliente para o AP de destino, permitindo uma transição perfeita em milissegundos, garantindo que chamadas VoIP e sessões de streaming permaneçam ininterruptas. Isso é vital para manter a alta satisfação dos visitantes em locais como Hospitality e Retail.
Guia de Implementação: Escolhendo a Arquitetura Certa
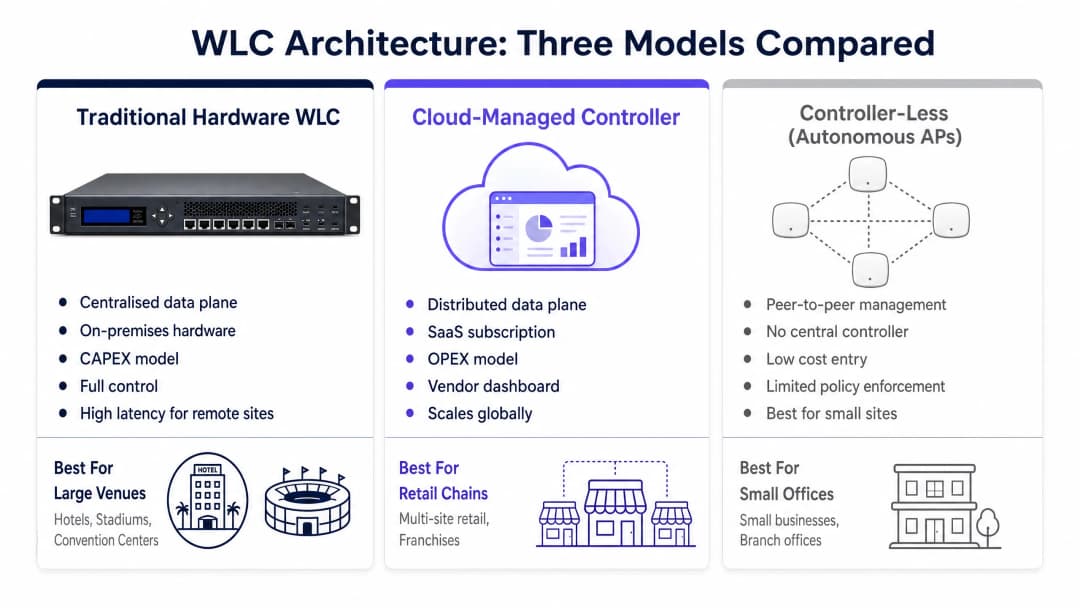
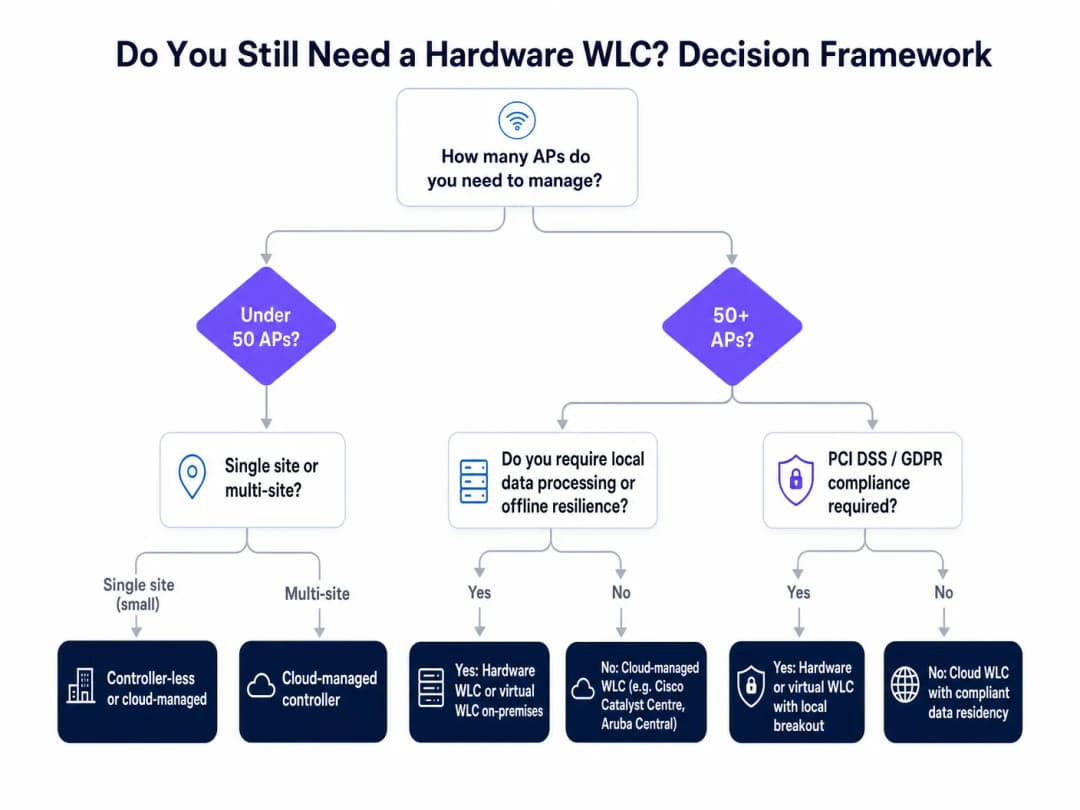
Em 2026, os arquitetos de rede devem avaliar três modelos de implantação distintos. A decisão depende da escala, conformidade, tolerância à latência e estruturas de orçamento CAPEX vs. OPEX.
1. WLC de Hardware Tradicional (Local)
O modelo tradicional envolve um dispositivo físico implantado em um data center local ou sala de servidores.
- Arquitetura: Planos de controle e de dados centralizados (normalmente).
- Vantagens: Controle total sobre a residência dos dados, resiliência offline (sobrevive a interrupções de WAN) e aplicação de políticas altamente granular.
- Desvantagens: Alto CAPEX inicial, limites de capacidade finitos que exigem substituição de hardware para dimensionamento significativo e configurações de redundância complexas (N+1 ou Ativo/Standby).
- Melhor Adequação: Grandes implantações em um único local (por exemplo, estádios, grandes hospitais, campi universitários) onde o processamento de dados locais é exigido por restrições de conformidade ou latência.
2. Controladora Gerenciada em Nuvem
O modelo gerenciado em nuvem abstrai o plano de controle para uma plataforma SaaS hospedada pelo fornecedor, enquanto o plano de dados permanece distribuído na borda.
- Arquitetura: Plano de controle centralizado na nuvem, plano de dados local distribuído.
- Vantagens: Escalabilidade rápida, modelo de assinatura OPEX, provisionamento de toque zero e um painel de gerenciamento unificado em locais geograficamente dispersos.
- Desvantagens: Requer conectividade WAN confiável para gerenciamento (embora a comutação de dados locais sobreviva a interrupções) e possíveis preocupações com a residência dos dados, dependendo da região de nuvem do fornecedor.
- Melhor Adequação: Ambientes de vários locais, como redes de varejo, filiais corporativas distribuídas e operações de franquia.
3. Sem Controladora (Autônomo/Mesh)
Nesse modelo, os pontos de acesso se comunicam ponto a ponto, elegendo uma controladora virtual entre si para lidar com a coordenação básica.
- Arquitetura: Planos de controle e de dados distribuídos.
- Vantagens: Menor custo de entrada, implantação simples, sem necessidade de hardware de controladora dedicado ou assinatura de nuvem.
- Desvantagens: Escalabilidade limitada, recursos básicos de roaming e falta de recursos avançados de segurança empresarial.
- Melhor Adequação: Implantações pequenas em um único local (por exemplo, pequenas unidades de varejo, cafés boutique) com baixa densidade de clientes e requisitos mínimos de conformidade.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.
Melhores Práticas para Implantação
Independentemente da arquitetura escolhida, aderir às melhores práticas padrão do setor é fundamental para garantir a estabilidade e o desempenho da rede.
- Dimensione para o Pico, Não para a Média: A capacidade do WLC é estritamente licenciada e aplicada com base em APs simultâneos e sessões de clientes simultâneas. Ao projetar para ambientes de alta densidade, como hubs de Transport ou estádios, você deve calcular a capacidade com base na carga máxima de eventos, não no uso diário médio. Caso contrário, o WLC rejeitará as solicitações de associação de clientes durante períodos críticos.
- Projete para Redundância: Um WLC de hardware é um ponto único de falha. As implantações devem incorporar alta disponibilidade (HA). As plataformas modernas suportam Stateful Switchover (SSO), garantindo que as sessões de clientes e as associações de APs façam failover de forma transparente para um controlador de backup sem exigir nova autenticação.
- Implemente Local Breakout para Alta Largura de Banda: Em arquiteturas WLC centralizadas, evite fazer o backhaul de tráfego de convidados de alta largura de banda (por exemplo, streaming de vídeo) através do túnel CAPWAP para a rede principal. Utilize a comutação local na borda para descarregar esse tráfego diretamente para a internet, preservando a capacidade de processamento do WLC para funções de plano de controle e tráfego corporativo seguro.
- Aplique Políticas de Segurança Rígidas: Utilize o WLC como o ponto central de aplicação de segurança. Certifique-se de que o WPA3 Enterprise seja implantado onde houver suporte e aplique um isolamento de cliente robusto em redes de Guest WiFi para evitar a comunicação peer - to - peer entre dispositivos não confiáveis.
Solução de Problemas e Mitigação de Riscos
Quando as implantações de WLC falham, o impacto costuma ser sistêmico. Compreender os modos de falha comuns é essencial para uma mitigação rápida.
Roteamento Assimétrico e Fragmentação CAPWAP
Risco: Ao implantar um WLC centralizado em uma WAN complexa, incompatibilidades de MTU (Maximum Transmission Unit) podem fazer com que os pacotes CAPWAP sejam fragmentados. Isso degrada significativamente o desempenho do AP e pode levar a desconexões intermitentes do AP. Mitigação: Certifique-se de que o MTU seja consistente em todo o caminho entre o AP e o WLC. Se a fragmentação for inevitável, configure o WLC para ajustar o TCP MSS (Maximum Segment Size) para evitar a perda de pacotes.
Densidade de AP vs. Interferência de Canal
Risco: Adicionar mais APs a um WLC não aumenta linearmente a capacidade se o planejamento de canais for ignorado. O gerenciamento automatizado de RF do WLC (por exemplo, RRM da Cisco ou ARM da Aruba) pode se tornar instável em implantações excessivamente densas, alterando constantemente os canais e os níveis de potência, levando a uma experiência degradada do cliente. Mitigação: Realize levantamentos de local (site surveys) preditivos e ativos minuciosos. Ajuste manualmente os algoritmos de RF do WLC, definindo limites rígidos de potência de transmissão mínima e máxima para evitar interferência de co-canal.
Conformidade e Residência de Dados
Risco: Implantar um controlador gerenciado na nuvem sem verificar os locais dos data centers do fornecedor pode levar a violações imediatas do GDPR ou PCI-DSS, especialmente se os endereços MAC dos visitantes ou os logs de autenticação forem processados fora das jurisdições em conformidade. Mitigação: Verifique a arquitetura de residência de dados do fornecedor do WLC em nuvem. Certifique-se de que os Acordos de Processamento de Dados (DPAs) estejam em vigor e que o fornecedor ofereça suporte ao armazenamento de dados localizado para implantações europeias.
ROI e Impacto nos Negócios
A decisão de implantar, atualizar ou migrar uma arquitetura WLC deve ser justificada por resultados de negócios mensuráveis. O ROI é normalmente avaliado em três vetores:
- Eficiência Operacional: WLCs gerenciados na nuvem reduzem significativamente a sobrecarga operacional de gerenciamento de redes distribuídas. O provisionamento zero-touch permite que os APs sejam enviados diretamente para locais remotos, baixando automaticamente a configuração da nuvem ao se conectarem. Isso elimina a necessidade de visitas caras de engenharia no local.
- Redução de Risco: Um WLC de hardware centralizado com alta disponibilidade (HA) robusta fornece a resiliência offline necessária para operações de missão crítica, como ambientes de Saúde. O custo de um WLC redundante é frequentemente insignificante em comparação com os danos financeiros e de reputação de uma interrupção sistêmica na rede.
- Habilitação de Análises Avançadas: O WLC fornece a conectividade fundamental, mas o verdadeiro valor de negócios é desbloqueado na camada de aplicação. Ao integrar um WLC com uma plataforma como o WiFi Analytics da Purple, os dados brutos de conexão são transformados em inteligência acionável. A Purple atua como um provedor de identidade (IdP) gratuito para serviços como OpenRoaming, capturando dados valiosos primários. Isso permite que os locais meçam o tempo de permanência, entendam os padrões de fluxo de pessoas e impulsionem campanhas de marketing direcionadas, contribuindo diretamente para a geração de receita.
Conforme discutido em nosso anúncio recente, Purple Nomeia Iain Fox como VP de Crescimento, o foco está cada vez mais na inclusão digital e na inovação de cidades inteligentes. Uma arquitetura WLC robusta, combinada com as análises da Purple, forma a base dessas iniciativas, permitindo uma conectividade contínua, segura e inteligente em vastos espaços públicos. Além disso, a adoção de métodos modernos de autenticação, como os detalhados em Como um assistente de wi fi permite o acesso sem senha em 2026, depende inteiramente da aplicação de políticas centralizada e segura fornecida pela infraestrutura do WLC.
Definições principais
CAPWAP
Control and Provisioning of Wireless Access Points. O protocolo padrão usado para encapsular a comunicação entre um AP lightweight e um WLC.
Compreender o CAPWAP é crucial para solucionar problemas de conectividade entre APs e a controladora em links de WAN.
Arquitetura Split-MAC
Um design onde as funções da camada MAC do 802.11 são divididas entre o ponto de acesso (funções em tempo real) e o WLC (funções de gerenciamento).
Este é o conceito fundamental que permite o controle centralizado de uma grande rede sem fio.
Comutação Local (FlexConnect)
Uma configuração onde o plano de controle permanece no WLC, mas o tráfego de dados do cliente é roteado diretamente para a rede com fio local no AP ou no switch de borda.
Essencial para reduzir gargalos de largura de banda no WLC e nos links de WAN em ambientes distribuídos.
Stateful Switchover (SSO)
Um recurso de alta disponibilidade onde um WLC de standby mantém o estado de todas as sessões de clientes, permitindo um failover transparente sem a necessidade de nova autenticação do cliente.
Crítico para implantações de missão crítica onde chamadas VoIP ou sessões de streaming interrompidas são inaceitáveis durante uma falha de hardware.
Sticky Client
Um dispositivo sem fio que permanece conectado a um AP distante com um sinal fraco, em vez de fazer roaming para um AP mais próximo com um sinal mais forte.
Os WLCs mitigam isso ao orquestrar decisões de roaming com base em uma visão centralizada do ambiente de RF.
802.1X
Um padrão IEEE para controle de acesso à rede baseado em porta, fornecendo um mecanismo de autenticação para dispositivos que desejam se conectar a uma LAN ou WLAN.
O padrão para segurança sem fio corporativa, exigindo que um WLC atue como o autenticador centralizado.
Zero-Touch Provisioning (ZTP)
A capacidade de implantar dispositivos de rede (como APs) sem configuração manual no local; o dispositivo se conecta automaticamente a um controlador na nuvem para baixar sua configuração.
A principal vantagem operacional das arquiteturas WLC gerenciadas em nuvem para implantações em múltiplos locais.
Plano de Dados vs. Plano de Controle
O plano de dados transporta o tráfego do usuário (cargas úteis), enquanto o plano de controle transporta as informações de gerenciamento e roteamento.
As arquiteturas modernas de WLC frequentemente separam esses planos, mantendo o plano de controle na nuvem enquanto distribuem o plano de dados para a borda.
Exemplos práticos
Uma rede nacional de varejo com 400 lojas está planejando uma atualização de rede. Cada local tem em média 3 APs. A infraestrutura atual depende de APs autônomos antigos, resultando em políticas de segurança inconsistentes e visibilidade zero sobre a integridade da rede a partir da matriz. Eles precisam de uma solução que minimize o CAPEX, não exija equipe de TI no local para a implantação e forneça análises centralizadas.
A solução ideal é uma arquitetura de Controladora Gerenciada na Nuvem. Implantar 400 WLCs de hardware é inviável financeiramente, e gerenciar 1.200 APs autônomos é operacionalmente impossível. O modelo em nuvem permite que os APs sejam enviados diretamente para as lojas (Zero-Touch Provisioning). Ao serem conectados, eles estabelecem um túnel seguro com o painel em nuvem do fornecedor para baixar sua configuração. O plano de dados permanece local (tratando o tráfego de ponto de venda diretamente), enquanto o plano de controle é centralizado na nuvem. A plataforma de analytics da Purple é integrada por meio da API da controladora em nuvem para fornecer métricas de fluxo e tempo de permanência em toda a rede de lojas.
Um grande hospital universitário está implantando uma nova rede sem fio em um campus em expansão para oferecer suporte a comunicações VoIP críticas para a equipe clínica e acesso seguro a registros eletrônicos de saúde (EHR). O ambiente é altamente sensível à latência, exige conformidade estrita com HIPAA/GDPR e deve permanecer operacional mesmo se a conexão externa de internet falhar.
É necessário um WLC de Hardware Tradicional implantado localmente em um par de Alta Disponibilidade (Ativo/Standby). O requisito estrito de resiliência offline (sobreviver a uma interrupção de WAN) elimina as controladoras gerenciadas na nuvem como o plano de controle primário. Todo o tráfego clínico deve ser roteado localmente na borda para minimizar a latência, enquanto o tráfego de gerenciamento e autenticação é centralizado no WLC. O WLC aplica a autenticação 802.1X uniformemente em todo o campus.
Questões práticas
Q1. Um campus universitário está atualizando sua rede sem fio. Eles exigem roaming contínuo para estudantes que se deslocam entre salas de aula, autenticação 802.1X robusta e que todo o tráfego de usuários seja inspecionado por um firewall local antes de acessar a internet. Qual arquitetura de WLC é a mais adequada?
Dica: Considere o requisito de que todo o tráfego seja inspecionado por um dispositivo local.
Ver resposta modelo
Uma WLC de Hardware Tradicional com plano de dados centralizado. A exigência de rotear todo o tráfego por um firewall local dita que o tráfego do cliente deve ser transportado de volta a um ponto central (a WLC) antes de ser entregue à rede principal e ao firewall. Um controlador gerenciado na nuvem com saída local contornaria o firewall central.
Q2. Um hotel boutique com 20 quartos precisa de uma rede sem fio básica para acesso à internet dos hóspedes. Eles não possuem equipe de TI dedicada e têm um orçamento mínimo. Os requisitos de conformidade são baixos. Qual é a abordagem com melhor custo-benefício?
Dica: Foque na falta de equipe de TI e no orçamento mínimo para uma implantação muito pequena.
Ver resposta modelo
Uma arquitetura Sem Controlador (Autônoma/Mesh). Para uma implantação pequena de provavelmente menos de 10 APs, o custo de uma WLC física ou a assinatura recorrente de um controlador na nuvem não se justifica. Os APs podem eleger um controlador virtual para lidar com a configuração básica e o roaming.
Q3. Você está projetando uma rede para um estádio com 60.000 assentos. O projeto prevê 800 pontos de acesso. A ficha técnica da WLC do fornecedor indica uma capacidade máxima de 1.000 APs e 10.000 clientes simultâneos. Esta WLC está dimensionada adequadamente?
Dica: Olhe além da contagem de APs e considere a densidade do local.
Ver resposta modelo
Não. Embora a WLC suporte os 800 APs, o limite de 10.000 clientes simultâneos é extremamente insuficiente para um estádio de 60.000 assentos. Durante um evento, as conexões simultâneas provavelmente passarão de 30.000. A WLC deve ser dimensionada com base no pico de clientes simultâneos, exigindo um controlador significativamente maior ou um cluster de controladores.
Perguntas frequentes
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
Continue a ler esta série
Rede Mesh vs Access Points: Qual é Melhor para Grandes Ambientes?
Este guia técnico oferece uma comparação definitiva entre redes mesh e access points cabeados tradicionais para ambientes de grande escala, cobrindo arquitetura, trade-offs de desempenho e estratégia de implantação. Ele equipa gerentes de TI, arquitetos de rede e CTOs com frameworks práticos para projetar infraestruturas de WiFi de alta performance e conformidade para os setores de hospitalidade, varejo, eventos e órgãos públicos. O guia também mapeia essas decisões arquitetônicas para a plataforma de analytics e WiFi para visitantes agnóstica de hardware da Purple, demonstrando como a escolha certa de infraestrutura gera resultados de negócios mensuráveis.
Cisco Meraki vs. Aruba: Uma Comparação Técnica para Guest WiFi
Uma comparação técnica autoritativa entre Cisco Meraki e HPE Aruba para implantações de Guest WiFi corporativo. Este guia oferece insights práticos para gerentes e arquitetos de TI sobre arquitetura, autenticação, segmentação de rede e integração de analytics independente de hardware.
Comparando Access Points Baseados em Controladora e Gerenciados na Nuvem
Este guia de referência técnica compara as arquiteturas de Access Point baseadas em controladora e gerenciadas na nuvem para ambientes corporativos. Ele fornece aos líderes de TI uma estrutura neutra em relação a fornecedores para avaliar modelos de implantação, custo total de propriedade e recursos de integração com plataformas de inteligência de visitantes como a Purple.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 locais. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua situação o resolveram.