
Was ist ein WLC (Wireless LAN Controller) und benötigen Sie heute noch einen?
Dieser umfassende Leitfaden untersucht die Entwicklung von Wireless LAN Controllern (WLCs) und bietet einen technischen Rahmen zur Bestimmung der richtigen Architektur im Jahr 2026. Er behandelt traditionelle Hardware, cloud-gesteuerte sowie controller-lose Modelle und detailliert deren Auswirkungen auf Compliance, Skalierbarkeit und das Gästeerlebnis.
Video overview
Diesen Leitfaden anhören
Podcast-Transkript ansehen
Teil unserer Kernserie: Leitfaden für Gäste WiFi →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

Executive Summary
Für IT-Manager und Netzwerkarchitekten, die drahtlose Netzwerke in Unternehmen bereitstellen, war der Wireless LAN Controller (WLC) in der Vergangenheit das zentrale Nervensystem der WiFi-Infrastruktur. Die Architekturlandschaft hat sich jedoch erheblich verändert. Mit dem Aufkommen von Cloud-verwalteten Architekturen und verteilten Datenebenen lautet die grundlegende Frage für jede Neuinstallation oder jeden Aktualisierungszyklus nicht mehr einfach "welchen Controller sollen wir kaufen", sondern vielmehr "brauchen wir überhaupt noch einen Hardware-Controller?"
Dieser Leitfaden bietet eine umfassende technische Analyse von WLC-Architekturen im Jahr 2026. Wir untersuchen die Entwicklung von der traditionellen zentralisierten Hardware hin zu modernen Cloud-verwalteten und controller-losen Topologien. Durch den Abgleich dieser technischen Architekturen mit realen Compliance-Anforderungen (wie PCI-DSS und GDPR), Skalierbarkeitsanforderungen und der Customer Experience bei der Gästenutzung ermöglicht dieser Leitfaden technischen Entscheidungsträgern die Auswahl der geeigneten Control-Plane-Strategie.
Darüber hinaus untersuchen wir, wie Plattformen wie Purple herstellerunabhängig über dieser Infrastrukturschicht agieren und unabhängig vom zugrunde liegenden Hardware-Hersteller die reine Konnektivität in nutzbare Erkenntnisse umwandeln.
Technischer Deep-Dive: Den WLC verstehen
Die Evolution der Control Plane
Ein Wireless LAN Controller (WLC) ist ein Netzwerkgerät, das für die zentrale Verwaltung, Konfiguration und Durchsetzung von Sicherheitsrichtlinien über mehrere Wireless Access Points (APs) hinweg verantwortlich ist. In frühen Wireless-Bereitstellungen arbeiteten APs autonom, was eine individuelle Konfiguration erforderte und die Koordination von RF-Umgebungen oder Roaming-Handoffs verhinderte. Da sich Wireless von einem Komfort-Netzwerk zu einer geschäftskritischen Infrastruktur entwickelte, wurde der administrative Aufwand für autonome APs untragbar.
Der WLC löste dies durch die Einführung der Split-MAC-Architektur. In diesem Modell übernimmt der AP (oft als "Lightweight" AP bezeichnet) die zeitkritischen Echtzeitfunktionen der physikalischen 802.11-Schicht, wie die Übertragung von Beacons und Probe Responses. Der Controller übernimmt die Verantwortung für Nicht-Echtzeit-Funktionen der MAC-Schicht, einschließlich RF-Management, Durchsetzung von Sicherheitsrichtlinien und Client-Authentifizierung. Die Kommunikation zwischen dem Lightweight AP und dem Controller ist in der Regel in einem CAPWAP-Tunnel (Control and Provisioning of Wireless Access Points) gekapselt.
Die Rolle von CAPWAP
CAPWAP ist grundlegend für den traditionellen WLC-Betrieb. Es stellt einen sicheren Tunnel zwischen dem AP und dem Controller her, der sowohl Control-Traffic (Verwaltung und Konfiguration) als auch Data-Traffic (Client-Nutzdaten) überträgt.
In einer Bereitstellung mit zentralisierter Data Plane wird der gesamte Client-Traffic zum Controller zurückübertragen, bevor er an das kabelgebundene Netzwerk weitergeleitet wird. Dies ermöglicht eine zentrale Durchsetzung von Richtlinien, Deep Packet Inspection und ein vereinfachtes VLAN-Management. In Umgebungen mit hoher Dichte kann dies jedoch zu einem erheblichen Engpass führen.
Um dies zu vermeiden, nutzen viele moderne Bereitstellungen FlexConnect (Cisco) oder ähnliche lokale Switching-Architekturen. Hier bleibt die Control Plane am WLC zentralisiert, aber die Data Plane ist verteilt, sodass der Client-Traffic lokal am Edge-Switch ausgekoppelt werden kann. Dies reduziert die Verarbeitungslast auf dem WLC drastisch und verbessert den Durchsatz, insbesondere über WAN-Verbindungen.
Nahtloses Roaming und Client-Management
Einer der wichtigsten technischen Treiber für den Einsatz eines WLC ist das nahtlose Client-Roaming. In einer Multi-AP-Umgebung muss ein Client, der sich durch den Abdeckungsbereich bewegt, von einem AP an einen anderen übergeben werden. Ohne einen Controller trifft der Client diese Entscheidung völlig unabhängig, was häufig zum "Sticky Client"-Syndrom führt, bei dem das Gerät eine schwache Verbindung zu einem weit entfernten AP aufrechterhält, was die gesamte Kanalkapazität beeinträchtigt.
Ein WLC orchestriert diesen Prozess. Durch die Aufrechterhaltung einer zentralisierten Sicht auf die HF-Umgebung und den Authentifizierungsstatus des Clients (besonders kritisch bei 802.1X-Bereitstellungen) kann der Controller das Roaming-Ereignis im Voraus vorbereiten. Er erleichtert die Übertragung des PMK-Caches (Pairwise Master Key) des Clients an den Ziel-AP, was einen nahtlosen Übergang in Millisekunden ermöglicht und sicherstellt, dass VoIP-Anrufe und Streaming-Sitzungen unterbrechungsfrei bleiben. Dies ist entscheidend, um eine hohe Gästezufriedenheit in Branchen wie Hospitality und Retail zu gewährleisten.
Implementierungsleitfaden: Die richtige Architektur wählen
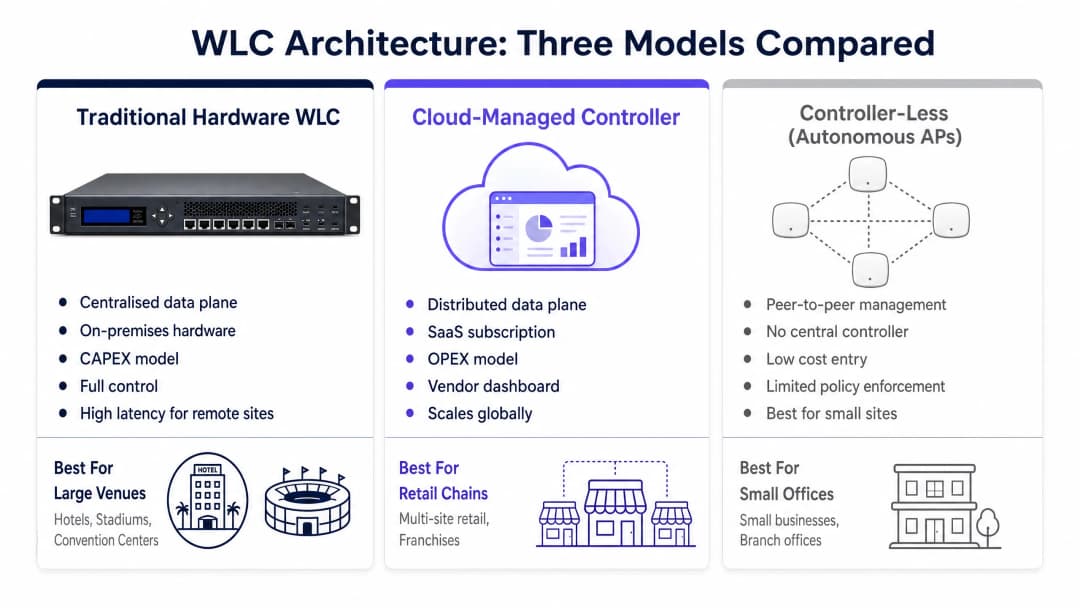
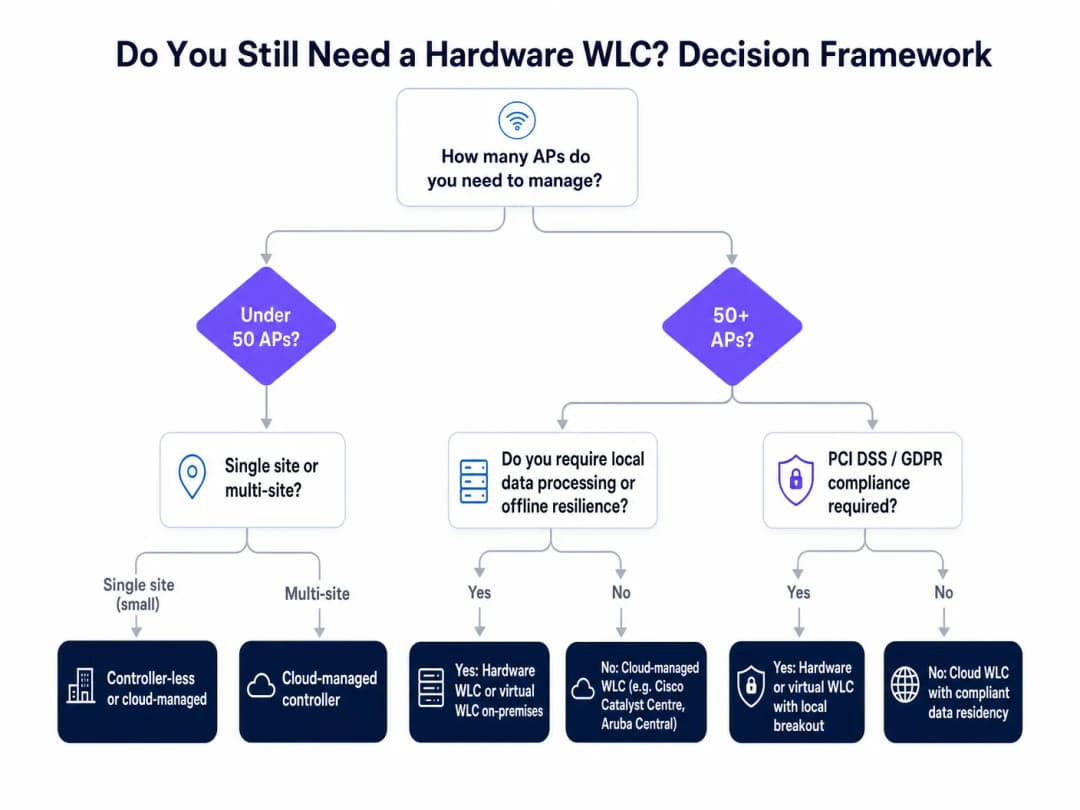
Im Jahr 2026 müssen Netzwerkarchitekten drei verschiedene Bereitstellungsmodelle bewerten. Die Entscheidung hängt von Skalierbarkeit, Compliance, Latenztoleranz und den CAPEX- vs. OPEX-Budgetstrukturen ab.
1. Traditioneller Hardware-WLC (On-Premises)
Das traditionelle Modell umfasst eine physische Appliance, die in einem lokalen Rechenzentrum oder Serverraum installiert ist.
- Architektur: Zentralisierte Control- und Data-Planes (in der Regel).
- Vorteile: Vollständige Kontrolle über die Datenresidenz, Offline-Resilienz (übersteht WAN-Ausfälle) und hochgradig granulare Richtliniendurchsetzung.
- Nachteile: Hohe anfängliche CAPEX, begrenzte Kapazitätsgrenzen, die für eine signifikante Skalierung einen Hardware-Austausch erfordern, und komplexe Redundanzkonfigurationen (N+1 oder Active/Standby).
- Bestes Einsatzgebiet: Große Single-Site-Bereitstellungen (z. B. Stadien, große Krankenhäuser, Universitätscampusse), bei denen die lokale Datenverarbeitung durch Compliance- oder Latenzvorgaben vorgeschrieben ist.
2. Cloud-Managed Controller
Das Cloud-managed Modell verlagert die Control-Plane auf eine vom Anbieter gehostete SaaS-Plattform, während die Data-Plane an der Edge verteilt bleibt.
- Architektur: Zentralisierte Cloud-Control-Plane, verteilte lokale Data-Plane.
- Vorteile: Schnelle Skalierbarkeit, OPEX-Abonnementmodell, Zero-Touch-Bereitstellung und ein einheitliches Management-Dashboard über geografisch verteilte Standorte hinweg.
- Nachteile: Erfordert eine zuverlässige WAN-Verbindung für die Verwaltung (obwohl das lokale Daten-Switching Ausfälle übersteht) und potenzielle Bedenken hinsichtlich der Datenresidenz je nach Cloud-Region des Anbieters.
- Bestes Einsatzgebiet: Multi-Site-Umgebungen wie Einzelhandelsketten, verteilte Unternehmensniederlassungen und Franchise-Betriebe.
3. Controller-Less (Autonom/Mesh)
In diesem Modell kommunizieren Access Points direkt untereinander (Peer-to-Peer) und wählen einen virtuellen Controller aus ihrer Mitte, um die grundlegende Koordination zu übernehmen.
- Architektur: Verteilte Control- und Data-Planes.
- Vorteile: Geringste Einstiegskosten, einfache Bereitstellung, keine dedizierte Controller-Hardware oder Cloud-Abonnements erforderlich.
- Nachteile: Eingeschränkte Skalierbarkeit, grundlegende Roaming-Funktionen und Mangel an fortschrittlichen Sicherheitsfunktionen für Unternehmen.
- Bestes Einsatzgebiet: Kleine Single-Site-Bereitstellungen (z. B. kleine Einzelhandelsgeschäfte, Boutique-Cafés) mit geringer Client-Dichte und minimalen Compliance-Anforderungen.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.
Best Practices für die Bereitstellung
Unabhängig von der gewählten Architektur ist die Einhaltung branchenüblicher Best Practices entscheidend, um Netzwerkstabilität und -leistung zu gewährleisten.
- Auslegung auf Spitzenlasten, nicht auf Durchschnittswerte: Die WLC-Kapazität wird streng auf der Grundlage von gleichzeitig aktiven APs und Client-Sitzungen lizenziert und durchgesetzt. Bei der Planung für Umgebungen mit hoher Dichte wie im Transportwesen oder in Stadien müssen Sie die Kapazität auf der Grundlage von Spitzenlasten bei Veranstaltungen berechnen, nicht auf der Grundlage des durchschnittlichen täglichen Nutzens. Wenn Sie dies vernachlässigen, bricht der WLC in kritischen Zeiten Verbindungsanfragen von Clients ab.
- Redundanz einplanen: Ein physischer WLC stellt einen Single Point of Failure dar. Bereitstellungen müssen eine hohe Verfügbarkeit (HA) beinhalten. Moderne Plattformen unterstützen Stateful Switchover (SSO), was sicherstellt, dass Client-Sitzungen und AP-Verbindungen nahtlos auf einen Standby-Controller übergehen, ohne dass eine erneute Authentifizierung erforderlich ist.
- Local Breakout für hohe Bandbreiten implementieren: Vermeiden Sie in zentralisierten WLC-Architekturen das Backhauling von bandbreitenintensivem Gast-Traffic (z. B. Videostreaming) über den CAPWAP-Tunnel zum Kernnetzwerk. Nutzen Sie lokales Switching am Edge, um diesen Traffic direkt in das Internet auszuleiten. So bleibt die Verarbeitungskapazität des WLC für Control-Plane-Funktionen und sicheren Unternehmens-Traffic erhalten.
- Strikte Sicherheitsrichtlinien durchsetzen: Nutzen Sie den WLC als zentralen Durchsetzungspunkt für die Sicherheit. Stellen Sie sicher, dass WPA3 Enterprise überall dort bereitgestellt wird, wo es unterstützt wird, und erzwingen Sie eine strikte Client-Isolierung in Gast WiFi-Netzwerken, um Peer-to-Peer-Kommunikation zwischen nicht vertrauenswürdigen Geräten zu verhindern.
Fehlerbehebung & Risikominderung
Wenn WLC-Bereitstellungen fehlschlagen, sind die Auswirkungen oft systemweit. Das Verständnis häufiger Fehlerszenarien ist für eine schnelle Behebung unerlässlich.
Asymmetrisches Routing und CAPWAP-Fragmentierung
Risiko: Bei der Bereitstellung eines zentralisierten WLC über ein komplexes WAN können MTU-Abweichungen (Maximum Transmission Unit) dazu führen, dass CAPWAP-Pakete fragmentiert werden. Dies beeinträchtigt die AP-Leistung erheblich und kann zu zeitweiligen Verbindungsabbrüchen der APs führen. Abhilfe: Stellen Sie sicher, dass die MTU auf dem gesamten Pfad zwischen dem AP und dem WLC einheitlich ist. Wenn eine Fragmentierung unvermeidbar ist, konfigurieren Sie den WLC so, dass er die TCP MSS (Maximum Segment Size) anpasst, um Paketverluste zu verhindern.
AP-Dichte vs. Kanalinterferenz
Risiko: Das Hinzufügen weiterer APs zu einem WLC führt nicht zu einer linearen Kapazitätserhöhung, wenn die Kanalplanung ignoriert wird. Das automatische HF-Management des WLC (z. B. RRM von Cisco oder ARM von Aruba) kann in extrem dichten Umgebungen instabil werden, indem es ständig Kanäle und Sendeleistungen ändert, was zu einer schlechteren Benutzererfahrung führt. Minderung: Führen Sie gründliche prädiktive und aktive Standortvermessungen durch. Optimieren Sie die RF-Algorithmen des WLC manuell und definieren Sie strenge minimale und maximale Schwellenwerte für die Sendeleistung, um Co-Kanal-Interferenzen zu vermeiden.
Compliance und Datenresidenz
Risiko: Die Bereitstellung eines Cloud-verwalteten Controllers ohne Überprüfung der Rechenzentrumsstandorte des Anbieters kann zu sofortigen Verstößen gegen die GDPR oder PCI-DSS führen, insbesondere wenn MAC-Adressen von Gästen oder Authentifizierungsprotokolle außerhalb konformer Gerichtsbarkeiten verarbeitet werden. Minderung: Überprüfen Sie die Datenresidenz-Architektur des Cloud-WLC-Anbieters. Stellen Sie sicher, dass Auftragsverarbeitungsverträge (AVVs) vorhanden sind und dass der Anbieter eine lokalisierte Datenspeicherung für europäische Bereitstellungen unterstützt.
ROI & geschäftliche Auswirkungen
Die Entscheidung für die Bereitstellung, das Upgrade oder die Migration einer WLC-Architektur muss durch messbare geschäftliche Ergebnisse begründet werden. Der ROI wird in der Regel anhand von drei Vektoren bewertet:
- Operative Effizienz: Cloud-verwaltete WLCs reduzieren den betrieblichen Aufwand für die Verwaltung verteilter Netzwerke erheblich. Zero-Touch-Provisioning ermöglicht den direkten Versand von APs an Remote-Standorte, die bei der Verbindung automatisch die Konfiguration aus der Cloud herunterladen. Dies macht teure Einsätze von Technikern vor Ort überflüssig.
- Risikominderung: Ein zentralisierter Hardware-WLC mit robuster HA bietet die Offline-Resilienz, die für geschäftskritische Abläufe wie im Gesundheitswesen erforderlich ist. Die Kosten für einen redundanten WLC sind oft vernachlässigbar im Vergleich zu den finanziellen Schäden und dem Reputationsverlust eines systemischen Netzwerkausfalls.
- Nutzung fortschrittlicher Analysen: Der WLC stellt die grundlegende Konnektivität bereit, aber der tatsächliche geschäftliche Nutzen wird auf der Anwendungsebene erschlossen. Durch die Integration eines WLC in eine Plattform wie die WiFi Analytics von Purple werden rohe Verbindungsdaten in verwertbare Erkenntnisse umgewandelt. Purple fungiert als kostenloser Identitätsanbieter (IdP) für Dienste wie OpenRoaming und erfasst wertvolle First-Party-Daten. Dies ermöglicht es Veranstaltungsorten, die Verweildauer zu messen, Besucherströme zu verstehen und gezielte Marketingkampagnen zu steuern, was direkt zur Umsatzgenerierung beiträgt.
Wie in unserer jüngsten Ankündigung Purple Appoints Iain Fox as VP Growth erörtert, liegt der Fokus zunehmend auf digitaler Teilhabe und Smart-City-Innovationen. Eine robuste WLC-Architektur bildet in Kombination mit den Analysen von Purple das Fundament dieser Initiativen und ermöglicht eine nahtlose, sichere und aufschlussreiche Konnektivität in weitläufigen öffentlichen Räumen. Darüber hinaus hängt die Einführung moderner Authentifizierungsmethoden, wie sie unter How a wi fi assistant Enables Passwordless Access in 2026 beschrieben sind, vollständig von der sicheren, zentralisierten Richtliniendurchsetzung ab, die durch die WLC-Infrastruktur bereitgestellt wird.
Schlüsseldefinitionen
CAPWAP
Control and Provisioning of Wireless Access Points. Das Standardprotokoll zur Kapselung der Kommunikation zwischen einem Lightweight AP und einem WLC.
Das Verständnis von CAPWAP ist entscheidend für die Fehlerbehebung bei Verbindungsproblemen zwischen APs und dem Controller über WAN-Verbindungen.
Split-MAC-Architektur
Ein Design, bei dem die Funktionen der 802.11-MAC-Schicht zwischen dem Access Point (Echtzeitfunktionen) und dem WLC (Managementfunktionen) aufgeteilt sind.
Dies ist das grundlegende Konzept, das die zentrale Steuerung einer großen drahtlosen Infrastruktur ermöglicht.
Lokales Switching (FlexConnect)
Eine Konfiguration, bei der die Steuerungsebene am WLC verbleibt, der Client-Datenverkehr jedoch direkt am AP oder Edge-Switch in das lokale kabelgebundene Netzwerk geleitet wird.
Unerlässlich zur Reduzierung von Bandbreitenengpässen auf dem WLC und den WAN-Verbindungen in verteilten Umgebungen.
Stateful Switchover (SSO)
Eine High-Availability-Funktion, bei der ein Standby-WLC den Zustand aller Client-Sitzungen aufrechterhält, was ein nahtloses Failover ohne erneute Client-Authentifizierung ermöglicht.
Kritisch für geschäftskritische Bereitstellungen, bei denen abgebrochene VoIP-Anrufe oder Streaming-Sitzungen während eines Hardwareausfalls inakzeptabel sind.
Sticky Client
Ein drahtloses Gerät, das mit einem weit entfernten AP mit schwachem Signal verbunden bleibt, anstatt zu einem näheren AP mit stärkerem Signal zu wechseln.
WLCs mildern dies ab, indem sie Roaming-Entscheidungen auf der Grundlage einer zentralisierten Ansicht der HF-Umgebung koordinieren.
802.1X
Ein IEEE-Standard für die portbasierte Netzwerkzugriffskontrolle, der einen Authentifizierungsmechanismus für Geräte bereitstellt, die eine Verbindung zu einem LAN oder WLAN herstellen möchten.
Der Standard für die Sicherheit von Unternehmens-WiFi, bei dem ein WLC als zentraler Authentifikator fungieren muss.
Zero-Touch Provisioning (ZTP)
Die Möglichkeit, Netzwerkgeräte (wie APs) ohne manuelle Konfiguration vor Ort bereitzustellen; das Gerät verbindet sich automatisch mit einem Cloud-Controller, um seine Konfiguration herunterzuladen.
Der primäre betriebliche Vorteil von Cloud-verwalteten WLC-Architekturen für Multi-Site-Bereitstellungen.
Data Plane vs. Control Plane
Die Data Plane transportiert den Benutzerdatenverkehr (Payloads), während die Control Plane Management- und Routing-Informationen überträgt.
Moderne WLC-Architekturen trennen diese oft, indem sie die Control Plane in der Cloud halten, während die Data Plane an die Edge verteilt wird.
Ausgearbeitete Beispiele
Eine nationale Einzelhandelskette mit 400 Standorten plant eine Netzwerkmodernisierung. Jeder Standort verfügt im Schnitt über 3 APs. Die aktuelle Infrastruktur basiert auf alternden, autonomen APs, was zu uneinheitlichen Sicherheitsrichtlinien und einer fehlenden Transparenz des Netzwerkzustands in der Zentrale führt. Gesucht wird eine Lösung, die die Investitionskosten (CAPEX) minimiert, kein IT-Personal vor Ort für die Bereitstellung erfordert und zentrale Analysen bereitstellt.
Die optimale Lösung ist eine Cloud-Managed Controller-Architektur. Die Bereitstellung von 400 Hardware-WLCs ist finanziell nicht tragbar, und die Verwaltung von 1.200 autonomen APs ist operativ unmöglich. Das Cloud-Modell ermöglicht den Direktversand der APs an die Filialen (Zero-Touch Provisioning). Nach dem Anschließen bauen sie einen sicheren Tunnel zum Cloud-Dashboard des Anbieters auf, um ihre Konfiguration herunterzuladen. Die Datenebene bleibt lokal (wodurch Kassentransaktionen direkt verarbeitet werden), während die Steuerungsebene in der Cloud zentralisiert ist. Die Analyseplattform von Purple wird über die API des Cloud-Controllers integriert, um Kennzahlen zu Besucherzahlen und Verweildauer über das gesamte Portfolio hinweg bereitzustellen.
Ein großes Universitätsklinikum baut auf einem weitläufigen Campus ein neues drahtloses Netzwerk auf, um geschäftskritische VoIP-Kommunikation für das medizinische Personal und den sicheren Zugriff auf elektronische Patientenakten (EHR) zu unterstützen. Die Umgebung ist extrem latenzempfindlich, erfordert strenge HIPAA/GDPR-Compliance und muss auch bei einem Ausfall der externen Internetverbindung voll funktionsfähig bleiben.
Erforderlich ist ein traditioneller Hardware-WLC, der vor Ort in einem High-Availability-Paar (Active/Standby) betrieben wird. Die strenge Anforderung an Offline-Ausfallsicherheit (Überstehen eines WAN-Ausfalls) schließt cloud-gesteuerte Controller als primäre Steuerungsebene aus. Der gesamte klinische Datenverkehr sollte direkt am Edge (lokales Switching) verarbeitet werden, um Latenzen zu minimieren, während der Management- und Authentifizierungsverkehr am WLC zentralisiert wird. Der WLC erzwingt die 802.1X-Authentifizierung einheitlich auf dem gesamten Campus.
Übungsfragen
Q1. Ein Universitätscampus rüstet sein WiFi-Netzwerk auf. Erforderlich sind nahtloses Roaming für Studierende, die sich zwischen Hörsälen bewegen, eine robuste 802.1X-Authentifizierung und die Überprüfung des gesamten Benutzerdatenverkehrs durch eine lokale Firewall, bevor er das Internet erreicht. Welche WLC-Architektur ist am besten geeignet?
Hinweis: Berücksichtigen Sie die Anforderung, dass der gesamte Datenverkehr von einer lokalen Appliance überprüft werden muss.
Musterlösung anzeigen
Ein traditioneller Hardware-WLC mit einer zentralisierten Data Plane. Die Anforderung, den gesamten Datenverkehr über eine lokale Firewall zu leiten, schreibt vor, dass der Client-Datenverkehr an einen zentralen Punkt (den WLC) zurückübertragen werden sollte, bevor er an das Core-Netzwerk und die Firewall übergeben wird. Ein Cloud-verwalteter Controller mit lokalem Breakout würde die zentrale Firewall umgehen.
Q2. Ein Boutique-Hotel mit 20 Zimmern benötigt ein einfaches WiFi-Netzwerk für den Internetzugang der Gäste. Es gibt kein eigenes IT-Personal und das Budget ist minimal. Die Compliance-Anforderungen sind gering. Was ist der kosteneffizienteste Ansatz?
Hinweis: Konzentrieren Sie sich auf das Fehlen von IT-Personal und das minimale Budget für eine sehr kleine Bereitstellung.
Musterlösung anzeigen
Eine Controller-lose (autonome/Mesh) Architektur. Für eine kleine Bereitstellung von wahrscheinlich unter 10 APs sind die Kosten für einen Hardware-WLC oder das wiederkehrende Abonnement eines Cloud-Controllers nicht gerechtfertigt. Die APs können einen virtuellen Controller wählen, um die grundlegende Konfiguration und das Roaming zu verwalten.
Q3. Sie entwerfen ein Netzwerk für ein Stadion mit 60.000 Sitzplätzen. Der Entwurf sieht 800 Access Points vor. Das Datenblatt des WLC-Herstellers gibt eine maximale Kapazität von 1.000 APs und 10.000 gleichzeitigen Clients an. Ist dieser WLC ausreichend dimensioniert?
Hinweis: Blicken Sie über die Anzahl der APs hinaus und berücksichtigen Sie die Dichte des Veranstaltungsortes.
Musterlösung anzeigen
Nein. Während der WLC die 800 APs unterstützt, ist das Limit von 10.000 gleichzeitigen Clients für ein Stadion mit 60.000 Sitzplätzen bei weitem nicht ausreichend. Während einer Veranstaltung werden die gleichzeitigen Verbindungen wahrscheinlich 30.000 überschreiten. Der WLC muss basierend auf den Spitzenwerten der gleichzeitigen Clients dimensioniert werden, was einen erheblich größeren Controller oder einen Cluster von Controllern erfordert.
Häufig gestellte Fragen
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
Weiterlesen in dieser Reihe
Mesh-Netzwerk vs. Access Points: Was ist besser für große Veranstaltungsorte?
Dieser technische Leitfaden bietet einen definitiven Vergleich zwischen Mesh-Netzwerken und traditionellen kabelgebundenen Access Points für große Veranstaltungsorte und deckt Architektur, Leistungskompromisse und Bereitstellungsstrategien ab. Er stattet IT-Manager, Netzwerkarchitekten und CTOs mit praxisnahen Frameworks aus, um leistungsstarke, konforme WiFi-Infrastrukturen für das Gastgewerbe, den Einzelhandel, Veranstaltungen und den öffentlichen Sektor zu entwerfen. Der Leitfaden verknüpft diese Architekturentscheidungen zudem mit der hardwareunabhängigen Gäste-WiFi- und Analytics-Plattform von Purple und zeigt auf, wie die richtige Infrastrukturwahl messbare Geschäftsergebnisse erzielt.
Cisco Meraki vs. Aruba: Ein technischer Vergleich für Gäste WiFi
Ein maßgeblicher technischer Vergleich von Cisco Meraki und HPE Aruba für Gäste WiFi Bereitstellungen in Unternehmen. Dieser Leitfaden bietet IT-Managern und -Architekten praxisnahe Einblicke in Architektur, Authentifizierung, Netzwerksegmentierung und hardwareunabhängige Analytics-Integration.
Vergleich von controllerbasierten und Cloud-managed Access Points
Dieser technische Leitfaden vergleicht controllerbasierte und Cloud-managed Access Point-Architekturen für Enterprise-Umgebungen. Er bietet IT-Verantwortlichen einen herstellerneutralen Rahmen zur Bewertung von Bereitstellungsmodellen, Gesamtbetriebskosten und Integrationsmöglichkeiten mit Plattformen für Guest Intelligence wie Purple.
Haben Sie Fragen zu Ihrem spezifischen Setup?
Unser Team arbeitet mit Standortbetreibern, IT-Managern und Netzwerktechnikern an über 80.000 Standorten zusammen. Buchen Sie ein 20-minütiges Gespräch und wir zeigen Ihnen, wie andere diese Herausforderungen gelöst haben.