
¿Qué es un WLC (Wireless LAN Controller) y sigue siendo necesario?
Esta guía exhaustiva explora la evolución de los Wireless LAN Controllers (WLC) y proporciona un marco técnico para determinar la arquitectura adecuada en 2026. Cubre modelos tradicionales de hardware, gestionados en la nube y sin controlador, detallando su impacto en el cumplimiento normativo, la escalabilidad y la experiencia de los clientes.
Video overview
Escuchar esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi para invitados →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

Resumen Ejecutivo
Para los responsables de TI y arquitectos de redes que despliegan redes inalámbricas empresariales, el controlador de LAN inalámbrica (WLC) ha sido históricamente el sistema nervioso central de la infraestructura WiFi. Sin embargo, el panorama arquitectónico ha cambiado significativamente. Con el auge de las arquitecturas gestionadas en la nube y los planos de datos distribuidos, la pregunta fundamental para cualquier nuevo despliegue o ciclo de renovación ya no es simplemente "qué controlador deberíamos comprar", sino más bien "¿realmente seguimos necesitando un controlador de hardware?".
Esta guía ofrece un desglose técnico detallado de las arquitecturas WLC en 2026. Examinamos la evolución desde el hardware centralizado tradicional hasta las topologías modernas gestionadas en la nube y sin controlador. Al confrontar estas arquitecturas técnicas con los requisitos de cumplimiento del mundo real (como PCI-DSS y GDPR), las necesidades de escalabilidad y los resultados de la experiencia de invitados, esta referencia capacita a los responsables de la toma de decisiones técnicas para seleccionar la estrategia de plano de control adecuada.
Además, exploramos cómo plataformas como Purple funcionan de manera agnóstica por encima de esta capa de infraestructura, transformando la conectividad pura en inteligencia aplicable independientemente del fabricante del hardware subyacente.
Análisis técnico detallado: comprensión del WLC
La evolución del plano de control
Un Wireless LAN Controller (WLC) es un dispositivo de red encargado de la gestión centralizada, la configuración y la aplicación de políticas de seguridad en múltiples puntos de acceso (AP) inalámbricos. En los primeros despliegues inalámbricos, los AP funcionaban de forma autónoma, lo que requería una configuración individual y carecía de la capacidad de coordinar entornos de RF o transferencias de itinerancia (roaming). A medida que las redes inalámbricas pasaron de ser una red de conveniencia a una infraestructura de misión crítica, la sobrecarga administrativa de los AP autónomos se volvió insostenible.
El WLC resolvió esto mediante la introducción de la arquitectura de split-MAC. En este modelo, el AP (a menudo denominado AP "ligero") gestiona las funciones de la capa física 802.11 en tiempo real y sensibles al tiempo, como la transmisión de beacons y las respuestas de sondeo (probe). El controlador asume la responsabilidad de las funciones de la capa MAC que no son en tiempo real, incluida la gestión de RF, la aplicación de políticas de seguridad y la autenticación de clientes. La comunicación entre el AP ligero y el controlador se encapsula normalmente dentro de un túnel CAPWAP (Control and Provisioning of Wireless Access Points).
El papel de CAPWAP
CAPWAP es fundamental para las operaciones tradicionales de un WLC. Establece un túnel seguro entre el AP y el controlador, transportando tanto el tráfico de control (gestión y configuración) como el tráfico de datos (cargas útiles de los clientes).
En un despliegue de plano de datos centralizado, todo el tráfico de los clientes se envía de vuelta al controlador antes de ser enrutado a la red cableada. Esto permite una aplicación centralizada de políticas, inspección profunda de paquetes y una gestión de VLAN simplificada. Sin embargo, puede crear un cuello de botella significativo en entornos de alta densidad.
Para mitigar esto, muchos despliegues modernos utilizan FlexConnect (Cisco) o arquitecturas similares de conmutación local. En este caso, el plano de control permanece centralizado en el WLC, pero el plano de datos se distribuye, lo que permite que el tráfico de los clientes se desvíe localmente en el conmutador de acceso. Esto reduce drásticamente la carga de procesamiento en el WLC y mejora el rendimiento, especialmente a través de enlaces WAN.
Roaming sin interrupciones y gestión de clientes
Uno de los principales impulsores técnicos para desplegar un WLC es la itinerancia (roaming) sin interrupciones de los clientes. En un entorno con múltiples AP, un cliente que se desplaza por el área de cobertura debe pasar de un AP a otro. Sin un controlador, el cliente toma esta decisión de forma totalmente independiente, lo que a menudo genera el síndrome del "cliente pegajoso" (sticky client), en el que el dispositivo mantiene una conexión débil con un AP lejano, degradando la capacidad general del canal.
Un WLC orquesta este proceso. Al mantener una visión centralizada del entorno de RF y del estado de autenticación del cliente (especialmente crítico para despliegues 802.1X), el controlador puede preparar previamente el evento de roaming. Facilita la transferencia de la caché PMK (Pairwise Master Key) del cliente al AP de destino, lo que permite una transición fluida en milisegundos, garantizando que las llamadas VoIP y las sesiones de streaming permanezcan ininterrumpidas. Esto es vital para mantener una alta satisfacción de los huéspedes en entornos como Hospitality y Retail.
Guía de implementación: elegir la arquitectura adecuada
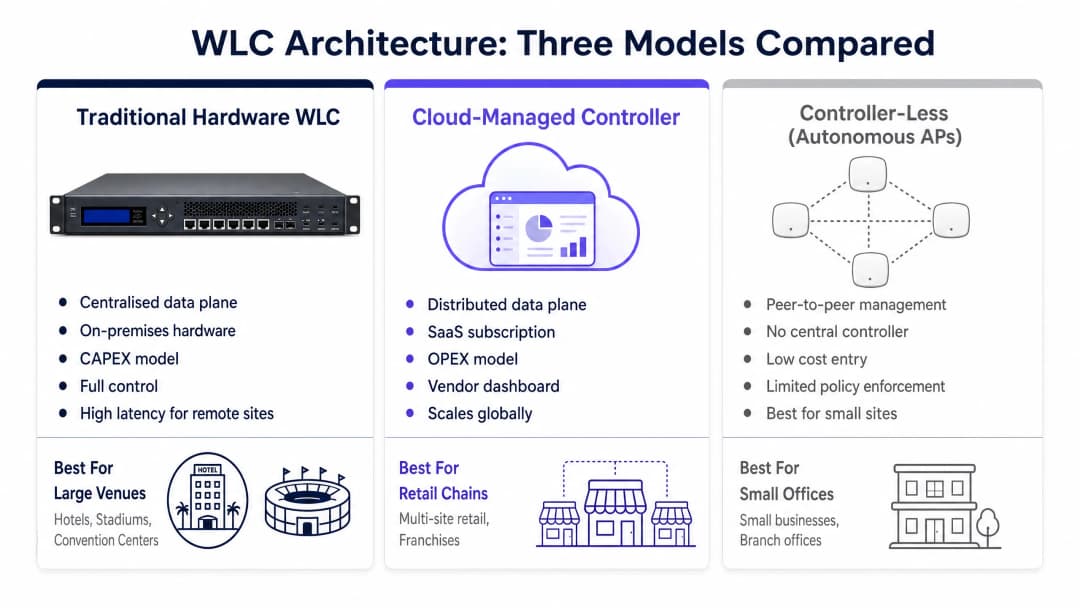
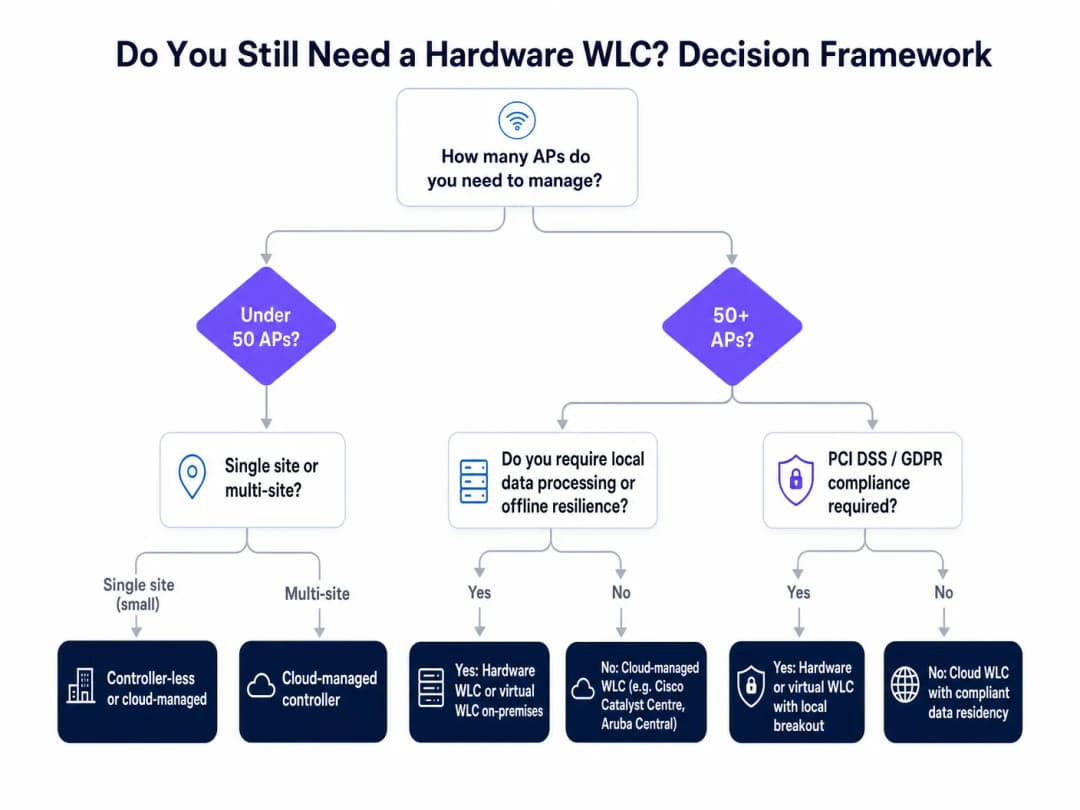
En 2026, los arquitectos de red deben evaluar tres modelos de despliegue bien diferenciados. La decisión depende de la escala, el cumplimiento, la tolerancia a la latencia y las estructuras presupuestarias de CAPEX frente a OPEX.
1. WLC de hardware tradicional (On-Premises)
El modelo tradicional implica un dispositivo físico desplegado en un centro de datos local o en una sala de servidores.
- Arquitectura: Planos de datos y de control centralizados (normalmente).
- Ventajas: Control total sobre la residencia de los datos, resiliencia sin conexión (sobrevive a caídas de la red WAN) y aplicación de políticas muy granular.
- Desventajas: Alto CAPEX inicial, límites de capacidad finitos que requieren la sustitución del hardware para un escalado significativo y configuraciones de redundancia complejas (N+1 o Activo/Standby).
- Ideal para: Grandes despliegues en una sola ubicación (por ejemplo, estadios, hospitales principales, campus universitarios) donde el cumplimiento normativo o las limitaciones de latencia exigen el procesamiento de datos local.
2. Controlador gestionado en la nube
El modelo gestionado en la nube abstrae el plano de control a una plataforma SaaS alojada por el proveedor, mientras que el plano de datos permanece distribuido en el extremo.
- Arquitectura: Plano de control centralizado en la nube, plano de datos local distribuido.
- Ventajas: Escalabilidad rápida, modelo de suscripción OPEX, aprovisionamiento sin intervención y un panel de gestión unificado en ubicaciones dispersas geográficamente.
- Desventajas: Requiere conectividad WAN fiable para la gestión (aunque la conmutación de datos locales sobrevive a las interrupciones) y posibles problemas de residencia de datos según la región de la nube del proveedor.
- Ideal para: Entornos con múltiples ubicaciones, como cadenas de retail, sucursales empresariales distribuidas y operaciones de franquicia.
3. Sin controlador (autónomo/Mesh)
En este modelo, los puntos de acceso se comunican entre sí de igual a igual, eligiendo un controlador virtual entre ellos para gestionar la coordinación básica.
- Arquitectura: Planos de datos y de control distribuidos.
- Ventajas: El coste de entrada más bajo, despliegue sencillo, sin necesidad de hardware de controlador dedicado ni suscripción a la nube.
- Desventajas: Escalabilidad limitada, capacidades de roaming básicas y falta de funciones avanzadas de seguridad empresarial.
- Ideal para: Despliegues pequeños en una sola ubicación (por ejemplo, pequeños locales de retail, cafeterías independientes) con baja densidad de clientes y requisitos mínimos de cumplimiento normativo.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.
Buenas prácticas para la implementación
Independientemente de la arquitectura elegida, cumplir con las buenas prácticas estándar de la industria es fundamental para garantizar la estabilidad y el rendimiento de la red.
- Dimensione para el pico, no para la media: La capacidad del WLC está estrictamente regulada por licencias y se aplica en función de los AP concurrentes y las sesiones de clientes simultáneas. Al realizar diseños para entornos de alta densidad como centros de Transport o estadios, debe calcular la capacidad basándose en la carga máxima de eventos, no en el uso diario promedio. No hacerlo provocará que el WLC descarte las solicitudes de asociación de clientes durante períodos críticos.
- Diseñe para la redundancia: Un WLC de hardware es un punto único de fallo. Las implementaciones deben incorporar alta disponibilidad (HA). Las plataformas modernas admiten Stateful Switchover (SSO), lo que garantiza que las sesiones de los clientes y las asociaciones de los AP pasen de forma transparente a un controlador de respaldo sin necesidad de volver a autenticarse.
- Implemente el desglose local para un alto ancho de banda: En las arquitecturas de WLC centralizadas, evite transportar el tráfico de invitados de gran ancho de banda (por ejemplo, transmisión de video) a través del túnel CAPWAP de regreso a la red central. Utilice la conmutación local en el extremo para desviar este tráfico directamente a Internet, preservando la capacidad de procesamiento del WLC para las funciones del plano de control y el tráfico corporativo seguro.
- Aplique políticas de seguridad estrictas: Utilice el WLC como punto de aplicación central para la seguridad. Asegúrese de implementar WPA3 Enterprise donde sea compatible y aplique un aislamiento estricto de clientes en las redes de Guest WiFi para evitar la comunicación peer-to-peer entre dispositivos no confiables.
Resolución de problemas y mitigación de riesgos
Cuando las implementaciones de WLC fallan, el impacto suele ser sistémico. Comprender los modos de fallo comunes es esencial para una mitigación rápida.
Enrutamiento asimétrico y fragmentación de CAPWAP
Riesgo: Al implementar un WLC centralizado en una WAN compleja, los desajustes de MTU (Unidad Máxima de Transmisión) pueden causar la fragmentación de los paquetes CAPWAP. Esto degrada significativamente el rendimiento del AP y puede provocar desconexiones intermitentes del AP. Mitigación: Asegúrese de que la MTU sea uniforme en toda la ruta entre el AP y el WLC. Si la fragmentación es inevitable, configure el WLC para ajustar el TCP MSS (Tamaño Máximo de Segmento) para evitar la pérdida de paquetes.
Densidad de AP frente a interferencia de canal
Riesgo: Agregar más AP a un WLC no aumenta la capacidad de forma lineal si se ignora la planificación de canales. La gestión de RF automatizada del WLC (por ejemplo, RRM de Cisco o ARM de Aruba) puede volverse inestable en implementaciones demasiado densas, cambiando constantemente de canales y niveles de potencia, lo que provoca una experiencia degradada para el cliente. Mitigación: realice estudios de cobertura predictivos y activos exhaustivos. Ajuste manualmente los algoritmos de radiofrecuencia de la WLC, definiendo umbrales estrictos de potencia de transmisión mínima y máxima para evitar la interferencia de canal compartido.
Cumplimiento y residencia de datos
Riesgo: implementar un controlador gestionado en la nube sin verificar la ubicación de los centros de datos del proveedor puede provocar infracciones inmediatas del GDPR o PCI-DSS, especialmente si las direcciones MAC de los invitados o los registros de autenticación se procesan fuera de las jurisdicciones conformes. Mitigación: verifique la arquitectura de residencia de datos del proveedor de la WLC en la nube. Asegúrese de que existan acuerdos de procesamiento de datos (DPA) y de que el proveedor admita el almacenamiento de datos localizado para implementaciones europeas.
ROI e impacto empresarial
La decisión de implementar, actualizar o migrar una arquitectura de WLC debe justificarse mediante resultados empresariales mensurables. El ROI se evalúa habitualmente a través de tres vectores:
- Eficiencia operativa: las WLC gestionadas en la nube reducen significativamente los costes operativos de gestionar redes distribuidas. El aprovisionamiento sin intervención permite enviar los puntos de acceso directamente a las sedes remotas, descargando automáticamente la configuración desde la nube al conectarse. Esto elimina la necesidad de costosas visitas de ingeniería presenciales.
- Reducción de riesgos: una WLC física centralizada con alta disponibilidad robusta proporciona la resiliencia sin conexión necesaria para operaciones de misión crítica, como los entornos de Healthcare. El coste de una WLC redundante suele ser insignificante en comparación con el daño financiero y de reputación de una caída sistémica de la red.
- Habilitación de analítica avanzada: la WLC proporciona la conectividad de base, pero el verdadero valor empresarial se libera en la capa de aplicación. Al integrar una WLC con una plataforma como la de WiFi Analytics de Purple, los datos de conexión sin procesar se transforman en inteligencia accionable. Purple actúa como un proveedor de identidad (IdP) gratuito para servicios como OpenRoaming, capturando valiosos datos de origen. Esto permite a los establecimientos medir el tiempo de permanencia, comprender los patrones de afluencia e impulsar campañas de marketing dirigidas, contribuyendo directamente a la generación de ingresos.
Como se analizó en nuestro reciente anuncio, Purple Appoints Iain Fox as VP Growth, el enfoque se centra cada vez más en la inclusión digital y la innovación de las ciudades inteligentes. Una arquitectura de WLC sólida, combinada con la analítica de Purple, constituye la base de estas iniciativas, permitiendo una conectividad fluida, segura y reveladora en grandes espacios públicos. Además, la adopción de métodos de autenticación modernos, como los detallados en How a wi fi assistant Enables Passwordless Access in 2026, depende por completo de la aplicación de políticas centralizada y segura que proporciona la infraestructura de la WLC.
Definiciones clave
CAPWAP
Control and Provisioning of Wireless Access Points. El protocolo estándar utilizado para encapsular la comunicación entre un AP ligero y un WLC.
Comprender CAPWAP es crucial para solucionar problemas de conectividad entre los AP y el controlador a través de enlaces WAN.
Arquitectura Split-MAC
Un diseño donde las funciones de la capa MAC 802.11 se dividen entre el punto de acceso (funciones en tiempo real) y el WLC (funciones de gestión).
Este es el concepto fundamental que permite el control centralizado de un gran patrimonio inalámbrico.
Conmutación local (FlexConnect)
Una configuración donde el plano de control permanece en el WLC, pero el tráfico de datos del cliente se enruta directamente a la red cableada local en el AP o switch de extremo.
Esencial para reducir los cuellos de botella de ancho de banda en el WLC y los enlaces WAN en entornos distribuidos.
Conmutación por error con estado (SSO)
Una función de alta disponibilidad en la que un WLC en espera mantiene el estado de todas las sesiones de los clientes, lo que permite una conmutación por error fluida sin necesidad de volver a autenticar al cliente.
Crítico para despliegues de misión crítica donde la pérdida de llamadas VoIP o sesiones de streaming es inaceptable durante un fallo de hardware.
Cliente adherente (Sticky Client)
Un dispositivo inalámbrico que permanece conectado a un AP lejano con una señal débil, en lugar de realizar una transición de roaming a un AP más cercano con una señal más fuerte.
Los WLC mitigan esto orquestando las decisiones de itinerancia basadas en una visión centralizada del entorno de radiofrecuencia.
802.1X
Un estándar IEEE para el control de acceso a redes basado en puertos, que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
El estándar para la seguridad inalámbrica empresarial, que requiere que un WLC actúe como el autenticador centralizado.
Zero-Touch Provisioning (ZTP)
La capacidad de desplegar dispositivos de red (como APs) sin configuración manual in situ; el dispositivo se conecta automáticamente a un controlador en la nube para descargar su configuración.
La principal ventaja operativa de las arquitecturas WLC gestionadas en la nube para despliegues multisitio.
Plano de Datos vs. Plano de Control
El plano de datos transporta el tráfico de usuario (cargas útiles), mientras que el plano de control transporta la información de gestión y enrutamiento.
Las arquitecturas modernas de WLC a menudo los separan, manteniendo el plano de control en la nube mientras distribuyen el plano de datos en el extremo.
Ejemplos prácticos
Una cadena minorista nacional con 400 ubicaciones está planificando una renovación de su red. Cada ubicación cuenta con un promedio de 3 AP. La infraestructura actual depende de AP autónomos obsoletos, lo que provoca políticas de seguridad inconsistentes y una visibilidad nula sobre el estado de la red desde la oficina central. Necesitan una solución que minimice el CAPEX, no requiera personal de TI in situ para el despliegue y proporcione analíticas centralizadas.
La solución óptima es una arquitectura de controlador gestionado en la nube. Desplegar 400 WLC de hardware es financieramente inviable y gestionar 1.200 AP autónomos es operativamente imposible. El modelo en la nube permite enviar los AP directamente a las tiendas (aprovisionamiento Zero-Touch). Al conectarse, establecen un túnel seguro con el panel en la nube del proveedor para descargar su configuración. El plano de datos permanece local (gestionando el tráfico del punto de venta directamente), mientras que el plano de control se centraliza en la nube. La plataforma de analíticas de Purple se integra a través de la API del controlador en la nube para proporcionar métricas de afluencia y tiempo de permanencia en todo el patrimonio.
Un importante hospital docente está desplegando una nueva red inalámbrica en un campus extenso para admitir comunicaciones de VoIP críticas para el personal clínico y un acceso seguro a los registros médicos electrónicos (EHR). El entorno es altamente sensible a la latencia, requiere un cumplimiento estricto de HIPAA/GDPR y debe seguir operativo incluso si falla la conexión a internet externa.
Se requiere un WLC de hardware tradicional desplegado en las instalaciones en un par de alta disponibilidad (Activo/Espera). El estricto requisito de resiliencia sin conexión (sobrevivir a una interrupción de la WAN) elimina los controladores gestionados en la nube como plano de control primario. Todo el tráfico clínico debe conmutarse localmente en el extremo para minimizar la latencia, mientras que el tráfico de gestión y autenticación se centraliza en el WLC. El WLC aplica la autenticación 802.1X de manera uniforme en todo el campus.
Preguntas de práctica
Q1. El campus de una universidad está actualizando su red inalámbrica. Requieren un roaming fluido para los estudiantes que se desplazan entre las aulas, una autenticación 802.1X robusta y que todo el tráfico de usuario sea inspeccionado por un firewall local antes de llegar a internet. ¿Qué arquitectura de WLC es la más adecuada?
Sugerencia: Tenga en cuenta el requisito de que todo el tráfico sea inspeccionado por un dispositivo físico local.
Ver respuesta modelo
Un WLC de hardware tradicional con un plano de datos centralizado. El requisito de enrutar todo el tráfico a través de un firewall local dicta que el tráfico de los clientes debe ser transportado de vuelta a un punto central (el WLC) antes de ser entregado a la red central y al firewall. Un controlador gestionado en la nube con salida local omitiría el firewall central.
Q2. Un hotel boutique de 20 habitaciones necesita una red inalámbrica básica para el acceso a internet de los huéspedes. No disponen de personal de TI dedicado y cuentan con un presupuesto mínimo. Los requisitos de cumplimiento son bajos. ¿Cuál es el enfoque más rentable?
Sugerencia: Céntrese en la falta de personal de TI y en el presupuesto mínimo para un despliegue muy pequeño.
Ver respuesta modelo
Una arquitectura sin controlador (autónoma o mesh). Para un despliegue pequeño que probablemente sea de menos de 10 APs, el coste de un WLC de hardware o la suscripción recurrente de un controlador en la nube no está justificado. Los APs pueden elegir un controlador virtual para gestionar la configuración básica y el roaming.
Q3. Está diseñando una red para un estadio con 60.000 asientos. El diseño requiere 800 puntos de acceso. La ficha técnica del WLC del fabricante indica una capacidad máxima de 1.000 APs y 10.000 clientes simultáneos. ¿Tiene este WLC las dimensiones adecuadas?
Sugerencia: Mire más allá del número de APs y considere la densidad del recinto.
Ver respuesta modelo
No. Aunque el WLC soporta los 800 APs, el límite de 10.000 clientes simultáneos es enormemente insuficiente para un estadio de 60.000 asientos. Durante un evento, las conexiones simultáneas probablemente superarán las 30.000. El WLC debe dimensionarse en función del pico de clientes simultáneos, lo que requiere un controlador significativamente mayor o un clúster de controladores.
Preguntas frecuentes
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
Continúe leyendo esta serie
Red Mesh vs Puntos de Acceso: ¿Qué es mejor para grandes recintos?
Esta guía técnica ofrece una comparación definitiva entre las redes mesh y los puntos de acceso cableados tradicionales para recintos a gran escala, abordando la arquitectura, las compensaciones de rendimiento y la estrategia de despliegue. Equipará a los responsables de TI, arquitectos de red y CTO con marcos de trabajo prácticos para diseñar infraestructuras de WiFi de alto rendimiento y conformes a las normativas para entornos de hostelería, comercio minorista, eventos y sector público. La guía también vincula estas decisiones arquitectónicas con la plataforma de analítica y WiFi para invitados independiente del hardware de Purple, demostrando cómo la elección de la infraestructura adecuada impulsa resultados empresariales medibles.
Cisco Meraki vs. Aruba: una comparación técnica para WiFi de invitados
Una comparación técnica autorizada de Cisco Meraki y HPE Aruba para implementaciones de WiFi de invitados empresariales. Esta guía ofrece información práctica para directores y arquitectos de TI sobre arquitectura, autenticación, segmentación de red e integración de análisis independientes del hardware.
Comparativa de Puntos de Acceso Basados en Controlador frente a Gestionados en la Nube
Esta guía de referencia técnica compara las arquitecturas de Puntos de Acceso basados en controlador y gestionados en la nube para entornos empresariales. Proporciona a los líderes de TI un marco neutral respecto al proveedor para evaluar los modelos de implementación, el coste total de propiedad y las capacidades de integración con plataformas de inteligencia de visitas como Purple.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con operadores de recintos, responsables de TI e ingenieros de redes en 80 000 espacios. Reserve una llamada de 20 minutos y le mostraremos cómo lo han solucionado otros profesionales como usted.