
WLC (Wireless LAN Controller) क्या है और क्या आपको अभी भी इसकी आवश्यकता है?
यह व्यापक गाइड Wireless LAN Controller (WLCs) के विकास का पता लगाती है और 2026 में सही आर्किटेक्चर निर्धारित करने के लिए एक तकनीकी ढांचा प्रदान करती है। इसमें पारंपरिक हार्डवेयर, क्लाउड-मैनेज्ड और कंट्रोलर-लेस मॉडल शामिल हैं, जो अनुपालन, स्केलेबिलिटी और गेस्ट अनुभव पर उनके प्रभाव का विवरण देते हैं।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

कार्यकारी सारांश (Executive Summary)
एंटरप्राइज वायरलेस नेटवर्क को तैनात करने वाले IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, वायरलेस LAN कंट्रोलर (WLC) ऐतिहासिक रूप से वायरलेस इंफ्रास्ट्रक्चर का केंद्रीय तंत्रिका तंत्र रहा है। हालांकि, आर्किटेक्चरल परिदृश्य में काफी बदलाव आया है। क्लाउड-प्रबंधित आर्किटेक्चर और वितरित डेटा प्लेन के उदय के साथ, किसी भी नए परिनियोजन या रिफ्रेश चक्र के लिए बुनियादी सवाल अब केवल यह नहीं है कि "हमें कौन सा कंट्रोलर खरीदना चाहिए," बल्कि यह है कि "क्या हमें अभी भी किसी हार्डवेयर कंट्रोलर की आवश्यकता है?"
यह गाइड 2026 में WLC आर्किटेक्चर का एक व्यापक तकनीकी विश्लेषण प्रदान करती है। हम पारंपरिक केंद्रीकृत हार्डवेयर से आधुनिक क्लाउड-प्रबंधित और कंट्रोलर-रहित टोपोलॉजी के विकास की जांच करते हैं। वास्तविक दुनिया की अनुपालन आवश्यकताओं (जैसे कि PCI-DSS और GDPR), स्केलेबिलिटी आवश्यकताओं और गेस्ट अनुभव के परिणामों के साथ इन तकनीकी आर्किटेक्चर को मैप करके, यह संदर्भ तकनीकी निर्णय निर्माताओं को उपयुक्त कंट्रोल प्लेन रणनीति चुनने के लिए सशक्त बनाता है।
इसके अलावा, हम यह भी तलाशते हैं कि Purple जैसे प्लेटफॉर्म इस इंफ्रास्ट्रक्चर लेयर के ऊपर स्वतंत्र रूप से कैसे काम करते हैं, जो अंतर्निहित हार्डवेयर वेंडर की परवाह किए बिना रॉ कनेक्टिविटी को व्यावहारिक बुद्धिमत्ता में बदल देते हैं।
Technical Deep-Dive: WLC को समझना
Control Plane का विकास
एक Wireless LAN Controller (WLC) एक नेटवर्क डिवाइस है जो कई वायरलेस एक्सेस पॉइंट्स (APs) में केंद्रीकृत प्रबंधन, कॉन्फ़िगरेशन और सुरक्षा नीति प्रवर्तन के लिए जिम्मेदार है। शुरुआती वायरलेस परिनियोजनों में, APs स्वायत्त रूप से काम करते थे, जिसके लिए व्यक्तिगत कॉन्फ़िगरेशन की आवश्यकता होती थी और उनमें RF वातावरण या रोमिंग हैंडऑफ़ को समन्वयित करने की क्षमता नहीं थी। जैसे-जैसे वायरलेस एक सुविधा नेटवर्क से मिशन-क्रिटिकल इन्फ्रास्ट्रक्चर में बदल गया, स्वायत्त APs का प्रशासनिक ओवरहेड असहनीय हो गया।
WLC ने split-MAC आर्किटेक्चर की शुरुआत के माध्यम से इसे हल किया। इस मॉडल में, AP (जिसे अक्सर "लाइटवेट" AP कहा जाता है) रीयल-टाइम, समय-संवेदनशील 802.11 फिजिकल लेयर फ़ंक्शंस जैसे कि बीकन ट्रांसमिशन और प्रोब रिस्पॉन्स को संभालता है। कंट्रोलर गैर-रीयल-टाइम, MAC-लेयर फ़ंक्शंस के लिए जिम्मेदारी लेता है, जिसमें RF प्रबंधन, सुरक्षा नीति प्रवर्तन और क्लाइंट प्रमाणीकरण शामिल हैं। लाइटवेट AP और कंट्रोलर के बीच संचार आमतौर पर CAPWAP (Control and Provisioning of Wireless Access Points) टनल के भीतर समाहित होता है।
CAPWAP की भूमिका
पारंपरिक WLC संचालन के लिए CAPWAP मौलिक है। यह AP और कंट्रोलर के बीच एक सुरक्षित टनल स्थापित करता है, जो कंट्रोल ट्रैफ़िक (प्रबंधन और कॉन्फ़िगरेशन) और डेटा ट्रैफ़िक (क्लाइंट पेलोड) दोनों को ले जाता है।
एक केंद्रीकृत डेटा प्लेन परिनियोजन में, वायर्ड नेटवर्क पर रूट किए जाने से पहले सभी क्लाइंट ट्रैफ़िक को वापस कंट्रोलर पर ले जाया जाता है। यह केंद्रीकृत नीति प्रवर्तन, डीप पैकेट इंस्पेक्शन और सरलीकृत VLAN प्रबंधन की अनुमति देता है। हालांकि, यह उच्च-घनत्व वाले वातावरण में एक महत्वपूर्ण अड़चन पैदा कर सकता है।
इसे कम करने के लिए, कई आधुनिक परिनियोजन FlexConnect (Cisco) या इसी तरह के स्थानीय-स्विचिंग आर्किटेक्चर का उपयोग करते हैं। यहाँ, कंट्रोल प्लेन WLC पर केंद्रीकृत रहता है, लेकिन डेटा प्लेन वितरित होता है, जिससे क्लाइंट ट्रैफ़िक स्थानीय रूप से एज स्विच पर बाहर निकल सकता है। यह WLC पर प्रोसेसिंग लोड को नाटकीय रूप से कम करता है और थ्रूपुट में सुधार करता है, विशेष रूप से WAN लिंक पर।
निर्बाध रोमिंग और क्लाइंट प्रबंधन
WLC को तैनात करने के प्राथमिक तकनीकी चालकों में से एक निर्बाध क्लाइंट रोमिंग है। एक मल्टी-AP वातावरण में, कवरेज क्षेत्र में चलने वाले क्लाइंट को एक AP से दूसरे AP पर स्थानांतरित होना पड़ता है। कंट्रोलर के बिना, क्लाइंट यह निर्णय पूरी तरह से स्वतंत्र रूप से लेता है, जिसके परिणामस्वरूप अक्सर "स्टिकी क्लाइंट" सिंड्रोम होता है, जहाँ डिवाइस दूर के AP से कमजोर कनेक्शन बनाए रखता है, जिससे समग्र चैनल क्षमता कम हो जाती है।
एक WLC इस प्रक्रिया का संचालन करता है। RF परिवेश और क्लाइंट के प्रमाणीकरण स्थिति (विशेष रूप से 802.1X परिनियोजन के लिए महत्वपूर्ण) के केंद्रीकृत दृष्टिकोण को बनाए रखते हुए, कंट्रोलर रोमिंग इवेंट को पहले से व्यवस्थित कर सकता है। यह क्लाइंट के PMK (Pairwise Master Key) कैश को लक्षित AP पर स्थानांतरित करने की सुविधा प्रदान करता है, जिससे मिलीसेकंड में एक निर्बाध संक्रमण सक्षम होता है, और यह सुनिश्चित होता है कि VoIP कॉल और स्ट्रीमिंग सत्र बिना किसी बाधा के चलते रहें। यह Hospitality और Retail जैसे स्थानों में उच्च अतिथि संतुष्टि बनाए रखने के लिए अत्यंत महत्वपूर्ण है।
कार्यान्वयन गाइड: सही आर्किटेक्चर का चयन करना
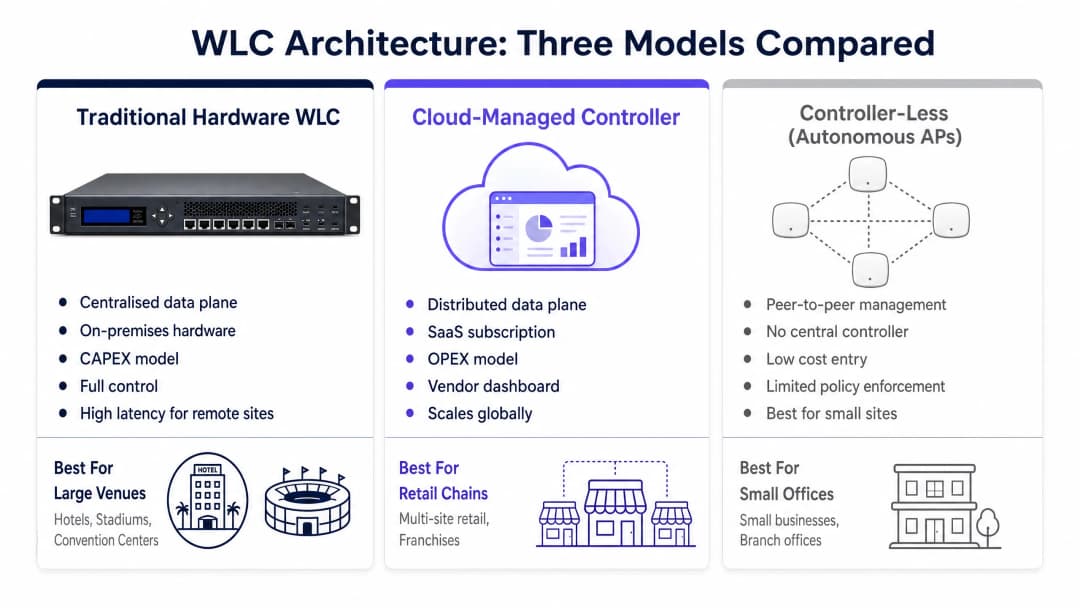
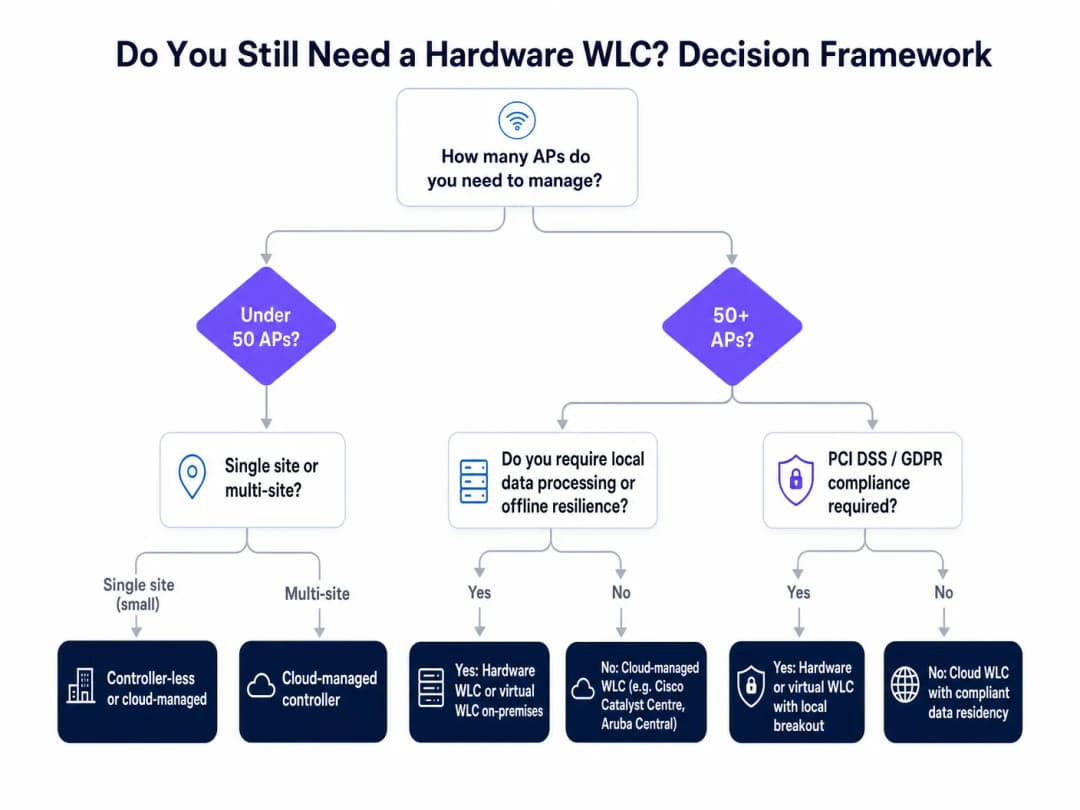
2026 में, नेटवर्क आर्किटेक्ट्स को तीन अलग-अलग परिनियोजन मॉडलों का मूल्यांकन करना चाहिए। निर्णय पैमाने, अनुपालन, विलंबता सहिष्णुता, और CAPEX बनाम OPEX बजट संरचनाओं पर निर्भर करता है।
1. पारंपरिक हार्डवेयर WLC (ऑन-प्रिमाइसेस)
पारंपरिक मॉडल में एक भौतिक उपकरण शामिल होता है जो स्थानीय डेटा सेंटर या सर्वर रूम में परिनियोजित किया जाता है।
- आर्किटेक्चर: केंद्रीकृत नियंत्रण और डेटा प्लेन (आमतौर पर)।
- लाभ: डेटा निवास पर पूर्ण नियंत्रण, ऑफ़लाइन लचीलापन (WAN आउटेज से बचाव), और अत्यधिक विस्तृत नीति प्रवर्तन।
- नुकसान: उच्च अग्रिम CAPEX, सीमित क्षमता सीमाएं जिसके लिए महत्वपूर्ण स्केलिंग के लिए हार्डवेयर प्रतिस्थापन की आवश्यकता होती है, और जटिल रिडंडेंसी कॉन्फ़िगरेशन (N+1 या एक्टिव/स्टैंडबाय)।
- सर्वोत्तम उपयोग: बड़े एकल-साइट परिनियोजन (जैसे, स्टेडियम, बड़े अस्पताल, विश्वविद्यालय परिसर) जहां अनुपालन या विलंबता बाधाओं के कारण स्थानीय डेटा प्रोसेसिंग अनिवार्य है।
2. क्लाउड-प्रबंधित कंट्रोलर
क्लाउड-प्रबंधित मॉडल नियंत्रण प्लेन को वेंडर-होस्टेड SaaS प्लेटफ़ॉर्म पर स्थानांतरित करता है, जबकि डेटा प्लेन किनारे (एज) पर वितरित रहता है।
- आर्किटेक्चर: केंद्रीकृत क्लाउड नियंत्रण प्लेन, वितरित स्थानीय डेटा प्लेन।
- लाभ: तीव्र स्केलेबिलिटी, OPEX सदस्यता मॉडल, ज़ीरो-टच प्रोविज़निंग, और भौगोलिक रूप से बिखरे हुए साइटों पर एक एकीकृत प्रबंधन डैशबोर्ड।
- नुकसान: प्रबंधन के लिए विश्वसनीय WAN कनेक्टिविटी की आवश्यकता होती है (हालांकि स्थानीय डेटा स्विचिंग आउटेज से बची रहती है), और वेंडर के क्लाउड क्षेत्र के आधार पर संभावित डेटा निवास संबंधी चिंताएं।
- सर्वोत्तम उपयोग: रिटेल चेन, वितरित उद्यम शाखाओं और फ़्रैंचाइज़ी संचालन जैसे बहु-साइट परिवेश।
3. कंट्रोलर-रहित (स्वायत्त/मेश)
इस मॉडल में, एक्सेस पॉइंट पीयर-टू-पीयर संचार करते हैं, बुनियादी समन्वय को संभालने के लिए आपस में एक वर्चुअल कंट्रोलर चुनते हैं।
- आर्किटेक्चर: वितरित नियंत्रण और डेटा प्लेन।
- लाभ: प्रवेश की न्यूनतम लागत, सरल परिनियोजन, किसी समर्पित कंट्रोलर हार्डवेयर या क्लाउड सदस्यता की आवश्यकता नहीं।
- नुकसान: सीमित स्केलेबिलिटी, बुनियादी रोमिंग क्षमताएं, और उन्नत उद्यम सुरक्षा सुविधाओं की कमी।
- सर्वोत्तम उपयोग: कम क्लाइंट घनत्व और न्यूनतम अनुपालन आवश्यकताओं वाले छोटे, एकल-साइट परिनियोजन (जैसे, छोटे रिटेल आउटलेट, बुटीक कैफे)।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
डिप्लॉयमेंट के लिए सर्वोत्तम अभ्यास
चुने गए आर्किटेक्चर के बावजूद, नेटवर्क स्थिरता और प्रदर्शन सुनिश्चित करने के लिए उद्योग-मानक सर्वोत्तम अभ्यासों का पालन करना अत्यंत महत्वपूर्ण है।
- औसत के लिए नहीं, बल्कि पीक लोड के लिए साइज तय करें: WLC क्षमता को समवर्ती APs और समवर्ती क्लाइंट सेशन के आधार पर सख्ती से लाइसेंस और लागू किया जाता है। Transport हब या स्टेडियम जैसे उच्च-घनत्व वाले वातावरण के लिए डिजाइन करते समय, आपको औसत दैनिक उपयोग के बजाय पीक इवेंट लोड के आधार पर क्षमता की गणना करनी चाहिए। ऐसा न करने पर महत्वपूर्ण समय के दौरान WLC क्लाइंट एसोसिएशन अनुरोधों को ड्रॉप कर देगा।
- रिडंडेंसी के लिए डिजाइन करें: एक हार्डवेयर WLC विफलता का एकल बिंदु (सिंगल पॉइंट ऑफ फेल्योर) होता है। डिप्लॉयमेंट में हाई अवेलेबिलिटी (HA) को शामिल किया जाना चाहिए। आधुनिक प्लेटफॉर्म Stateful Switchover (SSO) का समर्थन करते हैं, जिससे यह सुनिश्चित होता है कि क्लाइंट सेशन और AP एसोसिएशन बिना दोबारा ऑथेंटिकेशन की आवश्यकता के स्टैंडबाय कंट्रोलर पर आसानी से फेल ओवर हो जाएं।
- हाई बैंडविड्थ के लिए लोकल ब्रेकआउट लागू करें: सेंट्रलाइज्ड WLC आर्किटेक्चर में, कोर नेटवर्क पर CAPWAP टनल के माध्यम से हाई-बैंडविड्थ वाले गेस्ट ट्रैफिक (जैसे, वीडियो स्ट्रीमिंग) को बैकहॉल करने से बचें। इस ट्रैफिक को सीधे इंटरनेट पर ऑफलोड करने के लिए एज पर लोकल स्विचिंग का उपयोग करें, जिससे कंट्रोल प्लेन फ़ंक्शन और सुरक्षित कॉर्पोरेट ट्रैफिक के लिए WLC प्रोसेसिंग क्षमता सुरक्षित रहे।
- सख्त सुरक्षा नीतियां लागू करें: सुरक्षा के लिए WLC को केंद्रीय प्रवर्तन बिंदु के रूप में उपयोग करें। जहां भी समर्थित हो, WPA3 Enterprise डिप्लॉय किया जाना सुनिश्चित करें, और अवांछित उपकरणों के बीच पीयर-टू-पीयर संचार को रोकने के लिए Guest WiFi नेटवर्क पर सख्त क्लाइंट आइसोलेशन लागू करें।
ट्रबलशूटिंग और जोखिम शमन
जब WLC डिप्लॉयमेंट विफल होता है, तो इसका प्रभाव अक्सर प्रणालीगत होता है। तेजी से समाधान के लिए सामान्य विफलता मोड को समझना आवश्यक है।
एसिमेट्रिक राउटिंग और CAPWAP फ्रैगमेंटेशन
जोखिम: एक जटिल WAN में सेंट्रलाइज्ड WLC डिप्लॉय करते समय, MTU (मैक्सिमम ट्रांसमिशन यूनिट) बेमेल होने के कारण CAPWAP पैकेट विभाजित (फ्रैगमेंट) हो सकते हैं। इससे AP के प्रदर्शन में भारी गिरावट आती है और AP बीच-बीच में डिस्कनेक्ट हो सकता है। समाधान: सुनिश्चित करें कि AP और WLC के बीच पूरे पथ में MTU सुसंगत है। यदि फ्रैगमेंटेशन अपरिहार्य है, तो पैकेट ड्रॉप को रोकने के लिए TCP MSS (मैक्सिमम सेगमेंट साइज) को एडजस्ट करने के लिए WLC को कॉन्फ़िगर करें।
AP डेंसिटी बनाम चैनल इंटरफेरेंस
जोखिम: यदि चैनल प्लानिंग की अनदेखी की जाती है, तो WLC में अधिक AP जोड़ने से क्षमता रैखिक रूप से नहीं बढ़ती है। WLC का ऑटोमेटेड RF मैनेजमेंट (जैसे, Cisco का RRM या Aruba का ARM) अत्यधिक घने डिप्लॉयमेंट में अस्थिर हो सकता है, जिससे चैनल और पावर लेवल लगातार बदलते रहते हैं, और क्लाइंट अनुभव खराब होता है।समाधान: संपूर्ण प्रेडिक्टिव और एक्टिव साइट सर्वे करें। WLC के RF एल्गोरिदम को मैन्युअल रूप से ट्यून करें, ताकि को-चैनल व्यवधान को रोकने के लिए सख्त न्यूनतम और अधिकतम ट्रांसमिट पावर थ्रेशोल्ड निर्धारित किए जा सकें।
अनुपालन और डेटा रेजीडेंसी
जोखिम: वेंडर के डेटा सेंटर स्थानों की पुष्टि किए बिना क्लाउड-प्रबंधित कंट्रोलर को तैनात करने से तुरंत GDPR या PCI-DSS का उल्लंघन हो सकता है, विशेष रूप से तब जब गेस्ट MAC एड्रेस या ऑथेंटिकेशन लॉग अनुपालन क्षेत्राधिकारों से बाहर प्रोसेस किए जाते हैं। समाधान: क्लाउड WLC वेंडर के डेटा रेजीडेंसी आर्किटेक्चर को सत्यापित करें। सुनिश्चित करें कि डेटा प्रोसेसिंग एग्रीमेंट (DPA) लागू हैं और वेंडर यूरोपीय डिप्लॉयमेंट के लिए स्थानीयकृत डेटा स्टोरेज का समर्थन करता है।
ROI और व्यावसायिक प्रभाव
WLC आर्किटेक्चर को तैनात, अपग्रेड या माइग्रेट करने का निर्णय मापने योग्य व्यावसायिक परिणामों द्वारा उचित होना चाहिए। ROI का मूल्यांकन आमतौर पर तीन मानकों पर किया जाता है:
- परिचालन दक्षता: क्लाउड-प्रबंधित WLCs वितरित नेटवर्क के प्रबंधन के परिचालन ओवरहेड को काफी कम करते हैं। ज़ीरो-टच प्रोविज़निंग के माध्यम से APs को सीधे दूरस्थ स्थानों पर भेजा जा सकता है, जो कनेक्ट होने पर क्लाउड से कॉन्फ़िगरेशन को स्वचालित रूप से डाउनलोड कर लेते हैं। इससे महंगे ऑन-साइट इंजीनियरिंग दौरों की आवश्यकता समाप्त हो जाती है।
- जोखिम में कमी: मजबूत HA वाला एक केंद्रीकृत हार्डवेयर WLC मिशन-क्रिटिकल ऑपरेशन्स, जैसे कि हेल्थकेयर वातावरण के लिए आवश्यक ऑफलाइन रेजिलिएंस प्रदान करता है। एक रिडंडेंट WLC की लागत प्रणालीगत नेटवर्क आउटेज के वित्तीय और प्रतिष्ठित नुकसान की तुलना में अक्सर नगण्य होती है।
- उन्नत एनालिटिक्स को सक्षम करना: WLC बुनियादी कनेक्टिविटी प्रदान करता है, लेकिन वास्तविक व्यावसायिक मूल्य एप्लीकेशन लेयर पर अनलॉक होता है। WLC को Purple के WiFi Analytics जैसे प्लेटफॉर्म के साथ एकीकृत करके, रॉ कनेक्शन डेटा को काम में आने योग्य इंटेलिजेंस में बदल दिया जाता है। Purple, OpenRoaming जैसी सेवाओं के लिए एक मुफ्त आइडेंटिटी प्रोवाइडर (IdP) के रूप में कार्य करता है, जो मूल्यवान फर्स्ट-पार्टी डेटा कैप्चर करता है। इससे स्थान विज़िटर के रुकने के समय को माप सकते हैं, फुटफॉल पैटर्न को समझ सकते हैं और लक्षित मार्केटिंग अभियान चला सकते हैं, जो सीधे राजस्व सृजन में योगदान करते हैं।
जैसा कि हमारे हालिया विज्ञापन, Purple Appoints Iain Fox as VP Growth में चर्चा की गई है, ध्यान तेजी से डिजिटल समावेशन और स्मार्ट सिटी इनोवेशन पर केंद्रित हो रहा है। Purple के एनालिटिक्स के साथ मिलकर एक मजबूत WLC आर्किटेक्चर इन पहलों की आधारशिला बनता है, जो विशाल सार्वजनिक स्थानों पर निर्बाध, सुरक्षित और व्यावहारिक कनेक्टिविटी को सक्षम बनाता है। इसके अलावा, आधुनिक ऑथेंटिकेशन विधियों को अपनाना, जैसे कि How a wi fi assistant Enables Passwordless Access in 2026 में विस्तृत जानकारी दी गई है, पूरी तरह से WLC इन्फ्रास्ट्रक्चर द्वारा प्रदान किए गए सुरक्षित, केंद्रीकृत पॉलिसी एनफोर्समेंट पर निर्भर करता है।
मुख्य परिभाषाएं
CAPWAP
Control and Provisioning of Wireless Access Points. एक लाइटवेट AP और WLC के बीच संचार को एनकैप्सुलेट करने के लिए उपयोग किया जाने वाला मानक प्रोटोकॉल।
WAN लिंक पर APs और कंट्रोलर के बीच कनेक्टिविटी समस्याओं के निवारण के लिए CAPWAP को समझना महत्वपूर्ण है।
Split-MAC Architecture
एक डिज़ाइन जहां 802.11 MAC लेयर के कार्यों को एक्सेस पॉइंट (रीयल-टाइम कार्य) और WLC (प्रबंधन कार्य) के बीच विभाजित किया जाता है।
यह वह मूलभूत अवधारणा है जो एक बड़े वायरलेस एस्टेट के केंद्रीकृत नियंत्रण को सक्षम बनाती है।
Local Switching (FlexConnect)
एक कॉन्फ़िगरेशन जहां कंट्रोल प्लेन WLC पर रहता है, लेकिन क्लाइंट डेटा ट्रैफ़िक को सीधे AP या एज स्विच पर स्थानीय वायर्ड नेटवर्क पर रूट किया जाता है।
वितरित वातावरण में WLC और WAN लिंक पर बैंडविड्थ की अड़चनों को कम करने के लिए आवश्यक है।
Stateful Switchover (SSO)
एक हाई-अवेलेबिलिटी विशेषता जहां एक स्टैंडबाय WLC सभी क्लाइंट सत्रों की स्थिति बनाए रखता है, जिससे क्लाइंट के पुन: प्रमाणीकरण के बिना निर्बाध फ़ेलओवर की अनुमति मिलती है।
मिशन-क्रिटिकल परिनियोजनों के लिए महत्वपूर्ण है जहां हार्डवेयर विफलता के दौरान कॉल ड्रॉप होना या स्ट्रीमिंग सत्रों का बाधित होना अस्वीकार्य है।
Sticky Client
एक वायरलेस डिवाइस जो अधिक मजबूत सिग्नल वाले नजदीकी AP पर रोमिंग करने के बजाय, कमजोर सिग्नल वाले दूर के AP से जुड़ा रहता है।
WLCs RF वातावरण के एक केंद्रीकृत दृष्टिकोण के आधार पर रोमिंग निर्णयों को व्यवस्थित करके इसे कम करते हैं।
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक, जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक ऑथेंटिकेशन मैकेनिज्म प्रदान करता है।
एंटरप्राइज वायरलेस सुरक्षा के लिए मानक, जिसमें WLC को केंद्रीकृत ऑथेंटिकेटर के रूप में कार्य करने की आवश्यकता होती है।
Zero-Touch Provisioning (ZTP)
साइट पर मैन्युअल कॉन्फ़िगरेशन के बिना नेटवर्क उपकरणों (जैसे APs) को डिप्लॉय करने की क्षमता; डिवाइस अपने कॉन्फ़िगरेशन को डाउनलोड करने के लिए स्वचालित रूप से क्लाउड कंट्रोलर से कनेक्ट हो जाता है।
मल्टी-साइट डिप्लॉयमेंट के लिए क्लाउड-मैनेज्ड WLC आर्किटेक्चर का प्राथमिक परिचालन लाभ।
Data Plane vs. Control Plane
डेटा प्लेन उपयोगकर्ता ट्रैफ़िक (पेलोड) को ले जाता है, जबकि कंट्रोल प्लेन प्रबंधन और राउटिंग जानकारी ले जाता है।
आधुनिक WLC आर्किटेक्चर अक्सर इन्हें अलग करते हैं, जिससे कंट्रोल प्लेन क्लाउड में रहता है जबकि डेटा प्लेन एज पर वितरित हो जाता है।
हल किए गए उदाहरण
400 स्थानों वाली एक राष्ट्रीय रिटेल चेन नेटवर्क रीफ्रेश की योजना बना रही है। प्रत्येक स्थान पर औसतन 3 APs हैं। वर्तमान बुनियादी ढांचा पुराने, स्वायत्त APs पर निर्भर है, जिससे असंगत सुरक्षा नीतियां बनती हैं और मुख्य कार्यालय से नेटवर्क स्वास्थ्य की शून्य दृश्यता मिलती है। उन्हें एक ऐसे समाधान की आवश्यकता है जो CAPEX को कम करे, परिनियोजन के लिए किसी ऑन-साइट IT कर्मचारियों की आवश्यकता न हो, और केंद्रीकृत एनालिटिक्स प्रदान करे।
इष्टतम समाधान एक क्लाउड-मैनेज्ड कंट्रोलर आर्किटेक्चर है। 400 हार्डवेयर WLCs को तैनात करना वित्तीय रूप से व्यावहारिक नहीं है, और 1,200 स्वायत्त APs को प्रबंधित करना परिचालन रूप से असंभव है। क्लाउड मॉडल APs को सीधे स्टोर पर भेजने की अनुमति देता है (Zero-Touch Provisioning)। कनेक्शन होने पर, वे अपने कॉन्फ़िगरेशन को डाउनलोड करने के लिए वेंडर के क्लाउड डैशबोर्ड पर सुरक्षित रूप से टनल बनाते हैं। डेटा प्लेन स्थानीय रहता है (पॉइंट-ऑफ-सेल ट्रैफ़िक को सीधे संभालना), जबकि कंट्रोल प्लेन क्लाउड में केंद्रीकृत होता है। पूरे एस्टेट में फुटफॉल और ड्वेल टाइम मेट्रिक्स प्रदान करने के लिए Purple के एनालिटिक्स प्लेटफॉर्म को क्लाउड कंट्रोलर के API के माध्यम से एकीकृत किया गया है।
एक प्रमुख शिक्षण अस्पताल नैदानिक कर्मचारियों के लिए महत्वपूर्ण VoIP संचार और इलेक्ट्रॉनिक स्वास्थ्य रिकॉर्ड (EHR) तक सुरक्षित पहुंच का समर्थन करने के लिए एक विशाल परिसर में एक नया वायरलेस नेटवर्क तैनात कर रहा है। पर्यावरण लेटेंसी के प्रति अत्यधिक संवेदनशील है, इसके लिए सख्त HIPAA/GDPR अनुपालन की आवश्यकता है, और बाहरी इंटरनेट कनेक्शन विफल होने पर भी इसे चालू रहना चाहिए।
एक हाई अवेलेबिलिटी (एक्टिव/स्टैंडबाय) पेयर में ऑन-प्रिमाइसेस तैनात एक पारंपरिक हार्डवेयर WLC की आवश्यकता होती है। ऑफ़लाइन लचीलेपन (WAN आउटेज से बचे रहने) की सख्त आवश्यकता प्राथमिक कंट्रोल प्लेन के रूप में क्लाउड-मैनेज्ड कंट्रोलर्स को समाप्त कर देती है। लेटेंसी को कम करने के लिए सभी नैदानिक ट्रैफ़िक को स्थानीय रूप से एज पर स्विच किया जाना चाहिए, जबकि प्रबंधन और प्रमाणीकरण ट्रैफ़िक को WLC पर केंद्रीकृत किया जाता है। WLC पूरे परिसर में समान रूप से 802.1X प्रमाणीकरण लागू करता है।
अभ्यास प्रश्न
Q1. एक विश्वविद्यालय परिसर अपने वायरलेस नेटवर्क को अपग्रेड कर रहा है। उन्हें लेक्चर थिएटरों के बीच घूमने वाले छात्रों के लिए निर्बाध रोमिंग, मजबूत 802.1X ऑथेंटिकेशन की आवश्यकता है, और इंटरनेट तक पहुँचने से पहले सभी उपयोगकर्ता ट्रैफ़िक की जाँच ऑन-प्रिमाइसेस फ़ायरवॉल द्वारा की जानी चाहिए। कौन सा WLC आर्किटेक्चर सबसे उपयुक्त है?
संकेत: सभी ट्रैफ़िक को एक ऑन-प्रिमाइसेस एप्लायंस द्वारा जांचे जाने की आवश्यकता पर विचार करें।
मॉडल उत्तर देखें
केंद्रीकृत डेटा प्लेन वाला एक पारंपरिक हार्डवेयर WLC। ऑन-प्रिमाइसेस फ़ायरवॉल के माध्यम से सभी ट्रैफ़िक को रूट करने की आवश्यकता यह तय करती है कि क्लाइंट ट्रैफ़िक को कोर नेटवर्क और फ़ायरवॉल को सौंपे जाने से पहले एक केंद्रीय बिंदु (WLC) पर वापस लाया जाना चाहिए। स्थानीय ब्रेकआउट वाला क्लाउड-मैनेज्ड कंट्रोलर केंद्रीय फ़ायरवॉल को बायपास कर देगा।
Q2. 20 कमरों वाले एक बुटीक होटल को मेहमानों की इंटरनेट पहुँच के लिए एक बुनियादी वायरलेस नेटवर्क की आवश्यकता है। उनके पास कोई समर्पित IT कर्मचारी नहीं है और बजट न्यूनतम है। अनुपालन आवश्यकताएँ कम हैं। सबसे अधिक लागत प्रभावी दृष्टिकोण क्या है?
संकेत: बहुत छोटे डिप्लॉयमेंट के लिए IT कर्मचारियों की कमी और न्यूनतम बजट पर ध्यान केंद्रित करें।
मॉडल उत्तर देखें
एक कंट्रोलर-लेस (ऑटोनॉमस/मेश) आर्किटेक्चर। संभवतः 10 से कम AP के छोटे डिप्लॉयमेंट के लिए, हार्डवेयर WLC की लागत या क्लाउड कंट्रोलर का आवर्ती सब्सक्रिप्शन उचित नहीं है। बुनियादी कॉन्फ़िगरेशन और रोमिंग को संभालने के लिए AP एक वर्चुअल कंट्रोलर चुन सकते हैं।
Q3. आप 60,000 सीटों वाले स्टेडियम के लिए एक नेटवर्क डिज़ाइन कर रहे हैं। डिज़ाइन में 800 एक्सेस पॉइंट्स की आवश्यकता है। वेंडर की WLC डेटाशीट अधिकतम 1,000 AP और 10,000 समवर्ती क्लाइंट की क्षमता बताती है। क्या यह WLC उपयुक्त आकार का है?
संकेत: AP संख्या से आगे देखें और आयोजन स्थल के घनत्व पर विचार करें।
मॉडल उत्तर देखें
नहीं। जबकि WLC 800 AP का समर्थन करता है, 10,000 की समवर्ती क्लाइंट सीमा 60,000 सीटों वाले स्टेडियम के लिए बेहद अपर्याप्त है। किसी इवेंट के दौरान, समवर्ती कनेक्शन 30,000 से अधिक होने की संभावना है। WLC का आकार चरम समवर्ती क्लाइंट के आधार पर तय किया जाना चाहिए, जिसके लिए काफी बड़े कंट्रोलर या कंट्रोलर्स के क्लस्टर की आवश्यकता होगी।
अक्सर पूछे जाने वाले प्रश्न
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
इस श्रृंखला में आगे पढ़ें
Mesh Network बनाम Access Points: बड़े स्थानों के लिए कौन सा बेहतर है?
यह तकनीकी गाइड बड़े पैमाने के स्थानों के लिए मेश नेटवर्क और पारंपरिक वायर्ड एक्सेस पॉइंट्स के बीच एक निश्चित तुलना प्रदान करती है, जिसमें आर्किटेक्चर, प्रदर्शन ट्रेड-ऑफ और तैनाती रणनीति शामिल है। यह IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण के लिए उच्च-प्रदर्शन, अनुपालन वाले WiFi बुनियादी ढांचे को डिजाइन करने के लिए व्यावहारिक रूपरेखा से लैस करती है। यह गाइड इन आर्किटेक्चरल निर्णयों को Purple के हार्डवेयर-अज्ञेयवादी गेस्ट WiFi और एनालिटिक्स प्लेटफॉर्म पर भी मैप करती है, जो यह प्रदर्शित करता है कि कैसे सही बुनियादी ढांचे का चयन मापने योग्य व्यावसायिक परिणामों को संचालित करता है।
Cisco Meraki बनाम Aruba: Guest WiFi के लिए एक तकनीकी तुलना
एंटरप्राइज guest WiFi डिप्लॉयमेंट के लिए Cisco Meraki और HPE Aruba की एक आधिकारिक तकनीकी तुलना। यह गाइड IT प्रबंधकों और आर्किटेक्ट्स को आर्किटेक्चर, ऑथेंटिकेशन, नेटवर्क सेगमेंटेशन और हार्डवेयर-अज्ञेयवादी एनालिटिक्स एकीकरण पर व्यावहारिक अंतर्दृष्टि प्रदान करती है।
Controller-Based बनाम Cloud-Managed Access Points की तुलना
यह तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ वातावरण के लिए controller-based और cloud-managed Access Point आर्किटेक्चर की तुलना करती है। यह IT लीडर्स को डेप्लॉयमेंट मॉडल, कुल स्वामित्व लागत, और Purple जैसे गेस्ट इंटेलिजेंस प्लेटफॉर्म के साथ एकीकरण क्षमताओं के मूल्यांकन के लिए एक वेंडर-न्यूट्रल ढांचा प्रदान करती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।