
Che cos'è un WLC (Wireless LAN Controller) e ne hai ancora bisogno?
Questa guida completa esplora l'evoluzione dei Wireless LAN Controller (WLC) e fornisce un framework tecnico per determinare la giusta architettura nel 2026. Copre i modelli tradizionali basati su hardware, gestiti in cloud e senza controller, descrivendo dettagliatamente il loro impatto su conformità, scalabilità e guest experience.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al Guest WiFi →
Wireless LAN controller (WLC) architecture advisor
Model your wireless estate, evaluate CAPWAP tunneling versus local FlexConnect switching, calculate controller capacity, and generate enterprise configuration blueprints.
High-availability hardware WLC cluster (centralised CAPWAP)
Centralised CAPWAP data plane tunnels all client traffic to core data centre firewalls for deep packet inspection (DPI) and content filtering.
Key architectural advantages:
- Deterministic RF control, sub-second AP handoffs, and centralised 802.1X policy enforcement
- Carrier-grade High Availability Stateful Switchover (SSO) preventing voice call or video stream drops
- Seamless modernisation with Purple cloud overlay without replacing existing Catalyst switches or APs
Request an enterprise WLC architecture review
Planning a controller refresh, migrating from on-premises WLCs to cloud management, or seeking to modernise guest WiFi on existing Cisco or Aruba hardware? Connect with Purple wireless solutions architects for a customised evaluation.

Executive Summary
Per i manager IT e gli architetti di rete che distribuiscono reti wireless aziendali, il Wireless LAN Controller (WLC) ha storicamente rappresentato il sistema nervoso centrale dell'infrastruttura wireless. Tuttavia, il panorama architetturale è cambiato in modo significativo. Con l'avvento delle architetture gestite in cloud e dei data plane distribuiti, la domanda fondamentale per qualsiasi nuova implementazione o ciclo di aggiornamento non è più semplicemente "quale controller dobbiamo acquistare", bensì "abbiamo ancora bisogno di un controller hardware?"
Questa guida fornisce un'analisi tecnica dettagliata delle architetture WLC nel 2026. Esaminiamo l'evoluzione dai tradizionali hardware centralizzati alle moderne topologie gestite in cloud e senza controller. Mettendo a confronto queste architetture tecniche con i requisiti di conformità reali (come PCI-DSS e GDPR), le esigenze di scalabilità e i risultati dell'esperienza ospite, questo riferimento consente ai decisori tecnici di selezionare la strategia di control plane più appropriata.
Inoltre, esploriamo come le piattaforme come Purple operino in modo agnostico al di sopra di questo livello infrastrutturale, trasformando la connettività grezza in intelligenza operativa, indipendentemente dal fornitore hardware sottostante.
Approfondimento Tecnico: Capire il WLC
L'Evoluzione del Control Plane
Un Wireless LAN Controller (WLC) è un dispositivo di rete responsabile della gestione centralizzata, della configurazione e dell'applicazione delle policy di sicurezza su più access point (AP) wireless. Nelle prime distribuzioni wireless, gli AP operavano in modo autonomo, richiedendo configurazioni individuali e mancando della capacità di coordinare gli ambienti RF o i passaggi di roaming. Con la transizione del wireless da rete di convenienza a infrastruttura mission-critical, il sovraccarico amministrativo degli AP autonomi è diventato insostenibile.
Il WLC ha risolto questo problema attraverso l'introduzione dell'architettura split-MAC. In questo modello, l'AP (spesso definito AP "lightweight") gestisce le funzioni dello strato fisico 802.11 in tempo reale e sensibili al fattore tempo, come la trasmissione dei beacon e le risposte ai probe. Il controller si assume la responsabilità delle funzioni a livello MAC non in tempo reale, inclusi la gestione RF, l'applicazione delle policy di sicurezza e l'autenticazione dei client. La comunicazione tra l'AP lightweight e il controller è in genere incapsulata all'interno di un tunnel CAPWAP (Control and Provisioning of Wireless Access Points).
Il Ruolo di CAPWAP
Il protocollo CAPWAP è fondamentale per le operazioni tradizionali del WLC. Stabilisce un tunnel sicuro tra l'AP e il controller, trasportando sia il traffico di controllo (gestione e configurazione) che il traffico dati (payload dei client).
In una distribuzione con data plane centralizzato, tutto il traffico dei client viene reindirizzato al controller prima di essere instradato verso la rete cablata. Ciò consente un'applicazione centralizzata delle policy, un'ispezione approfondita dei pacchetti e una gestione semplificata delle VLAN. Tuttavia, può creare un collo di bottiglia significativo in ambienti ad alta densità.
Per mitigare questo problema, molte distribuzioni moderne utilizzano FlexConnect (Cisco) o architetture di commutazione locale simili. In questo caso, il control plane rimane centralizzato sul WLC, ma il data plane è distribuito, consentendo al traffico dei client di instradarsi localmente sullo switch di edge. Ciò riduce drasticamente il carico di elaborazione sul WLC e migliora il throughput, in particolare sui collegamenti WAN.
Roaming Trasparente e Gestione dei Client
Uno dei principali fattori tecnici per l'implementazione di un WLC è il roaming trasparente dei client. In un ambiente multi-AP, un client che si sposta all'interno dell'area di copertura deve passare da un AP all'altro. Senza un controller, il client prende questa decisione in modo completamente indipendente, il che spesso si traduce nella sindrome del "client appiccicoso" (sticky client), in cui il dispositivo mantiene una connessione debole con un AP lontano, riducendo la capacità complessiva del canale.
Un WLC orchestra questo processo. Mantenendo una visione centralizzata dell'ambiente RF e dello stato di autenticazione del client (particolarmente critico per le implementazioni 802.1X), il controller può pre-configurare l'evento di roaming. Facilita il trasferimento della cache PMK (Pairwise Master Key) del client all'AP di destinazione, consentendo una transizione fluida in millisecondi, garantendo che le chiamate VoIP e le sessioni di streaming rimangano ininterrotte. Questo è vitale per mantenere un'elevata soddisfazione degli ospiti in contesti come l'Hospitality e il Retail.
Guida all'implementazione: Scegliere l'architettura corretta
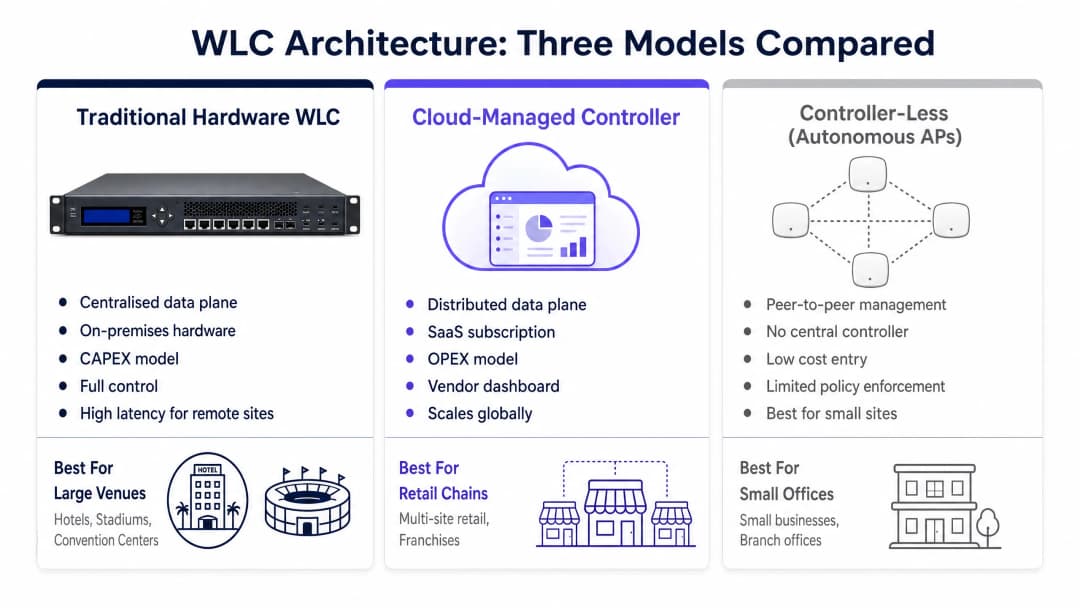
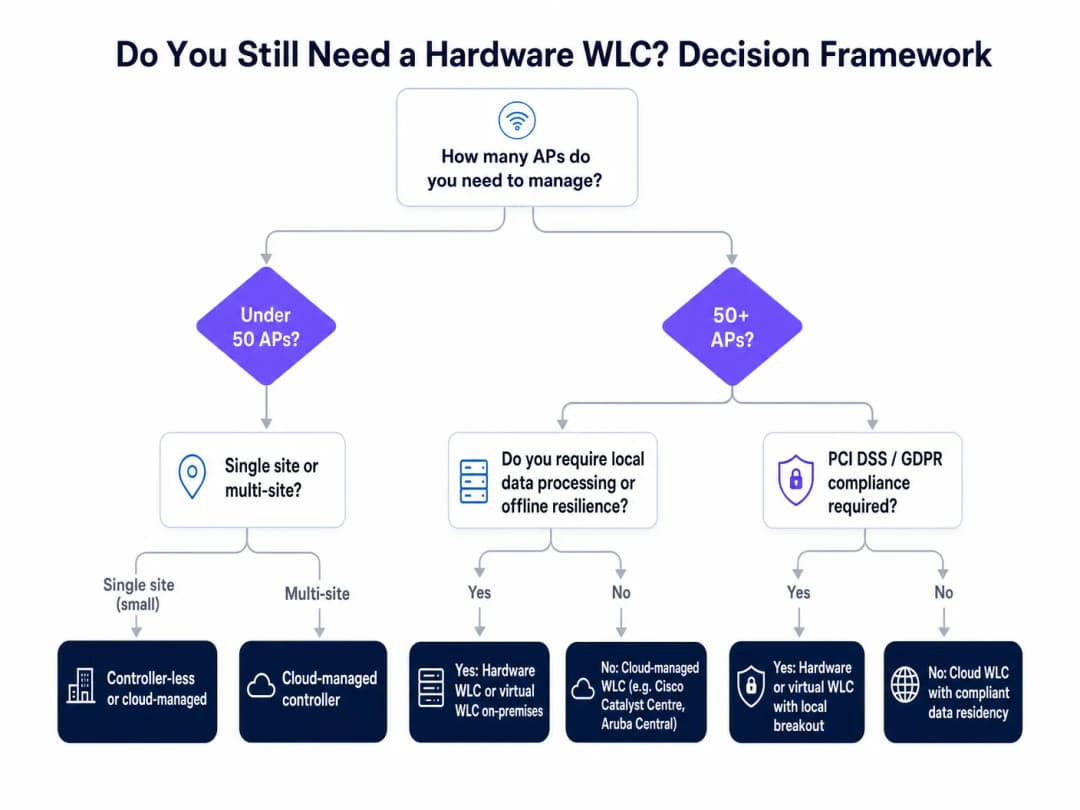
Nel 2026, gli architetti di rete devono valutare tre distinti modelli di implementazione. La decisione dipende da scalabilità, conformità, tolleranza alla latenza e strutture di budget CAPEX rispetto a OPEX.
1. WLC Hardware Tradizionale (On-Premises)
Il modello tradizionale prevede un'appliance fisica distribuita in un data center locale o in una sala server.
- Architettura: Piani di controllo e dati centralizzati (tipicamente).
- Vantaggi: Controllo completo sulla residenza dei dati, resilienza offline (sopravvive alle interruzioni WAN) e applicazione di policy altamente granulare.
- Svantaggi: CAPEX iniziale elevato, limiti di capacità finiti che richiedono la sostituzione dell'hardware per una scalabilità significativa e configurazioni di ridondanza complesse (N+1 o Active/Standby).
- Ideale per: Grandi implementazioni in un unico sito (es. stadi, grandi ospedali, campus universitari) in cui l'elaborazione locale dei dati è imposta da vincoli di conformità o di latenza.
2. Controller Gestito in Cloud
Il modello gestito in cloud astrae il piano di controllo su una piattaforma SaaS ospitata dal fornitore, mentre il piano dati rimane distribuito all'edge.
- Architettura: Piano di controllo cloud centralizzato, piano dati locale distribuito.
- Vantaggi: Scalabilità rapida, modello di abbonamento OPEX, provisioning zero-touch e una dashboard di gestione unificata per siti geograficamente dispersi.
- Svantaggi: Richiede una connettività WAN affidabile per la gestione (sebbene lo switching dei dati locali sopravviva alle interruzioni) e potenziali problemi di residenza dei dati a seconda della regione cloud del fornitore.
- Ideale per: Ambienti multi-sito come catene di vendita al dettaglio, filiali aziendali distribuite e attività in franchising.
3. Senza Controller (Autonomo/Mesh)
In questo modello, gli access point comunicano peer-to-peer, eleggendo un controller virtuale tra di loro per gestire il coordinamento di base.
- Architettura: Piani di controllo e dati distribuiti.
- Vantaggi: Costo di ingresso minimo, implementazione semplice, nessun hardware controller dedicato o abbonamento cloud richiesto.
- Svantaggi: Scalabilità limitata, funzionalità di roaming di base e mancanza di funzionalità di sicurezza aziendali avanzate.
- Ideale per: Piccole implementazioni in un unico sito (es. piccoli negozi al dettaglio, boutique cafè) con bassa densità di client e requisiti di conformità minimi.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Best practice per la distribuzione
Indipendentemente dall'architettura scelta, l'adesione alle best practice standard del settore è fondamentale per garantire la stabilità e le prestazioni della rete.
- Dimensionamento per il picco, non per la media: La capacità del controller LAN wireless è strettamente regolata da licenze e applicata in base agli AP simultanei e alle sessioni client simultanee. Quando si progetta per ambienti ad alta densità come hub di Trasporto o stadi, è necessario calcolare la capacità in base al carico di picco dell'evento, non all'utilizzo medio giornaliero. In caso contrario, il controller rifiuterà le richieste di associazione dei client durante i periodi critici.
- Progettazione per la ridondanza: Un controller hardware rappresenta un singolo punto di vulnerabilità. Le installazioni devono integrare l'alta disponibilità (HA). Le piattaforme moderne supportano lo Stateful Switchover (SSO), garantendo che le sessioni client e le associazioni degli AP passino senza problemi a un controller di standby senza richiedere una nuova autenticazione.
- Implementazione del breakout locale per l'alta larghezza di banda: Nelle architetture di controller centralizzate, evita di reindirizzare il traffico guest ad alta larghezza di banda (ad esempio, lo streaming video) attraverso il tunnel CAPWAP verso la rete centrale. Utilizza lo switching locale a livello di edge per scaricare questo traffico direttamente su internet, preservando la capacità di elaborazione del controller per le funzioni del piano di controllo e il traffico aziendale sicuro.
- Applicazione di policy di sicurezza rigorose: Utilizza il controller come punto centrale di applicazione della sicurezza. Assicurati che WPA3 Enterprise sia implementato dove supportato e applica un rigoroso isolamento dei client sulle reti Guest WiFi per impedire la comunicazione peer-to-peer tra dispositivi non attendibili.
Risoluzione dei problemi e mitigazione dei rischi
Quando le distribuzioni dei controller falliscono, l'impatto è spesso sistemico. Comprendere le modalità di guasto comuni è essenziale per una rapida mitigazione.
Routing asimmetrico e frammentazione CAPWAP
Rischio: Quando si distribuisce un controller centralizzato su una WAN complessa, le discrepanze di MTU (Maximum Transmission Unit) possono causare la frammentazione dei pacchetti CAPWAP. Ciò riduce significativamente le prestazioni degli AP e può causare disconnessioni intermittenti degli stessi. Mitigazione: Assicurati che l'MTU sia coerente lungo l'intero percorso tra l'AP e il controller. Se la frammentazione è inevitabile, configura il controller per regolare il TCP MSS (Maximum Segment Size) al fine di prevenire la perdita di pacchetti.
Densità degli AP rispetto all'interferenza dei canali
Rischio: L'aggiunta di altri AP a un controller non aumenta la capacità in modo lineare se si ignora la pianificazione dei canali. La gestione automatizzata delle radiofrequenze del controller (ad esempio, RRM di Cisco o ARM di Aruba) può diventare instabile in installazioni eccessivamente dense, modificando costantemente canali e livelli di potenza, con conseguente peggioramento dell'esperienza utente. Mitigazione: condurre indagini dettagliate predittive e attive del sito. Sintonizzare manualmente gli algoritmi RF del WLC, definendo soglie rigorose di potenza di trasmissione minima e massima per prevenire l'interferenza co-canale.
Conformità e residenza dei dati
Rischio: l'implementazione di un controller gestito in cloud senza verificare la posizione dei data center del fornitore può portare a immediate violazioni del GDPR o dello standard PCI-DSS, in particolare se gli indirizzi MAC degli ospiti o i log di autenticazione vengono elaborati al di fuori delle giurisdizioni conformi. Mitigazione: verificare l'architettura di residenza dei dati del fornitore del WLC in cloud. Assicurarsi che siano in vigore accordi sul trattamento dei dati (DPA) e che il fornitore supporti l'archiviazione locale dei dati per le implementazioni europee.
ROI e impatto aziendale
La decisione di implementare, aggiornare o migrare un'architettura WLC deve essere giustificata da risultati aziendali misurabili. Il ROI viene generalmente valutato attraverso tre vettori:
- Efficienza operativa: i WLC gestiti in cloud riducono significativamente i costi operativi di gestione delle reti distribuite. Il provisioning zero-touch consente di spedire gli AP direttamente alle sedi remote, scaricando automaticamente la configurazione dal cloud al momento della connessione. Ciò elimina la necessità di costose visite tecniche in loco.
- Riduzione del rischio: un WLC hardware centralizzato con una solida HA fornisce la resilienza offline richiesta per le operazioni mission-critical, come gli ambienti del settore Sanitario. Il costo di un WLC ridondante è spesso trascurabile rispetto al danno finanziario e di reputazione di un'interruzione di rete sistemica.
- Abilitazione di analisi avanzate: il WLC fornisce la connettività di base, ma il vero valore aziendale si sblocca a livello applicativo. Integrando un WLC con una piattaforma come WiFi Analytics di Purple, i dati di connessione grezzi vengono trasformati in informazioni fruibili. Purple funge da identity provider (IdP) gratuito per servizi come OpenRoaming, acquisendo preziosi dati di prima parte. Ciò consente alle strutture di misurare il tempo di permanenza, comprendere i modelli di affluenza e guidare campagne di marketing mirate, contribuendo direttamente alla generazione di ricavi.
Come discusso nel nostro recente annuncio, Purple Appoints Iain Fox as VP Growth, l'attenzione si concentra sempre più sull'inclusione digitale e sull'innovazione delle smart city. Una solida architettura WLC, abbinata ai sistemi di analisi di Purple, costituisce la base di queste iniziative, consentendo una connettività fluida, sicura e ricca di informazioni in ampi spazi pubblici. Inoltre, l'adozione di moderni metodi di autenticazione, come quelli descritti in How a wi fi assistant Enables Passwordless Access in 2026, si affida interamente all'applicazione sicura e centralizzata delle policy fornita dall'infrastruttura WLC.
Definizioni chiave
CAPWAP
Control and Provisioning of Wireless Access Points. Il protocollo standard utilizzato per incapsulare la comunicazione tra un AP leggero e un WLC.
La comprensione del CAPWAP è fondamentale per la risoluzione dei problemi di connettività tra gli AP e il controller attraverso i collegamenti WAN.
Split-MAC Architecture
Un design in cui le funzioni del livello MAC 802.11 sono suddivise tra l'access point (funzioni in tempo reale) e il WLC (funzioni di gestione).
Questo è il concetto fondamentale che consente il controllo centralizzato di un'ampia infrastruttura wireless.
Local Switching (FlexConnect)
Una configurazione in cui il control plane rimane sul WLC, ma il traffico dati dei client viene instradato direttamente sulla rete cablata locale a livello di AP o di switch di edge.
Essenziale per ridurre i colli di bottiglia della larghezza di banda sui collegamenti WLC e WAN in ambienti distribuiti.
Stateful Switchover (SSO)
Una funzionalità di alta disponibilità in cui un WLC in standby mantiene lo stato di tutte le sessioni client, consentendo un failover trasparente senza nuova autenticazione del client.
Critico per le implementazioni mission-critical in cui l'interruzione di chiamate VoIP o sessioni di streaming è inaccettabile durante un guasto hardware.
Sticky Client
Un dispositivo wireless che rimane connesso a un AP lontano con un segnale debole, anziché effettuare il roaming verso un AP più vicino con un segnale più forte.
I WLC mitigano questo problema orchestrando le decisioni di roaming sulla base di una visione centralizzata dell'ambiente RF.
802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porte, che fornisce un meccanismo di autenticazione ai dispositivi che desiderano connettersi a una LAN o WLAN.
Lo standard per la sicurezza wireless aziendale, che richiede che un WLC agisca come autenticatore centralizzato.
Zero-Touch Provisioning (ZTP)
La capacità di distribuire dispositivi di rete (come gli AP) senza configurazione manuale in loco; il dispositivo si connette automaticamente a un controller cloud per scaricare la sua configurazione.
Il principale vantaggio operativo delle architetture WLC gestite in cloud per i deployment multi-sito.
Data Plane vs. Control Plane
Il data plane trasporta il traffico utenti (payload), mentre il control plane trasporta le informazioni di gestione e instradamento.
Le moderne architetture WLC spesso separano questi elementi, mantenendo il control plane nel cloud e distribuendo il data plane all'edge.
Esempi pratici
Una catena di vendita al dettaglio nazionale con 400 punti vendita sta pianificando un aggiornamento della rete. Ciascuna sede ha una media di 3 AP. L'infrastruttura attuale si basa su AP autonomi obsoleti, il che comporta policy di sicurezza incoerenti e nessuna visibilità sullo stato della rete dalla sede centrale. Hanno bisogno di una soluzione che riduca al minimo il CAPEX, non richieda personale IT in loco per l'implementazione e fornisca analisi centralizzate.
La soluzione ottimale è un'architettura Cloud-Managed Controller. L'implementazione di 400 WLC hardware è finanziariamente impraticabile e la gestione di 1.200 AP autonomi è operativamente impossibile. Il modello cloud consente di spedire direttamente gli AP ai negozi (Zero-Touch Provisioning). Al momento della connessione, questi creano un tunnel sicuro verso la dashboard cloud del fornitore per scaricare la propria configurazione. Il data plane rimane locale (gestendo direttamente il traffico del punto vendita), mentre il control plane è centralizzato nel cloud. La piattaforma di analytics di Purple è integrata tramite l'API del controller cloud per fornire metriche sull'affluenza e sui tempi di sosta in tutto il patrimonio immobiliare.
Un importante ospedale universitario sta implementando una nuova rete wireless in un vasto campus per supportare comunicazioni VoIP critiche per il personale clinico e l'accesso sicuro alle cartelle cliniche elettroniche (EHR). L'ambiente è altamente sensibile alla latenza, richiede una stretta conformità HIPAA/GDPR e deve rimanere operativo anche in caso di guasto alla connessione internet esterna.
È necessario un WLC hardware tradizionale implementato on-premises in una coppia ad alta disponibilità (Attivo/Standby). Il severo requisito di resilienza offline (sopravvivere a un'interruzione WAN) esclude i controller gestiti in cloud come control plane primario. Tutto il traffico clinico deve essere commutato localmente all'edge per ridurre al minimo la latenza, mentre il traffico di gestione e autenticazione è centralizzato sul WLC. Il WLC applica l'autenticazione 802.1X in modo uniforme in tutto il campus.
Domande di esercitazione
Q1. Un campus universitario sta aggiornando la sua rete wireless. Richiedono un roaming fluido per gli studenti che si spostano tra le aule, una robusta autenticazione 802.1X e che tutto il traffico utenti sia ispezionato da un firewall on-premises prima di raggiungere internet. Quale architettura WLC è la più appropriata?
Suggerimento: Considera il requisito per cui tutto il traffico deve essere ispezionato da un'appliance on-premises.
Visualizza risposta modello
Un WLC hardware tradizionale con un data plane centralizzato. Il requisito di instradare tutto il traffico attraverso un firewall on-premises impone che il traffico dei client venga reindirizzato a un punto centrale (il WLC) prima di essere consegnato alla rete centrale e al firewall. Un controller gestito in cloud con local breakout supererebbe il firewall centrale.
Q2. Un boutique hotel con 20 camere necessita di una rete wireless di base per l'accesso internet degli ospiti. Non hanno personale IT dedicato e dispongono di un budget minimo. I requisiti di conformità sono bassi. Qual è l'approccio più conveniente?
Suggerimento: Concentrati sulla mancanza di personale IT e sul budget minimo per un deployment molto piccolo.
Visualizza risposta modello
Un'architettura Controller-Less (Autonoma/Mesh). Per un piccolo deployment probabilmente inferiore a 10 AP, il costo di un WLC hardware o l'abbonamento ricorrente a un controller cloud non è giustificato. Gli AP possono eleggere un controller virtuale per gestire la configurazione di base e il roaming.
Q3. Stai progettando una rete per uno stadio da 60.000 posti. Il progetto prevede 800 access point. La scheda tecnica del WLC del fornitore indica una capacità massima di 1.000 AP e 10.000 client simultanei. Questo WLC è dimensionato correttamente?
Suggerimento: Guarda oltre il conteggio degli AP e considera la densità della struttura.
Visualizza risposta modello
No. Sebbene il WLC supporti gli 800 AP, il limite di 10.000 client simultanei è ampiamente insufficiente per uno stadio da 60.000 posti. Durante un evento, le connessioni simultanee supereranno probabilmente le 30.000. Il WLC deve essere dimensionato in base al picco di client simultanei, richiedendo un controller notevolmente più grande o un cluster di controller.
Domande frequenti
What is a Wireless LAN Controller (WLC) and what does it do?
A Wireless LAN Controller (WLC) is an enterprise network appliance or cloud control plane that centrally manages lightweight access points (APs). It orchestrates radio frequency (RF) channels, transmit power levels, client roaming (802.11k/v/r), 802.1X security authentication, and policy-based VLAN segmentation across an entire wireless local area network.
Do modern enterprise networks still need a hardware WLC?
Not necessarily. While high-density campuses, hospitals, and high-security government facilities often retain on-premises hardware WLCs (such as Cisco Catalyst 9800 or Aruba Mobility Controllers) for centralized traffic tunneling and sub-second failover, distributed enterprises and branch networks increasingly adopt cloud-native or controller-less architectures (such as Cisco Meraki, Juniper Mist, or Aruba Central) with local edge breakout.
What is the difference between centralized CAPWAP and FlexConnect local switching?
In centralized CAPWAP mode, all client data packets are encapsulated in tunnels from the access points back to the central physical WLC for inspection and firewall handoff. In FlexConnect or local switching mode, the controller manages only the control plane, while user data traffic is switched directly onto local VLANs at the edge access switch, eliminating WAN bandwidth bottlenecks.
How does Purple integrate with existing hardware and cloud WLCs?
Purple operates as a cloud overlay platform compatible with all major WLC vendors. On hardware controllers like Cisco Catalyst and Aruba, Purple integrates via external WebAuth URL redirection, RADIUS authentication, and RFC 3576 / RFC 5176 Change of Authorization (CoA). On cloud-managed platforms, Purple connects through native vendor APIs to deliver customized captive portals, CRM sync, and WiFi analytics without hardware replacement.
How does a WLC eliminate sticky client connection issues?
A WLC maintains a real-time, global view of client signal metrics and neighboring access point loads. Using IEEE 802.11k neighbor reports and 802.11v BSS Transition Management frames, the controller actively prompts devices to roam to closer APs before signal degradation occurs, preventing clients from staying locked to distant access points.
Continua a leggere questa serie
Mesh Network vs Access Points: quale è meglio per i grandi spazi?
Questa guida tecnica offre un confronto definitivo tra le reti mesh e i tradizionali access point cablati per spazi di grandi dimensioni, coprendo l'architettura, i compromessi in termini di prestazioni e la strategia di implementazione. Fornisce a IT manager, architetti di rete e CTO i framework operativi per progettare infrastrutture WiFi ad alte prestazioni e conformi alle normative per i settori hospitality, retail, eventi e settore pubblico. La guida associa inoltre queste decisioni architetturali alla piattaforma di guest WiFi e analytics di Purple, indipendente dall'hardware, dimostrando come la scelta della giusta infrastruttura influenzi direttamente i risultati di business.
Cisco Meraki vs. Aruba: un confronto tecnico per il WiFi per gli ospiti
Un autorevole confronto tecnico tra Cisco Meraki e HPE Aruba per installazioni aziendali di WiFi per gli ospiti. Questa guida fornisce indicazioni pratiche per IT manager e architetti su architettura, autenticazione, segmentazione della rete e integrazione di analytics indipendenti dall'hardware.
Confronto tra Access Point basati su Controller e gestiti in Cloud
Questa guida di riferimento tecnica confronta le architetture degli Access Point basate su controller e gestite in cloud per ambienti aziendali. Fornisce ai responsabili IT un quadro neutrale rispetto ai fornitori per valutare i modelli di implementazione, il costo totale di proprietà e le capacità di integrazione con piattaforme di guest intelligence come Purple.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.