
Cisco Meraki বনাম Aruba: Guest WiFi-এর জন্য একটি প্রযুক্তিগত তুলনা
এন্টারপ্রাইজ guest WiFi ডেপ্লয়মেন্টের জন্য Cisco Meraki এবং HPE Aruba-এর একটি নির্ভরযোগ্য প্রযুক্তিগত তুলনা। এই নির্দেশিকাটি আইটি ম্যানেজার এবং আর্কিটেক্টদের আর্কিটেকচার, অথেন্টিকেশন, নেটওয়ার্ক সেগমেন্টেশন এবং হার্ডওয়্যার-স্বাধীন অ্যানালিটিক্স ইন্টিগ্রেশন সম্পর্কে কার্যকর অন্তর্দৃষ্টি প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Guest WiFi নির্দেশিকা →
Cisco Meraki vs HPE Aruba: Guest WiFi Architecture & TCO Comparison Tool
Model access point sizing, 5-year licensing costs, dynamic captive portal scaling, and multi-vendor network management across Cisco Meraki and HPE Aruba wireless estates.
Neither vendor publishes list pricing in this form and street price moves with reseller, region and volume. The defaults are planning placeholders, not quoted prices, and every TCO figure below is only as good as what you put here.
Hardware Architecture & Licensing Cost Comparison
| Comparison Criterion | Cisco Meraki | HPE Aruba | Purple Agnostic Overlay |
|---|---|---|---|
| Management Architecture | 100% Cloud-native dashboard (out-of-band management) | Hybrid: Aruba Central (cloud) or Mobility Conductor (on-prem) | Centralises guest management across both vendors |
| Zero-Touch Provisioning (ZTP) | Native cloud discovery via serial number in Dashboard | Aruba Central Activate auto-provisioning service | Compatible with ZTP splash redirect templates |
| License Expiry Impact | Traffic stops passing 30 days after cloud license lapse | Central reverts to local AP mode; on-prem controllers continue | Zero disruption to user database or marketing data |
| Client Roaming Standards | 802.11r, 802.11k, 802.11v client steering | ClientMatch real-time RF steering with 802.11k/v/r | Maintains captive portal session state across APs |
| 5-Year Total Sizing Cost | $400,000 | $397,500 | Saves migration costs during hardware refresh |
এক্সিকিউটিভ সামারি
হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টরের পরিবেশের CTO এবং নেটওয়ার্ক আর্কিটেক্টদের জন্য, সঠিক এন্টারপ্রাইজ ওয়্যারলেস অবকাঠামো নির্বাচন করা একটি অত্যন্ত গুরুত্বপূর্ণ সিদ্ধান্ত যা পরবর্তী রিফ্রেশ সাইকেলের জন্য অপারেশনাল ওভারহেড এবং গেস্টদের অভিজ্ঞতা নির্ধারণ করে। এই টেকনিক্যাল গাইডটি বাজারের দুটি শীর্ষস্থানীয় প্ল্যাটফর্মের তুলনা করে: Cisco Meraki এবং HPE Aruba।
যদিও উভয় প্ল্যাটফর্মই শক্তিশালী WiFi 6/6E পারফরম্যান্স অফার করে, তবুও তাদের ম্যানেজমেন্ট আর্কিটেকচার এবং নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের পদ্ধতিতে মৌলিক পার্থক্য রয়েছে। Cisco Meraki একটি ক্লাউড-ফার্স্ট, জিরো-টাচ প্রভিশনিং মডেলের উপর নির্ভর করে যা বিস্তৃত মাল্টি-সাইট ডিপ্লয়মেন্টে চমৎকার পারফর্ম করে। HPE Aruba হাইব্রিড ডিপ্লয়মেন্টের নমনীয়তা এবং ClearPass-এর মাধ্যমে পরিশীলিত রোল-ভিত্তিক পলিসি প্রয়োগের সুবিধা অফার করে, যা এটিকে হাই-ডেনসিটি, জটিল RF পরিবেশের জন্য একটি স্ট্যান্ডার্ডে পরিণত করেছে।
ব্যবহৃত হার্ডওয়্যার যাই হোক না কেন, এন্টারপ্রাইজ অপারেটরদের তাদের গেস্ট ইন্টেলিজেন্স লেয়ার আলাদা করা উচিত। Purple-এর মতো হার্ডওয়্যার-নিরপেক্ষ প্ল্যাটফর্মকে ইন্টিগ্রেট করার মাধ্যমে সংস্থাগুলি সম্মতি নিশ্চিত করে, তাদের WiFi Analytics ধারাবাহিকতা বজায় রাখে এবং যেকোনো হার্ডওয়্যার রিফ্রেশ সাইকেল জুড়ে উন্নত আইডেন্টিটি প্রভিশনিং সক্ষম করে।
টেকনিক্যাল ডিপ-ডাইভ: আর্কিটেকচার এবং অথেনটিকেশন
ম্যানেজমেন্ট প্লেন আর্কিটেকচার
এই দুটি ভেন্ডরের মধ্যে সবচেয়ে গুরুত্বপূর্ণ আর্কিটেকচারাল পার্থক্যটি লুকিয়ে আছে তাদের ম্যানেজমেন্ট প্লেনে।
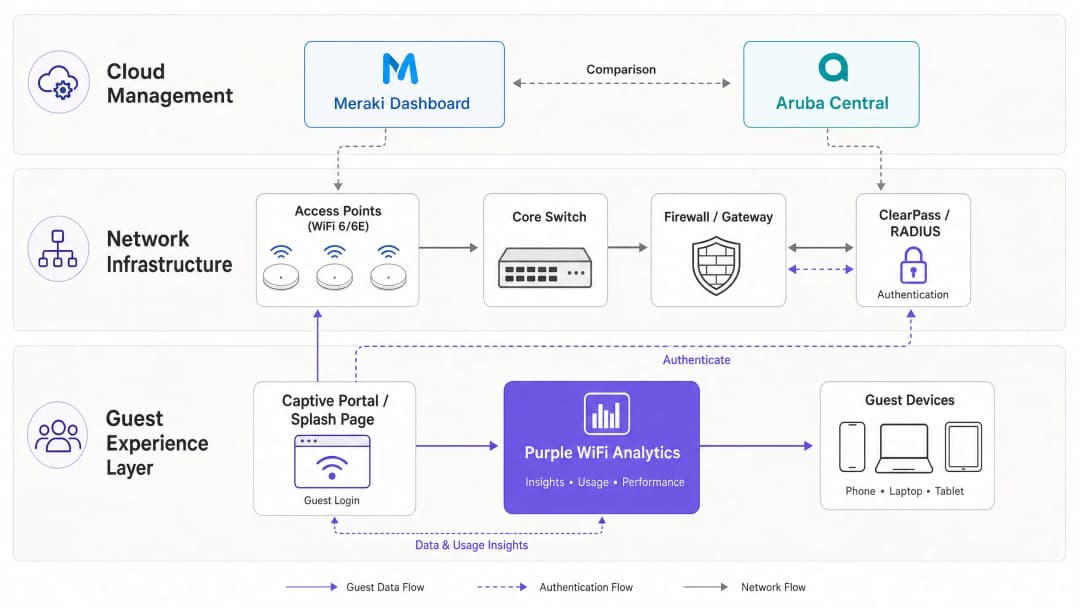
Cisco Meraki একটি সম্পূর্ণ ক্লাউড-ম্যানেজড আর্কিটেকচার ব্যবহার করে। Meraki ড্যাশবোর্ড সমস্ত কনফিগারেশন, মনিটরিং এবং ফার্মওয়্যার ম্যানেজমেন্টের জন্য একটি সিঙ্গেল পেন অফ গ্লাস হিসেবে কাজ করে। অ্যাক্সেস পয়েন্ট (APs) গুলো "হেডলেস" এবং পলিসি আপডেট পাওয়ার জন্য Meraki ক্লাউডের সাথে কানেক্টিভিটি প্রয়োজন। এই মডেলটি সত্যিকারের জিরো-টাচ প্রভিশনিং সক্ষম করে: AP গুলোকে প্রত্যন্ত Retail ব্রাঞ্চে পাঠানো যেতে পারে, PoE সুইচে প্লাগ ইন করা যেতে পারে এবং সেগুলি স্বয়ংক্রিয়ভাবে তাদের কনফিগারেশন টেমপ্লেটগুলো টেনে নেবে।
HPE Aruba একটি হাইব্রিড পদ্ধতির সুবিধা দেয়। যদিও Aruba Central, Meraki-এর মতো ক্লাউড ম্যানেজমেন্ট অফার করে, Aruba অন-প্রেমিসেস কন্ট্রোলারও (Mobility Controllers) সাপোর্ট করে। এটি অনেক Healthcare এবং পাবলিক সেক্টরের ডিপ্লয়মেন্টের জন্য একটি অপরিহার্য প্রয়োজন যেখানে ডেটা সার্বভৌমত্ব বা কঠোর NHS গভর্নেন্সের কারণে ম্যানেজমেন্ট ট্রাফিক পাবলিক ক্লাউডের মাধ্যমে রাউট করা সম্ভব হয় না।
গেস্ট অথেনটিকেশন এবং নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল
গেস্ট অনবোর্ডিং হলো সেই জায়গা যেখানে নেটওয়ার্ক পলিসি ব্যবহারকারীর অভিজ্ঞতার সাথে মিলিত হয়।Meraki বিল্ট-ইন স্প্ল্যাশ পেজ বা এক্সটার্নাল RADIUS ইন্টিগ্রেশনের মাধ্যমে গেস্ট অ্যাক্সেস পরিচালনা করে। এর নেটিভ Captive Portal কার্যকরী হলেও আধুনিক GDPR কমপ্লায়েন্সের জন্য প্রয়োজনীয় পরিশীলিত ডেটা ক্যাপচার এবং কনসেন্ট ম্যানেজমেন্টের অভাব রয়েছে। এন্টারপ্রাইজ ডিপ্লয়মেন্টের জন্য, স্ট্যান্ডার্ড আর্কিটেকচারে একটি এক্সটার্নাল Captive Portal URL (যেমন Purple)-এর দিকে নির্দেশ করে "Sign-on with" রিকোয়ারমেন্ট সহ Meraki SSID কনফিগার করা এবং RADIUS-এর মাধ্যমে অথেন্টিকেট করা অন্তর্ভুক্ত থাকে।
Aruba একটি ডেডিকেটেড নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC) অ্যাপ্লায়েন্স ClearPass Policy Manager-এর মাধ্যমে এটি সম্পন্ন করে। ClearPass Guest সেলফ-রেজিস্ট্রেশন, স্পন্সর অ্যাপ্রুভাল এবং গ্র্যানুলার রোল-ভিত্তিক অ্যাক্সেস কন্ট্রোল (RBAC)-এর জন্য ব্যাপক সুবিধা প্রদান করে। তবে, ClearPass একটি জটিল, পৃথক প্রোডাক্ট যা কার্যকরভাবে পরিচালনা করার জন্য নির্দিষ্ট লাইসেন্সিং এবং দক্ষতার প্রয়োজন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
ইমপ্লিমেন্টেশন গাইড: এন্টারপ্রাইজ ডিপ্লয়মেন্টের জন্য সেরা অনুশীলনসমূহ
১. নেটওয়ার্ক সেগমেন্টেশন এবং VLAN ডিজাইন
নিরাপত্তা এবং PCI-DSS কমপ্লায়েন্সের জন্য সঠিক নেটওয়ার্ক সেগমেন্টেশন বাধ্যতামূলক। গেস্ট ট্রাফিক অবশ্যই কর্পোরেট, IoT এবং পয়েন্ট-অফ-সেল (PoS) নেটওয়ার্ক থেকে আলাদা রাখতে হবে।
- Meraki ইমপ্লিমেন্টেশন: একটি ডেডিকেটেড গেস্ট SSID তৈরি করুন এবং এটি একটি নির্দিষ্ট VLAN (যেমন, VLAN 100) এ অ্যাসাইন করুন। লোকাল LAN সাবনেটে ট্রাফিক স্পষ্টভাবে ব্লক করতে Meraki-এর লেয়ার ৩/৭ ফায়ারওয়াল রুলস ব্যবহার করুন, যা নিশ্চিত করে যে গেস্টদের শুধুমাত্র ইন্টারনেট অ্যাক্সেস থাকবে।
- Aruba ইমপ্লিমেন্টেশন: Aruba-এর রোল-ভিত্তিক ফায়ারওয়াল ব্যবহার করুন। SSID-তে 'Guest' রোল অ্যাসাইন করুন, এবং WAN-এ HTTP/HTTPS ট্রাফিকের অনুমতি দেওয়ার আগে RFC 1918 প্রাইভেট IP স্পেসের জন্য নির্ধারিত যেকোনো ট্রাফিক ড্রপ করার পলিসি ডিফাইন করুন।
সেগমেন্টেশন কৌশলগুলো আরও বিশদে জানতে, আমাদের Comparing Controller-Based vs. Cloud-Managed Access Points গাইডটি দেখুন।
২. হাই-ডেনসিটি RF ডিজাইন
Hospitality এনভায়রনমেন্ট (কনফারেন্স সেন্টার) বা Transport হাবগুলোতে, AP প্লেসমেন্ট এবং চ্যানেল প্ল্যানিং অত্যন্ত গুরুত্বপূর্ণ।
- ৫ GHz ব্যান্ডে কনজেশন কমাতে Meraki MR57 বা Aruba AP-635-এর মতো WiFi 6E (6 GHz) AP ডিপ্লয় করুন।
- লেগাসি IoT ডিভাইসগুলোর জন্য বেসিক কভারেজ প্রদান করতে ২.৪ GHz রেডিও সীমিত রাখুন, পাশাপাশি গেস্ট ডিভাইসগুলোকে ৫ GHz এবং ৬ GHz ব্যান্ডে স্টিয়ার করুন।
- Aruba-এর ClientMatch প্রযুক্তি ঐতিহাসিকভাবে হাই-ডেনসিটি এনভায়রনমেন্টে চমৎকার ক্লায়েন্ট স্টিয়ারিং প্রদান করে, যেখানে Meraki-এর Auto RF ডিস্ট্রিবিউটেড সাইটগুলোর জন্য ডায়নামিক চ্যানেল এবং পাওয়ার অ্যাসাইনমেন্ট কার্যকরভাবে পরিচালনা করে।

ট্রাবলশুটিং এবং ঝুঁকি হ্রাস
সাধারণ ফেইলিউর মোড
- Captive Portal রিডাইরেক্ট ব্যর্থতা: এটি প্রায়শই অ্যাগ্রেসিভ HTTPS ইন্টারসেপশন (HSTS) বা অথেনটিকেশনের পূর্বে DNS রেজোলিউশন সমস্যার কারণে ঘটে। আপনার Walled Garden-এ Captive Portal প্ল্যাটফর্ম, আইডেন্টিটি প্রোভাইডার (Apple, Google, Facebook), এবং Certificate Revocation Lists (CRLs)-এর জন্য প্রয়োজনীয় ডোমেনগুলি অন্তর্ভুক্ত রয়েছে কিনা তা নিশ্চিত করুন।
- VLAN লিকিং: ভুলভাবে কনফিগার করা সুইচ ট্রাঙ্ক পোর্টগুলি গেস্ট ট্রাফিককে করপোরেট নেটওয়ার্কে ব্রিজ করতে দিতে পারে। AP আপলিংকের জন্য সর্বদা স্পষ্টভাবে ট্যাগ করা VLANs ব্যবহার করুন এবং গেস্ট ট্রাফিকের জন্য নেটিভ VLAN ব্যবহার করা এড়িয়ে চলুন।
- হাইব্রিড এনভায়রনমেন্টে অ্যাসিমেট্রিক রাউটিং: ভেন্ডর মাইগ্রেট বা মিক্স করার সময়, ড্রপ হওয়া স্টেটফুল কানেকশন এড়াতে গেস্ট সাবনেটের জন্য ডিফল্ট গেটওয়ে সামঞ্জস্যপূর্ণ এবং সঠিকভাবে NAT হ্যান্ডেল করছে কিনা তা নিশ্চিত করুন।
ROI এবং ব্যবসায়িক প্রভাব
এন্টারপ্রাইজ WiFi মোতায়েন করা একটি উল্লেখযোগ্য CapEx এবং OpEx বিনিয়োগ। ROI জেনারেট করতে, নেটওয়ার্ককে কেবল সাধারণ কানেক্টিভিটি প্রদানের চেয়েও বেশি কিছু করতে হবে।
Meraki বা Aruba-এর উপরে Purple-এর হার্ডওয়্যার-অ্যাগনস্টিক প্ল্যাটফর্মের লেয়ার যুক্ত করে, ভেন্যুগুলি একটি খরচ কেন্দ্রকে একটি রাজস্ব-উৎপাদনকারী সম্পদে রূপান্তরিত করে। Purple-এর প্রোফাইল-ভিত্তিক অথেনটিকেশন (যার বিশ্বজুড়ে ৪৪০ মিলিয়নেরও বেশি ব্যবহারকারী রয়েছে) ঘর্ষণ কমায় এবং ফার্স্ট-পার্টি ডেটা সংগ্রহ করে। এটি রিটেল মিডিয়া মনেটাইজেশন, টার্গেটেড মার্কেটিং এবং গভীর ফুটফল অ্যানালিটিক্স সক্ষম করে।
আমাদের সাম্প্রতিক প্লেবুক How To Improve Guest Satisfaction: The Ultimate Playbook-এ যেমন উল্লেখ করা হয়েছে, নির্বিঘ্ন কানেক্টিভিটি হলো ভিত্তি; বুদ্ধিমান এনগেজমেন্ট হলো মূল পার্থক্যকারী।
টেকনিক্যাল ব্রিফিং শুনুন
এই তুলনার একটি ১০ মিনিটের গভীর বিশ্লেষণের জন্য, আমাদের সিনিয়র আর্কিটেক্ট ব্রিফিং পডকাস্ট শুনুন:
মূল সংজ্ঞাসমূহ
Zero-Touch Provisioning (ZTP)
সাইটে পৌঁছানোর আগেই ক্লাউডের মাধ্যমে নেটওয়ার্ক হার্ডওয়্যার কনফিগার করার ক্ষমতা, যা ইন্টারনেটের সাথে সংযুক্ত হওয়ার সাথে সাথেই তার কনফিগারেশন স্বয়ংক্রিয়ভাবে ডাউনলোড করতে দেয়।
প্রতিটি সাইটে ইঞ্জিনিয়ার না পাঠিয়ে শত শত রিটেল ব্রাঞ্চ জুড়ে WiFi ডেপ্লয় করার জন্য আইটি টিমের জন্য এটি অত্যন্ত গুরুত্বপূর্ণ।
Network Access Control (NAC)
একটি সিকিউরিটি সলিউশন যা নেটওয়ার্ক অ্যাক্সেস করার চেষ্টা করা ডিভাইস এবং ব্যবহারকারীদের উপর পলিসি প্রয়োগ করে, এটি নিশ্চিত করে যে শুধুমাত্র অনুমোদিত ব্যবহারকারীরাই প্রবেশাধিকার পায়।
Aruba ClearPass হলো একটি ডেডিকেটেড NAC; এটি ব্যবহারকারীর ভূমিকা, ডিভাইসের ধরন এবং অবস্থানের উপর ভিত্তি করে তারা কী অ্যাক্সেস করতে পারবে তা নির্ধারণ করে।
Walled Garden
IP অ্যাড্রেস বা ডোমেনের একটি সীমিত তালিকা যা একজন ব্যবহারকারী Captive Portal-এ সম্পূর্ণরূপে অথেন্টিকেট হওয়ার আগে অ্যাক্সেস করতে পারেন।
সম্পূর্ণ ইন্টারনেট অ্যাক্সেস দেওয়ার আগে ডিভাইসগুলিকে Purple স্প্ল্যাশ পেজ, আইডেন্টিটি প্রোভাইডার (যেমন সোশ্যাল লগইনের জন্য Google/Facebook) এবং সার্টিফিকেট ভ্যালিডেশন সার্ভারে পৌঁছানোর অনুমতি দেওয়ার জন্য এটি অপরিহার্য।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক সার্ভিসের সাথে সংযুক্ত ব্যবহারকারীদের জন্য সেন্ট্রালাইজড Authentication, Authorisation, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
WiFi-তে একজন গেস্টকে অনুমতি দেওয়া উচিত কিনা তা যাচাই করতে Purple বা ClearPass-এর সাথে যোগাযোগ করার জন্য Meraki এবং Aruba দ্বারা ব্যবহৃত স্ট্যান্ডার্ড প্রোটোকল।
VLAN (Virtual Local Area Network)
একটি লজিক্যাল সাবনেটওয়ার্ক যা বিভিন্ন ফিজিক্যাল LAN থেকে ডিভাইসের একটি সংগ্রহকে গ্রুপ করে এবং তাদের ব্রডকাস্ট ট্রাফিককে বিচ্ছিন্ন করে।
সংবেদনশীল ব্যাক-অফিস বা পয়েন্ট অফ সেল (PoS) সিস্টেম থেকে guest WiFi ট্রাফিককে সম্পূর্ণরূপে পৃথক রাখার প্রাথমিক পদ্ধতি।
WiFi 6E (6 GHz এ 802.11ax)
WiFi 6 স্ট্যান্ডার্ডের একটি এক্সটেনশন যা নতুন উপলব্ধ 6 GHz স্পেকট্রাম ব্যবহার করে, আরও চওড়া চ্যানেল এবং কম ইন্টারফেয়ারেন্স প্রদান করে।
স্টেডিয়ামের মতো উচ্চ ঘনত্বের ভেন্যুগুলির ভবিষ্যৎ সুরক্ষিত করার জন্য অত্যন্ত গুরুত্বপূর্ণ, যা নিশ্চিত করে যে নেটওয়ার্কটি কোনো লেগ্যাসি ডিভাইসের কনজেশন ছাড়াই হাজার হাজার সমসাময়িক সংযোগ পরিচালনা করতে পারে।
Captive Portal
একটি ওয়েব পেজ যা কোনো পাবলিক-অ্যাক্সেস নেটওয়ার্কের ব্যবহারকারী অ্যাক্সেস পাওয়ার আগে দেখতে এবং ইন্টারঅ্যাক্ট করতে বাধ্য হন।
মূল গেস্ট টাচপয়েন্ট যেখানে শর্তাবলী গ্রহণ করা হয়, মার্কেটিং সম্মতি সংগ্রহ করা হয় এবং ব্র্যান্ড এনগেজমেন্ট ঘটে।
Profile-Based Authentication
এমন একটি পদ্ধতি যেখানে ব্যবহারকারীরা একবার প্রমাণীকরণ করেন এবং পরবর্তীতে বারবার ক্রেডেনশিয়াল প্রবেশ না করেই ভেন্যুগুলির একটি নেটওয়ার্ক জুড়ে নির্বিঘ্নে স্বীকৃত হন।
একটি ঘর্ষণহীন গেস্ট অভিজ্ঞতা তৈরি করার জন্য Purple এর একটি পদ্ধতি, যা ৪৪০ মিলিয়নেরও বেশি ব্যবহারকারীর একটি গ্লোবাল নেটওয়ার্কের সুবিধা গ্রহণ করে।
সমাধানকৃত উদাহরণসমূহ
একটি ৪০০-রুমের রিসোর্ট হোটেলে আবাসন ব্লক, একটি উচ্চ-ঘনত্বের কনফারেন্স সেন্টার এবং আউটডোর পুল এলাকা জুড়ে guest WiFi ডেপ্লয় করতে হবে। তাদের মাত্র দুজন ইঞ্জিনিয়ারের একটি ছোট আইটি টিম রয়েছে এবং তাদের GDPR-সম্মত মার্কেটিং ডেটা সংগ্রহের প্রয়োজন।
আবাসন ব্লকে Cisco Meraki MR46 AP এবং উচ্চ-ঘনত্ব সমর্থনের জন্য কনফারেন্স সেন্টারে MR57 (WiFi 6E) AP ডেপ্লয় করুন। জিরো-টাচ প্রভিশনিং এবং ইউনিফাইড ম্যানেজমেন্টের জন্য Meraki Dashboard ব্যবহার করুন, যা ছোট আইটি টিমের উপর চাপ কমাবে। মার্কেটিং প্রয়োজনীয়তার জন্য, Purple WiFi-কে নির্দেশকারী একটি কাস্টম স্প্ল্যাশ URL ব্যবহার করতে Meraki Guest SSID কনফিগার করুন। Purple ক্যাপটিভ পোর্টাল, GDPR সম্মতি এবং ডেটা সংগ্রহ পরিচালনা করবে, যা অথেন্টিকেশনের জন্য RADIUS-এর মাধ্যমে Meraki-এর সাথে ইন্টিগ্রেট হবে।
একটি বড় পাবলিক-সেক্টর হাসপাতাল ট্রাস্টের রোগী এবং দর্শকদের জন্য guest WiFi প্রয়োজন। কঠোর NHS ডেটা গভর্নেন্সের শর্তানুসারে কোনো নেটওয়ার্ক ম্যানেজমেন্ট ট্রাফিক পাবলিক ক্লাউডের মধ্য দিয়ে যেতে পারবে না। একটি পৃথক SSID-এ কর্মীদের BYOD অ্যাক্সেসের জন্য তাদের বিদ্যমান Active Directory-এর সাথে ইন্টিগ্রেট করারও প্রয়োজন রয়েছে।
অন-প্রিমিসেস Aruba Mobility Controllers দ্বারা পরিচালিত HPE Aruba AP-515 অ্যাক্সেস পয়েন্টগুলি ডেপ্লয় করুন। এটি নিশ্চিত করে যে সমস্ত ম্যানেজমেন্ট এবং কন্ট্রোল প্লেন ট্রাফিক হাসপাতালের ডেটা সেন্টারের মধ্যেই থাকবে। জটিল NAC প্রয়োজনীয়তাগুলি পরিচালনা করতে ClearPass Policy Manager ডেপ্লয় করুন: কর্মীদের BYOD-এর জন্য AD-এর সাথে ইন্টিগ্রেট করা এবং রোগীদের জন্য একটি সুরক্ষিত, সেগমেন্টেড গেস্ট পোর্টাল প্রদান করা। অন-প্রিম ম্যানেজমেন্টের সীমাবদ্ধতা লঙ্ঘন না করেই উন্নত অ্যানালিটিক্স এবং নির্বিঘ্ন রোমিং (যেমন OpenRoaming) প্রদানের জন্য ClearPass-এর মাধ্যমে Purple-কে এখনও ইন্টিগ্রেট করা যেতে পারে।
অনুশীলনী প্রশ্নসমূহ
Q1. ১৫০টি ছোট শাখা সহ একটি রিটেল চেইনকে গেস্ট WiFi স্থাপন করতে হবে। শাখা স্তরে তাদের কোনো ডেডিকেটেড আইটি কর্মী নেই এবং তারা একটি ছোট সেন্ট্রাল টিমের ওপর নির্ভর করে। কোন প্ল্যাটফর্ম আর্কিটেকচারটি বেশি উপযুক্ত?
ইঙ্গিত: অন-সাইট প্রযুক্তিগত দক্ষতা ছাড়া ১৫০টি স্থানে হার্ডওয়্যার স্থাপনের অপারেশনাল ওভারহেড বিবেচনা করুন।
মডেল উত্তর দেখুন
Cisco Meraki হলো প্রস্তাবিত পদ্ধতি। এর ক্লাউড-অনলি আর্কিটেকচার এবং জিরো-টাচ প্রোভিশনিং সেন্ট্রাল আইটি টিমকে ড্যাশবোর্ডে টেমপ্লেট কনফিগার করার অনুমতি দেয়। হার্ডওয়্যার সরাসরি শাখাগুলিতে পাঠানো যেতে পারে, স্টোর কর্মীরা প্লাগ ইন করতে পারেন এবং এটি স্বয়ংক্রিয়ভাবে তার কনফিগারেশন ডাউনলোড করবে, যা স্থাপনের জটিলতা এবং খরচ উল্লেখযোগ্যভাবে হ্রাস করে।
Q2. আপনি একটি হোটেলে একটি গেস্ট WiFi নেটওয়ার্ক কনফিগার করছেন। আপনাকে নিশ্চিত করতে হবে যে গেস্টরা একই ফিজিক্যাল নেটওয়ার্ক ইনফ্রাস্ট্রাকচারে অবস্থিত হোটেলের রিজার্ভেশন সিস্টেম সার্ভারগুলি অ্যাক্সেস করতে না পারে। এর স্ট্যান্ডার্ড পদ্ধতি কী?
ইঙ্গিত: লেয়ার ২ আইসোলেশন এবং লেয়ার ৩ বাউন্ডারি কন্ট্রোল সম্পর্কে চিন্তা করুন।
মডেল উত্তর দেখুন
স্ট্যান্ডার্ড পদ্ধতি হলো কঠোর নেটওয়ার্ক সেগমেন্টেশন। গেস্ট SSID টিকে অবশ্যই একটি ডেডিকেটেড VLAN (যেমন, VLAN 200) এ ম্যাপ করতে হবে, যা কর্পোরেট VLAN (যেমন, VLAN 10) থেকে সম্পূর্ণ আলাদা। উপরন্তু, গেস্ট VLAN থেকে RFC 1918 প্রাইভেট আইপি অ্যাড্রেস (অভ্যন্তরীণ নেটওয়ার্ক) লক্ষ্য করে আসা যেকোনো ট্রাফিককে স্পষ্টভাবে ব্লক করতে AP বা গেটওয়ে স্তরে লেয়ার ৩/৭ ফায়ারওয়াল নিয়ম প্রয়োগ করতে হবে, যা কেবল পাবলিক ইন্টারনেটের উদ্দেশ্যে পাঠানো ট্রাফিকের অনুমতি দেবে।
Q3. একটি ভেন্যু মার্কেটিংয়ের উদ্দেশ্যে গেস্ট ডেটা ক্যাপচার করতে এবং GDPR সম্মতি নিশ্চিত করতে চায়। কেন শুধুমাত্র হার্ডওয়্যার ভেন্ডরদের দেওয়া নেটিভ স্প্ল্যাশ পেজের ওপর নির্ভর করা প্রায়শই এন্টারপ্রাইজ প্রয়োজনীয়তার জন্য অপর্যাপ্ত হয়?
ইঙ্গিত: নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল এবং ডেটা প্রাইভেসি/সম্মতি ব্যবস্থাপনার মধ্যে পার্থক্য বিবেচনা করুন।
মডেল উত্তর দেখুন
নেটিভ ভেন্ডর স্প্ল্যাশ পেজগুলি মূলত মৌলিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের (শর্তাবলী গ্রহণ করা) জন্য ডিজাইন করা হয়েছে। আধুনিক মার্কেটিং এবং সম্মতির জন্য প্রয়োজনীয় পরিশীলিত বৈশিষ্ট্যগুলির সাধারণত এগুলিতে অভাব থাকে, যেমন গ্র্যানুলার সম্মতি ব্যবস্থাপনা, ডেটা রিটেনশন পলিসি, রাইট-টু-ইরেজার ওয়ার্কফ্লো, সোশ্যাল লগইন ইন্টিগ্রেশন এবং নির্বিঘ্ন CRM সিঙ্ক্রোনাইজেশন। জটিল সম্মতির বাধ্যবাধকতা পরিচালনা করতে এবং অন্তর্নিহিত হার্ডওয়্যার থেকে গেস্ট ইন্টেলিজেন্স লেয়ারটিকে আলাদা করতে Purple এর মতো একটি ওভারলে প্ল্যাটফর্মের প্রয়োজন হয়।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What are the primary architectural differences between Cisco Meraki and HPE Aruba for guest WiFi?
Cisco Meraki uses a 100% cloud-native dashboard with zero-touch provisioning and out-of-band management, ideal for distributed multi-site venues with lean IT teams. HPE Aruba provides a hybrid architecture supporting either Aruba Central cloud management or on-premises Mobility Conductor controllers with deep RF optimization (ClientMatch) and granular Policy Enforcement Firewall (PEF) rules.
How do Cisco Meraki and HPE Aruba handle guest captive portals and external splash page redirection?
Both platforms support external captive portal redirection over HTTPS. Cisco Meraki redirects clients to an external splash URL and uses RADIUS authentication with walled garden domain whitelists. HPE Aruba uses external captive portal profiles paired with RFC 3576 Change of Authorization (CoA) to dynamically switch client roles upon successful authentication. Purple integrates seamlessly across both platforms as a unified captive portal overlay.
What happens to network operations if Cisco Meraki or HPE Aruba cloud licenses expire?
Cisco Meraki requires an active cloud management license; if a license expires, the hardware enters a 30-day grace period, after which the access points cease passing network traffic. HPE Aruba access points managed via Aruba Central revert to local autonomous mode if licenses lapse, while on-premises controller-managed estates continue operating indefinitely with perpetual licenses.
How do Cisco Meraki and HPE Aruba enforce guest network segmentation and PCI DSS isolation?
Cisco Meraki enforces guest isolation at Layer 2/Layer 3 via bridge mode on dedicated VLANs, client isolation preventing peer-to-peer traffic, and Group Policies applying Layer 7 firewall rules. HPE Aruba utilizes its Policy Enforcement Firewall (PEF) to apply stateful role-based access control directly at the AP ingress, tunneling guest traffic to DMZ gateways for strict PCI DSS boundary compliance.
Can an enterprise deploy a unified guest WiFi captive portal across both Cisco Meraki and HPE Aruba access points?
Yes. By deploying Purple as a hardware-agnostic guest WiFi overlay, enterprises can run a single consistent branded captive portal, centralized CRM integration, and unified footfall analytics across mixed estates of Cisco Meraki and HPE Aruba hardware, eliminating vendor lock-in.
How do Cisco Meraki and HPE Aruba compare in 5-year total cost of ownership (TCO) for multi-site deployments?
Cisco Meraki features lower initial deployment costs and reduced on-site engineering labor due to zero-touch cloud provisioning, but requires mandatory ongoing per-device annual licenses. HPE Aruba offers competitive hardware pricing and flexible licensing options (cloud subscription or perpetual on-prem controllers), though complex multi-tier controller deployments may incur higher initial design overhead.
এই সিরিজে পড়া চালিয়ে যান
WLC (Wireless LAN Controller) কী এবং এটি কি এখনও আপনার প্রয়োজন?
এই বিশদ নির্দেশিকাটি Wireless LAN Controllers (WLCs) এর বিবর্তন অনুসন্ধান করে এবং ২০২৬ সালে সঠিক আর্কিটেকচার নির্ধারণের জন্য একটি টেকনিক্যাল ফ্রেমওয়ার্ক প্রদান করে। এটি ঐতিহ্যবাহী হার্ডওয়্যার, ক্লাউড-ম্যানেজড এবং কন্ট্রোলার-হীন মডেলগুলো কভার করে, যা সম্মতি, স্কেলেবিলিটি এবং গেস্ট অভিজ্ঞতার ওপর তাদের প্রভাবের বিস্তারিত বিবরণ দেয়।
মেশ নেটওয়ার্ক বনাম অ্যাক্সেস পয়েন্ট: বড় ভেন্যুর জন্য কোনটি ভালো?
এই টেকনিক্যাল গাইডটি বড় আকারের ভেন্যুগুলির জন্য মেশ নেটওয়ার্ক এবং ঐতিহ্যবাহী তারযুক্ত অ্যাক্সেস পয়েন্টগুলির মধ্যে একটি সুনির্দিষ্ট তুলনা প্রদান করে, যার মধ্যে আর্কিটেকচার, পারফরম্যান্সের আপস এবং স্থাপনার কৌশল অন্তর্ভুক্ত রয়েছে। এটি IT ম্যানেজার, নেটওয়ার্ক আর্কিটেক্ট এবং CTO-দের হসপিটালিটি, রিটেল, ইভেন্ট এবং পাবলিক-সেক্টর পরিবেশের জন্য উচ্চ-পারফরম্যান্স সম্পন্ন, কমপ্লায়েন্ট WiFi অবকাঠামো ডিজাইন করার জন্য কার্যকর ফ্রেমওয়ার্ক সরবরাহ করে। গাইডটি এই আর্কিটেকচারাল সিদ্ধান্তগুলিকে Purple-এর হার্ডওয়্যার-অ্যাগনস্টিক গেস্ট WiFi এবং অ্যানালিটিক্স প্ল্যাটফর্মের সাথেও যুক্ত করে, যা দেখায় কীভাবে সঠিক অবকাঠামো পছন্দ পরিমাপযোগ্য ব্যবসায়িক ফলাফল অর্জন করতে সাহায্য করে।
Controller-Based বনাম Cloud-Managed Access Point-এর তুলনা
এই টেকনিক্যাল রেফারেন্স গাইডটি এন্টারপ্রাইজ পরিবেশের জন্য controller-based এবং cloud-managed Access Point আর্কিটেকচারের তুলনা করে। এটি আইটি লিডারদের জন্য ডেপ্লয়মেন্ট মডেল, টোটাল কস্ট অব ওনারশিপ এবং Purple-এর মতো গেস্ট ইন্টেলিজেন্স প্ল্যাটফর্মের সাথে ইন্টিগ্রেশন ক্ষমতা মূল্যায়নের একটি ভেন্ডর-নিরপেক্ষ ফ্রেমওয়ার্ক প্রদান করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।