
সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS পলিসি কনফিগার করা
এই নির্ভরযোগ্য গাইডটি IT ম্যানেজার, নেটওয়ার্ক স্থপতি এবং ভেন্যু অপারেশনস ডিরেক্টরদের সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ অর্জনের জন্য RADIUS পলিসি কনফিগার করার একটি সম্পূর্ণ প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। এটি 802.1X আর্কিটেকচার, ডাইনামিক VLAN অ্যাসাইনমেন্ট, EAP পদ্ধতি নির্বাচন এবং পর্যায়ভিত্তিক স্থাপনার কৌশলগুলি কভার করে। হসপিটালিটি এবং রিটেল সেক্টর থেকে বাস্তব-জগতের বাস্তবায়নের পরিস্থিতিগুলি প্রদর্শন করে যে কীভাবে এই কৌশলগুলি পরিমাপযোগ্য কমপ্লায়েন্স, নিরাপত্তা এবং অপারেশনাল ROI প্রদান করে।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: Enterprise WiFi সিকিউরিটি গাইড →

এক্সিকিউটিভ সামারি
এন্টারপ্রাইজ ভেন্যুগুলোর জন্য - বৃহৎ রিটেইল কমপ্লেক্স থেকে শুরু করে উচ্চ-ঘনত্বের স্টেডিয়াম পর্যন্ত - নেটওয়ার্ক সিকিউরিটি এবং ব্যবহারকারীর অভিজ্ঞতা গভীরভাবে একে অপরের সাথে জড়িত। সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS পলিসি কনফিগার করা ডাইনামিকভাবে ট্রাফিককে সেগমেন্ট করার মেকানিজম প্রদান করে, যা নিশ্চিত করে যে কর্পোরেট অ্যাসেটগুলো গেস্ট নেটওয়ার্ক এবং দুর্বল IoT ডিভাইস থেকে সম্পূর্ণ আলাদা থাকে। এটি এখন আর কোনো ঐচ্ছিক আপগ্রেড নয়; এটি PCI-DSS এবং GDPR সহ কমপ্লায়েন্স ম্যান্ডেটের দ্বারা চালিত একটি মৌলিক প্রয়োজনীয়তা।
এই গাইডটি RADIUS-ভিত্তিক অ্যাক্সেস কন্ট্রোল মোতায়েন করার জন্য একটি গভীর প্রযুক্তিগত ব্লুপ্রিন্ট প্রদান করে। আমরা IEEE 802.1X অথেন্টিকেশনের আর্কিটেকচার, ভেন্ডর-স্পেসিফিক অ্যাট্রিবিউটের (VSAs) মাধ্যমে ডাইনামিক VLAN অ্যাসাইনমেন্টের মেকানিজম এবং Active Directory, Entra ID এবং Purple-এর OpenRoaming আইডেন্টিটি প্রোভাইডার সহ আইডেন্টিটি প্রোভাইডারগুলোর ইন্টিগ্রেশন পরীক্ষা করব। সাধারণ প্রি-শেয়ার্ড কি (PSKs) এর বাইরে গিয়ে কনটেক্সট-অ্যাওয়ার পলিসি এনফোর্সমেন্টের দিকে অগ্রসর হওয়ার মাধ্যমে, IT লিডাররা ঝুঁকি কমাতে পারেন, অপারেশন সহজ করতে পারেন এবং গেস্ট WiFi-কে একটি খরচের খাত থেকে কৌশলগত সম্পদে রূপান্তর করতে Purple-এর মতো প্ল্যাটফর্মগুলোকে কাজে লাগাতে পারেন। এটি মূলত অ্যাকশনেবল, ভেন্ডর-নিরপেক্ষ স্ট্র্যাটেজির ওপর ফোকাস করে যা পরিমাপযোগ্য ROI এবং অপারেশনাল স্থিতিস্থাপকতা প্রদান করে।
Technical Deep-Dive
Context-Aware Access-এর আর্কিটেকচার
এর মূল ভিত্তি হিসেবে, সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS নীতি কনফিগার করা IEEE 802.1X স্ট্যান্ডার্ডের উপর নির্ভর করে। এই ফ্রেমওয়ার্কটি পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ সহজতর করে, যা নিশ্চিত করে যে শুধুমাত্র অথেন্টিকেটেড এবং অথোরাইজড ডিভাইসগুলোই নির্দিষ্ট নেটওয়ার্ক সেগমেন্টে প্রবেশ করতে পারে। এই আর্কিটেকচারটি তিনটি প্রাথমিক উপাদান নিয়ে গঠিত: supplicant (ক্লায়েন্ট ডিভাইস), authenticator (ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা সুইচ), এবং authentication server (RADIUS)।
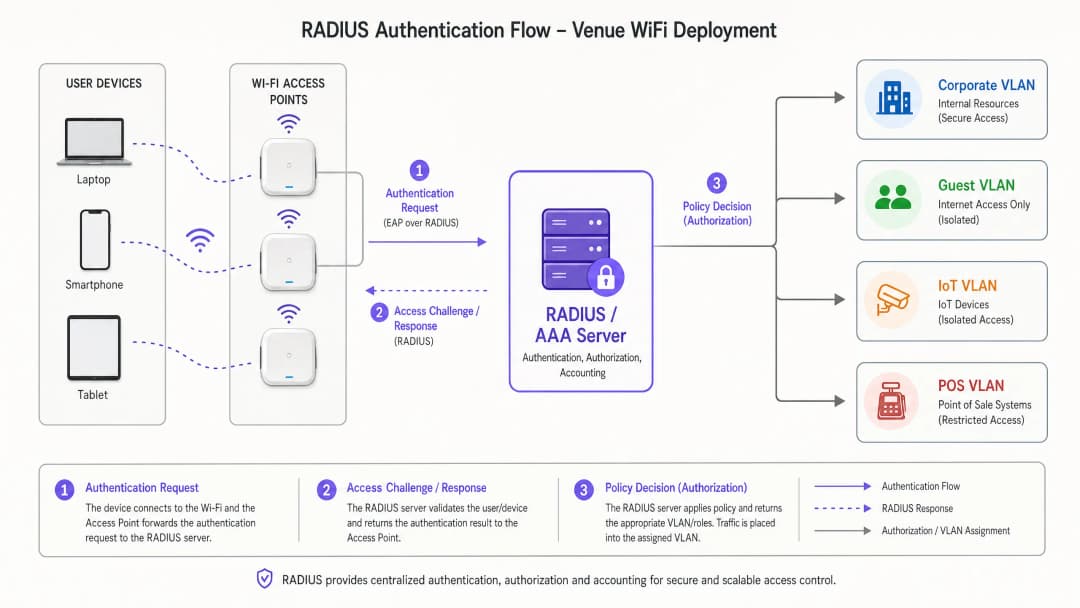
যখন একটি ডিভাইস সংযুক্ত হয়, তখন authenticator-টি Extensible Authentication Protocol (EAP) মেসেজগুলোকে এনক্যাপসুলেট করে এবং সেগুলোকে RADIUS সার্ভারে ফরোয়ার্ড করে। RADIUS সার্ভার একটি আইডেন্টিটি স্টোরের - যেমন Active Directory, LDAP, বা একটি ক্লাউড-ভিত্তিক আইডেন্টিটি প্রোভাইডারের সাথে ক্রেডেনশিয়ালগুলো মূল্যায়ন করে। অত্যন্ত গুরুত্বপূর্ণভাবে, আধুনিক RADIUS ইমপ্লিমেন্টেশনগুলো কেবল Access-Accept বা Access-Reject মেসেজ ফেরত দেয় না। তারা ভেন্ডর-নির্দিষ্ট অ্যাট্রিবিউট (VSAs) ফেরত দেয় যা ব্যবহারকারীর নেটওয়ার্ক প্রসঙ্গ নির্ধারণ করে: VLAN অ্যাসাইনমেন্ট, Access Control List (ACL) প্রয়োগ এবং ব্যান্ডউইথ থ্রটলিং প্যারামিটার।
এন্টারপ্রাইজ ডিপ্লয়মেন্টের জন্য, WiFi Frequencies: A Guide to WiFi Frequencies in 2026 বোঝা অপরিহার্য, কারণ ফিজিক্যাল লেয়ারের বৈশিষ্ট্যগুলো উচ্চ-ঘনত্বের পরিবেশে অথেন্টিকেশন হ্যান্ডশেকের পারফরম্যান্সকে সরাসরি প্রভাবিত করে।
ডাইনামিক VLAN অ্যাসাইনমেন্ট এবং মাইক্রো-সেগমেন্টেশন
RADIUS নীতিগুলোর সবচেয়ে শক্তিশালী অ্যাপ্লিকেশন হলো ডাইনামিক VLAN অ্যাসাইনমেন্ট। বিভিন্ন ব্যবহারকারী গ্রুপের জন্য একাধিক SSID ব্রডকাস্ট করার পরিবর্তে - যা বিকন ওভারহেডের কারণে RF পারফরম্যান্সকে হ্রাস করে - একটি একক 802.1X-সক্ষম SSID সমস্ত কর্পোরেট ব্যবহারকারীদের পরিষেবা দিতে পারে। RADIUS সার্ভার ব্যবহারকারীর গ্রুপ মেম্বারশিপ এবং প্রাসঙ্গিক বিষয়ের ওপর ভিত্তি করে উপযুক্ত VLAN নির্ধারণ করে।
উদাহরণস্বরূপ, যখন ফাইন্যান্স টিমের একজন সদস্য অথেন্টিকেট করেন, তখন RADIUS সার্ভার অ্যাক্সেস পয়েন্টকে নির্দেশ দেয় তাদের ট্রাফিক VLAN 10-এ রাখার জন্য। যখন একটি IoT ডিভাইস MAC Authentication Bypass (MAB)-এর মাধ্যমে অথেন্টিকেট করে, তখন এটিকে কঠোর ACLs সহ একটি আইসোলেটেড VLAN 40-এ রাখা হয়। এই পদ্ধতিটি RF পরিবেশকে সহজ করার পাশাপাশি অ্যাটাক সারফেস উল্লেখযোগ্যভাবে হ্রাস করে। নির্দিষ্ট ভেন্ডর ইমপ্লিমেন্টেশনের জন্য, How to Configure NAC Policies for VLAN Steering in Cisco Meraki দেখুন।

EAP মেথডসমূহের নির্বাচন
EAP মেথডসমূহের নির্বাচন সিকিউরিটি পোস্টার এবং অপারেশনাল জটিলতা উভয়ের ওপরই উল্লেখযোগ্য প্রভাব ফেলে। নীচের টেবিলটি মূল বিকল্পগুলোর সারসংক্ষেপ প্রদান করে:
| EAP Method | Authentication Mechanism | Recommended Use Case | Security Level |
|---|---|---|---|
| EAP-TLS | পারস্পরিক সার্টিফিকেট ভিত্তিক | MDM সহ কর্পোরেট পরিচালিত ডিভাইস | সর্বোচ্চ |
| PEAP-MSCHAPv2 | সার্ভার সার্টিফিকেট + ব্যবহারকারীর নাম/পাসওয়ার্ড | BYOD, কর্মীদের ডিভাইস | উচ্চ |
| EAP-TTLS | সার্ভার সার্টিফিকেট + অভ্যন্তরীণ শংসাপত্র | মিশ্র পরিবেশ | উচ্চ |
| MAB | শংসাপত্র হিসাবে MAC ঠিকানা | হেডলেস IoT, লেগ্যাসি ডিভাইস | নিম্ন (কঠোর ACL সহ ব্যবহার করুন) |
LEAP এবং EAP-MD5 এর মতো লেগ্যাসি প্রোটোকল সম্পূর্ণ এড়িয়ে চলুন; এগুলো ক্রিপ্টোগ্রাফিকভাবে দুর্বল এবং কোনো আধুনিক ডেপ্লয়মেন্টে এগুলো থাকা উচিত নয়।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন গাইড
একটি শক্তিশালী RADIUS অবকাঠামো মোতায়েন করার জন্য সতর্ক পরিকল্পনা এবং ধাপে ধাপে কাজ করা প্রয়োজন। নিচের ধাপগুলো সূক্ষ্ম নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS নীতি কনফিগার করার একটি ভেন্ডর-নিরপেক্ষ পদ্ধতির রূপরেখা দেয়।
ধাপ ১: আইডেন্টিটি সোর্স ইন্টিগ্রেশন
যেকোনো নীতির ভিত্তি হলো একটি পরিষ্কার, সুগঠিত আইডেন্টিটি ডিরেক্টরি। অন-প্রিমিসেস Active Directory ব্যবহার করা হোক বা Entra ID বা Okta এর মতো ক্লাউড-নেটিভ সমাধান ব্যবহার করা হোক না কেন, ডিরেক্টরি গ্রুপগুলোকে সরাসরি আপনার কাঙ্ক্ষিত নেটওয়ার্ক সেগমেন্টের সাথে ম্যাপ করতে হবে।
১. বিদ্যমান গ্রুপগুলো অডিট করুন: ব্যবহারকারী গ্রুপগুলো যৌক্তিক এবং যেখানে সম্ভব পারস্পরিকভাবে অনন্য কিনা তা নিশ্চিত করুন। লেগ্যাসি অ্যাকাউন্টগুলো সরিয়ে ফেলুন এবং ওভারল্যাপ হওয়া গ্রুপগুলোকে একত্রিত করুন। ২. অ্যাক্সেস টিয়ার সংজ্ঞায়িত করুন: স্পষ্ট টিয়ার প্রতিষ্ঠা করুন - এক্সিকিউটিভ, স্টাফ, ঠিকাদার, গেস্ট, IoT - প্রতিটির জন্য ডকুমেন্টেড অ্যাক্সেস অধিকার সহ। ৩. একটি আইডেন্টিটি প্রোভাইডার হিসেবে Purple-কে একীভূত করুন: পাবলিক-ফেসিং নেটওয়ার্কের জন্য, Purple একটি Connect লাইসেন্সের অধীনে OpenRoaming এর মতো পরিষেবাগুলোর জন্য একটি ফ্রি আইডেন্টিটি প্রোভাইডার হিসেবে কাজ করে। এটি পাবলিক Guest WiFi অ্যাক্সেস এবং সুরক্ষিত প্রমাণীকরণ ফ্রেমওয়ার্কের মধ্যে ব্যবধান নিরবিচ্ছিন্নভাবে দূর করে, যার ফলে ফিরে আসা ব্যবহারকারীদের জন্য ঐতিহ্যবাহী Captive Portals এর প্রয়োজনীয়তা দূর হয়।
ধাপ ২: পলিসি কনফিগারেশন এবং অ্যাট্রিবিউট ম্যাপিং
শুধুমাত্র শংসাপত্রের পরিবর্তে একাধিক প্রাসঙ্গিক বিষয়ের ওপর ভিত্তি করে ইনকামিং অনুরোধগুলো মূল্যায়ন করতে RADIUS সার্ভার কনফিগার করুন।
- প্রমাণীকরণ প্রোটোকল: কর্পোরেট ডিভাইসের জন্য EAP-TLS বাধ্যতামূলক করুন। BYOD এর জন্য PEAP-MSCHAPv2 মোতায়েন করুন। RADIUS পলিসির মাধ্যমে এগুলো কার্যকর করুন, দুর্বল পদ্ধতির চেষ্টা করা সংযোগগুলো প্রত্যাখ্যান করুন।
- শর্ত মেলানো: এমন নীতি তৈরি করুন যা
NAS-IP-Address(প্রমাণীকরণকারীর IP),Called-Station-Id(SSID), এবং দিনের সময় মূল্যায়ন করে। রাত ০২:০০ মিনিটে একজন ঠিকাদারের অ্যাক্সেস প্রোফাইল সকাল ০৯:০০ মিনিটে তাদের প্রোফাইল থেকে সম্পূর্ণ আলাদা হওয়া উচিত। - এনফোর্সমেন্ট প্রোফাইল: ফেরত পাঠানোর জন্য RADIUS অ্যাট্রিবিউটগুলো সংজ্ঞায়িত করুন। স্ট্যান্ডার্ড VLAN অ্যাসাইনমেন্ট অ্যাট্রিবিউটগুলো হলো:
Tunnel-Type=VLAN,Tunnel-Medium-Type=802, এবংTunnel-Private-Group-Id=[VLAN_ID]।
ধাপ ৩: ধাপে ধাপে রোলআউট এবং মনিটরিং
কখনই পুরো এন্টারপ্রাইজ জুড়ে একসাথে 802.1X এনফোর্সমেন্ট মোতায়েন করবেন না।
১. মনিটর মোড: মনিটর বা অডিট মোডে নীতিগুলো মোতায়েন করুন যেখানে প্রমাণীকরণ ব্যর্থতাগুলো লগ করা হয় তবে অ্যাক্সেস এখনও মঞ্জুর করা হয়। এটি এনফোর্সমেন্ট শুরু হওয়ার আগেই ভুল কনফিগার করা সাপ্লিক্যান্ট এবং লেগ্যাসি ডিভাইসগুলোকে সনাক্ত করে। 2. টার্গেটেড এনফোর্সমেন্ট: প্রতিটি লোকেশন বা প্রতিটি ডিপার্টমেন্টের ভিত্তিতে এনফোর্সমেন্ট সক্রিয় করুন, পরিধি বাড়ানোর আগে সমস্যার সমাধান করুন। 3. অ্যানালিটিক্স ইন্টিগ্রেশন: অথেন্টিকেশন সাফল্যের হার, সেশনের সময়কাল এবং রোমিংয়ের আচরণ পর্যবেক্ষণ করতে Purple-এর WiFi Analytics-এর মতো প্ল্যাটফর্মগুলি ব্যবহার করুন। কভারেজের ঘাটতি এবং অথেন্টিকেশন সংক্রান্ত বাধাগুলি চিহ্নিত করার জন্য এই ডেটা অত্যন্ত গুরুত্বপূর্ণ।
সেরা অনুশীলনসমূহ (Best Practices)
নেটওয়ার্ক অ্যাক্সেসের সূক্ষ্ম নিয়ন্ত্রণের জন্য RADIUS পলিসি কনফিগার করার সময়, ইন্ডাস্ট্রির মানদণ্ড মেনে চলা দীর্ঘমেয়াদী স্থিতিশীলতা এবং নিরাপত্তা নিশ্চিত করে।
সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন (EAP-TLS): যেখানে সম্ভব EAP-TLS মোতায়েন করুন। এটি ক্রেডেনশিয়াল চুরি এবং পাসওয়ার্ড মনে রাখার ঝামেলা সংক্রান্ত ঝুঁকিগুলি সম্পূর্ণভাবে দূর করে। Mobile Device Management (MDM) প্ল্যাটফর্মগুলি বড় স্কেলে সার্টিফিকেটের ব্যবস্থা করা স্বয়ংক্রিয় করতে পারে।
MAC র্যান্ডমাইজেশনের প্রভাব কমানো: আধুনিক মোবাইল অপারেটিং সিস্টেমগুলি ব্যবহারকারীর গোপনীয়তা রক্ষার জন্য MAC অ্যাড্রেস র্যান্ডমাইজেশন ব্যবহার করে। Guest WiFi মোতায়েনের ক্ষেত্রে, আপনার Captive Portal এবং RADIUS অ্যাকাউন্টিং সিস্টেমগুলি যাতে পরিবর্তনশীল MAC অ্যাড্রেসগুলি সহজে পরিচালনা করতে পারে তা নিশ্চিত করুন - উদাহরণস্বরূপ, প্রাথমিক অনবোর্ডিংয়ের সময় তৈরি হওয়া সেশন টোকেন বা পারসিস্টেন্ট ডিভাইস প্রোফাইলের ওপর নির্ভর করে।
রিডান্ডেন্সি এবং ফেইলওভার: RADIUS একটি অত্যন্ত গুরুত্বপূর্ণ অবকাঠামোগত উপাদান। ভৌগোলিকভাবে বৈচিত্র্যময় লোকেশন জুড়ে হাইলি-অ্যাভেলেবল ক্লাস্টারে RADIUS সার্ভার মোতায়েন করুন। প্রাইমারি ও সেকেন্ডারি সার্ভার IP দিয়ে অথেন্টিকেটর কনফিগার করুন এবং ফেইলওভারের সময় অথেন্টিকেশনের বিলম্ব কমাতে দ্রুত টাইমআউট ও রিট্রাইয়ের মান সেট করুন।
কনটেক্সচুয়াল ডেটার ব্যবহার: পলিসির সিদ্ধান্তের মধ্যে লোকেশন ডেটা অন্তর্ভুক্ত করুন। একজন ঠিকাদার যখন ইঞ্জিনিয়ারিং ব্লকের একটি AP-তে কানেক্টেড থাকবেন তখন তাকে ইন্টারনাল রিসোর্স ব্যবহারের অনুমতি দেওয়া যেতে পারে, কিন্তু ক্যাফেটেরিয়া থেকে কানেক্ট করার সময় কেবল ইন্টারনেটে সীমাবদ্ধ রাখা যেতে পারে। BLE Low Energy Explained for Enterprise-তে আলোচিত প্রযুক্তিগুলি সুনির্দিষ্ট পজিশনিং ডেটার সাহায্যে এই লোকেশন কনটেক্সটকে আরও সমৃদ্ধ করতে পারে।
ট্রাবলশুটিং এবং ঝুঁকি হ্রাস
802.1X মোতায়েনের জটিলতা নির্দিষ্ট কিছু ফেইলর মোড তৈরি করে। আপটাইম বজায় রাখার জন্য সক্রিয়ভাবে ঝুঁকি হ্রাস করা অপরিহার্য।
সাধারণ ফেইলর মোড
| ফেইলর মোড | মূল কারণ | ঝুঁকি হ্রাস করার উপায় |
|---|---|---|
| ব্যাপক অথেন্টিকেশন ব্যর্থতা | মেয়াদোত্তীর্ণ RADIUS সার্ভার বা রুট CA সার্টিফিকেট | ৯০/৬০/৩০ দিনে স্বয়ংক্রিয় অ্যালার্টসহ সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্ট |
| একক ডিভাইসের ব্যর্থতা | সাপ্লিসেন্ট মিসকনফিগারেশন বা অনুপস্থিত রুট CA | সঠিক ট্রাস্ট স্টোরসহ MDM-পুশড ওয়ারলেস প্রোফাইল |
| EAP টাইমআউট | সেন্ট্রালাইজড RADIUS-এ উচ্চ WAN ল্যাটেন্সি | WAN পাথ অপ্টিমাইজ করুন; ডিস্ট্রিবিউটেড RADIUS বা RADIUS প্রক্সি বিবেচনা করুন |
| IoT ডিভাইসের ব্যর্থতা | ডিভাইসটি 802.1X সমর্থন করে না | কঠোর VLAN আইসোলেশন এবং ACL সহ MAB মোতায়েন করুন |
ডিস্ট্রিবিউটেড এন্টারপ্রাইজের ক্ষেত্রে, একাধিক সাইট জুড়ে সেন্ট্রালাইজড AAA সার্ভিসের জন্য কম ল্যাটেন্সির কানেক্টিভিটি নিশ্চিত করতে SD WAN vs MPLS: 2026 Enterprise Network Guide-এ আলোচিত আর্কিটেকচারটি সরাসরি প্রাসঙ্গিক।
ROI এবং ব্যবসায়িক প্রভাব
ক্ষুদ্র-স্তরের নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণের জন্য RADIUS পলিসি কনফিগার করতে প্রয়োজনীয় ইঞ্জিনিয়ারিং প্রচেষ্টা বিনিয়োগ করলে তা একাধিক ক্ষেত্রে উল্লেখযোগ্য, পরিমাপযোগ্য রিটার্ন প্রদান করে।
হ্রাসকৃত অপারেশনাল ওভারহেড: ডাইনামিক VLAN অ্যাসাইনমেন্ট সহ একটি মাত্র 802.1X নেটওয়ার্কে একাধিক SSID একত্রিত করলে তা RF ইন্টারফারেন্স কমায়, উপলব্ধ এয়ারটাইম উন্নত করে এবং চলমান পরিচালনাকে সহজ করে। একটি স্থিতিশীল 802.1X ডেপ্লয়মেন্ট কার্যকর হওয়ার পরে টিমগুলো WiFi কানেক্টিভিটি সংক্রান্ত হেল্পডেস্ক টিকিটের সংখ্যা উল্লেখযোগ্যভাবে হ্রাস পাওয়ার কথা জানায়।
উন্নত কমপ্লায়েন্স পরিস্থিতি: Retail এবং Healthcare এর মতো ক্ষেত্রগুলির জন্য, কঠোর নেটওয়ার্ক সেগমেন্টেশন একটি নিয়ন্ত্রক প্রয়োজনীয়তা - যথাক্রমে PCI-DSS এবং HIPAA। RADIUS পলিসিগুলো কমপ্লায়েন্স অডিট পাস করতে এবং ভারী আর্থিক জরিমানা এড়াতে প্রয়োজনীয় যাচাইযোগ্য, অডিটযোগ্য নিয়ন্ত্রণ প্রদান করে। পাবলিক সেক্টরের সংস্থাগুলির জন্য, ডেটা পৃথকীকরণের বিষয়ে GDPR বাধ্যবাধকতাগুলিও একইভাবে সমাধান করা হয়।
উন্নত ব্যবহারকারীর অভিজ্ঞতা: নির্বিঘ্ন, সুরক্ষিত প্রমাণীকরণ - বিশেষ করে EAP-TLS বা OpenRoaming এর মাধ্যমে - ফিরে আসা কর্পোরেট ব্যবহারকারী এবং ভিআইপি অতিথিদের জন্য Captive Portal এর ঝামেলা দূর করে। Hospitality এবং Transport ভেন্যুগুলোতে, এটি সরাসরি সন্তুষ্টির মেট্রিক্স এবং বারবার আগমনের বিষয়টিকে প্রভাবিত করে।
মূল সংজ্ঞাসমূহ
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা নেটওয়ার্ক পরিষেবা সংযোগকারী এবং ব্যবহারকারী ব্যবহারকারীদের জন্য সেন্ট্রালাইজড Authentication, Authorisation, এবং Accounting (AAA) ম্যানেজমেন্ট প্রদান করে। RFC 2865-এ সংজ্ঞায়িত।
এন্টারপ্রাইজ নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের মূল ইঞ্জিন, যা নির্ধারণ করে কে নেটওয়ার্কে প্রবেশ করতে পারবে, তারা কী অ্যাক্সেস করতে পারবে এবং অডিট করার উদ্দেশ্যে অ্যাক্টিভিটি লগ করে।
IEEE 802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (PNAC) এর জন্য একটি IEEE স্ট্যান্ডার্ড। এটি LAN বা WLAN-এর সাথে যুক্ত হতে চাওয়া ডিভাইসগুলোর জন্য একটি অথেন্টিকেশন মেকানিজম প্রদান করে, অথেন্টিকেশন সম্পন্ন না হওয়া পর্যন্ত সমস্ত ট্রাফিক ব্লক করে।
এমন একটি স্ট্যান্ডার্ড যা নেটওয়ার্কে কোনো ডেটা ট্রাফিক পাঠানোর অনুমতি দেওয়ার আগে একটি ডিভাইসকে তার পরিচয় প্রমাণ করতে বাধ্য করে। এটি এমন একটি প্রয়োগ প্রক্রিয়া যা RADIUS নীতিগুলোকে কার্যকর করে তোলে।
EAP (Extensible Authentication Protocol)
একটি অথেন্টিকেশন ফ্রেমওয়ার্ক যা প্রায়শই ওয়্যারলেস নেটওয়ার্ক এবং পয়েন্ট-টু-পয়েন্ট সংযোগে ব্যবহৃত হয়। এটি TLS বা MSCHAPv2-এর মতো অথেন্টিকেশন পদ্ধতিগুলোর (EAP পদ্ধতি) জন্য একটি ট্রান্সপোর্ট লেয়ার প্রদান করে।
এমন একটি খাম যা ক্লায়েন্ট এবং RADIUS সার্ভারের মধ্যে আসল অথেন্টিকেশন ক্রেডেনশিয়াল বহন করে। EAP পদ্ধতির পছন্দটি অথেন্টিকেশন বিনিময়ের সিকিউরিটি লেভেল নির্ধারণ করে।
VSA (Vendor-Specific Attribute)
একটি RADIUS মেসেজের মধ্যে থাকা অ্যাট্রিবিউট যা ভেন্ডরদের মূল RADIUS RFC-তে সংজ্ঞায়িত নয় এমন বর্ধিত অ্যাট্রিবিউট সমর্থন করার অনুমতি দেয়। RADIUS সার্ভার থেকে অথেন্টিকেটরে নেটওয়ার্ক পলিসি নির্দেশাবলী পৌঁছে দিতে ব্যবহৃত হয়।
এমন একটি মেকানিজম যার মাধ্যমে RADIUS নেটওয়ার্ক হার্ডওয়্যারকে একটি নির্দিষ্ট VLAN-এ একজন ব্যবহারকারীকে অ্যাসাইন করতে, একটি ফায়ারওয়াল রোল প্রয়োগ করতে বা ব্যান্ডউইথ লিমিট কার্যকর করার নির্দেশ দেয়। VSA ছাড়া, RADIUS শুধুমাত্র অ্যাক্সেসের অনুমতি দিতে বা অস্বীকার করতে পারে।
Dynamic VLAN Assignment
এমন একটি প্রক্রিয়া যেখানে একটি RADIUS সার্ভার কোনো ব্যবহারকারীর পরিচয়, গ্রুপ মেম্বারশিপ বা কনটেক্সচুয়াল অ্যাট্রিবিউটের ওপর ভিত্তি করে তাদের ট্রাফিক একটি নির্দিষ্ট ভার্চুয়াল LAN-এ স্থাপন করতে একটি অ্যাক্সেস পয়েন্ট বা সুইচকে নির্দেশ দেয়।
নেটওয়ার্ক মাইক্রো-সেগমেন্টেশনের মূল প্রযুক্তি। একাধিক SSID ব্রডকাস্ট না করেই একটি একক ফিজিক্যাল ইনফ্রাস্ট্রাকচারকে একাধিক আলাদা ব্যবহারকারী গ্রুপকে নিরাপদে সমর্থন করার অনুমতি দেয়।
Supplicant
একটি এন্ড-ইউজার ডিভাইসের (ল্যাপটপ, স্মার্টফোন, IoT ডিভাইস) সফটওয়্যার ক্লায়েন্ট যা নেটওয়ার্ক অথেন্টিকেটরের সাথে 802.1X অথেন্টিকেশন এক্সচেঞ্জ শুরু এবং আলোচনা করে।
আধুনিক অপারেটিং সিস্টেম (Windows, macOS, iOS, Android)-এ বিল্ট-ইন থাকে। ভুলভাবে কনফিগার করা Supplicant - বিশেষ করে ভুল সার্টিফিকেট ট্রাস্ট সেটিংস - হল 802.1X কানেক্টিভিটি সমস্যার সবচেয়ে সাধারণ উৎস।
Authenticator
নেটওয়ার্ক ডিভাইস (ওয়্যারলেস অ্যাক্সেস পয়েন্ট বা ইথারনেট সুইচ) যা একটি 802.1X ডেপ্লয়মেন্টে প্রয়োগের পয়েন্ট হিসেবে কাজ করে। এটি Supplicant এবং RADIUS সার্ভারের মধ্যে EAP মেসেজ রিলে করে এবং পলিসি সিদ্ধান্ত কার্যকর করে।
গেটকিপার। RADIUS সার্ভার একটি Access-Accept মেসেজ ফেরত না দেওয়া পর্যন্ত অথেন্টিকেটর একটি পোর্ট বা ওয়্যারলেস অ্যাসোসিয়েশন থেকে সমস্ত ট্রাফিক ব্লক করে, এবং সেই মুহূর্তে এটি ফেরত আসা VSA-গুলো প্রয়োগ করে।
MAB (MAC Authentication Bypass)
একটি ফলব্যাক অথেন্টিকেশন পদ্ধতি যেখানে নেটওয়ার্ক ডিভাইসের MAC অ্যাড্রেসটি RADIUS সার্ভারে তার ক্রেডেনশিয়াল হিসেবে জমা দেওয়া হয়। যে ডিভাইসগুলো 802.1X Supplicant সমর্থন করে না তাদের জন্য ব্যবহৃত হয়।
লেগ্যাসি এবং হেডলেস IoT ডিভাইসগুলোর জন্য একটি প্রয়োজনীয় অপারেশনাল টুল, তবে ক্রিপ্টোগ্রাফিক অথেন্টিকেশনের চেয়ে স্বাভাবিকভাবেই কম সুরক্ষিত। এটিকে সর্বদা কঠোর VLAN আইসোলেশন এবং ACL-এর সাথে যুক্ত করা উচিত।
EAP-TLS (EAP Transport Layer Security)
একটি সার্টিফিকেট-ভিত্তিক EAP পদ্ধতি যা X.509 সার্টিফিকেট ব্যবহার করে ক্লায়েন্ট এবং RADIUS সার্ভারের মধ্যে পারস্পরিক অথেন্টিকেশন প্রদান করে। এটি উপলব্ধ সবচেয়ে নিরাপদ EAP পদ্ধতি হিসেবে বিবেচিত হয়।
কর্পোরেট-পরিচালিত ডিভাইসগুলোর জন্য প্রস্তাবিত অথেন্টিকেশন পদ্ধতি। পাসওয়ার্ড-ভিত্তিক ক্রেডেনশিয়াল ঝুঁকি সম্পূর্ণরূপে দূর করে। সার্টিফিকেট প্রভিশনিংয়ের জন্য একটি PKI ইনফ্রাস্ট্রাকচার এবং MDM প্রয়োজন।
সমাধানকৃত উদাহরণসমূহ
একটি বৃহৎ কনফারেন্স সেন্টারে ইভেন্ট স্টাফ, এক্সিবিটর এবং সাধারণ দর্শকদের জন্য নিরাপদ, সেগমেন্টেড WiFi অ্যাক্সেস প্রদান করা প্রয়োজন। তারা বর্তমানে তিনটি পৃথক SSID ব্রডকাস্ট করছে, যা উচ্চ-ঘনত্বের প্রদর্শনী হলগুলিতে উল্লেখযোগ্য কো-চ্যানেল ইন্টারফেয়ারেন্স এবং দুর্বল পারফরম্যান্সের কারণ হচ্ছে।
ভেন্যুটি 'Conference_Secure' নামক একটি একক, 802.1X-সক্ষম SSID-এ স্থানান্তরিত হয়। তারা তাদের ইভেন্ট ম্যানেজমেন্ট ডাটাবেসের সাথে সমন্বিত একটি RADIUS সার্ভার প্রয়োগ করে।
১. ইভেন্ট স্টাফরা PEAP-MSCHAPv2 এর মাধ্যমে তাদের কর্পোরেট ক্রেডেন্সিয়াল ব্যবহার করে প্রমাণীকরণ করে। RADIUS পলিসিটি তাদের Active Directory গ্রুপের সাথে মিলে যায় এবং Tunnel-Private-Group-Id=10 (স্টাফ VLAN) রিটার্ন করে, যা অভ্যন্তরীণ AV ম্যানেজমেন্ট সিস্টেমে অ্যাক্সেস মঞ্জুর করে। ২. এক্সিবিটরদের তাদের স্ট্যান্ড বুকিংয়ের সাথে সম্পর্কিত অনন্য, সময়-সীমিত ক্রেডেন্সিয়াল সরবরাহ করা হয়। প্রমাণীকরণের পরে, RADIUS সার্ভার Tunnel-Private-Group-Id=20 (এক্ষিবিটর VLAN) রিটার্ন করে, যার নির্দিষ্ট প্রেজেন্টেশন সার্ভার এবং ইন্টারনেট অ্যাক্সেসের অনুমতি দেওয়ার ACL রয়েছে। ৩. সাধারণ দর্শকরা মার্কেটিং ডেটা সংগ্রহ, সম্মতি পরিচালনা এবং মৌলিক ইন্টারনেট অ্যাক্সেসের জন্য Purple-এর সাথে সমন্বিত একটি Captive Portal সহ একটি পৃথক ওপেন SSID ব্যবহার করে।
এর ফলে ম্যানেজমেন্ট ফ্রেম ওভারহেড ৪০% হ্রাস পায়, প্রদর্শনী হলগুলিতে পরিমাপযোগ্যভাবে উন্নত থ্রুপুট পাওয়া যায় এবং কমপ্লায়েন্সের উদ্দেশ্যে একটি স্পষ্ট অডিট ট্রেইল তৈরি হয়।
একটি রিটেল চেইনের ৫০০টি অবস্থান জুড়ে হাজার হাজার ওয়্যারলেস পয়েন্ট অফ সেল (POS) টার্মিনাল সুরক্ষিত করা প্রয়োজন। তারা বর্তমানে WPA2-PSK ব্যবহার করছে, এবং IT টিম ৫০০টি সাইট জুড়ে প্রি-শেয়ার্ড কি পরিবর্তন করার অপারেশনাল ঝুঁকি এবং PCI DSS অডিটের ফলাফল নিয়ে চিন্তিত।
IT টিম একটি কেন্দ্রীভূত RADIUS ইনফ্রাস্ট্রাকচার মোতায়েন করে এবং EAP-TLS প্রমাণীকরণের জন্য POS টার্মিনালগুলি কনফিগার করে।
১. একটি MDM সমাধান প্রভিশনিংয়ের সময় প্রতিটি POS টার্মিনালে একটি অনন্য ক্লায়েন্ট সার্টিফিকেট পাঠায়। ২. প্রতিটি স্টোরের ওয়্যারলেস অ্যাক্সেস পয়েন্টগুলিকে SD-WAN ফ্যাব্রিকের মাধ্যমে কেন্দ্রীয় RADIUS সার্ভারগুলিতে প্রমাণীকরণ অনুরোধগুলি ফরোয়ার্ড করার জন্য কনফিগার করা হয়েছে। ৩. RADIUS পলিসিটি অভ্যন্তরীণ PKI-এর বিপরীতে ক্লায়েন্ট সার্টিফিকেট যাচাই করে এবং ডিভাইসটিকে আইসোলেটেড POS VLAN (VLAN 50)-এ রাখার জন্য অ্যাট্রিবিউট রিটার্ন করে, যা PCI DSS নেটওয়ার্ক সেগমেন্টেশনের প্রয়োজনীয়তা পূরণ করে। ৪. একটি সার্টিফিকেট রিভোকেশন লিস্ট (CRL) রক্ষণাবেক্ষণ করা হয়, যা IT টিমকে অন্য কোনো ডিভাইসকে প্রভাবিত না করে - একটি হারিয়ে যাওয়া বা চুরি হওয়া টার্মিনালের সার্টিফিকেট বাতিল করে তাৎক্ষণিকভাবে কোয়ারেন্টাইন করার অনুমতি দেয়।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি হাসপাতালের তিনটি ওয়ার্ড জুড়ে নতুন ওয়্যারলেস ইনফিউশন পাম্প স্থাপন করা প্রয়োজন। এই ডিভাইসগুলি 802.1X supplicants সমর্থন করে না। CISO-এর প্রয়োজন যে এই ডিভাইসগুলি কর্পোরেট নেটওয়ার্ক থেকে সম্পূর্ণরূপে বিচ্ছিন্ন থাকে এবং শুধুমাত্র 10.5.1.20-এ থাকা নির্দিষ্ট ক্লিনিকাল ম্যানেজমেন্ট সার্ভারের সাথে যোগাযোগ করতে পারে। আপনার কীভাবে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল পলিসি কনফিগার করা উচিত?
ইঙ্গিত: ACL সংজ্ঞায়িত করার সময় কীভাবে 802.1X ক্ষমতা ছাড়া ডিভাইসগুলো সনাক্ত করা যায় এবং ন্যূনতম প্রিভিলেজের নীতি বিবেচনা করুন।
মডেল উত্তর দেখুন
MAC Authentication Bypass (MAB) প্রয়োগ করুন। প্রভিশনিং প্রক্রিয়ার সময় RADIUS ডেটাবেসে সমস্ত ইনফিউশন পাম্পের MAC অ্যাড্রেস রেজিস্টার করুন। একটি নির্দিষ্ট RADIUS পলিসি তৈরি করুন যা এই MAC অ্যাড্রেসগুলির সাথে মেলে এবং একটি বিচ্ছিন্ন IoT VLAN (যেমন, VLAN 60)-এ বরাদ্দ করে VSA রিটার্ন করে। প্রয়োজনীয় ক্লিনিকাল ম্যানেজমেন্ট পোর্টে শুধুমাত্র 10.5.1.20-এ আউটবাউন্ড ট্রাফিকের অনুমতি দিয়ে এবং অন্যান্য সমস্ত inter-VLAN ও ইন্টারনেট ট্রাফিক ব্লক করে এই VLAN-এ কঠোর ACL প্রয়োগ করুন। অতিরিক্তভাবে, স্পুফিং অ্যাটাক প্রতিরোধ করতে IoT VLAN-এ DHCP snooping এবং ডায়নামিক ARP ইন্সপেকশন কনফিগার করুন।
Q2. একটি সাম্প্রতিক অধিগ্রহণের পর, একটি এন্টারপ্রাইজের এখন দুটি পৃথক Active Directory ডোমেন রয়েছে: corp.acme.com এবং corp.legacy.com। তারা চায় উভয় সত্তার সমস্ত কর্মচারী লেগ্যাসি ডোমেন মাইগ্রেট না করেই একই "ACME_Corporate" SSID ব্যবহার করুক। RADIUS কীভাবে এটি সহজতর করতে পারে?
ইঙ্গিত: RADIUS কীভাবে আইডেন্টিটি রিয়েলমের উপর ভিত্তি করে অথেন্টিকেশন রাউটিং পরিচালনা করে এবং কীভাবে পলিসি সার্ভারগুলি বিভিন্ন ব্যাকএন্ড ডিরেক্টরিতে প্রক্সি রিকোয়েস্ট পাঠাতে পারে তা নিয়ে ভাবুন।
মডেল উত্তর দেখুন
ব্যবহারকারীর EAP আইডেন্টিটিতে দেওয়া রিয়েলম সাফিক্স মূল্যায়ন করতে RADIUS ইনফ্রাস্ট্রাকচার (যেমন Cisco ISE, Aruba ClearPass, বা একটি RADIUS প্রক্সির মতো পলিসি সার্ভার ব্যবহার করে) কনফিগার করুন - উদাহরণস্বরূপ, user@corp.acme.com বনাম user@corp.legacy.com। রিয়েলমের উপর ভিত্তি করে উপযুক্ত ব্যাকএন্ড Active Directory ডোমেনে অথেন্টিকেশন রিকোয়েস্ট ফরোয়ার্ড করার জন্য রাউটিং পলিসি তৈরি করুন। স্ট্যান্ডার্ড এনফোর্সমেন্ট প্রোফাইলগুলি সংজ্ঞায়িত করুন যা ব্যাকএন্ড ডোমেন নির্বিশেষে সামঞ্জস্যপূর্ণ VLAN VSA রিটার্ন করে, যাতে উভয় সত্তার ব্যবহারকারীরা সঠিক নেটওয়ার্ক প্লেসমেন্ট পান। এই পদ্ধতিটি একটি একীভূত ব্যবহারকারীর অভিজ্ঞতা বজায় রেখে একটি বিঘ্নিত ডিরেক্টরি মাইগ্রেশন এড়ায়।
Q3. আপনি একটি ৬০,০০০ আসনের স্টেডিয়ামের জন্য WiFi ডিজাইন করছেন। ক্লায়েন্টের বর্তমান ডিজাইনে বিভিন্ন স্টাফ ফাংশনের জন্য ৮টি পৃথক SSID নির্দিষ্ট করা হয়েছে: Ticketing, Security, Concessions, Medical, Media, Operations, VIP, এবং Maintenance। আপনার সুপারিশ কী এবং কেন?
ইঙ্গিত: একটি হাই-ডেনসিটি RF এনভায়রনমেন্টে ওয়্যারলেস পারফরম্যান্সের উপর ম্যানেজমেন্ট ফ্রেম ওভারহেডের প্রভাব বিবেচনা করুন।
মডেল উত্তর দেখুন
৮টি SSID ব্রডকাস্ট করার বিরুদ্ধে জোরালো পরামর্শ দিন। একটি হাই-ডেনসিটি এনভায়রনমেন্টে, প্রতিটি SSID নিয়মিত বিরতিতে প্রতিটি অ্যাক্সেস পয়েন্টে বিকন ফ্রেম তৈরি করে, যা উল্লেখযোগ্য এয়ারটাইম গ্রাস করে এবং প্রকৃত ডেটা ট্রাফিকের জন্য উপলব্ধ ক্ষমতা হ্রাস করে। সুপারিশ হলো সমস্ত স্টাফ ফাংশনকে একটি একক 802.1X-সক্ষম SSID-এ একত্রিত করা। ব্যাকএন্ডে ট্রাফিক সেগমেন্ট করতে RADIUS ডায়নামিক VLAN অ্যাসাইনমেন্ট ব্যবহার করুন - যখন একটি ticketing ডিভাইস অথেন্টিকেট করে, তখন RADIUS এটিকে Ticketing VLAN-এ রাখে; যখন একটি medical ডিভাইস অথেন্টিকেট করে, তখন এটি উপযুক্ত ACL সহ Medical VLAN-এ যায়। এটি শারীরিক RF এনভায়রনমেন্টকে অপ্টিমাইজ করার পাশাপাশি প্রয়োজনীয় লজিক্যাল সেপারেশন প্রদান করে। একটি Captive Portal সহ একটি পৃথক ওপেন SSID সাধারণ পাবলিক অ্যাক্সেস পরিচালনা করতে পারে।
এই সিরিজে পড়া চালিয়ে যান
PPSK WPA3: বৈশিষ্ট্য এবং ডেপ্লয়মেন্ট মডেলের তুলনা
এই টেকনিক্যাল রেফারেন্স গাইডটি PPSK এবং WPA3-SAE-এর তুলনা করে, মাল্টি-টেন্যান্ট পরিবেশের জন্য তাদের আর্কিটেকচারাল পার্থক্য এবং ডেপ্লয়মেন্ট মডেলগুলো ব্যাখ্যা করে। এটি IT ম্যানেজার এবং প্রোপার্টি ডেভেলপারদের Purple-এর আইডেন্টিটি-ভিত্তিক সリューション ব্যবহার করে সুরক্ষিত, আইসোলেটেড WiFi নেটওয়ার্ক গড়ে তোলার বিষয়ে কার্যকর নির্দেশনা প্রদান করে।
কর্মকর্তাদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনা: শেপিং, QoS এবং ট্রাফিক হ্রাস করা
এই নির্দেশিকাটি এন্টারপ্রাইজ ভেন্যুগুলোতে কর্মকর্তাদের WiFi-এর জন্য ব্যান্ডউইথ পরিচালনার ব্যবহারিক পদ্ধতিগুলো বিস্তারিতভাবে বর্ণনা করে। এটি ট্রাফিক শেপিং, QoS বাস্তবায়ন এবং কীভাবে Purple Shield স্থাপন করে কোনো অবকাঠামো আপগ্রেড ছাড়াই নেটওয়ার্ক লোড কমানো যায় তা কভার করে।
প্রতি-ডিভাইস PSK (iPSK, DPSK, MPSK) ব্যবহার করে WiFi SSID-এর সংখ্যা কীভাবে কমানো যায়
এই নির্ভরযোগ্য টেকনিক্যাল রেফারেন্স গাইডটি ব্যাখ্যা করে যে কীভাবে IT টিমগুলো প্রতি-ডিভাইস PSK (xPSK) ব্যবহার করে একাধিক নির্দিষ্ট উদ্দেশ্যে তৈরি নেটওয়ার্ককে একটি একক SSID-এ নিয়ে এসে SSID বিকন ওভারহেডের কারণে সৃষ্ট WiFi পারফরম্যান্সের অবনতি দূর করতে পারে। এটি Cisco iPSK, HPE Aruba MPSK, Ruckus DPSK, Juniper Mist PPSK এবং Ubiquiti UniFi PPSK জুড়ে ভেন্ডর ল্যান্ডস্কেপ কভার করে, যার সাথে ডাইনামিক VLAN অ্যাসাইনমেন্ট, IoT অনবোর্ডিং এবং PCI DSS কমপ্লায়েন্সের ব্যবহারিক ইমপ্লিমেন্টেশন গাইডলাইন রয়েছে। হসপিটালিটি, রিটেইল, স্টেডিয়াম এবং সরকারি খাতের ভেন্যু অপারেটররা এখানে কার্যকর আর্কিটেকচার গাইডেন্স এবং বাস্তব জীবনের কাজের উদাহরণ পাবেন।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।