
Cisco Meraki-তে VLAN Steering-এর জন্য NAC Policies কীভাবে কনফিগার করবেন
এই নির্ভরযোগ্য গাইডটি IT লিডার, নেটওয়ার্ক আর্কিটেক্ট এবং ভেন্যু অপারেশনস ডিরেক্টরদের Cisco Meraki পরিবেশে NAC policies এবং VLAN steering কনফিগার করার জন্য একটি ব্যবহারিক, ধাপে ধাপে ফ্রেমওয়ার্ক প্রদান করে। এতে 802.1X বাস্তবায়ন, MAC Authentication Bypass-এর মাধ্যমে IoT ডিভাইস আইসোলেশন এবং একটি নিরাপদ, অনুগত ও উচ্চ-কার্যক্ষমতা সম্পন্ন নেটওয়ার্ক সেগমেন্টেশন নিশ্চিত করতে Purple-এর গেস্ট WiFi অ্যানালিটিক্স প্ল্যাটফর্মের সাথে নির্বিঘ্ন ইন্টিগ্রেশন কভার করা হয়েছে যা হসপিটালিটি, রিটেল এবং পাবলিক সেক্টর ডেপ্লয়মেন্টের জন্য অত্যন্ত উপযোগী।
Video overview
এই গাইডটি শুনুন
পডকাস্ট ট্রান্সক্রিপ্ট দেখুন
আমাদের মূল সিরিজের অংশ: The Enterprise WiFi Security Guide →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Executive Summary
Enterprise ভেন্যুগুলি - হাই-ডেন্সিটি স্টেডিয়াম থেকে শুরু করে বিশাল হসপিটালিটি কমপ্লেক্স পর্যন্ত - একটি ফ্ল্যাট নেটওয়ার্কে চালানোর ঝুঁকি নিতে পারে না। ট্রাফিক সেগমেন্ট করার জন্য একাধিক SSID ব্রডকাস্ট করা RF পারফরম্যান্সকে হ্রাস করে, মূল্যবান এয়ারটাইম নষ্ট করে এবং একটি প্রশাসনিক বোঝা তৈরি করে যা মাল্টি-সাইট ডেপ্লয়মেন্টের ক্ষেত্রে স্কেল করা কঠিন। আধুনিক মানদণ্ড হলো ডায়নামিক সেগমেন্টেশন: একটি একক, সুরক্ষিত SSID ব্রডকাস্ট করা এবং ডিভাইসগুলিকে স্বয়ংক্রিয়ভাবে প্রোফাইল, অথেন্টিকেট এবং সঠিক VLAN-এ নির্দেশ করার জন্য নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল (NAC)-এর উপর নির্ভর করা।
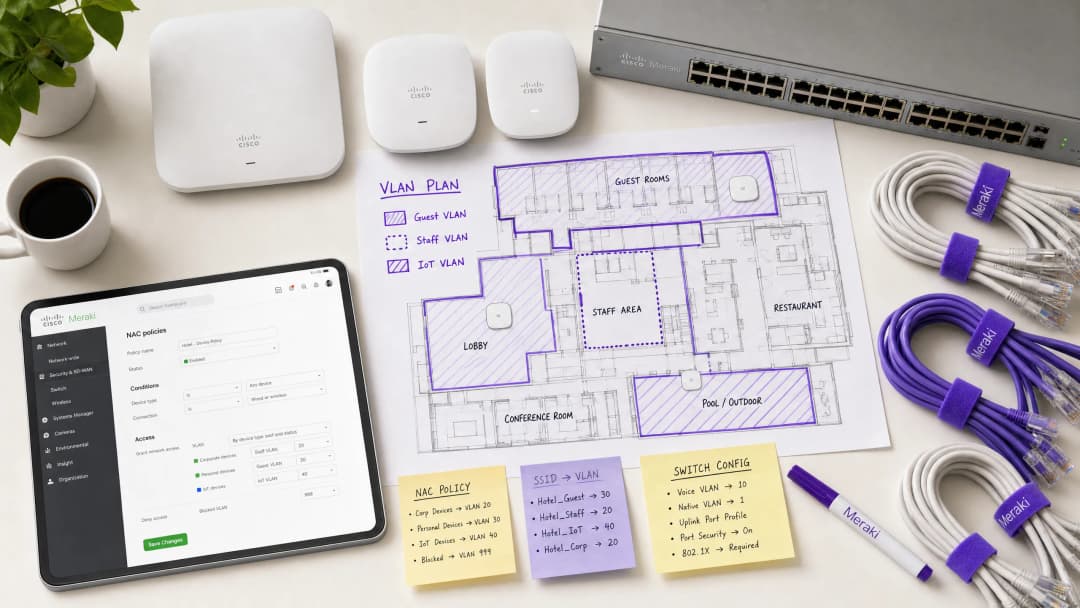
এই গাইডটি সিনিয়র IT আর্কিটেক্ট এবং অপারেশনস ডিরেক্টরদের Cisco Meraki-তে VLAN স্টিয়ারিংয়ের জন্য NAC পলিসি কনফিগার করার একটি ব্যবহারিক ব্লুপ্রিন্ট প্রদান করে। আমরা তাত্ত্বিক আলোচনা এড়িয়ে ডেপ্লয়মেন্টের বাস্তবতার ওপর ফোকাস করি: কর্পোরেট ডিভাইসের জন্য IEEE 802.1X প্রয়োগ করা, হেডলেস IoT সিস্টেমের জন্য MAC Authentication Bypass (MAB) ব্যবহার করা এবং Retail, Hospitality এবং অন্যান্য এন্টারপ্রাইজ পরিবেশে নিরাপদ ও কমপ্লায়েন্ট অ্যাক্সেস নিশ্চিত করতে Purple-এর মতো Guest WiFi প্ল্যাটফর্মের সাথে নির্বিঘ্নে সংহত করা। এই কনফিগারেশনগুলিতে দক্ষতা অর্জনের মাধ্যমে, সংস্থাগুলি সিকিউরিটি ঝুঁকি হ্রাস করতে পারে, PCI-DSS কমপ্লায়েন্স নিশ্চিত করতে পারে এবং নেটওয়ার্ক থ্রুপুট অপ্টিমাইজ করতে পারে - সবই একটি একক, সেন্ট্রালি ম্যানেজড SSID থেকে।
Technical Deep-Dive
The Architecture of Dynamic VLAN Steering
একটি Meraki পরিবেশে VLAN স্টিয়ারিং তিনটি মূল উপাদানের পারস্পরিক ক্রিয়ার ওপর নির্ভর করে: Meraki অ্যাক্সেস পয়েন্ট (অথেন্টিকেটর হিসেবে কাজ করে), ক্লায়েন্ট ডিভাইস (সাপ্লিক্যান্ট) এবং NAC/RADIUS সার্ভার (অথেন্টিকেশন সার্ভার)। এই ত্রিপক্ষীয় মডেলটি IEEE 802.1X স্ট্যান্ডার্ড দ্বারা সংজ্ঞায়িত এবং যেকোনো এন্টারপ্রাইজ-গ্রেড অ্যাক্সেস কন্ট্রোল ডেপ্লয়মেন্টের ভিত্তি তৈরি করে।
যখন একটি ডিভাইস নেটওয়ার্কের সাথে যুক্ত হয়, তখন AP ট্রাফিকটি ইন্টারসেপ্ট করে এবং RADIUS সার্ভারে একটি Access-Request ফরোয়ার্ড করে। সফল অথেন্টিকেশনের পর, RADIUS সার্ভার একটি Access-Accept মেসেজ দিয়ে সাড়া দেয়। গুরুত্বপূর্ণভাবে, VLAN স্টিয়ারিং ঘটার জন্য, এই মেসেজে অবশ্যই নির্দিষ্ট IETF স্ট্যান্ডার্ড RADIUS অ্যাট্রিবিউট থাকতে হবে যা AP-কে নির্দেশ দেয় কোন VLAN প্রয়োগ করতে হবে:
| RADIUS Attribute | ID | Value | Purpose |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | টানেলিং প্রোটোকল নির্দিষ্ট করে |
| Tunnel-Medium-Type | 65 | 6 (802) | ট্রান্সপোর্ট মিডিয়াম নির্দিষ্ট করে |
| Tunnel-Private-Group-ID | 81 | যেমন, 20 |
টার্গেট VLAN ID নির্দিষ্ট করে |
যখন Meraki AP এই অ্যাট্রিবিউটগুলি গ্রহণ করে, তখন এটি স্যুইচপোর্টের মাধ্যমে ফরোয়ার্ড করার আগে ডায়নামিকভাবে ক্লায়েন্টের ট্রাফিককে নির্ধারিত VLAN ID দিয়ে ট্যাগ করে। এই প্রক্রিয়াটি শেষ ব্যবহারকারীর কাছে সম্পূর্ণ অদৃশ্য এবং অ্যাসোসিয়েশনের কয়েক মিলিসেকেন্ডের মধ্যে সম্পন্ন হয়।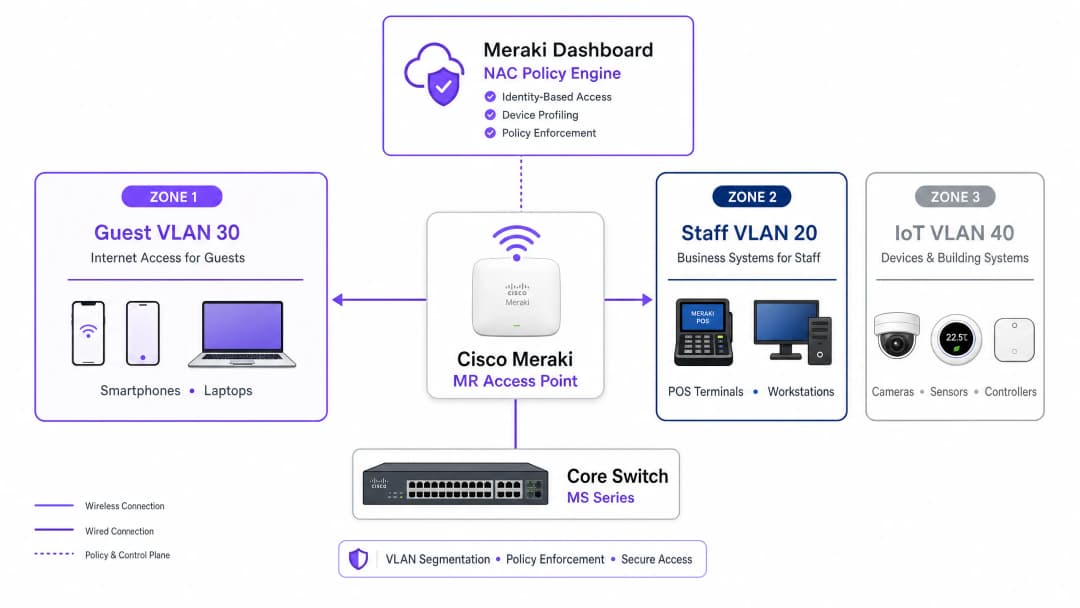
প্রমাণীকরণ প্রক্রিয়া (Authentication Mechanisms)
এন্টারপ্রাইজ নেটওয়ার্কের ক্ষেত্রে সাধারণত প্রমাণীকরণের জন্য একটি বহুমুখী পদ্ধতির প্রয়োজন হয়, কারণ যেকোনো নির্দিষ্ট স্থানে ডিভাইসের সংখ্যা ভিন্ন ধরনের হয়ে থাকে। এর তিনটি প্রধান প্রক্রিয়া রয়েছে:
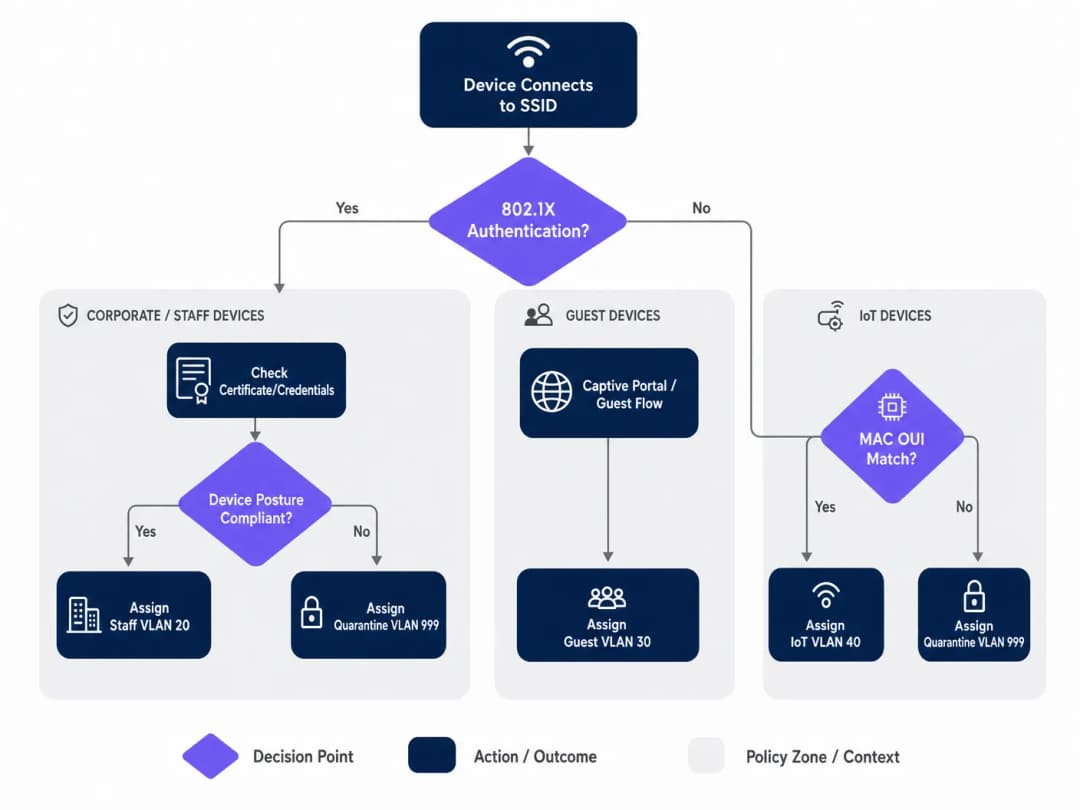
IEEE 802.1X (EAP-TLS বা PEAP) হলো কর্পোরেট এবং স্টাফ ডিভাইসের জন্য সেরা মানদণ্ড। প্রমাণীকরণ ডিজিটাল সার্টিফিকেট (EAP-TLS) বা সুরক্ষিত ক্রেডেনশিয়াল (PEAP-MSCHAPv2)-এর উপর ভিত্তি করে তৈরি, যা শক্তিশালী এনক্রিপশন এবং পরিচয় যাচাইকরণ প্রদান করে। এটি সংস্থার MDM প্ল্যাটফর্ম দ্বারা পরিচালিত যেকোনো ডিভাইসের জন্য প্রস্তাবিত পদ্ধতি।
MAC Authentication Bypass (MAB) প্রয়োজন হেডলেস ডিভাইসগুলোর জন্য - যেমন IP ক্যামেরা, POS টার্মিনাল, বিল্ডিং ম্যানেজমেন্ট সেন্সর এবং স্মার্ট টিভি - যা কোনো 802.1X সাপ্লিক্যান্ট চালাতে পারে না। এক্ষেত্রে সনাক্তকারী হিসেবে MAC অ্যাড্রেস ব্যবহার করা হয়। যদিও এটি সার্টিফিকেট-ভিত্তিক প্রমাণীকরণের চেয়ে কম নিরাপদ (কারণ MAC অ্যাড্রেস স্পুফ করা যেতে পারে), তবুও কঠোর VLAN ACL-এর সাথে যুক্ত MAB বিচ্ছিন্ন IoT সেগমেন্টের জন্য একটি গ্রহণযোগ্য নিরাপত্তা পরিস্থিতি প্রদান করে। এই বিষয়ে বিস্তারিত জানতে, Managing IoT Device Security with NAC and MPSK সংক্রান্ত আমাদের গাইডটি দেখুন।
Captive Portal Authentication ব্যবহার করা হয় গেস্ট অ্যাক্সেসের জন্য। ব্যবহারকারী লগইন প্রক্রিয়া সম্পন্ন না করা পর্যন্ত - যা সাধারণত Purple-এর মতো প্ল্যাটফর্ম দ্বারা হোস্ট করা সোশ্যাল লগইন, ইমেল রেজিস্ট্রেশন বা একটি সহজ ক্লিক-থ্রু - ডিভাইসটিকে একটি সীমিত প্রাক-প্রমাণীকরণ অবস্থায় রাখা হয়। এটি একটি বিচ্ছিন্ন গেস্ট VLAN-এ ডিভাইসটিকে চালিত করার সাথে সাথে ফার্স্ট-পার্টি ডেটা সংগ্রহ করে।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।
বাস্তবায়ন নির্দেশিকা (Implementation Guide)
ধাপ ১: আপনার VLAN আর্কিটেকচার পরিকল্পনা করুন
Meraki ড্যাশবোর্ড স্পর্শ করার আগে, আপনার VLAN সেগমেন্টেশন কৌশল নির্ধারণ করুন। একটি সাধারণ এন্টারপ্রাইজ ভেন্যু ডেপ্লয়মেন্টে নিম্নলিখিত কাঠামো ব্যবহার করা হয়:
| VLAN ID | নাম | উদ্দেশ্য | প্রমাণীকরণ পদ্ধতি |
|---|---|---|---|
| 10 | Management | নেটওয়ার্ক পরিকাঠামো | Static |
| 20 | Staff | কর্পোরেট ডিভাইস, অভ্যন্তরীণ সিস্টেম | 802.1X (EAP-TLS) |
| 30 | Guest | ভিজিটর ইন্টারনেট অ্যাক্সেস | Captive Portal (Purple) |
| 40 | IoT | ক্যামেরা, সেন্সর, স্মার্ট ডিভাইস | MAB |
| 50 | POS | পেমেন্ট টার্মিনাল (PCI স্কোপ) | 802.1X (সার্টিফিকেট) |
| 999 | Quarantine | ব্যর্থ প্রমাণীকরণ, অজানা ডিভাইস | কোনোটিই নয় |
ধাপ ২: সুইচ পরিকাঠামো কনফিগার করুন
ওয়্যারলেস সেটিংস কনফিগার করার আগে, তারযুক্ত পরিকাঠামো প্রস্তুত করতে হবে। Meraki AP-এর সাথে সংযোগকারী সুইচ পোর্টগুলোকে ট্রাঙ্ক পোর্ট হিসেবে কনফিগার করা উচিত, যা AP ডাইনামিকভাবে অ্যাসাইন করতে পারে এমন সমস্ত VLAN-কে অনুমতি দেয়। ব্যর্থ ডেপ্লয়মেন্টের ক্ষেত্রে এটিই সবচেয়ে সাধারণ ভুল বা বাদ পড়া অংশ।Meraki ড্যাশবোর্ডে, Switch > Monitor > Switch ports-এ যান, আপনার AP-গুলির সাথে সংযুক্ত পোর্টগুলি নির্বাচন করুন, Type পরিবর্তন করে Trunk সেট করুন, Native VLAN (সাধারণত আপনার ম্যানেজমেন্ট VLAN) কনফিগার করুন এবং Allowed VLANs ফিল্ডে, স্পষ্টভাবে সমস্ত সম্ভাব্য ক্লায়েন্ট VLAN (যেমন, 20,30,40,50,999) নির্দিষ্ট করুন।
ধাপ ৩: 802.1X-এর জন্য Meraki SSID কনফিগার করুন
Wireless > Configure > Access control-এ নেভিগেট করুন এবং টার্গেট SSID নির্বাচন করুন। Network access-এর অধীনে, Enterprise with 802.1X বেছে নিন। স্ক্রোল করে নিচে RADIUS servers সেকশনে যান এবং আপনার NAC সার্ভারের বিবরণ যোগ করুন: IP ঠিকানা, পোর্ট (অথেনটিকেশনের জন্য ডিফল্ট ১৮১২, অ্যাকাউন্টিংয়ের জন্য ১৮১৩) এবং শেয়ার্ড সিক্রেট। রিডানডেন্সির জন্য, একটি সেকেন্ডারি RADIUS সার্ভার যোগ করুন।
ধাপ ৪: VLAN ট্যাগের জন্য RADIUS ওভাররাইড সক্ষম করুন
এটি অত্যন্ত গুরুত্বপূর্ণ একটি ধাপ যা Meraki AP-কে NAC সার্ভার থেকে পাঠানো VLAN অ্যাসাইনমেন্ট গ্রহণ করতে সক্ষম করে। একই Access control পৃষ্ঠায়, স্ক্রোল করে Addressing and traffic সেকশনে যান। Client IP assignment পরিবর্তন করে Bridge mode সেট করুন - এটি নিশ্চিত করে যে ক্লায়েন্টরা AP-এর NAT থেকে নয়, বরং তাদের নির্ধারিত VLAN-এর স্থানীয় DHCP সার্ভার থেকে IP ঠিকানা পাবে। VLAN tagging-এর অধীনে, Use VLAN tag from RADIUS নির্বাচন করুন।
ধাপ ৫: Purple এর সাথে গেস্ট অ্যাক্সেস কনফিগার করুন
গেস্ট নেটওয়ার্কের জন্য, ওপেন অ্যাসোসিয়েশন এবং Captive Portal ইন্টিগ্রেশনের সাথে একটি পৃথক SSID তৈরি করুন। Network access পরিবর্তন করে Open (no encryption) সেট করুন এবং Splash page-টি আপনার Purple পোর্টাল URL-কে নির্দেশ করতে কনফিগার করুন। প্রি-অথেনটিকেটেড সমস্ত ট্রাফিককে একটি ডেডিকেটেড, আইসোলেটেড গেস্ট VLAN (যেমন, VLAN 30)-এ পাঠাতে VLAN tagging সেট করুন এবং গেস্ট ডিভাইসগুলোর মধ্যে পারস্পরিক যোগাযোগ রোধ করতে Client isolation চালু করুন। Purple-এর WiFi Analytics প্ল্যাটফর্মটি অথেনটিকেশন ফ্লো এবং ডেটা ক্যাপচার পরিচালনা করবে।
সর্বোত্তম অনুশীলনসমূহ
ক্রিটিক্যাল অথেনটিকেশন VLAN-এর সাথে একটি ফেইল-ক্লোজড নিরাপত্তা ব্যবস্থা প্রয়োগ করুন। যদি RADIUS সার্ভারটি নাগালের বাইরে চলে যায়, তবে ফেইল-ওপেন করে সম্পূর্ণ নেটওয়ার্ক অ্যাক্সেস দেবেন না। একটি ক্রিটিক্যাল অথেনটিকেশন VLAN কনফিগার করুন যা সাধারণ ইন্টারনেট সংযোগ প্রদান করবে কিন্তু NAC সার্ভার পুনরুদ্ধার না হওয়া পর্যন্ত সমস্ত অভ্যন্তরীণ রিসোর্সে অ্যাক্সেস ব্লক রাখবে। এটি বিশেষ করে খুচরা বিক্রেতা পরিবেশের জন্য অত্যন্ত গুরুত্বপূর্ণ যেখানে RADIUS বিভ্রাটের সময়ও POS টার্মিনালগুলিকে অবশ্যই পেমেন্ট প্রক্রিয়া চালিয়ে যেতে হয়।
নির্বিঘ্ন রোমিংয়ের জন্য ফাস্ট BSS ট্রানজিশন (802.11r) সক্ষম করুন। ডায়নামিক VLAN অ্যাসাইনমেন্ট রোমিংয়ের সময় কিছুটা বিলম্বের কারণ হতে পারে কারণ ডিভাইসটিকে প্রতিটি AP-তে পুনরায় অথেনটিকেট করতে হয়। 802.11r চালু করলে তা সম্পূর্ণ লোকেশন জুড়ে ভয়েস এবং ভিডিও অ্যাপ্লিকেশনের জন্য নির্বিঘ্ন হ্যান্ডঅফ নিশ্চিত করে। আতিথেয়তা (হসপিটালিটি) খাতের জন্য এটি অত্যন্ত আবশ্যক, যেখানে অতিথিরা ক্রমাগত প্রাঙ্গনের মধ্যে ঘোরাফেরা করেন। ঘনবসতিপূর্ণ এলাকায় ডেপ্লয়মেন্টের জন্য চ্যানেল প্ল্যানিং অপ্টিমাইজ করতে আমাদের WiFi Frequencies: A Guide to WiFi Frequencies in 2026 নির্দেশিকাটি সাহায্য করতে পারে।
IoT ট্রাফিক আগ্রাসীভাবে সেগমেন্ট করুন। কর্পোরেট বা গেস্ট ট্রাফিকের সাথে কখনই IoT ডিভাইস মিশ্রিত করবেন না। এই ডিভাইসগুলি সনাক্ত করতে এবং কঠোর Layer 3 ফায়ারওয়াল নিয়মের সাথে ডেডিকেটেড VLANs-এ নিয়ে যেতে MAB ব্যবহার করুন যা শুধুমাত্র ডিভাইস পরিচালনার জন্য প্রয়োজনীয় নির্দিষ্ট পোর্ট এবং গন্তব্যগুলির অনুমতি দেয়। একটি আপোসকৃত আইপি ক্যামেরা কখনই আপনার POS নেটওয়ার্ক বা কর্পোরেট ফাইল সার্ভারগুলি অ্যাক্সেস করতে সক্ষম হওয়া উচিত নয়।
কর্পোরেট SSIDs-এ WPA3 কার্যকর করুন। যেখানে ডিভাইসের সামঞ্জস্যতা অনুমতি দেয়, WPA3-Enterprise ব্যবহার করার জন্য কর্পোরেট SSIDs কনফিগার করুন। এটি শক্তিশালী এনক্রিপশন প্রদান করে এবং WPA2 PMKID আক্রমণের সাথে সম্পর্কিত দুর্বলতাগুলি দূর করে।
সমস্যা সমাধান ও ঝুঁকি হ্রাস
সাধারণ ব্যর্থতার মোড
ক্লায়েন্টরা একটি আইপি অ্যাড্রেস পেতে ব্যর্থ হচ্ছে। এটি প্রায় সবসময় একটি সুইচপোর্ট কনফিগারেশনের সমস্যা। যাচাই করুন যে AP-এর সাথে সংযুক্ত সুইচপোর্টটি ট্রাঙ্ক হিসেবে কনফিগার করা আছে এবং গতিশীলভাবে বরাদ্দ করা VLAN সেই ট্রাঙ্কে অনুমোদিত কিনা। এছাড়াও, যাচাই করুন যে DHCP সার্ভারের সেই VLAN-এর জন্য একটি সক্রিয় স্কোপ রয়েছে এবং DHCP রিলে এজেন্ট (প্রযোজ্য ক্ষেত্রে) সঠিকভাবে কনফিগার করা আছে।
অথেন্টিকেশন টাইমআউট। যদি 802.1X হ্যান্ডশেকের সময় ডিভাইসগুলির টাইমআউট হতে থাকে, তবে Meraki APs এবং RADIUS সার্ভারের মধ্যে নেটওয়ার্ক লেটেন্সি পরীক্ষা করুন। উচ্চ লেটেন্সির কারণে EAP টাইমারগুলির মেয়াদ শেষ হয়ে যেতে পারে। এটি ঘটলে Meraki ড্যাশবোর্ডের Event Log একটি 8021x_auth_timeout ইভেন্ট দেখাবে।
ভুল VLAN বরাদ্দ। RADIUS Access-Accept মেসেজ দেখতে Meraki ড্যাশবোর্ডের Event Log ব্যবহার করুন। যাচাই করুন যে NAC সার্ভার সঠিক Tunnel-Private-Group-ID অ্যাট্রিবিউট পাঠাচ্ছে। যদি এটি অনুপস্থিত বা ভুল হয়, তবে সমস্যাটি NAC পলিসি কনফিগারেশনে রয়েছে, Meraki AP-তে নয়। বেশিরভাগ NAC প্ল্যাটফর্ম (Cisco ISE, ClearPass) বিস্তারিত RADIUS অথেন্টিকেশন লগ প্রদান করে যা দেখাবে ঠিক কোন অ্যাট্রিবিউটগুলি রিটার্ন করা হয়েছে।
MAC র্যান্ডমাইজেশন MAB ভেঙে দিচ্ছে। আধুনিক iOS এবং Android ডিভাইসগুলি ডিফল্টরূপে তাদের MAC অ্যাড্রেস র্যান্ডমাইজ করে। Purple দ্বারা পরিচালিত গেস্ট নেটওয়ার্কগুলির জন্য, এটি Captive Portal ফ্লো-এর মাধ্যমে সাবলীলভাবে পরিচালনা করা হয় - পরিচয় ব্যবহারকারীর লগইন দ্বারা প্রতিষ্ঠিত হয়, MAC অ্যাড্রেস দ্বারা নয়। MAB ব্যবহার করা IoT ডিভাইসগুলির জন্য, নিশ্চিত করুন যে আসল হার্ডওয়্যার MAC অ্যাড্রেসটি এন্ডপয়েন্ট ডাটাবেজে নিবন্ধিত আছে, কারণ এই ডিভাইসগুলি র্যান্ডমাইজ করে না।
ROI এবং ব্যবসায়িক প্রভাব
NAC-চালিত VLAN স্টিয়ারিং বাস্তবায়ন করা একাধিক মাত্রায় এন্টারপ্রাইজ ভেন্যুগুলির জন্য পরিমাপযোগ্য ব্যবসায়িক মূল্য প্রদান করে:
| ব্যবসায়িক ফলাফল | প্রক্রিয়া | পরিমাপযোগ্য প্রভাব |
|---|---|---|
| হ্রাসকৃত অপারেশনাল ওভারহেড | পরিচালনা করার জন্য কম SSID | SSID সংখ্যায় ৬০ - ৭০% হ্রাস |
| উন্নত নিরাপত্তা ব্যবস্থা | স্বয়ংক্রিয় মাইক্রো-সেগমেন্টেশন | লঙ্ঘনের জন্য সীমিত বিস্ফোরণ ব্যাসার্ধ |
| কমপ্লায়েন্স সক্ষমতা | পরিচয়-ভিত্তিক অ্যাক্সেস কন্ট্রোল | PCI-DSS, GDPR, ISO 27001 সারিবদ্ধকরণ |
| গেস্ট ডেটা ক্যাপচার | Purple Captive Portal ইন্টিগ্রেশন | স্কেলে ফার্স্ট-পার্টি ডেটা |
| নেটওয়ার্ক পারফরম্যান্স | হ্রাসকৃত ম্যানেজমেন্ট ফ্রেম ওভারহেড | উচ্চ-ঘনত্বের এলাকায় আরও ভালো থ্রুপুট |
Healthcare এবং Transport অপারেটরদের জন্য, শুধুমাত্র কমপ্লায়েন্সের যুক্তিই এই বিনিয়োগকে সমর্থন করে। রোগীর রেকর্ড সম্পূর্ণ আলাদা একটি VLAN-এ রয়েছে, বা টিকিট সিস্টেম পাবলিক WiFi থেকে আলাদা করা আছে তা প্রমাণ করার ক্ষমতা একটি অত্যন্ত গুরুত্বপূর্ণ ঝুঁকি প্রশমন ব্যবস্থা যা অভ্যন্তরীণ অডিট এবং বাহ্যিক নিয়ন্ত্রক প্রয়োজনীয়তা উভয়ই পূরণ করে।
হসপিটালিটি এবং রিটেল অপারেটরদের জন্য, Purple-এর গেস্ট WiFi প্ল্যাটফর্মের সাথে ইন্টিগ্রেশন গেস্ট নেটওয়ার্ককে একটি খরচের খাত থেকে একটি রাজস্ব উৎপাদনকারী সম্পদে রূপান্তরিত করে। প্রতিটি প্রমাণীকৃত গেস্ট সেশন একটি ডেটা পয়েন্টে পরিণত হয়, যা মার্কেটিং অটোমেশন, লয়্যালটি প্রোগ্রাম এবং ভেন্যু অ্যানালিটিক্সে তথ্য সরবরাহ করে - আর এই সমস্ত কিছুই ঘটে যখন অন্তর্নিহিত NAC পলিসি নিশ্চিত করে যে গেস্ট ট্রাফিক কখনই অভ্যন্তরীণ সিস্টেমকে স্পর্শ করবে না।
ব্রিফিংটি শুনুন
ডেপ্লয়মেন্ট কৌশল এবং সাধারণ ত্রুটিগুলি সম্পর্কে আরও বিশদ জানতে, আমাদের ১০ মিনিটের টেকনিক্যাল ব্রিফিং পডকাস্টটি শুনুন:
মূল সংজ্ঞাসমূহ
Network Access Control (NAC)
একটি নিরাপত্তা আর্কিটেকচার যা নেটওয়ার্ক রিসোর্স অ্যাক্সেস করতে চাওয়া ডিভাইসগুলিতে পলিসি প্রয়োগ করে, সাধারণত অ্যাক্সেস মঞ্জুর করার এবং একটি নেটওয়ার্ক সেগমেন্ট বরাদ্দ করার আগে পরিচয়, ডিভাইসের অবস্থা এবং কমপ্লায়েন্সের স্থিতি মূল্যায়ন করে।
আইটি টিমগুলি কেন্দ্রীয় পলিসি ইঞ্জিন হিসাবে কাজ করার জন্য NAC প্ল্যাটফর্ম (যেমন Cisco ISE বা Aruba ClearPass) স্থাপন করে, যা কোনও ডিভাইস কে বা কী এবং এটি কী অবস্থায় রয়েছে তার উপর ভিত্তি করে কোন VLAN-এর অন্তর্ভুক্ত তা নির্ধারণ করে।
VLAN Steering (Dynamic VLAN Assignment)
সফল অথেনটিকেশনের পর একটি ক্লায়েন্ট ডিভাইসকে একটি নির্দিষ্ট ভার্চুয়াল লোকাল এরিয়া নেটওয়ার্ক (VLAN) এ স্বয়ংক্রিয়ভাবে বরাদ্দ করার প্রক্রিয়া, তারা যে কোনও ফিজিক্যাল পোর্ট বা SSID এর সাথেই সংযুক্ত হোক না কেন।
অতিথি, কর্মী এবং IoT ডিভাইসের মধ্যে কঠোর নিরাপত্তা সেগমেন্টেশন বজায় রেখে ব্রডকাস্ট করা SSID-এর সংখ্যা হ্রাস করতে উচ্চ-ঘনত্বের ভেন্যুগুলির জন্য অপরিহার্য।
IEEE 802.1X
পোর্ট-ভিত্তিক নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য একটি IEEE স্ট্যান্ডার্ড যা Extensible Authentication Protocol (EAP) ফ্রেমওয়ার্ক ব্যবহার করে LAN বা WLAN এ যুক্ত হতে চাওয়া ডিভাইসগুলিকে একটি অথেনটিকেশন মেকানিজম প্রদান করে।
কর্পোরেট ল্যাপটপ এবং কর্মীদের স্মার্টফোন অথেনটিকেশন করার জন্য গোল্ড স্ট্যান্ডার্ড, যা নিশ্চিত করে যে শুধুমাত্র বৈধ ক্রেডেনশিয়াল বা সার্টিফিকেট সহ যাচাইকৃত ব্যবহারকারীরা অভ্যন্তরীণ রিসোর্স অ্যাক্সেস করতে পারেন।
MAC Authentication Bypass (MAB)
একটি ফলব্যাক অথেনটিকেশন পদ্ধতি যেখানে একটি ডিভাইসের MAC অ্যাড্রেস তার পরিচয় ক্রেডেনশিয়াল হিসাবে ব্যবহৃত হয় যখন এটি 802.1X সমর্থন করতে পারে না। MAC অ্যাড্রেসটি RADIUS সার্ভারে ইউজারনেম এবং পাসওয়ার্ড উভয় হিসাবে পাঠানো হয়।
ব্যবহারকারীর হস্তক্ষেপ ছাড়াই একটি সুরক্ষিত, সেগমেন্টেড নেটওয়ার্কে হেডলেস IoT ডিভাইস - প্রিন্টার, ক্যামেরা, সেন্সর এবং POS টার্মিনাল - অনবোর্ড করার জন্য অত্যন্ত গুরুত্বপূর্ণ।
RADIUS (Remote Authentication Dial-In User Service)
একটি নেটওয়ার্কিং প্রোটোকল যা একটি নেটওয়ার্ক সার্ভিসের সাথে সংযোগকারী ব্যবহারকারী এবং ডিভাইসগুলির জন্য কেন্দ্রীভূত Authentication, Authorisation, and Accounting (AAA) ম্যানেজমেন্ট প্রদান করে।
NAC সার্ভারের সাথে যোগাযোগ করতে Meraki AP দ্বারা ব্যবহৃত প্রোটোকল। AP-টি Access-Request বার্তা পাঠায়; NAC সার্ভার Access-Accept (VLAN অ্যাট্রিবিউট সহ) বা Access-Reject দিয়ে সাড়া দেয়।
Captive Portal
একটি ওয়েব পেজ যা একটি পাবলিক-অ্যাক্সেস নেটওয়ার্কের ব্যবহারকারীকে সম্পূর্ণ নেটওয়ার্ক অ্যাক্সেস দেওয়ার আগে দেখতে এবং ইন্টারঅ্যাক্ট করতে বাধ্য করা হয়। সাধারণত শর্তাবলী গ্রহণ, লগইন বা ডেটা সংগ্রহের জন্য ব্যবহৃত হয়।
হসপিটালিটি, রিটেইল এবং পাবলিক সেক্টর পরিবেশে গেস্ট ব্যবহারকারীদের অনবোর্ড করার প্রাথমিক পদ্ধতি। Purple এর মতো প্ল্যাটফর্মগুলি Captive Portal হোস্ট করে, অ্যানালিটিক্স ডেটা সংগ্রহ করে এবং ব্যবহারের শর্তাবলী প্রয়োগ করে।
Client Isolation
একটি ওয়্যারলেস নিরাপত্তা বৈশিষ্ট্য যা একই SSID বা VLAN-এর সাথে সংযুক্ত ডিভাইসগুলিকে একে অপরের সাথে সরাসরি যোগাযোগ করতে বাধা দেয়, যা সমস্ত ট্রাফিককে গেটওয়ের মধ্য দিয়ে যেতে বাধ্য করে।
ক্ষতিকারক ব্যবহারকারীদের অন্যান্য অতিথিদের ডিভাইস স্ক্যান বা আক্রমণ করা থেকে বিরত রাখতে Guest VLAN-এর জন্য একটি বাধ্যতামূলক সেটিংস। যে কোনও SSID যেখানে অনিরাপদ ডিভাইস প্রত্যাশিত সেখানে এটি সক্রিয় করা উচিত।
Fast BSS Transition (802.11r)
একটি IEEE 802.11 সংশোধন যা অথেনটিকেশন কীগুলি প্রি-ক্যাশিং করার মাধ্যমে একটি অ্যাক্সেস পয়েন্ট থেকে অন্য অ্যাক্সেস পয়েন্টে দ্রুত এবং নিরাপদ হ্যান্ডওভার সক্ষম করে, যা রোমিং লেটেন্সি শত শত মিলিসেকেন্ড থেকে কমিয়ে ৫০ মিলিসেকেন্ডের নিচে নিয়ে আসে।
ব্যবহারকারীরা যখন গতিশীল থাকেন তখন ভয়েস কল বা ভিডিও স্ট্রিম ড্রপ হওয়া রোধ করতে যে সব ভেন্যুতে ব্যবহারকারীরা মোবাইল সেখানে 802.1X এবং ডাইনামিক VLAN অ্যাসাইনমেন্ট ব্যবহার করার সময় অবশ্যই এটি সক্রিয় করা উচিত।
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
802.1X ফ্রেমওয়ার্কের মধ্যে একটি মিউচুয়াল অথেন্টিকেশন পদ্ধতি যা ক্লায়েন্ট এবং অথেন্টিকেশন সার্ভার উভয়ের উপরেই ডিজিটাল সার্টিফিকেট ব্যবহার করে, যা ওয়্যারলেস অথেন্টিকেশনের জন্য সর্বোচ্চ স্তরের নিরাপত্তা প্রদান করে।
PCI DSS-স্কোপড ডিভাইস এবং ক্রেডেনশিয়াল চুরি একটি উল্লেখযোগ্য ঝুঁকি এমন যেকোনো পরিবেশের জন্য প্রস্তাবিত অথেনটিকেশন পদ্ধতি। ক্লায়েন্ট সার্টিফিকেট ইস্যু এবং পরিচালনা করার জন্য একটি PKI অবকাঠামো প্রয়োজন।
সমাধানকৃত উদাহরণসমূহ
একটি ৪০০ রুমের হোটেলের জন্য একটি নিরাপদ ওয়্যারলেস নেটওয়ার্ক ডেপ্লয় করা প্রয়োজন। তাদের কর্মীদের জন্য অভ্যন্তরীণ বুকিং সিস্টেম নিরাপদে অ্যাক্সেস করা, অতিথিদের জন্য একটি ব্র্যান্ডেড captive portal-এর মাধ্যমে ইন্টারনেট অ্যাক্সেস করা এবং রুমের স্মার্ট টিভিগুলোর জন্য একটি স্থানীয় মিডিয়া সার্ভারের সাথে সংযুক্ত হওয়া প্রয়োজন। উচ্চ-ঘনত্বের এলাকায় সর্বোত্তম পারফরম্যান্স নিশ্চিত করতে তারা SSID ব্রডকাস্ট ওভারহেড কমাতে চায়।
IT টিমের দুটি SSID ডেপ্লয় করা উচিত। SSID ১: 'Hotel_Secure' যা 802.1X-এর জন্য কনফিগার করা হয়েছে। কর্মীরা হোটেলের PKI দ্বারা ইস্যু করা কর্পোরেট সার্টিফিকেট সহ EAP-TLS ব্যবহার করে প্রমাণীকরণ করবেন। NAC সার্ভার (Cisco ISE) কর্মীর পরিচয় সনাক্ত করে এবং RADIUS অ্যাট্রিবিউট ফেরত দেয় যা তাদের VLAN ২০ (Staff)-এ অ্যাসাইন করে, যার PMS এবং বুকিং সিস্টেমে সম্পূর্ণ অ্যাক্সেস রয়েছে। স্মার্ট টিভিগুলো, যেগুলোতে 802.1X সুবিধা নেই, সেগুলোকে MAC Authentication Bypass (MAB) ব্যবহার করে প্রোফাইল করা হয়। NAC সার্ভার টিভির MAC OUI প্রিফিক্সগুলো সনাক্ত করে এবং তাদের VLAN ৪০ (IoT)-এ অ্যাসাইন করে, যার ACLs শুধুমাত্র পোর্ট ৮০৮০-এ মিডিয়া সার্ভার এবং ইন্টারনেট অ্যাক্সেস করার অনুমতি দেয়। SSID ২: 'Hotel_Guest' যা Purple captive portal সহ Open হিসেবে কনফিগার করা হয়েছে। অতিথিরা সংযুক্ত হন, Purple স্প্ল্যাশ পেজে রিডাইরেক্ট হন এবং সফল সোশ্যাল লগইন বা ইমেল রেজিস্ট্রেশনের পর ক্লায়েন্ট আইসোলেশন সক্ষম সহ VLAN ৩০ (Guest)-এ অ্যাসাইন হন। Purple প্ল্যাটফর্ম হোটেলের CRM এবং মার্কেটিং অটোমেশনের জন্য ফার্স্ট-পার্টি ডেটা সংগ্রহ করে।
একটি রিটেল চেইন ৫০টি লোকেশন জুড়ে নতুন ওয়্যারলেস পয়েন্ট-অফ-সেল (POS) টার্মিনাল চালু করছে। PCI-DSS প্রয়োজনীয়তা মেনে চলার জন্য এই ডিভাইসগুলোকে কঠোরভাবে সেগমেন্ট করা আবশ্যক। তবে, পিক ট্রেডিং আওয়ারের সময় কেন্দ্রীয় RADIUS সার্ভার অফলাইন হয়ে গেলে কী ঘটবে তা নিয়ে IT টিম উদ্বিগ্ন।
POS টার্মিনালগুলোর একটি 802.1X-সক্ষম SSID-এর সাথে সংযোগ করা উচিত, যা শক্তিশালী পরিচয় যাচাইকরণ নিশ্চিত করতে সার্টিফিকেট-ভিত্তিক প্রমাণীকরণ (EAP-TLS) ব্যবহার করে। NAC policy এই ডিভাইসগুলোকে একটি ডেডিকেটেড, অত্যন্ত সীমাবদ্ধ POS VLAN (VLAN ৫০)-এ চালিত করবে যার Layer ৩ ফায়ারওয়াল নিয়মগুলো শুধুমাত্র প্রয়োজনীয় পোর্টে পেমেন্ট গেটওয়ে IP-তে ট্রাফিকের অনুমতি দেয়। RADIUS সার্ভার ব্যর্থতার ঝুঁকি কমাতে, IT টিমকে Meraki অ্যাক্সেস পয়েন্টগুলোতে একটি Critical Authentication VLAN কনফিগার করতে হবে। কনফিগার করা টাইমআউটের মধ্যে AP যদি RADIUS সার্ভারে পৌঁছাতে না পারে, তবে এটি স্বয়ংক্রিয়ভাবে POS টার্মিনালগুলোকে এই ক্রিটিক্যাল VLAN-এ নিয়ে যাবে। এই VLAN-টি কঠোর ACLs সহ কনফিগার করা উচিত যা শুধুমাত্র প্রয়োজনীয় পেমেন্ট প্রসেসিং গেটওয়েগুলোতে ট্রাফিকের অনুমতি দেয়, যা অন্যান্য সমস্ত নেটওয়ার্ক অ্যাক্সেস ব্লক করার সাথে সাথে লেনদেন চালিয়ে যাওয়া নিশ্চিত করে। প্রতিটি লোকেশনে একটি সেকেন্ডারি RADIUS সার্ভার অতিরিক্ত রিডান্ডেন্সি প্রদান করে।
অনুশীলনী প্রশ্নসমূহ
Q1. একটি হাসপাতালের IT ডিরেক্টর জানিয়েছেন যে নতুন ইনস্টল করা ওয়্যারলেস IP ক্যামেরাগুলো 'Med_Secure' SSID -এর সাথে কানেক্ট হতে পারছে না, যা 802.1X -এর জন্য কনফিগার করা আছে। ক্যামেরাগুলো সার্টিফিকেট-ভিত্তিক অথেন্টিকেশন সমর্থন করে না এবং এগুলোতে কোনো ইউজার ইন্টারফেস নেই। এই ডিভাইসগুলোকে নিরাপদে যুক্ত করতে নেটওয়ার্ক আর্কিটেকচার কীভাবে পরিবর্তন করা উচিত?
ইঙ্গিত: 802.1X সাপ্লিক্যান্ট চালাতে পারে না এমন হেডলেস ডিভাইসগুলোকে কীভাবে প্রোফাইল এবং অথেন্টিকেট করা হয় তা বিবেচনা করুন।
মডেল উত্তর দেখুন
IT টিমকে অবশ্যই NAC সার্ভারে MAC Authentication Bypass (MAB) ব্যবহার করতে হবে। ক্যামেরাগুলোর MAC অ্যাড্রেস এন্ডপয়েন্ট ডেটাবেসে যুক্ত করতে হবে এবং 'IoT_Camera' হিসেবে প্রোফাইল করতে হবে। যখন একটি ক্যামেরা কানেক্ট হওয়ার চেষ্টা করবে, তখন NAC সার্ভার MAC অ্যাড্রেসটিকে অথেন্টিকেশন ক্রেডেনশিয়াল হিসেবে ব্যবহার করবে এবং ক্যামেরাটিকে একটি আইসোলেটেড IoT VLAN -এ নিয়ে যাওয়ার জন্য RADIUS অ্যাট্রিবিউটগুলো রিটার্ন করবে। এই VLAN -এর উপর কঠোর Layer 3 ACL প্রয়োগ করা উচিত, যা শুধুমাত্র ক্যামেরা ম্যানেজমেন্ট সার্ভারে ট্রাফিক অনুমোদন করবে এবং অন্যান্য সমস্ত ইন্টারনাল নেটওয়ার্ক অ্যাক্সেস ব্লক করবে। হাসপাতালের উচিত DHCP ফিঙ্গারপ্রিন্টিং-কে একটি সেকেন্ডারি প্রোফাইলিং পদ্ধতি হিসেবে ব্যবহার করার কথা বিবেচনা করা, যাতে ডিভাইস টাইপটি রেজিস্টার্ড MAC অ্যাড্রেসের প্রত্যাশিত প্রোফাইলের সাথে মিলছে কিনা তা যাচাই করা যায়।
Q2. একটি রিটেইল চেইনের নেটওয়ার্ক অডিটের সময় দেখা গেছে যে ডাইনামিক VLAN -এ থাকা স্টাফ ল্যাপটপগুলো 802.1X -এর মাধ্যমে সফলভাবে অথেন্টিকেট হচ্ছে (ইভেন্ট লগ সঠিক VLAN ID সহ Access-Accept মেসেজ দেখাচ্ছে) কিন্তু কোনো IP অ্যাড্রেস পাচ্ছে না। একটি পৃথক SSID -তে থাকা গেস্ট ডিভাইসগুলো স্বাভাবিকভাবে কাজ করছে। সবচেয়ে সম্ভাব্য কনফিগারেশন ত্রুটি কোনটি এবং আপনি কীভাবে এটি সমাধান করবেন?
ইঙ্গিত: অথেন্টিকেশন সফল হচ্ছে - সমস্যাটি VLAN ট্যাগ প্রয়োগ করার পরের ডেটা পাথে রয়েছে।
মডেল উত্তর দেখুন
সবচেয়ে সম্ভাব্য সমস্যাটি হলো, যে ফিজিক্যাল সুইচপোর্টটি Meraki AP -কে কোর সুইচের সাথে কানেক্ট করছে তা সঠিকভাবে কনফিগার করা নেই। যদিও AP সফলভাবে ক্লায়েন্টকে অথেন্টিকেট করছে এবং ট্রাফিককে Staff VLAN ID দিয়ে ট্যাগ করছে, তবুও সুইচপোর্টটি সম্ভবত একটি অ্যাক্সেস পোর্ট (অথবা একটি ট্রাঙ্ক পোর্ট যার অনুমোদিত তালিকায় Staff VLAN টি নেই) হিসেবে কনফিগার করা আছে। সুইচপোর্টটিকে একটি ট্রাঙ্ক হিসেবে কনফিগার করতে হবে এবং ডাইনামিকভাবে অ্যাসাইন করা Staff VLAN টিকে স্পষ্টভাবে অনুমোদিত VLAN-গুলির তালিকায় অন্তর্ভুক্ত করতে হবে। IT টিমকে Meraki ড্যাশবোর্ডে Switch > Monitor > Switch ports -এ যেতে হবে, AP -র সাথে কানেক্টেড পোর্টটি সিলেক্ট করতে হবে, এটি Trunk টাইপে সেট করা আছে কিনা তা ভেরিফাই করতে হবে এবং Allowed VLANs ফিল্ডে Staff VLAN ID অন্তর্ভুক্ত আছে কিনা তা নিশ্চিত করতে হবে।
Q3. একটি স্টেডিয়াম ইভেন্ট চলাকালীন ৫০,০০০ ফ্যানকে নির্বিঘ্ন WiFi প্রদান করতে চায় এবং একই সাথে পয়েন্ট-অফ-সেল টার্মিনাল ও ডিজিটাল সাইনেজগুলোকে নিরাপদে কানেক্ট করতে চায়। বর্তমান নেটওয়ার্ক টিম ট্রাফিক আলাদা করার জন্য পাঁচটি ভিন্ন SSID ব্রডকাস্ট করার প্রস্তাব করেছে। একটি হাই-ডেনসিটি এনভায়রনমেন্টের জন্য এটি কেন একটি দুর্বল ডিজাইন, এবং এর জন্য সাজেস্টেড আর্কিটেকচার কী?
ইঙ্গিত: একটি হাই-ডেনসিটি এনভায়রনমেন্টে ওয়্যারলেস এয়ারটাইমের উপর ম্যানেজমেন্ট ফ্রেমের প্রভাব বিবেচনা করুন।
মডেল উত্তর দেখুন
পাঁচটি SSID ব্রডকাস্ট করার ফলে অতিরিক্ত ম্যানেজমেন্ট ফ্রেম ওভারহেড তৈরি হয় - প্রতিটি SSID -এর জন্য প্রতিটি অ্যাক্সেস পয়েন্ট থেকে নিয়মিত বিরতিতে নিজস্ব বিকন ফ্রেম ব্রডকাস্ট করা প্রয়োজন। শত শত AP সহ স্টেডিয়ামের মতো একটি হাই-ডেনসিটি এনভায়রনমেন্টে, এই ম্যানেজমেন্ট ফ্রেম ওভারহেড উপলব্ধ এয়ারটাইমের একটি উল্লেখযোগ্য অংশ গ্রাস করে, যা সরাসরি ব্যবহারকারীর ডেটার জন্য উপলব্ধ থ্রুপুট হ্রাস করে। সাজেস্টেড পদ্ধতিটি হলো সর্বোচ্চ দুটি SSID ব্রডকাস্ট করা: ৫০,০০০ ফ্যানের জন্য একটি Purple ক্যাপটিভ পোর্টাল সহ একটি Open SSID, যা তাদের ক্লায়েন্ট আইসোলেশন সহ একটি গেস্ট VLAN -এ নিয়ে যাবে; এবং সমস্ত কর্পোরেট ডিভাইসের জন্য একটি 802.1X-এনাবল্ড সুরক্ষিত SSID। এরপর NAC পলিসি কোনো অতিরিক্ত SSID -র প্রয়োজন ছাড়াই, তাদের আইডেন্টিটির উপর ভিত্তি করে POS টার্মিনালগুলোকে একটি PCI-কমপ্লায়েন্ট VLAN -এ এবং ডিজিটাল সাইনেজগুলোকে একটি IoT VLAN -এ ডাইনামিকভাবে নিয়ে যাবে।
প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
এই সিরিজে পড়া চালিয়ে যান
অ্যাক্সেস পয়েন্টের জন্য Power over Ethernet (PoE): একটি ইমপ্লিমেন্টেশন গাইড
এই গাইডটি ইনফ্রাস্ট্রাকচার টেকনিশিয়ান, নেটওয়ার্ক আর্কিটেক্ট এবং IT সিদ্ধান্ত গ্রহণকারীদের হোটেল, রিটেল এস্টেট, স্টেডিয়াম এবং পাবলিক সেক্টর সুবিধাসহ এন্টারপ্রাইজ ভেন্যুগুলোতে Power over Ethernet (PoE) অ্যাক্সেস পয়েন্ট স্থাপনের জন্য একটি চূড়ান্ত টেকনিক্যাল রেফারেন্স প্রদান করে। এটি 802.3af থেকে 802.3bt পর্যন্ত IEEE স্ট্যান্ডার্ড, পাওয়ার বাজেট হিসাব, ক্যাবলিংয়ের প্রয়োজনীয়তা, VLAN সেগমেন্টেশন এবং সিকিউরিটি কমপ্লায়েন্স কভার করে, যার সাথে রয়েছে বাস্তব ইমপ্লিমেন্টেশন সিনারিও এবং পরিমাপযোগ্য ROI বেঞ্চমার্ক। PoE আর্কিটেকচার বোঝা যেকোনো [Guest WiFi](/guest-wifi) বা [WiFi Analytics](/guest-wifi) স্থাপনের জন্য মৌলিক ভিত্তি, কারণ ফিজিক্যাল লেয়ারের নির্ভরযোগ্যতা সরাসরি ডেটা ক্যাপচার, ইউজার এক্সপেরিয়েন্স এবং অপারেশনাল আপটাইমের গুণমান নির্ধারণ করে।
Enterprise Access Points নির্বাচন: Cisco, Aruba, Ruckus, UniFi-এর তুলনা
Cisco Meraki, Aruba, Ruckus এবং UniFi enterprise access points তুলনা করুন। WiFi 6E/7, TCO লাইসেন্সিং, RF পারফরম্যান্স এবং কন্ট্রোলার আর্কিটেকচার মূল্যায়ন করুন।
Windows 11 আপগ্রেড পরবর্তী ইন্টারনেট কানেক্টিভিটি এবং নেটওয়ার্ক অ্যাডাপ্টার সংক্রান্ত সমস্যা সমাধান করুন
আপগ্রেড পরবর্তী Windows 11 WiFi এবং ইন্টারনেট কানেক্টিভিটি ব্যর্থতা ট্রাবলশুট করুন। করাপ্ট হয়ে যাওয়া TCP/IP স্ট্যাক, DNS টাইমআউট এবং ড্রাইভার ত্রুটিগুলির জন্য ধাপে ধাপে প্রযুক্তিগত সমাধান।
আপনার নির্দিষ্ট সেটআপ নিয়ে কোনো প্রশ্ন আছে?
আমাদের টিম ৮০,০০০ ভেন্যুতে ভেন্যু অপারেটর, IT ম্যানেজার এবং নেটওয়ার্ক ইঞ্জিনিয়ারদের সাথে কাজ করে। একটি ২০ মিনিটের কল বুক করুন এবং আপনার মতো অন্যরা কীভাবে এর সমাধান করেছেন তা আমরা আপনাকে দেখাব।