

Un huésped llega a un hotel, ve la red WiFi y espera estar en línea en segundos. En su lugar, un Captive Portal le pide una dirección de correo electrónico, un número de habitación, el consentimiento para recibir marketing y, a veces, una contraseña que falla al primer intento. Al mismo tiempo, un miembro del personal espera el restablecimiento de una credencial RADIUS, mientras que un termostato, un controlador de puerta o un dispositivo de pago se encuentran en una red independiente con poca conexión con los controles de identidad de la organización.
Ese esquema era manejable cuando los establecimientos tenían menos sistemas conectados. Se vuelve frágil cuando los huéspedes, empleados, contratistas, sistemas de punto de venta, controles de edificios, cámaras y aplicaciones en la nube dependen de las decisiones de acceso. La gestión de acceso unificada reúne esas decisiones en un solo modelo de políticas, de modo que la organización puede determinar quién o qué se conecta, cómo se establece la confianza y qué recursos están disponibles.
Por qué las contraseñas compartidas y los Captive Portals están fallando en los recintos modernos
El problema suele empezar con un atajo aparentemente inofensivo. Un hotel publica una sola contraseña de WiFi para invitados en la recepción. Un restaurante comparte otra con el personal temporal. Un minorista le da a los contratistas un código para la red de la oficina administrativa. Mientras tanto, los instaladores de dispositivos dejan los equipos de IoT en una red diseñada para la comodidad en lugar de una identidad controlada.
El resultado es una colección de excepciones de acceso. Un invitado que recibe la contraseña puede compartirla. Un ex-empleado aún puede conocerla. Un contratista puede conectarse desde un dispositivo no administrado. Si la organización cambia la contraseña, cada invitado, miembro del personal, impresora, escáner, termostato y dispositivo operativo que dependa de ella puede requerir atención.
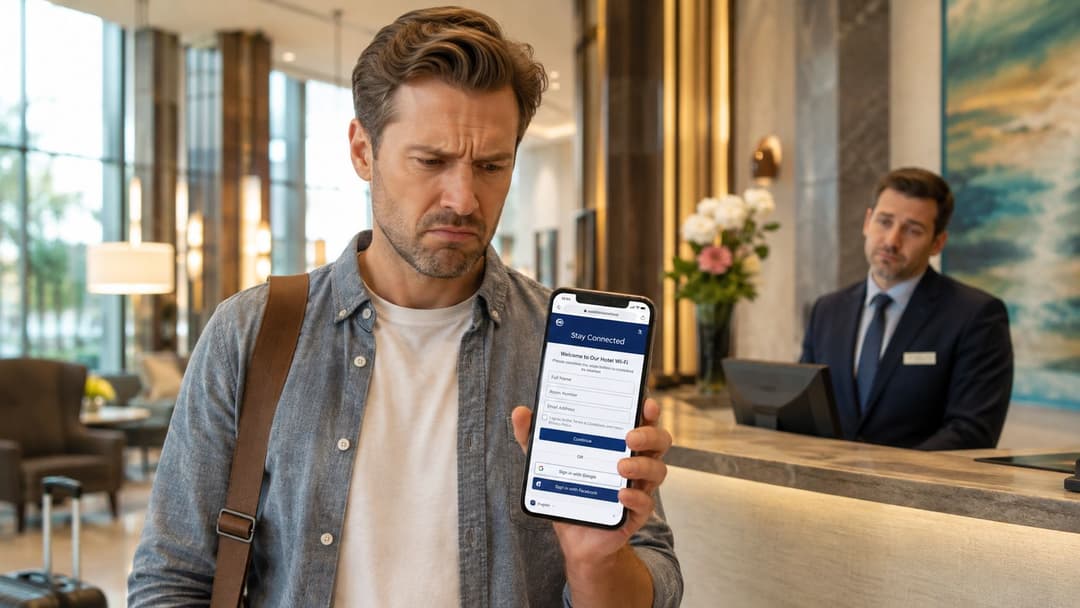
El costo operativo de los mundos de acceso separados
Los Captive Portal no están mal. Pueden recopilar el consentimiento, respaldar promociones y proporcionar una primera interacción con la marca. Una guía de Captive Portal práctica es de gran utilidad cuando un establecimiento aún requiere una incorporación basada en el navegador. El problema surge cuando el portal se convierte en la única capa de seguridad para la conectividad de invitados, mientras que el personal y los dispositivos se gestionan en otro lugar.
Un portal verifica lo que un visitante envía. No proporciona automáticamente el mismo nivel de identidad de dispositivo, cifrado, control de ciclo de vida o segmentación de red que requiere una política de acceso empresarial. Las credenciales del personal a menudo residen en un directorio o servicio RADIUS, y los dispositivos IoT pueden depender de secretos compartidos o credenciales estáticas. Cada silo crea su propia cola de soporte y su propio problema de revocación.
El acceso físico añade otra dimensión. Un establecimiento puede conectar la política de WiFi a puertas, portones, ascensores u otros sistemas del edificio, pero esos flujos de trabajo aún necesitan una propiedad de identidad clara y un registro de eventos. Para los lectores que evalúan sistemas de entrada remota, GSM gate opener explained ofrece un contexto útil sobre cómo encajan los dispositivos de acceso conectados en entornos operativos más amplios.
Regla práctica: Una contraseña de red nunca debe ser lo único que separe a un usuario, dispositivo o contratista de los sistemas operativos de un establecimiento.
La gestión unificada de acceso reemplaza la acumulación de excepciones con un plano de políticas compartido. El acceso de invitados puede seguir siendo simple, el acceso del personal puede vincularse a la identidad organizacional y los dispositivos pueden recibir una conectividad estrictamente limitada. La experiencia difiere según el público, pero el motor de políticas aún puede aplicar reglas consistentes para la autenticación, autorización, segmentación, monitoreo y revocación.
La arquitectura detrás de la gestión de acceso unificado
Una forma útil de diseñar la gestión de acceso unificada es tratarla como cuatro capas conectadas. No es necesario que las capas provengan de un solo proveedor, pero deben intercambiar datos confiables de identidad y políticas. Si alguna capa se desconecta, la organización termina recreando los mismos silos bajo un nuevo nombre.
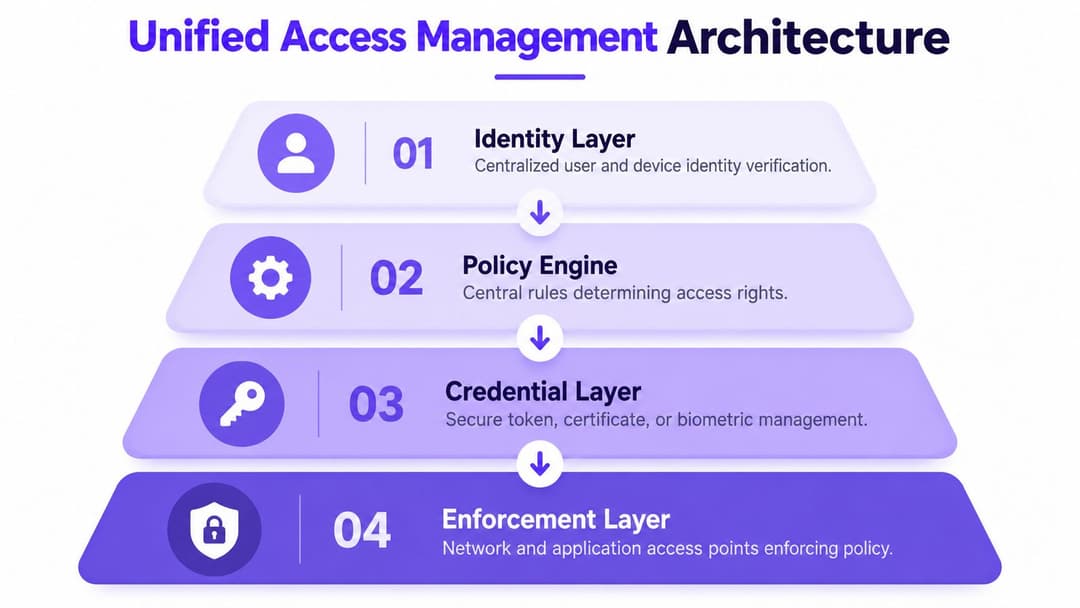
La identidad establece quién o qué solicita el acceso
La capa de identidad contiene personas, dispositivos, servicios y atributos relevantes. Para los empleados, esto puede significar la sincronización con Microsoft Entra ID, Google Workspace o Okta. Para los invitados, puede significar una identidad federada o basada en correo electrónico. Para los equipos, puede implicar un certificado, un iPSK, un registro de dispositivo u otra identidad de máquina.
El NCSC considera la verificación de identidad como un requisito previo. Su guía señala que la verificación debe realizarse antes de que se emitan las credenciales, la autenticación o la gestión de accesos, lo que respalda la vinculación de la verificación de identidad, la emisión de credenciales y la autorización, en lugar de tratarlos como tareas administrativas independientes. El principio del NCSC sobre control de acceso e identidad es una referencia de diseño muy útil para dicha secuencia.
El motor de políticas convierte la identidad en una decisión
El motor de políticas evalúa más que un nombre de usuario. Puede considerar el rol de la persona, el estado del dispositivo, el lugar, la hora, el servicio solicitado, el segmento de red y las señales de riesgo. Un miembro del personal puede acceder a aplicaciones operativas desde un dispositivo administrado, mientras que un invitado recibe acceso a internet y un contratista obtiene una ruta temporal a un sistema específico.
Las redes basadas en identidad se vuelven prácticas en este contexto. Un resumen de redes basadas en identidad de Purple describe el modelo en el que la identidad y la política determinan el acceso a la red en lugar de depender únicamente de SSIDs físicos. La red sigue siendo importante, pero se convierte en una superficie de aplicación en lugar de la fuente de verdad.
Las credenciales proporcionan la prueba técnica
La autenticación basada en certificados es valiosa para el personal porque elimina la contraseña compartida del protocolo de enlace de WiFi. El dispositivo recibe una credencial que puede asociarse con el usuario, administrarse a través de un flujo de trabajo de inscripción y revocarse cuando el usuario o el dispositivo ya no cumplan con la política.
Las llaves de acceso (passkeys) pueden respaldar la autenticación sin contraseña para los recorridos que sean adecuados, en particular cuando los usuarios necesitan establecer su identidad sin depender de un secreto memorizado. Para los dispositivos que no admiten flujos de trabajo de certificados modernos, un iPSK o credenciales de máquina con un alcance bien delimitado proporcionan una ruta de transición controlada. La distinción importante es que cada credencial debe tener un propietario, un propósito y un proceso de revocación.
La aplicación se realiza cerca de la conexión
La capa final incluye infraestructura inalámbrica, switches, firewalls, puertas de enlace de aplicaciones y sistemas físicos. La política debe aplicarse en el punto donde se solicita el acceso, en lugar de enviar cada conexión a través de una ubicación central que agregue latencia y complejidad.
El aprovisionamiento debe seguir los cambios del directorio de forma automática. Cuando un usuario se une, cambia de rol o se va, el estado de acceso debe actualizarse en todos los servicios conectados. La revocación también debe llegar a las sesiones y tokens activos, no solo a los futuros intentos de inicio de sesión. Por eso, el registro de eventos, los controles de sesión y la respuesta casi en tiempo real son tan importantes como la autenticación inicial.
Gestión de acceso unificado frente a IAM, ZTNA y SSO
Los compradores a menudo se encuentran con IAM, ZTNA, SSO y gestión de acceso unificado en el mismo proceso de adquisición. Se superponen, pero no son intercambiables. Elegir una plataforma IAM y asumir que ofrece automáticamente un acceso WiFi seguro para invitados, aislamiento de IoT y aplicación a nivel de sitio es un error de arquitectura común.
IAM es la capa general de control de identidad. Gestiona la verificación de identidad, la autenticación, la autorización y los procesos de ciclo de vida de usuarios, dispositivos y aplicaciones. ZTNA se centra en otorgar acceso con el menor privilegio posible a aplicaciones privadas, generalmente basado en la identidad y el contexto, sin colocar al usuario directamente en una red amplia. El SSO reduce los inicios de sesión repetidos en las aplicaciones, pero por sí solo no decide cómo se conecta un teléfono, una impresora, un escáner o un termostato a una red inalámbrica.
La gestión de acceso unificada conecta esas capacidades con la red y el entorno físico. Puede utilizar un directorio IAM, un proveedor de SSO o una política ZTNA, al mismo tiempo que aplica decisiones de acceso a WiFi, grupos de dispositivos, recorridos de invitados y segmentos operativos.
Comparación de tecnologías de acceso
| Capacidad | Unified Access Management | IAM | ZTNA | SSO |
|---|---|---|---|---|
| Enfoque principal | Acceso guiado por la identidad en personas, dispositivos, redes, aplicaciones y recintos | Ciclo de vida de la identidad, autenticación, autorización y gobernanza | Acceso de mínimo privilegio a aplicaciones y servicios privados | Una sola experiencia de autenticación en aplicaciones conectadas |
| Onboarding de WiFi para invitados | Capacidad principal al integrarse con servicios de identidad WiFi | Por lo general, requiere una capa de acceso de invitados independiente | Normalmente no está diseñado para la conectividad de invitados abierta | Normalmente no está diseñado para el onboarding de redes de invitados |
| Acceso a la red del personal | Puede aplicar políticas de certificados o sin contraseña en el borde de la red | Define atributos de identidad y acceso, pero podría no aplicar la política de WiFi directamente | Puede proteger las aplicaciones a las que se accede desde la red | Simplifica el inicio de sesión en aplicaciones, no la admisión a la red |
| Acceso a IoT y máquinas | Soporta credenciales específicas del dispositivo, segmentación y reglas de ciclo de vida | Puede gobernar identidades de máquinas, según las integraciones | Protege los servicios, pero podría no gestionar el onboarding del dispositivo local | Generalmente fuera de su alcance |
| Acceso a aplicaciones | Puede conectar las decisiones de red y de identidad | Excelente opción para la autorización de aplicaciones | Excelente opción para el acceso a aplicaciones privadas | Simplifica la autenticación en las aplicaciones |
| Contexto físico del recinto | Puede incorporar políticas operativas, del dispositivo, del recinto y de ubicación | Por lo general, necesita integraciones para el contexto del recinto | Por lo general, se centra en el contexto de la aplicación | Limitado a la experiencia de inicio de sesión |
| Puntos débiles | Requiere una integración cuidadosa y un diseño de políticas estructurado | No proporciona de forma automática la aplicación de políticas de red | No reemplaza la identidad de invitados ni la gobernanza de IoT | No proporciona gobernanza de acceso por sí solo |
Cómo encajan las tecnologías
Un diseño maduro suele utilizar los cuatro. El IAM sigue siendo la fuente autoritativa para la identidad del personal y los eventos del ciclo de vida. El SSO facilita el acceso a las aplicaciones. ZTNA protege los servicios internos que no deben exponerse a través de la red del recinto. La gestión de acceso unificado conecta esos controles con el acceso inalámbrico, la incorporación de invitados, los dispositivos y la segmentación operativa.
El equilibrio radica en la disciplina arquitectónica. Una sola consola no solucionará los datos de identidad inconsistentes, la propiedad vaga o los roles mal definidos. Los equipos aún deben decidir qué sistema posee la identidad, qué sistema toma la decisión de política y qué infraestructura la aplica.
Casos de uso específicos del sector en hotelería, comercio minorista, atención médica y residencial
El mismo modelo de políticas produce resultados diferentes en cada sector porque los sujetos de acceso y las consecuencias varían. Un hotel necesita un recorrido del huésped sin fricciones y una separación sólida entre las habitaciones, el personal y los sistemas del edificio. Un hospital necesita la eficiencia del personal sin permitir que el dispositivo de un visitante se acerque a los sistemas de los pacientes. Los operadores residenciales necesitan la independencia de los inquilinos y, al mismo tiempo, mantener el control central sobre la infraestructura compartida.
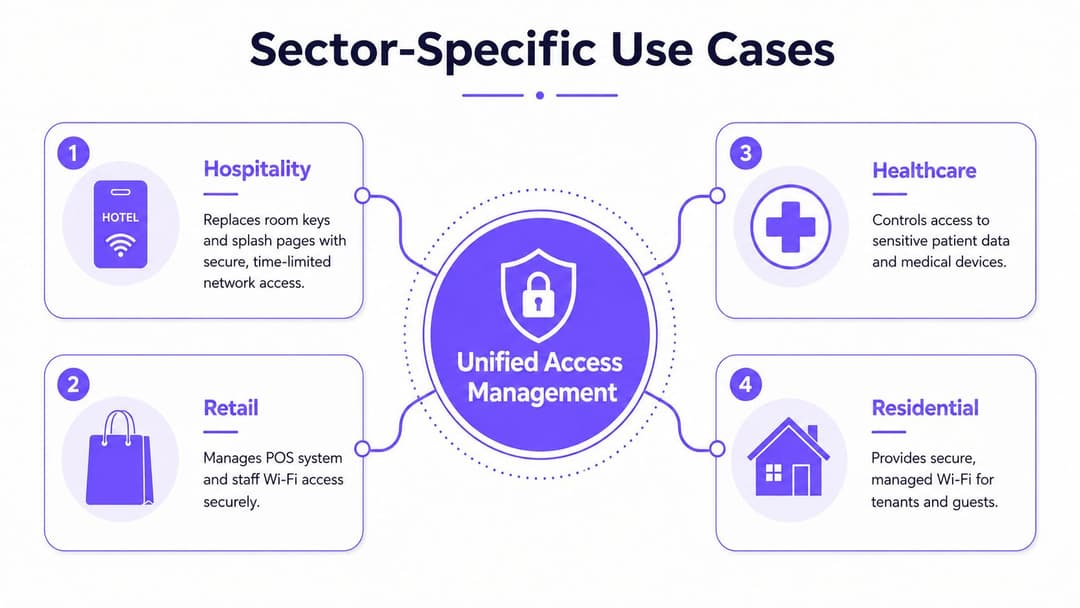
Hospitalidad
Los hoteles pueden usar OpenRoaming y Passpoint para ir más allá de las interacciones repetitivas de las páginas de bienvenida. Un invitado se autentica una vez y un dispositivo compatible puede volver a conectarse en visitas posteriores sin pedirle a la recepción otra contraseña compartida. El establecimiento aún puede aplicar una política de invitados, aislar habitaciones o grupos donde sea necesario y mantener al personal y los sistemas del edificio alejados del segmento de invitados.
Esa separación es importante porque las redes de hotelería combinan la conectividad pública con la tecnología operativa. Los controles de puertas, termostatos, cámaras, quioscos, terminales de pago y sistemas de gestión de propiedades tienen diferentes requisitos de confianza. El acceso a la red debe reflejar esas diferencias en lugar de tratar a cada dispositivo conectado como si fuera un invitado más.
El software operativo también merece atención. Los recursos sobre minimizar errores en las operaciones de hospitalidad ayudan a enmarcar por qué los flujos de trabajo de acceso deben ser confiables en lugares concurridos, donde una pequeña falla de autenticación puede convertirse rápidamente en un problema de recepción o de servicio.
Retail
Los minoristas necesitan separar los sistemas de punto de venta, los escáneres de mano, los dispositivos del personal, los contratistas y los compradores. Una política unificada puede otorgar a un asociado de la tienda la conectividad necesaria para las operaciones de inventario, al tiempo que mantiene la infraestructura de pago en una ruta restringida. Los equipos de marketing pueden utilizar datos de WiFi de invitados con consentimiento a través de conectores CRM y automatización de marketing, pero ese uso comercial no debe debilitar el aislamiento técnico.
El desafío de diseño es la propiedad. TI debe controlar la red y la política de identidad, mientras que marketing define el compromiso aceptable y el uso de datos. Un modelo de política compartido permite que ambos equipos trabajen a partir de los mismos eventos de acceso sin convertir un portal promocional en un sustituto de la seguridad.
Atención médica
Los hospitales y las clínicas necesitan un acceso de personal que funcione en dispositivos móviles, estaciones de trabajo clínicas, equipos médicos y servicios de directorio. El acceso con nivel de certificado puede reducir la dependencia de contraseñas inalámbricas compartidas, mientras que las políticas independientes mantienen los sistemas de pacientes y los dispositivos médicos alejados de la conectividad de invitados.
Los entornos de atención médica también contienen equipos heredados que no son compatibles con los métodos de autenticación actuales. Esos dispositivos requieren una segmentación explícita, rutas restringidas, monitoreo y una propiedad documentada. La gestión de acceso unificado no moderniza los equipos no compatibles, pero puede evitar que se conviertan en una excepción sin control.
Viviendas residenciales y estudiantiles
Los edificios multiinquilino necesitan un aislamiento a nivel de inquilino con una experiencia que se sienta tan sencilla como el WiFi de casa. iPSK puede ayudar a dar soporte a los dispositivos heredados al tiempo que permite a los operadores asignar credenciales o políticas a unidades individuales, inquilinos o grupos de dispositivos. El personal, los contratistas de mantenimiento, los visitantes y los sistemas del edificio pueden recibir diferentes derechos de acceso sin necesidad de publicar una única contraseña para todo el edificio.
Beneficios de seguridad y mitigaciones de riesgos que justifican la inversión
El argumento comercial más sólido para la gestión de acceso unificada no es la promesa de que un solo producto elimina todas las amenazas. Es la reducción de la exposición evitable creada por credenciales compartidas, una incorporación inconsistente y una revocación retrasada.
El acceso sin contraseña y basado en certificados elimina el secreto compartido de WiFi del centro del diseño. Una contraseña de invitado robada no puede proporcionar el mismo nivel de acceso cuando el recorrido del invitado utiliza una identidad individual y una política restringida. Para el personal, los certificados o las llaves de paso pueden reducir la dependencia de las credenciales que los atacantes suelen elegir como objetivo a través de phishing, reutilización y relleno de credenciales.
El NCSC declaró el 23 de abril de 2026 que las llaves de acceso son al menos tan seguras como, y generalmente más seguras que, la combinación de la contraseña más sólida con la verificación en dos pasos, describiéndolas como el siguiente paso más allá de las contraseñas en su guía sobre llaves de acceso. Ese respaldo ofrece a las organizaciones del Reino Unido una dirección clara para la estrategia de autenticación, aunque la implementación aún debe considerar la cobertura de dispositivos, la recuperación, los flujos de invitados y los sistemas heredados.
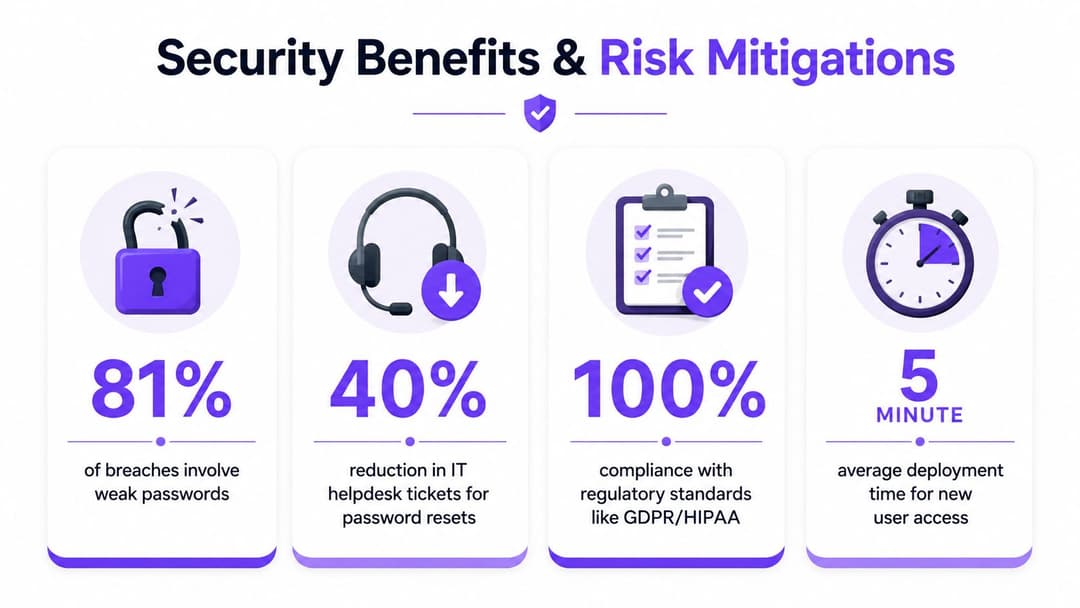
Controles que marcan la diferencia
- Credenciales individuales: Asigne el acceso a una persona, dispositivo o servicio en lugar de utilizar una contraseña compartida.
- Cifrado por dispositivo: Utilice autenticación inalámbrica moderna para que los dispositivos conectados no dependan todos de un único secreto común.
- Revocación automática: Vincule el acceso al estado del directorio y del dispositivo, luego elimine o limite el acceso cuando esos atributos cambien.
- Restricciones de privilegios: Aplique controles más estrictos a las rutas de administración y mantenimiento que al acceso ordinario de invitados.
- Visibilidad central de eventos: Registre eventos de autenticación y autorización para que los equipos de seguridad puedan conectar la actividad con una identidad o token.
El NCSC recomienda el uso de MFA para el acceso de gestión, mantenimiento y administración, junto con una gestión de accesos privilegiados que limite el uso administrativo a estaciones de trabajo de confianza. También recomienda el registro y monitoreo de los eventos de autenticación y autorización. Su guía para operar servicios en línea seguros respalda además los controles contra el secuestro de sesiones, la repetición de tokens y los ataques de tipo AiTM, incluyendo la detección oportuna y la revocación de sesiones.
El mercado del Reino Unido indica que este trabajo se ha incorporado a las operaciones empresariales principales. El mercado de IAM del Reino Unido se valoró en $1.7517 mil millones de dólares en 2025 y se prevé que alcance los $2.6639 mil millones de dólares para 2030, lo que implica una Tasa de Crecimiento Anual Compuesta (CAGR) del 8.7% de 2025 a 2030, según los datos de mercado de IAM del Reino Unido de MarketsandMarkets. El contexto de la misma fuente posiciona a IAM en el núcleo de la verificación de identidad, la autenticación, la autorización y la gestión del ciclo de vida.
Para las organizaciones que evalúan herramientas de seguridad especializadas, la plataforma Horus Intelligence es otro ejemplo del tipo de capacidad de seguridad que los equipos pueden evaluar junto con los controles de identidad. La pregunta importante es cómo se conectan los flujos de trabajo de monitoreo, políticas de identidad y respuesta, no cuántos paneles de control puede operar una organización.
Lista de verificación de implementación y mejores prácticas de migración
Comience con un inventario, no con una demostración de producto. Enumere cada SSID, punto de acceso, directorio, dependencia RADIUS, flujo de trabajo de invitados, categoría de dispositivo, aplicación e integración de acceso físico. Registre quién es el propietario de cada uno, qué protege, cómo se emiten las credenciales y qué sucede cuando una persona o dispositivo pierde el permiso.
Construya primero el modelo de control
Defina los grupos de políticas antes de configurarlos. Los grupos típicos incluyen invitados, empleados, contratistas, terminales administrados, equipos de IoT, sistemas de pago, controles de edificios y administradores. Para cada grupo, especifique:
- Fuente de identidad: Decida si la fuente es Entra ID, Google Workspace, Okta, un flujo de trabajo de identidad de invitados, un registro de inventario o una credencial de dispositivo.
- Método de autenticación: Seleccione llaves de acceso, certificados, Passpoint, OpenRoaming, iPSK u otro método que se adapte al dispositivo y al riesgo.
- Alcance de la red: Documente los servicios y segmentos exactos que requiere la identidad, y luego deniegue todo lo demás de forma predeterminada.
- Propietario del ciclo de vida: Asigne la responsabilidad de la provisión, revisión, respuesta a incidentes y revocación.
La sincronización de directorios debe realizarse antes del despliegue general al personal. Pruebe los eventos de ingreso, traslado y salida con un grupo pequeño, luego verifique que los cambios de política afecten el acceso inalámbrico, las aplicaciones y las sesiones activas como se espera. No asuma que eliminar una cuenta de directorio cierra automáticamente cada token o conexión existente.
Migre en paralelo
Ejecute la ruta de acceso moderna junto a la red existente durante la transición. Comience con un grupo de personal controlado y un conjunto representativo de dispositivos administrados. Mantenga una alternativa cuidadosamente restringida para los equipos no compatibles, pero asigne a esa excepción un propietario y una condición de retiro.
Para IoT y sistemas heredados, utilice credenciales dedicadas y una segmentación explícitamente definida en lugar de colocarlos en la red de invitados. Pruebe impresoras, escáneres, termostatos, cámaras, terminales de pago y controles de edificios en condiciones normales y de falla. Un dispositivo que se conecta correctamente durante la instalación pero que no puede renovar su credencial o sobrevivir a un cambio de punto de acceso no está listo para producción.
Monitoree las pruebas
Monitoree los registros de autenticación durante el despliegue. Busque fallas repetidas, tipos de dispositivos inesperados, accesos inusuales a las instalaciones, certificados vencidos y cuentas que continúen solicitando acceso después de un cambio de rol. Capacite a la recepción, a los gerentes de tienda, al personal de sala y a los equipos de instalaciones antes de cambiar su método de conexión diario.
Un despliegue multisitio se puede completar en semanas en lugar de meses cuando el inventario es preciso, se acuerda el modelo de políticas y la infraestructura de red es compatible con las integraciones requeridas. Esto no es una promesa universal. Los sitios con sistemas heredados no documentados, directorios inconsistentes o dispositivos no compatibles necesitan más preparación, y apresurar ese trabajo traslada el retraso a la respuesta de incidentes.
Cómo Purple ofrece acceso sin contraseña y análisis de datos prácticos
Purple reúne el acceso de invitados, personal y dispositivos en un modelo operativo común al combinar OpenRoaming, Passpoint, iPSK y sincronización de directorios. Los invitados pueden autenticarse a través de un recorrido basado en correo electrónico y conectarse con acceso cifrado desde el primer paquete, mientras que el personal puede usar políticas sin contraseña de nivel de certificado conectadas a Entra ID, Google Workspace u Okta.
La plataforma también es compatible con entornos multiinquilino donde los residentes necesitan una conectividad simple pero los operadores requieren aislamiento. iPSK proporciona una ruta para dispositivos heredados, mientras que el acceso del personal se puede vincular a la identidad del directorio y administrarse sin mantener servidores RADIUS locales. Purple es compatible con entornos de red creados en torno a proveedores como Meraki, Aruba, Ruckus, Mist y UniFi.
La otra mitad del diseño es la visibilidad. Los conectores de CRM, la automatización de marketing, las encuestas y los complementos de seguridad pueden convertir los datos consentidos de WiFi de primera mano en información operativa y comercial. Esto permite a los equipos de red medir el comportamiento de autenticación y los resultados de las políticas, mientras que los equipos de marketing trabajan con datos de interacción aprobados.
Para las organizaciones que evalúan específicamente una experiencia de invitados sin contraseña, Purple passwordless WiFi detalla cómo este enfoque puede reemplazar las contraseñas compartidas y las interacciones repetitivas en el Captive Portal. La implementación adecuada sigue dependiendo del soporte del dispositivo, la propiedad de la identidad, la segmentación y un plan de migración probado.
Purple ofrece una plataforma unificada para el acceso WiFi de invitados sin contraseña, personal y multi-inquilino, con OpenRoaming, Passpoint, identidad basada en certificados, iPSK y analíticas en el mismo modelo operativo. Visite Purple para evaluar cómo puede conectar el WiFi para invitados, la identidad del personal y las políticas de acceso de IoT en su recinto.



