WPA2 es un estándar de seguridad WiFi de larga data que se volvió obligatorio para los dispositivos certificados con WiFi desde 2006 hasta 2020, y aún respalda el 65% del WiFi del sector público en la atención médica y el transporte del Reino Unido. Utiliza un cifrado sólido basado en AES para proteger el tráfico, pero su dependencia de modelos de autenticación más antiguos, especialmente contraseñas compartidas, lo convierte en un protocolo heredado en 2026.
Si administra el WiFi de un hotel, establecimiento minorista, hospital, centro de transporte o propiedad de múltiples inquilinos, WPA2 no representa automáticamente una emergencia. Sin embargo, depender de claves precompartidas (PSK) compartidas introduce riesgos operativos y de seguridad que requieren una remediación moderna.
¿Qué es la seguridad WiFi WPA2?
WPA2 (WiFi Protected Access 2) fue diseñado para reemplazar a WEP y WPA. Introdujo CCMP (Counter Mode Cipher Block Chaining Message Authentication Code Protocol), que utiliza cifrado AES de 128 bits. Durante dos décadas, CCMP proporcionó una sólida confidencialidad de datos a través de redes inalámbricas.
WPA2 opera en dos modos principales:
- WPA2-Personal (WPA2-PSK): Utiliza una única contraseña compartida para cada cliente conectado. Es fácil de implementar pero crea un único punto de falla cuando las credenciales se comparten entre el personal, los invitados o los contratistas.
- WPA2-Enterprise (802.1X): Autentica a cada usuario de forma individual a través de un servidor RADIUS y protocolos EAP (como EAP-TLS o PEAP), emitiendo claves de sesión únicas por cliente.
¿Sigue siendo seguro el WiFi WPA2 para las redes empresariales?
Aunque el cifrado AES en WPA2 sigue sin ser descifrado criptográficamente, el protocolo sufre de dos vulnerabilidades estructurales importantes:
- Ataques de diccionario fuera de línea: WPA2-Personal utiliza un saludo de 4 vías expuesto a la captura pasiva. Los atacantes que capturan el saludo pueden descifrar la contraseña compartida por fuerza bruta fuera de línea sin alertar a los administradores de la red.
- KRACK (Key Reinstallation Attacks): Descubierto en 2017, KRACK se dirige al saludo de 4 vías para forzar la reutilización de un número de un solo uso (nonce), lo que permite a los atacantes descifrar paquetes, inyectar datos maliciosos o secuestrar conexiones TCP.
En entornos empresariales, el desafío principal suele ser el riesgo de autenticación más que el riesgo de cifrado puro. La gestión de contraseñas PSK compartidas entre cientos de empleados o invitados del establecimiento provoca filtraciones de credenciales, restablecimientos manuales de contraseñas y sobrecarga administrativa.
¿Cuál es la diferencia entre la seguridad de WPA2 y WPA3?
WPA3 introduce SAE (Simultaneous Authentication of Equals) para reemplazar el vulnerable saludo de 4 vías en las conexiones basadas en contraseñas, lo que ofrece confidencialidad directa y protección contra ataques de diccionario fuera de línea, incluso con contraseñas débiles.
| Característica | WPA2 Personal (PSK) | WPA2 Enterprise (802.1X) | WPA3 Enterprise | Passpoint / OpenRoaming |
|---|---|---|---|---|
| Cifrado | AES-CCMP (128-bit) | AES-CCMP (128-bit) | AES-GCMP-256 | AES-256 + WPA3 Enterprise |
| Autenticación | Clave precompartida compartida | Certificados RADIUS / EAP | Suite EAP de 192 bits | Proveedor de identidad / Passpoint 3.0 |
| Riesgo de filtración de credenciales | Alto (secreto compartido) | Bajo (por usuario / certificado) | Bajo (por usuario / certificado) | Cero (basado en certificados) |
| Compatibilidad heredada | Universal (100% de los dispositivos) | Amplia | Puntos de acceso y clientes modernos | Amplia (más de 80,000 ubicaciones en todo el mundo) |
| Carga operativa | Alta rotación por restablecimiento de contraseñas | Mantenimiento moderado de RADIUS | Mantenimiento moderado de RADIUS | Cero restablecimientos manuales de contraseñas |
¿Cómo actualizar la seguridad de WPA2 sin reemplazar el hardware de red?
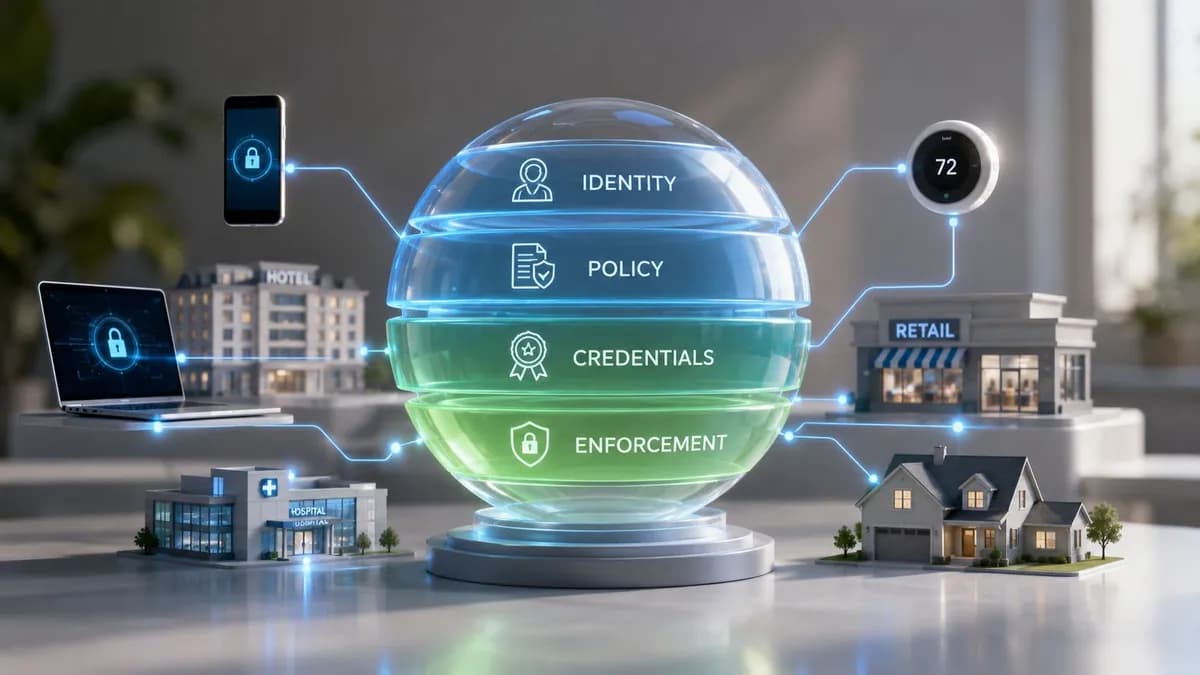
Reemplazar cada punto de acceso en un complejo multi-sitio rara vez es práctico o necesario. En su lugar, los líderes de TI progresistas modernizan la arquitectura de autenticación al tiempo que conservan el hardware existente:
- Elimine las claves compartidas PSK para el personal: Migre la autenticación corporativa a un acceso basado en certificados vinculado a Microsoft Entra ID, Okta o Google Workspace.
- Aísle los dispositivos IoT heredados: Segmente los escáneres, impresoras o terminales heredados más antiguos en VLAN aisladas con reglas estrictas de firewall.
- Adopte Passpoint 3.0 y OpenRoaming: Reemplace los Captive Portals y las contraseñas compartidas para invitados con una incorporación automática y cifrada de perfiles Passpoint.
- Automatice la revocación del ciclo de vida: Asegúrese de que el acceso a la red se revoque automáticamente cuando un empleado deje la empresa o cuando un dispositivo no esté gestionado.