El consejo habitual es colocar una advertencia, definir una contraseña más larga y agregar un SSID para visitantes. Ese consejo confunde la decoración con el control. Un cartel no puede probar que una red sea auténtica, una contraseña compartida no se le puede retirar a una sola persona y un nombre de SSID no puede garantizar la confianza. La gestión de acceso WiFi solo funciona cuando la identidad, el cifrado y la revocación están integrados en la conexión misma.
Lo que realmente controla la gestión de acceso WiFi
Supongamos que un hotel entrega a cada huésped y personal de limpieza la misma llave de la puerta principal. La llave abre las habitaciones, la oficina y la sala de máquinas, y nadie puede saber quién la usó el martes pasado. Eso es una frase de contraseña compartida. El acceso basado en identidad la reemplaza con una llave nominal que abre solo las habitaciones acordadas y se puede cancelar de forma independiente.
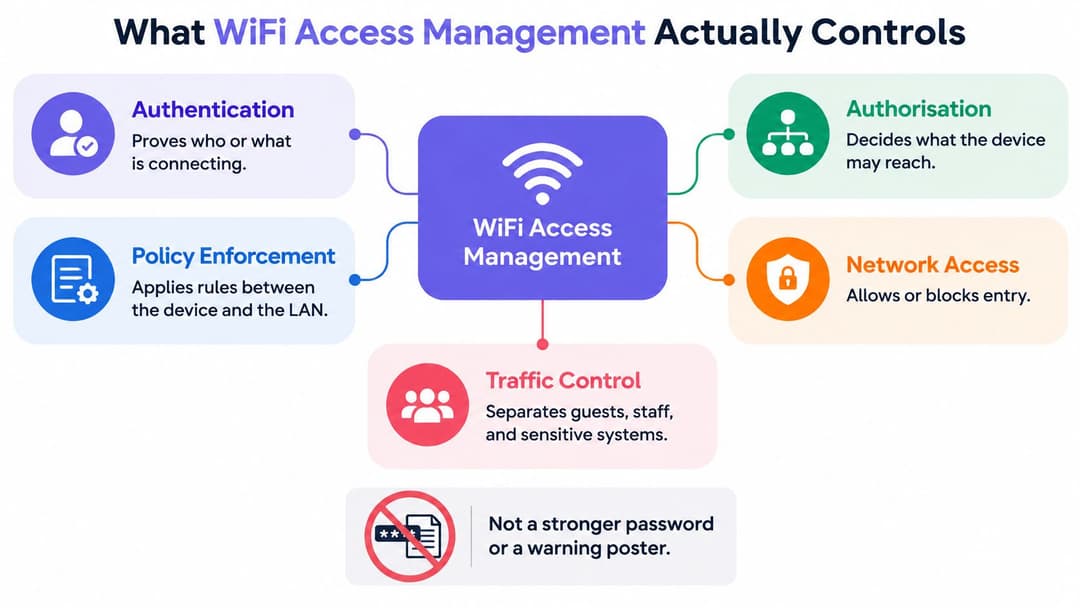
La gestión de acceso a la WiFi es la política y la aplicación que se sitúan entre un dispositivo y su red de área local. No solo proporciona una señal. Decide si se establece una conexión, a qué puede acceder esa conexión y qué registro se conserva después.
Tres controles en secuencia
- La autenticación comprueba la identidad: La red verifica quién o qué se está conectando, utilizando una credencial, certificado, perfil o clave única vinculada a ese usuario o dispositivo.
- La autorización asigna el alcance: Una vez comprobada la identidad, las directivas ubican el dispositivo en una VLAN, rol o grupo de firewall que puede acceder únicamente a los sistemas permitidos.
- La contabilización crea el registro: El sistema registra al usuario, el dispositivo, la hora y el lugar, de modo que usted pueda investigar un incidente y probar quién tenía acceso en una fecha determinada.
Omita un control y los demás se debilitarán. La autenticación sin autorización permite que un invitado genuino ingrese a los sistemas del personal. La autorización sin contabilidad lo deja adivinando tras una queja. Una página de inicio de sesión que recopila una dirección de correo electrónico pero coloca a todos en una sola red plana no es gestión de acceso. Es un formulario frente a una puerta abierta.
La carga detrás de esas decisiones ha cambiado. En 2025, el 86% de los hogares y empresas del Reino Unido tenía acceso a una conexión de banda ancha capaz de alcanzar gigabits, según los datos del Informe del Estado de la Nación del Gobierno del Reino Unido utilizando las cifras de Connected Nations 2025 de Ofcom. Hoy en día, los hoteles, hospitales, tiendas y edificios multinquilino manejan muchas más sesiones simultáneas, autenticación en la nube y tráfico de dispositivos que los que una página de inicio de sesión básica fue diseñada para administrar.
Mantenga tres poblaciones separadas en su enfoque. Los invitados necesitan una conexión rápida y cifrada que puedan completar bajo presión. El personal y los contratistas necesitan derechos que sigan las altas, traslados y bajas. Los residentes y los dispositivos IoT necesitan un aislamiento que funcione sin realizar una llamada a la mesa de ayuda cada vez que alguien agrega una televisión.
Una contraseña compartida por 200 personas tiene 200 propietarios y ningún responsable definido.
La tabla de audiencias de la siguiente sección convierte esos grupos en controles concretos. Lea cada fila como una ruta completa, desde cómo se conecta alguien hasta cómo finaliza su acceso.
Cómo se conectan los invitados, el personal y los inquilinos
| Audiencia | Método de ingreso | Prueba de confianza | Alcance de red | Cómo finaliza el acceso |
|---|---|---|---|---|
| Invitado | Portal cautivo, Passpoint o aplicación de la sede | Correo electrónico, perfil de un solo uso o credencial federada | Únicamente VLAN de invitados aislados | Tiempo de espera de sesión o política del portal |
| Personal | 802.1X con EAP-TLS o directorio empresarial WiFi | Certificado o cuenta de proveedor de identidad | VLANs y aplicaciones basadas en roles | Inhabilitación de directorio, sin rotación de secreto compartido |
| Contratista | 802.1X con tiempo determinado o cuenta patrocinada | Identidad aprobada por el patrocinador | Únicamente VLAN de menor privilegio | Fecha de vencimiento o eliminación del patrocinador |
| Residente o inquilino | PSK única o red privada por arrendamiento | Clave por inquilino | Solo teléfonos, consolas y pantallas propios | Clave retirada al desocupar |
| IoT y dispositivos heredados | PSK específica del dispositivo, no una contraseña de usuario | Identidad del dispositivo | Segmento IoT dedicado | Clave revocada por dispositivo |
Invitados y personal
Un invitado demuestra muy poco, por lo que la red debe concederle muy poco. El portal, el perfil Passpoint o la aplicación los conecta a internet, y la VLAN aislada los mantiene alejados de las cajas registradoras, las impresoras y los sistemas clínicos. El acceso finaliza automáticamente porque nadie se acordará de eliminar a los visitantes de ayer.
Los recintos que registran personas por razones operativas se enfrentan a la misma disciplina de otra forma. La guía de Global para el registro de invitados es un contexto útil sobre por qué el registro es importante, pero los datos de registro no deben ampliar los permisos de red. Un formulario completado demuestra que se realizó una visita; no hace que un teléfono sea confiable. Nuestra guía de WiFi para clientes WiFi cubre la parte de la incorporación, mientras que la regla de red se mantiene simple. Los invitados obtienen acceso a internet, no a su LAN.
El personal se encuentra en el extremo opuesto. Un certificado o una cuenta respaldada por el directorio prueba a una persona y, de manera ideal, a un dispositivo gestionado. El alcance sigue a la función, por lo que una computadora de recepción y una de finanzas no llegan al mismo lugar solo porque ambas pasaron por la misma puerta. Cuando alguien se va, deshabilitar la cuenta del directorio finaliza el acceso a WiFi sin necesidad de rotar un secreto en cada uno de los dispositivos restantes.
Contratistas, residentes y dispositivos
Los contratistas necesitan una validación similar a la del personal pero con las restricciones de un invitado. Proporcióneles una identidad con nombre y patrocinada, el VLAN mínimo que les permita realizar su trabajo y una fecha de vencimiento establecida antes de que comiencen las labores. Si el patrocinador no puede indicar la fecha de finalización, la cuenta aún no está lista.
Los residentes en propiedades de alquiler gestionado, residencias estudiantiles o departamentos necesitan algo distinto. Una clave única o una red privada por arrendamiento permite que los teléfonos, consolas y televisores se detecten entre sí sin ver el departamento contiguo. Al mudarse, usted retira una clave; no vuelve a cambiar las claves de todo el edificio.
Los dispositivos IoT y aquellos sin navegador no pueden escribir contraseñas ni completar portales. Cada dispositivo recibe su propia clave en un segmento dedicado, nunca la frase de contraseña del personal. Si se reemplaza una cámara o un sensor, usted revoca esa clave individual.
Los casos límite ponen a prueba si ha entendido la tabla. Un médico que utiliza su teléfono personal en la cafetería es un invitado en ese dispositivo, incluso dentro de un hospital. Un vendedor con una tablet gestionada es personal. La identidad del dispositivo decide la política, no el nombre del SSID ni el edificio.
Una red de visitantes independiente es solo el contenedor. El aislamiento es el control.
Reglas de seguridad que deben cumplir las redes del Reino Unido
Comience con la base de referencia y luego gestione las excepciones. Para usuarios ordinarios, el Estándar de Seguridad de Redes Inalámbricas del Gobierno del Reino Unido exige IEEE 802.1X con autenticación EAP y prohíbe las claves precompartidas, permitiendo PSK específicas para dispositivos solo para equipos de IoT. El mismo estándar exige WPA2 o estándares sucesores como WPA3, productos certificados para WPA-Enterprise y CCMP con AES para proteger la confidencialidad e integridad.
La lista de verificación básica
- WPA2/3-Empresarial: Autentique al personal mediante el método empresarial. Una frase de paso compartida con una etiqueta empresarial sigue siendo una frase de paso compartida.
- 802.1X con EAP: Autentique a cada usuario o dispositivo al momento de la conexión, antes de que acceda a los sistemas internos.
- Gestión centralizada de AP: Gestione los puntos de acceso de forma centralizada para que la directiva no varíe entre edificios, pisos o sitios.
- Identidad por directorio o certificado: Vincule el acceso a una identidad que pueda deshabilitar o revocar para una persona o dispositivo en específico.
- Servicio de invitados independiente: Mantenga a los invitados en un servicio controlado e aislado. Nunca coloque una contraseña corporativa compartida en la SSID de invitados.
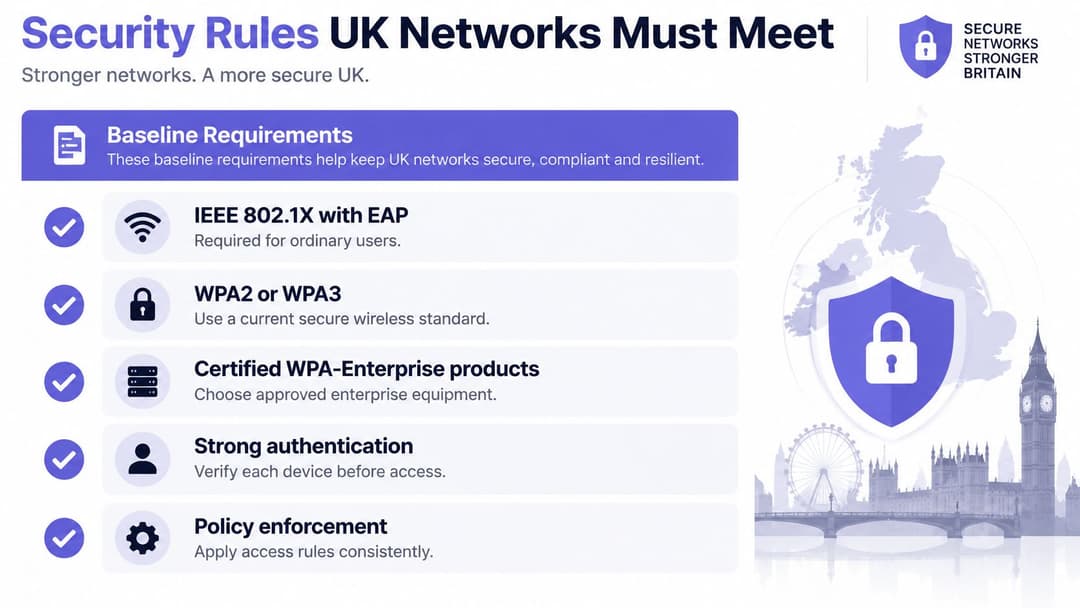
Cada elemento de esa lista existe para solucionar una falla específica. La autenticación por usuario significa que una regla se aplica a una persona, por lo que desvincular a un empleado saliente nunca se convierte en una tarea de mantenimiento para todo el sitio. La gestión centralizada significa que una corrección llega a todos los puntos de acceso a la vez, en lugar de solo a aquellos que un ingeniero visitó. Nuestra guía de seguridad de WiFi empresarialWiFi aborda la implementación con mayor profundidad, aunque el propio estándar deja muy poco margen para usar una contraseña compartida entre el personal.
Por qué los certificados son mejores que las listas MAC
Los certificados otorgan a un dispositivo una identidad más sólida que cualquier lista de direcciones de hardware. Un certificado X.509 vincula una clave pública a la identidad de un usuario, computadora o servicio autorizado. La red lo valida criptográficamente en cada conexión y puede revocarlo en el momento en que una computadora portátil se pierde, se retira o se elimina de la gestión.
Una lista de permitidos por dirección MAC no puede hacer eso. Las direcciones MAC son relativamente fáciles de descubrir y falsificar, por lo que la lista demuestra que alguien copió una dirección, no que el dispositivo sea suyo. Trate el filtrado MAC como una tarea de mantenimiento básico si es que lo utiliza. No lo trate como una identidad.
Los certificados sí requieren esfuerzo. Alguien debe gestionar la inscripción al momento de la entrega del dispositivo, la renovación antes del vencimiento, la revocación y una ruta de recuperación para un usuario que quede bloqueado antes de un turno. Los equipos pequeños sienten esa carga de trabajo. Puede gestionarlo de forma interna o delegarlo a un servicio que ejecute la autenticación por certificado en los puntos de acceso que ya posee sin necesidad de construir una PKI: Purple's Staff WiFi, por ejemplo, incorpora los dispositivos de los empleados con certificados EAP-TLS gestionados, por lo que no hay una frase de contraseña compartida que rotar.
Regla práctica: Si revocar el acceso de una persona implica modificar el dispositivo de todos los demás, usted no tiene una revocación. Tiene un proyecto de cambio de contraseña.
Vincule los dispositivos de confianza que se conectan automáticamente con un servicio de invitados independiente, registrado e aislado. Una baja fricción para el equipo del personal gestionado y un aislamiento estricto para todo lo demás son la misma política aplicada a diferentes niveles de comprobación.
Dónde ejecutar la política de acceso
Gestione los servidores en sus propias instalaciones únicamente si ya administra adecuadamente el control de acceso a la red. De lo contrario, coloque la política en la nube y mantenga el aislamiento por función o arrendamiento. La elección radica en el lugar donde se toma la decisión, no en qué proveedor de radio se encuentra en el techo.
| Modelo | Dónde reside la política | Mejor opción | Experiencia requerida | Aislamiento |
|---|---|---|---|---|
| RADIUS local | Servidores locales y PKI | Un solo campus con un equipo NAC existente | Alta, tiempo de actividad, certificados y conmutación por error internos | VLANs diseñadas por el equipo |
| RADIUS en la nube o plataforma de identidad | Nube del proveedor, puntos de acceso existentes | Hospitalidad multisitio, venta al por menor, sector salud, transporte | Baja, sin PKI que construir | Política central con VLANs por sitio |
| Redes privadas multiinquilino | Nube más una clave única por arrendamiento | BTR, alojamiento estudiantil, departamentos | Baja para residentes | Inquilino aislado de otros inquilinos |
| SSID de frase de paso compartida | La contraseña en sí | No es un estado objetivo | Baja hasta que la contraseña se filtra | Ninguno |
El control local y su costo
On-premises RADIUS se adapta a un solo campus que ya ejecuta NAC y puede asumir la PKI, el tiempo de actividad, la aplicación de parches y la conmutación por error. Usted mantiene el control total de las decisiones de autenticación y los registros. También conserva el localizador. Cuando los sitios se multiplican, la desalineación de la configuración se convierte en el fallo silencioso, porque cada sitio es corregido en un momento diferente por una persona diferente.
Cloud RADIUS, o una plataforma de identidad frente a los puntos de acceso existentes, se adapta a grupos hoteleros, inmuebles comerciales, centros de salud y operadores de transporte. La misma regla se aplica en el centro de Londres y en una propiedad rural. Su equipo no construye una PKI, y un cambio en el directorio puede revocar a un usuario de forma centralizada en lugar de esperar a una visita en el sitio.
Por qué la ubicación geográfica cambia la respuesta
La red de retorno no es uniforme en todo el Reino Unido. Los informes nacionales Connected Nations 2024 de Ofcom señalaron que, para julio de 2024, la disponibilidad de fibra óptica completa alcanzó el 69 % de las propiedades residenciales en Inglaterra y el 62 % en Escocia, con aproximadamente 760,000 hogares en Irlanda del Norte. La banda ancha superrápida por red fija estaba disponible para el 98 % de las propiedades residenciales en Irlanda del Norte, e Inglaterra contaba con una cobertura con capacidad de gigabit del 84 %, lo que equivale a 21.1 millones de propiedades.
Interprete esas cifras como una advertencia de gobernanza, no como una tabla de clasificación. El ancho de banda y la densidad del sitio variarán en una propiedad. Aun así, la autenticación, la separación de funciones y la visibilidad centralizada deben mantenerse constantes.
Las redes privadas multinquilino responden a un problema más específico. Cada residente obtiene una red aislada en sus propios dispositivos, incluidos los que no tienen navegador, sin ver a los vecinos. Ese es el modelo adecuado para alquileres gestionados y residencias estudiantiles, y el modelo equivocado para los sistemas del personal.
La fila de la frase de contraseña compartida es la que debe retirarse. Requiere poca experiencia técnica hasta que la contraseña se filtra, momento en el cual cada dispositivo necesita atención y usted aún no puede determinar quién la utilizó.
Gestión de acceso en tres recintos del Reino Unido
Una sala de espera de hospital
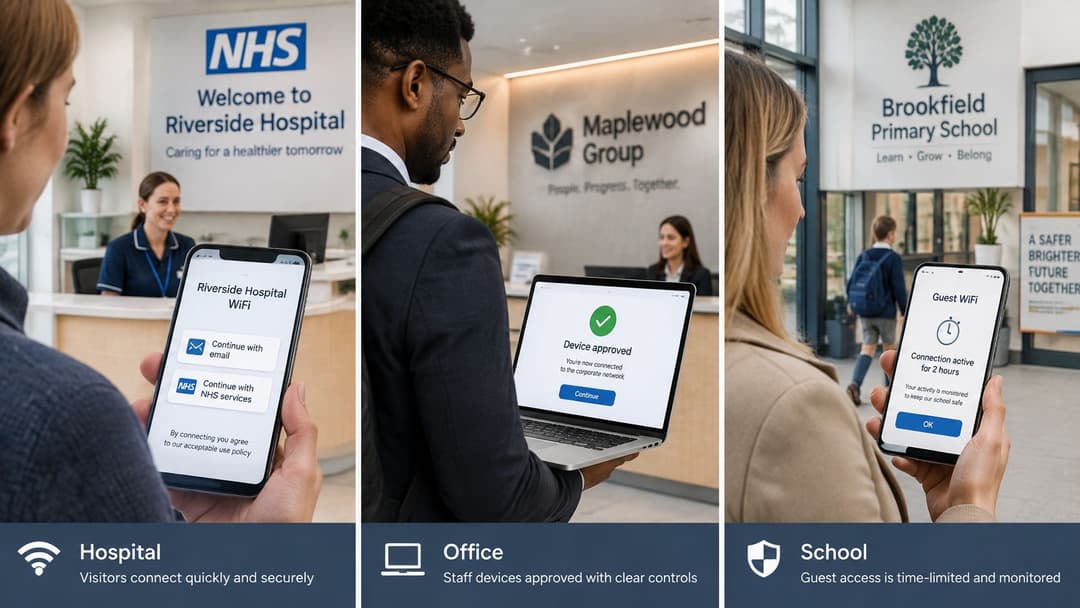
Un visitante llega preocupado, con el tiempo encima, y necesita enviar un mensaje a su familia o abrir un correo de confirmación de cita. Ve dos redes con nombres similares y selecciona una. Pedirle a esa persona que evalúe certificados, SSID y cifrados en ese momento es un pase directo al error.
La encuesta de 2026 realizada a 3,000 adultos en el Reino Unido, reportada por ISPreview, reveló que el 32% no confiaba en poder distinguir un WiFi público seguro de una red suplantada, el 20% no tomó precauciones antes de conectarse y el 16% no sabía qué señales indicaban una red sospechosa.
Un cartel más no cerrará esa brecha. La red legítima debe presentar una identidad verificable y cifrar desde el primer paquete, mientras que los sistemas clínicos permanecen completamente fuera de la ruta de invitados. La incorporación al estilo Passpoint encaja aquí porque el dispositivo puede reconocer una red de confianza después de la configuración, en lugar de pedirle a un visitante estresado que identifique la opción segura. Diseñe la opción segura para que sea la opción fácil.
Un hotel o centro comercial
Un invitado que no desea completar un formulario largo se rinde o utiliza datos móviles. Un portal cautivo corto funciona para una primera visita, pero la incorporación de tipo Passpoint, una vez aprovisionada, hace que los visitantes habituales vuelvan a conectarse sin necesidad de una segunda página de bienvenida. La experiencia se siente como roaming, no como un registro.
Los datos propios consentidos pueden ayudar a comprender la visita y darle seguimiento una vez que la ruta de red esté aislada. Mantenga el orden correcto. El valor de mercadotecnia viene después de que las políticas de sesión, el registro e VLAN para invitados ya sean los correctos.
Viviendas estudiantiles y desarrollos para alquiler (Build-to-Rent)
Un estudiante llega con un teléfono, una computadora portátil, una consola y una televisión inteligente. La mitad de ese equipo no tiene navegador para un portal. Cada departamento necesita una red privada donde esos dispositivos funcionen juntos, invisibles para otros departamentos, y donde la clave caduque cuando finalice el contrato de arrendamiento. La guía de Purple sobre WiFi multiinquilinoWiFi cubre esa estructura residencial a mayor profundidad.
La misma lógica del edificio falla para los empleados. La enfermera, el gerente de hotel y el oficial de vivienda deben contar con autenticación empresarial vinculada a su identidad laboral, con revocación vinculada al directorio cuando cambia su función, incluso en el edificio donde también están rodeados de visitantes.
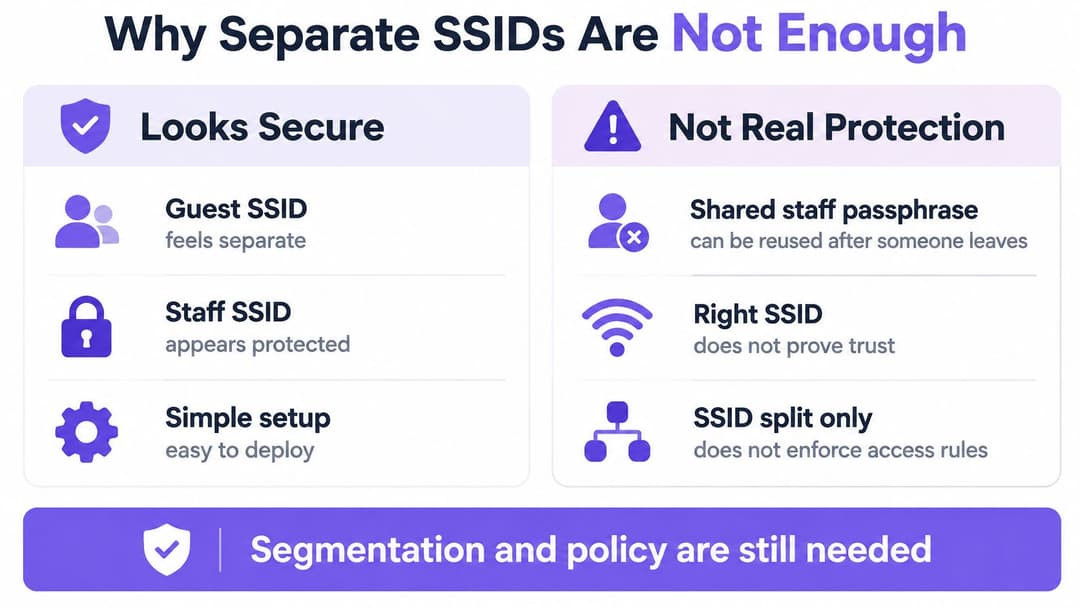
Por qué los SSID independientes no son suficientes
Dividir un sitio en redes de "Personal" e "Invitados" parece un control de acceso. Se parece más a clasificar. El nombre de la transmisión decide por qué puerta entra un dispositivo y luego deja de hacer preguntas. Quien tenga la frase de contraseña del personal la conserva el día que se va, y un dispositivo que llega al SSID correcto todavía puede alcanzar una parte mucho mayor del edificio de la que justifica su función.
Año tras año, la Encuesta de Brechas de Ciberseguridad del Gobierno del Reino Unido revela que una gran proporción de las empresas del Reino Unido sufre una brecha o un ataque, mientras que contar con redes separadas para el personal y los visitantes sigue siendo una recomendación estándar en las mejores prácticas de redes del Reino Unido. La segmentación es una medida básica de higiene; no es identidad.
Cuatro errores comunes y sus soluciones
- Una clave compartida que no se puede revocar para una sola persona: Soluciónelo con 802.1X vinculado al directorio, para que al deshabilitar la cuenta de un exempleado finalice su acceso a la WiFi el mismo día.
- Contratistas asignados a la VLAN del personal: Soluciónelo con un acceso de menor privilegio, un patrocinador asignado y una fecha de vencimiento, evitando que el trabajo temporal se convierta en un alcance permanente.
- Listas de separación MAC tratadas como identidad: Soluciónelo con certificados, ya que una dirección MAC se puede copiar, mientras que un certificado se puede validar y revocar.
- Un SSID por tipo de dispositivo: Soluciónelo con un SSID empresarial más claves por dispositivo para IoT, antes de que se multipliquen las balizas, las contraseñas y las llamadas al soporte técnico.
Observe lo que cambia con cada solución. El nombre de transmisión sigue siendo el mismo. Lo que cambia es quién puede probar una identidad, qué acceso permite esa prueba y qué tan rápido deja de funcionar dicha prueba.
Un SSID es una etiqueta en una puerta. No le dice nada sobre quién tiene la llave ni qué habitaciones abre esa llave.
Los sitios con mayor probabilidad de conservar una clave compartida son aquellos que no cuentan con conocimientos de RADIUS en las instalaciones: proveedores de vivienda, centros de atención médica más pequeños y grupos de hospitalidad donde el WiFi es administrado por el personal de operaciones en lugar de especialistas en redes. Su obstáculo rara vez es la comprensión del riesgo; es el costo imaginado de gestionar servidores, certificados y conmutación por error por su cuenta.
Ese costo ha bajado. Un servicio de RADIUS gestionado ahora puede ejecutarse en los puntos de acceso que la sede ya posee, sin necesidad de crear una PKI ni de rotar una frase de contraseña compartida. El acceso basado en la identidad deja de ser un proyecto especializado y la contraseña del periódico mural pierde su última excusa. Solo parecía barata porque la factura llegaba más tarde, en forma de incidente, hallazgo de auditoría o un ejercicio frenético de reescritura de claves.
Mejores prácticas para administrar el acceso a lo largo del tiempo
Una buena gestión de accesos es principalmente una cuestión de rutina. El diseño atrae la atención, pero las bajas de personal, los certificados vencidos y las cuentas de contratistas olvidadas son los factores que causan los fallos.
| Práctica | Acción | Detonante |
|---|---|---|
| Eliminación de bajas | Inhabilitar cuenta de directorio | Último día laboral |
| Acceso a contratistas | Establecer fecha de finalización y patrocinador | En la incorporación |
| Ciclo de vida del certificado | Inscribir, renovar, revocar | Antes del vencimiento o en caso de pérdida |
| Claves de residentes | Emitir por arrendamiento, retirar al desocupar | Cambio de arrendamiento |
| Claves IoT | Una clave por dispositivo en su propio segmento | Puesta fuera de servicio |
| Aislamiento de invitados | Probar que la red de invitados VLAN no pueda acceder a los sistemas del personal | Después de cada cambio |
| Revisión de acceso | Revisar SSIDs e inventario de claves | Trimestralmente |
Conecte la identidad de WiFi a sus flujos de altas, cambios de área y bajas de personal. La cuenta de un empleado que causa baja debe cerrarse en su último día laboral, no en la siguiente auditoría. Si Recursos Humanos, TI y el equipo de red utilizan listas diferentes, concílielas hasta que exista un solo activador en el que todos confíen.
Las comprobaciones que la gente omite
- Pruebe el aislamiento de invitados tras realizar cambios: Después de cualquier modificación en la VLAN, firewall o punto de acceso, conéctese como invitado y confirme que no pueda acceder a los sistemas del personal, impresoras o servicios clínicos.
- Cruce las claves con los registros: Cada trimestre, compare las claves de residentes con el registro de arrendamiento y las claves IoT con la lista de activos. Elimine cualquier elemento cuyo origen no se pueda explicar.
- Documente las excepciones adecuadamente: Cada excepción necesita un responsable y una fecha de vencimiento. Una excepción sin fecha de finalización es solo una directiva no documentada.
- Mantenga registros útiles: Registre cada autenticación indicando usuario, dispositivo, hora y ubicación, y permita que el responsable de cumplimiento defina la retención.
Envíe una configuración centralizada a todos los puntos de acceso de sus instalaciones. La improvisación local parece útil durante una interrupción del servicio, pero se convierte en un riesgo invisible después. Revise también la lista de SSID trimestralmente. Los SSID se acumulan sin que nadie lo note, y cada uno es una política que alguien debe gestionar.
Paso siguiente: elija el acceso basado en la identidad
Elija la audiencia que aún utiliza un secreto compartido y reemplace esa ruta primero. Para la mayoría de los recintos, se trata del personal. Vincule WiFi a Entra ID, Google Workspace o Okta, emita certificados gestionados para que no haya frases de contraseña que rotar y registre cada autenticación con usuario, dispositivo, hora y ubicación.
No necesita tres herramientas independientes para cubrir a las audiencias mencionadas en este artículo. Purple es una plataforma de WiFi con WiFi para invitados WiFi, WiFi para empleados WiFi y WiFi multiinquilino WiFi, que ofrece acceso para invitados, 802.1X para empleados y redes de área privada xPSK en una sola plataforma en la nube. Los dispositivos del personal se incorporan con certificados EAP-TLS gestionados en los puntos de acceso ya instalados, sin necesidad de que su equipo construya una PKI.
Verifique el hardware que ya posee antes de presupuestar un reemplazo. Los proveedores compatibles incluyen Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme y Fortinet. Mantener los puntos de acceso existentes transforma una sustitución completa en toda la propiedad en una migración de políticas.
Los datos de invitados con consentimiento pueden alimentar las herramientas de analítica y el CRM una vez que la ruta de red esté aislada. La analítica nunca sustituye a la revocación, así que ordene el trabajo correctamente.
Un plan inicial de 30 días
- Liste cada SSID: Marque cada clave compartida de empleados o residentes y asigne un responsable para ella.
- Vincule las bajas con la deshabilitación en el directorio: Confirme el activador exacto que finaliza el acceso de WiFi cuando concluye la relación laboral.
- Realice una prueba piloto en una ubicación: Ejecute el acceso mediante certificados o clave única con un grupo reducido y pruebe la revocación antes del despliegue general.
- Verifique la compatibilidad con el proveedor: Confirme que sus puntos de acceso admitan el modelo y, a continuación, planifique la transición de la infraestructura.
Comience con la audiencia cuyo secreto compartido le preocupe más. Todo lo demás se vuelve más fácil una vez que una ruta demuestra que la revocación funciona en minutos, no en fines de semana.
Purple reemplaza las contraseñas compartidas con un acceso basado en la identidad para invitados, empleados y residentes en los puntos de acceso que usted ya posee, con políticas centrales, revocación por usuario y redes privadas aisladas donde las necesite. Si está listo para retirar la frase de contraseña compartida de los empleados y dar a cada audiencia el nivel de confianza adecuado, visite Purple para verificar la compatibilidad con su proveedor y planificar su primera ubicación.