
Cómo configurar políticas de NAC para la redirección de VLAN en Cisco Meraki
Esta guía autorizada ofrece a los líderes de TI, arquitectos de red y directores de operaciones de instalaciones un marco práctico y paso a paso para configurar políticas de NAC y redirección de VLAN en entornos Cisco Meraki. Cubre la implementación de 802.1X, el aislamiento de dispositivos IoT mediante MAC Authentication Bypass y la integración fluida con la plataforma de análisis de WiFi para invitados de Purple para garantizar una segmentación de red segura, conforme a las normas y de alto rendimiento en implementaciones de hotelería, comercio minorista y sector público.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: La guía de seguridad de WiFi para empresas →
Cisco Meraki NAC policy and dynamic VLAN steering evaluator
Evaluate RADIUS attribute payloads, calculate subnet host capacity with broadcast headroom, and generate turnkey Meraki MR policy configurations.
Role-based authorization profile
RADIUS Access-Accept payload breakdown
These attributes are returned by the RADIUS server upon authentication and parsed by the Cisco Meraki MR access point.
Resumen Ejecutivo
Los recintos empresariales - desde estadios de alta densidad hasta complejos hoteleros en expansión - no pueden permitirse operar en una red plana. Transmitir múltiples SSIDs para segmentar el tráfico degrada el rendimiento de RF, desperdicia un valioso tiempo al aire y genera una carga administrativa que escala de manera deficiente en implementaciones de múltiples sitios. El estándar moderno es la segmentación dinámica: transmitir un único SSID seguro y apoyarse en el Control de Acceso a la Red (NAC) para perfilar, autenticar y dirigir automáticamente los dispositivos a la VLAN correcta.
Esta guía proporciona a los arquitectos sénior de TI y directores de operaciones un plano práctico para configurar políticas de NAC para el direccionamiento de VLAN en Cisco Meraki. Omitimos la teoría académica para enfocarnos en las realidades de la implementación: aplicar IEEE 802.1X para dispositivos corporativos, utilizar MAC Authentication Bypass (MAB) para sistemas IoT sin pantalla e integrar sin problemas con plataformas de Guest WiFi como Purple para garantizar un acceso seguro y que cumpla con las normativas en el sector de Retail, Hospitality y otros entornos empresariales. Al dominar estas configuraciones, las organizaciones pueden mitigar los riesgos de seguridad, garantizar el cumplimiento de PCI-DSS y optimizar el rendimiento de la red - todo desde un único SSID administrado de forma centralizada.
Análisis Técnico Detallado
La Arquitectura del Direccionamiento Dinámico de VLAN
El direccionamiento de VLAN en un entorno Meraki depende de la interacción entre tres componentes principales: el punto de acceso Meraki (que actúa como el autenticador), el dispositivo cliente (el suplicante) y el servidor NAC/RADIUS (el servidor de autenticación). Este modelo de tres partes está definido por el estándar IEEE 802.1X y constituye la columna vertebral de cualquier implementación de control de acceso de nivel empresarial.
Cuando un dispositivo se asocia a la red, el AP intercepta el tráfico y envía un Access-Request al servidor RADIUS. Tras una autenticación exitosa, el servidor RADIUS responde con un mensaje Access-Accept. De manera crucial, para que ocurra el direccionamiento de VLAN, este mensaje debe contener atributos RADIUS estándar de la IETF específicos que indiquen al AP qué VLAN aplicar:
| Atributo RADIUS | ID | Valor | Propósito |
|---|---|---|---|
| Tunnel-Type | 64 | 13 (VLAN) | Especifica el protocolo de túnel |
| Tunnel-Medium-Type | 65 | 6 (802) | Especifica el medio de transporte |
| Tunnel-Private-Group-ID | 81 | ej., 20 |
Especifica el ID de la VLAN de destino |
Cuando el AP de Meraki recibe estos atributos, etiqueta dinámicamente el tráfico del cliente con el ID de VLAN asignado antes de reenviarlo a través del puerto del switch. Este proceso es transparente para el usuario final y se completa en milisegundos a partir de la asociación.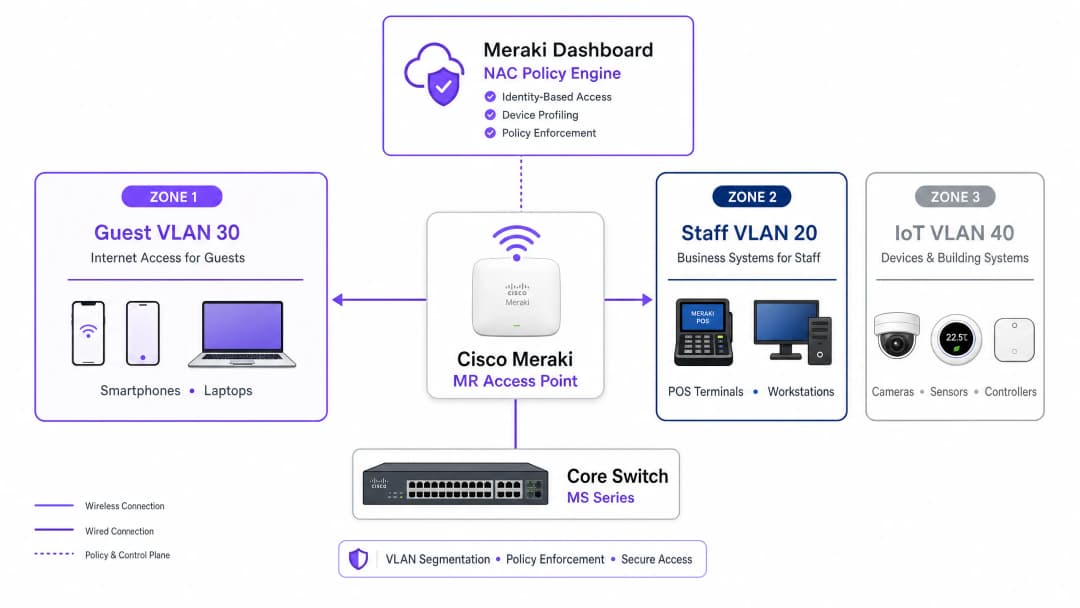
Mecanismos de autenticación
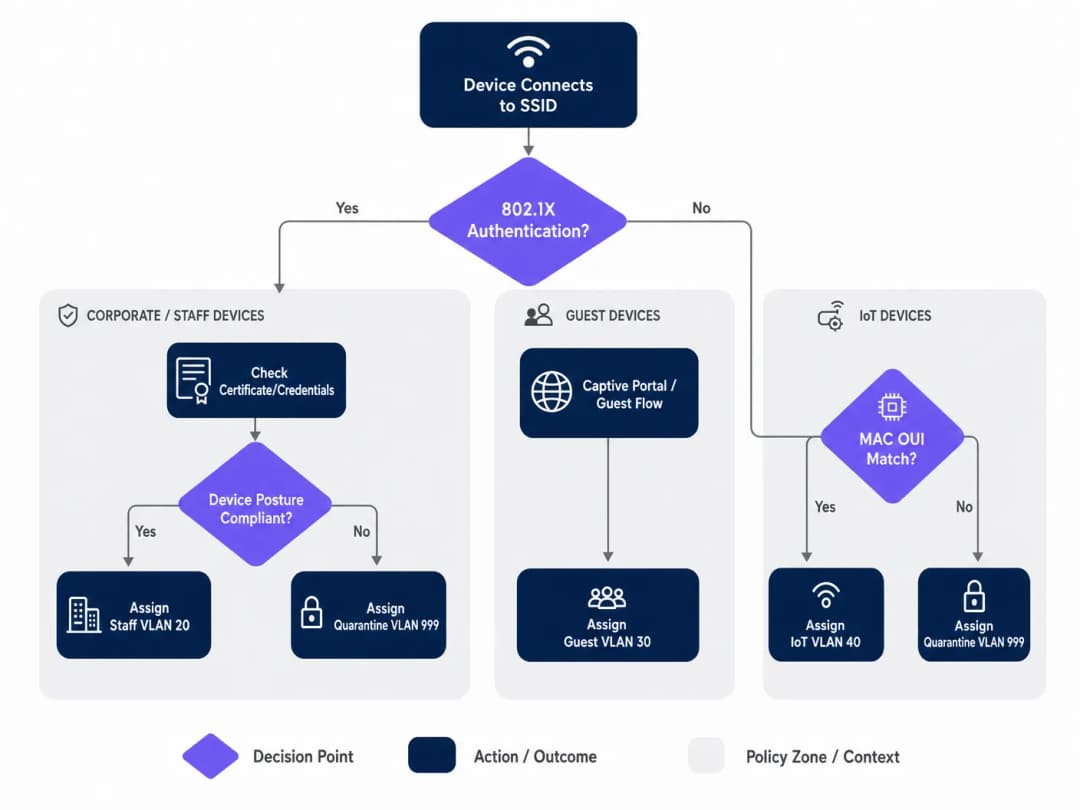
Las redes empresariales suelen requerir un enfoque multinivel para la autenticación, ya que la población de dispositivos en cualquier ubicación dada es heterogénea. Existen tres mecanismos principales:
IEEE 802.1X (EAP-TLS o PEAP) es el estándar de oro para dispositivos corporativos y del personal. La autenticación se basa en certificados digitales (EAP-TLS) o credenciales seguras (PEAP-MSCHAPv2), lo que proporciona un cifrado sólido y verificación de identidad. Este es el enfoque recomendado para cualquier dispositivo gestionado por la plataforma MDM de la organización.
Mypass de autenticación MAC (MAB) es necesario para dispositivos sin interfaz de usuario - cámaras IP, terminales POS, sensores de gestión de edificios y smart TVs - que no pueden ejecutar un suplicante 802.1X. La dirección MAC se utiliza como identificador. Aunque esto es menos seguro que la autenticación basada en certificados (ya que las direcciones MAC se pueden falsificar), MAB combinado con ACL de VLAN estrictas proporciona una postura de seguridad aceptable para segmentos IoT aislados. Para obtener una descripción completa de este tema, consulte nuestra guía sobre Gestión de la seguridad de dispositivos IoT con NAC y MPSK.
Autenticación de Captive Portal se utiliza para el acceso de invitados. El dispositivo se mantiene en un estado restringido de preautenticación hasta que el usuario completa el flujo de inicio de sesión - normalmente inicio de sesión social, registro por correo electrónico o un simple clic - alojado por una plataforma como Purple. Esto captura datos de primera mano mientras dirige el dispositivo a una VLAN de invitados aislada.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de implementación
Paso 1: Planifique su arquitectura de VLAN
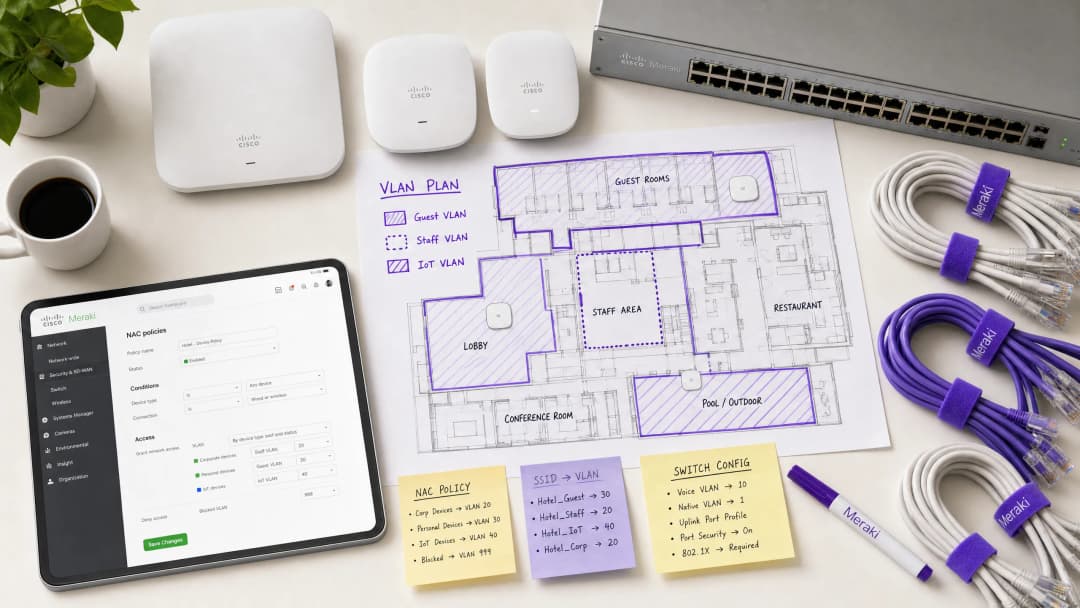
Antes de tocar el panel de Meraki, defina su estrategia de segmentación de VLAN. Una implementación típica en un recinto empresarial utiliza la siguiente estructura:
| ID de VLAN | Nombre | Propósito | Método de autenticación |
|---|---|---|---|
| 10 | Administración | Infraestructura de red | Estática |
| 20 | Personal | Dispositivos corporativos, sistemas internos | 802.1X (EAP-TLS) |
| 30 | Invitado | Acceso a Internet de visitantes | Captive Portal (Purple) |
| 40 | IoT | Cámaras, sensores, dispositivos inteligentes | MAB |
| 50 | POS | Terminales de pago (alcance PCI) | 802.1X (Certificado) |
| 999 | Cuarentena | Error de autenticación, dispositivos desconocidos | Ninguno |
Paso 2: Configure la infraestructura de switches
Antes de configurar los ajustes de WiFi, se debe preparar la infraestructura cableada. Los puertos de switch que se conectan a los AP de Meraki deben configurarse como puertos troncales (trunk), permitiendo todas las VLAN que el AP pueda asignar dinámicamente. Esta es la omisión más común en las implementaciones fallidas.
En el panel de Meraki, navegue a Switch > Monitor > Switch ports, seleccione los puertos conectados a sus AP, establezca Type en Trunk, configure la Native VLAN (normalmente su VLAN de administración) y, en el campo Allowed VLANs, especifique explícitamente todas las VLAN de cliente potenciales (por ejemplo, 20,30,40,50,999).
Paso 3: Configurar el SSID de Meraki para 802.1X
Navegue a Wireless > Configure > Access control y seleccione el SSID de destino. En Network access, elija Enterprise with 802.1X. Desplácese hacia abajo hasta la sección RADIUS servers y agregue los detalles de su servidor NAC: dirección IP, puerto (por defecto 1812 para autenticación, 1813 para contabilidad) y secreto compartido. Para redundancia, agregue un servidor RADIUS secundario.
Paso 4: Habilitar la invalidación de RADIUS para el etiquetado de VLAN
Este es el paso crítico que permite al AP de Meraki aceptar asignaciones de VLAN desde el servidor NAC. En la misma página de Access control, desplácese hasta la sección Addressing and traffic. Establezca Client IP assignment en Bridge mode - esto garantiza que los clientes reciban direcciones IP del servidor DHCP local en su VLAN asignada, no del NAT del AP. En VLAN tagging, seleccione Use VLAN tag from RADIUS.
Paso 5: Configurar el acceso de invitados con Purple
Para la red de invitados, cree un SSID separado configurado con asociación abierta e integración con Captive Portal. Establezca Network access en Open (no encryption) y configure la Splash page para que apunte a la URL de su portal de Purple. Establezca VLAN tagging para asignar todo el tráfico previo a la autenticación a una VLAN de invitados dedicada y aislada (por ejemplo, VLAN 30) y habilite Client isolation para evitar el movimiento lateral entre dispositivos de invitados. La plataforma de WiFi Analytics de Purple se encargará del flujo de autenticación y la captura de datos.
Mejores prácticas
Implemente una postura de falla cerrada con VLAN de autenticación crítica. Si el servidor RADIUS deja de estar disponible, no permita el acceso libre otorgando acceso total a la red. Configure una VLAN de autenticación crítica que proporcione conectividad básica a internet pero bloquee el acceso a todos los recursos internos hasta que se restaure el servidor NAC. Esto es particularmente vital para entornos de retail donde las terminales de punto de venta deben continuar procesando pagos incluso durante una caída de RADIUS.
Habilite Fast BSS Transition (802.11r) para un roaming sin interrupciones. La asignación dinámica de VLAN puede introducir latencia durante el roaming debido a que el dispositivo tiene que volver a autenticarse en cada AP. Habilitar 802.11r garantiza transiciones sin interrupciones para aplicaciones de voz y video en todo el lugar. Esto no es negociable para entornos de hotelería donde los huéspedes se mueven constantemente por la propiedad. Comprender Frecuencias WiFi: Una guía sobre las frecuencias WiFi en 2026 también puede ayudar a optimizar la planificación de canales para implementaciones densas.
Segmente el tráfico de IoT de forma agresiva. Nunca mezcle dispositivos IoT con el tráfico corporativo o de invitados. Utilice MAB para identificar estos dispositivos y dirigirlos a VLANs dedicadas con reglas estrictas de firewall de Capa 3 que solo permitan los puertos y destinos específicos requeridos para el funcionamiento del dispositivo. Una cámara IP comprometida nunca debería poder acceder a su red de POS o a los servidores de archivos corporativos.
Haga cumplir WPA3 en los SSIDs corporativos. Donde la compatibilidad de los dispositivos lo permita, configure los SSIDs corporativos para utilizar WPA3-Enterprise. Esto proporciona un cifrado más sólido y elimina las vulnerabilidades asociadas con los ataques PMKID de WPA2.
Solución de problemas y mitigación de riesgos
Modos de falla comunes
Los clientes no logran obtener una dirección IP. Casi siempre se trata de un problema de configuración del puerto del switch. Verifique que el puerto del switch conectado al AP esté configurado como enlace troncal (trunk) y que la VLAN asignada dinámicamente esté permitida en ese enlace troncal. Asimismo, verifique que el servidor DHCP tenga un ámbito activo para esa VLAN y que el agente de retransmisión DHCP (si corresponde) esté configurado correctamente.
Tiempos de espera de autenticación agotados. Si los dispositivos agotan el tiempo de espera durante el saludo 802.1X, verifique la latencia de red entre los APs de Meraki y el servidor RADIUS. Una latencia alta puede hacer que los temporizadores EAP expiren. El Registro de eventos del panel de Meraki mostrará un evento 8021x_auth_timeout si esto está ocurriendo.
Asignación de VLAN incorrecta. Utilice el Registro de eventos del panel de Meraki para ver el mensaje RADIUS Access-Accept. Verifique que el servidor NAC esté enviando el atributo Tunnel-Private-Group-ID correcto. Si falta o es incorrecto, el problema radica en la configuración de la política de NAC, no en el AP de Meraki. La mayoría de las plataformas NAC (Cisco ISE, ClearPass) proporcionan registros detallados de autenticación RADIUS que mostrarán exactamente qué atributos se devolvieron.
La aleatorización de MAC interrumpe MAB. Los dispositivos modernos con iOS y Android aleatorizan sus direcciones MAC de forma predeterminada. Para las redes de invitados gestionadas por Purple, esto se maneja sin problemas a través del flujo del Captive Portal - la identidad se establece mediante el inicio de sesión del usuario, no por la dirección MAC. Para los dispositivos IoT que utilizan MAB, asegúrese de que la dirección MAC de hardware real esté registrada en la base de datos de terminales, ya que estos dispositivos no realizan la aleatorización.
ROI e impacto empresarial
La implementación del direccionamiento de VLAN impulsado por NAC ofrece un valor empresarial medible para los entornos corporativos en múltiples dimensiones:
| Resultado empresarial | Mecanismo | Impacto medible |
|---|---|---|
| Reducción de la sobrecarga operativa | Menos SSIDs para administrar | Reducción del 60 - 70% en el recuento de SSIDs |
| Postura de seguridad mejorada | Microsegmentación automatizada | Radio de impacto limitado en caso de brechas |
| Facilitación del cumplimiento | Control de acceso basado en identidad | Alineación con PCI-DSS, GDPR, ISO 27001 |
| Captura de datos de invitados | Integración con el Captive Portal de Purple | Datos de primera fuente a escala |
| Rendimiento de la red | Reducción de la sobrecarga de tramas de gestión | Mejor rendimiento en áreas de alta densidad |
Para los operadores de hotelería y retail, la integración con la plataforma de WiFi para invitados de Purple transforma la red de invitados de un centro de costos a un activo generador de ingresos. Cada sesión de invitado autenticada se convierte en un punto de datos que alimenta la automatización de marketing, los programas de lealtad y la analítica del lugar - todo esto mientras la política de NAC subyacente garantiza que el tráfico de invitados nunca toque los sistemas internos.
Escuche la sesión informativa
Para profundizar en las estrategias de despliegue y los errores comunes, escuche nuestro podcast de sesión informativa técnica de 10 minutos:
Definiciones clave
Control de Acceso a la Red (NAC)
Una arquitectura de seguridad que aplica políticas a los dispositivos que buscan acceder a los recursos de la red, evaluando normalmente la identidad, la postura del dispositivo y el estado de cumplimiento antes de otorgar el acceso y asignar un segmento de red.
Los equipos de TI implementan plataformas NAC (como Cisco ISE o Aruba ClearPass) para que actúen como el motor de políticas central, decidiendo a qué VLAN pertenece un dispositivo según quién o qué es, y en qué estado se encuentra.
Direccionamiento de VLAN (Asignación Dinámica de VLAN)
El proceso de asignar automáticamente un dispositivo cliente a una Red de Área Local Virtual (VLAN) específica tras una autenticación exitosa, independientemente del puerto físico o SSID al que se conecte.
Esencial para recintos de alta densidad con el fin de reducir la cantidad de SSIDs transmitidos, manteniendo al mismo tiempo una segmentación estricta de seguridad entre los usuarios invitados, el personal y los dispositivos IoT.
IEEE 802.1X
Un estándar IEEE para el control de acceso a redes basado en puertos que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN, utilizando el marco del Protocolo de Autenticación Extensible (EAP).
El estándar de oro para autenticar laptops corporativas y teléfonos inteligentes del personal, lo que garantiza que solo los usuarios verificados con credenciales o certificados válidos puedan acceder a los recursos internos.
Bypass de Autenticación MAC (MAB)
Un método de autenticación alternativo en el que la dirección MAC de un dispositivo se utiliza como su credencial de identidad cuando no es compatible con 802.1X. La dirección MAC se envía al servidor RADIUS como nombre de usuario y contraseña.
Crucial para incorporar dispositivos IoT sin interfaz de usuario (headless) - como impresoras, cámaras, sensores y terminales de punto de venta - a una red segura y segmentada sin requerir la intervención del usuario.
RADIUS (Servicio de Usuario de Acceso Telefónico de Autenticación Remota)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilización (AAA) para usuarios y dispositivos que se conectan a un servicio de red.
El protocolo utilizado por el AP de Meraki para comunicarse con el servidor NAC. El AP envía mensajes de Access-Request; el servidor NAC responde con Access-Accept (que incluye atributos de VLAN) o Access-Reject.
Captive Portal
Una página web que un usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le otorgue acceso completo a la red. Se utiliza normalmente para la aceptación de términos, el inicio de sesión o la captura de datos.
El método principal para incorporar usuarios invitados en entornos de hotelería, retail y sector público. Plataformas como Purple alojan el Captive Portal, capturando datos analíticos y aplicando los términos de servicio.
Aislamiento de Clientes
Una función de seguridad inalámbrica que evita que los dispositivos conectados al mismo SSID o VLAN se comuniquen directamente entre sí, forzando a que todo el tráfico pase a través de la puerta de enlace (gateway).
Una configuración obligatoria para las VLAN de invitados para evitar que actores maliciosos escaneen o ataquen los dispositivos de otros invitados. Debe habilitarse en cualquier SSID donde se esperen dispositivos no confiables.
Transición Rápida de BSS (802.11r)
Una enmienda de IEEE 802.11 que permite traspasos rápidos y seguros de un punto de acceso a otro mediante el almacenamiento previo en caché de las claves de autenticación, reduciendo la latencia de roaming de cientos de milisegundos a menos de 50 ms.
Debe habilitarse al utilizar 802.1X y la asignación dinámica de VLAN en recintos donde los usuarios se desplazan, para evitar que las llamadas de voz o las transmisiones de video se caigan a medida que los usuarios se mueven entre los puntos de acceso.
EAP-TLS (Protocolo de Autenticación Extensible - Seguridad de la Capa de Transporte)
Un método de autenticación mutua dentro del marco 802.1X que utiliza certificados digitales tanto en el cliente como en el servidor de autenticación, proporcionando el nivel más alto de seguridad para la autenticación inalámbrica.
El método de autenticación recomendado para dispositivos dentro del alcance de PCI-DSS y cualquier entorno donde el robo de credenciales sea un riesgo significativo. Requiere una infraestructura PKI para emitir y gestionar certificados de clientes.
Ejemplos resueltos
Un hotel de 400 habitaciones necesita desplegar una red inalámbrica segura. Requieren que el personal acceda a los sistemas internos de reservas de forma segura, que los huéspedes accedan a internet a través de un portal cautivo con la marca del hotel y que las Smart TV de las habitaciones se conecten a un servidor multimedia local. Quieren minimizar la sobrecarga de transmisión de SSID para garantizar un rendimiento óptimo en áreas de alta densidad.
El equipo de TI debe desplegar dos SSID. SSID 1: "Hotel_Secure" configurado para 802.1X. El personal se autentica mediante EAP-TLS con certificados corporativos emitidos por la PKI del hotel. El servidor NAC (Cisco ISE) reconoce la identidad del personal y devuelve atributos RADIUS asignándolos a la VLAN 20 (Personal), que tiene acceso completo al PMS y a los sistemas de reservas. Las Smart TV, al carecer de capacidades 802.1X, se perfilan mediante MAC Authentication Bypass (MAB). El servidor NAC reconoce los prefijos OUI de la dirección MAC de las TV y las asigna a la VLAN 40 (IoT), que tiene ACL que permiten el acceso únicamente al servidor multimedia en el puerto 8080 y a internet. SSID 2: "Hotel_Guest" configurado como Abierto con un portal cautivo de Purple. Los huéspedes se conectan, son redirigidos a la página de bienvenida de Purple y, tras iniciar sesión con redes sociales o registrarse con su correo electrónico de forma exitosa, se les asigna a la VLAN 30 (Huéspedes) con el aislamiento de clientes habilitado. La plataforma Purple captura datos de primera mano para el CRM y la automatización de marketing del hotel.
Una cadena de tiendas de autoservicio está implementando nuevas terminales de Punto de Venta (POS) inalámbricas en 50 ubicaciones. Estos dispositivos deben segmentarse estrictamente para cumplir con los requisitos de PCI-DSS. Sin embargo, al equipo de TI le preocupa qué sucedería si el servidor RADIUS central se desconecta durante las horas pico de venta.
Las terminales POS deben conectarse a un SSID habilitado para 802.1X, utilizando autenticación basada en certificados (EAP-TLS) para garantizar una validación de identidad sólida. La política de NAC dirigirá estos dispositivos a una VLAN de POS dedicada y altamente restringida (VLAN 50) con reglas de firewall de Capa 3 que permiten el tráfico únicamente hacia las direcciones IP de la pasarela de pago en los puertos requeridos. Para mitigar el riesgo de una falla en el servidor RADIUS, el equipo de TI debe configurar una VLAN de autenticación crítica en los puntos de acceso Meraki. Si el AP no puede comunicarse con el servidor RADIUS dentro del tiempo de espera configurado, colocará automáticamente las terminales POS en esta VLAN crítica. Esta VLAN debe configurarse con ACL estrictas que permitan el tráfico únicamente hacia las pasarelas de procesamiento de pagos esenciales, garantizando que las transacciones puedan continuar mientras se bloquea cualquier otro acceso a la red. Un servidor RADIUS secundario en cada ubicación proporciona una capa adicional de redundancia.
Preguntas de práctica
Q1. El director de TI de un hospital informa que las cámaras IP inalámbricas recién instaladas no logran conectarse al SSID 'Med_Secure', el cual está configurado para 802.1X. Las cámaras no admiten la autenticación basada en certificados y no tienen interfaz de usuario. ¿Cómo se debería ajustar la arquitectura de red para incorporar estos dispositivos de forma segura?
Sugerencia: Considere cómo se perfilan y autentican los dispositivos sin interfaz de usuario cuando no pueden ejecutar un suplicante 802.1X.
Ver respuesta modelo
El equipo de TI debe utilizar MAC Authentication Bypass (MAB) en el servidor NAC. Las direcciones MAC de las cámaras se deben agregar a la base de datos de endpoints y perfilar como 'IoT_Camera'. Cuando una cámara intente conectarse, el servidor NAC utilizará la dirección MAC como credencial de autenticación y devolverá los atributos RADIUS para redirigir la cámara a una VLAN de IoT aislada. Se deben aplicar ACL de Capa 3 estrictas a esta VLAN, permitiendo el tráfico únicamente hacia el servidor de administración de cámaras y bloqueando cualquier otro acceso a la red interna. El hospital también debería considerar el uso de huellas digitales DHCP como un método de perfilado secundario para verificar que el tipo de dispositivo coincida con el perfil esperado para la dirección MAC registrada.
Q2. Durante una auditoría de red en una cadena de tiendas, se descubre que las laptops del personal en la VLAN dinámica se están autenticando correctamente a través de 802.1X (el registro de eventos muestra mensajes Access-Accept con el VLAN ID correcto) pero no reciben direcciones IP. Los dispositivos de invitados en un SSID independiente funcionan normalmente. ¿Cuál es el error de configuración más probable y cómo lo resolvería?
Sugerencia: La autenticación se está realizando correctamente - el problema está en la ruta de datos después de aplicar la etiqueta VLAN.
Ver respuesta modelo
El problema más probable es que el puerto del switch físico que conecta el AP Meraki al switch principal no esté configurado correctamente. Aunque el AP autentica correctamente al cliente y etiqueta el tráfico con el VLAN ID del personal, es probable que el puerto del switch esté configurado como un puerto de acceso (o un puerto trunk al que le falta la VLAN del personal en su lista de permitidas). El puerto del switch debe configurarse como trunk, y la VLAN del personal asignada dinámicamente debe estar incluida explícitamente en las VLAN permitidas. El equipo de TI debe dirigirse a Switch > Monitor > Switch ports en el Dashboard de Meraki, seleccionar el puerto conectado al AP, verificar que esté configurado en tipo Trunk y confirmar que el VLAN ID del personal esté incluido en el campo Allowed VLANs.
Q3. Un estadio desea ofrecer WiFi sin interrupciones a 50,000 fanáticos durante los eventos, al mismo tiempo que conecta de manera segura las terminales de punto de venta y la señalización digital. El equipo de red actual propone transmitir cinco SSIDs diferentes para separar el tráfico. ¿Por qué es este un diseño deficiente para un entorno de alta densidad y cuál es la arquitectura recomendada?
Sugerencia: Considere el impacto de las tramas de administración en el tiempo de aire inalámbrico en un entorno de alta densidad.
Ver respuesta modelo
Transmitir cinco SSIDs genera un exceso de tramas de administración: cada SSID requiere sus propias tramas de baliza transmitidas a intervalos regulares por cada punto de acceso. En un entorno de alta densidad como un estadio con cientos de APs, este exceso de tramas de administración consume una proporción significativa del tiempo de aire disponible, reduciendo directamente el rendimiento disponible para los datos de los usuarios. El enfoque recomendado es transmitir un máximo de dos SSIDs: un SSID abierto con un captive portal de Purple para los 50,000 fanáticos, dirigiéndolos a una VLAN de invitados con aislamiento de clientes; y un SSID seguro habilitado para 802.1X para todos los dispositivos corporativos. La política de NAC dirigirá entonces dinámicamente las terminales de punto de venta a una VLAN que cumpla con PCI y la señalización digital a una VLAN de IoT según su identidad, sin requerir SSIDs adicionales.
Preguntas frecuentes
What RADIUS attributes are required for dynamic VLAN assignment in Cisco Meraki MR access points?
Dynamic VLAN steering in Cisco Meraki relies on standard RFC 2868 and RFC 3580 attributes returned in the RADIUS Access-Accept packet. The RADIUS server must return: Tunnel-Type = 13 (VLAN), Tunnel-Medium-Type = 6 (802), and Tunnel-Private-Group-ID = <VLAN_ID> or <VLAN_NAME>. On the Meraki Dashboard, the target SSID must be set to Bridge mode with VLAN tagging enabled.
What is the difference between Meraki Group Policies and dynamic RADIUS VLAN steering?
Dynamic VLAN steering operates at Layer 2 by tagging client frames into specific 802.1Q broadcast domains and isolated IP subnets. Meraki Group Policies operate at Layer 7 by applying custom firewall rules, bandwidth limits, and splash page behaviors. Group policies can be assigned via the RADIUS Filter-Id attribute, allowing network administrators to combine network subnet isolation with application-aware filtering.
How does Cisco Meraki handle RADIUS Change of Authorization (CoA RFC 5176) during posture reassessment?
Cisco Meraki MR access points natively support RFC 5176 disconnect messages (DM) and Change of Authorization (CoA) on UDP port 3799. When an endpoint fails security posture or completes captive portal authentication, the NAC server sends a CoA packet that triggers the AP to re-evaluate client permissions or steer the device to a quarantine VLAN without requiring client disconnect.
Can dynamic VLAN steering be combined with 802.1X EAP-TLS and MAC Authentication Bypass (MAB)?
Yes. Meraki SSIDs configured with WPA2 or WPA3 Enterprise authenticate managed endpoints using 802.1X EAP-TLS certificates and headless IoT devices using MAC Authentication Bypass (MAB). The centralized RADIUS or NAC server evaluates client identity and device profiling fingerprints, returning role-specific VLAN tags such as VLAN 20 for employees and VLAN 70 for medical IoT.
What common switchport misconfigurations cause Meraki dynamic VLAN steering failures?
The most frequent issue is failing to trunk required dynamic VLANs on the upstream switchport connecting to the Meraki MR access point. Switch interfaces must be configured as 802.1Q trunks allowing all dynamic VLAN IDs. If an assigned VLAN is missing from the switch trunk allowed list, client DHCP discovery packets are dropped at the switch, leaving devices without an IP address.
How does Purple integrate with Cisco Meraki NAC policies for automated guest and visitor isolation?
Purple functions as an enterprise cloud RADIUS and captive portal platform that integrates directly with Cisco Meraki. Upon visitor authentication and marketing consent capture, Purple returns dynamic RADIUS attributes and Filter-Id policies to isolate guest traffic into dedicated VLANs, apply per-user bandwidth shaping, and enforce zero trust segmentation.
Continúe leyendo esta serie
Power over Ethernet (PoE) para Access Points: Una guía de implementación
Esta guía proporciona a los técnicos de infraestructura, arquitectos de red y tomadores de decisiones de TI una referencia técnica definitiva para implementar Access Points con Power over Ethernet (PoE) en entornos empresariales, incluidos hoteles, tiendas de retail, estadios e instalaciones del sector público. Cubre los estándares IEEE desde 802.3af hasta 802.3bt, el cálculo del presupuesto de energía, los requisitos de cableado, la segmentación de VLAN y el cumplimiento de seguridad, con escenarios de implementación concretos y puntos de referencia de ROI medibles. Comprender la arquitectura PoE es fundamental para cualquier implementación de [Guest WiFi](/guest-wifi) o [WiFi Analytics](/guest-wifi), ya que la confiabilidad de la capa física determina directamente la calidad de la captura de datos, la experiencia del usuario y el tiempo de actividad operativa.
Comparativa de puntos de acceso empresariales: Cisco, Aruba, Ruckus y UniFi
Compare los puntos de acceso empresariales de Cisco Meraki, Aruba, Ruckus y UniFi. Evalúe WiFi 6E/7, el TCO de las licencias, el rendimiento de RF y las arquitecturas de controladores.
Corregir problemas de conectividad a internet y adaptadores de red en Windows 11 tras la actualización
Solucione las fallas de conectividad a internet y WiFi en Windows 11 después de la actualización. Soluciones técnicas paso a paso para pilas TCP/IP corruptas, tiempos de espera de DNS agotados y errores de controladores.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.