
Diseño de una arquitectura de WiFi multi-inquilino para MDU
Esta guía fidedigna proporciona un plan arquitectónico para implementar redes WiFi escalables, seguras y aisladas en múltiples unidades de un MDU. Abarca consideraciones críticas, como la segmentación de VLAN, la planificación de RF, la autenticación 802.1X y cómo equilibrar el aislamiento de los inquilinos con una gestión centralizada para mejorar el ROI.
Video overview
Escucha esta guía
Ver transcripción del podcast
Parte de nuestra serie principal: Guía de WiFi multi-inquilino →

Resumen Ejecutivo
Los CTO y arquitectos principales que gestionan unidades multifamiliares (MDU), ya sean grandes complejos hoteleros, entornos comerciales de uso mixto o viviendas del sector público, se enfrentan al mismo desafío constante: ofrecer conectividad segura y de alto rendimiento a inquilinos independientes a través de una infraestructura física compartida. Los diseños tradicionales de red para un solo inquilino colapsan bajo el peso de los requisitos de las MDU, lo que genera vulnerabilidades de seguridad, saturación del dominio de transmisión y costos de soporte insostenibles.
Diseñar una arquitectura WiFi multi-inquilino requiere un cambio de la separación física a la segmentación lógica. Esta guía de referencia define el plano arquitectónico definitivo para implementaciones en MDU. Analizaremos la implementación del etiquetado VLAN IEEE 802.1Q para un aislamiento estricto del tráfico, la necesidad de la autenticación 802.1X RADIUS para el control de acceso y el papel fundamental de los controladores centralizados en la nube para mantener la visibilidad operativa. Al adoptar estos principios neutros del proveedor, los operadores de establecimientos pueden mitigar los riesgos de cumplimiento (como PCI-DSS y GDPR), reducir los gastos operativos (OpEx) y transformar la conectividad de un centro de costos a una capa de servicios monetizable.
Análisis Técnico Detallado
La Piedra Angular: Segmentación Lógica mediante VLANs
La piedra angular de cualquier arquitectura multi-inquilino es una segmentación de red rigurosa. En un entorno físico compartido, implementar switches y cableado independientes para cada inquilino resulta comercialmente inviable. En su lugar, el aislamiento se logra en la Capa 2 utilizando Redes de Área Local Virtuales (VLANs) IEEE 802.1Q.
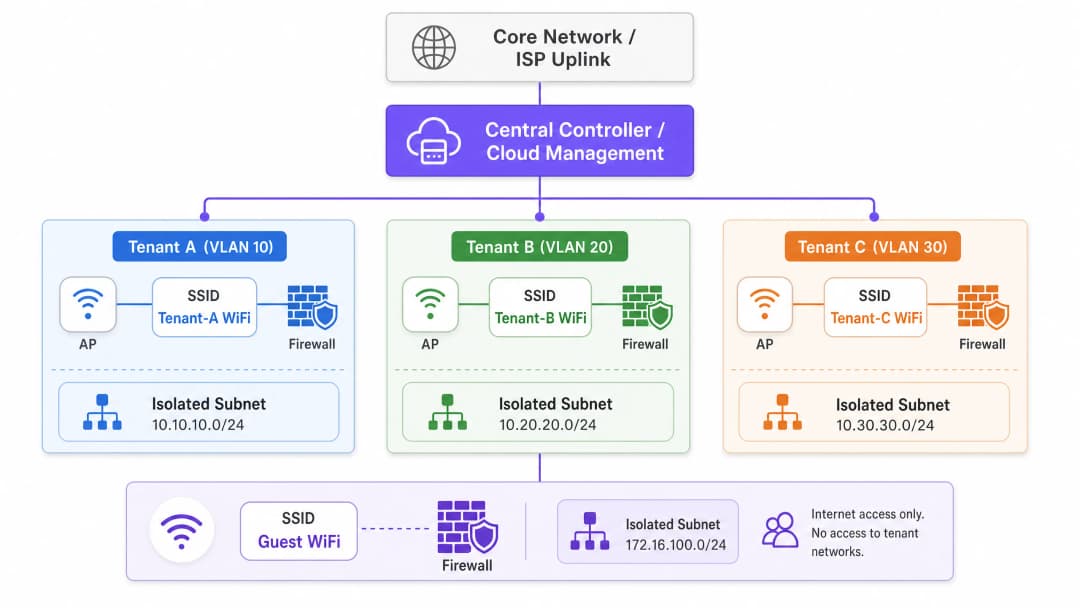
En este modelo, un único Punto de Acceso (AP) transmite múltiples Identificadores de Conjunto de Servicios (SSIDs) para atender a diferentes perfiles de inquilinos, o utiliza la asignación dinámica de VLAN a través de RADIUS. Cuando un cliente se conecta a la red, su tráfico se etiqueta con un ID de VLAN específico en el extremo del AP. Esta etiqueta persiste a medida que la trama atraviesa los enlaces troncales en toda la estructura de switches compartida, lo que garantiza que el Inquilino A (por ejemplo, VLAN 10) permanezca completamente aislado del Inquilino B (por ejemplo, VLAN 20) en la capa de enlace de datos.
Sin embargo, las VLANs proporcionan aislamiento, no seguridad intrínseca. Para evitar el movimiento lateral entre las redes de los inquilinos, el enrutamiento inter-VLAN debe controlarse estrictamente mediante políticas de firewall en la capa de distribución o núcleo. Un enfoque de Zero Trust dicta que el tráfico entre las VLANs de los inquilinos se deniegue por completo, a menos que se permita explícitamente para servicios específicos y necesarios.

Estándares de Autenticación y Cifrado
Para entornos multi-tenant de nivel empresarial, las Pre-Shared Keys (PSKs) son inadecuadas. Se comparten fácilmente, son difíciles de cambiar sin afectar a todos los usuarios y no ofrecen una rendición de cuentas individual. El estándar arquitectónico es IEEE 802.1X con autenticación RADIUS.
Bajo 802.1X, cada usuario o dispositivo se autentica individualmente mediante credenciales únicas o certificados digitales. El servidor RADIUS no solo verifica la identidad, sino que también puede devolver Atributos Específicos del Fabricante (VSAs) al autenticador (AP o switch), asignando dinámicamente al usuario a su VLAN designada sin importar a qué SSID se conecte. Esto reduce significativamente la saturación de SSID, lo cual es crítico para mantener la eficiencia del tiempo de transmisión en el aire.
Para el cifrado, WPA3-Enterprise es el mandato actual. Proporciona una suite de seguridad sólida de 192 bits para entornos altamente sensibles y mitiga los ataques de diccionario fuera de línea que afectaban a WPA2.
Aislamiento de Invitados e IoT
Más allá del tráfico corporativo o de los inquilinos, una arquitectura MDU debe dar cabida a dos perfiles de tráfico distintos: invitados y dispositivos del Internet de las Cosas (IoT).
- Red de Invitados: Los invitados requieren un acceso a internet sin fricciones, pero deben estar completamente aislados de los datos de los inquilinos. Esto se maneja típicamente a través de un Captive Portal. Para obtener información detallada sobre la gestión de esta capa y cómo aprovecharla para la inteligencia de negocios, consulte nuestra descripción general completa de Guest WiFi y las capacidades asociadas de WiFi Analytics.
- Dispositivos IoT: Los MDUs modernos están equipados con termostatos inteligentes, cámaras IP y sistemas de gestión de edificios. Estos dispositivos a menudo carecen de interfaz de usuario, son difíciles de parchear y presentan una gran superficie de ataque. Deben ser aislados en VLANs dedicadas para IoT con un filtrado estricto de salida, permitiendo la comunicación únicamente con servidores de gestión específicos.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.
Guía de Implementación
El despliegue de esta arquitectura requiere un enfoque sistemático, pasando del diseño lógico a la validación física.
Paso 1: Diseño Lógico de la Red
Comience por definir el esquema de direccionamiento IP y el mapeo de VLAN. Un enfoque estructurado evita la superposición de subredes y simplifica el enrutamiento.
- VLAN de Gestión (por ejemplo, VLAN 1): Estrictamente para la infraestructura de red (APs, switches). Sin acceso de usuarios.
- VLANs de Inquilinos (por ejemplo, VLANs 100-199): Subredes dedicadas para inquilinos individuales o unidades de negocio.
- VLAN de Invitados (por ejemplo, VLAN 200): Acceso exclusivo a internet, altamente restringido.
- VLAN de IoT/Instalaciones (por ejemplo, VLAN 300): Para sistemas de gestión de edificios.
Paso 2: Planificación de RF y Estudio de Cobertura
En entornos de alta densidad como Hospitality o Retail, la interferencia de canal compartido (CCI) es el factor principal del bajo rendimiento. Un estudio predictivo es insuficiente; es obligatorio realizar un estudio de RF activo en el sitio para considerar la atenuación de las paredes y la interferencia de redes vecinas.
- Priorización de 5 GHz / 6 GHz: Impulse a los clientes hacia la banda de 5 GHz, o a la banda de 6 GHz cuando utilice WiFi 6E, para aprovechar más canales que no se superpongan. Para una comprensión más profunda de la gestión del espectro, revise nuestra guía sobre Frecuencias de Wi Fi: una guía de frecuencias de Wi Fi en 2026.
- Anchos de canal: En MDUs densas, restrinja los anchos de canal a 20 MHz en la banda de 2.4 GHz y a 40 MHz en la banda de 5 GHz para maximizar la reutilización de canales.
- Si experimenta problemas de rendimiento en una implementación existente, consulte Cómo analizar y cambiar su canal WiFi para obtener la máxima velocidad (o la versión en italiano: Come analizzare e modificare il canale WiFi per la massima velocità).
Paso 3: Configuración de la infraestructura
- Switch Fabric: Configure cuidadosamente los puertos de enlace troncal. Asegúrese de que solo se permitan las VLAN necesarias en los enlaces ascendentes entre los switches de acceso y el núcleo.
- Puntos de acceso: Implemente APs capaces de admitir múltiples BSSIDs e integrarse con el controlador en la nube. Limite el número de SSIDs de transmisión a un máximo de 3-4 por radio para conservar el tiempo de aire.
- Políticas del controlador: Defina límites de ancho de banda por inquilino o por usuario para evitar que un solo cliente agresivo sature el enlace ascendente WAN compartido.
Mejores prácticas
- Gestión centralizada en la nube: La carga operativa de gestionar un entorno MDU distribuido sin un panel de control único es insostenible. Un controlador en la nube permite el aprovisionamiento sin intervención, la gestión de firmware y la aplicación centralizada de políticas.
- Asignación dinámica de VLAN: En lugar de transmitir "Tenant_A_WiFi", "Tenant_B_WiFi", etc., transmita un único SSID "MDU_Secure" y utilice 802.1X/RADIUS para asignar dinámicamente a los usuarios autenticados a su VLAN correcta. Esto reduce significativamente la sobrecarga de balizas.
- Servicios basados en la ubicación: Aproveche el BLE (Bluetooth Low Energy) integrado en los APs modernos para el seguimiento de activos o la orientación. Para obtener más información al respecto, lea Explicación de BLE Low Energy para empresas.
- Optimice para el entorno: Un espacio de oficina MDU requiere un ajuste específico adaptado a su diseño físico. Consulte WiFi para oficinas: optimice la red WiFi de su oficina moderna para realizar ajustes específicos para cada entorno.
Resolución de problemas y mitigación de riesgos
Modos de falla comunes
- Configuración incorrecta del puerto de enlace troncal: La causa más común de "conectado, sin internet" en configuraciones multi-inquilino. Si falta una VLAN en el enlace troncal entre el AP y la puerta de enlace, las solicitudes DHCP fallarán.
- Mitigación: Implemente una auditoría de configuración automatizada y documente estrictamente la topología de spanning tree.
- Sobrecarga de SSID: Transmitir 10 SSIDs en un solo AP significa que el radio pasa una parte significativa de su tiempo transmitiendo únicamente tramas de baliza (beacon frames), dejando muy poco tiempo de transmisión para el tráfico de datos real.
- Mitigación: Consolidar SSIDs y utilizar asignación dinámica de VLAN.
- Exposición del plano de gestión: Si un inquilino puede hacer ping o acceder a la interfaz de gestión de un AP o switch, la red está fundamentalmente comprometida.
- Mitigación: Utilizar una VLAN de gestión dedicada y fuera de banda, e implementar listas de control de acceso (ACLs) estrictas que bloqueen todo el tráfico RFC 1918 desde las subredes de los inquilinos hacia la subred de gestión.
ROI e impacto empresarial
La transición a una arquitectura multi-tenant robusta transforma la red de un mal necesario a un activo estratégico.
- Reducción de OpEx: La gestión centralizada y la segmentación lógica reducen la necesidad de visitas técnicas presenciales. Las mesas de soporte pueden diagnosticar problemas de forma remota, identificando si la falla reside en la infraestructura compartida o en la configuración específica del inquilino.
- Cumplimiento y reducción de riesgos: Al aislar los datos de la industria de tarjetas de pago (PCI) (por ejemplo, en locales comerciales) o los datos confidenciales de pacientes (por ejemplo, en instalaciones de Healthcare ubicadas en edificios de uso mixto), el alcance de las auditorías de cumplimiento se reduce significativamente, lo que ahorra costos considerables de consultoría.
- Monetización: Con una arquitectura segmentada y estable, los operadores de los recintos pueden ofrecer paquetes de ancho de banda por niveles a los inquilinos, generando ingresos recurrentes. Además, la red de invitados se puede aprovechar para la captura de datos y el marketing, convirtiendo el flujo de personas en inteligencia empresarial accionable.
Escuche nuestro podcast informativo técnico a continuación para un análisis profundo sobre estos principios de diseño arquitectónico:
Definiciones clave
VLAN (Virtual Local Area Network)
Agrupación lógica de dispositivos de red que parecen estar en la misma LAN local, independientemente de su ubicación física.
Se utiliza en los MDU para separar lógicamente el tráfico de diferentes inquilinos que comparten los mismos switches físicos y AP, lo que reduce el tráfico de difusión y mejora el rendimiento.
IEEE 802.1Q
El estándar de red que admite VLAN en una red Ethernet mediante la inserción de una etiqueta de 32 bits en la trama de Ethernet.
Este es el protocolo subyacente que permite que un solo cable troncal transporte tráfico para múltiples redes de inquilinos aisladas.
IEEE 802.1X
Un estándar IEEE para el control de acceso a redes basado en puertos (PNAC), que proporciona un mecanismo de autenticación para los dispositivos que desean conectarse a una LAN o WLAN.
Esencial para implementaciones MDU empresariales, permite la autenticación de usuarios individuales (vía RADIUS) en lugar de depender de una contraseña compartida, habilitando la asignación dinámica de VLAN.
RADIUS (Servicio de autenticación remota telefónica de usuario)
Un protocolo de red que proporciona una gestión centralizada de Autenticación, Autorización y Contabilización (AAA) para los usuarios que se conectan y utilizan un servicio de red.
El componente del servidor en una implementación 802.1X que verifica las credenciales e indica al AP a qué VLAN asignar el dispositivo del inquilino.
Trunk Port (Puerto Troncal)
Un puerto de switch de red configurado para transportar tráfico de múltiples VLAN simultáneamente, utilizando etiquetas 802.1Q para mantener el tráfico separado.
El enlace crítico entre los switches de acceso y la red central. Configurar incorrectamente un puerto troncal es la causa más común de fallas en la conectividad de los inquilinos.
Interferencia de Co-Canal (CCI)
Interferencia que ocurre cuando dos o más puntos de acceso transmiten en el mismo canal de frecuencia exacto dentro de la distancia de alcance del otro.
Un problema importante en MDUs densos (como hoteles o bloques de departamentos) que hace que los dispositivos esperen a que el canal se libere, reduciendo drásticamente el rendimiento de la red.
Asignación Dinámica de VLAN
El proceso mediante el cual un servidor RADIUS indica al dispositivo de acceso a la red (AP o switch) que coloque a un usuario autenticado en una VLAN específica según su identidad.
Permite a los operadores de los establecimientos transmitir un único SSID seguro para todos los inquilinos, asignándolos a sus redes aisladas después de la autenticación, ahorrando así tiempo de transmisión de RF.
Captive Portal
Una página web que el usuario de una red de acceso público está obligado a ver e interactuar con ella antes de que se le conceda el acceso.
Se utiliza en la VLAN de invitados en un MDU para hacer cumplir los términos de servicio, recopilar datos de marketing o procesar pagos antes de otorgar acceso a internet.
Ejemplos resueltos
Un complejo de uso mixto de oficinas y locales comerciales (MDU) necesita proporcionar WiFi seguro para 15 inquilinos minoristas independientes, un espacio de oficinas corporativas compartido y un WiFi de invitados público. El operador del lugar desea utilizar una única infraestructura de red física para reducir costos, pero debe garantizar el cumplimiento de PCI DSS para los comercios minoristas.
- Implementar AP de calidad empresarial gestionados por un controlador en la nube central.
- Crear una VLAN de "Gestión" (VLAN 10) estrictamente para dispositivos de red.
- Crear una VLAN de "Invitados" (VLAN 20) con aislamiento de clientes habilitado y un Captive Portal. Enrutar este tráfico directamente a internet, desviándolo de las redes internas.
- Para el espacio de oficinas, crear una VLAN "Corporativa" (VLAN 30) utilizando autenticación 802.1X.
- Para los inquilinos minoristas, implementar la asignación dinámica de VLAN. Transmitir un único SSID "Retail_Secure" utilizando 802.1X. Cuando un dispositivo minorista se autentica a través del servidor RADIUS central, el servidor pasa un atributo específico del proveedor (VSA) que asigna el dispositivo a su VLAN de inquilino específica (por ejemplo, VLAN 101-115).
- Configurar el firewall principal para bloquear todo el enrutamiento inter-VLAN entre las VLAN minoristas, garantizando el aislamiento estricto requerido para PCI DSS.
Un hotel de 400 habitaciones ([Hospitality](/industries/hospitality)) está actualizando su red. Necesitan dar soporte a los dispositivos de los huéspedes, a las tablets del personal de limpieza y a los nuevos termostatos inteligentes IoT en cada habitación. Actualmente experimentan caídas frecuentes de conexión durante las horas pico de la noche.
- Realizar un estudio activo del sitio de RF para identificar interferencias y planificar la ubicación de los AP (probablemente pasando de implementaciones en pasillos a implementaciones en habitaciones o en habitaciones alternas para gestionar la densidad).
- Segmentar el tráfico de forma lógica: Invitados (VLAN 100), Personal (VLAN 200), IoT (VLAN 300).
- Implementar un límite de ancho de banda por usuario en el SSID de invitados (por ejemplo, 10 Mbps de bajada / 5 Mbps de subida) para evitar que unos pocos usuarios que consumen muchos recursos saturen el enlace WAN durante las horas pico.
- Para los termostatos IoT, utilizar un SSID oculto dedicado con WPA3-Personal (si es compatible) o derivación de autenticación MAC (MAB) si carecen de suplicantes avanzados. Aplicar un filtrado de salida estricto en la VLAN 300 para que los termostatos solo puedan comunicarse con el servidor de gestión en la nube específico.
Preguntas de práctica
Q1. Está diseñando la arquitectura de WiFi para un nuevo complejo de departamentos residenciales premium de 50 unidades. El desarrollador desea ofrecer "WiFi Gigabit Incluido" como punto de venta. Propone instalar un router inalámbrico estándar de consumo en el armario de comunicaciones de cada departamento, todos cableados de vuelta a un switch central no gestionado. ¿Cuáles son las principales fallas de arquitectura de esta propuesta y cuál es la alternativa empresarial?
Sugerencia: Considere la interferencia de RF, la sobrecarga de gestión y el tamaño del dominio de difusión.
Ver respuesta modelo
El diseño propuesto tiene fallas graves. 1) Interferencia de RF: 50 routers de consumo independientes causarán una enorme Interferencia de Co-Canal (CCI), degradando severamente el rendimiento. 2) Gestión: No hay visibilidad centralizada; la solución de problemas requiere acceder a 50 routers individuales. 3) Seguridad: Un switch no gestionado significa que todos los departamentos comparten un único dominio de difusión, lo que permite que los inquilinos puedan interceptar el tráfico de los demás.
La alternativa empresarial es implementar APs de nivel empresarial gestionados de forma centralizada (por ejemplo, WiFi 6/6E) en los departamentos, conectados a switches PoE gestionados. Implemente la autenticación 802.1X con Asignación Dinámica de VLAN para que cada inquilino esté lógicamente aislado en su propia VLAN, independientemente del AP al que se conecte. Esto proporciona visibilidad central, coordinación de RF y un estricto aislamiento de seguridad.
Q2. Durante la fase de comisionamiento de un edificio de oficinas multi-inquilino, el Inquilino A (en la VLAN 10) informa que no puede acceder a internet. Usted verifica que el AP está transmitiendo el SSID, el cliente se conecta correctamente y la autenticación 802.1X se realiza con éxito. Sin embargo, el dispositivo cliente se está asignando a sí mismo una dirección APIPA (169.254.x.x). ¿Cuál es el error de configuración más probable en la infraestructura?
Sugerencia: Siga la ruta de la solicitud DHCP desde el AP hasta el servidor DHCP.
Ver respuesta modelo
El problema más probable es un puerto troncal mal configurado entre el Access Point y el switch de acceso, o entre el switch de acceso y el switch de distribución/núcleo. Como el cliente recibe una dirección APIPA, la transmisión DHCP Discover no está llegando al servidor DHCP. Si la autenticación es exitosa, el servidor RADIUS está asignando correctamente la VLAN 10, pero si la VLAN 10 no está explícitamente permitida en los enlaces troncales 802.1Q a lo largo de la ruta, el tráfico se descarta en el puerto del switch. El ingeniero debe verificar la configuración de "switchport trunk allowed vlan" en todos los enlaces ascendentes.
Q3. Un estadio (centro de [Transport](/industries/transport) o espacio para eventos) requiere una red multi-inquilino para el personal de operaciones, los proveedores de boletos y el WiFi de invitados públicos. Para ahorrar tiempo, el ingeniero principiante sugiere crear tres SSIDs utilizando WPA2-PSK, con una contraseña diferente para cada grupo. ¿Por qué es esto inaceptable para los proveedores de boletos y qué se debe implementar en su lugar?
Sugerencia: Considere los requisitos de cumplimiento para procesar pagos.
Ver respuesta modelo
El uso de WPA2-PSK es inaceptable para los proveedores de boletos porque procesan pagos, lo que los sujeta al cumplimiento de PCI-DSS (Payment Card Industry Data Security Standard). Las claves PSK ofrecen una seguridad débil, se comparten fácilmente y no brindan responsabilidad de usuario individual. Además, una red PSK compartida no evita de forma inherente que los dispositivos se comuniquen entre sí (aislamiento de clientes).
En su lugar, la arquitectura debe implementar 802.1X con autenticación RADIUS (de preferencia utilizando WPA3-Enterprise) para proporcionar un acceso individual y auditable. Los proveedores de boletos deben ubicarse en una VLAN dedicada y estrictamente aislada, con reglas de firewall centrales que denieguen explícitamente cualquier enrutamiento entre la VLAN de boletos y las VLANs de invitados o de operaciones.
Continúe leyendo esta serie
Administración del ancho de banda en redes de alojamiento estudiantil
Esta guía proporciona a los gerentes de TI, arquitectos de redes y directores de operaciones inmobiliarias una referencia técnica independiente del proveedor para administrar el ancho de banda de WiFi en entornos de alojamiento estudiantil de alta densidad. Cubre la segmentación de VLAN, el diseño de políticas de Calidad de Servicio (QoS), el modelado de tráfico basado en la identidad y la visibilidad de la capa de aplicación, los cuatro pilares de una red escalable y de acceso justo. Con escenarios de implementación del mundo real, resultados medibles y marcos de decisión, este es el manual operativo para cualquier equipo responsable de la infraestructura de redes residenciales a gran escala.
WPA2-Enterprise vs Personal para departamentos y co-working
Esta guía de referencia técnica autorizada evalúa WPA2-Enterprise frente a WPA2-Personal para entornos multiinquilino como departamentos y espacios de co-working. Proporciona a los arquitectos de red y gerentes de TI información práctica sobre la autenticación 802.1X, la asignación dinámica de VLAN y el cumplimiento de la seguridad, demostrando por qué las contraseñas compartidas introducen un riesgo inaceptable en los lugares compartidos modernos. Los operadores de estos espacios encontrarán pautas de implementación concretas, casos de estudio del mundo real y análisis de ROI para respaldar una decisión de migración este trimestre.
Prácticas recomendadas de microsegmentación para redes WiFi compartidas
Esta guía de referencia técnica proporciona estrategias prácticas para implementar la microsegmentación en una infraestructura WiFi compartida. Detalla cómo los administradores de TI y los arquitectos de red pueden aislar de forma segura el tráfico de invitados, IoT y del personal para mitigar riesgos, garantizar el cumplimiento y optimizar el rendimiento de la red.
¿Tiene preguntas sobre su configuración específica?
Nuestro equipo trabaja con gestores de espacios, responsables de TI e ingenieros de redes en 80 000 establecimientos. Reserve una llamada de 20 minutos y le mostraremos cómo lo resolvieron otros profesionales como usted.