
Progettazione di un'architettura WiFi multi-tenant per MDU
Questa guida autorevole fornisce un progetto architetturale per implementare reti WiFi scalabili, sicure e isolate in più unità all'interno di un MDU. Copre considerazioni critiche tra cui la segmentazione VLAN, la pianificazione RF, l'autenticazione 802.1X e come bilanciare l'isolamento dei tenant con una gestione centralizzata per un ROI migliore.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida al WiFi Multi-Tenant →

Executive Summary
I CTO e i lead architect che gestiscono unità abitative plurifamiliari (MDU) - che si tratti di vasti complessi alberghieri, ambienti retail a uso misto o alloggi del settore pubblico - affrontano tutti la stessa costante sfida: fornire una connettività sicura e ad alte prestazioni a inquilini indipendenti su un'infrastruttura fisica condivisa. I tradizionali design di rete a singolo tenant falliscono sotto il peso dei requisiti MDU, portando a vulnerabilità di sicurezza, saturazione del dominio di broadcast e costi di supporto insostenibili.
La progettazione di un'architettura WiFi multi-tenant richiede il passaggio dall'isolamento fisico alla segmentazione logica. Questa guida di riferimento delinea il modello architetturale definitivo per le distribuzioni MDU. Esamineremo l'implementazione del tagging VLAN IEEE 802.1Q per un rigoroso isolamento del traffico, la necessità dell'autenticazione RADIUS 802.1X per il controllo degli accessi e il ruolo critico dei controller cloud centralizzati nel mantenere la visibilità operativa. Adottando questi principi indipendenti dai singoli vendor, i gestori delle strutture possono mitigare i rischi di conformità (come PCI-DSS e GDPR), ridurre le spese operative (OpEx) e trasformare la connettività da un centro di costo a un livello di servizio monetizzabile.
Approfondimento Tecnico
Il cardine: Segmentazione logica tramite VLAN
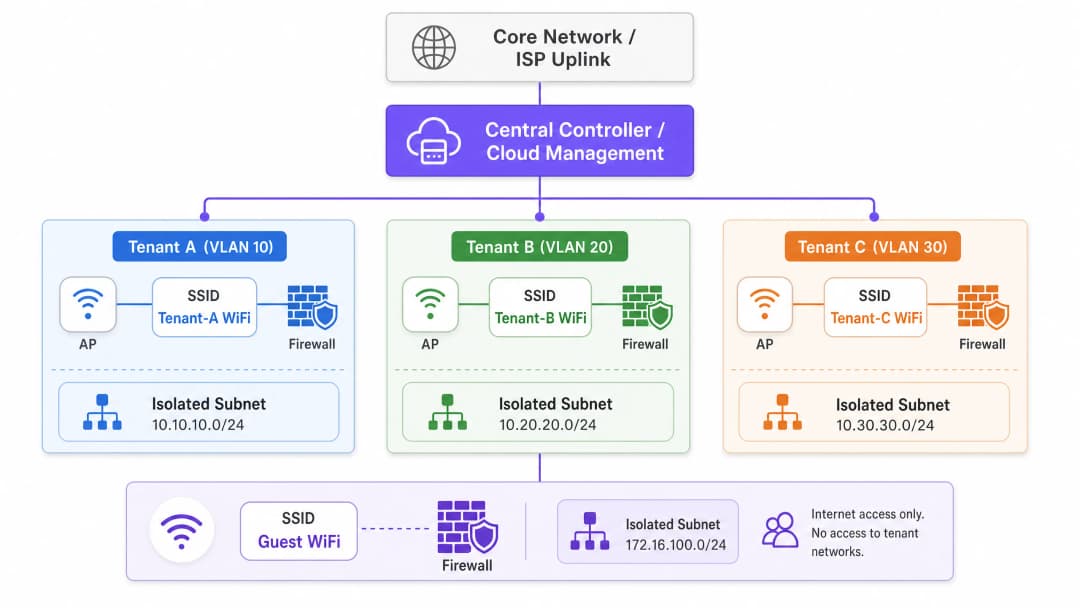
Il cardine di qualsiasi architettura multi-tenant è una rigorosa segmentazione della rete. In un ambiente fisico condiviso, l'installazione di switch e cablaggi separati per ciascun tenant è commercialmente impraticabile. L'isolamento viene invece ottenuto al Layer 2 utilizzando le Virtual Local Area Networks (VLAN) dello standard IEEE 802.1Q.
In questo modello, un singolo Access Point (AP) trasmette più SSID per servire diversi profili di tenant, oppure utilizza l'assegnazione dinamica della VLAN tramite RADIUS. Quando un client si connette alla rete, il suo traffico viene contrassegnato con uno specifico ID VLAN all'edge dell'AP. Questo tag persiste mentre il frame attraversa i collegamenti trunk su tutta l'infrastruttura di switch condivisa, garantendo che il Tenant A (ad es. VLAN 10) rimanga completamente isolato dal Tenant B (ad es. VLAN 20) a livello di data link.
Tuttavia, le VLAN forniscono isolamento, non sicurezza intrinseca. Per impedire movimenti laterali tra le reti dei tenant, il routing inter-VLAN deve essere rigorosamente controllato tramite policy di firewall a livello di distribuzione o core. Un approccio Zero Trust impone che il traffico tra le VLAN dei tenant sia completamente negato a meno che non sia esplicitamente consentito per servizi specifici e necessari.

Standard di Autenticazione e Crittografia
Per gli ambienti multi-tenant di livello enterprise, le chiavi pre-condivise (PSK) sono inadeguate. Sono facilmente condivisibili, difficili da modificare senza impattare tutti gli utenti e non offrono alcuna responsabilità individuale. Lo standard architetturale è IEEE 802.1X con autenticazione RADIUS.
Sotto 802.1X, ogni utente o dispositivo si autentica individualmente utilizzando credenziali univoche o certificati digitali. Il server RADIUS non solo verifica l'identità, ma può anche restituire attributi specifici del fornitore (VSA) all'autenticatore (AP o switch), assegnando dinamicamente l'utente alla VLAN designata indipendentemente dall'SSID a cui si connette. Ciò riduce significativamente la proliferazione degli SSID, un fattore critico per mantenere l'efficienza del tempo di trasmissione via etere.
Per la crittografia, lo standard attuale richiesto è WPA3-Enterprise. Fornisce una robusta suite di sicurezza a 192 bit per ambienti altamente sensibili e mitiga gli attacchi con dizionario offline che affliggevano il WPA2.
Isolamento dei Guest e dell'IoT
Oltre al traffico aziendale o dei tenant, un'architettura MDU deve accogliere due profili di traffico distinti: i guest e i dispositivi Internet of Things (IoT).
- Rete Guest: I guest richiedono un accesso internet senza attriti, ma devono essere completamente isolati dai dati dei tenant. Questo viene solitamente gestito tramite un Captive Portal. Per approfondimenti dettagliati sulla gestione di questo livello e sul suo utilizzo per la business intelligence, consulta la nostra panoramica completa su Guest WiFi e le relative funzionalità di WiFi Analytics.
- Dispositivi IoT: I moderni complessi MDU sono dotati di termostati intelligenti, telecamere IP e sistemi di gestione dell'edificio. Questi dispositivi sono spesso privi di interfaccia utente, difficili da aggiornare con patch e presentano un'ampia superficie di attacco. Devono essere isolati su VLAN IoT dedicate con un rigoroso filtraggio del traffico in uscita, consentendo la comunicazione solo con specifici server di gestione.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'Implementazione
La distribuzione di questa architettura richiede un approccio sistematico, che va dalla progettazione logica alla convalida fisica.
Passaggio 1: Progettazione Logica della Rete
Inizia definendo lo schema di indirizzamento IP e la mappatura delle VLAN. Un approccio strutturato previene la sovrapposizione delle subnet e semplifica il routing.
- VLAN di Gestione (es. VLAN 1): Rigorosamente per l'infrastruttura di rete (AP, switch). Nessun accesso per gli utenti.
- VLAN dei Tenant (es. VLAN 100-199): Subnet dedicate per singoli tenant o business unit.
- VLAN Guest (es. VLAN 200): Accesso solo a Internet, altamente limitato.
- VLAN IoT/Servizi (es. VLAN 300): Per i sistemi di gestione dell'edificio.
Passaggio 2: Pianificazione RF e Rilevazione del Sito
Negli ambienti ad alta densità come l'Hospitality o il Retail, l'interferenza co-canale (CCI) è la causa principale di prestazioni scarse. Una rilevazione predittiva non è sufficiente; è obbligatoria una rilevazione RF attiva sul sito per tenere conto dell'attenuazione delle pareti e dell'interferenza dei vicini.
- Prioritizzazione 5 GHz / 6 GHz: Spingi i client verso la banda a 5 GHz, o la banda a 6 GHz quando utilizzi il WiFi 6E, per sfruttare un maggior numero di canali non sovrapposti. Per una comprensione più approfondita della gestione dello spettro, consulta la nostra guida sulle Wi Fi Frequencies: A Guide to Wi-Fi Frequencies in 2026.
- Ampiezza dei Canali: In contesti MDU ad alta densità, limita l'ampiezza dei canali a 20 MHz sulla banda a 2.4 GHz e a 40 MHz sulla banda a 5 GHz per massimizzare il riutilizzo dei canali.
- Se riscontri problemi di prestazioni in un'installazione esistente, consulta How to Analyze and Change Your WiFi Channel for Maximum Speed (o la versione italiana: Come analizzare e modificare il canale WiFi per la massima velocità).
Passaggio 3: Configurazione dell'Infrastruttura
- Switch Fabric: Configura attentamente le porte trunk. Assicurati che solo le VLAN necessarie siano consentite sugli uplink tra gli switch di accesso e il core.
- Access Points: Distribuisci AP in grado di supportare più BSSID e di integrarsi con il controller cloud. Limita il numero di SSID trasmessi a un massimo di 3-4 per radio per preservare il tempo di trasmissione (airtime).
- Politiche del Controller: Definisci limiti di larghezza di banda per tenant o per utente per evitare che un singolo client aggressivo saturi l'uplink WAN condiviso.
Best Practice
- Gestione Cloud Centralizzata: L'onere operativo derivante dalla gestione di un ambiente MDU distribuito senza un'unica dashboard di controllo è insostenibile. Un controller cloud consente il provisioning zero-touch, la gestione del firmware e l'applicazione centralizzata delle politiche.
- Assegnazione Dinamica della VLAN: Invece di trasmettere SSID diversi come "Tenant_A_WiFi", "Tenant_B_WiFi", ecc., trasmetti un unico SSID "MDU_Secure" e utilizza 802.1X/RADIUS per assegnare dinamicamente gli utenti autenticati alla loro VLAN corretta. Questo riduce significativamente il sovraccarico dei beacon.
- Servizi Basati sulla Posizione: Sfrutta la tecnologia BLE (Bluetooth Low Energy) integrata nei moderni AP per il tracciamento delle risorse o la geolocalizzazione interna. Per saperne di più, leggi BLE Low Energy Explained for Enterprise.
- Ottimizzazione per l'Ambiente: Uno spazio ufficio MDU richiede una calibrazione specifica adattata al suo layout fisico. Consulta Office Wi Fi: Optimize Your Modern Office Wi-Fi Network per modifiche specifiche per l'ambiente.
Risoluzione dei Problemi e Mitigazione dei Rischi
Modalità di Guasto Comuni
- Errata Configurazione della Porta Trunk: La causa più comune del messaggio "connesso, senza internet" nelle configurazioni multi-tenant. Se una VLAN manca dal collegamento trunk tra l'AP e il gateway, le richieste DHCP falliranno.
- Mitigazione: Implementa il controllo automatizzato della configurazione e documenta rigorosamente la topologia dello spanning tree.2. SSID Overhead: Trasmettere 10 SSID su un singolo AP significa che la radio trascorre una parte significativa del suo tempo trasmettendo solo beacon frame, lasciando pochissimo tempo di trasmissione per i dati effettivi.
- Mitigazione: Consolidare gli SSID e utilizzare l'assegnazione dinamica delle VLAN.
- Esposizione del Management Plane: Se un tenant può fare il ping o accedere all'interfaccia di gestione di un AP o di uno switch, la rete è fondamentalmente compromessa.
- Mitigazione: Utilizzare una VLAN di gestione dedicata e out-of-band e implementare liste di controllo degli accessi (ACL) rigorose per bloccare tutto il traffico RFC 1918 dalle sottoreti dei tenant alla sottorete di gestione.
ROI e Impatto Aziendale
Il passaggio a una solida architettura multi-tenant trasforma la rete da un male necessario a una risorsa strategica.
- OpEx Ridotti: La gestione centralizzata e la segmentazione logica riducono la necessità di interventi in loco (trasferte dei tecnici). Gli help desk possono diagnosticare i problemi da remoto, identificando se il guasto risiede nell'infrastruttura condivisa o nella configurazione specifica del tenant.
- Conformità e Riduzione del Rischio: Isolando i dati PCI (ad esempio, nei punti vendita) o i dati sensibili dei pazienti (ad esempio, nelle strutture sanitarie Healthcare situate in edifici a uso misto), l'ambito dei controlli di conformità si riduce notevolmente, con un risparmio sostanziale sulle spese di consulenza.
- Monetizzazione: Grazie a un'architettura stabile e segmentata, i gestori delle strutture possono offrire pacchetti di larghezza di banda a livelli ai tenant, generando entrate ricorrenti. Inoltre, la rete guest può essere sfruttata per il data capture e il marketing, trasformando l'afflusso di visitatori in informazioni utili.
Ascolta il nostro podcast di briefing tecnico qui sotto per una discussione approfondita su questi principi architetturali:
Definizioni chiave
VLAN (Virtual Local Area Network)
Un raggruppamento logico di dispositivi di rete che appaiono come se fossero sulla stessa LAN locale, indipendentemente dalla loro posizione fisica.
Utilizzata nei contesti MDU per separare logicamente il traffico di diversi tenant che condividono gli stessi switch e AP fisici, riducendo il traffico di broadcast e migliorando le prestazioni.
IEEE 802.1Q
Lo standard di rete che supporta le VLAN su una rete Ethernet inserendo un tag a 32 bit nel frame Ethernet.
Questo è il protocollo sottostante che consente a un singolo cavo trunk di trasportare il traffico per più reti tenant isolate.
IEEE 802.1X
Uno standard IEEE per il controllo dell'accesso alla rete basato su porta (PNAC), che fornisce un meccanismo di autenticazione ai dispositivi che desiderano collegarsi a una LAN o WLAN.
Essenziale per le implementazioni MDU aziendali, consente l'autenticazione del singolo utente (tramite RADIUS) anziché affidarsi a una password condivisa, abilitando l'assegnazione dinamica della VLAN.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete che fornisce una gestione centralizzata di Autenticazione, Autorizzazione e Contabilità (AAA) per gli utenti che si connettono e utilizzano un servizio di rete.
Il componente server in un'implementazione 802.1X che verifica le credenziali e indica all'AP quale VLAN assegnare al dispositivo dell'inquilino.
Trunk Port
Una porta dello switch di rete configurata per trasportare simultaneamente il traffico di più VLAN, utilizzando tag 802.1Q per mantenere il traffico separato.
Il collegamento critico tra gli switch di accesso e la rete centrale. La configurazione errata di una trunk port è la causa più comune di errore di connettività per l'inquilino.
Co-Channel Interference (CCI)
Interferenza che si verifica quando due o più access point trasmettono sullo stesso identico canale di frequenza entro la distanza di ascolto reciproca.
Un problema importante nelle MDU dense (come hotel o blocchi di appartamenti) che costringe i dispositivi ad attendere che il canale si liberi, riducendo drasticamente il throughput di rete.
Dynamic VLAN Assignment
Il processo in cui un server RADIUS istruisce il dispositivo di accesso alla rete (AP o switch) a inserire un utente autenticato in una VLAN specifica in base alla sua identità.
Consente ai gestori della sede di trasmettere un singolo SSID sicuro per tutti gli inquilini, assegnandoli alle loro reti isolate dopo l'autenticazione, risparmiando così tempo di trasmissione RF.
Captive Portal
Una pagina web che l'utente di una rete ad accesso pubblico è obbligato a visualizzare e con cui deve interagire prima che venga concesso l'accesso.
Utilizzato sulla VLAN Guest in una MDU per applicare i termini di servizio, raccogliere dati di marketing o elaborare pagamenti prima di concedere l'accesso a Internet.
Esempi pratici
Un complesso misto commerciale e uffici (MDU) deve fornire un servizio WiFi sicuro a 15 tenant commerciali indipendenti, a uno spazio ufficio aziendale condiviso e a una rete WiFi ospiti pubblica. L'operatore della struttura desidera utilizzare un'unica infrastruttura di rete fisica per ridurre i costi, ma deve garantire la conformità PCI-DSS per i commercianti.
- Distribuire AP di livello enterprise gestiti da un controller cloud centrale.
- Creare una VLAN di "Gestione" (VLAN 10) riservata esclusivamente ai dispositivi di rete.
- Creare una VLAN "Ospiti" (VLAN 20) con isolamento dei client abilitato e un Captive Portal. Instradare questo traffico direttamente a Internet, bypassando le reti interne.
- Per lo spazio uffici, creare una VLAN "Aziendale" (VLAN 30) utilizzando l'autenticazione 802.1X.
- Per i tenant commerciali, implementare l'assegnazione dinamica della VLAN. Trasmettere un singolo SSID "Retail_Secure" utilizzando 802.1X. Quando un dispositivo commerciale si autentica tramite il server RADIUS centrale, il server trasmette un attributo specifico del fornitore (VSA) che assegna il dispositivo alla sua VLAN tenant specifica (ad es. VLAN 101-115).
- Configurare il firewall centrale per bloccare tutto l'instradamento inter-VLAN tra le VLAN commerciali, garantendo il rigoroso isolamento richiesto dallo standard PCI-DSS.
Un hotel da 400 camere ([Hospitality](/industries/hospitality)) sta aggiornando la propria rete. Deve supportare i dispositivi degli ospiti, i tablet del personale per le pulizie e i nuovi termostati intelligenti IoT in ogni camera. Attualmente riscontrano frequenti disconnessioni durante le ore di punta serali.
- Condurre un'indagine attiva del sito RF per identificare le interferenze e pianificare il posizionamento degli AP (probabilmente passando da installazioni nei corridoi a installazioni in camera o a camere alterne per gestire la densità).
- Segmentare il traffico in modo logico: Ospiti (VLAN 100), Personale (VLAN 200), IoT (VLAN 300).
- Implementare la limitazione della larghezza di banda per utente sull'SSID Ospiti (ad es. 10 Mbps in download / 5 Mbps in upload) per evitare che pochi utenti intensivi saturino il collegamento WAN durante le ore di punta.
- Fornire ai termostati IoT un SSID dedicato nascosto con WPA3-Personal (se supportato) o MAC Authentication Bypass (MAB) se privi di richiedenti avanzati. Applicare un filtro di uscita rigoroso sulla VLAN 300 in modo che i termostati possano comunicare solo con lo specifico server di gestione cloud.
Domande di esercitazione
Q1. Stai progettando l'architettura WiFi per un nuovo complesso residenziale di lusso composto da 50 unità. Lo sviluppatore desidera offrire un "Gigabit WiFi Incluso" come punto di forza per la vendita. Propone di installare un router wireless standard di tipo domestico nell'armadio di rete di ciascun appartamento, tutti cablati verso uno switch centrale non gestito. Quali sono i principali difetti strutturali di questa proposta e qual è l'alternativa aziendale?
Suggerimento: Considera l'interferenza RF, il sovraccarico di gestione e la dimensione del dominio di trasmissione.
Visualizza risposta modello
Il design proposto presenta gravi difetti. 1) Interferenza RF: 50 router domestici indipendenti causeranno una massiccia Co-Channel Interference (CCI), riducendo drasticamente le prestazioni. 2) Gestione: Non c'è visibilità centrale; la risoluzione dei problemi richiede l'accesso a 50 singoli router. 3) Sicurezza: Uno switch non gestito significa che tutti gli appartamenti condividono un unico dominio di trasmissione, consentendo agli inquilini di intercettare potenzialmente il traffico altrui.
L'alternativa aziendale consiste nell'installare AP di livello enterprise (ad esempio, Wi-Fi 6/6E) gestiti centralmente negli appartamenti, collegati a switch PoE gestiti. Implementa l'autenticazione 802.1X con Dynamic VLAN Assignment in modo che ogni inquilino sia isolato logicamente nella propria VLAN, indipendentemente dall'AP a cui si connette. Ciò fornisce visibilità centrale, coordinamento RF e un rigoroso isolamento di sicurezza.
Q2. Durante la fase di attivazione di un edificio per uffici multitenant, l'Inquilino A (sulla VLAN 10) riferisce di non poter accedere a Internet. Verifichi che l'AP stia trasmettendo l'SSID, il client si connette con successo e l'autenticazione 802.1X va a buon fine. Tuttavia, il dispositivo client si assegna un indirizzo APIPA (169.254.x.x). Qual è l'errore di configurazione più probabile nell'infrastruttura?
Suggerimento: Segui il percorso della richiesta DHCP dall'AP al server DHCP.
Visualizza risposta modello
Il problema più probabile è una porta trunk configurata in modo errato tra l'Access Point e lo switch di accesso, oppure tra lo switch di accesso e lo switch Core/Distribution. Poiché il client riceve un indirizzo APIPA, il broadcast DHCP Discover non raggiunge il server DHCP. Se l'autenticazione ha successo, il server RADIUS assegna correttamente la VLAN 10, ma se la VLAN 10 non è esplicitamente consentita sui collegamenti trunk 802.1Q lungo il percorso, il traffico viene interrotto sulla porta dello switch. L'ingegnere deve verificare la configurazione "switchport trunk allowed vlan" su tutti gli uplink.
Q3. Uno stadio (hub di [trasporto](/industries/transport) / spazio per eventi) richiede una rete multi-tenant per il personale operativo, i venditori di biglietti e il WiFi per gli ospiti pubblici. Per risparmiare tempo, l'ingegnere junior suggerisce di creare tre SSID utilizzando WPA2-PSK, con una password diversa per ogni gruppo. Perché questo non è accettabile per i venditori di biglietti e cosa si deve implementare invece?
Suggerimento: Considera i requisiti di conformità per l'elaborazione dei pagamenti.
Visualizza risposta modello
L'uso di WPA2-PSK non è accettabile per i venditori di biglietti perché elaborano pagamenti, il che li rende soggetti alla conformità PCI-DSS (Payment Card Industry Data Security Standard). Le PSK offrono una sicurezza debole, sono facilmente condivisibili e non forniscono una responsabilità individuale dell'utente. Inoltre, una rete PSK condivisa non impedisce intrinsecamente ai dispositivi di comunicare tra loro (isolamento dei client).
La struttura deve invece implementare l'autenticazione 802.1X con RADIUS (preferibilmente utilizzando WPA3-Enterprise) per fornire un accesso individuale e verificabile. I venditori di biglietti devono essere inseriti in una VLAN dedicata e rigorosamente isolata, con regole del firewall centrale che neghino esplicitamente qualsiasi routing tra la VLAN della biglietteria e le VLAN degli ospiti o delle operazioni.
Continua a leggere questa serie
Gestione della larghezza di banda nelle reti di alloggi per studenti
Questa guida fornisce ai responsabili IT, agli architetti di rete e ai direttori delle operazioni immobiliari un riferimento tecnico indipendente dai fornitori per la gestione della larghezza di banda WiFi in ambienti ad alta densità come gli alloggi per studenti. Copre la segmentazione VLAN, la progettazione delle policy di Quality of Service (QoS), il traffic shaping basato sull'identità e la visibilità a livello applicativo - i quattro pilastri di una rete scalabile e ad accesso equo. Con scenari di implementazione reali, risultati misurabili e framework decisionali, questo è il manuale operativo per qualsiasi team responsabile dell'infrastruttura di rete residenziale su larga scala.
WPA2-Enterprise vs Personal per appartamenti e co-working
Questa guida tecnica di riferimento valuta WPA2-Enterprise rispetto a WPA2-Personal per ambienti multi-tenant come appartamenti e spazi di co-working. Fornisce ai network architect e ai responsabili IT informazioni pratiche sull'autenticazione 802.1X, l'assegnazione dinamica delle VLAN e la conformità della sicurezza, dimostrando perché le password condivise introducono rischi inaccettabili nei moderni spazi condivisi. I gestori delle strutture troveranno linee guida concrete per l'implementazione, casi di studio reali e analisi del ROI per supportare una decisione di migrazione in questo trimestre.
Best practice di micro-segmentazione per reti WiFi condivise
Questa guida di riferimento tecnica fornisce strategie pratiche per implementare la micro-segmentazione su infrastrutture WiFi condivise. Descrive dettagliatamente come i responsabili IT e gli architetti di rete possono isolare in modo sicuro il traffico di ospiti, IoT e personale per mitigare i rischi, garantire la conformità e ottimizzare le prestazioni della rete.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.