
Conception d'une architecture WiFi multi-locataire pour les MDU
Ce guide de référence fournit un modèle d'architecture pour déployer des réseaux WiFi évolutifs, sécurisés et isolés dans plusieurs unités au sein d'un MDU. Il aborde les aspects essentiels tels que la segmentation par VLAN, la planification RF, l'authentification 802.1X et l'équilibre entre l'isolation des locataires et une gestion centralisée pour un meilleur retour sur investissement.
Video overview
Écouter ce guide
Voir la transcription du podcast
Fait partie de notre série principale : Guide du WiFi multi-locataire →

Résumé exécutif
Les CTO et architectes principaux gérant des immeubles collectifs (MDU) - qu'il s'agisse de vastes complexes hôteliers, d'espaces commerciaux à usage mixte ou de logements du secteur public - sont confrontés au même défi permanent : fournir une connectivité sécurisée et performante à des locataires indépendants sur une infrastructure physique partagée. Les conceptions de réseaux mono-locataires traditionnelles s'effondrent sous le poids des exigences des MDU, entraînant des failles de sécurité, une saturation du domaine de diffusion et des coûts de support insoutenables.
La conception d'une architecture WiFi multi-locataire nécessite de passer d'une isolation physique à une segmentation logique. Ce guide de référence présente le modèle architectural définitif pour les déploiements de MDU. Nous examinerons la mise en œuvre du marquage VLAN IEEE 802.1Q pour une isolation stricte du trafic, la nécessité de l'authentification 802.1X RADIUS pour le contrôle d'accès, et le rôle essentiel des contrôleurs cloud centralisés dans le maintien de la visibilité opérationnelle. En adoptant ces principes neutres vis-à-vis des fournisseurs, les exploitants de sites peuvent atténuer les risques de conformité (tels que PCI-DSS et GDPR), réduire les dépenses d'exploitation (OpEx) et transformer la connectivité d'un centre de coûts en une couche de services monétisable.
Analyse technique approfondie
La pierre angulaire : la segmentation logique via les VLANs
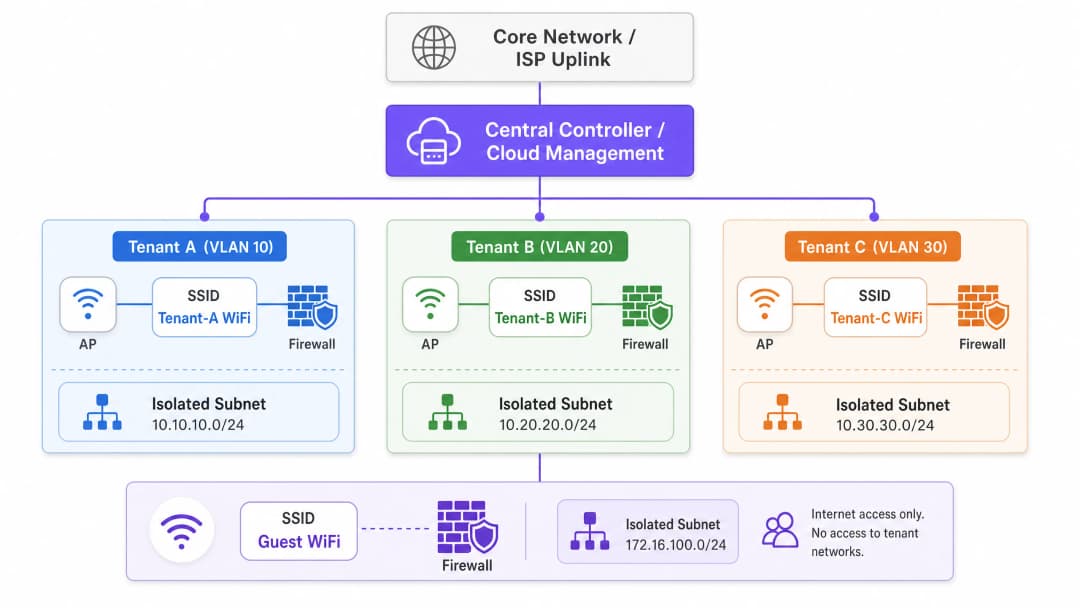
La pierre angulaire de toute architecture multi-locataire est une segmentation rigoureuse du réseau. Dans un environnement physique partagé, le déploiement de commutateurs et de câblages distincts pour chaque locataire est commercialement irréaliste. L'isolation est plutôt réalisée au niveau de la couche 2 à l'aide de réseaux locaux virtuels (VLAN) IEEE 802.1Q.
Dans ce modèle, un seul point d'accès (AP) diffuse plusieurs SSID pour desservir différents profils de locataires, ou utilise l'attribution dynamique de VLAN via RADIUS. Lorsqu'un client se connecte au réseau, son trafic est marqué avec un ID VLAN spécifique à la périphérie de l'AP. Ce tag persiste lorsque la trame traverse les liaisons d'interconnexion (trunk) sur l'infrastructure de commutation partagée, garantissant que le locataire A (par exemple, le VLAN 10) reste complètement isolé du locataire B (par exemple, le VLAN 20) au niveau de la couche de liaison de données.
Cependant, les VLANs offrent une isolation, pas une sécurité inhérente. Pour empêcher tout mouvement latéral entre les réseaux des locataires, le routage inter-VLAN doit être strictement contrôlé via des politiques de pare-feu au niveau de la couche de distribution ou de cœur de réseau. Une approche Zero Trust exige que le trafic entre les VLANs des locataires soit complètement refusé, sauf autorisation explicite pour des services spécifiques et nécessaires.

Normes d'authentification et de chiffrement
Pour les environnements multi-locataires de classe entreprise, les clés pré-partagées (PSK) sont insuffisantes. Elles sont facilement partagées, difficiles à modifier sans impacter tous les utilisateurs, et n'offrent aucune responsabilisation individuelle. La norme architecturale est l'IEEE 802.1X avec authentification RADIUS.
Sous 802.1X, chaque utilisateur ou appareil s'authentifie individuellement à l'aide d'identifiants uniques ou de certificats numériques. Le serveur RADIUS vérifie non seulement l'identité, mais peut également renvoyer des attributs spécifiques au fournisseur (VSA) à l'authentificateur (point d'accès ou commutateur), attribuant dynamiquement l'utilisateur à son VLAN désigné, quel que soit l'SSID auquel il se connecte. Cela réduit considérablement la prolifération des SSID, ce qui est essentiel pour maintenir l'efficacité du temps d'antenne.
Pour le chiffrement, WPA3-Enterprise est l'exigence actuelle. Il fournit une suite de sécurité robuste de 192 bits pour les environnements hautement sensibles et atténue les attaques par dictionnaire hors ligne qui affectaient le WPA2.
Isolation des invités et de l'IoT
Au-delà du trafic d'entreprise ou des locataires, une architecture MDU doit prendre en compte deux profils de trafic distincts : les invités et les appareils de l'Internet des objets (IoT).
- Réseau Invités : Les invités ont besoin d'un accès internet fluide mais doivent être complètement isolés des données des locataires. Cela est généralement géré via un Captive Portal. Pour des informations détaillées sur la gestion de cette couche et son exploitation pour l'intelligence économique, consultez notre aperçu complet du WiFi invité et des capacités de WiFi Analytics associées.
- Appareils IoT : Les MDU modernes sont équipés de thermostats intelligents, de caméras IP et de systèmes de gestion technique du bâtiment. Ces appareils sont souvent sans interface utilisateur, difficiles à corriger et présentent une grande surface d'attaque. Ils doivent être isolés sur des VLAN IoT dédiés avec un filtrage de sortie strict, autorisant la communication uniquement avec des serveurs de gestion spécifiques.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.
Guide de mise en œuvre
Le déploiement de cette architecture nécessite une approche systématique, allant de la conception logique à la validation physique.
Étape 1 : Conception logique du réseau
Commencez par définir le plan d'adressage IP et le mappage des VLAN. Une approche structurée évite le chevauchement des sous-réseaux et simplifie le routage.
- VLAN de gestion (ex. VLAN 1) : Strictement réservé à l'infrastructure réseau (points d'accès, commutateurs). Aucun accès utilisateur.
- VLAN locataires (ex. VLAN 100-199) : Sous-réseaux dédiés pour les locataires individuels ou les unités commerciales.
- VLAN invités (ex. VLAN 200) : Accès internet uniquement, hautement restreint.
- VLAN IoT/Infrastructures (ex. VLAN 300) : Pour les systèmes de gestion du bâtiment.
Étape 2 : Planification RF et étude de site
Dans les environnements à haute densité tels que l'Hospitality ou le Retail, les interférences co-canal (CCI) sont le principal facteur de mauvaise performance. Une étude prédictive est insuffisante ; une étude RF active sur site est obligatoire pour prendre en compte l'atténuation due aux murs et les interférences voisines.* Priorisation 5 GHz / 6 GHz : Orientez les clients vers la bande 5 GHz, ou la bande 6 GHz en cas d'utilisation du WiFi 6E, afin de tirer parti d'un plus grand nombre de canaux sans chevauchement. Pour une compréhension approfondie de la gestion du spectre, consultez notre guide sur les Fréquences WiFi : Un guide des fréquences WiFi en 2026.
- Largeurs de canal : Dans les MDU denses, limitez la largeur des canaux à 20 MHz sur la bande 2,4 GHz et à 40 MHz sur la bande 5 GHz pour maximiser la réutilisation des canaux.
- Si vous rencontrez des problèmes de performances sur un déploiement existant, consultez Comment analyser et modifier votre canal WiFi pour une vitesse maximale (ou la version italienne : Come analizzare e modificare il canale WiFi per la massima velocità).
Étape 3 : Configuration de l'infrastructure
- Matrice de commutation : Configurez soigneusement les ports trunk. Assurez-vous que seuls les VLAN requis sont autorisés sur les liaisons montantes entre les commutateurs d'accès et le cœur de réseau.
- Points d'accès : Déployez des AP capables de prendre en charge plusieurs BSSID et de s'intégrer au contrôleur cloud. Limitez le nombre de SSID de diffusion à un maximum de 3-4 par radio afin de préserver le temps d'antenne.
- Politiques du contrôleur : Définissez des limites de bande passante par locataire ou par utilisateur afin d'empêcher un seul client trop gourmand de saturer la liaison montante WAN partagée.
Bonnes pratiques
- Gestion centralisée dans le cloud : La charge opérationnelle liée à la gestion d'un environnement MDU distribué sans interface unique est insoutenable. Un contrôleur cloud permet le provisionnement sans contact, la gestion des micrologiciels et l'application centralisée des politiques.
- Attribution dynamique de VLAN : Au lieu de diffuser des SSID individuels comme « Tenant_A_WiFi », « Tenant_B_WiFi », etc., diffusez un seul SSID « MDU_Secure » et utilisez 802.1X/RADIUS pour attribuer dynamiquement les utilisateurs authentifiés à leur VLAN correct. Cela réduit considérablement la surcharge liée aux balises (beacons).
- Services de géolocalisation : Tirez parti du BLE (Bluetooth Low Energy) intégré dans les AP modernes pour le suivi des actifs ou le guidage. Pour en savoir plus, lisez Le BLE Low Energy expliqué pour l'entreprise.
- Optimiser pour l'environnement : Un espace de bureaux de type MDU nécessite un réglage spécifique adapté à sa configuration physique. Consultez WiFi de bureau : Optimisez le réseau WiFi de votre bureau moderne pour des ajustements spécifiques à l'environnement.
Dépannage et atténuation des risques
Modes de défaillance courants
- Mauvaise configuration du port trunk : La cause la plus fréquente du problème « connecté, pas d'internet » dans les configurations multi-locataires. Si un VLAN est manquant sur la liaison trunk entre l'AP et la passerelle, les requêtes DHCP échoueront.
- Atténuation : Mettez en œuvre un audit de configuration automatisé et documentez rigoureusement la topologie Spanning Tree.
- Surcharge SSID : Diffuser 10 SSIDs sur un seul point d'accès signifie que la radio passe une partie importante de son temps à transmettre uniquement des trames balises (beacon frames), laissant très peu de temps d'antenne pour la transmission réelle des données.
- Atténuation : Consolidez les SSIDs et utilisez l'affectation dynamique de VLAN.
- Exposition du plan de gestion : Si un locataire peut envoyer un ping ou accéder à l'interface de gestion d'un point d'accès ou d'un commutateur, le réseau est fondamentalement compromis.
- Atténuation : Utilisez un VLAN de gestion dédié et hors bande, et implémentez des listes de contrôle d'accès (ACL) strictes bloquant tout le trafic RFC 1918 des sous-réseaux locataires vers le sous-réseau de gestion.
ROI et impact commercial
Transitionner vers une architecture multi-locataire robuste transforme le réseau d'un mal nécessaire en un atout stratégique.
- OpEx réduits : La gestion centralisée et la segmentation logique réduisent le besoin de déplacements sur site. Les centres de support peuvent diagnostiquer les problèmes à distance, en identifiant si la panne provient de l'infrastructure partagée ou de la configuration spécifique du locataire.
- Conformité et réduction des risques : En isolant les données PCI (par exemple, dans les commerces de détail) ou les données sensibles des patients (par exemple, dans les établissements de santé Healthcare situés dans des bâtiments à usage mixte), la portée des audits de conformité est considérablement réduite, ce qui permet d'économiser d'importants frais de conseil.
- Monétisation : Grâce à une architecture stable et segmentée, les gestionnaires de sites peuvent proposer aux locataires des forfaits de bande passante par paliers, générant ainsi des revenus récurrents. De plus, le réseau invité peut être exploité pour la collecte de données et le marketing, transformant la fréquentation en informations exploitables.
Écoutez notre podcast de briefing technique ci-dessous pour une discussion approfondie sur ces principes architecturaux :
Définitions clés
VLAN (Virtual Local Area Network)
Un regroupement logique de périphériques réseau qui apparaissent comme s'ils se trouvaient sur le même LAN local, quel que soit leur emplacement physique.
Utilisé dans les MDU pour séparer logiquement le trafic des différents locataires partageant les mêmes commutateurs physiques et AP, réduisant ainsi le trafic de diffusion et améliorant les performances.
IEEE 802.1Q
La norme réseau qui prend en charge les VLAN sur un réseau Ethernet en insérant une balise de 32 bits dans la trame Ethernet.
Il s'agit du protocole sous-jacent qui permet à un seul câble d'interconnexion de transporter le trafic de plusieurs réseaux de locataires isolés.
IEEE 802.1X
Une norme IEEE pour le contrôle d'accès réseau basé sur les ports (PNAC), fournissant un mécanisme d'authentification aux appareils souhaitant se connecter à un réseau LAN ou WLAN.
Indispensable pour les déploiements MDU d'entreprise, il permet une authentification individuelle des utilisateurs (via RADIUS) plutôt que de s'appuyer sur un mot de passe partagé, ce qui permet l'attribution dynamique de VLAN.
RADIUS (Remote Authentication Dial-In User Service)
Un protocole réseau qui fournit une gestion centralisée de l'authentification, de l'autorisation et de la comptabilisation (AAA) pour les utilisateurs qui se connectent et utilisent un service réseau.
Le composant serveur dans un déploiement 802.1X qui vérifie les identifiants et indique au point d'accès quel VLAN attribuer à l'appareil du locataire.
Port de Trunk
Un port de commutateur réseau configuré pour acheminer simultanément le trafic de plusieurs VLAN, en utilisant des balises 802.1Q pour maintenir le trafic séparé.
Le lien critique entre les commutateurs d'accès et le cœur de réseau. La mauvaise configuration d'un port de trunk est la cause la plus fréquente d'échec de connectivité des locataires.
Interférence co-canal (CCI)
Interférence qui se produit lorsque deux points d'accès ou plus transmettent sur le même canal de fréquence exact à portée d'antenne l'un de l'autre.
Un problème majeur dans les MDU denses (comme les hôtels ou les immeubles d'habitation) qui oblige les appareils à attendre que le canal se libère, réduisant considérablement le débit du réseau.
Attribution dynamique de VLAN
Le processus par lequel un serveur RADIUS ordonne à l'équipement d'accès réseau (point d'accès ou commutateur) de placer un utilisateur authentifié dans un VLAN spécifique en fonction de son identité.
Permet aux exploitants de sites de diffuser un SSID sécurisé unique pour tous les locataires, en les attribuant à leurs réseaux isolés après l'authentification, économisant ainsi du temps d'antenne RF.
Captive Portal
Une page web que l'utilisateur d'un réseau d'accès public est obligé de consulter et avec laquelle il doit interagir avant que l'accès ne soit accordé.
Utilisé sur le VLAN invité dans un MDU pour imposer des conditions d'utilisation, collecter des données marketing ou traiter des paiements avant d'autoriser l'accès à Internet.
Exemples concrets
Un complexe mixte combinant commerces et bureaux (MDU) doit fournir un accès WiFi sécurisé à 15 locataires commerciaux indépendants, un espace de bureau d'entreprise partagé et un WiFi invité public. L'exploitant du site souhaite utiliser une seule infrastructure réseau physique pour réduire les coûts, tout en garantissant la conformité PCI-DSS pour les commerçants.
- Déployer des AP de classe entreprise gérés par un contrôleur cloud central.
- Créer un VLAN de « Gestion » (VLAN 10) réservé exclusivement aux équipements réseau.
- Créer un VLAN « Invité » (VLAN 20) avec isolation des clients activée et un Captive Portal. Router ce trafic directement vers Internet, en contournant les réseaux internes.
- Pour l'espace de bureau, créer un VLAN « Entreprise » (VLAN 30) utilisant l'authentification 802.1X.
- Pour les locataires commerciaux, mettre en œuvre l'attribution dynamique de VLAN. Diffuser un unique SSID « Retail_Secure » utilisant le protocole 802.1X. Lorsqu'un appareil d'un commerce s'authentifie via le serveur RADIUS central, ce dernier transmet un attribut spécifique au fournisseur (VSA) qui affecte l'appareil à son VLAN locataire dédié (par exemple, les VLAN 101 à 115).
- Configurer le pare-feu central pour bloquer tout routage inter-VLAN entre les VLAN des commerces, assurant ainsi l'isolation stricte requise par la norme PCI-DSS.
Un hôtel de 400 chambres ([Hospitality](/industries/hospitality)) modernise son réseau. Il doit prendre en charge les appareils des clients, les tablettes du personnel pour le service d'étage et les nouveaux thermostats intelligents IoT dans chaque chambre. L'établissement subit actuellement des déconnexions fréquentes pendant les heures de pointe en soirée.
- Réaliser une étude sur site RF active pour identifier les interférences et planifier l'emplacement des AP (en passant probablement d'un déploiement dans les couloirs à un déploiement dans les chambres ou une chambre sur deux pour gérer la densité).
- Segmenter logiquement le trafic : Invité (VLAN 100), Personnel (VLAN 200), IoT (VLAN 300).
- Mettre en œuvre une limitation de bande passante par utilisateur sur le SSID Invité (par exemple, 10 Mbps en descente / 5 Mbps en montée) pour éviter que quelques utilisateurs gourmands ne saturent la liaison WAN pendant les heures de pointe.
- Pour les thermostats IoT, utiliser un SSID masqué dédié avec WPA3-Personal (si compatible) ou le contournement d'authentification MAC (MAB) s'ils ne disposent pas de demandeurs d'authentification avancés. Appliquer un filtrage de sortie strict sur le VLAN 300 afin que les thermostats ne puissent communiquer qu'avec leur serveur de gestion cloud spécifique.
Questions d'entraînement
Q1. Vous concevez l'architecture WiFi d'un nouveau complexe d'appartements haut de gamme de 50 unités. Le promoteur souhaite proposer un "WiFi Gigabit inclus" comme argument de vente. Il propose d'installer un routeur sans fil grand public standard dans le placard technique de chaque appartement, tous câblés vers un commutateur central non géré. Quels sont les principaux défauts d'architecture de cette proposition, et quelle est l'alternative d'entreprise ?
Conseil : Prenez en compte les interférences RF, la charge de gestion administrative et la taille du domaine de diffusion.
Voir la réponse type
La conception proposée présente de graves lacunes. 1) Interférence RF : 50 routeurs grand public indépendants provoqueront d'importantes interférences co-canal (CCI), dégradant fortement les performances. 2) Gestion : Il n'y a pas de visibilité centrale ; le dépannage nécessite d'accéder à 50 routeurs individuels. 3) Sécurité : Un commutateur non géré signifie que tous les appartements partagent un seul domaine de diffusion, ce qui permet potentiellement aux locataires d'intercepter le trafic des autres.
L'alternative d'entreprise consiste à déployer des points d'accès de classe entreprise gérés de manière centralisée (par exemple, Wi-Fi 6/6E) dans les appartements, connectés à des commutateurs PoE gérés. Implémentez l'authentification 802.1X avec l'attribution dynamique de VLAN afin que chaque locataire soit logiquement isolé sur son propre VLAN, quel que soit le point d'accès auquel il se connecte. Cela offre une visibilité centrale, une coordination RF et une isolation de sécurité stricte.
Q2. Lors de la phase de mise en service d'un immeuble de bureaux multi-locataires, le locataire A (sur le VLAN 10) signale qu'il ne peut pas accéder à Internet. Vous vérifiez que le point d'accès diffuse le SSID, que le client se connecte avec succès et que l'authentification 802.1X réussit. Cependant, l'appareil client s'attribue une adresse APIPA (169.254.x.x). Quelle est l'erreur de configuration la plus probable dans l'infrastructure ?
Conseil : Suivez le chemin de la requête DHCP du point d'accès vers le serveur DHCP.
Voir la réponse type
Le problème le plus probable est un port trunk mal configuré entre le point d'accès et le commutateur d'accès, ou entre le commutateur d'accès et le commutateur Core/Distribution. Le client recevant une adresse APIPA, la diffusion DHCP Discover n'atteint pas le serveur DHCP. Si l'authentification réussit, le serveur RADIUS attribue correctement le VLAN 10, mais si le VLAN 10 n'est pas explicitement autorisé sur les liaisons trunk 802.1Q tout au long du chemin, le trafic est rejeté au niveau du port du commutateur. L'ingénieur doit vérifier la configuration "switchport trunk allowed vlan" sur toutes les liaisons montantes.
Q3. Un stade (hub de [Transport](/industries/transport) / espace événementiel) nécessite un réseau multi-locataire pour le personnel opérationnel, les prestataires de billetterie et le WiFi invité public. Pour gagner du temps, l'ingénieur junior suggère de créer trois SSIDs en utilisant le WPA2-PSK, avec un mot de passe différent pour chaque groupe. Pourquoi est-ce inacceptable pour les prestataires de billetterie, et que faut-il mettre en œuvre à la place ?
Conseil : Pensez aux exigences de conformité pour le traitement des paiements.
Voir la réponse type
L'utilisation du WPA2-PSK est inacceptable pour les prestataires de billetterie car ils traitent des paiements, ce qui les soumet à la conformité PCI-DSS (Payment Card Industry Data Security Standard). Les clés PSK offrent une sécurité faible, sont facilement partagées et ne permettent pas de responsabiliser individuellement les utilisateurs. De plus, un réseau PSK partagé n'empêche pas intrinsèquement les appareils de communiquer entre eux (isolation des clients).
À la place, l'architecture doit implémenter le 802.1X avec authentification RADIUS (de préférence en utilisant le WPA3-Enterprise) pour fournir un accès individuel et auditable. Les prestataires de billetterie doivent être placés sur un VLAN dédié et strictement isolé, avec des règles de pare-feu de base interdisant explicitement tout routage entre le VLAN de billetterie et les VLANs invités ou opérationnels.
Continuer la lecture de cette série
Gérer la bande passante dans les réseaux de résidences étudiantes
Ce guide fournit aux responsables informatiques, architectes réseau et directeurs des opérations immobilières une référence technique indépendante des fournisseurs pour gérer la bande passante WiFi dans les environnements de résidences étudiantes à haute densité. Il couvre la segmentation VLAN, la conception de politiques de qualité de service (QoS), le façonnage du trafic basé sur l'identité et la visibilité au niveau de la couche applicative - les quatre piliers d'un réseau évolutif à accès équitable. Avec des scénarios de déploiement réels, des résultats mesurables et des cadres de décision, il s'agit du guide opérationnel pour toute équipe responsable d'une infrastructure de réseau résidentiel à grande échelle.
WPA2-Enterprise vs Personal pour les appartements et le co-working
Ce guide de référence technique évalue WPA2-Enterprise par rapport à WPA2-Personal pour les environnements multi-locataires comme les appartements et les espaces de co-working. Il fournit aux architectes réseau et aux responsables IT des informations exploitables sur l'authentification 802.1X, l'attribution dynamique de VLAN et la conformité en matière de sécurité, démontrant pourquoi les mots de passe partagés introduisent un risque inacceptable dans les espaces partagés modernes. Les exploitants de sites y trouveront des conseils concrets de mise en œuvre, des études de cas réelles et une analyse de ROI pour soutenir une décision de migration ce trimestre.
Bonnes pratiques de microsegmentation pour les réseaux WiFi partagés
Ce guide de référence technique fournit des stratégies concrètes pour mettre en œuvre la microsegmentation sur une infrastructure WiFi partagée. Il détaille comment les responsables informatiques et les architectes réseau peuvent isoler de manière sécurisée le trafic des invités, de l'IoT et du personnel afin d'atténuer les risques, de garantir la conformité et d'optimiser les performances du réseau.
Vous avez des questions sur votre configuration spécifique ?
Notre équipe collabore avec des exploitants de sites, des responsables informatiques et des ingénieurs réseau au sein de 80 000 sites. Réservez un appel de 20 minutes et nous vous montrerons comment d'autres professionnels comme vous ont résolu ce problème.