
Conceber uma Arquitetura de WiFi Multi-Tenant para MDU
Este guia de autoridade fornece um modelo arquitetónico para implementar redes WiFi escaláveis, seguras e isoladas em múltiplas frações num MDU. Abrange considerações críticas, incluindo a segmentação por VLAN, o planeamento de RF, a autenticação 802.1X e como equilibrar o isolamento de inquilinos com a gestão centralizada para um melhor ROI.
Video overview
Ouça este guia
Ver transcrição do podcast
Parte da nossa série principal: Guia de WiFi Multi-Tenant →

Resumo Executivo
Os CTOs e arquitetos líderes que gerem edifícios multi-inquilino (MDUs) - sejam eles vastos complexos hoteleiros, ambientes de retalho de uso misto ou habitação do setor público - enfrentam o mesmo desafio constante: fornecer conectividade segura e de alto desempenho a inquilinos independentes através de uma infraestrutura física partilhada. Os designs tradicionais de rede de inquilino único colapsam sob o peso dos requisitos de MDUs, resultando em vulnerabilidades de segurança, saturação do domínio de transmissão e custos operacionais de suporte insustentáveis.
Projetar uma arquitetura WiFi multi-inquilino exige uma transição do isolamento físico para a segmentação lógica. Este guia de referência descreve o modelo arquitetónico definitivo para implementações em MDUs. Analisaremos a implementação de marcação VLAN IEEE 802.1Q para um isolamento estrito de tráfego, a necessidade de autenticação RADIUS 802.1X para controlo de acessos e o papel crítico dos controladores centrais na nuvem para manter a visibilidade operacional. Ao adotar estes princípios neutros em termos de fornecedor, os operadores de espaços podem mitigar riscos de conformidade (como PCI-DSS e GDPR), reduzir despesas operacionais (OpEx) e transformar a conectividade de um centro de custos num nível de serviço rentabilizável.
Detalhe Técnico Aprofundado
O Pilar: Segmentação Lógica via VLANs
O pilar de qualquer arquitetura multi-inquilino é uma segmentação de rede rigorosa. Num ambiente físico partilhado, implementar comutadores e cablagem separados para cada inquilino é comercialmente inviável. Em vez disso, o isolamento é alcançado na Camada 2 utilizando Redes Locais Virtuais (VLANs) IEEE 802.1Q.
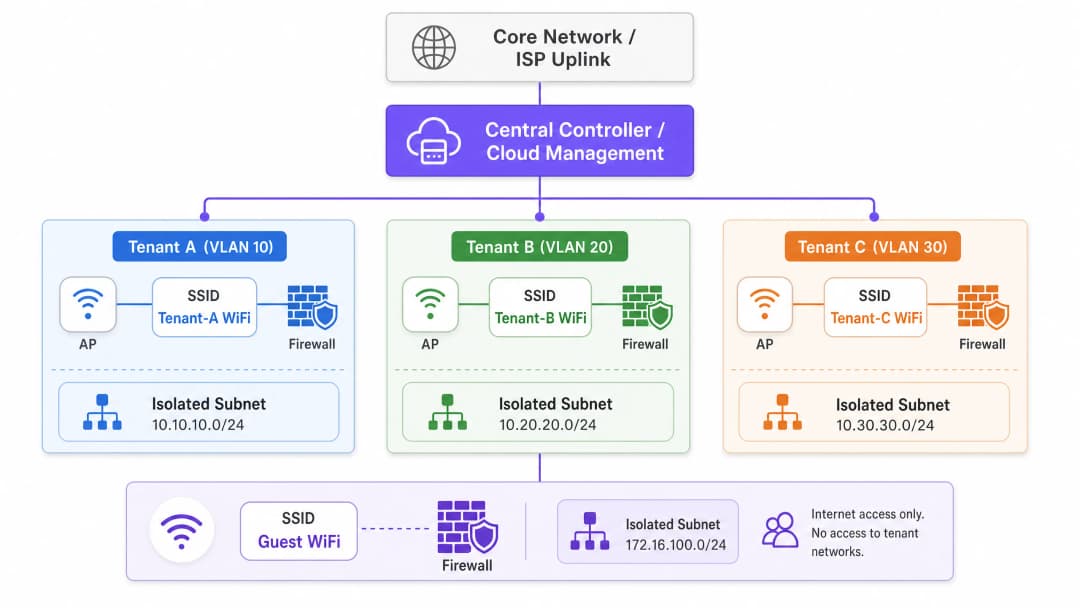
Neste modelo, um único Ponto de Acesso (AP) transmite múltiplos SSIDs para servir diferentes perfis de inquilino, ou utiliza atribuição dinâmica de VLAN através de RADIUS. Quando um cliente se liga à rede, o seu tráfego é marcado com um ID de VLAN específico na extremidade do AP. Esta marcação persiste à medida que a trama atravessa ligações trunk na estrutura partilhada do comutador, garantindo que o Inquilino A (ex. VLAN 10) permanece completamente isolado do Inquilino B (ex. VLAN 20) na camada de ligação de dados.
Contudo, as VLANs fornecem isolamento, não segurança inerente. Para evitar o movimento lateral entre redes de inquilinos, o encaminhamento inter-VLAN deve ser estritamente controlado através de políticas de firewall na camada de distribuição ou na camada central. Uma abordagem Zero Trust dita que o tráfego entre VLANs de inquilinos é completamente bloqueado, a menos que seja explicitamente permitido para serviços específicos e necessários.

Padrões de Autenticação e Encriptação
Para ambientes multi-tenant de nível empresarial, as Pre-Shared Keys (PSKs) são inadequadas. São facilmente partilhadas, difíceis de alterar sem afetar todos os utilizadores e não oferecem responsabilidade individual. O padrão arquitetónico é o IEEE 802.1X com autenticação RADIUS.
Sob o 802.1X, cada utilizador ou dispositivo autentica-se individualmente utilizando credenciais únicas ou certificados digitais. O servidor RADIUS não só verifica a identidade, mas também pode retornar Atributos Específicos do Fabricante (VSAs) para o autenticador (AP ou switch), atribuindo dinamicamente o utilizador à sua VLAN designada, independentemente do SSID ao qual se ligue. Isto reduz significativamente a dispersão de SSIDs, o que é fundamental para manter a eficiência do tempo de antena.
Para encriptação, o WPA3-Enterprise é o requisito atual. Fornece uma suite de segurança robusta de 192 bits para ambientes altamente sensíveis e mitiga os ataques de dicionário offline que afetavam o WPA2.
Isolamento de Convidados e IoT
Além do tráfego corporativo ou de inquilinos, uma arquitetura MDU deve acomodar dois perfis de tráfego distintos: convidados e dispositivos de Internet das Coisas (IoT).
- Rede de Convidados: Os convidados necessitam de um acesso à internet sem atrito, mas devem ser completamente isolados dos dados dos inquilinos. Isto é normalmente gerido através de um Captive Portal. Para obter informações detalhadas sobre como gerir esta camada e aproveitá-la para inteligência de negócio, consulte a nossa visão geral abrangente sobre WiFi de Convidados e as capacidades associadas de WiFi Analytics.
- Dispositivos IoT: Os MDUs modernos estão equipados com termostatos inteligentes, câmaras IP e sistemas de gestão de edifícios. Estes dispositivos são frequentemente headless, difíceis de atualizar e apresentam uma grande superfície de ataque. Devem ser isolados em VLANs de IoT dedicadas com filtragem estrita de saída, permitindo a comunicação apenas com servidores de gestão específicos.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.
Guia de Implementação
A implementação desta arquitetura requer uma abordagem sistemática, partindo do desenho lógico para a validação física.
Passo 1: Desenho Lógico da Rede
Comece por definir o esquema de endereçamento IP e o mapeamento de VLANs. Uma abordagem estruturada evita a sobreposição de sub-redes e simplifica o encaminhamento.
- VLAN de Gestão (ex: VLAN 1): Estritamente para infraestrutura de rede (APs, switches). Sem acesso para utilizadores.
- VLANs de Inquilinos (ex: VLANs 100-199): Sub-redes dedicadas para inquilinos individuais ou unidades de negócio.
- VLAN de Convidados (ex: VLAN 200): Acesso apenas à internet, altamente restrito.
- VLAN de IoT/Instalações (ex: VLAN 300): Para sistemas de gestão de edifícios.
Passo 2: Planeamento de RF e Levantamento de Local
Em ambientes de alta densidade, como Hospitality ou Retail, a interferência de canal partilhado (CCI) é o principal fator para o mau desempenho. Um levantamento preditivo é insuficiente; é obrigatório um levantamento de RF ativo e no local para contabilizar a atenuação das paredes e a interferência vizinha.
- Prioritização de 5 GHz / 6 GHz: Direcione os clientes para a banda de 5 GHz, ou para a banda de 6 GHz quando utilizar WiFi 6E, de forma a tirar partido de mais canais que não se sobrepõem. Para compreender melhor a gestão do espetro, consulte o nosso guia sobre Frequências WiFi: Um Guia para as Frequências WiFi em 2026.
- Larguras de Canal: Em MDUs densas, restrinja as larguras de canal a 20 MHz na banda de 2.4 GHz e a 40 MHz na banda de 5 GHz para maximizar a reutilização de canais.
- Se estiver a registar problemas de desempenho numa implementação existente, consulte Como Analisar e Alterar o Seu Canal WiFi para a Velocidade Máxima (ou a versão em italiano: Come analizzare e modificare il canale WiFi per la massima velocità).
Passo 3: Configuração da Infraestrutura
- Switch Fabric: Configure cuidadosamente as portas trunk. Garanta que apenas as VLANs necessárias são permitidas nos uplinks entre os switches de acesso e o core.
- Access Points: Implemente APs capazes de suportar múltiplos BSSIDs e de se integrarem com o controlador na cloud. Limite o número de SSIDs de transmissão a um máximo de 3 - 4 por rádio para conservar o tempo de antena (airtime).
- Políticas do Controlador: Defina limites de largura de banda por inquilino ou por utilizador para evitar que um único cliente agressivo sature o uplink WAN partilhado.
Boas Práticas
- Gestão Centralizada na Cloud: Os custos operacionais de gerir um ambiente MDU distribuído sem uma consola centralizada única são insustentáveis. Um controlador na cloud permite o aprovisionamento zero-touch, a gestão de firmware e a aplicação centralizada de políticas.
- Atribuição Dinâmica de VLAN: Em vez de transmitir "Tenant_A_WiFi", "Tenant_B_WiFi", etc., transmita um único SSID "MDU_Secure" e utilize 802.1X/RADIUS para atribuir dinamicamente os utilizadores autenticados à sua VLAN correta. Isto reduz significativamente o overhead de beacons.
- Serviços Baseados em Localização: Tire partido do BLE (Bluetooth Low Energy) integrado nos APs modernos para localização de ativos ou orientação de caminhos (wayfinding). Para saber mais sobre este tema, leia BLE Low Energy Explicado para Empresas.
- Otimizar para o Ambiente: Um espaço de escritórios MDU requer uma sintonização específica adaptada à sua disposição física. Consulte WiFi de Escritório: Otimize a Sua Rede WiFi de Escritório Moderna para ajustes específicos do ambiente.
Resolução de Problemas e Mitigação de Riscos
Modos de Falha Comuns
- Configuração Incorreta da Porta Trunk: A causa mais comum de "ligado, sem internet" em configurações multi-tenant. Se faltar uma VLAN na ligação trunk entre o AP e o gateway, os pedidos DHCP irão falhar.
- Mitigação: Implemente auditorias de configuração automatizadas e documente rigorosamente a topologia de spanning tree.
- Sobrecarga de SSID: Transmitir 10 SSIDs num único AP significa que o rádio passa uma parte significativa do seu tempo apenas a transmitir tramas de beacon, deixando muito pouco tempo de antena para a transmissão real de dados.
- Mitigação: Consolidar SSIDs e utilizar atribuição dinâmica de VLAN.
- Exposição do Plano de Gestão: Se um inquilino conseguir efetuar ping ou aceder à interface de gestão de um AP ou comutador, a rede está fundamentalmente comprometida.
- Mitigação: Utilizar uma VLAN de gestão dedicada e fora de banda (out-of-band) e implementar Listas de Controlo de Acesso (ACLs) estritas que bloqueiem todo o tráfego RFC 1918 das sub-redes dos inquilinos para a sub-rede de gestão.
Retorno do Investimento (ROI) e Impacto no Negócio
A transição para uma arquitetura multi-tenant robusta transforma a rede de um mal necessário num ativo estratégico.
- Redução de OpEx: A gestão centralizada e a segmentação lógica reduzem a necessidade de deslocações ao local (truck rolls). As equipas de suporte podem diagnosticar problemas remotamente, identificando se a falha reside na infraestrutura partilhada ou na configuração específica do inquilino.
- Conformidade e Redução de Riscos: Ao isolar dados do setor de cartões de pagamento (PCI) (por exemplo, em unidades de retalho) ou dados confidenciais de pacientes (por exemplo, em instalações de Saúde localizadas em edifícios de uso misto), o âmbito das auditorias de conformidade é significativamente reduzido, poupando custos substanciais em consultoria.
- Monetização: Com uma arquitetura segmentada e estável, os operadores dos espaços podem oferecer pacotes de largura de banda baseados em níveis aos inquilinos, gerando receitas recorrentes. Além disso, a rede de convidados pode ser aproveitada para captura de dados e marketing, transformando o fluxo de pessoas em informações acionáveis.
Oiça o nosso podcast de briefing técnico abaixo para uma discussão aprofundada sobre estes princípios de arquitetura:
Definições Principais
VLAN (Virtual Local Area Network)
Um agrupamento lógico de dispositivos de rede que parecem estar na mesma LAN local, independentemente da sua localização física.
Utilizada em MDUs para separar logicamente o tráfego de diferentes inquilinos que partilham os mesmos switches físicos e APs, reduzindo o tráfego de difusão e melhorando o desempenho.
IEEE 802.1Q
O padrão de rede que suporta VLANs numa rede Ethernet ao inserir uma etiqueta de 32 bits na trama Ethernet.
Este é o protocolo subjacente que permite que um único cabo trunk transporte tráfego para múltiplas redes de inquilinos isoladas.
IEEE 802.1X
Um padrão IEEE para controlo de acesso à rede baseado em portas (PNAC), que fornece um mecanismo de autenticação para dispositivos que se pretendam ligar a uma LAN ou WLAN.
Essencial para implementações MDU empresariais, permite a autenticação de utilizadores individuais (via RADIUS) em vez de depender de uma palavra-passe partilhada, permitindo a atribuição dinâmica de VLAN.
RADIUS (Remote Authentication Dial-In User Service)
Um protocolo de rede que fornece gestão centralizada de Autenticação, Autorização e Contabilização (AAA) para utilizadores que se ligam e utilizam um serviço de rede.
O componente de servidor numa implementação 802.1X que verifica as credenciais e indica ao AP qual a VLAN a atribuir ao dispositivo do inquilino.
Trunk Port
Uma porta de switch de rede configurada para encaminhar tráfego de múltiplas VLANs em simultâneo, utilizando etiquetas 802.1Q para manter o tráfego separado.
A ligação crítica entre os switches de acesso e a rede central. A configuração incorreta de um trunk port é a causa mais comum de falhas de conectividade dos inquilinos.
Co-Channel Interference (CCI)
Interferência que ocorre quando dois ou mais pontos de acesso estão a transmitir no mesmo canal de frequência e ao alcance de audição um do outro.
Um problema grave em MDUs densos (como hotéis ou blocos de apartamentos) que faz com que os dispositivos aguardem que o canal fique livre, reduzindo drasticamente o débito da rede.
Dynamic VLAN Assignment
O processo em que um servidor RADIUS instrui o dispositivo de acesso à rede (AP ou switch) a colocar um utilizador autenticado numa VLAN específica com base na sua identidade.
Permite aos operadores do local transmitir um único SSID seguro para todos os inquilinos, atribuindo-os às suas redes isoladas após a autenticação, poupando assim tempo de antena RF.
Captive Portal
Uma página web que o utilizador de uma rede de acesso público é obrigado a visualizar e interagir antes de lhe ser concedido o acesso.
Utilizado na VLAN de convidados num MDU para impor termos de serviço, recolher dados de marketing ou processar pagamentos antes de conceder acesso à Internet.
Exemplos Práticos
Um complexo de escritórios e retalho de uso misto (MDU) precisa de fornecer WiFi seguro para 15 inquilinos de retalho independentes, um espaço de escritórios corporativos partilhado e WiFi público para convidados. O operador do espaço pretende utilizar uma única infraestrutura física de rede para reduzir custos, mas deve garantir a conformidade com a norma PCI-DSS para os retalhistas.
- Implementar APs de classe empresarial geridos por um controlador cloud central.
- Criar uma VLAN de "Gestão" (VLAN 10) estritamente para dispositivos de rede.
- Criar uma VLAN de "Convidados" (VLAN 20) com isolamento de clientes ativado e um Captive Portal. Encaminhar este tráfego diretamente para a internet, ignorando as redes internas.
- Para o espaço de escritórios, criar uma VLAN "Corporativa" (VLAN 30) utilizando autenticação 802.1X.
- Para os inquilinos de retalho, implementar a Atribuição Dinâmica de VLAN. Emitir um único SSID "Retail_Secure" utilizando 802.1X. Quando um dispositivo de retalho se autentica através do servidor RADIUS central, o servidor envia um Atributo Específico do Fornecedor (VSA) que atribui o dispositivo à sua VLAN de inquilino específica (por exemplo, VLANs 101-115).
- Configurar a firewall central para bloquear todo o encaminhamento inter-VLAN entre as VLANs de retalho, garantindo o isolamento estrito exigido pelo PCI-DSS.
Um hotel com 400 quartos ([Hospitality](/industries/hospitality)) está a atualizar a sua rede. Precisa de suportar dispositivos de hóspedes, tablets de funcionários para o serviço de limpeza e novos termóstatos inteligentes IoT em todos os quartos. Atualmente, registam quebras frequentes de ligação durante as horas de ponta da noite.
- Realizar um levantamento ativo de RF no local para identificar interferências e planear a colocação de APs (provavelmente mudando de implementações em corredores para implementações dentro dos quartos ou quarto sim, quarto não, para lidar com a densidade).
- Segmentar o tráfego de forma lógica: Convidados (VLAN 100), Funcionários (VLAN 200), IoT (VLAN 300).
- Implementar a limitação de largura de banda por utilizador no SSID de Convidados (por exemplo, 10 Mbps de download / 5 Mbps de upload) para evitar que alguns utilizadores intensivos saturem a ligação WAN durante as horas de ponta.
- Para os termóstatos IoT, utilizar um SSID oculto dedicado com WPA3-Personal (se suportado) ou MAC Authentication Bypass (MAB) se estes carecerem de suplicantes avançados. Aplicar uma filtragem de saída rigorosa na VLAN 300 para que os termóstatos apenas comuniquem com o servidor de gestão cloud específico.
Perguntas de Prática
Q1. Está a conceber a arquitetura WiFi para um novo complexo de apartamentos premium de 50 unidades. O promotor imobiliário quer oferecer "Gigabit WiFi Incluído" como argumento de venda. Propõe a instalação de um router sem fios comum de gama de consumo no armário de comunicações de cada apartamento, todos ligados a um switch central não gerido. Quais são as principais falhas arquitetónicas desta proposta e qual é a alternativa empresarial?
Dica: Considere a interferência de RF, a sobrecarga de gestão e o tamanho do domínio de transmissão.
Ver resposta modelo
O design proposto apresenta falhas graves. 1) Interferência de RF: 50 routers de consumo independentes causarão uma enorme Co-Channel Interference (CCI), degradando severamente o desempenho. 2) Gestão: Não existe visibilidade central; a resolução de problemas exige o acesso a 50 routers individuais. 3) Segurança: Um switch não gerido significa que todos os apartamentos partilham um único domínio de transmissão, permitindo que os inquilinos possam intercetar o tráfego uns dos outros.
A alternativa empresarial passa por implementar APs de classe empresarial geridos centralmente (por exemplo, Wi-Fi 6/6E) nos apartamentos, ligados a switches PoE geridos. Implemente a autenticação 802.1X com Dynamic VLAN Assignment para que cada inquilino fique logicamente isolado na sua própria VLAN, independentemente do AP ao qual se ligue. Isto proporciona visibilidade central, coordenação de RF e um isolamento de segurança rigoroso.
Q2. Durante a fase de comissionamento de um edifício de escritórios multi-inquilino, o Inquilino A (na VLAN 10) reporta que não consegue aceder à Internet. Confirma que o AP está a transmitir o SSID, o cliente liga-se com sucesso e a autenticação 802.1X é aprovada. No entanto, o dispositivo do cliente está a atribuir a si próprio um endereço APIPA (169.254.x.x). Qual é o erro de configuração mais provável na infraestrutura?
Dica: Siga o caminho do pedido DHCP desde o AP até ao servidor DHCP.
Ver resposta modelo
O problema mais provável é uma porta trunk mal configurada entre o Access Point e o switch de acesso, ou entre o switch de acesso e o switch Core/Distribuição. Uma vez que o cliente recebe um endereço APIPA, a transmissão (broadcast) do DHCP Discover não está a chegar ao servidor DHCP. Se a autenticação for bem-sucedida, o servidor RADIUS está a atribuir corretamente a VLAN 10, mas se a VLAN 10 não estiver explicitamente permitida nas ligações trunk 802.1Q ao longo do caminho, o tráfego é descartado na porta do switch. O engenheiro deve verificar a configuração 'switchport trunk allowed vlan' em todos os uplinks.
Q3. Um estádio (hub de [Transporte](/industries/transport) / espaço de eventos) necessita de uma rede multi-tenant para a equipa de operações, fornecedores de bilheteira e WiFi de convidados público. Para poupar tempo, o engenheiro júnior sugere a criação de três SSIDs utilizando WPA2-PSK, com uma palavra-passe diferente para cada grupo. Por que razão isto é inaceitável para os fornecedores de bilheteira, e o que deve ser implementado em alternativa?
Dica: Considere os requisitos de conformidade para o processamento de pagamentos.
Ver resposta modelo
A utilização de WPA2-PSK é inaceitável para os fornecedores de bilheteira porque processam pagamentos, tornando-os sujeitos à conformidade com a norma PCI DSS. As PSKs oferecem uma segurança fraca, são partilhadas facilmente e não fornecem responsabilidade individual do utilizador. Além disso, uma rede PSK partilhada não impede intrinsecamente os dispositivos de comunicarem entre si (isolamento de clientes).
Em alternativa, a arquitetura deve implementar 802.1X com autenticação RADIUS (preferencialmente utilizando WPA3-Enterprise) para fornecer um acesso individual e auditável. Os fornecedores de bilheteira devem ser colocados numa VLAN dedicada e estritamente isolada, com regras de firewall centrais a negar explicitamente qualquer encaminhamento entre a VLAN de bilheteira e as VLANs de convidados ou de operações.
Continue a ler esta série
Gerir a Largura de Banda em Redes de Alojamento para Estudantes
Este guia fornece aos gestores de TI, arquitetos de rede e diretores de operações imobiliárias uma referência técnica independente do fabricante para gerir a largura de banda WiFi em ambientes de alojamento de estudantes com elevada densidade. Abrange a segmentação de VLAN, a conceção de políticas de Qualidade de Serviço (QoS), a modelação de tráfego baseada na identidade e a visibilidade na camada de aplicação - os quatro pilares de uma rede escalável e de acesso equitativo. Com cenários de implementação no mundo real, resultados mensuráveis e estruturas de decisão, este é o guião operacional para qualquer equipa responsável por infraestruturas de rede residencial à escala.
WPA2-Enterprise vs Personal para Apartamentos e Co-Working
Este guia de referência técnica autoritário avalia o WPA2-Enterprise em relação ao WPA2-Personal para ambientes multi-inquilino, tais como apartamentos e espaços de co-working. Fornece aos arquitetos de rede e gestores de TI informações acionáveis sobre autenticação 802.1X, atribuição dinâmica de VLAN e conformidade de segurança, demonstrando por que razão as palavras-passe partilhadas introduzem um risco inaceitável em locais partilhados modernos. Os operadores de espaços encontrarão orientações de implementação concretas, estudos de caso do mundo real e análises de ROI para apoiar uma decisão de migração neste trimestre.
Melhores Práticas de Micro-Segmentação para Redes WiFi Partilhadas
Este guia de referência técnica fornece estratégias práticas para implementar a micro-segmentação em infraestruturas WiFi partilhadas. Detalha como os gestores de TI e arquitetos de rede podem isolar com segurança o tráfego de convidados, IoT e funcionários para mitigar riscos, garantir a conformidade e otimizar o desempenho da rede.
Tem dúvidas sobre a sua configuração específica?
A nossa equipa trabalha com operadores de espaços, gestores de TI e engenheiros de rede em 80.000 espaços. Agende uma chamada de 20 minutos e mostraremos como outros profissionais na sua área o resolveram.