अधिकांश Captive Portal गाइड गलत जगह से शुरू होते हैं। वे लोगो, स्प्लैश-पेज के रंगों और ईमेल फ़ॉर्म से शुरू होते हैं, फिर नेटवर्क सुरक्षा को एक चेकबॉक्स के रूप में लेते हैं। एक आकर्षक पेज एक खुले SSID को सुरक्षित नहीं बनाता है, और एक सफल लॉगिन यह साबित नहीं करता है कि एक अतिथि उपकरण आंतरिक सिस्टम तक नहीं पहुँच सकता है।
एक विश्वसनीय Captive Portal सेट-अप एक्सेस नेटवर्क से शुरू होता है। आपको एक अलग गेस्ट पाथ, कसकर नियंत्रित पूर्व-प्राधिकरण ट्रैफ़िक, वास्तविक आगंतुकों के लिए काम करने वाली प्रमाणीकरण यात्रा और लॉन्च के बाद प्रभावी रहने वाले परिचालन नियंत्रणों की आवश्यकता है। पोर्टल केवल एक मार्केटिंग सतह नहीं है, बल्कि सुरक्षा संरचना का एक हिस्सा है।
पोर्टल को एक्सेस सीमा के रूप में पुनर्परिभाषित करना
पब्लिक WiFi एक रोजमर्रा की सेवा बन गई क्योंकि स्थानों ने कैफे, होटल, परिवहन स्थलों, पुस्तकालयों और अन्य सार्वजनिक स्थानों पर पहुंच का विस्तार किया। 2014 में, यूके में प्रत्येक 11 लोगों पर लगभग एक WiFi हॉटस्पॉट था, और अधिकांश हॉटस्पॉट में इंटरनेट एक्सेस से पहले पंजीकरण की आवश्यकता होती थी, हालांकि कुछ मुफ्त थे और अन्य व्यावसायिक सेवाएं थीं। उसी यूके स्थानीय सरकार डिजिटल कनेक्टिविटी गाइडेंस ने चेतावनी दी थी कि सार्वजनिक WiFi सुरक्षा "लापरवाह या गैर-मौजूद" हो सकती है।
वह इतिहास महत्वपूर्ण है क्योंकि यह पोर्टल के वास्तविक कार्य को उजागर करता है। यह वायरलेस एसोसिएशन और अप्रतिबंधित एक्सेस के बीच बैठता है, एक पंजीकरण, शर्तें-स्वीकृति या भुगतान जांच बिंदु प्रदान करता है। यह किसी आगंतुक को प्रमाणित कर सकता है या सहमति दर्ज कर सकता है, लेकिन यह अपने आप सामान्य ट्रैफ़िक को एन्क्रिप्ट नहीं करता है और जब तक नेटवर्क अलगाव लागू नहीं करता, यह कनेक्टेड डिवाइस को दूसरे डिवाइस पर हमला करने से नहीं रोकता है।
व्यावहारिक नियम: पोर्टल को एक अविश्वसनीय नेटवर्क के अंदर रखी गई ऑथराइजेशन वर्कफ़्लो के रूप में मानें, न कि एक ऐसी सुरक्षा सीमा के रूप में जो विभाजन को बदल देती है।
यह अंतर आसानी से छूट सकता है। एक गेस्ट ब्रांडेड साइन-इन पूरा कर सकता है और फिर भी खुले वायरलेस एक्सेस से जुड़े खतरों के संपर्क में आ सकता है। यदि गेस्ट VLAN कॉर्पोरेट सेवाओं, प्रबंधन इंटरफेस, प्रिंटर या स्मार्ट उपकरणों की ओर रूट कर सकता है, तो पोर्टल ने केवल एक असुरक्षित नेटवर्क को अधिक भरोसेमंद बना दिया है।
यही कारण है कि पहचान और नेटवर्क नीति एक साथ आते हैं। एक पहचान-जागरूक डिज़ाइन किसी व्यक्ति, सत्र या नीति के साथ एक्सेस को जोड़ सकता है, लेकिन प्रवर्तन बिंदु को अभी भी यह सीमित करने की आवश्यकता है कि वह सत्र कहाँ तक पहुँच सकता है। उस मॉडल के लिए एक उपयोगी संदर्भ identity-based networking है, विशेष रूप से जहाँ स्थानों को आगंतुकों, कर्मचारियों, ठेकेदारों और प्रबंधित उपकरणों के लिए अलग-अलग व्यवहार की आवश्यकता होती है।
ऑफिस फॉर नेशनल स्टैटिस्टिक्स इंटरनेट एक्सेस रिलीज के अनुसार, 2015 तक यूके की कनेक्टेड आबादी पहले से ही सुविधाजनक मोबाइल एक्सेस की उम्मीद कर रही थी, जब ग्रेट ब्रिटेन में 78% वयस्क, या 39.3 मिलियन लोग, हर दिन या लगभग हर दिन इंटरनेट का उपयोग करते थे। इसलिए एक अच्छे पोर्टल को दो वास्तविकताओं को संतुलित करना चाहिए: आगंतुक एक त्वरित कनेक्शन की उम्मीद करते हैं, जबकि ऑपरेटर एक नियंत्रित और स्पष्ट एक्सेस पाथ के लिए जिम्मेदार रहता है।
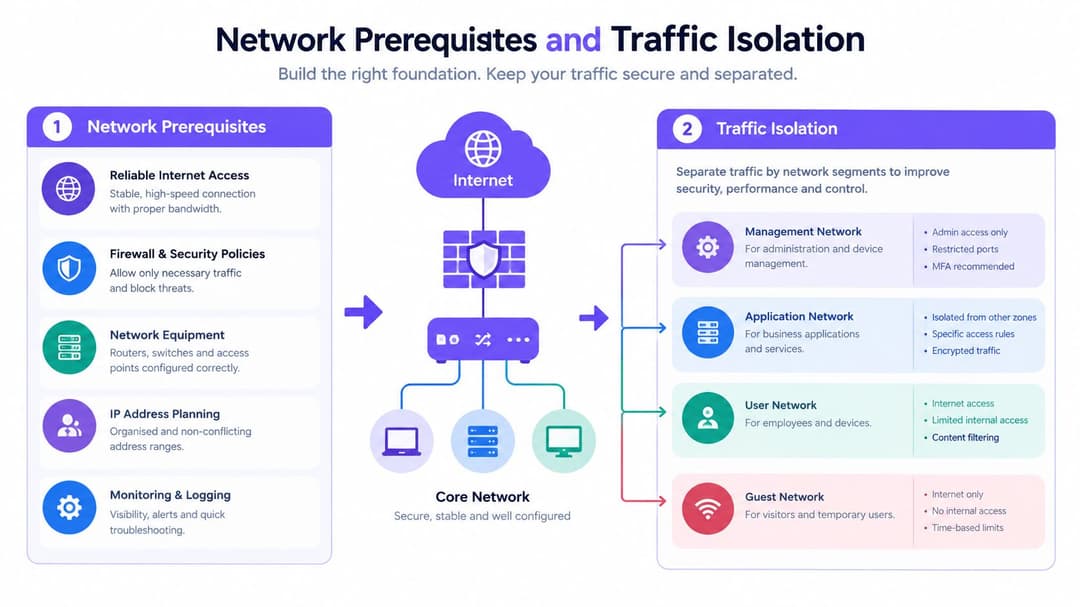
नेटवर्क पूर्वापेक्षाएँ और ट्रैफ़िक अलगाव
पेज कॉन्फ़िगर करने से पहले गेस्ट नेटवर्क बनाएं। एक अलग VLAN पर मैप किए गए एक समर्पित गेस्ट SSID के साथ शुरुआत करें। किसी अलग स्प्लैश स्क्रीन के साथ स्टाफ SSID का पुन: उपयोग न करें, और जब तक आप परिणामी फ़ायरवॉल व्यवहार का परीक्षण न कर लें, तब तक यह न मानें कि केवल एक गेस्ट भूमिका ही पर्याप्त अलगाव प्रदान करती है।
पहले गेस्ट पाथ का निर्माण करें
VLAN का अपना DHCP और DNS स्कोप होना चाहिए। स्टेटफुल फ़ायरवॉल नियम लागू करें जो ब्लॉक करते हैं:
- गेस्ट-से-कॉरपोरेट ट्रैफिक: व्यावसायिक एप्लिकेशन्स, फ़ाइल सेवाओं, वॉइस सिस्टम और अन्य निजी संसाधनों तक पहुंच को रोकें।
- गेस्ट-से-मैनेजमेंट ट्रैफिक: वायरलेस कंट्रोलर्स, स्विच, गेटवे, एक्सेस पॉइंट्स और प्रशासनिक इंटरफेस तक पहुंच को अस्वीकार करें।
- गैर-प्रामाणिक इनबाउंड ट्रैफिक: अवांछित कनेक्शंस को गेस्ट क्लाइंट्स और आंतरिक नेटवर्क तक पहुंचने से रोकें।
- गेस्ट लेटरल ट्रैफिक: जहां प्लेटफॉर्म इसका समर्थन करता है, वहां WLAN लेयर पर क्लाइंट आइसोलेशन सक्षम करें, फिर वास्तविक परीक्षण उपकरणों से परिणाम सत्यापित करें।
प्रमाणीकरण से पहले, यात्रा को पूरा करने के लिए केवल आवश्यक निर्भरताओं की अनुमति दें। इसमें आमतौर पर DHCP, DNS, पोर्टल और API एंडपॉइंट्स, और कोई भी स्पष्ट रूप से आवश्यक ऑपरेटिंग-सिस्टम कनेक्टिविटी जांच शामिल होती है। पूर्व-प्रमाणीकरण अनुमति-सूची को संकीर्ण रखें। एक व्यापक अनुमति-सूची कुछ मिनटों के लिए समस्या निवारण को आसान बनाती है, फिर एक ऐसी नीति बनाती है जिसकी कोई भी विश्वास के साथ समीक्षा नहीं कर सकता है।
वॉल्ड गार्डन को सुविचारित रखें
वेब अनुरोधों को वैध प्रमाणपत्र वाले HTTPS पोर्टल पर रीडायरेक्ट करें। लॉगिन से पहले पोर्टल की सामग्री और प्रमाणीकरण निर्भरताओं को अनुमति दें, लेकिन लोड न होने वाले पृष्ठ के समाधान के रूप में असंबद्ध ब्राउज़िंग की अनुमति न दें। एक walled garden generator आवश्यक प्रविष्टियों को इकट्ठा करने में मदद कर सकता है, लेकिन उपयोग में आने वाली वास्तविक पहचान, सामग्री वितरण और भुगतान सेवाओं के खिलाफ अंतिम सूची की समीक्षा करने की आवश्यकता होती है।
प्लेटफ़ॉर्म का चयन यह प्रभावित करता है कि आप इस नीति को कितना स्पष्ट रूप से व्यक्त कर सकते हैं। यदि आप किसी गेस्ट डिज़ाइन के साथ वायरलेस एन्क्रिप्शन और एंटरप्राइज़ एक्सेस विकल्पों की तुलना कर रहे हैं, तो यह WPA3 व्यवसाय गाइड उपयोगी संदर्भ प्रदान करती है। WPA3 Captive Portal की आवश्यकता को समाप्त नहीं करता है, लेकिन कर्मचारियों या प्रबंधित उपकरणों के लिए अधिक सुरक्षित रास्ते चुनते समय यह प्रासंगिक हो सकता है।
स्वीकृति परीक्षण “पेज लोड होता है” नहीं है। यह है “एक अप्रमाणित गेस्ट केवल उन्हीं गंतव्यों तक पहुंच सकता है जो हमने लक्षित किए हैं, और एक प्रमाणित गेस्ट अभी भी निजी नेटवर्क तक नहीं पहुंच सकता है”।
जब तक अतिरिक्त नियंत्रण जोखिम को कम न करें, तब तक विशेषाधिकार प्राप्त प्रशासनिक उपकरणों को Captive Portal नेटवर्क पर न रखें। NCSC VPN मार्गदर्शन नोट करता है कि Captive Portal को प्रमाणीकरण के दौरान VPN के बाहर प्रत्यक्ष ब्राउज़िंग की आवश्यकता होती है और उस प्रक्रिया के दौरान उपकरण उजागर हो सकते हैं। कर्मचारियों और प्रशासकों को आमतौर पर प्रमाणपत्र-आधारित एंटरप्राइज WiFi या अन्य नियंत्रित एक्सेस पाथ का उपयोग करना चाहिए।
सही प्रमाणीकरण विधि चुनना
ऑथेंटिकेशन एक डिज़ाइन निर्णय है, न कि केवल एक फ़ॉर्म-फ़ील्ड निर्णय। ईमेल कैप्चर किसी कैफ़े के लिए उपयुक्त हो सकता है, SSO कर्मचारियों के लिए उपयुक्त हो सकता है, iPSK पुराने उपकरणों के लिए उपयुक्त हो सकता है, और Passpoint बार-बार आने वाले उपयोगकर्ताओं के लिए पोर्टल को पूरी तरह से हटा सकता है। सही विकल्प इस बात पर निर्भर करता है कि कौन कनेक्ट हो रहा है, ऑपरेटर को क्या साबित करना है, और पसंदीदा तरीका विफल होने पर क्या होता है।
| विधि | उपयोगकर्ता घर्षण | सुरक्षा स्तर | आदर्श उपयोग का मामला |
|---|---|---|---|
| क्लिक-थ्रू या ईमेल कैप्चर | आवश्यक फ़ील्ड के आधार पर, कम से मध्यम | बुनियादी पहचान या सहमति का संकेत | सार्वजनिक अतिथि एक्सेस जहां आनुपातिक डेटा संग्रह स्वीकार्य है |
| SSO | आगंतुक उपयोगकर्ताओं के लिए मध्यम, मौजूदा कर्मचारी उपयोगकर्ताओं के लिए कम | मजबूत, निर्देशिका समर्थित एक्सेस | प्रबंधित संगठनात्मक पहचान वाले कर्मचारी और ठेकेदार |
| iPSK | प्रोविजनिंग के बाद कम, डिवाइस सेटअप के दौरान अधिक | मजबूत डिवाइस या सेगमेंट नियंत्रण | विरासत उपकरण, IoT और बहु-किराएदार वातावरण |
| Passpoint या OpenRoaming | नामांकन के बाद बहुत कम | मजबूत एन्क्रिप्टेड ऑनबोर्डिंग | लौटने वाले उपयोगकर्ता और निर्बाध सेलुलर ऑफलोड |
उपयोगकर्ता के अनुसार विधि का मिलान करें
ईमेल कैप्चर को समझना आसान है, लेकिन यह तब समस्याग्रस्त हो जाता है जब ऑपरेटर मार्केटिंग सहमति को इंटरनेट एक्सेस की शर्त मानते हैं। जहाँ संभव हो, स्पष्ट रूप से लेबल वाला गैर-मार्केटिंग मार्ग प्रदान करें, बताएं कि डेटा क्यों एकत्र किया जा रहा है, और ऐसी जानकारी मांगने से बचें जिसकी सेवा को आवश्यकता नहीं है।
SSO कर्मचारियों के लिए उपयुक्त है क्योंकि संगठन मौजूदा डायरेक्टरी से एक्सेस को जोड़ सकता है और रोज़गार या ठेकेदार की स्थिति बदलने पर इसे रद्द कर सकता है। यह एक सार्वभौमिक गेस्ट तरीका नहीं है। हो सकता है कि विज़िटर्स के पास संगत खाता न हो, और किसी उपभोक्ता को एंटरप्राइज़ आइडेंटिटी फ़्लो के माध्यम से बाध्य करने से अनावश्यक घर्षण पैदा होता है।
iPSK प्रशासकों को साझा पासवर्ड की तुलना में अधिक नियंत्रण देता है, विशेष रूप से उन उपकरणों के लिए जो आधुनिक इंटरैक्टिव प्रमाणीकरण को संभालने में असमर्थ हैं। जहां उपकरणों को अलग-अलग व्यवहार की आवश्यकता होती है, वहां अलग-अलग कुंजियों या नीतियों का उपयोग करें, और क्रेडेंशियल वितरित करने से पहले एक निरसन प्रक्रिया की योजना बनाएं।
Passpoint और OpenRoaming तब अच्छी तरह से काम करते हैं जब प्राथमिकता ब्रांडेड स्प्लैश पेज के बजाय घर्षण रहित, एन्क्रिप्टेड एक्सेस की हो। उनके लिए संगत नामांकन और पहचान अवसंरचना की आवश्यकता होती है, इसलिए वे हर स्थान पर पोर्टल को बदलने के बजाय उसे पूरक बनाते हैं।
डायरेक्टरी-समर्थित प्रमाणीकरण के लिए, एक प्रबंधित RADIUS सेवा ऑन-प्रेमिस प्रमाणीकरण स्टैक को बनाए रखने के बोझ को कम कर सकती है। RADIUS-as-a-Service आपके वायरलेस प्लेटफॉर्म में पहले से उपलब्ध क्षमताओं के साथ मूल्यांकन करने का एक विकल्प है।
विफलता और पहुंच के लिए डिज़ाइन करें
एक अच्छी तरह से योजनाबद्ध यात्रा उन आगंतुकों का ध्यान रखती है जिनके पास मोबाइल सिग्नल नहीं है, जो लोग मार्केटिंग के लिए सहमति नहीं देते हैं, सहायक तकनीक वाले उपयोगकर्ता, और ऐसे अतिथि जिन्हें चिकित्सा, कार्य या सुरक्षा कारणों से तत्काल पहुंच की आवश्यकता है। कर्मचारियों की सहायता से पहुंच, वाउचर या कोई अन्य आनुपातिक विकल्प प्रदान करें, और सुनिश्चित करें कि पेज कीबोर्ड नेविगेशन और स्क्रीन रीडर के साथ काम करता है।
पोर्टल को इंटरनेट प्रमाणीकरण को प्रचार संबंधी सहमति से अलग भी रखना चाहिए। 2025 होटल और उपभोक्ता प्रौद्योगिकी रिपोर्ट ब्रिटिश उपभोक्ताओं के एक राष्ट्रीय स्तर पर प्रतिनिधि सर्वेक्षण का वर्णन करती है और यह रेखांकित करती है कि आतिथ्य ऑपरेटरों को यह मानने के बजाय प्राथमिकताओं का परीक्षण क्यों करना चाहिए कि प्रत्येक अतिथि एक जैसी डिजिटल यात्रा चाहता है।
विक्रेता-विशिष्ट कॉन्फ़िगरेशन बारीकियां
आर्किटेक्चर विभिन्न विक्रेताओं के बीच सुसंगत रहता है, लेकिन विफलता बिंदु नहीं। हर मामले में, नियंत्रक को यह पता होना चाहिए कि अप्रमाणित क्लाइंट को कहां भेजना है, प्रमाणीकरण से पहले कौन से गंतव्य तक पहुंचा जा सकता है, और एक सफल कॉलबैक क्लाइंट की एक्सेस स्थिति को कैसे बदलता है।
Meraki
Meraki पर, गेस्ट SSID के लिए उपयुक्त स्प्लैश-पेज मोड चुनें और एक्सटर्नल पोर्टल या ऑथेंटिकेशन सेवा को कॉन्फ़िगर करें। संबंधित वॉल्ड-गार्डन और फ़ायरवॉल कंट्रोल की एक साथ समीक्षा करें। कॉलबैक ब्लॉक होने के दौरान भी एक पोर्टल सफलतापूर्वक लोड हो सकता है, जिससे उपयोगकर्ता ब्राउज़र में ऑथेंटिकेटेड रहता है लेकिन गेटवे पर अनऑथराइज़्ड रहता है।
रीडायरेक्ट मापदंडों को ध्यान से जांचें। आपके पोर्टल को स्थान, SSID और क्लाइंट सत्र की पहचान करने के लिए पर्याप्त संदर्भ की आवश्यकता होती है, लेकिन आपको URL में अनावश्यक जानकारी उजागर नहीं करनी चाहिए। प्रमाणीकरण के बाद के रिटर्न पाथ को मान्य करें और पुष्टि करें कि नीति परिवर्तन अपेक्षित नेटवर्क डिवाइस पर होता है।
Aruba
Aruba एनवायरनमेंट आमतौर पर यूजर रोल के आधार पर एक्सेस तय करते हैं। ऑथेंटिकेशन से पहले कौन सा रोल लागू होता है, सफल कॉलबैक के बाद कौन सा रोल लागू होता है, और क्या रोल की फ़ायरवॉल पॉलिसी लक्षित इंटरनेट सेवाओं की अनुमति देती है, इसकी पुष्टि करें। यदि परिणामी रोल अभी भी DNS या आउटबाउंड ट्रैफ़िक को ब्लॉक करता है तो सही ढंग से कॉन्फ़िगर किया गया एक्सटर्नल पोर्टल बेकार है।
प्री-ऑथेंटिकेशन रोल को जानबूझकर प्रतिबंधात्मक रखें। एक नए डिवाइस और एक पहले से ऑथराइज़्ड डिवाइस दोनों के साथ रोल असाइनमेंट का परीक्षण करें, क्योंकि कैश्ड स्थिति एक गलत ट्रांसफ़र को छिपा सकती है।
Ruckus
Ruckus हॉटस्पॉट सेवाओं के लिए हॉटस्पॉट प्रोफ़ाइल और WLAN के बीच संबंधों पर विशेष ध्यान देने की आवश्यकता होती है। पुष्टि करें कि बाहरी लॉगिन पेज, walled garden और प्रमाणीकरण के बाद की नीति एक ही गेस्ट सेवा से जुड़ी हैं। जब एक क्लाइंट एक्सेस पॉइंट्स के बीच मूव करता है, तो उसके रोमिंग व्यवहार की जांच करें, विशेष रूप से जहां नियंत्रक या गेटवे सत्र की स्थिति को केंद्रीय रूप से बनाए रखता है।
Mist
Mist परिनियोजन को पॉलिसी और क्लाउड-एकीकरण परतों पर परीक्षण किया जाना चाहिए। सत्यापित करें कि WLAN पॉलिसी, गेस्ट VLAN और एक्सटर्नल ऑथेंटिकेशन वर्कफ़्लो क्लाइंट स्थिति के बारे में सहमत हैं। क्लाउड-प्रबंधित दृश्यता उपयोगी है, लेकिन जब कॉलबैक एक्सेस दिए बिना सफल होता है तो यह पैकेट-स्तरीय जांच की जगह नहीं लेती है।
UniFi
UniFi के बाहरी पोर्टल सर्वर सेटिंग्स में पोर्टल URL, रीडायरेक्ट हैंडलिंग और पूर्व-प्राधिकरण एक्सेस सूची को संरेखित करने की आवश्यकता है। जब गंतव्यों का एक संकीर्ण सेट संभव हो, तो पूरे पोर्टल के पैरेंट डोमेन की अनुमति देने से बचें। लॉगिन के बाद, जांचें कि क्या क्लाइंट गेस्ट प्रतिबंध से बाहर चला गया है और क्या DNS, IPv4 और IPv6 एक ही नीति का पालन करते हैं।
एक सफल स्प्लैश पेज केवल यह साबित करता है कि ब्राउज़र पेज तक पहुंच गया। यह कॉलबैक, भूमिका परिवर्तन या फ़ायरवॉल परिणाम के बारे में कुछ नहीं बताता।
सभी विक्रेताओं में, प्रत्येक चरण पर सटीक पॉलिसी स्थिति रिकॉर्ड करें: एसोसिएटेड, एड्रेस्ड, प्री-ऑथेंटिकेटेड, ऑथेंटिकेटेड और एक्सपायर्ड। यह ट्रबलशूटिंग को ठोस बनाता है। यदि ऑथेंटिकेशन सफल होता है लेकिन इंटरनेट एक्सेस नहीं मिलता है, तो पेज को फिर से डिज़ाइन करने के बजाय कॉलबैक पाथ, ऑथराइज़ेशन स्थिति, DNS रीचेबिलिटी और गेटवे लॉग की जांच करें।
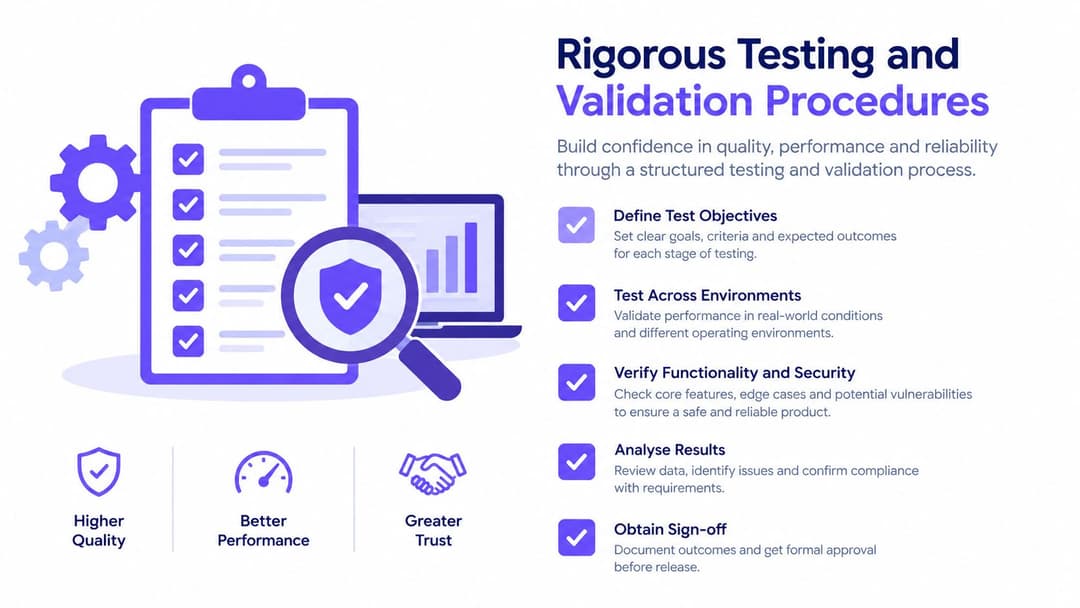
सख्त परीक्षण और सत्यापन प्रक्रियाएं
केवल एक फोन पर स्प्लैश पेज लोड होना डिप्लॉयमेंट टेस्ट नहीं है। यह सिर्फ एक विजुअल चेक है। प्रोडक्शन वैलिडेसन से यह स्थापित होना चाहिए कि नेटवर्क प्रमाणीकरण से पहले, प्रमाणीकरण के बाद, एक्सेस पॉइंट्स के बीच मूवमेंट के दौरान और किसी निर्भरता के विफल होने पर सही ढंग से व्यवहार करता है।
सुरक्षा सीमा का परीक्षण करें
गैस्ट SSID पर एक क्लिन क्लाइंट का उपयोग करें और आंतरिक सेवाओं, प्रबंधन इंटरफेस और अन्य गेस्ट क्लाइंट्स तक पहुंचने का प्रयास करें। एक अधिकृत परीक्षण डिवाइस से नियंत्रित आंतरिक-नेटवर्क स्कैन चलाएं, यह पुष्टि करें कि जहां आवश्यक हो वहां क्लाइंट-टू-क्लाइंट ट्रैफ़िक अवरुद्ध है, और फ़ायरवॉल लॉग व WLAN नीति काउंटर दोनों का निरीक्षण करें।
अप्रमाणित और प्रमाणित स्थितियों का अलग-अलग परीक्षण करें। एक अप्रमाणित क्लाइंट को केवल पोर्टल की खोज के लिए आवश्यक DHCP और DNS व्यवहार, और स्वीकृत पूर्व-प्राधिकरण गंतव्य प्राप्त होने चाहिए। प्राधिकरण के बाद, क्लाइंट को कॉर्पोरेट, प्रबंधन या प्रतिबंधित डिवाइस नेटवर्क में मार्ग प्राप्त किए बिना इंटरनेट पहुंच प्राप्त करनी चाहिए।
वास्तविक डिवाइस व्यवहार का परीक्षण करें
iOS, Android, Windows और macOS डिवाइस का उपयोग करें। कैप्टिव नेटवर्क असिस्टेंट पूर्ण ब्राउज़र की तुलना में अलग व्यवहार कर सकते हैं, खासकर तब जब पोर्टल जटिल JavaScript का उपयोग करता है, डोमेन में रीडायरेक्ट करता है या VPN पर निर्भर करता है। NCSC विशेष रूप से उपलब्ध होने पर प्लेटफ़ॉर्म के कैप्टिव-पोर्टल हेल्पर का उपयोग करने और सार्वजनिक WiFi को अविश्वसनीय मानने की सलाह देता है।
इस सत्यापन सूची के माध्यम से काम करें:
- सर्टिफिकेट की जांच: पुष्टि करें कि पोर्टल अपने नाम के लिए एक वैध सर्टिफिकेट प्रस्तुत करता है और क्लाइंट्स को कोई सर्टिफिकेट चेतावनी प्राप्त नहीं होती है।
- DNS व्यवहार: जांचें कि ऑथेंटिकेशन से पहले का DNS सही ढंग से काम कर रहा है और प्राइवेट DNS या DNS-over-HTTPS सेटिंग्स अप्रत्याशित रूप से नीति को बायपास नहीं करती हैं।
- IPv4 और IPv6: दोनों प्रोटोकॉल पर समान नियंत्रण लागू करें। एक IPv6 पाथ जो Captive Policy को बायपास करता है, वह एक डिप्लॉयमेंट विफलता है।
- रोमिंग: एक्सेस पॉइंट्स के बीच मूव करें और सत्यापित करें कि सत्र सुसंगत रहता है या नीति के अनुसार समाप्त हो जाता है।
- VPN स्टार्टअप: पोर्टल फ्लो को पूरा करें, फिर पुष्टि करें कि VPN तुरंत स्थापित हो सकता है। यह न मान लें कि हमेशा चालू रहने वाला VPN कैप्टिव स्थिति के माध्यम से ऑथेंटिकेट हो सकता है।
- टाइमआउट: सत्रों को समाप्त होने दें और सत्यापित करें कि क्लाइंट अपेक्षा के अनुसार प्रतिबंधित स्थिति में वापस आ जाता है।
- विफलता प्रबंधन: एक नियंत्रित परीक्षण में कंट्रोलर, गेटवे या पोर्टल निर्भरता को डिस्कनेक्ट करें और दस्तावेज करें कि एक्सेस बंद हो जाता है, खुला रहता है या पुराने सत्रों को छोड़ देता है।
MAC मान्यताओं के बिना पहचान का परीक्षण करें
स्थायी पहचान के रूप में MAC एड्रेस का उपयोग न करें। रैंडमाइज्ड MAC एड्रेस, रोमिंग और डिवाइस रीसेट MAC-आधारित पहचान को अस्थिर बनाते हैं। कम समय वाले प्रमाणित सत्रों और केंद्रीय लॉग का उपयोग करें, फिर गोपनीयता-पता सक्षम करके बार-बार कनेक्शन का परीक्षण करें।
यदि आपने विफलता का परीक्षण नहीं किया है, तो आपने पोर्टल का परीक्षण नहीं किया है।
परिचालन प्रशासन और निर्देशिका एकीकरण
जब पोर्टल को एक बार के लॉन्च प्रोजेक्ट के रूप में देखा जाता है, तो गेस्ट नेटवर्क को प्रबंधित करना कठिन हो जाता है। पहले विज़िटर के कनेक्ट होने से पहले स्वामित्व, नीति, प्रतिधारण और एस्केलेशन को परिभाषित करें। ऑपरेटर को पता होना चाहिए कि संदिग्ध गतिविधि की समीक्षा कौन करता है, पोर्टल को कौन बदल सकता है, और एक्सेस को कितनी जल्दी रद्द किया जा सकता है।
कर्मचारियों और ठेकेदारों के लिए डायरेक्टरी एकीकरण विशेष रूप से मूल्यवान है। कर्मचारियों की पहुंच प्रक्रिया को संगठन की चुनी हुई पहचान डायरेक्टरी, जैसे Microsoft Entra ID, Google Workspace या Okta से जोड़ें, फिर डायरेक्टरी समूहों को नेटवर्क भूमिकाओं से मैप करें। प्रोविजनिंग को रोजगार या अनुबंध की स्थिति का पालन करना चाहिए, और निरस्तीकरण को मैन्युअल स्प्रेडशीट के बजाय डायरेक्टरी परिवर्तनों का पालन करना चाहिए।
जांच के लिए पर्याप्त लॉग रखें
प्रमाणीकरण का परिणाम, निर्दिष्ट डिवाइस या सत्र पहचानकर्ता, टाइमस्टैम्प, एक्सेस पॉइंट या स्थान और नीति संस्करण रिकॉर्ड करें। प्रशासनिक पहुंच को प्रतिबंधित रखें, घड़ियों को सिंक करें, केंद्रीय लॉग स्टोरेज की रक्षा करें और परिनियोजन से पहले अवधारण अवधि को परिभाषित करें। व्यक्तिगत डेटा को कम से कम करें, और आगंतुकों को उद्देश्य और अवधारण अवधि को स्पष्ट रूप से बताएं।
सरकारी वायरलेस-सुरक्षा दिशानिर्देशों के अनुसार सफल गेस्ट Captive Portal प्रमाणीकरण को लॉग या मॉनिटर करना, बार-बार विफल प्रयासों की जांच करना और स्वीकार्य-उपयोग नीति के अनुसार गेस्ट गतिविधियों की निगरानी करना आवश्यक है। यह एक व्यावहारिक ऑपरेटिंग मॉडल का भी समर्थन करता है:
- बार-बार की विफलताएं: प्रयासों की दर को सीमित करें और संदिग्ध पैटर्न पर अलर्ट करें।
- नीति का उल्लंघन: प्रकाशित स्वीकार्य-उपयोग नीति के खिलाफ गतिविधि की समीक्षा करें।
- पोर्टल में बदलाव: व्यापक रिलीज से पहले एक नियंत्रित स्थान में बदलावों का परीक्षण करें।
- इंसिडेंट रिस्पॉन्स: सत्रों को ब्लॉक करने, क्रेडेंशियल्स को अक्षम करने और प्रासंगिक रिकॉर्ड सुरक्षित रखने के लिए एक स्पष्ट मार्ग बनाए रखें।
- गोपनीयता समीक्षा: उन फ़ील्ड्स और रिटेंशन को हटाएं जो बताए गए उद्देश्य के लिए आवश्यक नहीं हैं।
सेवा गुणवत्ता और नियंत्रण को मापें
यदि गेस्ट इसे छोड़ देते हैं या कर्मचारी टालने योग्य लॉगिन समस्याओं को हल करने में अपना समय बिताते हैं, तो एक पोर्टल सुरक्षित होने के बावजूद परिचालन रूप से विफल हो सकता है। साइट और डिवाइस प्रकार द्वारा पोर्टल पूर्णता दर, इंटरनेट-प्राप्ति का औसत समय, प्रमाणीकरण विफलता दर, हेल्प-डेस्क घटनाओं और नीति-उल्लंघन अलर्ट को ट्रैक करें।
नियंत्रणों को कमजोर करके पूर्णता दर को बेहतर बनाने का प्रयास न करें। एक छोटा फॉर्म डेटा गुणवत्ता की समस्याओं को बढ़ाते हुए पहुंच में सुधार कर सकता है, और एक व्यापक walled garden जोखिम को बढ़ाते हुए सपोर्ट टिकटों को कम कर सकता है। सही डिज़ाइन इंटरनेट तक तेज़ी से पहुंच प्रदान करता है, आनुपातिक साक्ष्य रिकॉर्ड करता है, गेस्ट ट्रैफ़िक को अलग करता है और कुछ गलत होने पर ऑपरेटरों को एक रक्षात्मक प्रतिक्रिया देता है।
Purple क्लाउड Captive Portal और पहचान-आधारित नेटवर्किंग क्षमताएं प्रदान करता है जो Meraki, Aruba, Ruckus, Mist और UniFi जैसे मौजूदा परिवेशों के साथ काम करती हैं, जिसमें ब्रांडेड गेस्ट प्रमाणीकरण, निर्देशिका-कनेक्टेड स्टाफ एक्सेस और परिचालन विश्लेषण शामिल हैं। अपने वर्तमान गेस्ट VLAN, प्रमाणीकरण फ़ॉलबैक और लॉगिंग नियंत्रणों की समीक्षा करें, फिर यह आकलन करने के लिए Purple पर जाएं कि इसका प्लेटफ़ॉर्म आपके Captive Portal सेटअप में कैसे फिट बैठ सकता है।