आपको एक ऐसा UK एस्टेट विरासत में मिला है जहां कॉर्पोरेट WiFi पासवर्ड बैक-ऑफिस फ़ोल्डर में प्रिंटेड है, जिसे रिसेप्शन, हाउसकीपिंग, ठेकेदारों और पूर्व कर्मचारियों द्वारा साझा किया जाता है। अतिथि नेटवर्क को अलग से प्रबंधित किया जाता है, डिवाइस ऑनबोर्डिंग मैन्युअल निर्देशों पर निर्भर है, और एक ऑडिटर यह जानना चाहता है कि किस व्यक्ति ने प्रत्येक कनेक्शन को अधिकृत किया है। इस बीच, संगठन ने अपनी एप्लिकेशन पहचान को Microsoft Entra ID पर स्थानांतरित कर दिया है और उम्मीद करता है कि WiFi भी इसका पालन करेगा।
वह अपेक्षा समझ में आती है, लेकिन आर्किटेक्चर को अक्सर गलत तरीके से वर्णित किया जाता है। Microsoft Entra ID एक मूल RADIUS सेवा प्रदान नहीं करता है। Microsoft की प्रलेखित स्थिति यह है कि Entra - जुड़े डिवाइस ऑन-प्रिमाइसेस कंप्यूटर ऑब्जेक्ट और प्रमाणपत्र के आधार पर RADIUS प्रमाणीकरण का उपयोग नहीं कर सकते हैं, इसलिए आधुनिक डिज़ाइन इसके बजाय EAP-TLS, Intune - जारी प्रमाणपत्रों और एक अलग RADIUS परत पर भरोसा करते हैं (Microsoft का Entra RADIUS मार्गदर्शन)। एक बार जब वह अंतर स्पष्ट हो जाता है, तो परिनियोजन को डिज़ाइन करना, परीक्षण करना और उसका समर्थन करना कहीं अधिक आसान हो जाता है।
क्यों Microsoft Entra ID WiFi प्रमाणीकरण प्रयास के योग्य है
एक साझा प्री-शेयर्ड की (key) शुरुआत में काम कर सकती है, फिर किसी कर्मचारी के जाने के बाद, किसी ठेकेदार द्वारा इसे निजी डिवाइस पर कॉपी कर लेने पर, या किसी गेस्ट द्वारा स्टाफ के लिए बने नेटवर्क पर पहुंचने के बाद भी एक्टिव रह सकती है। उस की (key) को बदलना अपने आप में एक परिचालन समस्या पैदा करता है। प्रत्येक प्रबंधित लैपटॉप, हैंडसेट, टिल, टैबलेट और अन्य डिवाइस को नया सीक्रेट प्राप्त होना चाहिए, जो अक्सर होटलों, अस्पतालों और रिटेल साइटों पर फैला होता है।
Entra ID WiFi ऑथेंटिकेशन ट्रस्ट की इकाई को पासवर्ड से बदलकर आइडेंटिटी और डिवाइस में बदल देता है। EAP-TLS एक अधिकृत उपयोगकर्ता या डिवाइस की पहचान करने के लिए सर्टिफिकेट-समर्थित कनेक्शन का उपयोग करता है। Intune नियंत्रित करता है कि किन प्रबंधित एंडपॉइंट्स को वह सर्टिफिकेट और मिलान करने वाला WiFi प्रोफाइल प्राप्त होता है। एक्सेस पॉइंट को अभी भी RADIUS की आवश्यकता होती है, इसलिए Entra ID डायरेक्टरी और पॉलिसी सोर्स है, न कि वायरलेस ऑथेंटिकेशन एंडपॉइंट। यह आर्किटेक्चरल अंतर वह विवरण है जिसे कई सरलीकृत गाइड छोड़ देते हैं।
व्यावहारिक नियम: WiFi को एक पहचान-बद्ध सेवा के रूप में मानें: इसके लिए एक प्रमाणपत्र और Intune दायरे की आवश्यकता होती है, कभी भी Microsoft Entra ID उपयोगकर्ता नाम और पासवर्ड कॉपी-पेस्ट की नहीं।
ऑनबोर्डिंग दोहराने योग्य बन जाती है। सही ढंग से स्कोप किया गया Intune प्रोफाइल स्टाफ से कोई की (key) टाइप करने या साझा करने के लिए कहे बिना SSID, ट्रस्टेड सर्टिफिकेट चेन और सर्टिफिकेट चयन को कॉन्फ़िगर कर सकता है। ऑफबोर्डिंग को भी एक निश्चित कंट्रोल पाथ मिलता है। किसी डिवाइस को रिटायर करने से सर्टिफिकेट लाइफसाइकिल एक्शन ट्रिगर हो सकते हैं, बजाय इसके कि एडमिनिस्ट्रेटर को हर उस स्थान को खोजना पड़े जहां एक साझा पासवर्ड स्टोर किया गया था।
अनुपालन का मामला भी उतना ही व्यावहारिक है। UK के संगठनों को साझा परिसरों और विनियमित वातावरणों में कर्मचारियों, मेहमानों, आपूर्तिकर्ताओं और अप्रबंधित उपकरणों को अलग करना होगा। एक समर्पित enterprise WiFi security guide उपयोगी पृष्ठभूमि प्रदान करता है, जबकि उत्पादन डिजाइन को स्पष्ट निर्णयों की आवश्यकता होती है: मेहमानों की पहुंच को कर्मचारियों के EAP-TLS से अलग रखें, RADIUS को प्रस्तुत की गई पहचान को रिकॉर्ड करें, और यह परिभाषित करें कि पहुंच को कैसे हटाया जाता है।
Entra एडमिन सेंटर इस डिज़ाइन के लिए कोई सिंगल स्विच प्रदान नहीं करता है। PKI, Intune, RADIUS पॉलिसी और वायरलेस सेटिंग्स को मिलकर काम करना चाहिए, और पुराने Apple, Windows, Android तथा साझा डिवाइस अलग-अलग सर्टिफिकेट या प्रोफाइल व्यवहार प्रदर्शित कर सकते हैं। उस इंटीग्रेशन का काम वास्तविक है, लेकिन यह एक नाजुक साझा सीक्रेट को एक दोहराने योग्य नियंत्रण से बदल देता है जिसे एक मिश्रित UK एस्टेट में लागू किया जा सकता है।
मुख्य बिल्डिंग ब्लॉक्स जिनकी आपको आवश्यकता है
एक होटल गेस्ट नेटवर्क, अस्पताल वार्ड या रिटेल ब्रांच पहले सर्टिफिकेट चेक पर ही विफल हो सकते हैं, जबकि एक्सेस पॉइंट अभी भी एक स्वस्थ SSID की रिपोर्ट करता है। Intune विजार्ड को खोलने से पहले आर्किटेक्चर को परिभाषित करके उस भ्रम को रोकें। चार घटकों को एक पहचान श्रृंखला पर सहमत होना चाहिए:
- एक सर्टिफिकेट अथॉरिटी। Microsoft PKI, AD CS, या एक प्रबंधित सर्टिफिकेट प्रदाता के साथ शुरुआत करें। RADIUS नीति को ट्यून करने से पहले CA को Client Authentication EKU के साथ सर्टिफिकेट जारी करना होगा, और RADIUS सेवा को जारी करने वाली चेन पर भरोसा करना होगा।
- एक RADIUS लेयर। NPS, Aruba ClearPass, Cisco ISE या एक RADIUS-as-a-Service प्लेटफॉर्म एक्सेस पॉइंट्स से 802.1X एक्सचेंज को समाप्त करता है। Entra ID में कोई मूल RADIUS विशेषता नहीं है। NPS एक्सटेंशन RADIUS अनुरोधों को Entra-समर्थित जांचों के अनुकूल बनाता है, न कि Entra को एक RADIUS सर्वर में बदलता है, जैसा कि RADIUS सीमा पर Microsoft Q&A में समझाया गया है।
- Intune. Intune विश्वसनीय रूट, SCEP या PKCS सर्टिफिकेट प्रोफाइल और WiFi कॉन्फ़िगरेशन वितरित करता है। इसके असाइनमेंट डिवाइस स्कोप को भी नियंत्रित करते हैं, ताकि कोई अधूरा प्रोफाइल पूरी एस्टेट तक न पहुंचे।
- नेटवर्क नीति। RADIUS को यह परिभाषित करना होगा कि एक सफल सर्टिफिकेट क्या अनुमति देता है। वह एक स्टाफ VLAN, एक क्लिनिकल सेगमेंट, एक प्रतिबंधित रिटेल नेटवर्क या एक डिवाइस-विशिष्ट ACL हो सकता है।
निर्भरता क्रम में निर्माण करें
RADIUS को ट्यून करने से पहले CA टेम्पलेट को प्रकाशित और मान्य करें। जारीकर्ता, विषय या SAN, सर्टिफिकेट श्रृंखला और Client Authentication EKU की जांच करें। अन्यथा, विफल हैंडशेक एक RF या SSID त्रुटि की तरह लग सकते हैं जबकि डिवाइस के पास कोई उपयोगी सर्टिफिकेट नहीं होता है।
विश्वास दोनों दिशाओं में काम करना चाहिए। प्रबंधित डिवाइस उस CA पर भरोसा करते हैं जिसने RADIUS सर्वर सर्टिफिकेट पर हस्ताक्षर किए हैं, जबकि RADIUS उस CA पर भरोसा करता है जिसने क्लाइंट सर्टिफिकेट जारी किया है। एक्सेस पॉइंट्स को RADIUS सर्वर एड्रेस और साझा सीक्रेट की आवश्यकता होती है। वे सीधे Entra के खिलाफ प्रमाणित नहीं होते हैं।
तय करें कि पॉलिसी कहां रहती है
NPS, ClearPass और ISE वायरलेस पॉलिसी लागू कर सकते हैं, लेकिन उनके नियम मॉडल और एट्रिब्यूट हैंडलिंग भिन्न होते हैं। SSID-to-VLAN मैपिंग के लिए सत्य का एक स्रोत चुनें, उसका दस्तावेजीकरण करें, और AP डैशबोर्ड और RADIUS नियमों को परस्पर विरोधी परिणाम देने से रोकें।
UK के एक पब्लिक-सेक्टर लिस्टिंग में public key authentication के लिए Entra ID सपोर्ट का विवरण दिया गया है, जिसमें TLS क्लाइंट सर्टिफिकेट के साथ-साथ फेडरेशन और टू-फैक्टर ऑथेंटिकेशन (UK public-sector Entra ID listing) शामिल हैं। यह सर्टिफिकेट मॉडल अभी भी अलग PKI और RADIUS घटकों पर निर्भर करता है।
Intune के माध्यम से सर्टिफिकेट जारी करना और WiFi प्रोफाइल पुश करना
प्रबंधित डिवाइसों के लिए, EAP-TLS सर्टिफिकेट चयन पर सफल या विफल होता है। Intune बिना उपयोगकर्ता इंटरैक्शन के प्रोफाइल डिलीवर कर सकता है, लेकिन यह एक ऐसे सर्टिफिकेट टेम्पलेट की भरपाई नहीं कर सकता जिसमें सही उपयोग, जारीकर्ता या विषय मैपिंग का अभाव हो।
सर्टिफिकेट पाथ स्थापित करें
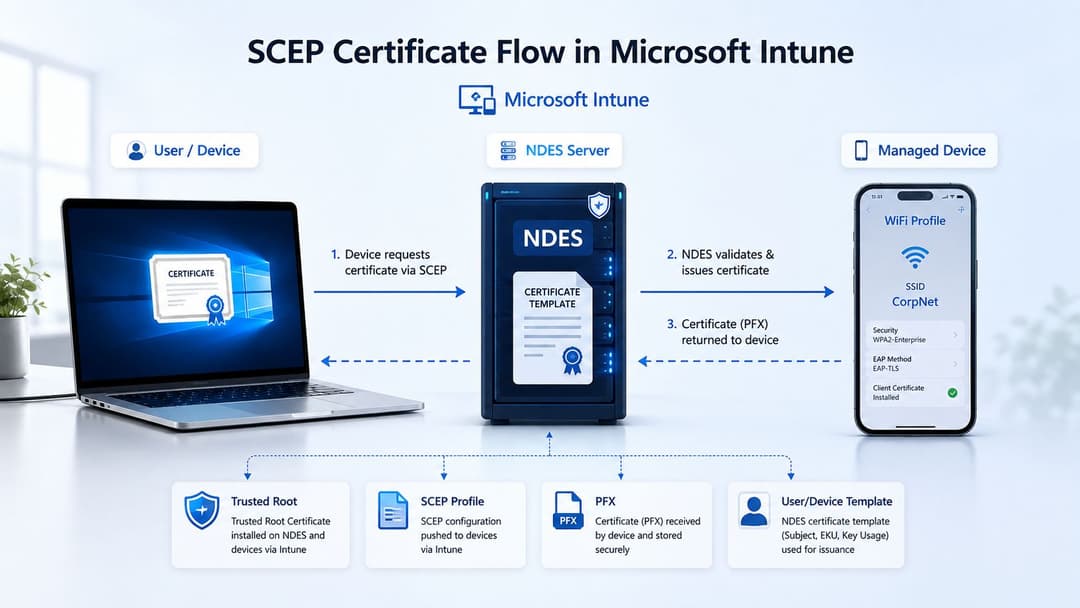
पहले विश्वसनीय रूट CA प्रोफाइल को तैनात करें। SCEP के साथ, एक सर्टिफिकेट प्रोफाइल बनाएं जो NDES सेवा की ओर इशारा करती हो और Intune Certificate Connector का उपयोग करती हो। प्रोफाइल को प्रकाशित SCEP एंडपॉइंट, सही सर्टिफिकेट टेम्पलेट और एक चैलेंज मैकेनिज्म को संदर्भित करना चाहिए जो अनधिकृत अनुरोधों को रोकता है।
सर्टिफिकेट को स्वयं अपने एक्सटेंडेड की यूसेज में Client Authentication की आवश्यकता होती है। यह तय करें कि सब्जेक्ट और SAN डिवाइस, यूजर या दोनों की पहचान करते हैं या नहीं। यह निर्णय RADIUS मैपिंग, शेयर्ड-डिवाइस व्यवहार और बाद में किसी ऑथेंटिकेशन इवेंट की जांच करने के तरीके को प्रभावित करता है।
एक PFX प्रोफाइल वहां काम कर सकती है जहां प्रमाणपत्रों को एक स्वीकृत वर्कफ़्लो के माध्यम से जनरेट और पैकेज किया जाता है, लेकिन एक विविध प्रबंधित एस्टेट में SCEP को संचालित करना आमतौर पर आसान होता है क्योंकि डिवाइस अपने स्वयं के प्रमाणपत्र का अनुरोध और नवीनीकरण कर सकता है। महत्वपूर्ण बिंदु निरंतरता है। प्रत्येक प्लेटफ़ॉर्म को एक ऐसी चेन और प्रमाणपत्र मिलना चाहिए जिसे RADIUS नीति समझती हो।
WiFi पेलोड कॉन्फ़िगर करें
सटीक SSID, सुरक्षा मोड और EAP विधि के साथ WiFi प्रोफ़ाइल बनाएं। EAP-TLS चुनें, प्रोफ़ाइल को SCEP कॉन्फ़िगरेशन द्वारा जारी प्रमाणपत्र से बाध्य करें, और सर्वर प्रमाणपत्र सत्यापन सक्षम करें। सटीक RADIUS सर्वर नाम जोड़ें ताकि कोई डिवाइस ट्रस्ट निर्णय के दौरान किसी मिलती-जुलती सेवा को स्वीकार न करे। Microsoft - संरेखित UK परिनियोजन मार्गदर्शन एक विश्वसनीय रूट, एक SCEP क्लाइंट - प्रमाणपत्र प्रोफ़ाइल और WiFi प्रोफ़ाइल में सटीक RADIUS नामों की अनुशंसा करता है (UK Entra ID WiFi सेटअप मार्गदर्शन)।
वह फ़ील्ड जो बार-बार विफलताओं का कारण बनता है, वह है प्रमाणपत्र मिलान। Windows, macOS, iOS और Android पर, WiFi प्रोफाइल को अपेक्षित CA द्वारा जारी किए गए और इच्छित EKU वाले प्रमाणपत्र का चयन करना चाहिए। यदि प्रोफाइल तैनात हो जाता है लेकिन ऑपरेटिंग सिस्टम उस प्रमाणपत्र का चयन नहीं कर पाता है, तो डिवाइस किसी अनुपयुक्त विधि का सहारा ले सकता है या कनेक्शन को अस्वीकार कर सकता है।
SCEP और WiFi प्रोफाइल को समान पायलट डिवाइस ग्रुप में स्कोप करें। सर्टिफिकेट इंस्टॉलेशन के लिए डिवाइस लॉग्स की जांच करें, पुष्टि करें कि रूट ट्रस्टेड है, फिर RADIUS पॉलिसी बदलने से पहले चयनित क्लाइंट सर्टिफिकेट का निरीक्षण करें। एक सर्टिफिकेट हेल्थ चेक, जैसे कि यह SSL certificate checker, पब्लिक-फेसिंग सर्टिफिकेट साइड को मान्य करने में मदद कर सकता है, लेकिन आंतरिक EAP-TLS ट्रबलशूटिंग अभी भी डिवाइस और RADIUS लॉग्स पर निर्भर करती है।
इसे अपने नेटवर्क और RADIUS परत से जोड़ना
एक्सेस पॉइंट एक 802.1X सप्लीकेंट देखता है। यह Microsoft Entra ID को नहीं देखता है। डिवाइस अपना क्लाइंट सर्टिफिकेट प्रस्तुत करता है, AP EAP एक्सचेंज को RADIUS पर फॉरवर्ड करता है, और RADIUS सेवा सर्टिफिकेट चेन को सत्यापित करती है और नेटवर्क पॉलिसी लागू करती है।
सामान्य प्रवाह है:
- डिवाइस एंटरप्राइज SSID के साथ जुड़ता है।
- AP EAP-TLS ट्रैफ़िक को NPS, ClearPass, ISE या किसी होस्ट की गई RADIUS सर्विस पर फॉरवर्ड करता है।
- RADIUS ट्रस्टेड जारीकर्ता CA के खिलाफ क्लाइंट सर्टिफिकेट को सत्यापित करता है।
- पॉलिसी इंजन सर्टिफिकेट पहचान को किसी अकाउंट, डिवाइस या ग्रुप से मैप करता है।
- RADIUS रिस्पॉन्स अनुमत VLAN या एक्सेस पॉलिसी असाइन करता है।
विक्रेता कॉन्फ़िगरेशन अंतर
Meraki डैशबोर्ड को आमतौर पर RADIUS सर्वर विवरण, शेयर्ड सीक्रेट और सर्टिफिकेट वैलिडेशन सेटिंग्स की आवश्यकता होती है, जिसमें AAA ओवरराइड का उपयोग वहां किया जाता है जहां RADIUS रिस्पॉन्स सेगमेंटेशन को नियंत्रित करता है। Aruba डिप्लॉयमेंट अक्सर RADIUS सर्वर ग्रुप और सर्वर-डेरिवेशन नियमों पर निर्भर करते हैं। Ruckus SmartZone को EAP-TLS चयनित होने के साथ AAA कॉन्फ़िगरेशन की आवश्यकता होती है, जबकि Juniper Mist WLAN टेम्पलेट RADIUS क्लस्टर की ओर संकेत करते हैं। UniFi नेटवर्क एक RADIUS प्रोफाइल का उपयोग करता है और इसके लिए सावधानीपूर्वक हैंडलिंग की आवश्यकता हो सकती है जहां EAP-TLS के साथ लिगेसी EAP-TTLS बना हुआ है।
उन एस्टेट्स के लिए जो संपूर्ण सर्वर प्लेटफ़ॉर्म को संचालित किए बिना एक अलग RADIUS लेयर चाहते हैं, Purple का RADIUS-as-a-Service एक होस्टेड विकल्प है। NPS, ClearPass, ISE और होस्ट की गई सेवाएं सभी इसमें फिट हो सकती हैं, लेकिन वे हर प्रमाणपत्र विशेषता या नीति शर्त की सटीक रूप से एक जैसी व्याख्या नहीं करेंगी।
| विक्रेता | RADIUS auth सर्वर | EAP प्रकार | प्रमाणपत्र विशेषता | सामान्य त्रुटि |
|---|---|---|---|---|
| Meraki | NPS, ISE, ClearPass या होस्ट किया गया RADIUS | EAP-TLS | जारीकर्ता और SAN | AAA ओवरराइड एक वैध उपयोगकर्ता को गलत VLAN में डाल सकता है |
| Aruba | NPS, ClearPass, ISE या होस्ट किया गया RADIUS | EAP-TLS | SAN या UPN | सर्वर - व्युत्पत्ति नियम क्रम कर्मचारियों को अतिथि नीति पर भेज सकता है |
| Ruckus | SmartZone - कनेक्टेड RADIUS | EAP-TLS | विषय और जारीकर्ता | AAA सेटिंग्स में EAP प्रकार की विसंगति को भूलना आसान है |
| Juniper Mist | RADIUS क्लस्टर | EAP-TLS | SAN या मैप की गई पहचान | WLAN टेम्पलेट किसी अपूर्ण सर्वर समूह को संदर्भित कर सकता है |
| UniFi | नेटवर्क एप्लिकेशन RADIUS प्रोफाइल | EAP-TLS या नियंत्रित विरासत पद्धति | प्रमाणपत्र पहचान | मिश्रित EAP तरीके वास्तविक विफलता को अस्पष्ट कर सकते हैं |
NPS पर, EAP-TLS प्रमाणपत्र गुणों का निरीक्षण करें और परिभाषित करें कि क्या जारीकर्ता (issuer), विषय (subject) या SAN खाता मैपिंग की आपूर्ति करता है। एक आम गलती यह मानना है कि सामान्य नाम ही उपयोगकर्ता नाम है जब RADIUS सेवा SAN को UPN के रूप में पार्स करती है। यह उपयोगकर्ता मैपिंग को बाधित करता है और केवल-डिवाइस या साझा-डिवाइस प्रवाहों को भी बाधित कर सकता है।
जहां एस्टेट को लचीलेपन की आवश्यकता हो वहां लोड-बैलेंस्ड RADIUS क्लस्टर का उपयोग करें, और प्रति-SSID समझदारी से फेलओवर टाइमर सेट करें। यह न मानें कि क्लाउड RADIUS सेवा वास्तविक समय में निरसन (revocation) लागू करती है। कुछ होस्टेड उपकरणों में पहुंच योग्य CRL या OCSP सत्यापन की कमी होती है, इसलिए निर्देशिका खाता बदलने के बाद भी प्रमाणपत्र स्वीकृत रह सकता है।
स्टाफ WiFi के लिए तत्काल रिवोकेशन और कंडीशनल एक्सेस
मुश्किल सवाल यह नहीं है कि कोई डिवाइस नामांकित हो सकता है या नहीं। बल्कि यह है कि HR द्वारा किसी खाते को अक्षम करने के बाद क्या होता है।
कंडीशनल एक्सेस (Conditional Access) समर्थित Entra साइन-इन का मूल्यांकन करता है। यह पहले से स्थापित 802.1X सत्र में हस्तक्षेप नहीं करता है और इसे केवल इसलिए समाप्त नहीं करता क्योंकि डायरेक्टरी की स्थिति बदल गई है। लैपटॉप पर पहले से इंस्टॉल किया गया सर्टिफिकेट तब तक क्रिप्टोग्राफिक रूप से मान्य रह सकता है जब तक कि वह समाप्त न हो जाए या RADIUS सेवा सर्टिफिकेट निरसन जांच (certificate revocation checking) के माध्यम से इसे अस्वीकार न कर दे। यह निरसन डिजाइन को नामांकन प्रदर्शन (enrolment demo) से अधिक महत्वपूर्ण बनाता है।
सर्टिफिकेट विंडो कम करें
पहला समाधान सर्टिफिकेट की कम समय-सीमा है। Intune SCEP प्रोफाइल ऐसे सर्टिफिकेट जारी कर सकते हैं जो नियमित रूप से नवीनीकृत होते हैं, जिससे यह सीमित हो जाता है कि कोई सेवानिवृत्त उपकरण कब तक अन्यथा मान्य क्रेडेंशियल प्रस्तुत करना जारी रख सकता है। उपयुक्त विंडो खतरे के मॉडल, डिवाइस की उपलब्धता और परिचालन सहनशीलता पर निर्भर करती है। छोटी समय-सीमा विश्वसनीय नवीनीकरण पर निर्भरता बढ़ाती है, इसलिए उन उपकरणों का परीक्षण करें जो ऑफलाइन रहते हैं या प्रतिबंधित नेटवर्क के पीछे काम करते हैं।
दूसरा समाधान सक्रिय रिवोकेशन चेकिंग है। एक पहुंच योग्य CRL प्रकाशित करें या OCSP संचालित करें, फिर पुष्टि करें कि RADIUS सर्वर इससे परामर्श करते हैं। NPS और ClearPass कॉन्फ़िगरेशन स्वस्थ दिखाई दे सकते हैं, भले ही वे रिवोकेशन की अनदेखी कर रहे हों क्योंकि चेक अक्षम है या RADIUS नेटवर्क से वितरण बिंदु पहुंच योग्य नहीं है।
जो परिचालन उपाय मायने रखता है वह डायरेक्टरी अक्षम होने और पहले अस्वीकृत वायरलेस पैकेट के बीच का अंतर है।
Intune रिटायरमेंट और वाइप वर्कफ़्लो अभी भी मूल्यवान हैं, विशेष रूप से खोए हुए या साझा किए गए उपकरणों के लिए, लेकिन वे किसी बंद पड़े एंडपॉइंट से सर्टिफिकेट को जादुई रूप से नहीं मिटाते हैं। सर्टिफिकेट अगली बार डिवाइस को मैनेजमेंट निर्देश मिलने पर एक्सपायरी, रिवोकेशन या रिमूवल के माध्यम से अनुपयोगी हो जाता है। टीमों को उस समय अंतराल को डॉक्यूमेंट करना चाहिए और ऑफबोर्डिंग अभ्यासों के दौरान इसका परीक्षण करना चाहिए।
Entra सतत एक्सेस मूल्यांकन चयनित क्लाउड एप्लिकेशन परिदृश्यों के लिए त्वरित नियंत्रण निर्णयों का समर्थन करता है। यह वर्तमान में EAP-TLS को ब्राउज़र-शैली का कंडीशनल एक्सेस ट्रांजैक्शन नहीं बनाता है, इसलिए WiFi अभी भी सर्टिफिकेट की वैधता और RADIUS निरसन व्यवहार पर निर्भर करता है। व्यापक प्रमाणीकरण मॉडल की समीक्षा करने वाले पाठकों के लिए, एडमंटन उपयोगकर्ताओं के लिए यह MFA गाइड इस बारे में उपयोगी संदर्भ प्रदान करता है कि मजबूत साइन-इन आश्वासन नेटवर्क सर्टिफिकेट प्रमाणीकरण से कैसे भिन्न है।
अतिथि एक्सेस को अपने स्वयं के नियंत्रण नियंत्रण (कंट्रोल प्लेन) की आवश्यकता होती है। UK सार्वजनिक-क्षेत्र के अभ्यास, जिसमें GovWifi शामिल है, इस बात पर जोर देते हैं कि विजिटर्स और साझा एक्सेस को उसी स्टाफ प्रमाणपत्र वर्कफ़्लो में मजबूर नहीं किया जाना चाहिए (UK Entra WiFi एकीकरण मार्गदर्शन)।
सामान्य विफलता मोड्स का परीक्षण और समस्या निवारण
एक लैब टेस्ट साबित करता है कि एक डिवाइस कनेक्ट हो सकता है। एक प्रोडक्शन रोलआउट साबित करता है कि गलत डिवाइस कनेक्ट नहीं हो सकता है, एक रिवोक्ड सर्टिफिकेट को अस्वीकार कर दिया जाता है, और एक गेस्ट को स्टाफ पॉलिसी नहीं मिल सकती है।
सर्टिफिकेट से शुरुआत करें
EAP-TLS विफलता के लिए, AP को बदलने से पहले क्लाइंट सर्टिफिकेट का निरीक्षण करें। श्रृंखला, जारीकर्ता, SAN, समाप्ति तिथि और Client Authentication EKU की पुष्टि करें। फिर जांचें कि क्या WiFi प्रोफाइल उस सर्टिफिकेट का चयन करती है और क्या डिवाइस RADIUS सर्वर सर्टिफिकेट पर भरोसा करता है।
SCEP लूप आमतौर पर Intune, NDES और सर्टिफिकेट टेम्पलेट के बीच बेमेल होने का संकेत देते हैं। चैलेंज URL को सत्यापित करें, पुष्टि करें कि NDES कनेक्टर अकाउंट के पास आवश्यक टेम्पलेट अनुमतियां हैं, और SCEP प्रोफाइल URI की तुलना प्रकाशित NDES URL (इसके ट्रेलिंग स्लैश सहित) से करें। गलत टेम्पलेट से जारी किया गया सर्टिफिकेट सफल एनरोलमेंट जैसा दिख सकता है, जबकि वह WiFi के लिए अनुपयोगी रहता है।
ट्रस्ट और सेगमेंटेशन का परीक्षण करें
एक Evil Twin सर्टिफिकेट सत्यापन होने से पहले उसी SSID को प्रसारित कर सकता है। सर्वर सर्टिफिकेट सत्यापन कॉन्फ़िगर करें, Intune WiFi प्रोफाइल में अपेक्षित RADIUS नाम निर्दिष्ट करें, और प्रबंधित नेटवर्क सेटिंग्स का उपयोग करें ताकि ऑपरेटिंग सिस्टम स्वतंत्र रूप से किसी फर्जी नेटवर्क से न जुड़े। जहां क्लाइंट और AP एस्टेट उनका समर्थन करते हैं, वहां Protected Management Frames सक्षम करें, और जेनेरिक नाम के बजाय संगठन-विशिष्ट SSID का उपयोग करें।
एक निरस्त किया गया प्रमाणपत्र जो अभी भी प्रमाणित हो रहा है, वह आमतौर पर RADIUS सर्वर की ओर इशारा करता है, Microsoft Entra ID की ओर नहीं। जांचें कि CRL सत्यापन सक्षम है, फिर पुष्टि करें कि RADIUS सबनेट वितरण बिंदु को हल और उस तक पहुंच सकता है। यदि OCSP का उपयोग किया जाता है, तो यह मानने के बजाय कि सेवा स्वचालित रूप से जांच कर रही है, टाइमआउट और रिस्पॉन्डर पहुंच योग्यता का निरीक्षण करें।
गेस्ट और स्टाफ क्रॉसओवर अक्सर पॉलिसी के क्रम से होता है। EAP-TLS स्टाफ नियमों को PSK या MAC-आधारित गेस्ट नियमों से आगे रखें, फिर RADIUS लॉग में वापस आए VLAN एट्रिब्यूट्स को सत्यापित करें। गलत VLAN के साथ एक वैध प्रमाणीकरण एक पॉलिसी विफलता है, न कि नामांकन विफलता।
एक निश्चित जांच क्रम का उपयोग करें
धीमे पहले कनेक्शन सर्टिफिकेट रिन्यूअल टाइमिंग, पहुंच से बाहर निरसन एंडपॉइंट या ऑपरेटिंग सिस्टम द्वारा गलत SSID चुनने के कारण हो सकते हैं। प्रोफाइल को दोबारा बनाने से शुरुआत न करें।
- डिवाइस प्रमाणपत्र का निरीक्षण करें: चेन, EKU, जारीकर्ता, SAN और वैधता की जांच करें।
- वायरलेस एक्सचेंज को कैप्चर करें: पुष्टि करें कि AP EAP ट्रैफ़िक को इच्छित RADIUS लक्ष्य पर भेजता है।
- RADIUS ईवेंट लॉग पढ़ें: अस्वीकृत विशेषता की पहचान करने के लिए NPS लॉग, ISE ईवेंट रिकॉर्ड या ClearPass एक्सेस ट्रैकिंग का उपयोग करें।
- Intune स्थिति की जाँच करें: पुष्टि करें कि डिवाइस नामांकित है, प्रोफाइल प्राप्त करता है और इच्छित असाइनमेंट समूह के भीतर रहता है।
- लौटाई गई नीति सत्यापित करें: पुष्टि करें कि कर्मचारियों और अतिथि सत्रों को सही VLAN और ACL प्राप्त हो।
वह क्रम जांच को साक्ष्य-आधारित रखता है। एक साथ तीन परतों को बदलने से अक्सर मूल खराबी छिप जाती है।
एक UK-अनुकूल रोलआउट चेकलिस्ट और आगे क्या है
रोलआउट को एक नियंत्रित सेवा परिवर्तन के रूप में चलाएं, न कि एक सर्टिफिकेट प्रयोग के रूप में। एक छोटे डिवाइस समूह के साथ शुरुआत करें जो पूरे एस्टेट का प्रतिनिधित्व करता हो: एक आधुनिक Windows लैपटॉप, Apple एंडपॉइंट्स, Android हार्डवेयर, साझा डिवाइस और कोई भी परिचालन उपकरण जो जुड़ा रहना चाहिए। एक होटल का फ्रंट डेस्क, एक अस्पताल का वार्ड और एक रिटेल शॉप सभी एक ही पहचान प्लेटफॉर्म का उपयोग कर सकते हैं लेकिन उनकी रिकवरी आवश्यकताएं बहुत भिन्न हो सकती हैं।
तैनाती अनुक्रम
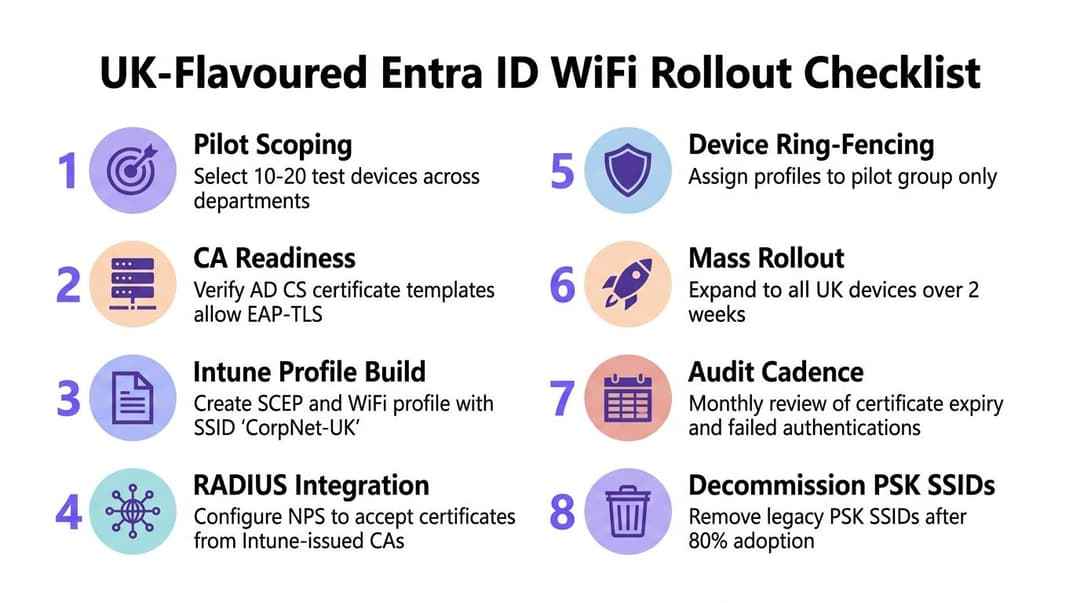
- पायलट मूल्यांकन: प्रतिनिधि उपयोगकर्ताओं, स्थानों और डिवाइस प्रकारों का चयन करें, जिसमें कमजोर कनेक्टिविटी या प्रतिबंधित प्रबंधन पथों वाले स्थल भी शामिल हैं।
- CA तैयारी: WiFi प्रोफाइल बनाने से पहले जारी करने वाली चेन, टेम्पलेट अनुमतियां, EKU और निरसन एंडपॉइंट्स की पुष्टि करें।
- Intune प्रोफाइल निर्माण: विश्वसनीय रूट, SCEP या PFX सर्टिफिकेट प्रोफाइल और EAP-TLS WiFi प्रोफाइल को एक मेल खाते सेट के रूप में बनाएं।
- RADIUS एकीकरण: चयनित RADIUS प्लेटफॉर्म में APs, साझा सीक्रेट्स, सर्टिफिकेट ट्रस्ट और पहचान-मैपिंग नियम जोड़ें।
- डिवाइस रिंग-फेंसिंग: पायलट समूह को प्रोफाइल असाइन करें, और लीगेसी SSID को एक प्रलेखित फॉलबैक के रूप में उपलब्ध रखें।
- सामूहिक रोलआउट: सर्टिफिकेट जारी होने, VLAN असाइनमेंट और ऑफबोर्डिंग परीक्षणों के सफल होने के बाद ही साइट या डिवाइस रिंग के अनुसार विस्तार करें।
- ऑडिट आवृत्ति: विफल प्रमाणीकरण, सर्टिफिकेट की समाप्ति, निरसन पहुंच योग्यता और स्टाफ-बनाम-अतिथि नीति के परिणामों की समीक्षा करें।
- PSK सेवानिवृत्ति: साझा-कुंजी SSIDs को केवल तभी हटाएं जब सपोर्ट टीमों के पास एक परीक्षण की गई आपातकालीन प्रक्रिया हो और संपूर्ण डिवाइस एस्टेट माइग्रेट हो चुका हो।
UK-विशिष्ट चेक्स को अनदेखा करना आसान है। पुष्टि करें कि Apple BYOD डिवाइस लक्षित मैनेजमेंट पाथ के माध्यम से जारी करने वाली चेन पर भरोसा करते हैं। परिभाषित करें कि RADIUS शेयर्ड सीक्रेट्स को कैसे रोटेट किया जाता है, यह रिकॉर्ड करें कि GDPR समीक्षा के लिए सर्टिफिकेट टेलीमेट्री कहां स्टोर की जाती है, और ऑथेंटिकेशन लॉग्स को संगठन की PSN या सेक्टर-विशिष्ट ऑडिट आवश्यकताओं के साथ संरेखित करें। अस्पतालों और शेयर्ड पब्लिक-सेक्टर परिसरों को एक दस्तावेजीकृत आउटेज SSID या वैकल्पिक एक्सेस प्रक्रिया की भी आवश्यकता होती है जो एक स्थायी अनमैनेज्ड नेटवर्क न बने।
Microsoft के इकोसिस्टम अपडेट (Microsoft Entra passkeys update) के अनुसार, 2026 में Passkeys के Entra साइन-इन के लिए डिफॉल्ट ऑथेंटिकेशन मेथड बनने का अनुमान है। इसका मतलब यह नहीं है कि आज का EAP-TLS कार्य अनुपयोगी हो जाता है। Passkeys इंटरैक्टिव आइडेंटिटी साइन-इन को संभालते हैं, जबकि WiFi को अभी भी मशीन-सत्यापन योग्य नेटवर्क क्रेडेंशियल, पॉलिसी निर्णय और RADIUS एक्सचेंज की आवश्यकता होती है। सर्टिफिकेट के लिए निर्मित CA, डिवाइस मैनेजमेंट और पॉलिसी डिसिप्लिन अगले आइडेंटिटी मॉडल के लिए उपयोगी आधार बने रहेंगे।
यदि आपका एस्टेट अभी भी एक साझा कुंजी पर निर्भर है या यह मानता है कि Microsoft Entra ID सीधे RADIUS अनुरोधों का उत्तर दे सकता है, तो सबसे पहले वर्तमान SSIDs, प्रमाणपत्र प्राधिकरण, डिवाइस समूहों और RADIUS नीति का दस्तावेजीकरण करें। फिर प्रतिनिधि UK उपकरणों पर Intune के साथ EAP-TLS का परीक्षण करें, विस्तार करने से पहले निरसन (revocation) का परीक्षण करें, और अतिथि एक्सेस को स्टाफ पहचान से अलग रखें।
Purple एक क्लाउड RADIUS और पहचान-आधारित WiFi प्लेटफ़ॉर्म प्रदान करता है जो मिश्रित वेंडर एस्टेट में नेटवर्क पॉलिसी के साथ Entra ID-समर्थित स्टाफ एक्सेस को जोड़ सकता है। यह समीक्षा करने के लिए Purple पर जाएं कि इसकी सर्टिफिकेट-ग्रेड स्टाफ WiFi और गेस्ट एक्सेस क्षमताएं आपके UK रोलआउट में कैसे फिट हो सकती हैं।