

एक गेस्ट आपके होटल के WiFi से जुड़ता है। स्टाफ का एक सदस्य Microsoft Entra ID के माध्यम से उसी नेटवर्क फ़ैमिली में साइन इन करता है। पॉइंट-ऑफ-सेल टैबलेट स्वचालित रूप से रीकनेक्ट होता है। कागजों पर, आपने कठिन काम पूरा कर लिया है। आइडेंटिटी मैनेज्ड है, SSIDs सेगमेंटेड हैं, सर्टिफिकेट जारी किए गए हैं, और आपके फ़ायरवॉल नियम व्यवस्थित दिखते हैं।
फिर एक शांत DNS अनुरोध उन सभी से बचकर निकल जाता है।
यही वह हिस्सा है जिसे कई टीमें अनदेखा कर देती हैं। अधिकांश डिवाइस पहला प्रश्न यह नहीं पूछते कि "क्या मुझे इस नेटवर्क पर अनुमति है?" बल्कि यह पूछते हैं कि "मैं जिस चीज़ तक पहुँचना चाहता हूँ वह कहाँ है?" यदि आपका DNS स्तर उस प्रश्न का आँख बंद करके उत्तर देता है, तो एक हमलावर उस एकमात्र प्रोटोकॉल का दुरुपयोग कर सकता है जिसे लगभग हर नेटवर्क डिफ़ॉल्ट रूप से अनुमति देता है। व्यस्त हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और मिश्रित-उपयोग वाले वातावरण में, यह एक्सेस कंट्रोल और वास्तविक सुरक्षा के बीच एक गंभीर अंतर है।
अच्छा DNS और सुरक्षा अभ्यास उस अंतर को पाटता है। यह DNS को केवल बैकग्राउंड इन्फ्रास्ट्रक्चर से अधिक मानता है। यह सत्यता, गोपनीयता, नीति और दृश्यता के लिए एक नियंत्रण बिंदु बन जाता है, विशेष रूप से उन नेटवर्कों में जहां गेस्ट ट्रैफ़िक, स्टाफ ट्रैफ़िक और परिचालन डिवाइस सभी एक साथ मौजूद होते हैं।
आपके नेटवर्क की अनदेखी संवेदनशीलता
एक सामान्य विफलता किसी नाटकीय अलर्ट के साथ शुरू नहीं होती है। यह किसी छोटी सी चीज़ से शुरू होती है। एक अतिथि डिवाइस वेन्यू नेटवर्क से जुड़ता है और एक दुर्भावनापूर्ण दिखने वाले डोमेन को रिज़ॉल्व करता है। एक बैक-ऑफ़िस लैपटॉप गलत सेवा के लिए एक दूषित DNS प्रतिक्रिया का अनुसरण करता है। एक संक्रमित डिवाइस रिमोट कंट्रोलर के साथ चेक इन करने के लिए DNS का उपयोग करता है क्योंकि आउटबाउंड वेब ट्रैफ़िक को कड़ाई से फ़िल्टर किया जाता है, लेकिन DNS पर अभी भी व्यापक रूप से भरोसा किया जाता है।
वह क्रम सामान्य लगता है क्योंकि DNS ट्रैफ़िक हमेशा शुरू में सामान्य दिखता है। हर फोन, टैबलेट, ब्राउज़र, टिल, स्मार्ट टीवी और स्कैनर इस पर निर्भर करता है। टीमें अक्सर लॉगिन फ़्लो को मजबूत करने में अधिक समय बिताती हैं, बजाय उस नाम-रिज़ॉल्यूशन सिस्टम को मजबूत करने के जिस पर प्रत्येक लॉगिन और एप्लिकेशन कॉल निर्भर करता है।
DNS पर बोर्ड-स्तरीय ध्यान क्यों दिया जाना चाहिए
यूके के डेटा को अनदेखा करना कठिन है। इस DNS इतिहास और सुरक्षा अवलोकन में उद्धृत यूके NCSC डेटा के अनुसार, DNS दुरुपयोग की रिपोर्टें 2021 से 2022 तक 44% बढ़कर 356,463 घटनाओं तक पहुंच गईं। इसी स्रोत में उल्लेख किया गया है कि 2023 तक, स्वास्थ्य सेवा और परिवहन जैसे महत्वपूर्ण क्षेत्रों में रिपोर्ट की गई सभी साइबर घटनाओं में DNS-आधारित हमलों की हिस्सेदारी 25% थी।
वे आंकड़े मायने रखते हैं क्योंकि प्रभावित क्षेत्र आधुनिक उच्च-ट्रैफ़िक WiFi वातावरणों से बहुत मिलते-जुलते हैं। वे निरंतर कनेक्टिविटी, मिश्रित डिवाइस आबादी और ऐसी सेवाओं पर भरोसा करते हैं जिन्हें नामों को तेज़ी से और मज़बूती से रिज़ॉल्व करने की आवश्यकता होती है। यदि DNS से समझौता किया जाता है, तो उपयोगकर्ता अनुभव खराब हो जाता है और सुरक्षा एक ही समय में टूट जाती है।
DNS केवल पथ का हिस्सा नहीं है। कई परिवेशों में, यह पहला सुरक्षा निर्णय होता है जिसका सामना किसी डिवाइस को करना पड़ता है।
वास्तविक परिचालनों में यह कहाँ दिखाई देता है
व्यवसाय पर इसका प्रभाव आमतौर पर तीन जगहों पर पड़ता है:
- सुरक्षा जोखिम: उपयोगकर्ताओं को दुर्भावनापूर्ण डेस्टिनेशन पर रीडायरेक्ट किया जा सकता है, मैलवेयर कमांड-एंड-कंट्रोल डोमेन को रिज़ॉल्व कर सकता है, और डेटा उन चैनलों के माध्यम से नेटवर्क से बाहर जा सकता है जिन्हें कई सुरक्षा नियंत्रण अनदेखा कर देते हैं।
- परिचालन व्यवधान: स्टाफ ऐप्स रुक-रुक कर विफल हो जाते हैं, कैप्टिव वर्कफ़्लो अजीब व्यवहार करते हैं, और समस्या निवारण धीमा हो जाता है क्योंकि इसके लक्षण सामान्य कनेक्टिविटी समस्याओं जैसे दिखते हैं।
- ग्राहक अनुभव: मेहमानों को इस बात से कोई फर्क नहीं पड़ता कि विफलता DNS स्पूफिंग, फ़िल्टरिंग त्रुटियों या रिज़ॉल्वर टाइमआउट के कारण हुई थी। वे केवल इतना जानते हैं कि WiFi अविश्वसनीय लग रहा है।
जब टीमें DNS को प्लंबिंग के बजाय सुरक्षा प्लेन के रूप में मानना शुरू करती हैं, तो वे हर कनेक्शन में घर्षण जोड़े बिना जोखिम को नियंत्रित करने का एक साफ तरीका प्राप्त करती हैं।
DNS सुरक्षा ब्लाइंड स्पॉट को समझना
"इंटरनेट की फोनबुक" वाला सादृश्य अच्छी तरह से जाना जाता है। यह उपयोगी है, लेकिन अधूरा है। DNS केवल नाम नहीं ढूंढता है। यह डिवाइस को बताता है कि आगे कहां जाना है, अक्सर किसी भी मजबूत नियंत्रण को कार्रवाई करने का मौका मिलने से पहले। यह इसे फोनबुक जैसा कम और पूरे नेटवर्क के लिए एक साइनपोस्ट सिस्टम जैसा अधिक बनाता है।
यह ब्लाइंड स्पॉट DNS की मूल मान्यताओं से आता है। इसे एक अधिक खुले इंटरनेट के लिए बनाया गया था, जहाँ रिज़ॉल्वर और अथॉरिटेटिव सर्वर के विश्वसनीय होने की उम्मीद थी। आधुनिक एंटरप्राइज़ और अतिथि WiFi वातावरण उस दुनिया में काम नहीं करते हैं। वे अविश्वसनीय क्लाइंट्स, रोमिंग डिवाइसेस, थर्ड-पार्टी सेवाओं और उन एप्लिकेशनों को ले जाते हैं जो तीव्र, निरंतर रिज़ॉल्यूशन पर निर्भर करते हैं।
लुकअप के दौरान वास्तव में क्या होता है
जब कोई यूजर कोई ऐप खोलता है या किसी साइट पर जाता है, तो डिवाइस सबसे पहले एक रिज़ॉल्वर से डोमेन नाम से जुड़े एड्रेस के लिए पूछता है। यदि रिज़ॉल्वर के पास पहले से ही उत्तर कैश्ड है, तो वह तुरंत उत्तर देता है। यदि नहीं, तो वह अनुरोध को DNS पदानुक्रम के माध्यम से तब तक ले जाता है जब तक कि उसे उत्तर नहीं मिल जाता और वह इसे क्लाइंट को वापस नहीं भेज देता।
यह सुनने में सरल लगता है, लेकिन इस प्रक्रिया के भीतर कई भरोसेमंद धारणाएं छिपी हैं:
- क्लाइंट सटीक उत्तर देने के लिए रिज़ॉल्वर पर भरोसा करता है।
- रिज़ॉल्वर अपस्ट्रीम डेटा पर भरोसा करता है जब तक कि सत्यापन लागू न हो।
- पथ की निगरानी करने वाला कोई भी व्यक्ति क्वेरी जान सकता है यदि ट्रांसपोर्ट एन्क्रिप्टेड नहीं है।
- पॉलिसी अक्सर बाद में लागू होती है, जब DNS डिवाइस को पहले ही गंतव्य की ओर निर्देशित कर चुका होता है।
एक मजबूत पहचान स्टैक उन धारणाओं को अपने आप ठीक नहीं करता है। एक उपयोगकर्ता पूरी तरह से प्रमाणित कर सकता है और फिर भी गलत जगह पर भेजा जा सकता है यदि DNS अखंडता या गोपनीयता कमजोर है।
टीमें इस समस्या को कम क्यों आंकती हैं
DNS अक्सर पृष्ठभूमि में गायब हो जाता है क्योंकि यह साझा बुनियादी ढांचा है। जब यह काम करता है तो कोई इस पर ध्यान नहीं देता। जब यह विफल हो जाता है, तो इसके लक्षण ब्राउज़र, ऐप्स, API, वायरलेस ऑनबोर्डिंग और क्लाउड एक्सेस में फैल जाते हैं, जिससे टीमें पहले गलत परत पर ध्यान केंद्रित करती हैं।
यहाँ पर पाठक अक्सर भ्रमित हो जाते हैं: वे मान लेते हैं कि चूँकि एप्लिकेशन ट्रैफ़िक TLS का उपयोग करता है, इसलिए DNS पहले से ही सुरक्षित है। आमतौर पर ऐसा नहीं होता है। पारंपरिक DNS क्वेरीज़ अभी भी दिखाई दे सकती हैं या अंतिम सेवा के लिए एन्क्रिप्टेड सेशन शुरू होने से पहले ही उनके साथ छेड़छाड़ की जा सकती है।
व्यावहारिक नियम: यदि आप पहचान, WiFi प्रमाणीकरण और एप्लिकेशन सेशन को सुरक्षित करते हैं लेकिन DNS को अप्रमाणित या अनएन्क्रिप्टेड छोड़ देते हैं, तो आपने कनेक्शन की शुरुआत को सुरक्षित नहीं किया है।
वास्तुकला की कमजोरी
DNS की दो मुख्य कमजोरियां हैं जब तक कि आप उन्हें जानबूझकर ठीक न करें:
| कमजोरी | व्यावहारिक रूप में इसका क्या अर्थ है | यह क्यों महत्वपूर्ण है |
|---|---|---|
| कोई इन-बिल्ट प्रामाणिकता नहीं | एक क्लाइंट जाली या हेरफेर किए गए उत्तर को स्वीकार कर सकता है | उपयोगकर्ताओं और उपकरणों को रीडायरेक्ट किया जा सकता है |
| कोई इन-बिल्ट गोपनीयता नहीं | अन्य पक्ष क्वेरी पथ की निगरानी कर सकते हैं | ब्राउज़िंग का उद्देश्य, सेवा का उपयोग और डिवाइस का व्यवहार उजागर हो सकता है |
यही कारण है कि DNS और सुरक्षा भी पहचान, सेगमेंटेशन और एक्सेस नीति की तरह ही महत्वपूर्ण चर्चा का हिस्सा हैं। DNS इसलिए विफल नहीं हो रहा है क्योंकि टीमें लापरवाह हैं। यह इसलिए विफल हो रहा है क्योंकि कई डिप्लॉयमेंट अभी भी उन ट्रस्ट मॉडल पर भरोसा करते हैं जो अब वास्तविक नेटवर्क स्थितियों से मेल नहीं खाते।
आधुनिक DNS ख़तरे का परिदृश्य
हमलावर DNS को पसंद करते हैं क्योंकि सुरक्षाकर्मियों को इसकी अनुमति देनी ही पड़ती है। एक डिवाइस जो नामों का रिज़ॉल्यूशन नहीं कर सकता, वह कुछ भी नहीं कर सकता, इसलिए DNS उन कुछ प्रोटोकॉल में से एक है जो लगभग हर नेटवर्क पर व्यापक रूप से अनुमत रहता है। यह इसे बड़े पैमाने पर रीडायरेक्शन, गुप्त सिग्नलिंग और दुरुपयोग के लिए एक सुविधाजनक मार्ग बनाता है।
इसका दायरा व्यापक है। Forrester 2025 का डेटा बताता है कि 95% संगठनों को DNS के माध्यम से हमलों का सामना करना पड़ा है, जैसा कि EfficientIP के DNS जोखिम मूल्यांकन में उल्लेख किया गया है। यही स्रोत DNS एक्सफिल्ट्रेशन का एक व्यावहारिक संकेत स्पष्ट करता है: हमलावर सबडोमेन फ़ील्ड में पेलोड छिपा सकते हैं, और क्वेरी की लंबाई जो आमतौर पर वैध अनुरोधों के लिए लगभग 63 से 255 वर्णों की होती है, एक्सफिल्ट्रेशन के प्रयासों में 500 वर्णों से अधिक हो सकती है।
कैश पॉइज़निंग और गलत उत्तर
कैश पॉइज़निंग रिज़ॉल्वर में विश्वास को लक्षित करती है। यदि कोई हमलावर कैश में गलत उत्तर डाल सकता है, तो वैध सवाल पूछने वाले उपयोगकर्ताओं को दुर्भावनापूर्ण डेस्टिनेशन मिल सकता है। किसी वेन्यू वातावरण में, यह एक साथ कई क्लाइंट्स को जल्दी प्रभावित कर सकता है क्योंकि साझा रिज़ॉल्वर बड़ी संख्या में लोगों को सेवा प्रदान करते हैं।
खतरा केवल फ़िशिंग का नहीं है। आंतरिक एप्लिकेशन, क्लाउड सेवाएं, अपडेट सिस्टम और वेंडर प्लेटफॉर्म सभी सटीक नाम रिज़ॉल्यूशन पर निर्भर करते हैं। एक बार जब रिज़ॉल्वर खराब डेटा लौटाता है, तो बाकी का स्टैक डिज़ाइन के अनुसार व्यवहार कर सकता है, फिर भी उपयोगकर्ताओं को गलत स्थान पर ले जा सकता है।
DNS टनलिंग और डेटा एक्सफ़िल्ट्रेशन
DNS टनलिंग क्वेरी फ़ील्ड को एक गुप्त परिवहन चैनल में बदल देती है। केवल पता पूछने के लिए DNS का उपयोग करने के बजाय, मैलवेयर क्वेरी नाम में ही जानकारी पैक कर देता है। फिर एक दुर्भावनापूर्ण आधिकारिक सर्वर बाहर उन टुकड़ों को फिर से जोड़ता है।
विसंगतियाँ महत्वपूर्ण हैं। बहुत लंबी क्वेरी स्ट्रिंग्स, बिंदुओं की असामान्य संख्या, या अजीब सबडोमेन के लिए बार-बार अनुरोध यह संकेत दे सकते हैं कि कोई डिवाइस रिज़ॉल्यूशन के अलावा किसी अन्य चीज़ के लिए DNS का उपयोग कर रहा है। अतिथि या बहु-किराएदार नेटवर्क में, यह मायने रखता है क्योंकि पारंपरिक नियंत्रण वेब श्रेणियों और ज्ञात पोर्ट्स पर ध्यान केंद्रित कर सकते हैं जबकि DNS को अधिकांशतः अछूता छोड़ देते हैं।
लंबे, अजीब DNS प्रश्न हमेशा हानिरहित शोर नहीं होते हैं। वे फायर एक्जिट के माध्यम से फाइलों को बाहर ले जाने वाले किसी व्यक्ति के नेटवर्क समकक्ष हो सकते हैं।
अनुमत ट्रैफ़िक पर कमांड और कंट्रोल
हमलावर कमांड और कंट्रोल के लिए भी DNS का उपयोग करते हैं क्योंकि यह मिल जाता है। एक कड़ाई से प्रबंधित नेटवर्क भी अक्सर स्वीकृत रिज़ॉल्वर्स को DNS प्रवाहित करने की अनुमति देता है। मैलवेयर निर्देश प्राप्त करने या हमले के अगले चरण का पता लगाने के लिए उस नियमित पथ का फायदा उठा सकता है।
यह विशेष रूप से हॉस्पिटैलिटी और रिटेल में बहुत असुविधाजनक होता है क्योंकि वातावरण कोलाहलपूर्ण होता है। डिवाइस लगातार आते और जाते रहते हैं। ब्राउज़र, ऐप्स, लॉयल्टी प्लेटफॉर्म, गेस्ट ऑनबोर्डिंग सिस्टम और विज्ञापन SDKs बड़ी संख्या में लुकअप जेनरेट करते हैं। यह बैकग्राउंड ट्रैफ़िक कमजोर मॉनिटरिंग को इसके अंदर छिपाना आसान बना देता है।
DDoS एम्प्लीफिकेशन और सर्विस पर दबाव
DNS को एम्प्लीफिकेशन के लिए भी हथियार बनाया जा सकता है। खुले या दुरुपयोग किए गए रिज़ॉल्वर बड़े पैमाने पर डिनायल-ऑफ-सर्विस पैटर्न का हिस्सा बन सकते हैं, या तो लक्ष्य के रूप में या अनचाहे प्रतिभागियों के रूप में। भले ही आपका संगठन अंतिम पीड़ित न हो, असुरक्षित DNS डिज़ाइन अस्थिरता पैदा कर सकता है, संसाधनों का उपभोग कर सकता है, और घटना प्रतिक्रिया को जटिल बना सकता है।
गेस्ट WiFi का संचालन करने वाली टीमों के लिए, यही कारण है कि DNS लेयर पर फ़िल्टरिंग और नीति सुरक्षात्मक होने के साथ-साथ परिचालन रूप से भी उपयोगी हो सकती है। Purple की गेस्ट WiFi के लिए DNS फ़िल्टरिंग - मैलवेयर और अनुचित सामग्री को ब्लॉक करना मार्गदर्शिका पढ़ने लायक है यदि आप यह विश्लेषण कर रहे हैं कि डोमेन-स्तरीय नियंत्रण सुरक्षा और उपयोगकर्ता अनुभव दोनों को कैसे प्रभावित करता है।
जमीनी स्तर पर यह कैसा दिखता है
DNS खतरों के बारे में सोचने का एक उपयोगी तरीका प्रोटोकॉल विवरण के बजाय व्यावसायिक प्रभाव है:
- गलत रूटिंग: उपयोगकर्ता गलत गंतव्य पर पहुँच जाते हैं।
- मूक संचार: संक्रमित डिवाइस बाहर बात करना जारी रखते हैं।
- छिपी हुई निकासी: डेटा ऐसे पैटर्न में बाहर जाता है जो सामान्य लुकअप की तरह दिखते हैं।
- सेवा व्यवधान: वैध पहुँच धीमी, अस्थिर या अनुपलब्ध हो जाती है।
यही कारण है कि DNS सुरक्षा विशेषज्ञों के लिए कोई आला नियंत्रण नहीं है। यह एक ही बार में एंडपॉइंट डिफेंस, एक्सेस कंट्रोल, इंसिडेंट रिस्पॉन्स और कस्टमर-फेसिंग विश्वसनीयता का हिस्सा है।
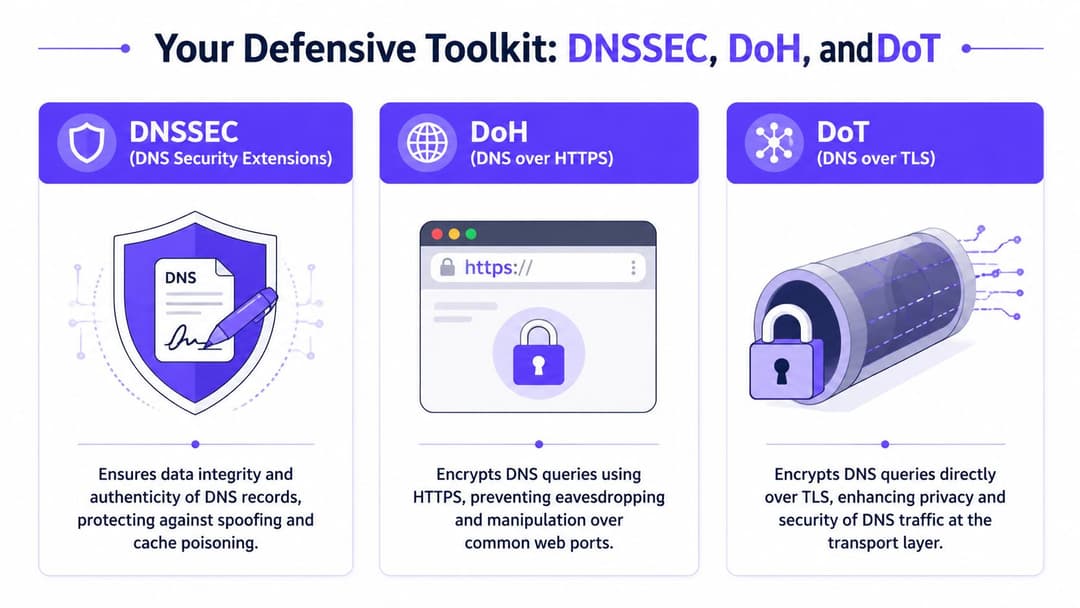
आपका रक्षात्मक टूलकिट DNSSEC DoH और DoT
गंभीर DNS सुरक्षा डिज़ाइन में तीन तकनीकें बार-बार सामने आती हैं: DNSSEC, DoH, और DoT। वे अलग-अलग समस्याओं का समाधान करती हैं। टीमें अक्सर उन्हें एक ही मान लेती हैं, और फिर निराश होती हैं जब कोई एक नियंत्रण उस खतरे को नहीं रोक पाता जिसे वे रोकना चाहती थीं।
उन्हें अलग करने का सबसे सरल तरीका यह है। DNSSEC प्रामाणिकता और अखंडता की रक्षा करता है। DoH और DoT पारगमन में गोपनीयता की रक्षा करते हैं। आपको आमतौर पर अपने आर्किटेक्चर में दोनों विचारों की आवश्यकता होती है क्योंकि "क्या यह उत्तर वास्तविक है?" और "क्या कोई इस क्वेरी को रास्ते में देख या बदल सकता है?" अलग-अलग प्रश्न हैं।
डिजिटल मोम की मुहर के रूप में DNSSEC
DNSSEC, DNS डेटा पर हस्ताक्षर करता है ताकि रिज़ॉल्वर्स यह सत्यापित कर सकें कि उत्तर सही स्रोत से आया है और उसमें कोई बदलाव नहीं किया गया था। इसे एक आधिकारिक पत्र पर मोम की सील की तरह समझें। सील पत्र की सामग्री को नहीं छुपाती है, लेकिन यह आपको जालसाजी का पता लगाने में मदद करती है।
यह DNSSEC को विशेष रूप से स्पूफिंग और कैश पॉइज़निंग के खिलाफ उपयोगी बनाता है। यदि कोई रिज़ॉल्वर DNSSEC को मान्य करता है और सिग्नेचर चेन की जांच नहीं होती है, तो यह उत्तर को आँख बंद करके भरोसा करने के बजाय अस्वीकार कर सकता है।
DNSSEC क्वेरी को एन्क्रिप्ट नहीं करता है। लोग अक्सर इस बात को भूल जाते हैं। यह आपको बताता है कि उत्तर प्रामाणिक है। यह दर्शकों को यह देखने से नहीं रोकता है कि किस नाम का अनुरोध किया गया था।
एन्क्रिप्टेड कूरियर के रूप में DoH और DoT
DNS over HTTPS (DoH) और DNS over TLS (DoT) दोनों क्लाइंट और रिज़ॉल्वर के बीच, या आपके डिज़ाइन के आधार पर नेटवर्क तत्वों के बीच DNS ट्रैफ़िक को एन्क्रिप्ट करते हैं। उनका काम गोपनीयता और परिवहन सुरक्षा है।
एक सरल सादृश्य मदद करता है। यदि DNSSEC वैक्स सील है, तो DoH और DoT सुरक्षित कूरियर लिफाफा हैं। वे सामान्य ईव्सड्रॉपिंग को रोकते हैं और इन-ट्रांजिट हेरफेर को कठिन बनाते हैं।
दोनों के बीच का अंतर मुख्य रूप से परिचालन संबंधी है:
- DoH HTTPS के अंदर DNS भेजता है। यह वेब-केंद्रित वातावरण और कुछ एप्लिकेशन आर्किटेक्चर के साथ आसानी से फिट हो सकता है।
- DoT विशेष रूप से DNS के लिए TLS का उपयोग करता है। कई टीमें इसे तब पसंद करती हैं जब वे DNS ट्रैफ़िक का अधिक स्पष्ट पृथक्करण और अधिक नियंत्रण चाहती हैं।
DNS सुरक्षा प्रोटोकॉल की तुलना
| प्रोटोकॉल | प्राथमिक लक्ष्य | कार्यप्रणाली | किससे सुरक्षा करता है | किसके लिए सबसे अच्छा है |
|---|---|---|---|---|
| DNSSEC | प्रमाणिकता और अखंडता | DNS रिकॉर्ड्स पर क्रिप्टोग्राफ़िक हस्ताक्षर | स्पूफ़िंग, जाली प्रतिक्रियाएं, कैश पॉइज़निंग | यह प्रमाणित करना कि DNS उत्तर वास्तविक हैं |
| DoH | पारगमन में गोपनीयता | HTTPS के भीतर DNS को एन्क्रिप्ट करता है | ईव्सड्रॉपिंग (गुप्त रूप से सुनना) और पारगमन में हेरफेर | क्लाइंट-सामना करने वाले वातावरण और वेब-संरेखित आर्किटेक्चर |
| DoT | पारगमन में गोपनीयता | TLS पर DNS को एन्क्रिप्ट करता है | ईव्सड्रॉपिंग (गुप्त रूप से सुनना) और पारगमन में हेरफेर | रिज़ॉल्वर-टू-क्लाइंट या प्रबंधित नेटवर्क DNS गोपनीयता |
सही मिश्रण का चयन करना
जब आप प्रत्येक नियंत्रण को एक ठोस जोखिम से जोड़ते हैं, तो बहुत सारा भ्रम दूर हो जाता है।
यदि आप गलत DNS उत्तरों के बारे में चिंतित हैं, तो DNSSEC validation से शुरुआत करें।
यदि आप अविश्वसनीय नेटवर्क पर क्वेरी दृश्यता के बारे में चिंतित हैं, तो DoH या DoT जोड़ें।
यदि आप दोनों की परवाह करते हैं, तो प्रामाणिकता और एन्क्रिप्शन को मिलाएं।
मुख्य अंतर: DNSSEC उत्तर देता है "क्या मैं इस प्रतिक्रिया पर भरोसा कर सकता हूँ?" DoH और DoT उत्तर देते हैं "क्या कोई रास्ते में इस बातचीत को देख सकता है या इसके साथ छेड़छाड़ कर सकता है?"
सामान्य डिज़ाइन त्रुटियाँ
टीमें अक्सर तीन टालने योग्य गलतियाँ करती हैं:
सत्यापन के बिना एन्क्रिप्शन लागू करना
क्वेरीज़ ट्रांज़िट में निजी होती हैं, लेकिन रिज़ॉल्वर अभी भी अपस्ट्रीम में अप्रमाणित डेटा स्वीकार कर सकता है।परिचालन योजना के बिना सत्यापन सक्षम करना
जब रिकॉर्ड या डेलिगेशन को ठीक से प्रबंधित नहीं किया जाता है, तो DNSSEC विफलता के मोड पेश करता है, इसलिए निगरानी और परिवर्तन अनुशासन मायने रखता है।अतिथि नेटवर्क पर रिज़ॉल्वर व्यवहार की अनदेखी करना
अतिथि डिवाइस अपनी स्वयं की DNS प्राथमिकताओं का उपयोग कर सकते हैं जब तक कि आपकी नेटवर्क नीति और ऑनबोर्डिंग डिज़ाइन इसके लिए उत्तरदायी न हों।
एंटरप्राइज और उच्च-ट्रैफ़िक WiFi वातावरणों में, सबसे मजबूत पैटर्न स्तरित होता है। वहां सत्यापित करें जहां प्रामाणिकता मायने रखती है। वहां एन्क्रिप्ट करें जहां क्वेरी गोपनीयता मायने रखती है। रिज़ॉल्वर पर सुरक्षात्मक नीति जोड़ें ताकि DNS एक सक्रिय नियंत्रण बन जाए, न कि केवल एक लुकअप सेवा।
व्यवहार में सुरक्षित DNS को तैनात करना
डिज़ाइन का सवाल यह नहीं है कि "क्या हमें DNS को सुरक्षित करना चाहिए?" यह है कि "हम इसे कहाँ लागू करें, और हम उपयोगकर्ता की यात्रा को बाधित करने से कैसे बचें?" प्रबंधित एंटरप्राइज़ नेटवर्क और सार्वजनिक या अर्ध-सार्वजनिक WiFi सेवा के बीच इसका उत्तर अलग होता है।
आपके पहचान प्लेटफ़ॉर्म में नामांकित एक कॉर्पोरेट लैपटॉप आपको सख्त नीति के लिए स्थान देता है। होटल की लॉबी में एक गेस्ट फ़ोन ऐसा नहीं करता। दोनों को अभी भी सुरक्षित DNS की आवश्यकता है, लेकिन नियंत्रण अलग-अलग स्थानों पर होते हैं।
एंटरप्राइज पक्ष पर
कर्मचारियों और प्रबंधित उपकरणों के लिए, DNS नीति को उतना ही केंद्रीकृत करें जितना आपका आर्किटेक्चर अनुमति देता है। इसका आमतौर पर मतलब स्वीकृत रिज़ॉल्वर्स, सत्यापित उत्तर, जहां उपयुक्त हो एन्क्रिप्टेड परिवहन, और आपके मॉनिटरिंग स्टैक में स्पष्ट टेलीमेट्री है।
एक व्यावहारिक परिनियोजन पैटर्न इस तरह दिखता है:
- प्रबंधित रिज़ॉल्वर का उपयोग करें: कर्मचारियों के उपकरणों को उन रिज़ॉल्वर से जोड़कर रखें जिन्हें आप नियंत्रित करते हैं या जिन पर स्पष्ट रूप से भरोसा करते हैं, ताकि नीति और लॉगिंग सुसंगत रहे।
- प्रमाणिकता सत्यापित करें: उन रिज़ॉल्वर पर DNSSEC सत्यापन सक्षम करें जो आंतरिक उपयोगकर्ताओं और महत्वपूर्ण वर्कफ़्लो को सेवा प्रदान करते हैं।
- संवेदनशील पथों को एन्क्रिप्ट करें: जहाँ क्वेरी गोपनीयता मायने रखती है, वहाँ DoH या DoT का उपयोग करें, विशेष रूप से कम विश्वसनीय सेगमेंट या बाहरी लिंक पर।
- डिटेक्शन को ऑपरेशन्स में शामिल करें: रिज़ॉल्वर लॉग तब और अधिक मूल्यवान हो जाते हैं जब आपका SOC या NOC उन्हें पहचान, एंडपॉइंट और वायरलेस घटनाओं के साथ सहसंबद्ध कर सकता है।
यह उन सुरक्षात्मक DNS सेवाओं के लिए भी सही जगह है जो कनेक्शन बनने से पहले ज्ञात दुर्भावनापूर्ण या पॉलिसी का उल्लंघन करने वाले गंतव्यों को ब्लॉक करती हैं। अच्छी तरह से उपयोग किए जाने पर, यह आपको फ़्लो के भीतर गहराई से पैकेट निरीक्षण पर भरोसा करने की तुलना में अधिक स्पष्ट नियंत्रण देता है।
अतिथि WiFi पर
अतिथि WiFi को हल्के स्पर्श की आवश्यकता होती है। लोग तेज़, कम-घर्षण वाले एक्सेस की उम्मीद करते हैं। अत्यधिक आक्रामक फ़िल्टरिंग या रिज़ॉल्वर विकल्प जो देरी का कारण बनते हैं, उपयोगकर्ताओं द्वारा आपकी सुरक्षा स्थिति की सराहना करने से बहुत पहले सपोर्ट कॉल जनरेट करेंगे।
लक्ष्य सीधा है: ब्राउज़िंग को सुचारू रखते हुए स्पष्ट रूप से हानिकारक या अनुपयुक्त रेज़ोल्यूशन पथों को रोकना।
किसे पहले प्राथमिकता देनी चाहिए
- सुरक्षित अपस्ट्रीम DNS प्रदाताओं को चुनें: ऐसे प्रदाताओं को चुनें जो आधुनिक सुरक्षा नियंत्रणों और स्थिर प्रदर्शन का समर्थन करते हैं।
- श्रेणी और ख़तरे के फ़िल्टरिंग को सावधानीपूर्वक लागू करें: मैलवेयर, फ़िशिंग और स्पष्ट रूप से अवांछित गंतव्यों को ब्लॉक करें, लेकिन सामान्य अतिथि व्यवहारों के विरुद्ध नीतियों का परीक्षण करें।
- रिज़ॉल्वर पथ को पूर्वानुमेय रखें: अपने गेटवे, कंट्रोलर या एज सर्विसेज़ को इस तरह डिज़ाइन करें कि अतिथि DNS अप्रबंधित पथों में न भटके।
- केवल ज्ञात खराब डोमेन ही नहीं, बल्कि विसंगतियों पर भी नज़र रखें: टनलिंग और डेटा एक्सफ़िल्ट्रेशन अक्सर ब्लॉकलिस्ट पर दिखाई देने से पहले अजीब क्वेरी पैटर्न के रूप में दिखाई देते हैं।
इस श्रेणी में एक व्यावहारिक विकल्प Purple Shield है, जो WiFi वातावरण के लिए DNS-लेयर फ़िल्टरिंग लागू करता है। एक मिश्रित वेन्यू एस्टेट में, इस तरह का नियंत्रण मौजूदा नेटवर्क हार्डवेयर के ऊपर काम कर सकता है और सेशन स्थापित होने से पहले ही जोखिम भरे डोमेन को ब्लॉक कर सकता है।
परिचालन आदतें जो सबसे अधिक मायने रखती हैं
कॉन्फ़िगरेशन केवल आधा काम है। जब परिचालन स्वच्छता में कमी आती है, तो DNS सुरक्षा बिना ध्यान में आए विफल हो सकती है।
| परिचालन अभ्यास | यह क्यों महत्वपूर्ण है |
|---|---|
| DNS रिकॉर्ड और रिज़ॉल्वर के लिए परिवर्तन नियंत्रण | आकस्मिक आउटेज और सत्यापन विफलताओं को कम करता है |
| फ़िल्टरिंग निर्णयों की नियमित समीक्षा | टूटे हुए अतिथि अनुभवों और अत्यधिक ब्लॉकिंग को रोकता है |
| पहचान या उपयोगकर्ता प्रकार द्वारा टेलीमेट्री समीक्षा | अतिथि शोर को कर्मचारियों के जोखिम से अलग करने में मदद करता है |
| घटना प्लेबुक जिसमें DNS साक्ष्य शामिल हैं | जांच को तेज़ करता है जब लक्षण कई प्रणालियों में फैले होते हैं |
यदि आपकी घटना प्रक्रिया यह नहीं पूछती है कि घटना से पहले डिवाइस ने क्या हल किया, तो आप अक्सर बहुत देर से शुरुआत कर रहे होते हैं।
टीमें कहाँ अटक जाती हैं
अधिकांश परिनियोजन (deployment) संबंधी समस्याएं दो मान्यताओं में से किसी एक से उत्पन्न होती हैं। पहला, टीमें यह मान लेती हैं कि सुरक्षित DNS केवल एक पेरीमीटर (सीमा) की समस्या है। ऐसा नहीं है। आंतरिक रिज़ॉल्वर का व्यवहार भी उतना ही मायने रखता है। दूसरा, वे मानते हैं कि गेस्ट ट्रैफ़िक को बिना किसी बाधा के सार्थक रूप से सुरक्षित नहीं किया जा सकता है। यह भी सच नहीं है। अच्छी तरह से डिज़ाइन किए गए DNS नियंत्रण आमतौर पर उपयोगकर्ता अनुभव को बेहतर बनाते हैं क्योंकि वे उपयोगकर्ताओं के सामने आने से पहले ही दुर्भावनापूर्ण डायवर्जन को हटा देते हैं।
व्यवहार में सुरक्षित DNS किसी एक उत्पाद या प्रोटोकॉल के बारे में कम और अनुशासित प्लेसमेंट के बारे में अधिक है। रिज़ॉल्वर पर सही नियंत्रण रखें, उन्हें उपयोगकर्ता के प्रकार के साथ संरेखित करें, और DNS टेलीमेट्री को अपने सामान्य नेटवर्क संचालन का हिस्सा बनाएं।
DNS को अपने Zero Trust नेटवर्क में एकीकृत करना
अधिकांश जीरो ट्रस्ट प्रोग्राम आइडेंटिटी के साथ शुरू होते हैं। यह सही भी है। आप जानना चाहते हैं कि यूजर कौन है, वे किस डिवाइस पर हैं, और उन्हें कहां तक जाने की अनुमति होनी चाहिए। लेकिन कई वातावरण वहीं रुक जाते हैं। वे सेशन को ऑथेंटिकेट करते हैं, नेटवर्क को सेगमेंट करते हैं, और फिर भी DNS को एक ओपन यूटिलिटी की तरह काम करने के लिए छोड़ देते हैं।
वह अंतर अब और अधिक स्पष्ट हो गया है। Zero Trust रणनीतियों में लापता कड़ी के रूप में DNS के Cygnalabs के विश्लेषण में उद्धृत RSA Conference 2025 की चर्चा नोट करती है कि सुरक्षात्मक DNS सेवाएं अपनी पकड़ बना रही हैं, लेकिन एडॉप्शन अभी भी असंगत बना हुआ है, भले ही फ़िशिंग, रैंसमवेयर और डेटा चोरी का आधार DNS का दुरुपयोग ही है। यही स्रोत बिना पासवर्ड वाले प्रमाणीकरण सिस्टम और Zero Trust नेटवर्क में DNS सुरक्षा को एकीकृत करने की अनसुलझी चुनौती की ओर भी इशारा करता है ताकि DNS चैनलों के माध्यम से लैटरल मूवमेंट और डेटा चोरी को रोका जा सके।
नीति प्रवर्तन बिंदु के रूप में DNS
इस बिंदु पर, DNS एक सहायता सेवा बनना बंद कर देता है और एक नीति प्रवर्तन बिंदु (policy enforcement point) की तरह काम करना शुरू कर देता है। एक रिज़ॉल्वर इरादे को बहुत पहले देख लेता है। इससे पहले कि कोई उपयोगकर्ता या डिवाइस किसी एप्लिकेशन तक पहुँचे, वह एक नाम मांगता है। उस क्वेरी को नीति, पहचान, जोखिम संकेतों और खतरे की खुफिया जानकारी के विरुद्ध जांचा जा सकता है।
इस RSA Conference 2025 DNS सुरक्षा सारांश में NIST SP 800-81 संशोधन 3 की अप्रैल 2025 की चर्चा DNS को Zero Trust इंजनों में इनपुट के रूप में क्वेरी व्यवहार का उपयोग करके एक्सेस निर्णयों को लागू करने के तरीके के रूप में वर्णित करती है, जिससे नीति का उल्लंघन होने पर अनुरोधों को ब्लॉक या रीडायरेक्ट किया जा सकता है। पहचान-आधारित नेटवर्किंग के लिए, यह "यह डिवाइस प्रमाणित है" और "यह डिवाइस अभी इस डेस्टिनेशन को रिज़ॉल्व कर सकता है" के बीच की लापता कड़ी है।
पहचान-जागरूक DNS कैसा दिखता है
एक आधुनिक WiFi परिवेश में, आप DNS नीति को संदर्भ से जोड़ सकते हैं जैसे:
- उपयोगकर्ता प्रकार: अतिथि, कर्मचारी, ठेकेदार, किरायेदार, अप्रबंधित डिवाइस
- प्रमाणीकरण स्थिति (Authentication state): प्री-लॉगिन, नया ऑनबोर्डेड, पूरी तरह से विश्वसनीय
- डिवाइस पोस्चर: प्रबंधित, अप्रबंधित, लीगेसी, साझा-उपयोग
- स्थान या वेन्यू भूमिका: फ्रंट-ऑफ़िस, बैक-ऑफ़िस, क्लिनिकल, रिटेल फ़्लोर, निवासी नेटवर्क
एक डायरेक्टरी-इंटीग्रेटेड वर्कफ़्लो के माध्यम से प्रमाणित एक स्टाफ लैपटॉप को अतिथि फोन या IoT डिस्प्ले के समान डेस्टिनेशन को हल नहीं करना चाहिए। DNS पॉलिसी फ़ायरवॉल निरीक्षण के लिए हर निर्णय को बाध्य किए बिना इसे प्रतिबिंबित कर सकती है।
यही कारण है कि मजबूत डोमेन स्वच्छता अभी भी मायने रखती है। यदि आपके रिकॉर्ड, नामकरण मानक और स्वामित्व मॉडल अव्यवस्थित हैं, तो नीति को लगातार लागू करना कठिन हो जाता है। एक उपयोगी परिचालन संदर्भ OneNine की डोमेन और DNS प्रबंधन के लिए रणनीतियाँ मार्गदर्शिका है, विशेष रूप से उन टीमों के लिए जो व्यापक सुरक्षा नियंत्रणों के साथ DNS गवर्नेंस को संरेखित करने का प्रयास कर रही हैं।
हाई-ट्रैफ़िक WiFi में यह क्यों मायने रखता है
पहचान-आधारित नेटवर्किंग प्लेटफ़ॉर्म यह स्थापित कर सकते हैं कि नेटवर्क से कौन या क्या जुड़ा है। DNS अगला तार्किक नियंत्रण जोड़ता है: उस इकाई को किन नामों को रिज़ॉल्व करने की अनुमति है। एक Purple परिनियोजन मॉडल में, वह कनेक्शन मायने रखता है क्योंकि अतिथि, कर्मचारी और मल्टी-टेनेंट उपयोगकर्ता अलग-अलग विश्वास सीमाओं की आवश्यकता के साथ बुनियादी ढांचे को साझा करते हैं। DNS पॉलिसी आपको उन सीमाओं को जल्दी और बिना किसी बाधा के लागू करने की सुविधा देती है।
उदाहरण के लिए, एक अतिथि डिवाइस को सामान्य ब्राउज़िंग की अनुमति दी जा सकती है लेकिन मैलवेयर वितरण से जुड़े डोमेन को रिज़ॉल्व करने से रोका जा सकता है। एक स्टाफ डिवाइस को आंतरिक SaaS और परिचालन सेवाओं तक पहुँचने की अनुमति दी जा सकती है, जबकि संदिग्ध गंतव्यों को अस्वीकार किया जा सकता है। एक विरासत (legacy) डिवाइस को कड़ाई से सीमित किया जा सकता है, भले ही वह समृद्ध एंडपॉइंट नियंत्रणों का समर्थन न कर सके।
यदि आप व्यापक एक्सेस मॉडल डिज़ाइन कर रहे हैं, तो ज़ीरो ट्रस्ट नेटवर्क एक्सेस इम्प्लीमेंटेशन रणनीतियों और सर्वोत्तम प्रथाओं के लिए Purple की गाइड इस बात का उपयोगी संदर्भ देती है कि कैसे नेटवर्क पहचान और पॉलिसी एक साथ फिट होते हैं।
सबसे स्पष्ट Zero Trust नियंत्रण अक्सर सबसे पहला होता है। यदि कोई उपकरण कभी गंतव्य को रिज़ॉल्व नहीं करता है, तो जोखिम भरा सत्र कभी शुरू ही नहीं होता है।
एक बेहतर मानसिक मॉडल
पहचान को पासपोर्ट जांच के रूप में और DNS को रूट नियंत्रण के रूप में समझें। प्रमाणीकरण आपको बताता है कि कौन आया है। DNS नीति आपको बताती है कि क्या उन्हें किसी दिए गए गंतव्य के लिए दिशा-निर्देश प्राप्त करने की अनुमति है।
उस दूसरी परत के बिना, ज़ीरो ट्रस्ट अजीब तरह से अनुमति देने वाला बन सकता है। उपयोगकर्ताओं को सत्यापित किया जाता है, लेकिन उनके उपकरणों को अभी भी यह पूछने की व्यापक स्वतंत्रता मिलती है कि कोई भी चीज़ कहाँ है। DNS को मॉडल में लाना उस विषमता को ठीक करता है।
DNS को अपनी पहली रक्षा पंक्ति बनाना
DNS का पुराना दृष्टिकोण प्रशासनिक था। रिकॉर्ड को व्यवस्थित रखें, रिज़ॉल्यूशन को तेज़ रखें, और "वास्तविक" सुरक्षा परतों पर आगे बढ़ें। यह दृष्टिकोण अब एंटरप्राइज़ और गेस्ट कनेक्टिविटी वातावरण में टिक नहीं पाता है जहां प्रत्येक डिवाइस कुछ भी उपयोगी काम करने से पहले DNS पर निर्भर करता है।
DNS अब विश्वास की शुरुआत में स्थित है। यह प्रभावित करता है कि उपयोगकर्ता सही सेवा तक पहुँचते हैं या नहीं, मैलवेयर अपने नियंत्रक को खोज पाता है या नहीं, डेटा बिना ध्यान दिए बाहर निकल सकता है या नहीं, और Zero Trust नीति समय पर काम करती है या नहीं। यदि यह परत कमजोर है, तो आपके बाकी नियंत्रण कनेक्शन की शुरुआत में ही होने वाली कमी की भरपाई करने में अपना समय बिताते हैं।
व्यावहारिक निष्कर्ष
एक टिकाऊ DNS और सुरक्षा रणनीति में आमतौर पर चार विचार एक साथ काम करते हैं:
- अखंडता नियंत्रण (Integrity controls): जहां उत्तर की प्रामाणिकता मायने रखती है वहां DNSSEC का उपयोग करें।
- गोपनीयता नियंत्रण (Privacy controls): जहां क्वेरी की गोपनीयता मायने रखती है वहां DoH या DoT का उपयोग करें।
- सुरक्षात्मक नीति: रिज़ॉल्वर पर जोखिम भरे, दुर्भावनापूर्ण या अनुचित रिज़ॉल्यूशन पथों को ब्लॉक करें।
- पहचान का संदर्भ: उपयोगकर्ता कौन है, उनके पास कौन सा डिवाइस है, और वे नेटवर्क में कहां स्थित हैं, इसके आधार पर अलग-अलग DNS निर्णय लागू करें।
यह संयोजन विशेष रूप से हॉस्पिटैलिटी, रिटेल, हेल्थकेयर, ट्रांसपोर्ट और आवासीय डिप्लॉयमेंट में उपयोगी है जहां एक संपत्ति एक साथ अतिथि एक्सेस, स्टाफ एक्सेस और परिचालन उपकरणों को ले जा सकती है।
परिपक्व टीमें क्या अलग करती हैं
परिपक्व टीमें DNS लॉग्स को बैकग्राउंड का शोर मानना बंद कर देती हैं। वे समस्या निवारण, इंसिडेंट रिस्पॉन्स और एक्सेस गवर्नेंस में DNS साक्ष्यों का उपयोग करती हैं। वे ऑथेंटिकेशन इवेंट्स के साथ-साथ रिज़ॉल्वर के व्यवहार की समीक्षा करती हैं। वे कनेक्टिविटी को जटिल बनाए बिना नुकसान को कम करने के लिए गेस्ट WiFi पॉलिसियों को डिजाइन करती हैं।
यदि आप इस बारे में अधिक दृष्टिकोण चाहते हैं कि DNS वायरलेस वातावरण के लिए व्यापक सुरक्षा मॉडल में कैसे फिट बैठता है, तो Purple के नेटवर्क और वायरलेस सुरक्षा अंतर्दृष्टि को पढ़ना एक समझदारी भरा अगला कदम है।
सबसे उपयोगी बदलाव वैचारिक है। यह मत पूछिए कि क्या DNS को सुरक्षा की आवश्यकता है। यह पूछिए कि आपकी सुरक्षा स्थिति का कितना हिस्सा पहले से ही DNS पर निर्भर करता है, चाहे आपने इसके लिए योजना बनाई हो या नहीं। एक बार जब आप DNS को एक नियंत्रण विमान के रूप में देखते हैं, तो प्राथमिकताएं स्पष्ट हो जाती हैं।
Purple संगठनों को मेहमानों, कर्मचारियों और बहु-किराएदार (multi-tenant) वातावरणों के लिए पहचान-आधारित WiFi एक्सेस प्रदान करने में मदद करता है, जिसमें व्यापक सुरक्षित कनेक्टिविटी रणनीति के हिस्से के रूप में DNS-layer सुरक्षा का समर्थन करने वाले विकल्प शामिल हैं। यदि आप इस बात पर पुनर्विचार कर रहे हैं कि प्रमाणीकरण, नीति और उपयोगकर्ता अनुभव को एक साथ कैसे काम करना चाहिए, तो Purple को एक्सप्लोर करें।



