

2012 के एक UK पोल में पाया गया कि सार्वजनिक WiFi उपयोगकर्ताओं में से 56% ने कभी भी या शायद ही कभी यह जांचा कि कोई नेटवर्क सुरक्षित था या नहीं, भले ही 14% ने ऑनलाइन बैंकिंग का उपयोग किया और 15% ने उन नेटवर्कों पर कार्ड विवरण दर्ज किए। असुरक्षित WiFi का मतलब बिना पासवर्ड वाले WiFi जैसा नहीं है। इसका मतलब है कि नेटवर्क उपयोगकर्ता, डिवाइस या सेशन को ठीक से सत्यापित नहीं करता है, इसलिए वायरलेस हॉप पर ही भरोसा नहीं किया जा सकता है।
परिचालन संबंधी उत्तर सीधा है: साझा पासवर्ड को पहचान-आधारित एक्सेस से बदलें, जैसे कि OpenRoaming या Passpoint, ताकि प्रमाणीकरण और एन्क्रिप्शन पहले पैकेट से शुरू हो सके। दीवार पर लिखा पासवर्ड सबसे अच्छे रूप में केवल प्रवेश को नियंत्रित करता है। यह व्यक्तिगत जवाबदेही, विश्वसनीय डिवाइस ट्रस्ट, त्वरित निरस्तीकरण या आंतरिक प्रणालियों से अलगाव प्रदान नहीं करता है।
स्थल के मालिकों, IT प्रशासकों, और संपत्ति प्रबंधकों के लिए, यह एक नेटवर्क-डिज़ाइन की समस्या है, न कि कोई अतिथि-शिक्षा अभियान। उपयोगकर्ताओं को स्पूफ़ किए गए SSID की पहचान करने, एन्क्रिप्शन लेबल की व्याख्या करने, या यह तय करने की आवश्यकता नहीं होनी चाहिए कि कोई Captive Portal वास्तविक है या नहीं। नेटवर्क को सुरक्षित मार्ग को सबसे आसान मार्ग बनाना चाहिए।
व्यवहार में असुरक्षित WiFi का वास्तव में क्या अर्थ है
एक पासवर्ड वेन्यू WiFi नेटवर्क को सुरक्षित नहीं बनाता है। एक ओपन SSID सबसे स्पष्ट उदाहरण है, लेकिन एक नेटवर्क तब भी खराब रूप से सुरक्षित हो सकता है जब प्रत्येक अतिथि को एक साझा क्रेडेंशियल प्राप्त होता है, डिवाइस एक ही ट्रस्ट बाउंड्री में बैठते हैं, और ट्रैफ़िक पॉइंट-ऑफ-सेल, बिल्डिंग-मैनेजमेंट, या प्रशासन सिस्टम तक पहुँच सकता है।
असुरक्षित WiFi एक ऐसा कनेक्शन है जो तीन नियंत्रणों को स्थापित और लागू नहीं कर सकता है: उपयोगकर्ता कौन है, क्या डिवाइस अधिकृत है, और यह किस सेशन या नेटवर्क संसाधनों का उपयोग कर सकता है। एन्क्रिप्शन ट्रांजिट में ट्रैफ़िक की सुरक्षा करता है, लेकिन यह पहचान, एक्सेस स्कोप, या जवाबदेही को परिभाषित नहीं करता है।
सुरक्षा स्पेक्ट्रम
एक खुला SSID कोई सार्थक WiFi - स्तर का प्रमाणीकरण प्रदान नहीं करता है। एक्सेस पॉइंट पास के क्लाइंट्स को स्वीकार कर लेता है, जिससे ऑपरेटर के पास एक वैध अतिथि और एक हमलावर या अप्रबंधित डिवाइस के बीच अंतर करने का बहुत कम आधार रह जाता है।
एक साझा प्री-शेयर्ड कुंजी गंभीर परिचालन कमजोरी को बनाए रखते हुए बुनियादी प्रवेश नियंत्रण में सुधार करती है। रिसेप्शन डेस्क, मेनू, स्टिकर या इवेंट साइन पर एक पासवर्ड प्रत्येक प्राप्तकर्ता को समान क्रेडेंशियल देता है। एक बार यह लीक हो जाने पर, ऑपरेटर हर किसी के लिए एक्सेस बदले बिना किसी एक व्यक्ति का एक्सेस निरस्त नहीं कर सकता है। पासवर्ड डिवाइस की पहचान या सुरक्षा स्थिति के बारे में भी कोई सबूत प्रदान नहीं करता है।
प्रति-डिवाइस और पहचान-लिंक्ड एक्सेस अधिक मजबूत नियंत्रण प्रदान करते हैं। iPSK उपकरणों या उपकरण समूहों को अलग-अलग कुंजियाँ सौंप सकता है, जबकि 802.1X एक पहचान सेवा के माध्यम से उपयोगकर्ताओं या मशीनों को प्रमाणित करता है। Passpoint और OpenRoaming उपकरणों को मेहमानों से एक परिचित दिखने वाले SSID को चुनने और एक साझा पासवर्ड दर्ज करने के लिए कहे बिना, एक विश्वसनीय प्रोफ़ाइल के माध्यम से भाग लेने वाले नेटवर्क को खोजने और उनसे जुड़ने की अनुमति देते हैं। परिनियोजन विकल्पों की तुलना करने वाले ऑपरेटरों के लिए, WPA2-Enterprise और PSK की यह तुलना दिखाती है कि व्यक्तिगत प्रमाणीकरण एक सामान्य कुंजी की तुलना में अधिक जवाबदेही क्यों प्रदान करता है।
ऑपरेटर नियम: पूछें कि नेटवर्क क्या सत्यापित करता है, यह किसे आइसोलेट करता है, और कितनी जल्दी एक्सेस को रद्द किया जा सकता है।
यूके सूचना आयुक्त कार्यालय (ICO) WiFi के लिए WPA2 और, जहां समर्थित हो, WPA3 की सिफारिश करता है। उस मार्गदर्शन को एक व्यापक पहुंच डिज़ाइन के भीतर लागू करें। एन्क्रिप्शन रेडियो लिंक की सुरक्षा कर सकता है जबकि पहचान, जवाबदेही और सेगमेंटेशन कमजोर बने रहते हैं।
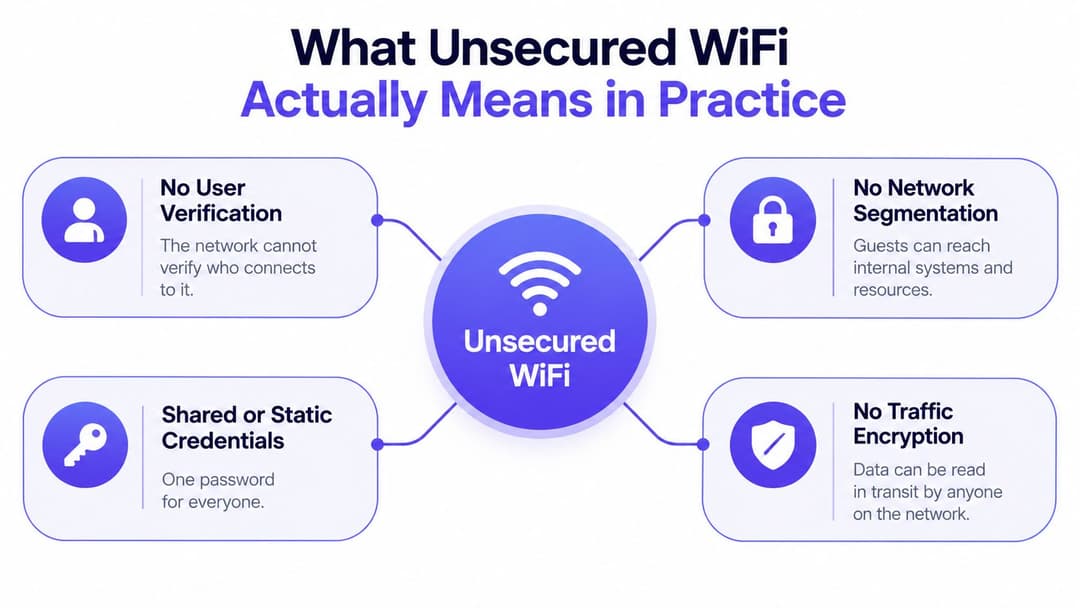
लक्ष्य पहले पैकेट से पहचान और अलगाव (isolation) सुनिश्चित करना है। वेन्यू मालिकों, IT प्रशासकों और संपत्ति प्रबंधकों को दीवार पर लिखे पासवर्ड को सर्टिफिकेट-ग्रेड या पहचान-आधारित एक्सेस से बदलना चाहिए, फिर गेस्ट, कर्मचारियों, IoT और परिचालन प्रणालियों को अलग करना चाहिए। एक सुरक्षित नेटवर्क डिज़ाइन को मेहमानों से बोझ हटाना चाहिए, बजाय इसके कि उनसे स्पूफ़ किए गए SSIDs की पहचान करने या Captive Portal का न्याय करने के लिए कहा जाए।
खुले और साझा-पासवर्ड वाले नेटवर्क के जोखिम
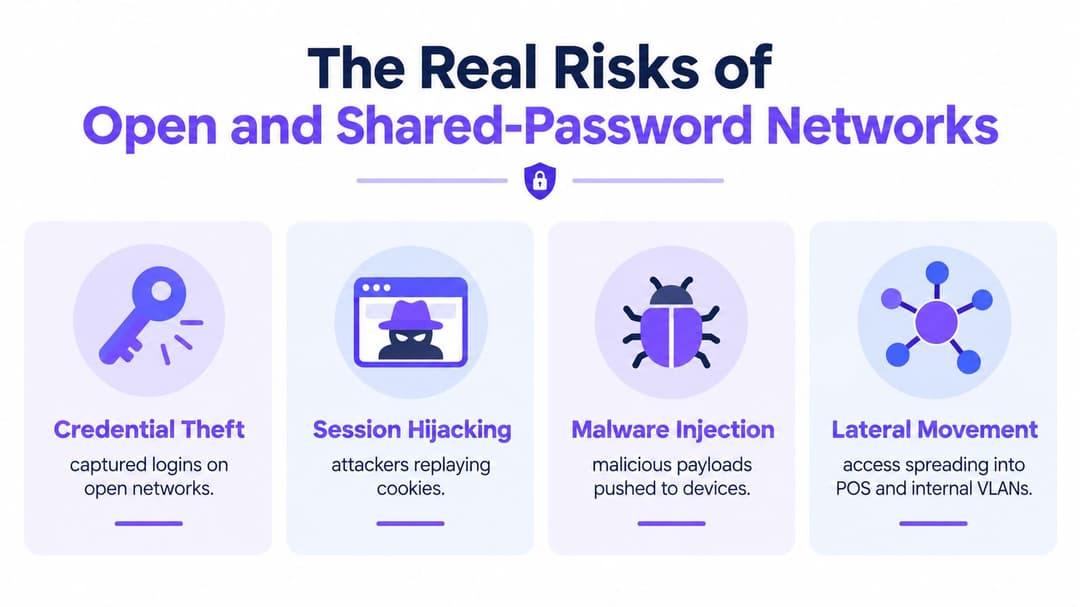
ओपन और साझा-पासवर्ड WiFi एक ऑपरेटर-डिज़ाइन की विफलता है, न कि केवल उपयोगकर्ता-शिक्षा की समस्या। यह ऐसे ट्रैफ़िक को उजागर कर सकता है जिसमें एप्लिकेशन एन्क्रिप्शन की कमी है, उपयोगकर्ताओं को दुर्भावनापूर्ण गंतव्यों पर रीडायरेक्ट कर सकता है, किसी स्थान के SSID की नकल कर सकता है, या किसी संक्रमित डिवाइस को स्थानीय सेवाओं तक पहुँचने दे सकता है। HTTPS कई वेब लेनदेन की सुरक्षा करता है, लेकिन यह यह तय नहीं करता है कि कौन से क्लाइंट एक-दूसरे को देख सकते हैं या वे किन आंतरिक प्रणालियों तक पहुँच सकते हैं।
ऐतिहासिक UK साक्ष्य दिखाते हैं कि ऑपरेटरों से किस पैमाने को सुरक्षित करने की अपेक्षा की गई थी। शोध ने 2018 में UK में लगभग 500,000 वाणिज्यिक WiFi हॉटस्पॉट की सूचना दी, जो 2013 से लगभग 200% की वृद्धि है, और 2016 में मोबाइल-डेटा सदस्यता वाले 76% UK लोगों द्वारा और 2017 में 67% द्वारा सार्वजनिक-WiFi का उपयोग किया गया। एक 2013 के सेंट्रल-लंदन प्रयोग ने 322 पूरी तरह से असुरक्षित हॉटस्पॉट की पहचान की, जो पाए गए कुल का 36% था। ये आंकड़े ऐतिहासिक हैं, लेकिन वे स्थापित करते हैं कि सार्वजनिक पहुंच कितनी व्यापक रूप से उजागर हो गई थी। अंतर्निहित UK WiFi शोध आधार रेखा प्रदान करता है।
क्या गलत हो सकता है
- क्रेडेंशियल की चोरी: एक नकली एक्सेस पॉइंट या Captive Portal उपयोगकर्ता नाम और पासवर्ड एकत्र कर सकता है।
- सत्र समझौता: जब एप्लिकेशन या डिवाइस इसकी सुरक्षा करने में विफल रहता है, तो चोरी की गई सत्र टोकन एक प्रमाणित सेवा तक पहुंच प्रदान कर सकती है।
- मालवेयर वितरण: एक दुर्भावनापूर्ण पोर्टल, रीडायरेक्ट, या कमजोर एंडपॉइंट उपयोगकर्ताओं को अवांछित सॉफ़्टवेयर के संपर्क में ला सकता है।
- पार्श्व आंदोलन: यदि अतिथि डिवाइस क्लाइंट, प्रिंटर, टिल, सर्वर या बिल्डिंग सिस्टम तक पहुंच सकते हैं, तो कनेक्ट होने के बाद हमलावर को अतिरिक्त लक्ष्य मिल जाते हैं।
- अनुपालन जोखिम: कमजोर अलगाव जांच को जटिल बनाता है और व्यक्तिगत डेटा या भुगतान वातावरण से जुड़े मामलों के परिणामों को बढ़ाता है।
ऑपरेटर की समस्या नियंत्रण है। एप्लिकेशन एन्क्रिप्शन व्यक्तिगत लेनदेन की रक्षा कर सकता है, जबकि स्थल अभी भी क्लाइंट को प्रमाणित करने, पॉलिसी लागू करने, या पहले नेटवर्क सेगमेंट में पहुंच को प्रतिबंधित करने में विफल रहता है।
पेरीमीटर एक्सेस पॉइंट से शुरू होता है
एक होटल की लॉबी, शॉपिंग सेंटर, अस्पताल का प्रतीक्षा क्षेत्र, या आवासीय कार पार्क डिफ़ॉल्ट रूप से एक शत्रुतापूर्ण रेडियो वातावरण होता है। आस-पास के हमलावर एक समान नेटवर्क नाम प्रसारित कर सकते हैं, उन डिवाइसों की खोज कर सकते हैं जो ऑटोमैटिक रूप से कनेक्ट होते हैं, या कमजोर क्लाइंट और एक्सेस-पॉइंट कॉन्फ़िगरेशन का फायदा उठा सकते हैं।
दीवार पर प्रदर्शित पासवर्ड पहचान-आधारित सुरक्षा नहीं है। जब कोई पूर्व ठेकेदार, अतिथि, या समझौता किया गया डिवाइस उस क्रेडेंशियल को रखता है, तो ऑपरेटर केवल पासवर्ड के आधार पर कनेक्शन की विश्वसनीय रूप से पहचान नहीं कर सकता है। लॉग्स एक डिवाइस दिखा सकते हैं, लेकिन वे एक विश्वसनीय व्यक्ति-से-डिवाइस संबंध स्थापित नहीं करते हैं।
ऑपरेटरों को साझा क्रेडेंशियल्स को पहचान-आधारित, प्रमाणपत्र-ग्रेड एक्सेस से बदलना चाहिए, जैसे कि OpenRoaming, Passpoint, iPSK, या जहाँ उपयुक्त हो SSO। फिर स्पष्ट नीति के साथ गेस्ट, स्टाफ, IoT और परिचालन प्रणालियों को अलग (isolate) करें। वायरलेस हॉप सुरक्षा परिधि के भीतर आता है, और सभी के लिए पासवर्ड बदले बिना भी एक्सेस वापस लेने (revocable) योग्य होना चाहिए।
वायरलेस हॉप को अपने पेरीमीटर का हिस्सा मानें। यदि हॉप क्लाइंट को प्रमाणित और आइसोलेट नहीं करता है, तो आपका पेरीमीटर अधूरा है।
हमलावर वास्तव में असुरक्षित WiFi का फायदा कैसे उठाते हैं
हमलावरों को एक ही बार में हर सुरक्षा नियंत्रण को तोड़ने की आवश्यकता नहीं होती है। वे उस सबसे आसान बिंदु की तलाश करते हैं जहाँ कोई उपयोगकर्ता, डिवाइस या ऑपरेटर यह मान लेता है कि नेटवर्क वास्तविक है।
सबसे पहचानने योग्य पैटर्न एक रॉग एक्सेस पॉइंट (rogue access point) है, जिसे अक्सर इविल ट्विन (evil twin) कहा जाता है। एक हमलावर एक ऐसे नेटवर्क नाम को ब्रॉडकास्ट करता है जो वेन्यू के SSID से मिलता-जुलता होता है, शायद एक छोटे स्पेलिंग बदलाव या "Free" जैसे जुड़े हुए शब्द के साथ। एक गेस्ट इसे चुनता है क्योंकि नाम जाना-पहचाना लगता है। उस बिंदु से, हमलावर कनेक्शन पथ को नियंत्रित करता है और रीडायरेक्ट दिखा सकता है, Captive Portal सबमिशन कैप्चर कर सकता है, या उस ट्रैफ़िक में हस्तक्षेप कर सकता है जिसमें उचित एप्लीकेशन सुरक्षा की कमी है।
चार सामान्य अटैक पाथ
- रोग एक्सेस पॉइंट: हमलावर किसी विश्वसनीय स्थान के नाम की नकल करता है और आस-पास के डिवाइस या उपयोगकर्ताओं के कनेक्ट होने की प्रतीक्षा करता है।
- कर्मा-शैली ऑटो-कनेक्शन: एक डिवाइस उन नेटवर्क को खोजता है जो उसे याद हैं। एक हमलावर उन नामों में से एक के साथ उत्तर देता है, जिससे डिवाइस को उपयोगकर्ता की जानबूझकर की गई पसंद के बिना कनेक्ट होने के लिए प्रोत्साहित किया जाता है।
- दुर्भावनापूर्ण Captive Portal: नकली नेटवर्क एक लॉगिन पेज प्रस्तुत करता है जो अनावश्यक क्रेडेंशियल, भुगतान जानकारी या पहचान-प्रदाता पासवर्ड मांगता है। पेज स्थान की ब्रांडिंग जैसा दिख सकता है जबकि सबमिट किए गए डेटा को कहीं और भेज सकता है।
- प्रोटोकॉल-स्तरीय शोषण: वायरलेस प्रोटोकॉल या क्लाइंट कार्यान्वयन में कमजोरी अन्यथा सुरक्षित कनेक्शन को कमजोर कर सकती है।
आखिरी श्रेणी महत्वपूर्ण है क्योंकि WPA2 कोई जादुई सीमा नहीं है। UK National Cyber Security Centre स्पष्ट करता है कि WPA2 KRACK की-रीइन्स्टॉलेशन भेद्यता से प्रभावित हो सकता है और पैच को प्राथमिकता देने, जहाँ प्रासंगिक हो वहाँ कमजोर मोड के बजाय AES-CCMP का उपयोग करने, और इन्फ्रास्ट्रक्चर के पैच होने तक कमजोर 802.11r fast-roaming या रिपीटर कार्यक्षमता को निष्क्रिय करने की सिफारिश करता है। NCSC KRACK गाइडेंस एक ऑपरेटर की WLAN रखरखाव प्रक्रिया का हिस्सा होना चाहिए।
एन्क्रिप्शन अपने आप में विश्वास स्थापित नहीं करता है
WPA2 या WPA3 वायरलेस लिंक को एन्क्रिप्ट कर सकते हैं, लेकिन केवल एन्क्रिप्शन यह साबित नहीं करता है कि कनेक्ट होने वाला व्यक्ति अधिकृत है, एंडपॉइंट प्रबंधित है, या गंतव्य सेवा वैध है। एक वैध नेटवर्क में अभी भी एक समझौता किया गया क्लाइंट, एक अत्यधिक-अनुमति वाला VLAN, या एक Captive Portal हो सकता है जो उसकी आवश्यकता से अधिक जानकारी मांगता है।
ऑपरेटरों को डायग्नोस्टिक्स की भूमिका को भी समझना चाहिए। एक DNS lookup tool किसी घटना के दौरान असामान्य नाम रिज़ॉल्यूशन की जांच करने में मदद कर सकता है, लेकिन यह रॉग-AP डिटेक्शन, एंडपॉइंट कंट्रोल या सेगमेंटेशन का विकल्प नहीं है। मॉनिटरिंग को तकनीकी सिग्नलों को एक परिचालन प्रतिक्रिया से जोड़ना चाहिए।
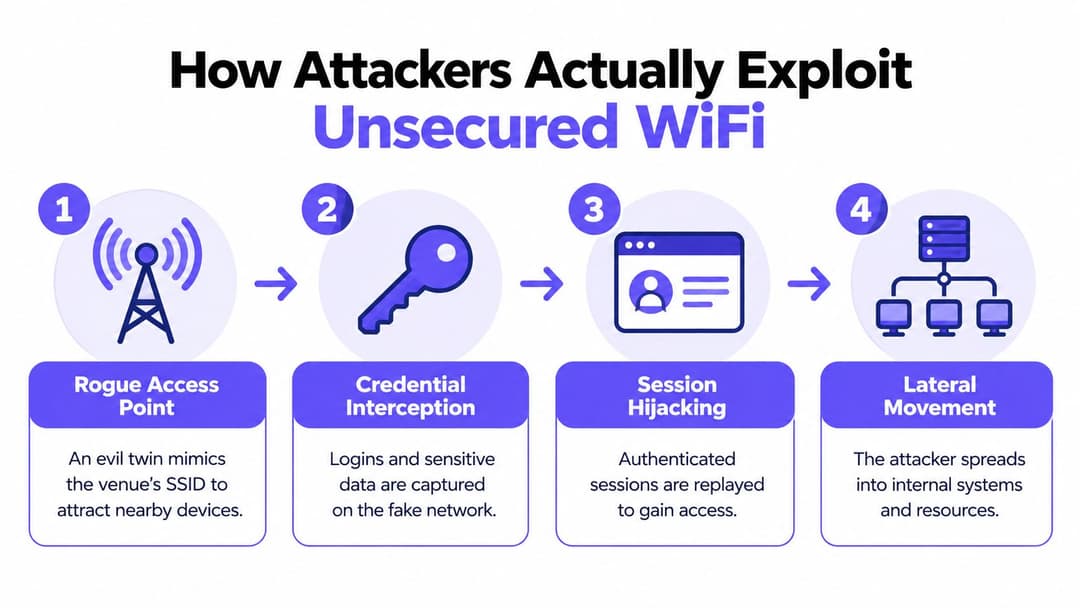
व्यावहारिक निष्कर्ष सरल है: जहां संभव हो अनधिकृत जुड़ाव को रोकें, लिंक को एन्क्रिप्ट करें, क्लाइंट को अलग करें, और एक्सेस पॉइंट एवं एंडपॉइंट दोनों को पैच करके रखें।
असुरक्षित नेटवर्क और उपकरणों की पहचान करना
अतिथियों को "SSID की जांच करने" के लिए कहना एक कमजोर सलाह है। एक उपयोगकर्ता कर्मचारियों से सही नेटवर्क का नाम पूछ सकता है, फिर भी एक हमलावर उस नाम की नकल कर सकता है। एक जाना-माना SSID केवल यह साबित करता है कि कोई इसे प्रसारित कर रहा है।
3,000 वयस्कों पर किए गए एक UK सर्वेक्षण में बताया गया है कि 32% लोगों में एक सुरक्षित सार्वजनिक WiFi नेटवर्क और एक स्पूफ़्ड नेटवर्क के बीच अंतर करने के आत्मविश्वास की कमी थी, जबकि 20% ने कनेक्ट होने से पहले कोई सावधानी नहीं बरती और 16% नहीं जानते थे कि किन चेतावनी संकेतों पर ध्यान देना चाहिए। यह सर्वेक्षण रिपोर्ट उपयोगकर्ता-आधारित वेरिफिकेशन में डिज़ाइन की कमी को उजागर करती है। वेन्यू लोगों को उस इन्फ्रास्ट्रक्चर को प्रमाणित करने के लिए कह रहा है जिसे वे पूरी तरह प्रमाणित नहीं कर सकते।
एक सुरक्षित जॉइनिंग अनुभव का निर्माण करें
एक सही ढंग से डिज़ाइन किया गया क्लाइंट अनुभव अनुमान लगाने की आवश्यकता को समाप्त करना चाहिए:
- एक प्रोविज़न्ड प्रोफ़ाइल का उपयोग करें: Passpoint या OpenRoaming किसी डिवाइस को किसी सूची से SSID चुनने वाले उपयोगकर्ता पर निर्भर रहने के बजाय विश्वसनीय क्रेडेंशियल और नेटवर्क खोज का उपयोग करने की अनुमति देता है।
- सुरक्षा विधि को स्पष्ट रूप से दिखाएं: डिवाइस सेटिंग्स को एक प्रमाणित, एन्क्रिप्टेड नेटवर्क का संकेत देना चाहिए। कर्मचारियों के साइनेज को स्वीकृत ऑनबोर्डिंग मार्ग को समझाना चाहिए, न कि केवल एक पासवर्ड प्रिंट करना चाहिए।
- मनमाने पोर्टल्स में क्रेडेंशियल संग्रह से बचें: किसी अतिथि को केवल इसलिए किसी पेज पर ईमेल, कॉर्पोरेट पासवर्ड या भुगतान विवरण टाइप नहीं करना चाहिए क्योंकि वह WiFi से जुड़ने के बाद दिखाई देता है।
- एक सुलभ फ़ॉलबैक प्रदान करें: कर्मचारियों को पता होना चाहिए कि उन विज़िटर की सहायता कैसे की जाए जिनके डिवाइस पसंदीदा प्रोफ़ाइल का समर्थन नहीं करते हैं, बिना उन्हें किसी खुले नेटवर्क पर निर्देशित किए।
ऑपरेटरों को अपने स्वयं के इन्फ्रास्ट्रक्चर के लिए भी एक नियमित प्रक्रिया चलानी चाहिए। प्रत्येक अधिकृत SSID, BSSID, सुरक्षा मोड, रेडियो स्थान, VLAN मैपिंग और अपेक्षित प्रबंधन स्वामी को रिकॉर्ड करें। एक स्वीकृत स्कैनर के साथ वेन्यू का दौरा करें, देखे गए विज्ञापनों की तुलना उस इन्वेंट्री से करें, अप्रत्याशित प्रसारणों की जांच करें और परिणाम को प्रलेखित करें। "मेहमानों से नकली की पहचान करने के लिए कहना" अपना प्राथमिक नियंत्रण न बनाएं।
डिवाइस-साइड जांच अभी भी मायने रखती है
उपयोगकर्ताओं को अपरिचित नेटवर्क से ऑटोमैटिक कनेक्शन को अक्षम कर देना चाहिए, यह एक ऐसा उपाय है जिसकी सिफारिश ICO द्वारा भी की गई है। ऑपरेटरों को कॉर्पोरेट डिवाइसों पर प्रबंधित WiFi प्रोफाइल लागू करने चाहिए, अप्रचलित प्रोफाइल को हटाना चाहिए, और संवेदनशील काम संभालने के दौरान कर्मचारी एंडपॉइंट्स को ओपन नेटवर्क में शामिल होने से रोकना चाहिए।
इसका उद्देश्य रिसेप्शन स्टाफ को वायरलेस विश्लेषक बनाना नहीं है। इसका उद्देश्य उन्हें एक संक्षिप्त एस्केलेशन पाथ प्रदान करना है: स्वीकृत ऑनबोर्डिंग विधि की पुष्टि करना, स्थान और प्रदर्शित नेटवर्क का नाम रिकॉर्ड करना, और डिवाइस द्वारा प्रमाणपत्र या प्रमाणीकरण चेतावनी रिपोर्ट करने पर नेटवर्क टीम से संपर्क करना। अच्छा डिज़ाइन उन चेतावनियों की संख्या को कम करता है जिनकी व्याख्या उपयोगकर्ताओं को कभी करनी पड़ती है।
अपने वेन्यू के लिए सही प्रमाणीकरण मॉडल चुनना
हर डिवाइस के लिए एक ही WiFi मॉडल नहीं है। एक होटल गेस्ट, एक पेमेंट टर्मिनल, एक नर्स का वर्कस्टेशन, एक प्रिंटर और एक निवासी के पर्सनल फोन की पहचान, लाइफसाइकिल और सपोर्ट आवश्यकताएं अलग-अलग होती हैं। ऑपरेटर का काम प्रत्येक प्रकार के कनेक्शन के लिए एक ऐसा तरीका निर्दिष्ट करना है जो बिना किसी अनावश्यक बाधा के पर्याप्त प्रमाणीकरण और अलगाव (isolation) प्रदान करता हो।
| मॉडल | प्रमाणीकरण | पहले पैकेट से एन्क्रिप्शन | उपयोगकर्ता परेशानी | सर्वोत्तम अनुकूल |
|---|---|---|---|---|
| Captive Portal के साथ साझा PSK | एक साझा पासवर्ड, फिर वेब लॉगिन | WLAN कॉन्फ़िगरेशन और क्लाइंट फ़्लो पर निर्भर करता है | शुरू में कम, क्रेडेंशियल बदलने पर अधिक | अस्थायी कार्यक्रम और सीमित-जोखिम वाले अतिथि एक्सेस |
| प्रति-डिवाइस iPSK | प्रत्येक डिवाइस या समूह के लिए एक अलग कुंजी | हाँ, जब प्रासंगिक सुरक्षित WLAN मोड के साथ परिनियोजित किया गया हो | प्रोविज़निंग के लिए मध्यम | प्रिंटर, IoT, टिल (कैश रजिस्टर) और विरासत उपकरण |
| Passpoint या OpenRoaming | प्रोफ़ाइल-आधारित पहचान और नेटवर्क खोज | हाँ, एंटरप्राइज़-ग्रेड WLAN प्रमाणीकरण के साथ | नामांकन के बाद कम | अतिथि, BYOD, दोबारा आने वाले विज़िटर और रोमिंग उपयोगकर्ता |
| SSO के साथ 802.1X | एक प्रमाणीकरण सेवा के माध्यम से उपयोगकर्ता या डिवाइस की पहचान | हाँ | प्रबंधित उपकरणों के लिए कम, अप्रबंधित समापन बिंदुओं के लिए अधिक | कर्मचारी, ठेकेदार और कॉर्पोरेट उपकरण |
| खंडित अतिथि VLAN | केवल पहचान के बजाय नेटवर्क नीति और अलगाव | चुने गए WLAN प्रमाणीकरण पर निर्भर करता है | अतिथियों के लिए कम | अतिथि प्रमाणीकरण के साथ एक आवश्यक परत |
एक साझा पासवर्ड केवल वहीं स्वीकार्य है जहां जोखिम और परिचालन का दायरा स्पष्ट रूप से सीमित हो। यह कभी भी ऐसे नेटवर्क के लिए डिफॉल्ट नहीं होना चाहिए जो आंतरिक प्रणालियों तक पहुंच सकता हो। शर्तों, सहमति, वाउचर, या आसान अतिथि पंजीकरण के लिए Captive Portals की अभी भी एक भूमिका है, लेकिन उन्हें वायरलेस एन्क्रिप्शन या डिवाइस प्रमाणीकरण समझने की भूल नहीं की जानी चाहिए।
मॉडल को संपत्ति से मिलाएं
जब आप दीवार पर प्रिंट किए गए पासवर्ड के बिना प्रमाणित पहुंच चाहते हैं, तो अतिथियों और BYOD के लिए Passpoint या OpenRoaming का उपयोग करें। उन उपकरणों के लिए iPSK का उपयोग करें जो आधुनिक उपयोगकर्ता प्रमाणीकरण नहीं कर सकते हैं, लेकिन प्रत्येक डिवाइस या डिवाइस समूह को एक अलग क्रेडेंशियल दें और इसे एक प्रतिबंधित सेगमेंट में रखें।
कर्मचारियों के लिए SSO के साथ 802.1X का उपयोग करें। एक डायरेक्टरी-समर्थित सेवा रोजगार या भूमिका में बदलाव होने पर एक्सेस प्रदान कर सकती है, और खाता निष्क्रिय होने पर इसे निरस्त कर सकती है। Cloud RADIUS प्रत्येक स्थान को अपने ऑन-प्रिमाइसेस इन्फ्रास्ट्रक्चर को संचालित करने के लिए मजबूर किए बिना वह प्रमाणीकरण परत प्रदान कर सकता है। RADIUS-as-a-Service कार्यान्वयन का एक मार्ग है।
बड़े वेन्यू के लिए, सही उत्तर आमतौर पर हाइब्रिड होता है: प्रमाणित अतिथि एक्सेस, लीगेसी उपकरणों के लिए डिवाइस-विशिष्ट क्रेडेंशियल, SSO के माध्यम से कर्मचारियों की पहचान, और अलग अतिथि, कर्मचारी, IoT और प्रबंधन नेटवर्क। कोई भी सिंगल SSID प्रत्येक परिचालन प्रणाली में शॉर्टकट नहीं बनना चाहिए।
हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और आवासीय स्थल कैसे प्रभावित होते हैं
एक पेशेवर रूप से स्थापित WLAN अभी भी एक खराब VLAN असाइनमेंट के माध्यम से महत्वपूर्ण प्रणालियों को उजागर कर सकता है। एक होटल में, एक अतिथि एक साझा कुंजी के साथ लॉबी नेटवर्क में शामिल हो सकता है, जबकि वही ब्रॉडकास्ट डोमेन या राउटिंग पॉलिसी संपत्ति प्रबंधन, भुगतान, या बिल्डिंग सिस्टम तक पहुंचती है। यह विफलता एक असत्यापित डिवाइस को दी गई अत्यधिक नेटवर्क पहुंच के कारण होती है।
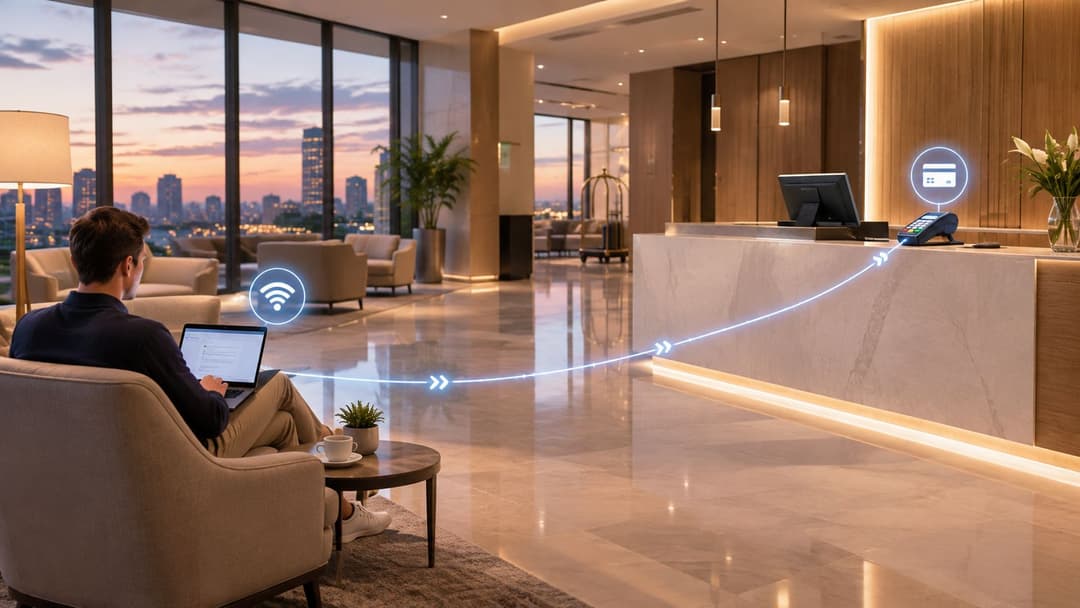
एक सुरक्षित होटल डिज़ाइन मेहमानों को Passpoint या OpenRoaming ऑनबोर्डिंग देता है, उन्हें एक पृथक अतिथि सेगमेंट में रखता है, और भुगतान और संपत्ति प्रणालियों को अलग नेटवर्क पर रखता है। कर्मचारी डायरेक्टरी-समर्थित 802.1X का उपयोग करते हैं। कमरे के डिवाइस और प्रिंटर को कड़े दायरे वाले iPSK क्रेडेंशियल प्राप्त होते हैं।
चार ऑपरेटिंग वातावरण
Retail: एक शॉपिंग सेंटर या श्रृंखला सार्वजनिक क्षेत्रों में एक ब्रांडेड गेस्ट नेटवर्क प्रसारित कर सकती है। फूड कोर्ट में एक दुष्ट AP उस नाम की नकल कर सकता है और लॉयल्टी क्रेडेंशियल एकत्र कर सकता है। कमजोर सेगमेंटेशन बैक-ऑफिस उपकरणों को भी उजागर कर सकता है। रीडिज़ाइन में प्रमाणित गेस्ट एक्सेस, पृथक रिटेल संचालन और स्कैनर और प्रिंटर के लिए डिवाइस-विशिष्ट क्रेडेंशियल का संयोजन होना चाहिए।
स्वास्थ्य सेवा (Healthcare): मरीजों के BYOD को चिकित्सा उपकरणों के साथ एक फ्लैट वायरलेस सेगमेंट साझा नहीं करना चाहिए। एक समझौता किए गए विज़िटर फोन और एक क्लिनिकल डिवाइस के लिए अलग-अलग प्रमाणीकरण, VLAN, फ़ायरवॉल और निगरानी पॉलिसियों की आवश्यकता होती है। जो उपकरण स्टाफ लॉगिन प्रवाह का उपयोग नहीं कर सकते, उन्हें सख्त अनुमति-सूचियों (allow-lists) के साथ डिवाइस-विशिष्ट पहुंच प्राप्त होनी चाहिए।
मल्टी-टेनेंट आवासीय: निवासी संपत्ति के बाहर किसी बिल्डिंग SSID से ऑटो-कनेक्ट हो सकते हैं, जिसमें कार पार्क भी शामिल है जहां कोई हमलावर इसकी नकल कर सकता है। वे फिर यह मान सकते हैं कि कनेक्शन वास्तविक है और एक प्रमाणित सत्र जारी रख सकते हैं। Passpoint-शैली की खोज, टेनेंट आइसोलेशन, और डायरेक्टरी-संचालित रिवोकेशन उस साझा विश्वास धारणा को हटा देते हैं।
आतिथ्य और कार्यक्रम: अस्थायी पहुंच के कारण अक्सर ऑपरेटर एक पासवर्ड प्रिंट करते हैं और कार्यक्रम के बाद भी उसे सक्रिय छोड़ देते हैं। इसके बजाय एक अल्पकालिक पहचान या डिवाइस प्रोफाइल जारी करें। यह नियंत्रण ठेकेदारों, विक्रेताओं और आगंतुकों के बीच सुरक्षा जोखिम को सीमित करता है।
जहां भी संभव हो, WPA2 या WPA3 का उपयोग करें, और उपयोगकर्ताओं को अपरिचित नेटवर्क से स्वचालित कनेक्शन को अक्षम करने की सलाह दें। ऑपरेटरों को एक सुरक्षित, प्रमाणित मार्ग प्रदान करना चाहिए ताकि उपयोगकर्ताओं को खुद से जुगाड़ न करना पड़े। दीवार पर लिखा पासवर्ड केवल पहुंच की सुविधा है, सुरक्षा की कोई योजना नहीं।
एक ऐसा शमन और नीति स्टैक बनाना जो वास्तव में प्रभावी हो
सुरक्षा नियंत्रण तब सबसे अच्छा काम करते हैं जब उन्हें उस क्रम में तैनात किया जाता है जो सबसे पहले सबसे बड़ी डिजाइन कमजोरियों को दूर करता है। जुड़ने के अनुभव से शुरुआत करें, फिर डिवाइस की पहचान को नियंत्रित करें, फिर पहुंच को सीमित करें और जो बचता है उसकी निगरानी करें।
प्रमाणित ऑनबोर्डिंग के साथ शुरुआत करें
अतिथि और BYOD पहुंच के लिए Passpoint या OpenRoaming लागू करें जहां स्थल इसका समर्थन कर सके। उपयोगकर्ता को एक विश्वसनीय प्रोफ़ाइल या पहचान प्रवाह प्राप्त होना चाहिए, और WLAN को पहले पैकेट से ही सुरक्षित पहुंच के लिए बातचीत करनी चाहिए। जब तक आपके पास कोई विशिष्ट, दस्तावेज वाला कारण न हो, तब तक किसी सुरक्षित सेवा के सामने एक ओपन SSID न रखें।
कर्मचारियों के लिए, 802.1X के माध्यम से प्रमाणपत्र-आधारित एक्सेस जारी करें। प्रोविजनिंग और रिवोकेशन (निरस्तीकरण) को Microsoft Entra ID, Google Workspace, या Okta के साथ एकीकृत करें, ताकि डायरेक्टरी में बदलाव होने पर एक साझा पासवर्ड के रोटेशन की प्रतीक्षा किए बिना एक्सेस को हटाया जा सके। प्रमाणपत्र प्रबंधित डिवाइसों या स्पष्ट रूप से नियंत्रित उपयोगकर्ता नामांकन से जुड़े होने चाहिए, जिसमें खोए हुए डिवाइसों और समाप्त हो चुके क्रेडेंशियल्स के लिए एक प्रक्रिया शामिल हो।
लेगेसी उपकरणों को नियंत्रित करें
प्रिंटर, कैश रजिस्टर (tills), कैमरे, सेंसर और बिल्डिंग सिस्टम अक्सर उसी पहचान पद्धति का उपयोग नहीं कर सकते हैं जो एक प्रबंधित लैपटॉप करता है। प्रत्येक डिवाइस या नियंत्रित समूह को एक iPSK दें, इसे एक IoT या ऑपरेशन्स सेगमेंट में रखें, और केवल उन्हीं गंतव्यों की अनुमति दें जिनकी इसे आवश्यकता है। उन डिवाइसों को एक ओपन नेटवर्क पर रखकर विरासत संगतता (legacy compatibility) की समस्या को कभी न सुलझाएं जो मेहमानों को भी सेवा प्रदान करता है।
फिर सेगमेंटेशन लागू करें:
- अतिथि नेटवर्क: इंटरनेट एक्सेस, क्लाइंट अलगाव, और आंतरिक सेवाओं के लिए कोई मार्ग नहीं।
- स्टाफ नेटवर्क: निर्देशिका-समर्थित पहुंच और भूमिका-उपयुक्त एप्लिकेशन पहुंच।
- IoT और भुगतान नेटवर्क: डिवाइस-विशिष्ट प्रमाणीकरण, प्रतिबंधित मार्ग और स्पष्ट फ़ायरवॉल नीति।
- प्रबंधन नेटवर्क: प्रशासनिक इंटरफेस अधिकृत प्रशासकों और प्रबंधन एंडपॉइंट तक सीमित हैं।
- आवासीय किरायेदार नेटवर्क: प्रति-किरायेदार अलगाव, केवल आवश्यकता होने पर साझा सेवाओं के उजागर होने के साथ।
निगरानी करें, पैच करें, और अभ्यास करें
रॉग-AP पहचान को अधिकृत इन्वेंट्री के साथ देखे गए रेडियो की तुलना करनी चाहिए। निगरानी में असामान्य DNS व्यवहार, अप्रत्याशित पूर्व-पश्चिम ट्रैफ़िक, प्रमाणीकरण विफलताओं और गलत सेगमेंट में दिखाई देने वाले डिवाइसों को भी चिह्नित किया जाना चाहिए। इन संकेतों के लिए केवल एक डैशबोर्ड की नहीं, बल्कि नामित स्वामियों और एक प्रतिक्रिया प्रक्रिया की आवश्यकता होती है।
एक लिखित शेड्यूल के अनुसार एक्सेस पॉइंट्स, कंट्रोलर्स, ऑथेंटिकेशन सर्विसेज और क्लाइंट डिवाइसेज को पैच करें। Meraki, Aruba, Ruckus, Mist, और UniFi जैसे विक्रेताओं को परिचालन इन्वेंट्री में शामिल करें जहां उनका उपयोग किया जाता है, और व्यापक रोलआउट से पहले फर्मवेयर परिवर्तनों का परीक्षण करें। NCSC का KRACK मार्गदर्शन दिखाता है कि WLAN पैचिंग और फीचर समीक्षा एक ही नीति में क्यों शामिल होनी चाहिए।
अंत में, घटना की रनबुक लिखें। इसमें यह स्पष्ट होना चाहिए कि कौन प्रोफाइल को अक्षम करता है, कौन SSID को अलग करता है, कौन आयोजन स्थल के प्रबंधक से संपर्क करता है, साक्ष्य कैसे सुरक्षित रखे जाते हैं, और प्रभावित उपयोगकर्ताओं को कैसे सूचित किया जाता है। एक नेटवर्क केवल उतना ही सुरक्षित होता है जितनी उसकी प्रतिक्रिया अलर्ट आने के बाद होती है।
फ़्रेमवर्क को 30-दिवसीय कार्य योजना में बदलना
पहला सप्ताह: प्रत्येक SSID, प्रमाणीकरण विधि, VLAN, एक्सेस पॉइंट, लीगेसी डिवाइस और आंतरिक प्रणालियों के रूट की सूची बनाएं। अनधिकृत खुले नेटवर्क को हटाएं और उन संपत्तियों का दस्तावेजीकरण करें जो वर्तमान में असुरक्षित हैं।
दूसरा सप्ताह: Passpoint या OpenRoaming के लिए पहले अतिथि फ्लो का चयन करें, प्रोफाइल और साइनेज तैयार करें, और सामान्य डिवाइस प्रकारों पर ऑनबोर्डिंग का परीक्षण करें। पुष्टि करें कि अतिथि क्लाइंट कर्मचारियों, भुगतान, प्रबंधन, या नैदानिक सेगमेंट तक नहीं पहुँच सकते हैं।
तीसरा सप्ताह: प्रिंटर, IoT उपकरणों और अन्य लीगेसी उपकरणों को iPSK क्रेडेंशियल असाइन करें। स्टाफ 802.1X को मौजूदा पहचान निर्देशिका (डायरेक्टरी) के साथ एकीकृत करें और अक्षम किए गए खाते के निरसन (रद्दीकरण) का परीक्षण करें।
चौथा सप्ताह: रोग-AP और विसंगति (असंगति) निगरानी को सक्षम करें, WLAN कंट्रोल प्लेन और एंडपॉइंट्स को पैच करें, और वेन्यू व IT स्टाफ के साथ इंसिडेंट प्रोसेस का अभ्यास करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ): HTTPS एक एप्लीकेशन कनेक्शन की सुरक्षा करता है, लेकिन यह WiFi नेटवर्क को प्रमाणित नहीं करता है या क्लाइंट्स को अलग (isolate) नहीं करता है। सहमति, वाउचर और पंजीकरण के लिए Captive Portals अभी भी समझदारी वाले विकल्प हैं, लेकिन वे सुरक्षित WLAN प्रमाणीकरण का विकल्प नहीं हैं। OpenRoaming एक विश्वसनीय पहचान प्रोफ़ाइल को भाग लेने वाले वेन्यू पर प्रमाणित करने की अनुमति देता है, इसलिए उपयोगकर्ताओं को हर स्थान पर मैन्युअल रूप से किसी अपरिचित नेटवर्क को चुनने की आवश्यकता नहीं होती है।
Purple विभिन्न डिवाइस श्रेणियों के लिए OpenRoaming और Passpoint-आधारित गेस्ट एक्सेस, VLAN सेगमेंटेशन, WPA3 और पहचान-आधारित प्रमाणीकरण, साथ ही iPSK और SSO विकल्प प्रदान करता है। समीक्षा करें कि कैसे Purple साझा पासवर्ड और असुरक्षित WiFi को एक ऐसे एक्सेस मॉडल से बदल सकता है जिसे आपकी IT और वेन्यू टीमें ऑडिट, रिवोक और संचालित कर सकती हैं।


