नेटवर्क पर SSIDs की संख्या को कम करना चुपचाप एक प्रतिस्पर्धी खेल बन गया है। किसी भी नेटवर्किंग फ़ोरम में एक दोपहर बिताएं और आपको इस बात पर मजबूत राय, वेंडर के थंब रूल्स और कभी-कभार तीखी बहस मिल जाएगी कि कितने SSID बहुत अधिक हैं। कुछ लोग कहते हैं कि इसे प्रति रेडियो तीन या चार तक ही सीमित रखें। कुछ लोग कहते हैं कि आधुनिक एक्सेस पॉइंट बिना किसी परेशानी के इससे कहीं अधिक संभाल लेते हैं। इसका मार्गदर्शन वास्तव में भिन्न होता है, क्योंकि इसका सही उत्तर आपके डिप्लॉयमेंट पर निर्भर करता है।
यहाँ हमारा दृष्टिकोण है। बीकन द्वारा उपयोग किया जाने वाला एयरटाइम वास्तविक है, लेकिन यह केवल तब एक समस्या बनता है जब आपके पास एक ही चैनल पर ओवरलैप होने वाले बहुत सारे एक्सेस पॉइंट होते हैं। यदि आपके APs अच्छी दूरी पर हैं, जिनमें बहुत कम को-चैनल ओवरलैप है, तो आप कई SSIDs चला सकते हैं और पूरी तरह से सुरक्षित रह सकते हैं। कुछ भी हटाने से पहले, हमारे beacon and SSID overhead calculator में अपनी खुद की संख्या दर्ज करें और देखें कि आप वास्तव में कहाँ खड़े हैं।
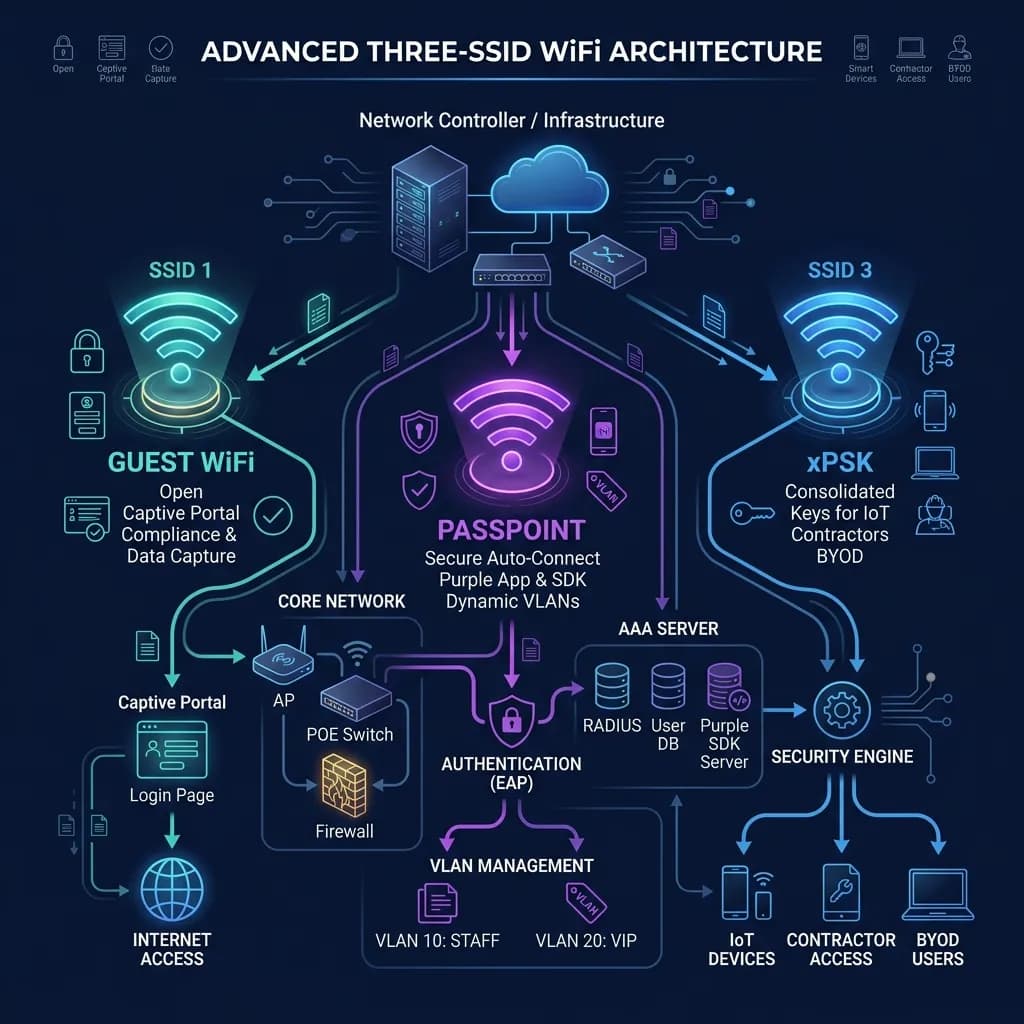
इसके बावजूद, हम साफ-सफाई के भी प्रशंसक हैं। भले ही परफॉर्मेंस पर पड़ने वाला प्रभाव नगण्य हो, एक-एक करके तैयार की गई SSID सूची का दस्तावेजीकरण करना, उसे सुरक्षित करना और अगले इंजीनियर को सौंपना अधिक कठिन होता है। इसलिए यदि आप इसे समेकित करना चाहते हैं, तो यहाँ वह डिज़ाइन है जिस पर हम बार-बार लौटते हैं: तीन SSIDs, प्रत्येक को प्रमाणित करने के एक तरीके से मैप किया गया है, और बाकी सब कुछ VLANs द्वारा नियंत्रित होता है।
कहाँ एयरटाइम टैक्स वास्तविक है, और कहाँ नहीं
प्रत्येक रेडियो पर प्रत्येक SSID प्रति सेकंड कई बार बीकन फ्रेम भेजता है, जो न्यूनतम अनिवार्य बुनियादी दर पर होता है, भले ही एक भी क्लाइंट जुड़ा हो या नहीं। वह लागत प्रति चैनल होती है। अपने स्वयं के चैनल पर कुछ SSIDs का विज्ञापन करने वाला एक एक्सेस पॉइंट शायद ही कभी कोई समस्या बनता है। समस्या तब शुरू होती है जब कई एक्सेस पॉइंट एक ही चैनल पर होते हैं और एक-दूसरे को सुनते हैं: उनके बीकन अब एक ही एयरटाइम के लिए प्रतिस्पर्धा करते हैं, और उनमें से प्रत्येक पर प्रत्येक SSID का ओवरहेड बढ़ता जाता है।
इसलिए वास्तविक वेरिएबल को-चैनल ओवरलैप है, न कि केवल SSID की संख्या। 2.4 GHz पर बहुत सारे ओवरलैपिंग सेल्स, बुनियादी दर को 1 Mbps पर छोड़ने और आठ SSIDs के साथ एक सघन डिप्लॉयमेंट वास्तव में थ्रूपुट को कम कर सकता है। वही आठ SSIDs चलाने वाले कुछ अच्छी दूरी पर स्थित APs पूरी तरह से ठीक काम कर सकते हैं। यह राय का मामला होने के बजाय मापने योग्य है: overhead calculator आपके प्रति रेडियो SSIDs, बीकन अंतराल और बुनियादी दर को लेता है और आपके बीकन द्वारा उपभोग किए जाने वाले चैनल एयरटाइम का प्रतिशत देता है। 2% से कम स्वस्थ है, 2% से 6% देखने लायक है, और 6% से ऊपर वह जगह है जहाँ यह प्रभावित करने लगता है। यह तय करने से पहले कि कोई समस्या है, अपनी संख्या की जाँच करें।
साफ-सफाई का पक्ष
मान लीजिए कि कैलकुलेटर आपको बताता है कि आप पूरी तरह से सुरक्षित सीमा के भीतर हैं। क्या अभी भी कंसोलिडेट करने का कोई कारण है? हमें ऐसा लगता है, और इसका एयरटाइम से कोई लेना-देना नहीं है। एक SSID एक ऑथेंटिकेशन सीमा है, सेगमेंटेशन सीमा नहीं। जब आप हर नई आवश्यकता के लिए एक नया SSID बनाते हैं, एक टिल्स के लिए, एक प्रिंटर के लिए, एक साइनेज के लिए, एक कॉन्ट्रैक्टर्स के लिए, तो आपके पास एक बहुत बड़ी सूची बन जाती है जहां कोई भी पूरी तरह से आश्वस्त नहीं होता है कि कौन सा नेटवर्क क्या करता है, कौन सी कीज़ अभी भी उपयोग में हैं, या एक नया डिवाइस कहाँ जाना चाहिए। इसे समेटकर तीन पर ले आएं, जिनमें से प्रत्येक पहचान साबित करने के एक स्पष्ट तरीके से जुड़ा हो, और नेटवर्क खुद को डॉक्युमेंट करना शुरू कर देता है। आप VLANs और फ़ायरवॉल पॉलिसी के साथ कैमरों और निवासियों से टिल्स को अलग करते हैं, और आप केवल तभी एक अलग SSID चलाते हैं जब डिवाइस के एक समूह को वास्तव में एक अलग ऑथेंटिकेशन विधि की आवश्यकता होती है। इनमें से केवल तीन ही हैं।
SSID 1: Captive Portal के साथ ओपन गेस्ट नेटवर्क
पहला SSID ओपन है, जिसका अर्थ है कि कोई भी डिवाइस बिना पासवर्ड डाले जुड़ सकता है। इसके बजाय, एक पारंपरिक Captive Portal कनेक्शन को रोकता है और साइन-इन को संभालता है। यह SSID या तो मार्केटिंग के लिए यूज़र डेटा कैप्चर करने के लिए या सार्वजनिक स्थानों पर अनुपालन और कानूनी आवश्यकताओं को पूरा करने के लिए डिज़ाइन किया गया है।
यह नेटवर्क किसी भी डिवाइस के लिए काम करना चाहिए - यहाँ तक कि उस गेस्ट फोन के लिए भी जिसे वेन्यू ने पहले कभी नहीं देखा है - इसलिए एकमात्र आवश्यकता एक वेब ब्राउज़र है। यह वह जगह भी है जहाँ मार्केटिंग मूल्य निहित है: कनेक्शन के बिंदु पर कैप्चर किया गया ऑप्टेड-इन, GDPR-compliant डेटा। Purple इसे 80,000 से अधिक वेन्यू में Guest WiFi के रूप में चलाता है, जो गेस्ट एक्सेस को एक आइसोलेटेड VLAN पर रखता है जो बैक ऑफिस को नहीं देख सकता है।
SSID 2: ऑटोमेटेड एक्सेस के लिए Passpoint-सक्षम नेटवर्क
दूसरा SSID Passpoint (Hotspot 2.0) और WPA2/3-Enterprise पर चलता है। यह SSID एक सुरक्षित, सेलुलर जैसे कनेक्शन को सक्षम बनाता है। क्रेडेंशियल मैन्युअल रूप से दर्ज करने या स्प्लैश पेज खोजने के बजाय, कोई भी व्यक्ति जिसके पास Purple App है, या ऐसा ऐप जिसमें Purple SDK है, वेन्यू में कदम रखते ही स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हो जाता है।
बाकी सब कुछ VLANs द्वारा नियंत्रित किया जाता है। जब कोई डिवाइस जुड़ता है, तो नेटवर्क प्रोफ़ाइल को प्रमाणित करता है और डिवाइस को सही VLAN में असाइन करता है। यह केवल विश्वसनीय गेस्ट या कॉन्ट्रैक्टर्स के लिए नहीं है; यह मैचिंग प्रोफ़ाइल वाले किसी भी यूज़र के लिए एक ऑटोमेटेड, एन्क्रिप्टेड गेटवे है। चूंकि यह EAP-TLS या इसी तरह के सुरक्षित प्रोटोकॉल का उपयोग करता है, इसलिए सभी ट्रैफ़िक को हवा में एन्क्रिप्ट किया जाता है, जो क्रेडेंशियल के लिए प्रशासनिक ओवरहेड की आवश्यकता के बिना यूज़र्स को ईव्सड्रॉपिंग से बचाता है।
SSID 3: IoT, कॉन्ट्रैक्टर्स और BYOD कंसोलिडेशन के लिए xPSK
तीसरा SSID हेडलेस डिवाइसेस, कॉन्ट्रैक्टर्स और ब्रिंग-योर-ओन-डिवाइस (BYOD) सेटअप के लिए एक कंसोलिडेटेड नेटवर्क है। यह प्रति-डिवाइस प्री-शेयर्ड कीज़ का उपयोग करता है - जिसे अक्सर xPSK (या वेंडर के आधार पर iPSK, PPSK, DPSK) कहा जाता है - ताकि एक ही SSID पर डिवाइसेस के विभिन्न समूहों को उनके अपने आइसोलेटेड VLANs में मैप किया जा सके।
यह नेटवर्क उस हर चीज़ को सेवा प्रदान करता है जो ब्राउज़र नहीं चला सकती या Passpoint का उपयोग नहीं कर सकती। IoT सेंसर, कार्ड टर्मिनल, प्रिंटर और मीडिया स्क्रीन को उनकी अपनी कुंजियाँ मिलती हैं और वे अलग VLANs पर जाते हैं। अनुबंधकर्ता (contractors) या अपने स्वयं के उपकरण लाने वाले कर्मचारी एक अनूठी कुंजी प्राप्त करते हैं जो उनके ट्रैफ़िक को विभाजित करती है। यह पांच या छह अलग-अलग SSIDs को एक में समेकित करता है। यदि कोई कुंजी लीक होती है, तो आप शेष नेटवर्क को प्रभावित किए बिना उस विशिष्ट कुंजी को बदल (rotate) सकते हैं।
तीन SSIDs सब कुछ कैसे कवर करते हैं
किसी स्थान (venue) के किसी भी उपकरण को इन तीन प्रश्नों में से किसी एक से मैप करें और आपको उसका स्थान मिल जाएगा:
- क्या यह एक अवांछित अतिथि है जिसे डेटा कैप्चर या अनुपालन की आवश्यकता है? Captive Portal के साथ ओपन गेस्ट SSID।
- क्या उपयोगकर्ता के पास Purple App या आपका SDK-सक्षम ऐप है? स्वचालित सुरक्षित कनेक्शन और VLAN मैपिंग के साथ Passpoint SSID।
- क्या यह एक हेडलेस IoT डिवाइस, अनुबंधकर्ता, या BYOD उपयोगकर्ता है? प्रति-उपकरण कुंजियों के साथ समेकित xPSK SSID।
बाकी सब कुछ सेगमेंटेशन है, और सेगमेंटेशन VLAN का काम है। वॉयस, CCTV, भुगतान, साइनेज, बिल्डिंग प्रबंधन और प्रति-किरायेदार अलगाव सभी इन तीन SSIDs के पीछे VLANs के रूप में रहते हैं, जिन्हें RADIUS विशेषताओं या उपकरण द्वारा प्रस्तुत की जाने वाली कुंजी द्वारा संचालित किया जाता है। आप दस SSIDs के साथ मिलने वाले अलगाव के हर हिस्से को बनाए रखते हैं, और सूची इतनी छोटी होती है कि अगला इंजीनियर इसे एक नज़र में समझ सकता है।
क्या SSIDs को कम करने से वास्तव में प्रदर्शन में सुधार होता है?
कभी-कभी, और मुख्य रूप से तब जब सह-चैनल ओवरलैप (co-channel overlap) अधिक होता है। यदि आपके पास चैनल साझा करने वाले कई एक्सेस पॉइंट हैं, तो आठ या दस SSIDs से घटकर तीन पर आने से प्रत्येक ओवरलैपिंग रेडियो पर बीकन फ्रेम आनुपातिक रूप से कम हो जाते हैं, और बुनियादी दर को बढ़ाना ताकि बीकन तेजी से प्रसारित हों, बचत को बढ़ा देता है। यदि आपके APs बमुश्किल ओवरलैप करते हैं, तो लाभ मामूली होता है और इसे करने का बेहतर कारण चीजों को व्यवस्थित रखना है। दोनों ही मामलों में, अपने पहले और बाद के आँकड़ों को overhead calculator के माध्यम से चलाएं ताकि आप किसी सामान्य नियम के बजाय सबूतों के आधार पर निर्णय ले सकें।
अतिथि, IoT और कर्मचारियों सभी को अलग-अलग सुरक्षा की आवश्यकता होने पर क्या करें?
उन्हें वास्तव में अलग सुरक्षा की आवश्यकता होती है, और यही कारण है कि एक के बजाय तीन SSIDs हैं। प्रत्येक SSID एक अलग प्रमाणीकरण विधि है - पोर्टल के साथ ओपन, 802.11u Passpoint, और प्रति-उपकरण कुंजी - जो कि एकमात्र ऐसी चीज़ है जो एक अलग प्रसारण को उचित ठहराती है। एक विधि के भीतर विभिन्न ट्रस्ट स्तरों को VLAN और फ़ायरवॉल नीति द्वारा नियंत्रित किया जाता है, न कि अधिक SSIDs जोड़कर। आपको इस फैले हुए दृष्टिकोण की तुलना में अधिक सख्त अलगाव मिलता है, क्योंकि हर सीमा पहचान या कुंजी द्वारा लागू की जाती है, न कि इस उम्मीद पर कि कोई स्टाफ पासवर्ड का अनुमान नहीं लगा पाएगा।
संक्षिप्त संस्करण
क्या आपकी SSID संख्या आपको एयरटाइम का नुकसान पहुंचा रही है, यह मुख्य रूप से इस बात पर निर्भर करता है कि आपके एक्सेस पॉइंट कितने ओवरलैप होते हैं, इसलिए सबसे खराब स्थिति मान लेने से पहले कैलकुलेटर की जांच करें। लेकिन अतिरिक्त SSIDs बनाना आसान है और एक व्यवस्थित नेटवर्क को चलाना अधिक सरल होता है, इसलिए जब आप कंसोलिडेट करें, तो प्रत्येक SSID को प्रमाणीकरण (authentication) के एक तरीके से जोड़ें और बाकी सभी अंतरों को VLAN पर भेजें। किसी भी वेन्यू के लिए केवल तीन ही काफी हैं: पोर्टल के साथ ओपन गेस्ट, स्वचालित सुरक्षित एक्सेस के लिए Passpoint, और IoT, ठेकेदारों और BYOD के लिए xPSK। यह Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi और बाकी सभी पर काम करता है, क्योंकि यदि आपके एक्सेस पॉइंट RADIUS का उपयोग करते हैं, तो Purple उनके साथ काम करता है।
बिना किसी सेगमेंटेशन को खोए एक अत्यधिक बढ़ी हुई SSID सूची को छोटा करने में सहायता चाहते हैं? किसी विशेषज्ञ से बात करें और हम आपके डिवाइसेज को उन तीन नेटवर्क से मैप करेंगे जो उन्हें कवर करते हैं।