
मेहमानों के ट्रैफिक से अलग सुरक्षित Staff WiFi नेटवर्क डिजाइन करना
सुरक्षित, उच्च-प्रदर्शन वाले staff WiFi नेटवर्क को डिजाइन करने पर नेटवर्क आर्किटेक्ट्स और IT लीडर्स के लिए एक प्रामाणिक तकनीकी संदर्भ मार्गदर्शिका। यह अनुपालन मानदंडों (PCI-DSS, GDPR) को पूरा करने और लैटरल मूवमेंट सुरक्षा जोखिमों को समाप्त करने के लिए VLANs, 802.1X प्रमाणीकरण और WPA3-Enterprise का उपयोग करके सार्वजनिक गेस्ट नेटवर्क से परिचालन ट्रैफिक के लॉजिकल और फिजिकल सेगमेंटेशन का विवरण देता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Guest WiFi गाइड →
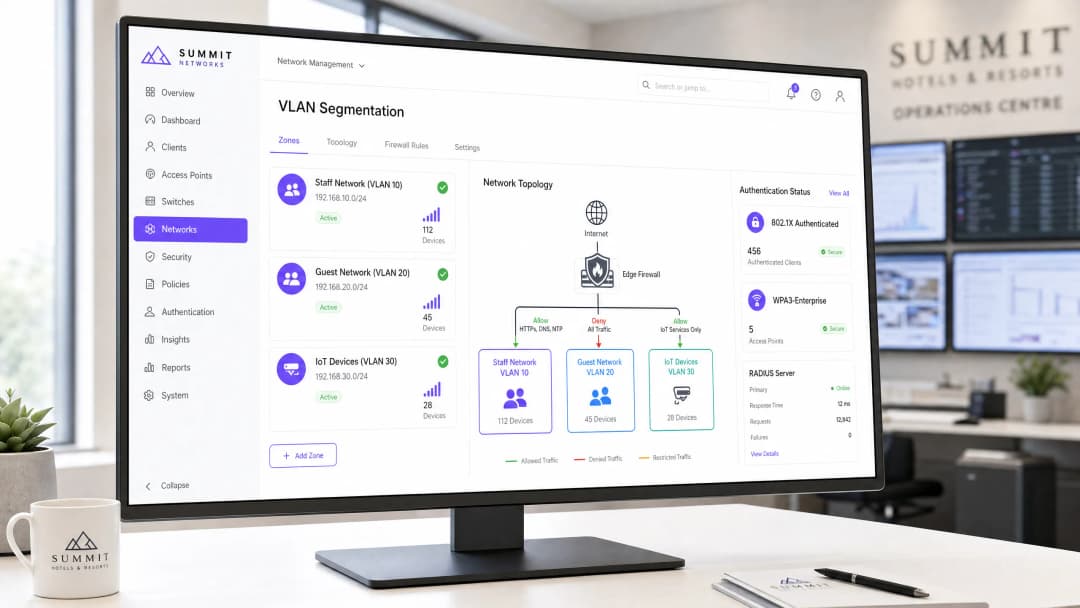
एंटरप्राइज, हॉस्पिटैलिटी, रिटेल और हेल्थकेयर स्थानों में, वायरलेस नेटवर्क को दो विरोधाभासी समूहों का समर्थन करना चाहिए: सार्वजनिक आगंतुक जिन्हें आसान इंटरनेट एक्सेस की आवश्यकता होती है, और आंतरिक कर्मचारी सदस्य जो संवेदनशील कॉर्पोरेट डेटाबेस, पॉइंट-ऑफ-सेल (POS) सिस्टम और आंतरिक परिचालन टूल तक पहुंचते हैं।
अतिथि डिवाइसों को कॉर्पोरेट हार्डवेयर के साथ संचार करने की अनुमति देना या अतिथि इंटरनेट ट्रैफ़िक को अलग करने में विफल होना गंभीर सुरक्षा जोखिम पैदा करता है, जिसमें पैकेट इंटरसेप्शन, मैलवेयर प्रसार और नियामक अनुपालन उल्लंघन (जैसे PCI-DSS 4.0 और GDPR) शामिल हैं।
यह गाइड VLAN टैगिंग, 802.1X प्रमाणपत्र प्रमाणीकरण, फ़ायरवॉल एक्सेस कंट्रोल लिस्ट (ACLs) और Layer 2 क्लाइंट आइसोलेशन के माध्यम से कर्मचारियों और अतिथि WiFi नेटवर्क को अलग करने के लिए एंटरप्राइज नेटवर्क डिज़ाइन पैटर्न की रूपरेखा तैयार करती है।
सुरक्षा आर्किटेक्चर: मुख्य कर्मचारी बनाम अतिथि नेटवर्क अलगाव
एंटरप्राइज नेटवर्क अलगाव भौतिक, डेटा लिंक और नेटवर्क परतों पर ट्रैफ़िक को अलग करने पर निर्भर करता है:
| आर्किटेक्चरल लेयर | अतिथि WiFi नेटवर्क डिज़ाइन | आंतरिक कर्मचारी WiFi नेटवर्क डिज़ाइन |
|---|---|---|
| प्रमाणीकरण | SMS, ईमेल, या सोशल लॉगिन के साथ Captive Portal | एंटरप्राइज प्रमाणपत्रों या SAML SSO के साथ 802.1X EAP-TLS |
| VLAN असाइनमेंट | पृथक अतिथि VLAN (जैसे VLAN 50) | एंटरप्राइज कॉर्पोरेट VLANs (जैसे प्रबंधन, कर्मचारी, POS) |
| Layer 2 नीति | क्लाइंट आइसोलेशन सक्षम (कोई पीयर-टू-पीयर संचार नहीं) | प्रिंटर, सर्वर और सहयोग के लिए पीयर डिस्कवरी सक्षम |
| रूटिंग और फ़ायरवॉल | इंटरनेट के लिए सीधे आउटबाउंड NAT; RFC 1918 आंतरिक सबनेट ब्लॉक किए गए | स्टेटफुल फ़ायरवॉल नियमों के माध्यम से आंतरिक सर्वर, ERP और डेटाबेस तक पहुंच की अनुमति |
| DNS कॉन्फ़िगरेशन | कंटेंट-फ़िल्टर्ड सार्वजनिक DNS (सुरक्षात्मक DNS / CIPA अनुपालन) | आंतरिक Active Directory / स्प्लिट-होराइज़न कॉर्पोरेट DNS |
1. VLAN टैगिंग और 802.1Q ट्रंकिंग
सपाट सबनेट पर कभी भी अतिथि और कॉर्पोरेट ट्रैफ़िक को न मिलाएं। वायरलेस एक्सेस पॉइंट्स को प्रबंधित डिस्ट्रिब्यूशन स्विचों पर IEEE 802.1Q ट्रंक्स का उपयोग करके मल्टी-SSID टैगिंग का समर्थन करना चाहिए:
- कॉर्पोरेट SSID: कॉर्पोरेट VLAN पर मैप होता है। डोमेन कंट्रोलर और व्यावसायिक अनुप्रयोगों तक पहुँचने के लिए पैकेट आंतरिक फ़ायरवॉल से होकर गुजरते हैं।
- अतिथि SSID: एक पृथक DMZ या अतिथि VLAN पर मैप होता है। ट्रैफ़िक को सीधे एज फ़ायरवॉल या समर्पित इंटरनेट गेटवे पर निर्देशित किया जाता है, जो आंतरिक सर्वर सबनेट को पूरी तरह से बायपास करता है।
2. अनिवार्य फ़ायरवॉल एक्सेस कंट्रोल लिस्ट (ACLs)
अतिथि नेटवर्क के लिए Layer 3 डिफ़ॉल्ट गेटवे पर, स्पष्ट इग्रेस फ़ायरवॉल नियम लागू करें:
- RFC 1918 रेंज को ड्रॉप करें: अतिथि सबनेट से उत्पन्न होने वाले और
10.0.0.0/8,172.16.0.0/12, और192.168.0.0/16को लक्षित करने वाले सभी ट्रैफ़िक को ब्लॉक करें।- Enforce Client Isolation लागू करें: वायरलेस एक्सेस पॉइंट फर्मवेयर के भीतर गेस्ट SSID पर लेयर 2 क्लाइंट आइसोलेशन सक्षम करें। यह एड्रेस रेज़ोल्यूशन प्रोटोकॉल (ARP) लुकअप को छोड़ देता है और गेस्ट डिवाइसों को उसी AP से जुड़े अन्य गेस्ट डिवाइसों को स्कैन करने या उनसे संचार करने से रोकता है। - DNS पोर्ट एक्सेस को प्रतिबंधित करें: आउटबाउंड UDP/TCP पोर्ट 53 और पोर्ट 853 ट्रैफ़िक को निर्दिष्ट सुरक्षात्मक DNS गेटवे पर रीडायरेक्ट करके मेहमानों को कॉर्पोरेट कंटेंट फ़िल्टरिंग को दरकिनार करने से रोकें।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
स्टाफ प्रमाणीकरण: साझा पासवर्ड से 802.1X EAP-TLS पर माइग्रेट करना
जबकि गेस्ट नेटवर्क ऑनबोर्डिंग की आसानी को प्राथमिकता देते हैं, स्टाफ नेटवर्क को पहचान-आधारित एक्सेस कंट्रोल लागू करना चाहिए। स्टाफ के लिए साझा WPA2-PSK पासवर्ड पर निर्भर रहने से कर्मचारियों के कंपनी छोड़ने पर गंभीर परिचालन कमजोरियां पैदा होती हैं।
आधुनिक स्टाफ वायरलेस डिज़ाइन 802.1X EAP-TLS का उपयोग करता है:
- प्रत्येक कॉर्पोरेट लैपटॉप या स्मार्टफोन को Microsoft Intune, Jamf, या Kandji जैसे मोबाइल डिवाइस मैनेजमेंट (MDM) प्लेटफॉर्म के माध्यम से भेजे गए एक क्रिप्टोग्राफिक डिवाइस सर्टिफिकेट के साथ प्रोविज़न किया जाता है।
- प्रमाणीकरण RADIUS सर्वर (या क्लाउड RADIUS) के विरुद्ध होता है।
- यदि किसी कर्मचारी को सेवा से मुक्त किया जाता है, तो Microsoft Entra ID या Google Workspace में उनके डायरेक्टरी अकाउंट को निरस्त करने से किसी अन्य स्टाफ सदस्य को प्रभावित किए बिना वास्तविक समय में उनका वायरलेस एक्सेस स्वचालित रूप से अमान्य हो जाता है।
अनुपालन और ऑडिटिंग संबंधी विचार
- PCI DSS 4.0 आवश्यकता 1.2: भुगतान कार्ड वातावरण (POS टर्मिनल) गेस्ट वायरलेस नेटवर्क से पूरी तरह से अलग होने चाहिए। फायरवॉल को कार्डधारक डेटा वातावरण (CDE) और गेस्ट ट्रैफ़िक के बीच गैर-रूट करने योग्य सीमाएं लागू करनी चाहिए।
- GDPR / डेटा सुरक्षा: Captive Portal के माध्यम से कैप्चर किए गए गेस्ट रजिस्ट्रेशन डेटा को परिचालन स्टाफ लॉग से अलग, स्पष्ट ऑप्ट-इन तंत्र के साथ अनुपालन करने वाले मार्केटिंग डेटाबेस में संग्रहीत किया जाना चाहिए।
अक्सर पूछे जाने वाले प्रश्न
क्या स्टाफ और मेहमान एक ही भौतिक एक्सेस पॉइंट साझा कर सकते हैं?
हाँ। एंटरप्राइज़ एक्सेस पॉइंट एक ही रेडियो से प्रसारित होने वाले कई वर्चुअल BSSID (SSID) का समर्थन करते हैं। प्रत्येक SSID को अपने स्वयं के 802.1Q VLAN टैग पर मैप किया जाता है, जिससे पूर्ण क्रिप्टोग्राफिक और लॉजिकल अलगाव बनाए रखते हुए भौतिक हार्डवेयर को सुरक्षित रूप से साझा करने की अनुमति मिलती है।
यदि गेस्ट ट्रैफ़िक पहले से ही एक अलग VLAN पर है तो क्लाइंट आइसोलेशन क्यों आवश्यक है?
VLAN सेगमेंटेशन गेस्ट नेटवर्क को आंतरिक कॉर्पोरेट नेटवर्क से अलग करता है। हालाँकि, एक्सेस पॉइंट पर लेयर 2 क्लाइंट आइसोलेशन के बिना, एक संक्रमित गेस्ट डिवाइस उसी गेस्ट WiFi नेटवर्क से जुड़े दूसरे विज़िटर डिवाइस को स्कैन, प्रोब या हमला कर सकता है। क्लाइंट आइसोलेशन यह सुनिश्चित करता है कि विज़िटर केवल बाहरी इंटरनेट गेटवे के साथ ही संचार कर सकें।
मुख्य परिभाषाएं
VLAN (Virtual Local Area Network)
एक तार्किक सबनेटवर्क जो एक या अधिक भौतिक स्थानीय क्षेत्र नेटवर्क पर उपकरणों के समूह को एक साथ वर्गीकृत करता है, जिससे उनके ट्रैफ़िक ब्रॉडकास्ट डोमेन अलग हो जाते हैं।
एक ही भौतिक स्विच और एक्सेस पॉइंट्स पर कर्मचारियों के हार्डवेयर से अतिथि उपकरणों को अलग करने के लिए उपयोग किया जाता है।
IEEE 802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल (NAC) के लिए एक IEEE मानक जो LAN या WLAN से जुड़ने के इच्छुक उपकरणों को एक प्रमाणीकरण तंत्र प्रदान करता है।
एंटरप्राइज़ कर्मचारी WiFi नेटवर्क पर प्रति-उपयोगकर्ता क्रेडेंशियल या प्रमाणपत्र प्रमाणीकरण लागू करने के लिए उपयोग किया जाने वाला मानक प्रोटोकॉल।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने और उसका उपयोग करने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
सर्वर (जैसे, Microsoft NPS या Cloud RADIUS) जो नेटवर्क एक्सेस की अनुमति देने से पहले Active Directory के खिलाफ कर्मचारियों के क्रेडेंशियल को मान्य करता है।
WPA3-Enterprise
एंटरप्राइज़ नेटवर्क के लिए Wi-Fi Protected Access सुरक्षा की नवीनतम पीढ़ी, जो 192-बिट क्रिप्टोग्राफ़िक शक्ति और प्रोटेक्टेड मैनेजमेंट फ्रेम्स को अनिवार्य करती है।
नए कर्मचारी नेटवर्क के लिए आवश्यक वायरलेस सुरक्षा प्रोटोकॉल, जो ऑफ़लाइन डिक्शनरी हमलों और अनधिकृत AP डी-ऑथेंटिकेशन खतरों को समाप्त करता है।
Client Isolation
वायरलेस एक्सेस पॉइंट्स पर एक सुरक्षा सेटिंग जो कनेक्टेड वायरलेस क्लाइंट्स को एक-दूसरे के साथ सीधे संवाद करने से रोकती है।
अतिथि उपकरणों के बीच लेटरल हमलों और मैलवेयर फैलने को रोकने के लिए अतिथि नेटवर्क पर अनिवार्य कॉन्फ़िगरेशन।
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
एक EAP प्रकार जो क्लाइंट और RADIUS सर्वर के बीच पारस्परिक प्रमाणीकरण के लिए डिजिटल प्रमाणपत्रों का उपयोग करता है, जिससे पासवर्ड की आवश्यकता समाप्त हो जाती है।
कॉर्पोरेट-प्रबंधित डिवाइस बेड़े के लिए सर्वोच्च-सुरक्षा प्रमाणीकरण विधि, जिसे MDM प्लेटफॉर्म के माध्यम से तैनात किया जाता है।
WIPS (Wireless Intrusion Prevention System)
एक सुरक्षा उपकरण या सॉफ़्टवेयर क्षमता जो अनधिकृत एक्सेस पॉइंट्स की उपस्थिति के लिए रेडियो स्पेक्ट्रम की निगरानी करती है और स्वचालित रूप से जवाबी कार्रवाई करती है।
रिटेल और हॉस्पिटैलिटी परिवेशों में अनधिकृत AP या 'इविल ट्विन' हमलों का पता लगाने और उन्हें कम करने के लिए PCI DSS अनुपालन के लिए आवश्यक।
Airtime Fairness
एक वायरलेस शेड्यूलिंग विशेषता जो प्रत्येक वायरलेस क्लाइंट को समान पैकेट संख्या के बजाय समान ट्रांसमिशन समय (एयरटाइम) आवंटित करती है।
धीमे, पुराने अतिथि उपकरणों को वायरलेस चैनल क्षमता को हथियाने और तेज़ कर्मचारी उपकरणों के प्रदर्शन को कम करने से रोकता है।
हल किए गए उदाहरण
एक साझा, अनसेगमेंटेड नेटवर्क पर चलने वाला 250 कमरों का एक लग्जरी होटल PCI-DSS ऑडिट की तैयारी कर रहा है। होटल फ्रंट-डेस्क चेक-इन के लिए मोबाइल टैबलेट, ऑन-प्रिमाइसेस पर एक PMS सर्वर का उपयोग करता है और मुफ्त गेस्ट WiFi प्रदान करता है। अनुपालन और सुरक्षा सुनिश्चित करने के लिए नेटवर्क आर्किटेक्ट को वायरलेस इंफ्रास्ट्रक्चर को कैसे नया रूप देना चाहिए?
- फिजिकल और लॉजिकल सेगमेंटेशन: Staff (PMS और टैबलेट) के लिए VLAN 10, Guest WiFi के लिए VLAN 20 और IoT (स्मार्ट टीवी, थर्मोस्टेट) के लिए VLAN 30 बनाएं। APs से जुड़ने वाले स्विचपोर्ट्स को 802.1Q ट्रंक के रूप में कॉन्फ़िगर करें।
- प्रमाणीकरण को मजबूत करना: स्टाफ नेटवर्क पर साझा WPA2-PSK को WPA3-Enterprise (802.1X) से बदलें। NPS (RADIUS) के माध्यम से होटल के Active Directory के साथ वायरलेस कंट्रोलर को एकीकृत करें। MDM के माध्यम से WPA3-Enterprise क्रेडेंशियल या EAP-TLS सर्टिफिकेट के साथ फ्रंट-डेस्क टैबलेट को सुरक्षित करें।
- फायरवॉल एक्सेस कंट्रोल: एक स्टेटफुल फायरवॉल तैनात करें। HTTPS/SQL पोर्ट्स पर PMS सर्वर IP तक पहुंचने के लिए VLAN 10 को अनुमति देने वाले नियम लिखें, लेकिन VLAN 20 (गेस्ट) से VLAN 10 और VLAN 30 तक के सभी ट्रैफिक को अस्वीकार करें। VLAN 20 पर क्लाइंट आइसोलेशन सक्षम करें।
- अनुपालन सत्यापन: PCI-DSS आवश्यकता 11.4 को पूरा करते हुए, अनधिकृत APs की निगरानी और अलर्ट करने के लिए वायरलेस कंट्रोलर पर WIPS सक्षम करें।
50 स्टोर्स वाली एक हाई-डेंसिटी रिटेल चेन ग्राहकों के विश्लेषण (कस्टमर एनालिटिक्स) को कैप्चर करने के लिए गेस्ट WiFi तैनात करना चाहती है, साथ ही यह भी सुनिश्चित करना चाहती है कि स्टोर-परिचालन हैंडहेल्ड स्कैनर्स (इन्वेंट्री और स्टॉक प्रबंधन के लिए उपयोग किए जाने वाले) व्यस्ततम व्यावसायिक घंटों के दौरान वायरलेस कंजेशन या ड्रॉपआउट से प्रभावित न हों। IT टीम को SSID और QoS आर्किटेक्चर को कैसे डिजाइन करना चाहिए?
- SSID पृथक्करण: सभी स्टोर्स में दो SSIDs तैनात करें:
Retail-Operations(VLAN 10) औरGuest-Free-WiFi(VLAN 20)। - 802.1X प्रमाणीकरण: WPA3-Enterprise का उपयोग करके
Retail-Operationsको सुरक्षित करें। चेन के MDM प्लेटफॉर्म के माध्यम से पूर्व-प्रमाणित सर्टिफिकेट-आधारित EAP-TLS का उपयोग करके हैंडहेल्ड स्कैनर्स को प्रमाणित करें। Purple द्वारा प्रबंधित Captive Portal के पीछे एक ओपन नेटवर्क के साथ गेस्ट SSID कॉन्फ़िगर करें। - क्वालिटी ऑफ सर्विस (QoS) और WMM: वायरलेस कंट्रोलर पर, Wi-Fi Multi-Media (WMM) सक्षम करें।
Retail-Operationsट्रैफिक को वीडियो (AC_VI) या वॉयस (AC_VO) एक्सेस श्रेणियों में मैप करें, जिससे गेस्ट ट्रैफिक पर प्राथमिकता सुनिश्चित हो सके।Guest-Free-WiFiको बेस्ट एफर्ट (AC_BE) में मैप करें। - बैंडविड्थ रेट लिमिटिंग: WAN एज फायरवॉल पर, ट्रैफिक-शेपिंग पॉलिसी कॉन्फ़िगर करें। प्रत्येक स्टोर पर VLAN 10 के लिए न्यूनतम 15 Mbps सिमेट्रिकल बैंडविड्थ की गारंटी दें। Purple Captive Portal प्लेटफॉर्म पर, VLAN 20 पर गेस्ट डिवाइसों के लिए प्रति-उपयोगकर्ता 3 Mbps डाउनलोड और 1 Mbps अपलोड की दर सीमा लागू करें।
एक नगर निगम के सार्वजनिक क्षेत्र के सम्मेलन केंद्र में अक्सर बड़े कार्यक्रमों का आयोजन होता है, जिसमें 5,000 तक समवर्ती अतिथि उपयोगकर्ता शामिल होते हैं। IT निदेशक ने देखा कि कार्यक्रमों के दौरान, एक ही भौतिक नेटवर्क पर काम करने वाले प्रशासनिक कर्मचारियों को कॉर्पोरेट वीडियो कॉल और फ़ाइल स्थानांतरण पर अत्यधिक लेटेंसी का सामना करना पड़ता है। अतिरिक्त भौतिक इंटरनेट लाइनें खरीदे बिना इसे कैसे हल किया जा सकता है?
- VLAN वर्गीकरण: सत्यापित करें कि प्रशासनिक कर्मचारी VLAN 100 पर हैं और अतिथि VLAN 200 पर हैं।
- WAN-Edge ट्रैफ़िक शेपिंग: प्राथमिक इंटरनेट गेटवे (जैसे, 1 Gbps सिमेट्रिकल लीज्ड लाइन) पर, क्लास-बेस्ड वेटेड फेयर क्यूइंग (CBWFQ) नीति कॉन्फ़िगर करें। VLAN 100 के लिए 200 Mbps की गारंटीकृत बैंडविड्थ और रीयल-टाइम वॉइस/वीडियो ट्रैफ़िक के लिए एक प्राथमिकता कतार (प्रायोरिटी क्यू) परिभाषित करें।
- डायनेमिक बैंडविड्थ आवंटन: फ़ायरवॉल पर एक नीति कॉन्फ़िगर करें जो व्यावसायिक घंटों के दौरान VLAN 200 (अतिथि) को आवंटित कुल बैंडविड्थ को कुल WAN क्षमता (800 Mbps) के अधिकतम 80% तक गतिशील रूप से सीमित करती है, जिससे कर्मचारियों के लिए हमेशा 200 Mbps उपलब्ध रहे।
- वायरलेस एयरटाइम फेयरनेस: वायरलेस एक्सेस पॉइंट्स पर एयरटाइम फेयरनेस सक्षम करें। यह धीमे पुराने अतिथि उपकरणों (जैसे, पुराने 802.11n स्मार्टफोन) को वायरलेस चैनलों पर एकाधिकार करने और आधुनिक कर्मचारी उपकरणों के थ्रूपुट को कम करने से रोकता है।
अभ्यास प्रश्न
Q1. एक होटल समूह एक नया स्टाफ WiFi नेटवर्क तैनात कर रहा है। नेटवर्क आर्किटेक्ट एक मजबूत पासवर्ड के साथ WPA2-Personal (PSK) का उपयोग करने का सुझाव देता है क्योंकि स्टाफ के लिए इसे अपने डिवाइस पर दर्ज करना आसान है। वरिष्ठ तकनीकी सामग्री रणनीतिकार के रूप में, एक निर्णय-बाध्यकारी परिदृश्य अभ्यास लिखें जो दर्शाता है कि यह दृष्टिकोण एक सुरक्षा जोखिम क्यों है और अनुशंसित विकल्प क्या है।
संकेत: विचार करें कि क्या होता है जब किसी असंतुष्ट कर्मचारी को निकाल दिया जाता है या वह कंपनी छोड़ देता है।
मॉडल उत्तर देखें
अनुशंसित दृष्टिकोण: WPA2-Personal (PSK) प्रस्ताव को अस्वीकार करें और WPA3-Enterprise (802.1X) प्रमाणीकरण को अनिवार्य करें।
तर्क: WPA2-PSK का उपयोग करने से एक बड़ा सुरक्षा ब्लाइंड स्पॉट बनता है। यदि कोई स्टाफ सदस्य कंपनी छोड़ देता है, तो भी उसे साझा पासवर्ड पता होता है। सुरक्षा बनाए रखने के लिए, IT टीम को होटल के प्रत्येक स्टाफ डिवाइस (लैपटॉप, PMS टैबलेट, VoIP फोन) पर पासवर्ड बदलना होगा। व्यवहार में, यह परिचालन ओवरहेड इतना अधिक है कि पासवर्ड शायद ही कभी बदले जाते हैं, जिससे नेटवर्क पूर्व कर्मचारियों द्वारा अनधिकृत पहुंच के प्रति संवेदनशील हो जाता है।
WPA3-Enterprise को 802.1X के साथ तैनात करके, प्रत्येक कर्मचारी अपने व्यक्तिगत कॉर्पोरेट निर्देशिका क्रेडेंशियल (जैसे, Active Directory) का उपयोग करके प्रमाणित करता है। जब किसी कर्मचारी को ऑफबोर्ड किया जाता है, तो Active Directory में उनका खाता अक्षम कर दिया जाता है, और किसी अन्य स्टाफ डिवाइस को प्रभावित किए बिना, उनकी नेटवर्क पहुंच तुरंत और स्वचालित रूप से रद्द कर दी जाती है।
Q2. एक रिटेल चेन के नेटवर्क ऑडिट के दौरान, ऑडिटर नोट करता है कि गेस्ट WiFi नेटवर्क और POS भुगतान टर्मिनल अलग-अलग IP सबनेट पर हैं लेकिन बिना किसी ACL कॉन्फ़िगर किए समान भौतिक लेयर 3 स्विच से जुड़े हैं। IT मैनेजर का तर्क है कि चूंकि वे अलग-अलग सबनेट पर हैं, इसलिए वे सुरक्षित हैं। PCI DSS आवश्यकताओं के खिलाफ इस सेटअप का मूल्यांकन करने के लिए एक परिदृश्य-आधारित अभ्यास बनाएं।
संकेत: क्या एक IP सबनेट सीमा लेयर 3 स्विच पर डिफ़ॉल्ट रूप से ट्रैफ़िक को ब्लॉक करती है?
मॉडल उत्तर देखें
अनुशंसित दृष्टिकोण: वर्तमान सेटअप गैर-अनुपालक और अत्यधिक असुरक्षित है। IT टीम को POS नेटवर्क को गेस्ट नेटवर्क से अलग करने के लिए सख्त VLAN सेग्मेंटेशन और स्टेटफुल फ़ायरवॉल नियम लागू करने चाहिए।
तर्क: IP सबनेट केवल लॉजिकल ग्रुपिंग को परिभाषित करते हैं; वे सुरक्षा सीमाओं को लागू नहीं करते हैं। एक मानक लेयर 3 स्विच पर, सबनेट के बीच राउटिंग डिफ़ॉल्ट रूप से सक्षम होती है। इसका मतलब है कि गेस्ट सबनेट पर कोई भी डिवाइस केवल स्विच के गेटवे IP पर पैकेट भेजकर सीधे POS सबनेट पर ट्रैफ़िक रूट कर सकता है। गेस्ट WiFi पर कोई हमलावर आसानी से स्कैन कर सकता है, खोज सकता है, और POS भुगतान टर्मिनलों पर कमजोरियों का फायदा उठाने का प्रयास कर सकता है, जो PCI DSS आवश्यकता 1.3 का उल्लंघन है।
इसे ठीक करने के लिए, POS टर्मिनलों को एक समर्पित VLAN (जैसे, VLAN 40) और गेस्ट WiFi को VLAN 20 पर रखा जाना चाहिए। इन VLAN के बीच एक स्टेटफुल फ़ायरवॉल होना चाहिए, जिसमें VLAN 20 (गेस्ट) से उत्पन्न होने वाले और VLAN 40 (POS) के लिए लक्षित सभी ट्रैफ़िक को अस्वीकार (DENY) करने के लिए एक स्पष्ट नियम कॉन्फ़िगर किया गया हो। इसके अतिरिक्त, गेस्ट नेटवर्क के भीतर ही लेटरल हमलों को रोकने के लिए गेस्ट SSID पर क्लाइंट आइसोलेशन सक्षम होना चाहिए।
Q3. एक कॉन्फ्रेंस सेंटर 3,000 सहभागियों के साथ एक बड़े तकनीकी शिखर सम्मेलन की मेजबानी कर रहा है। प्रशासनिक कर्मचारी, जो समान इंटरनेट कनेक्शन साझा करते हैं, रिपोर्ट करते हैं कि अत्यधिक नेटवर्क धीमेपन के कारण वे अपने क्लाउड-आधारित टिकटिंग सिस्टम तक नहीं पहुंच पा रहे हैं या स्पष्ट VoIP कॉल नहीं कर पा रहे हैं। समझाएं कि भौतिक इंटरनेट बैंडविड्थ को अपग्रेड किए बिना इस समस्या को हल करने के लिए ट्रैफ़िक प्रबंधन रणनीति को कैसे डिज़ाइन किया जाए।
संकेत: ओवर-द-एयर चैनल कंजेशन और WAN-लिंक सैचुरेशन के बारे में सोचें।
मॉडल उत्तर देखें
अनुशंसित दृष्टिकोण: एक बहु-स्तरीय ट्रैफ़िक प्रबंधन रणनीति लागू करें जो वायरलेस-स्तर QoS, WAN-edge बैंडविड्थ रिज़र्वेशन और प्रति-उपयोगकर्ता दर सीमित करने (rate limiting) को जोड़ती है।
तर्क: धीमी गति दो बाधाओं के कारण होती है: ओवर-द-एयर चैनल कंजेशन (RF सैचुरेशन) और WAN-लिंक सैचुरेशन। भौतिक लाइन को अपग्रेड किए बिना इसे हल करने के लिए:
- WAN बैंडविड्थ रिज़र्वेशन: एज फ़ायरवॉल पर, क्लास-बेस्ड वेटेड फेयर कतार (CBWFQ) कॉन्फ़िगर करें। विशेष रूप से स्टाफ VLAN (VLAN 10) के लिए न्यूनतम गारंटीकृत 150 Mbps सिमेट्रिकल बैंडविड्थ पूल आरक्षित करें, यह सुनिश्चित करते हुए कि यह अतिथि ट्रैफ़िक द्वारा कभी भी बाधित न हो।
- प्रति-उपयोगकर्ता दर सीमित करना: Captive Portal प्लेटफ़ॉर्म (जैसे, Purple) पर, एक ट्रैफ़िक-शेपिंग प्रोफ़ाइल कॉन्फ़िगर करें जो प्रत्येक अतिथि कनेक्शन को अधिकतम 3 Mbps डाउनलोड और 1 Mbps अपलोड तक सीमित करती है। यह उच्च-बैंडविड्थ वाले अतिथि उपयोगकर्ताओं की एक छोटी संख्या (जैसे, 4K वीडियो स्ट्रीमिंग) को WAN लिंक को संतृप्त करने से रोकता है।
- वायरलेस क्वालिटी ऑफ़ सर्विस (QoS): एक्सेस पॉइंट्स पर WiFi मल्टी-मीडिया (WMM) सक्षम करें। स्टाफ VoIP और टिकटिंग ट्रैफ़िक को उच्च-प्राथमिकता वाली कतारों (AC_VO और AC_VI) में मैप करें, जबकि सभी अतिथि ट्रैफ़िक को बेस्ट एफ़र्ट (AC_BE) या बैकग्राउंड (AC_BK) कतारों में मैप करें।
- एयरटाइम फेयरनेस: सभी APs पर एयरटाइम फेयरनेस सक्षम करें ताकि यह सुनिश्चित हो सके कि धीमे पुराने डिवाइस वायरलेस चैनल ट्रांसमिशन समय पर एकाधिकार न करें, जिससे तेज़ स्टाफ उपकरणों के लिए चैनल क्षमता बनी रहे।
इस श्रृंखला में आगे पढ़ें
कैसे Staff WiFi आपको ISO/IEC 27001 का पालन करने में मदद करता है: Annex A नियंत्रणों को आपके वायरलेस नेटवर्क से जोड़ना
आप यह तय करने में सक्षम होंगे कि क्या आपका स्टाफ WiFi 12 ISO/IEC 27001:2022 Annex A नियंत्रणों का प्रमाण दे सकता है, जिसमें A.5.15, A.8.5 और A.8.22 शामिल हैं। आप एक साझा WPA2-PSK कुंजी को IEEE 802.1X और डायनेमिक VLANs से बदलने में भी सक्षम होंगे। अंत में, आप RADIUS लॉग, अलगाव परीक्षण और सप्लायर रिकॉर्ड एकत्र कर सकते हैं जिन्हें एक ऑडिटर चरण 2 पर स्वीकार करता है।
Cisco Meraki, HPE Aruba और Ruckus पर DFS रडार घटनाएं: चैनल परिवर्तनों के लिए एक नैदानिक चेकलिस्ट
पता लगाएं कि क्या DFS रडार घटना के कारण Cisco Meraki, HPE Aruba या Ruckus पर आपकी 5GHz आउटेज हुई है। वास्तविक रडार और गलत पॉज़िटिव व प्लानर चालों के बीच अंतर जानें। फिर तय करें कि आपके परिसर की क्षमता से समझौता किए बिना, किन APs पर किन चैनलों को बाहर रखना है।
Cisco Meraki WiFi 6 के बिक्री समापन पर WiFi 6 से WiFi 7 एक्सेस पॉइंट रिफ्रेश की योजना बनाना
यह तकनीकी संदर्भ मल्टी-साइट ऑपरेटरों को 31 दिसंबर 2026 की अंतिम-ऑर्डर तिथि से पहले Cisco Meraki WiFi 6 से WiFi 7 रिफ्रेश के लिए एक निर्णय ढांचा प्रदान करता है। यह प्रत्येक एक्सेस पॉइंट रिप्लेसमेंट के दौरान Purple प्रमाणीकरण और लोकेशन-एनालिटिक्स निरंतरता की सुरक्षा करने वाले Meraki Dashboard जांच के साथ एस्टेट और बैकहॉल प्लानिंग को जोड़ता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।