
DNS फ़िल्टरिंग कैसे नेटवर्क बैंडविड्थ खपत को कम करती है
यह गाइड विस्तार से बताती है कि कैसे एंटरप्राइज़ WiFi नेटवर्क पर DNS फ़िल्टरिंग लागू करने से विज्ञापन, ट्रैकिंग और टेलीमेट्री ट्रैफ़िक बैंडविड्थ की खपत करने से पहले ही ब्लॉक हो जाते हैं। IT प्रबंधकों और वेन्यू ऑपरेटरों के लिए, इसका परिणाम ISP लागतों में तत्काल कमी, बेहतर नेटवर्क प्रदर्शन और बेहतर सुरक्षा स्थिति के रूप में मिलता है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा गाइड →
कार्यकारी सारांश
बैंडविड्थ प्रबंधन एंटरप्राइज़ IT प्रबंधकों और उच्च-घनत्व वाले वातावरणों - जैसे hospitality, retail, transport, और बड़े पैमाने के स्थानों का संचालन करने वाले नेटवर्क आर्किटेक्ट्स के लिए एक निरंतर परिचालन चुनौती है। ISP कनेक्शन और एक्सेस पॉइंट घनत्व में लगातार अपग्रेड के बावजूद, उपलब्ध थ्रूपुट का एक बड़ा हिस्सा अक्सर गैर-उपयोगकर्ता-प्रारंभिक ट्रैफ़िक द्वारा उपभोग किया जाता है। विज्ञापन नेटवर्क, टेलीमेट्री बीकन, ट्रैकिंग पिक्सेल और बैकग्राउंड OS अपडेट चुपचाप नेटवर्क के प्रदर्शन को कम करते हैं और बुनियादी ढांचे की लागत को कृत्रिम रूप से बढ़ाते हैं।
यह तकनीकी संदर्भ मार्गदर्शिका विस्तार से बताती है कि नेटवर्क एज पर DNS फ़िल्टरिंग लागू करना इन अक्षमताओं को सीधे कैसे संबोधित करता है। ज्ञात विज्ञापन, ट्रैकिंग और दुर्भावनापूर्ण डोमेन के लिए रिज़ॉल्यूशन अनुरोधों को रोककर और ब्लॉक करके, नेटवर्क ऑपरेटर अनावश्यक TCP कनेक्शन स्थापित होने से रोक सकते हैं। यह दृष्टिकोण उच्च-घनत्व वाले वातावरण में नेटवर्क बैंडविड्थ की खपत को 35% तक कम करता है, जो सुरक्षा जोखिमों को कम करने के साथ-साथ अंतिम-उपयोगकर्ता के अनुभव को बेहतर बनाता है। हम वरिष्ठ IT पेशेवरों के लिए कार्रवाई योग्य मार्गदर्शन प्रदान करते हुए, DNS फ़िल्टरिंग के तकनीकी आर्किटेक्चर, परिनियोजन मॉडल और मापने योग्य ROI का पता लगाएंगे।
तकनीकी गहन-अध्ययन
DNS रिज़ॉल्यूशन और बैंडविड्थ बर्बादी का तंत्र
डोमेन नेम सिस्टम (DNS) सभी इंटरनेट ट्रैफ़िक के लिए एक बुनियादी राउटिंग लेयर के रूप में कार्य करता है। जब कोई क्लाइंट डिवाइस guest WiFi नेटवर्क से जुड़ता है, तो किसी भी HTTP/HTTPS कनेक्शन को स्थापित करने से पहले वह जो सबसे पहला काम करता है, वह है होस्टनाम को IP एड्रेस में रिज़ॉल्व करने के लिए DNS क्वेरी करना।
आधुनिक वेब और मोबाइल एप्लिकेशनों में, एक एकल उपयोगकर्ता कार्रवाई (जैसे समाचार वेबसाइट लोड करना या सोशल मीडिया ऐप खोलना) द्वितीयक और तृतीयक DNS क्वेरीज़ की एक श्रृंखला को ट्रिगर करती है। ये क्वेरीज़ विज्ञापन सर्वर, एनालिटिक्स प्लेटफ़ॉर्म और टेलीमेट्री एंडपॉइंट्स की ओर निर्देशित होती हैं।

जब ये क्वेरीज़ सफलतापूर्वक रिज़ॉल्व हो जाती हैं, तो डिवाइस एक कनेक्शन स्थापित करता है और पेलोड डाउनलोड करता है - जो अक्सर विज्ञापनों के लिए भारी मीडिया फ़ाइलें या टेलीमेट्री के लिए निरंतर डेटा स्ट्रीम होती हैं। यह ट्रैफ़िक मूल्यवान बैंडविड्थ, एक्सेस पॉइंट (APs) पर रेडियो एयरटाइम और गेटवे राउटर्स पर समवर्ती कनेक्शन सीमाओं का उपभोग करता है।
DNS फ़िल्टरिंग बैंडविड्थ को वापस कैसे प्राप्त करता है
DNS filtering इस प्रक्रिया को रिज़ॉल्यूशन के चरण में ही रोक देता है। जब कोई डिवाइस किसी डोमेन को क्वेरी करता है, तो DNS रिज़ॉल्वर एक बनाए रखी गई ब्लॉकलिस्ट (या थ्रेट इंटेलिजेंस फीड) के विरुद्ध होस्टनाम की जांच करता है। यदि डोमेन को एक विज्ञापन नेटवर्क, ट्रैकर या ज्ञात दुर्भावनापूर्ण इकाई के रूप में चिह्नित किया जाता है, तो रिज़ॉल्वर वास्तविक IP पते के बजाय एक नल रिस्पॉन्स (जैसे 0.0.0.0 या NXDOMAIN) लौटाता है।
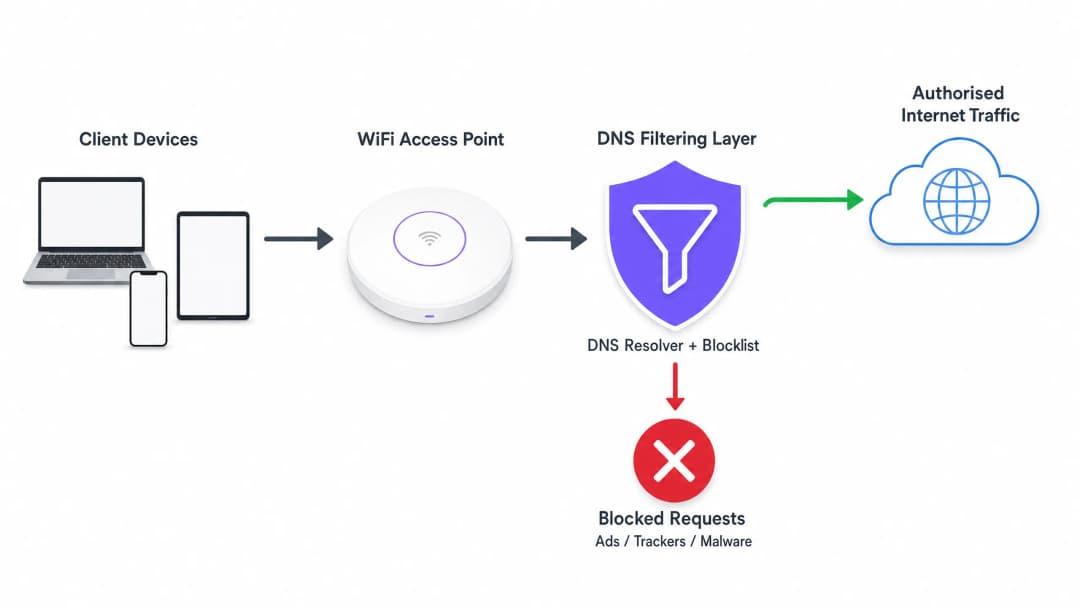
यहाँ सबसे महत्वपूर्ण दक्षता लाभ यह है कि TCP हैंडशेक होने से पहले ही लेन-देन समाप्त हो जाता है। कोई TLS नेगोशिएशन नहीं होता है, और कोई पेलोड डाउनलोड नहीं होता है। वह बैंडविड्थ जो विज्ञापनों या ट्रैकिंग स्क्रिप्ट द्वारा उपभोग की जाती, पूरी तरह से बच जाती है।
डिप्लॉयमेंट आर्किटेक्चर
एंटरप्राइज परिवेशों में DNS filtering को डिप्लॉय करने के लिए तीन प्राथमिक आर्किटेक्चरल मॉडल हैं:
- क्लाउड-आधारित रिज़ॉल्वर: स्थानीय DHCP सर्वर को क्लाइंट डिवाइसेस को क्लाउड-आधारित DNS filtering सेवा (जैसे Cisco Umbrella, Cloudflare Gateway) के IP पते असाइन करने के लिए कॉन्फ़िगर किया जाता है। यह सबसे कम घर्षण वाला डिप्लॉयमेंट है, जिसमें किसी ऑन-प्रिमाइसेस हार्डवेयर परिवर्तनों की आवश्यकता नहीं होती है। हालांकि, यह पूरी तरह से क्लाउड प्रदाता की लेटेंसी पर निर्भर करता है।
- ऑन-प्रिमाइसेस एप्लायंसेज: स्थानीय नेटवर्क इंफ्रास्ट्रक्चर के भीतर एक समर्पित DNS रिज़ॉल्वर (भौतिक या वर्चुअल एप्लायंस) डिप्लॉय किया जाता है। यह DNS रिज़ॉल्यूशन के लिए सबसे कम लेटेंसी प्रदान करता है और यह सुनिश्चित करता है कि सभी DNS क्वेरी लॉग ऑन-साइट रहें, जो डेटा संप्रभुता नियमों के अनुपालन को सरल बना सकता है।
- एकीकृत WiFi प्रबंधन प्लेटफॉर्म: मल्टी-वेन्यू ऑपरेटरों के लिए, सबसे कुशल मॉडल सीधे नेटवर्क प्रबंधन या Captive Portal लेयर पर DNS filtering को एकीकृत करना है। जो प्लेटफॉर्म व्यापक WiFi analytics प्रदान करते हैं, उनमें अक्सर पॉलिसी-आधारित DNS filtering शामिल होती है जिसे प्रति-SSID, प्रति-वेन्यू या प्रति-उपयोगकर्ता समूह लागू किया जा सकता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
वैध उपयोगकर्ता ट्रैफ़िक को बाधित करने या आवश्यक सेवाओं को रोकने से बचने के लिए DNS filtering को डिप्लॉय करने के लिए एक संरचित दृष्टिकोण की आवश्यकता होती है।
चरण 1: एक बेसलाइन स्थापित करें
किसी भी ब्लॉकिंग नियमों को लागू करने से पहले, सभी क्वेरीज़ को लॉग करने के लिए अपने वर्तमान DNS रिज़ॉल्वर को कॉन्फ़िगर करें। सभी वेन्यू पर ट्रैफ़िक का एक प्रतिनिधि नमूना कैप्चर करने के लिए इसे कम से कम 14 दिनों तक ऑडिट मोड में चलाएं। शीर्ष-क्वेरी किए गए डोमेन की पहचान करने और ज्ञात विज्ञापन नेटवर्क और ट्रैकर्स की ओर निर्देशित क्वेरीज़ के प्रतिशत की गणना करने के लिए इन लॉग्स का विश्लेषण करें। यह बेसलाइन पोस्ट-डिप्लॉयमेंट ROI को मापने के लिए आवश्यक है।
चरण 2: नेटवर्क सेगमेंट द्वारा फ़िल्टरिंग नीतियां परिभाषित करें
मोनोलिथिक फ़िल्टरिंग नीतियां एंटरप्राइज परिवेश में शायद ही कभी प्रभावी होती हैं। आपको नेटवर्क के उद्देश्य के आधार पर अपनी नीतियों को सेगमेंट करना चाहिए:
- Guest WiFi: विज्ञापन नेटवर्क, ट्रैकर्स, एडल्ट कंटेंट और ज्ञात मैलवेयर डोमेन को आक्रामक रूप से ब्लॉक करें ताकि बैंडविड्थ की बचत को अधिकतम किया जा सके और स्थल की प्रतिष्ठा की रक्षा की जा सके।
- कर्मचारी/कॉर्पोरेट नेटवर्क: मध्यम फ़िल्टरिंग लागू करें। हालांकि मैलवेयर और फ़िशिंग डोमेन को ब्लॉक किया जाना चाहिए, अत्यधिक आक्रामक विज्ञापन ब्लॉकिंग मार्केटिंग टीमों या विशिष्ट SaaS अनुप्रयोगों में बाधा डाल सकती है। सुरक्षा और एक्सेस के बीच संतुलन बनाने पर मार्गदर्शन के लिए Secure BYOD Policies for Staff WiFi Networks देखें।
- IoT/ऑपरेशनल नेटवर्क: सख्त अनुमति-सूची (डिफ़ॉल्ट रूप से अस्वीकार) लागू करें। IoT डिवाइस (जैसे स्मार्ट थर्मोस्टेट, पॉइंट-ऑफ-सेल टर्मिनल) केवल अपने संचालन के लिए आवश्यक विशिष्ट डोमेन को ही रिज़ॉल्व करने में सक्षम होने चाहिए।
चरण 3: ब्लॉकलिस्ट चुनें और उनका परीक्षण करें
आपकी DNS फ़िल्टरिंग की प्रभावशीलता पूरी तरह से आपकी ब्लॉकलिस्ट की गुणवत्ता पर निर्भर करती है। किसी एक स्रोत पर निर्भर रहना जोखिम भरा है। प्रतिष्ठित कम्युनिटी-मेंटेन्ड सूचियों (जैसे OISD) के साथ कमर्शियल थ्रेट इंटेलिजेंस फ़ीड्स को मिलाएं।
सबसे महत्वपूर्ण बात यह है कि चुनी गई ब्लॉकलिस्ट को पहले 'ड्राई-रन' या मॉनिटरिंग मोड में चलाएं। किसी भी गलत सकारात्मक (फॉल्स पॉजिटिव) - वैध डोमेन जिन्हें ब्लॉक किया जा सकता है - की पहचान करने के लिए लॉग का विश्लेषण करें। उदाहरण के लिए, किसी बड़े CDN को ब्लॉक करने से अनजाने में महत्वपूर्ण व्यावसायिक अनुप्रयोगों का रेंडरिंग बाधित हो सकता है।
चरण 4: DNS over HTTPS (DoH) को संभालें
आधुनिक ब्राउज़र (Chrome, Firefox, Edge) तेजी से DNS over HTTPS (DoH) को डिफ़ॉल्ट बना रहे हैं, जो DNS क्वेरीज़ को एन्क्रिप्ट करता है और उन्हें सीधे क्लाउड रिज़ॉल्वर (जैसे Google या Cloudflare) पर भेजने के लिए आपके स्थानीय नेटवर्क के DHCP-असाइन किए गए DNS सर्वर को बायपास करता है। यदि DoH सक्रिय है, तो आपकी DNS फ़िल्टरिंग बायपास हो जाती है।
इसे कम करने के लिए, आपको पोर्ट 443 पर ज्ञात DoH प्रदाताओं के आउटबाउंड ट्रैफ़िक को ब्लॉक करने के लिए अपने एज फ़ायरवॉल को कॉन्फ़िगर करना होगा, जिससे ब्राउज़र स्थानीय, अनएन्क्रिप्टेड DNS रिज़ॉल्वर पर वापस जाने के लिए मजबूर हो जाएं जहाँ आपकी फ़िल्टरिंग नीतियां लागू होती हैं।
सर्वोत्तम प्रथाएं
- ब्लॉकलिस्ट अपडेट को स्वचालित करें: खतरे का परिदृश्य और विज्ञापन-प्रसार करने वाले डोमेन रोजाना बदलते हैं। यह सुनिश्चित करें कि आपका DNS फ़िल्टरिंग समाधान आपके चुने हुए थ्रेट इंटेलिजेंस फ़ीड्स से कम से कम हर 24 घंटे में स्वचालित रूप से अपडेट प्राप्त करे।
- एक स्थानीय कैश लागू करें: लेटेंसी को कम करने के लिए, सुनिश्चित करें कि आपका स्थानीय DNS रिज़ॉल्वर बार-बार आने वाली क्वेरीज़ को कैश करता है। भले ही आप क्लाउड-आधारित फ़िल्टरिंग सेवा का उपयोग करते हों, एक स्थानीय कैशिंग फ़ॉरवर्डर सामान्य अनुरोधों के लिए राउंड-ट्रिप समय को कम करता है।
- एक सुलभ अनुमति-सूची बनाए रखें: गलत सकारात्मक (फॉल्स पॉजिटिव) मामले सामने आएंगे। जब कोई वैध सेवा अनजाने में ब्लॉक हो जाती है, तो IT सपोर्ट टीम के लिए विशिष्ट डोमेन को अनुमति-सूची में जोड़ने के लिए एक स्पष्ट, त्वरित प्रक्रिया स्थापित करें।
- अनुपालन सुनिश्चित करें: DNS क्वेरी लॉग में उपयोगकर्ता के ब्राउज़िंग व्यवहार के बारे में जानकारी होती है, जो GDPR या CCPA जैसे नियमों के अधीन हो सकती है। सुनिश्चित करें कि आपकी लॉगिंग प्रथाएं आपकी संस्था की गोपनीयता नीति के अनुरूप हैं। सुरक्षित रिकॉर्ड बनाए रखने के बारे में अधिक जानने के लिए, Explain What is Audit Trail for IT Security in 2026 देखें।
समस्या निवारण और जोखिम शमन
सामान्य विफलता के प्रकार
- Captive Portal की विफलता: आक्रामक DNS फ़िल्टरिंग कभी-कभी उन डोमेन को ब्लॉक कर सकती है जो डिवाइस OS Captive Portal का पता लगाने के लिए आवश्यक हैं (जैसे
captive.apple.com)। सुनिश्चित करें कि इन आवश्यक डोमेन को स्पष्ट रूप से अनुमति सूची (allow-list) में शामिल किया गया है। - एप्लिकेशन में खराबी: कुछ मोबाइल एप्लिकेशन लोड होने में विफल हो जाएंगे या क्रैश हो जाएंगे यदि उनके टेलीमेट्री या विज्ञापन देने वाले डोमेन तक पहुंच योग्य नहीं हैं। यदि आपके स्टाफ या मेहमानों द्वारा उपयोग किया जाने वाला कोई महत्वपूर्ण ऐप विफल हो जाता है, तो उन डिवाइसों से उत्पन्न होने वाली ब्लॉक की गई क्वेरी के लिए DNS लॉग की समीक्षा करें और तदनुसार अनुमति सूची को समायोजित करें।
- प्रदर्शन में रुकावटें: यदि कोई ऑन-प्रिमाइसेस उपकरण तैनात कर रहे हैं, तो सुनिश्चित करें कि यह आपके नेटवर्क के पीक क्वेरी-प्रति-सेकंड (QPS) को संभालने के लिए पर्याप्त रूप से सुसज्जित है। एक कम संसाधन वाला DNS रिज़ॉल्वर महत्वपूर्ण विलंबता लाएगा, जो विज्ञापनों की तुलना में उपयोगकर्ता अनुभव को कहीं अधिक खराब करेगा।
ROI और व्यावसायिक प्रभाव
DNS फ़िल्टरिंग लागू करना तीन प्रमुख क्षेत्रों में मापने योग्य लाभ प्रदान करता है:
- बैंडविड्थ की खपत में कमी: 15% से 35% तक गैर-आवश्यक ट्रैफ़िक को समाप्त करके, संगठन अक्सर महंगे ISP सर्किट अपग्रेड को टाल सकते हैं। मीटर वाले कनेक्शन या सैटेलाइट बैकहॉल वाले वातावरण में, लागत बचत तत्काल और महत्वपूर्ण होती है।
- नेटवर्क प्रदर्शन में सुधार: बैकग्राउंड ट्रैफ़िक द्वारा उपयोग किए जाने वाले समवर्ती कनेक्शन और रेडियो एयरटाइम की मात्रा को कम करने से वैध उपयोगकर्ता गतिविधि के लिए थ्रूपुट और विलंबता में सीधे सुधार होता है। यह 'धीमी WiFi' से संबंधित हेल्पडेस्क टिकटों की कमी और उच्च उपयोगकर्ता संतुष्टि स्कोर में परिवर्तित होता है।
- उन्नत सुरक्षा स्थिति: DNS लेयर पर मैलवेयर कमांड-एंड-कंट्रोल (C2) डोमेन और फ़िशिंग साइटों को ब्लॉक करने से मेहमान या स्टाफ नेटवर्क पर समझौता किए गए डिवाइसों से उत्पन्न होने वाले सफल उल्लंघनों का जोखिम काफी कम हो जाता है।
जैसे-जैसे सार्वजनिक क्षेत्र और स्मार्ट सिटी पहलों का विस्तार हो रहा है - जैसा कि हमारी हालिया घोषणा में बताया गया है, Purple appoints Iain Fox as VP Growth - Public Sector to drive digital inclusion and smart city innovation - बड़े पैमाने पर समान, उच्च-प्रदर्शन कनेक्टिविटी प्रदान करने के लिए कुशल बैंडविड्थ उपयोग महत्वपूर्ण हो जाता है। इसके अतिरिक्त, Purple launches Offline Maps Mode for seamless, secure navigation in WiFi hotspots जैसी विशेषताएं दर्शाती हैं कि कैसे नेटवर्क संसाधनों को अनुकूलित करना समग्र उपयोगकर्ता यात्रा को बढ़ा सकता है।
मुख्य परिभाषाएं
DNS रिज़ॉल्यूशन
मानव-पठनीय डोमेन नाम (जैसे, example.com) को मशीन-पठनीय IP पते में अनुवादित करने की प्रक्रिया।
यह लगभग सभी नेटवर्क ट्रैफ़िक के लिए पूर्वापेक्षा कदम है; इसे यहाँ रोकना अवांछित कनेक्शन को ब्लॉक करने का सबसे कुशल तरीका है।
DNS over HTTPS (DoH)
क्वेरी को एन्क्रिप्ट करते हुए, HTTPS प्रोटोकॉल के माध्यम से रिमोट DNS रिज़ॉल्यूशन करने का एक प्रोटोकॉल।
DoH स्थानीय नेटवर्क प्रशासकों को DNS अनुरोधों को देखने या फ़िल्टर करने से रोकता है, जिसके समाधान के लिए विशिष्ट फ़ायरवॉल नियमों की आवश्यकता होती है।
टेलीमेट्री ट्रैफ़िक
ऑपरेटिंग सिस्टम या एप्लिकेशन द्वारा अपने विक्रेताओं को भेजे जाने वाले स्वचालित संचार, जो उपयोग डेटा, डायग्नोस्टिक्स या स्थिति की रिपोर्ट करते हैं।
यद्यपि व्यक्तिगत रूप से छोटा होता है, फिर भी एक सार्वजनिक WiFi नेटवर्क पर सैकड़ों उपकरणों से कुल टेलीमेट्री ट्रैफ़िक महत्वपूर्ण बैंडविड्थ की खपत करता है।
NXDOMAIN
एक DNS प्रतिक्रिया जो यह दर्शाती है कि अनुरोधित डोमेन नाम मौजूद नहीं है।
DNS फ़िल्टर अक्सर ब्लॉक किए गए डोमेन के लिए एक NXDOMAIN प्रतिक्रिया देते हैं, जिससे क्लाइंट का कनेक्शन प्रयास तुरंत समाप्त हो जाता है।
थ्रेट इंटेलिजेंस फ़ीड
लगातार अपडेट होने वाला डेटा का एक प्रवाह जो ज्ञात दुर्भावनापूर्ण डोमेन, आईपी और यूआरएल के बारे में जानकारी प्रदान करता है।
नेटवर्क को नए पहचाने गए मैलवेयर और फ़िशिंग इन्फ्रास्ट्रक्चर से बचाने के लिए DNS ब्लॉकलिस्ट को गतिशील रूप से अपडेट करने के लिए उपयोग किया जाता है।
फॉल्स पॉजिटिव
DNS फ़िल्टरिंग में, जब किसी वैध, आवश्यक डोमेन को गलत तरीके से वर्गीकृत करके ब्लॉक कर दिया जाता है।
फॉल्स पॉजिटिव के कारण एप्लिकेशन काम करना बंद कर देते हैं और उपयोगकर्ताओं की शिकायतों के समाधान के लिए एक त्वरित एलाउ-लिस्टिंग (allow-listing) प्रक्रिया की आवश्यकता होती है।
एलाउ-लिस्ट (डिफ़ॉल्ट डिनाइ)
एक सुरक्षा स्थिति जिसमें डिफ़ॉल्ट रूप से सभी ट्रैफ़िक को ब्लॉक कर दिया जाता है, और केवल स्पष्ट रूप से स्वीकृत डोमेन को ही रिज़ॉल्यूशन की अनुमति दी जाती है।
अत्यधिक सुरक्षित या परिचालन नेटवर्क (जैसे IoT या POS सिस्टम) के लिए सर्वोत्तम अभ्यास जहां आवश्यक डोमेन ज्ञात और सीमित होते हैं।
Captive Portal डिटेक्शन
वह तंत्र जिसके द्वारा कोई OS यह निर्धारित करता है कि वह किसी Captive Portal के पीछे है या नहीं, आमतौर पर किसी विशिष्ट विक्रेता डोमेन तक पहुंचने का प्रयास करके।
यदि DNS फ़िल्टरिंग इन विशिष्ट डोमेन को ब्लॉक करती है, तो डिवाइस WiFi लॉगिन पेज प्रदर्शित करने में विफल हो जाएंगे, जिससे उपयोगकर्ता कनेक्ट नहीं हो पाएंगे।
हल किए गए उदाहरण
एक 400-कमरों वाले होटल को शाम के पीक आवर्स (शाम 7 बजे से रात 10 बजे) के दौरान गंभीर नेटवर्क कंजेशन का सामना करना पड़ रहा है। 1Gbps ISP कनेक्शन पूरी तरह से संतृप्त है, और मेहमान धीमे वीडियो स्ट्रीमिंग की शिकायत कर रहे हैं। सर्किट को 2Gbps में अपग्रेड करने पर प्रति माह अतिरिक्त £1,500 की लागत आएगी। IT डायरेक्टर इसका समाधान करने के लिए DNS फ़िल्टरिंग का उपयोग कैसे कर सकते हैं?
- क्लाउड-आधारित DNS फ़िल्टरिंग समाधान तैनात करें और कोर राउटर के DHCP स्कोप को गेस्ट VLAN के लिए नए रिज़ॉल्वर असाइन करने के लिए कॉन्फ़िगर करें।
- विज्ञापन नेटवर्क, ट्रैकिंग पिक्सल और ज्ञात बैंडविड्थ-हैवी टेलीमेट्री एंडपॉइंट्स को लक्षित करने वाली एक व्यापक ब्लॉकलिस्ट सक्षम करें।
- यह सुनिश्चित करने के लिए कि सभी गेस्ट डिवाइस फ़िल्टर किए गए रिज़ॉल्वर का उपयोग करें, एज फ़ायरवॉल को आउटबाउंड DoH (DNS over HTTPS) ट्रैफ़िक को ब्लॉक करने के लिए कॉन्फ़िगर करें।
- अगली शाम के पीक आवर्स के दौरान बैंडविड्थ उपयोग की निगरानी करें।
एक बड़ी रिटेल चेन 50 स्थानों पर मुफ्त गेस्ट WiFi प्रदान करती है। उन्होंने Android उपकरणों से उत्पन्न होने वाले बैकग्राउंड ट्रैफ़िक की एक उच्च मात्रा देखी है, मुख्य रूप से Google Play Services टेलीमेट्री, जो उसी WAN लिंक को साझा करने वाले इन-स्टोर पॉइंट-ऑफ-सेल (POS) टैबलेट के प्रदर्शन को ख़राब कर रही है।
- केंद्रीय WiFi प्रबंधन प्लेटफ़ॉर्म के माध्यम से नीति-आधारित DNS फ़िल्टरिंग लागू करें।
- दो अलग-अलग नीतियां बनाएं: एक गेस्ट SSID के लिए और एक POS SSID के लिए।
- गेस्ट SSID नीति पर, मानक विज्ञापन और मैलवेयर ब्लॉकिंग लागू करें, साथ ही गैर-आवश्यक OS टेलीमेट्री डोमेन को दर-सीमित या ब्लॉक करने के लिए विशिष्ट नियम लागू करें।
- POS SSID नीति पर, एक सख्त अनुमति-सूची लागू करें, केवल भुगतान गेटवे, इन्वेंट्री प्रबंधन प्रणाली और आवश्यक MDM (मोबाइल डिवाइस प्रबंधन) एंडपॉइंट्स के लिए DNS रिज़ॉल्यूशन की अनुमति दें।
अभ्यास प्रश्न
Q1. आप एक विश्वविद्यालय कैंपस नेटवर्क में DNS फ़िल्टरिंग तैनात कर रहे हैं। पायलट चरण के दौरान, छात्र रिपोर्ट करते हैं कि वे कैंपस WiFi के लॉगिन पेज तक नहीं पहुँच पा रहे हैं। इसका सबसे संभावित कारण क्या है, और आप इसे कैसे हल करेंगे?
संकेत: इस बात पर विचार करें कि ऑपरेटिंग सिस्टम कैसे निर्धारित करते हैं कि उन्हें लॉगिन स्क्रीन प्रदर्शित करने की आवश्यकता है या नहीं।
मॉडल उत्तर देखें
संभावना है कि DNS फ़िल्टर Apple, Android और Windows द्वारा Captive Portal डिटेक्शन के लिए उपयोग किए जाने वाले विशिष्ट डोमेन (जैसे, captive.apple.com, connectivitycheck.gstatic.com) को ब्लॉक कर रहा है। इसका समाधान इन विक्रेता - विशिष्ट Captive Portal डोमेन को तुरंत वैश्विक एलाउ-लिस्ट में जोड़ना है।
Q2. एक स्टेडियम आईटी निदेशक गेम के दिनों में बैंडविड्थ बचाने के लिए DNS फ़िल्टरिंग लागू करना चाहता है। हालाँकि, वे सभी DNS क्वेरीज़ को क्लाउड प्रदाता पर रूट करने से होने वाली लेटेंसी को लेकर चिंतित हैं। आपको किस आर्किटेक्चरल दृष्टिकोण की सिफारिश करनी चाहिए?
संकेत: इस बात पर विचार करें कि DNS रिज़ॉल्यूशन प्रक्रिया शारीरिक रूप से कहाँ होती है।
मॉडल उत्तर देखें
ऑन-प्रिमाइसेस DNS एप्लायंस या स्थानीय कैशिंग फ़ॉरवर्डर तैनात करने की सिफारिश करें। यह प्रारंभिक DNS रिज़ॉल्यूशन को स्टेडियम के बुनियादी ढांचे के लिए स्थानीय रखता है, जिससे सब-मिलीसेकंड प्रतिक्रिया समय मिलता है, जबकि स्थानीय ब्लॉकलिस्ट को एसिंक्रोनस रूप से अपडेट करने के लिए क्लाउड-आधारित थ्रेट इंटेलिजेंस फ़ीड का उपयोग जारी रहता है।
Q3. DNS फ़िल्टरिंग लागू करने के बाद, डैशबोर्ड DNS क्वेरीज़ में 25% की कमी दिखाता है, लेकिन कुल WAN बैंडविड्थ उपयोग में केवल 5% की गिरावट आई है। इस विसंगति का सबसे संभावित कारण क्या है?
संकेत: कौन सा प्रोटोकॉल स्थानीय DNS रिज़ॉल्वर्स को पूरी तरह से बायपास कर देता है?
मॉडल उत्तर देखें
क्लाइंट डिवाइस (विशेष रूप से आधुनिक ब्राउज़र) स्थानीय DNS रिज़ॉल्वर्स को बायपास करने के लिए DNS over HTTPS (DoH) का उपयोग कर रहे होंगे। जबकि स्थानीय फ़िल्टर द्वारा कुछ बैकग्राउंड OS ट्रैफ़िक को पकड़ा जा रहा है (25% क्वेरी में कमी), भारी ब्राउज़र ट्रैफ़िक एन्क्रिप्टेड है और फ़िल्टर को बायपास कर रहा है। ब्राउज़रों को स्थानीय रिज़ॉल्वर पर वापस लौटने के लिए बाध्य करने हेतु फ़ायरवॉल को आउटबाउंड DoH ट्रैफ़िक को ब्लॉक करने के लिए कॉन्फ़िगर किया जाना चाहिए।
इस श्रृंखला में आगे पढ़ें
Cyber Essentials और Staff WiFi: अपने वायरलेस नेटवर्क पर पांच नियंत्रणों को पास करना
आप अपने staff WiFi के लिए पांच Cyber Essentials नियंत्रणों में से प्रत्येक का मिलान करने और मूल्यांकनकर्ताओं को मिलने वाली कमियों को दूर करने में सक्षम होंगे। फिर आप प्रत्येक डिवाइस श्रेणी के लिए 802.1X, iPSK और एक अलग किए गए WPA2-PSK नेटवर्क के बीच चयन कर सकते हैं। अंत में, आप जानेंगे कि Cyber Essentials Plus ऑडिट के लिए एक्सेस पॉइंट्स, कंट्रोलर्स और BYOD को कैसे तैयार किया जाए।
HPE Aruba Central presence analytics: सेटअप, एक्सपोर्ट और सीमाएं
आप प्रति साइट Aruba Central presence analytics को सक्षम करने, ग्राउंड-ट्रुथ काउंट के आधार पर RSSI थ्रेशोल्ड और ड्वेल सीमाओं को कैलिब्रेट करने, और Central REST API के माध्यम से साइट-स्तरीय एग्रीगेट्स को एक्सपोर्ट करने में सक्षम होंगे। आप यह भी जानेंगे कि मूल presence analytics कहाँ समाप्त होती है और आपके मौजूदा Aruba एक्सेस पॉइंट्स पर Purple जैसे हार्डवेयर-अज्ञेयवादी प्लेटफॉर्म लेयर की आवश्यकता कब होती है।
CIPA अनुपालन: वेन्यू ऑपरेटरों के लिए अनुपालन चेकलिस्ट
आप यह तय कर सकेंगे कि CIPA आपके WiFi को बाध्य करता है या नहीं, फिर नेटवर्क को विभाजित करें, DNS को Purple Shield के माध्यम से रूट करें और बाईपास मार्गों को बंद करें। आपको यह भी पता चल जाएगा कि Form 486 या Form 479 प्रमाणन के लिए कौन से साक्ष्य रखने हैं। चेकलिस्ट प्रत्येक आवश्यकता के लिए एक मालिक सौंपती है, ताकि आपके अगले फंडिंग वर्ष के प्रमाणन में कुछ भी न छूटे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।