
एक 802.1X Supplicant क्या है? क्लाइंट के प्रकार और डिवाइस कॉन्फ़िगरेशन
यह गाइड एंटरप्राइज़ WiFi ऑथेंटिकेशन में 802.1X supplicant की भूमिका को समझाती है। यह तकनीकी आर्किटेक्चर को कवर करती है, नेटिव OS supplicants की तुलना थर्ड-पार्टी क्लाइंट्स से करती है, और EAP-TLS और PEAP को तैनात करने वाली IT टीमों के लिए व्यावहारिक कॉन्फ़िगरेशन मार्गदर्शन प्रदान करती है।
Video overview
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा गाइड →
802.1X supplicant configuration and security advisor
Select your endpoint client operating system, authentication method, and deployment mechanism to evaluate security compliance, diagnose OS-specific connection traps, and generate validated profile code.
Supplicant security & protocol evaluation
EAP-TLS delivers gold-standard mutual authentication. Both client supplicant and RADIUS server validate each other via X.509 digital certificates, eliminating passwords, credential harvesting, and man-in-the-middle rogue AP attacks.
⚠ Platform-specific supplicant traps (Windows 11 / 10 Enterprise)
- Windows supplicant requires the RADIUS Server Certificate Subject Alternative Name (SAN) or Common Name (CN) to match the server name specified in the profile.
- Enable "Validate server certificate" and explicitly select the enterprise Root CA in the WLAN AutoConfig profile.
802.1X supplicant implementation checklist
Eliminate manual supplicant setup with automated zero trust onboarding
Manually provisioning 802.1X profiles leads to broken authentication, expired certificates, and helpdesk tickets. Purple Cloud RADIUS automates certificate distribution and supplicant configuration across Windows, macOS, iOS, and Android.

कार्यकारी सारांश
जब कोई डिवाइस किसी एंटरप्राइज नेटवर्क से कनेक्ट होता है, तो 802.1X supplicant वह सॉफ्टवेयर घटक होता है जो अपनी पहचान साबित करने के लिए जिम्मेदार होता है। बड़े स्थानों पर IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए, यह समझना महत्वपूर्ण है कि हेल्पडेस्क टिकट जेनरेट किए बिना नेटवर्क एक्सेस को सुरक्षित करने के लिए supplicant कैसे काम करता है। यह गाइड IEEE 802.1X प्रमाणीकरण में डिवाइस-साइड एजेंट को स्पष्ट करती है, और नेटिव OS क्षमताओं की तुलना थर्ड-पार्टी supplicant सॉफ्टवेयर से करती है। हम यह जांच करेंगे कि EAP-TLS और PEAP-MSCHAPv2 के लिए supplicants को कैसे कॉन्फ़िगर किया जाए, हॉस्पिटैलिटी और रिटेल के वास्तविक-दुनिया के परिनियोजन परिदृश्यों का पता लगाएंगे, और यह विवरण देंगे कि उचित supplicant कॉन्फ़िगरेशन कैसे एक्सेस को अनुकूलित करने के लिए Identity-Based Networks के साथ एकीकृत होता है। चाहे आप 200 कमरों वाला होटल प्रबंधित करते हों या 80,000 से अधिक सीटों वाला एक सक्रिय स्थान, सुरक्षित और विश्वसनीय WiFi बनाने के लिए सही supplicant कॉन्फ़िगरेशन एक महत्वपूर्ण आधारशिला है।
गहन तकनीकी विश्लेषण
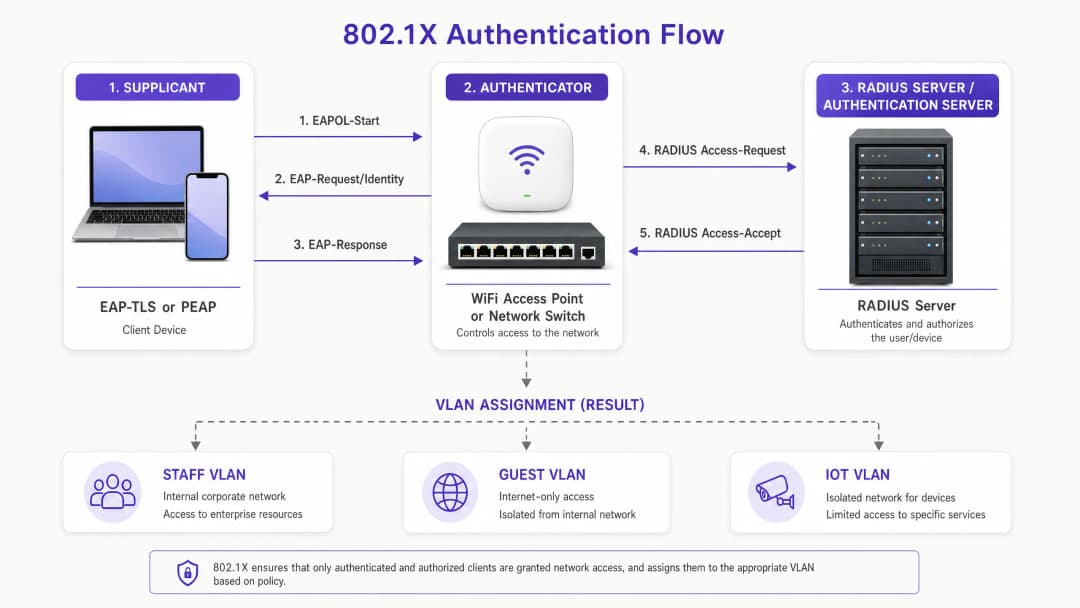
IEEE 802.1X मानक पोर्ट-आधारित नेटवर्क एक्सेस नियंत्रण को परिभाषित करता है। यह एक सरल सिद्धांत पर काम करता है: नेटवर्क किनारे पर सभी ट्रैफ़िक को तब तक ब्लॉक करें जब तक कि कोई डिवाइस अपनी पहचान साबित न कर दे। supplicant इस प्रक्रिया में क्लाइंट-साइड भागीदार है।
802.1X के तीन घटक
प्रमाणीकरण के लिए तीन अलग-अलग संस्थाओं की आवश्यकता होती है:
- Supplicant: क्लाइंट डिवाइस (लैपटॉप, स्मार्टफोन, या टैबलेट) जो नेटवर्क एक्सेस का अनुरोध कर रहा है।
- Authenticator: नेटवर्क एक्सेस डिवाइस, जैसे कि Cisco Meraki, HPE Aruba, Ruckus, या Juniper Mist एक्सेस पॉइंट।
- Authentication Server: RADIUS सर्वर जो Microsoft Entra ID या Okta जैसे पहचान प्रदाता के विरुद्ध क्रेडेंशियल को मान्य करता है।
प्रमाणीकरण से पहले, authenticator का पोर्ट एक अनधिकृत स्थिति में होता है, जो केवल Extensible Authentication Protocol over LAN (EAPOL) ट्रैफ़िक की अनुमति देता है। supplicant एक EAPOL-Start फ्रेम के साथ प्रक्रिया शुरू करता है। authenticator पहचान का अनुरोध करता है, और supplicant प्रतिक्रिया देता है। यह पहचान RADIUS सर्वर को फॉरवर्ड कर दी जाती है, जो उपयोग की जाने वाली EAP विधि का निर्धारण करता है। सफल सत्यापन पर, RADIUS सर्वर एक Access-Accept संदेश भेजता है, पोर्ट अधिकृत स्थिति में आ जाता है, और डिवाइस को आम तौर पर एक विशिष्ट VLAN में असाइन किया जाता है।
EAP विधियाँ: Supplicant की भाषा
supplicant और RADIUS सर्वर को एक Extensible Authentication Protocol (EAP) विधि पर सहमत होना चाहिए। EAP विधि का चयन सुरक्षा स्थिति और supplicant पर कॉन्फ़िगरेशन के बोझ को निर्धारित करता है।
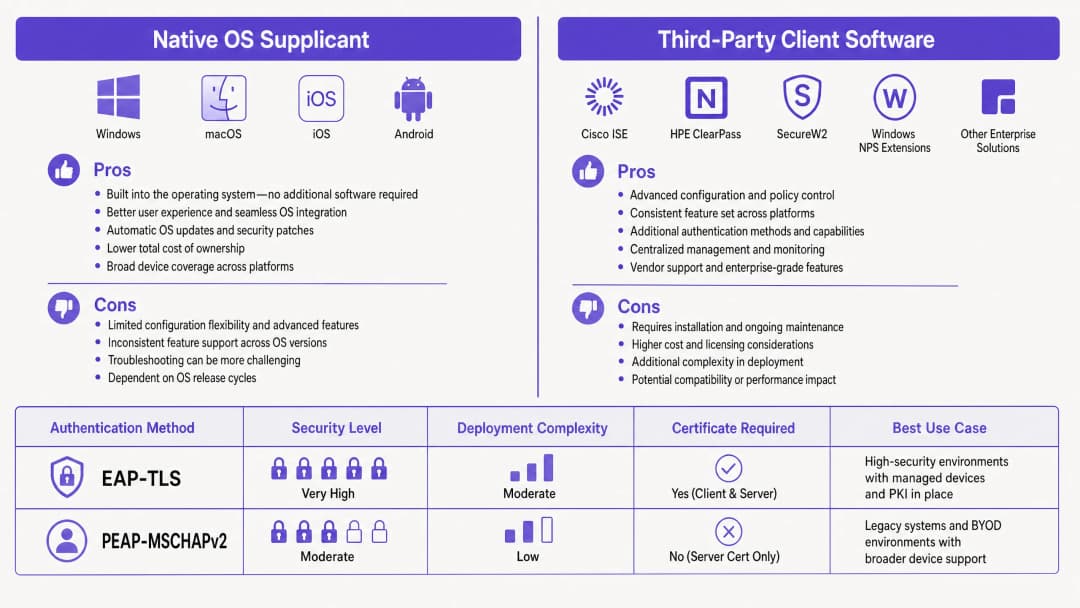
EAP-TLS (Transport Layer Security) EAP-TLS के लिए सर्टिफिकेट-आधारित म्यूचुअल ऑथेंटिकेशन की आवश्यकता होती है। सप्लिकेंट अपनी पहचान साबित करने के लिए एक क्लाइंट सर्टिफिकेट प्रदान करता है, और RADIUS सर्वर नेटवर्क की वैधता साबित करने के लिए एक सर्वर सर्टिफिकेट प्रदान करता है। यह पासवर्ड रहित तरीका क्रेडेंशियल चोरी को समाप्त करता है और NIST SP 800-171 जैसे कड़े सुरक्षा ढांचों द्वारा आवश्यक है। सप्लिकेंट को जारी करने वाले सर्टिफिकेट अथॉरिटी (CA) पर भरोसा करने और एक वैध क्लाइंट सर्टिफिकेट रखने के लिए कॉन्फ़िगर किया जाना चाहिए।
PEAP (प्रोटेक्टेड EAP) ऐसी स्थितियों में जहां एक पूर्ण पब्लिक की इन्फ्रास्ट्रक्चर (PKI) व्यवहार्य नहीं है, वहां PEAP का व्यापक रूप से उपयोग किया जाता है। यह एक सुरक्षित TLS टनल के भीतर एक आंतरिक ऑथेंटिकेशन विधि (आमतौर पर MSCHAPv2) को एनकैप्सुलेट करता है। RADIUS सर्वर एक सर्टिफिकेट प्रदान करता है, लेकिन सप्लिकेंट को केवल एक यूजरनेम और पासवर्ड प्रदान करने की आवश्यकता होती है। हालांकि PEAP को डिप्लॉय करना आसान है, लेकिन यदि सप्लिकेंट को सर्वर सर्टिफिकेट को मान्य करने के लिए सख्ती से कॉन्फ़िगर नहीं किया गया है, तो यह क्रेडेंशियल हार्वेस्टिंग के प्रति अत्यधिक संवेदनशील है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
802.1X को डिप्लॉय करते समय, IT टीमों को ऑपरेटिंग सिस्टम में निर्मित नेटिव सप्लिकेंट का उपयोग करने या थर्ड-पार्टी सप्लिकेंट सॉफ्टवेयर डिप्लॉय करने के बीच निर्णय लेना चाहिए।
नेटिव OS सप्लिकेंट्स
प्रत्येक आधुनिक ऑपरेटिंग सिस्टम में एक नेटिव 802.1X सप्लिकेंट शामिल होता है। Windows, Wired AutoConfig और WLAN AutoConfig सेवाओं का उपयोग करता है। Apple डिवाइस Network Profiles का उपयोग करते हैं। Android इसे अपनी WiFi सेटिंग्स के भीतर एकीकृत करता है।
नेटिव सप्लिकेंट प्रबंधित डिवाइस बेड़े के लिए आदर्श हैं। Microsoft Intune या Jamf जैसे मोबाइल डिवाइस मैनेजमेंट (MDM) प्लेटफॉर्म का उपयोग करके, IT एडमिन चुपचाप कॉन्फ़िगरेशन प्रोफाइल पुश कर सकते हैं जो SCEP के माध्यम से SSID, EAP विधि, विश्वसनीय रूट CA और सर्टिफिकेट नामांकन प्रक्रियाओं को परिभाषित करते हैं। यूजर का अनुभव सहज होता है; डिवाइस बैकग्राउंड में ऑथेंटिकेट होता है।
थर्ड-पार्टी सप्लिकेंट सॉफ्टवेयर
थर्ड-पार्टी सप्लिकेंट्स, जैसे कि Cisco AnyConnect Network Access Manager या SecureW2 JoinNow, विशिष्ट स्थितियों में आवश्यक होते हैं:
- प्रोपराइटरी प्रोटोकॉल: Cisco EAP-FAST का उपयोग करने के लिए एक Cisco सप्लिकेंट की आवश्यकता होती है।
- BYOD ऑनबोर्डिंग: थर्ड-पार्टी टूल अक्सर ऑनबोर्डिंग विज़ार्ड के रूप में कार्य करते हैं, जो उपयोगकर्ताओं को अप्रबंधित डिवाइसों पर सर्टिफिकेट इंस्टॉल करने के लिए मार्गदर्शन करते हैं जहां नेटिव कॉन्फ़िगरेशन जटिल होता है (विशेष रूप से खंडित Android वातावरण में)।
- सख्त कॉन्फ़िगरेशन नियंत्रण: थर्ड-पार्टी सप्लिकेंट सेटिंग्स को लॉक कर सकते हैं, जिससे उपयोगकर्ता सर्वर सर्टिफिकेट सत्यापन को अक्षम नहीं कर पाते हैं।
सर्वर सर्टिफिकेट सत्यापन कॉन्फ़िगर करना
चुने गए सप्लिकेंट के बावजूद, सर्वर सर्टिफिकेट सत्यापन को कॉन्फ़िगर करना महत्वपूर्ण है, विशेष रूप से PEAP के लिए। यदि सप्लिकेंट RADIUS सर्वर के सर्टिफिकेट को सत्यापित नहीं करता है, तो यह आपके SSID की नकल करने वाले किसी दुष्ट एक्सेस पॉइंट को आँख बंद करके क्रेडेंशियल्स भेज देगा।Windows में, इसका अर्थ PEAP प्रॉपर्टीज में "Verify the server's identity by validating the certificate" को टिक करना, Trusted Root Certification Authority (Root CA) का चयन करना और क्लाइंट को मिलने वाले सटीक सर्वर नामों को निर्दिष्ट करना है। Apple डिवाइस पर, कॉन्फ़िगरेशन प्रोफ़ाइल में स्पष्ट रूप से विश्वसनीय सर्टिफिकेट्स सूचीबद्ध होने चाहिए।
सर्वश्रेष्ठ अभ्यास
- सर्वर सत्यापन लागू करें: PEAP को लागू करते समय, सप्लिकेंट्स को RADIUS सर्वर सर्टिफिकेट को सत्यापित करने के लिए कॉन्फ़िगर किए बिना ऐसा कभी न करें। यह "इविल ट्विन" हमलों के खिलाफ रक्षा की प्राथमिक पंक्ति है।
- सर्टिफिकेट लाइफसाइकल को ऑटोमेट करें: EAP-TLS का उपयोग करते समय, SCEP या NDES का उपयोग करके MDM के माध्यम से क्लाइंट सर्टिफिकेट एनरोलमेंट और रिन्यूअल को ऑटोमेट करें। मैन्युअल सर्टिफिकेट मैनेजमेंट बड़े स्तर पर काम नहीं करता है और इसके कारण अचानक ऑथेंटिकेशन विफलताएं होती हैं।
- पहचान के आधार पर अलग करें: सत्यापित पहचान के आधार पर VLANs असाइन करने के लिए RADIUS एट्रिब्यूट्स का उपयोग करें। कर्मचारियों के डिवाइस और POS टर्मिनलों को एक ही SSID पर ऑथेंटिकेट होना चाहिए, लेकिन उन्हें पूरी तरह से अलग VLANs पर भेजा जाना चाहिए।
- IoT के लिए योजना बनाएं: अधिकांश IoT डिवाइस में 802.1X सप्लिकेंट्स की कमी होती है। इन डिवाइसों के लिए, MAC Address Bypass (MAB) का उपयोग करें, लेकिन यह सुनिश्चित करें कि वे पूरी तरह से एक समर्पित IoT VLAN पर आइसोलेटेड हों।
ट्रबलशूटिंग और जोखिम शमन
जब कोई डिवाइस कनेक्ट होने में विफल रहता है, तो समस्या लगभग हमेशा क्लाइंट कॉन्फ़िगरेशन या सर्टिफिकेट चेन के भीतर होती है।
- "कनेक्टेड, कोई इंटरनेट नहीं": यह आमतौर पर VLAN असाइनमेंट की विफलता या ऑथेंटिकेशन के बाद की DHCP समस्याओं की ओर इशारा करता है। यह सत्यापित करने के लिए कि Access-Accept मैसेज में सही Tunnel-Private-Group-Id है, RADIUS लॉग की जांच करें।
- Windows 11 पर साइलेंट विफलताएं: हालिया Windows 11 फीचर अपडेट (जैसे कि 24H2) ने नेटिव सप्लिकेंट द्वारा EAP-TLS फॉलबैक को संभालने के तरीके को बदल दिया है। व्यापक रूप से लागू करने से पहले हमेशा नए OS बिल्ड के विरुद्ध प्रोफ़ाइल्स का परीक्षण करें।
- सर्टिफिकेट की समाप्ति: यदि डिवाइसों का एक बैच अचानक ऑफलाइन हो जाता है, तो क्लाइंट सर्टिफिकेट्स की वैधता अवधि की जांच करें। यह सुनिश्चित करें कि आपका MDM समाप्त होने से पहले उन्हें सफलतापूर्वक रिन्यू करता है।
ROI और व्यावसायिक प्रभाव
सही ढंग से कॉन्फ़िगर किए गए सप्लिकेंट्स के साथ 802.1X पर माइग्रेट करना मापने योग्य व्यावसायिक मूल्य प्रदान करता है। साझा पासवर्ड (Pre-Shared Keys/PSK) को समाप्त करके, आप कर्मचारियों के जाने पर पासवर्ड बदलने के ऑपरेशनल ओवरहेड को पूरी तरह से हटा देते हैं। EAP-TLS पर स्विच करने से पासवर्ड-रीसेट टिकट पूरी तरह से समाप्त हो सकते हैं, जिससे सर्विस डेस्क के लिए महत्वपूर्ण उत्पादकता समय बचता है।
इसके अलावा, 802.1X एक ही SSID पर पहचान-आधारित नेटवर्क आइसोलेशन को सक्षम बनाता है। Guest WiFi, कर्मचारियों और ऑपरेशन्स के लिए अलग-अलग नेटवर्क ब्रॉडकास्ट करने के बजाय, एक सिंगल SSID सुरक्षित रूप से क्लाइंट क्रेडेंशियल्स के आधार पर ट्रैफ़िक को रूट कर सकता है। यह चैनल के हस्तक्षेप को कम करता है और समग्र नेटवर्क प्रदर्शन में सुधार करता है, जो सीधे हार्डवेयर-अज्ञेयवादी नेटवर्क प्रबंधन के लिए Purple के क्लाउड ओवरले दृष्टिकोण का समर्थन करता है। अधिक गहन विश्लेषणात्मक जानकारी के लिए, हमारे WiFi Analytics फीचर को एक्सप्लोर करें।
मुख्य परिभाषाएं
802.1X Supplicant
क्लाइंट डिवाइस पर वह सॉफ़्टवेयर घटक जो एक IEEE 802.1X सुरक्षित नेटवर्क में शामिल होने के लिए आवश्यक ऑथेंटिकेशन प्रक्रिया को संभालता है।
IT टीमें supplicant को यह परिभाषित करने के लिए कॉन्फ़िगर करती हैं कि कोई डिवाइस नेटवर्क पर अपनी पहचान कैसे साबित करता है।
Authenticator
वह नेटवर्क डिवाइस (स्विच या एक्सेस पॉइंट) जो तब तक ट्रैफ़िक को ब्लॉक करता है जब तक कि supplicant सफलतापूर्वक ऑथेंटिकेट नहीं हो जाता।
Cisco Meraki या HPE Aruba जैसे वेंडर्स के हार्डवेयर authenticator के रूप में कार्य करते हैं, जो डिवाइस और सर्वर के बीच संदेशों को रिले करते हैं।
RADIUS
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस। वह सर्वर जो supplicant द्वारा प्रदान किए गए क्रेडेंशियल्स को सत्यापित करता है।
RADIUS सर्वर एक्सेस प्रदान करने से पहले Okta या Microsoft Entra ID जैसी निर्देशिकाओं के खिलाफ पहचान की जांच करता है।
EAP-TLS
ट्रांसपोर्ट लेयर सिक्योरिटी के साथ एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल। एक ऑथेंटिकेशन विधि जिसमें क्लाइंट और सर्वर दोनों के डिजिटल सर्टिफिकेट की आवश्यकता होती है।
एंटरप्राइज़ नेटवर्क के लिए सबसे सुरक्षित तरीका माना जाता है, जो पासवर्ड की आवश्यकता को समाप्त करता है।
PEAP
प्रोटेक्टेड एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल। एक ऑथेंटिकेशन विधि जो पासवर्ड-आधारित ऑथेंटिकेशन की सुरक्षा के लिए एक सुरक्षित TLS टनल बनाती है।
आमतौर पर BYOD वातावरण में उपयोग किया जाता है जहां अप्रबंधित उपकरणों पर क्लाइंट सर्टिफिकेट तैनात करना बहुत जटिल होता है।
EAPOL
Extensible Authentication Protocol over LAN. Supplicant और authenticator के बीच EAP संदेशों को समाहित (encapsulate) करने के लिए उपयोग किया जाने वाला प्रोटोकॉल।
ऑथेंटिकेशन से पहले, EAPOL एकमात्र प्रकार का ट्रैफ़िक है जिसे authenticator पोर्ट के माध्यम से अनुमति देता है।
MAC Authentication Bypass (MAB)
एक फ़ॉलबैक प्रमाणीकरण (authentication) विधि जहां नेटवर्क डिवाइस के MAC एड्रेस का उपयोग उसकी पहचान के रूप में करता है।
उन प्रिंटर, कैमरा और IoT उपकरणों के लिए उपयोग किया जाता है जिनमें 802.1X supplicant नहीं होता है।
VLAN Assignment
एक प्रमाणित डिवाइस को गतिशील रूप से (dynamically) एक विशिष्ट वर्चुअल नेटवर्क सेगमेंट पर रखने की प्रक्रिया।
RADIUS सर्वर supplicant की पहचान के आधार पर authenticator को बताता है कि कौन सा VLAN असाइन करना है।
हल किए गए उदाहरण
एक 200-कमरों वाले होटल को अपने कर्मचारियों के नेटवर्क को सुरक्षित करने की आवश्यकता है। वर्तमान में वे एक साझा पासवर्ड के साथ WPA2-Personal का उपयोग कर रहे हैं, और अब वे 802.1X पर जाना चाहते हैं। कर्मचारी शेड्यूलिंग के लिए कॉर्पोरेट-स्वामित्व वाले Windows लैपटॉप और व्यक्तिगत Android फोन के मिश्रण का उपयोग करते हैं। उन्हें supplicants को कैसे कॉन्फ़िगर करना चाहिए?
होटल को एक हाइब्रिड दृष्टिकोण अपनाना चाहिए। कॉर्पोरेट Windows लैपटॉप के लिए, उन्हें Microsoft Intune के माध्यम से कॉन्फ़िगर किए गए नेटिव Windows supplicant का उपयोग करना चाहिए। MDM प्रोफाइल को EAP-TLS सेटिंग्स को पुश करना चाहिए, Root CA इंस्टॉल करना चाहिए, और SCEP के माध्यम से क्लाइंट सर्टिफिकेट एनरोलमेंट को स्वचालित करना चाहिए। व्यक्तिगत Android फोन के लिए, उन्हें एक सेल्फ-सर्विस पोर्टल के माध्यम से एक थर्ड-पार्टी ऑनबोर्डिंग एजेंट (जैसे SecureW2) तैनात करना चाहिए। कर्मचारी अपने Microsoft Entra ID क्रेडेंशियल का उपयोग करके पोर्टल में लॉग इन करते हैं, और एजेंट PEAP-MSCHAPv2 के लिए नेटिव Android supplicant को स्वचालित रूप से कॉन्फ़िगर करता है, जिससे सर्वर सर्टिफिकेट सत्यापन लॉक होना सुनिश्चित होता है।
50 स्टोर वाली एक बड़ी रिटेल चेन नए मोबाइल पॉइंट-ऑफ-सेल (POS) टैबलेट पेश कर रही है। PCI DSS को सख्त नेटवर्क आइसोलेशन की आवश्यकता है। अनुपालन सुनिश्चित करने के लिए supplicant कॉन्फ़िगरेशन को कैसे काम करना चाहिए?
टैबलेट को MDM के माध्यम से प्रबंधित किया जाना चाहिए। MDM एक नेटिव supplicant कॉन्फ़िगरेशन प्रोफ़ाइल पुश करता है जो EAP-TLS को लागू करती है। प्रत्येक टैबलेट को एक विशिष्ट क्लाइंट सर्टिफिकेट प्राप्त होता है जिसमें एक एट्रिब्यूट होता है जो इसे POS डिवाइस के रूप में पहचानता है। जब टैबलेट का supplicant ऑथेंटिकेट करता है, तो RADIUS सर्वर इस एट्रिब्यूट को पढ़ता है और विशेष रूप से PCI-अनुपालन वाले नेटवर्क सेगमेंट के लिए एक VLAN असाइनमेंट लौटाता है। supplicant कॉन्फ़िगरेशन को लॉक डाउन किया जाना चाहिए ताकि स्टोर के कर्मचारी नेटवर्क सेटिंग्स को संशोधित न कर सकें।
अभ्यास प्रश्न
Q1. आपका संगठन एक नए स्टाफ BYOD नेटवर्क के लिए PEAP-MSCHAPv2 तैनात कर रहा है। परीक्षण के दौरान, आप देखते हैं कि डिवाइस उसी SSID को प्रसारित करने वाले परीक्षण एक्सेस पॉइंट से जुड़ सकते हैं, भले ही वह आपके RADIUS सर्वर से कनेक्ट न हो। कौन सा supplicant कॉन्फ़िगरेशन चरण छूट गया था?
संकेत: विचार करें कि MSCHAPv2 क्रेडेंशियल भेजने से पहले supplicant नेटवर्क की पहचान को कैसे सत्यापित करता है।
मॉडल उत्तर देखें
Supplicant को सर्वर प्रमाणपत्र (certificate) को मान्य करने के लिए कॉन्फ़िगर नहीं किया गया था। PEAP में, supplicant को स्पष्ट रूप से उस विशिष्ट Root CA पर भरोसा करने के लिए कॉन्फ़िगर किया जाना चाहिए जिसने RADIUS सर्वर का प्रमाणपत्र जारी किया है, और सर्वर के डोमेन नाम को सत्यापित करना चाहिए। इसके बिना, supplicant किसी भी सर्वर के साथ TLS टनल स्थापित कर लेगा जो प्रमाणपत्र प्रस्तुत करता है, जिससे उपयोगकर्ता के क्रेडेंशियल एक दुर्भावनापूर्ण एक्सेस पॉइंट के सामने उजागर हो जाएंगे।
Q2. एक विश्वविद्यालय अपने प्रबंधित Windows लैपटॉप बेड़े को PEAP से EAP-TLS पर माइग्रेट कर रहा है। वे MDM के माध्यम से नया कॉन्फ़िगरेशन प्रोफ़ाइल पुश करते हैं, लेकिन सभी डिवाइस प्रमाणित होने में विफल रहते हैं। RADIUS लॉग 'EAP-TLS failed SSL/TLS handshake' दिखाते हैं। इसका सबसे संभावित कारण क्या है?
संकेत: EAP-TLS के लिए पारस्परिक प्रमाणीकरण (mutual authentication) की आवश्यकता होती है। क्लाइंट को ऐसी किस चीज़ की आवश्यकता होती है जिसकी PEAP के लिए आवश्यकता नहीं थी?
मॉडल उत्तर देखें
क्लाइंट डिवाइस में एक वैध क्लाइंट प्रमाणपत्र (certificate) नहीं है। EAP-TLS के लिए आवश्यक है कि supplicant RADIUS सर्वर को एक प्रमाणपत्र प्रस्तुत करे। MDM प्रोफ़ाइल को न केवल EAP विधि को TLS पर सेट करने के लिए कॉन्फ़िगर किया जाना चाहिए, बल्कि प्रमाणित करने का प्रयास करने से पहले संगठन के PKI से क्लाइंट प्रमाणपत्र का अनुरोध और इंस्टॉल करने के लिए SCEP जैसे प्रोटोकॉल को ट्रिगर करने के लिए भी कॉन्फ़िगर किया जाना चाहिए।
Q3. आपको [Healthcare](/industries/healthcare) वातावरण में नेटवर्क से 50 स्मार्ट टीवी कनेक्ट करने की आवश्यकता है। टीवी केवल WPA2-Personal (Pre-Shared Key) का समर्थन करते हैं और उनमें 802.1X supplicant नहीं है। स्टाफ उपकरणों के लिए 802.1X बनाए रखते हुए आप उनकी पहुंच को कैसे सुरक्षित करते हैं?
संकेत: यदि डिवाइस EAP नहीं बोल सकता है, तो authenticator को दूसरे तरीके से इसकी पहचान करनी होगी।
मॉडल उत्तर देखें
आपको MAC Authentication Bypass (MAB) का उपयोग करना चाहिए। Authenticator RADIUS सर्वर को भेजे गए यूजरनेम और पासवर्ड के रूप में स्मार्ट टीवी के MAC एड्रेस का उपयोग करेगा। चूंकि MAC एड्रेस को स्पूफ़ (spoof) किया जा सकता है, इसलिए RADIUS सर्वर को इन उपकरणों को एक अत्यधिक प्रतिबंधित, पृथक IoT VLAN में असाइन करने के लिए कॉन्फ़िगर किया जाना चाहिए जो केवल आवश्यक ट्रैफ़िक की अनुमति देता है।
अक्सर पूछे जाने वाले प्रश्न
802.1X सप्लीकेंट क्या है?
802.1X सप्लीकेंट एक क्लाइंट सॉफ़्टवेयर एजेंट होता है जो एंडपॉइंट डिवाइस (जैसे लैपटॉप, स्मार्टफोन, या टैबलेट) पर चलता है और नेटवर्क एक्सेस के लिए ऑथेंटिकेशन सर्वर के साथ बातचीत करने के लिए LAN पर एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAPOL) का उपयोग करके एक ऑथेंटिकेटर (जैसे एंटरप्राइज WiFi एक्सेस पॉइंट या नेटवर्क स्विच) के साथ संचार करता है।
802.1X सप्लीकेंट, ऑथेंटिकेटर और ऑथेंटिकेशन सर्वर में क्या अंतर है?
सप्लीकेंट वह क्लाइंट डिवाइस है जो नेटवर्क प्रवेश का अनुरोध कर रहा है। ऑथेंटिकेटर मध्यवर्ती नेटवर्क हार्डवेयर (एक्सेस पॉइंट या स्विच) है जो पोर्ट एक्सेस को नियंत्रित करता है और ऑथेंटिकेशन ट्रैफ़िक को रिले करता है। ऑथेंटिकेशन सर्वर (आमतौर पर एक RADIUS या क्लाउड RADIUS सर्वर) पहचान प्रदाता के विरुद्ध क्रेडेंशियल या डिजिटल प्रमाणपत्रों को सत्यापित करता है और एक्सेस की अनुमति देता है या अस्वीकार करता है।
आप Windows 11 पर 802.1X सप्लीकेंट को कैसे कॉन्फ़िगर करते हैं?
Windows 11 मूल WLAN ऑटोकॉन्फ़िग सेवा का उपयोग करता है। एंटरप्राइज परिवेशों में, बिना मैन्युअल यूजर प्रविष्टि के क्लाइंट प्रमाणपत्र वितरित करने और सर्वर प्रमाणपत्र पिनिंग, रूट CA ट्रस्ट, और WPA3-Enterprise मापदंडों को पूर्व-कॉन्फ़िगर करने के लिए SCEP/PKCS प्रोफाइल का उपयोग करके MDM (जैसे Microsoft Intune) के माध्यम से सप्लीकेंट प्रोफाइल स्वचालित रूप से भेजे जाते हैं।
Android 11+ डिवाइस 802.1X एंटरप्राइज नेटवर्क से कनेक्ट होने में क्यों विफल रहते हैं?
Android 11 से शुरू करते हुए, Google ने मूल सप्लीकेंट में CA प्रमाणपत्रों के लिए 'सत्यापित न करें' विकल्प को हटा दिया है। Android एंडपॉइंट कड़ाई से एक विश्वसनीय रूट CA प्रमाणपत्र को अनिवार्य करते हैं और डोमेन फ़ील्ड में RADIUS सर्वर के सटीक FQDN को कॉन्फ़िगर करने की आवश्यकता होती है जो सर्वर प्रमाणपत्र के सब्जेक्ट अल्टरनेटिव नेम (SAN) से मेल खाता हो।
EAP-TLS, PEAP-MSCHAPv2 की तुलना में सप्लीकेंट पासवर्ड कमजोरियों को कैसे समाप्त करता है?
EAP-TLS क्लाइंट और RADIUS सर्वर दोनों पर X.509 प्रमाणपत्रों के माध्यम से आपसी क्रिप्टोग्राफिक ऑथेंटिकेशन का उपयोग करता है। PEAP-MSCHAPv2 के विपरीत, कोई भी पासवर्ड या MSCHAPv2 हैश नेटवर्क से नहीं गुजरता है, जिससे Evil Twin रॉग एक्सेस पॉइंट्स, पासवर्ड स्प्रेइंग और ऑफलाइन हैश क्रैकिंग के माध्यम से क्रेडेंशियल चोरी पूरी तरह से रुक जाती है।
इस श्रृंखला में आगे पढ़ें
Portnox के विकल्प: बिना पूर्ण NAC के Cloud RADIUS
आप तीन प्रश्नों वाले परीक्षण का उपयोग करके यह निर्णय ले सकेंगे कि क्या आपके एस्टेट को पूर्ण NAC की आवश्यकता है या केवल WiFi के लिए cloud RADIUS की। इसके बाद आप wired enforcement, posture checks, प्रमाण पत्र, अतिथि पहुंच और तीन साल की परिचालन लागत पर Portnox, Purple, SecureW2 और JumpCloud की तुलना कर सकते हैं, और साइट-दर-साइट पायलट की योजना बना सकते हैं।
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।