
WPA2 Personal बनाम Enterprise: अंतर क्या है और आपको किसका उपयोग करना चाहिए?
यह तकनीकी संदर्भ मार्गदर्शिका एंटरप्राइज़ WiFi परिवेशों के भीतर WPA2 Personal और WPA2 Enterprise सुरक्षा प्रोटोकॉल का एक व्यापक तुलनात्मक विवरण प्रदान करती है। यह नेटवर्क आर्किटेक्ट्स और IT लीडर्स को सूचित परिनियोजन निर्णय लेने में मदद करने के लिए प्रत्येक मानक के आर्किटेक्चरल अंतर, परिनियोजन पद्धतियों और सुरक्षा प्रभावों को रेखांकित करती है।
Video overview
हमारी मुख्य श्रृंखला का हिस्सा: एंटरप्राइज़ WiFi सुरक्षा मार्गदर्शिका →
WPA2 Personal vs Enterprise security & TCO evaluator
Evaluate your wireless authentication posture, measure shared pre-shared key (PSK) credential leakage, audit regulatory compliance gaps, and calculate the operational cost of manual key rotations.
Network parameters
Security posture & credential exposure
- PCI-DSS 4.0 (Req 8.2 / 8.3: Shared passphrases violate unique authentication)
- SOC 2 Type II (Immediate cryptographic revocation on staff exit not achievable)
- ISO/IEC 27001:2022 (Annex A 5.17 Authentication information; A.9 in the 2013 edition)
WPA2/WPA3-Enterprise with EAP-TLS
Deploy certificate-based 802.1X authentication integrated with your identity provider (Azure AD / Google Workspace). Every device receives a unique cryptographic certificate via MDM/SCEP, completely eliminating passwords, shared key leakage, and manual rotations.
Eliminate shared PSK vulnerabilities & automate enterprise 802.1X
Purple integrates with Cisco, Aruba, Ruckus, Meraki, and UniFi access points to deliver automated RADIUS authentication, compliant guest onboarding, and dynamic VLAN segmentation without manual key management.
कार्यकारी सारांश (Executive Summary)
वायरलेस सुरक्षा आधुनिक एंटरप्राइज़ इन्फ्रास्ट्रक्चर का एक बुनियादी स्तंभ है। IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए, उपयुक्त वायरलेस सुरक्षा प्रोटोकॉल का चयन करना केवल एक तकनीकी विकल्प नहीं है, बल्कि एक महत्वपूर्ण जोखिम प्रबंधन निर्णय है। यह गाइड WPA2 Personal (WPA2-PSK) और WPA2 Enterprise (WPA2-802.1X) के बीच मूलभूत अंतरों की जांच करती है, और विस्तार से बताती है कि पहला व्यावसायिक वातावरण में अस्वीकार्य कमजोरियों को क्यों पेश करता है।
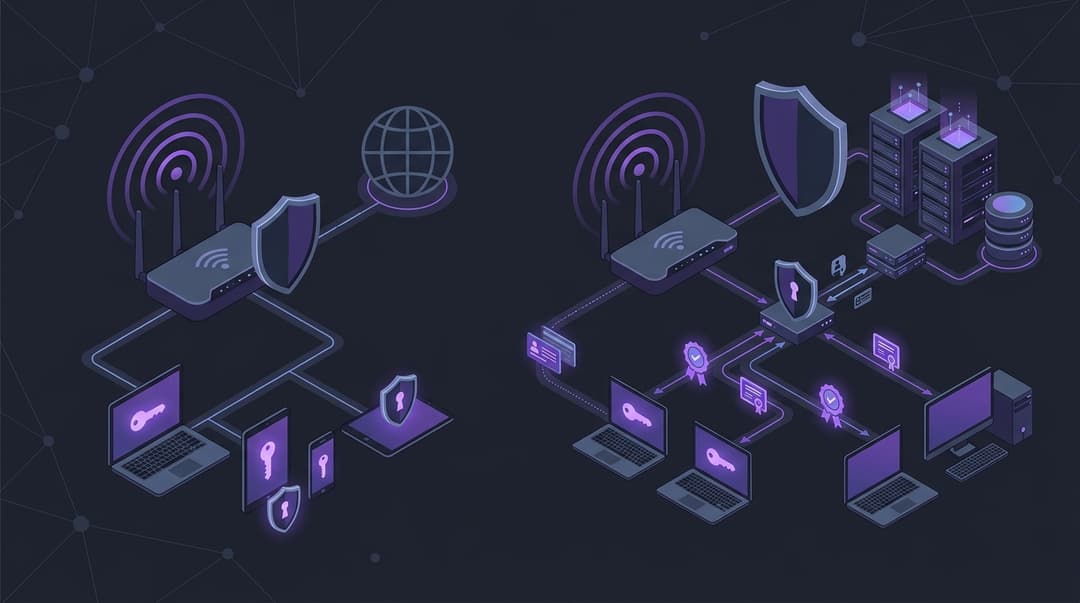
जबकि WPA2 Personal सभी उपयोगकर्ताओं के बीच साझा की जाने वाली एक एकल Pre-Shared Key (PSK) पर निर्भर करता है, WPA2 Enterprise एक केंद्रीय सर्वर के माध्यम से प्रमाणित व्यक्तिगत क्रेडेंशियल्स का उपयोग करता है। यह आर्किटेक्चरल अंतर साझा कुंजी के साथ होने वाले समझौते के जोखिम को समाप्त करता है, विस्तृत एक्सेस नियंत्रण सक्षम करता है, और व्यापक ऑडिट ट्रेल्स प्रदान करता है। होटल, रिटेल चेन, स्टेडियम या कॉर्पोरेट कार्यालयों का प्रबंधन करने वाले संगठनों के लिए, संवेदनशील डेटा को सुरक्षित रखने, नियामक अनुपालन बनाए रखने और ब्रांड की प्रतिष्ठा की रक्षा के लिए WPA2 Enterprise पर ट्रांज़िशन करना आवश्यक है। यह दस्तावेज़ इस ट्रांज़िशन को सफलतापूर्वक निष्पादित करने के लिए आवश्यक तकनीकी गहराई और व्यावहारिक खाका प्रदान करता है।
तकनीकी गहराई से विश्लेषण
WPA2 Personal और WPA2 Enterprise के बीच सुरक्षा असमानता को समझने के लिए, किसी को उनके अंतर्निहित प्रमाणीकरण तंत्र और क्रिप्टोग्राफिक कुंजी व्युत्पत्ति (key derivation) प्रक्रियाओं का विश्लेषण करना होगा।
WPA2 Personal (WPA2-PSK) आर्किटेक्चर
WPA2 Personal एक Pre-Shared Key (PSK) पर निर्भर करता है - जो 8 और 63 वर्णों के बीच का एक पासफ़्रेज़ होता है। इस पद्धति की सुरक्षा 4-Way Handshake पर निर्भर करती है, जो हवा में वास्तविक PSK को प्रसारित किए बिना सत्र के लिए एन्क्रिप्शन कुंजी स्थापित करती है।
- PMK व्युत्पत्ति (PMK Derivation): एक्सेस पॉइंट (AP) और क्लाइंट स्टेशन (STA) स्वतंत्र रूप से Pairwise Master Key (PMK) प्राप्त करते हैं। यह PBKDF2 (Password-Based Key Derivation Function 2) एल्गोरिथ्म का उपयोग करके, पासफ़्रेज़, SSID, SSID की लंबाई को हैश करके और इस प्रक्रिया को 4096 बार दोहराकर किया जाता है। चूंकि SSID को हैश में शामिल किया जाता है, इसलिए अलग-अलग SSID पर एक ही पासफ़्रेज़ अलग-अलग PMK उत्पन्न करता है।
- 4-Way Handshake: एक बार PMK स्थापित हो जाने के बाद, AP और STA Pairwise Transient Key (PTK) उत्पन्न करने के लिए हैंडशेक निष्पादित करते हैं, जो यूनिकास्ट ट्रैफ़िक को एन्क्रिप्ट करता है, और Group Temporal Key (GTK) उत्पन्न करते हैं, जो मल्टिकास्ट और ब्रॉडकास्ट ट्रैफ़िक को एन्क्रिप्ट करता है।
- संदेश 1: AP क्लाइंट (STA) को एक रैंडम मान (ANonce) भेजता है।
- संदेश 2: STA अपना स्वयं का रैंडम मान (SNonce) उत्पन्न करता है और PMK, ANonce, SNonce, और दोनों उपकरणों के MAC पतों का उपयोग करके PTK की गणना करता है। STA एक Message Integrity Code (MIC) के साथ AP को SNonce भेजता है ताकि यह साबित हो सके कि उसे PMK पता है।
- संदेश 3: AP, MIC को सत्यापित करता है, PTK प्राप्त करता है, और STA को GTK और एक MIC भेजता है। - संदेश 4: STA प्राप्ति की पुष्टि करता है और संकेत देता है कि कुंजियाँ उपयोग के लिए तैयार हैं।
कमजोरी (The Vulnerability): WPA2 Personal में बुनियादी खामी यह है कि PMK स्थिर होता है और नेटवर्क पर प्रत्येक डिवाइस के लिए समान होता है। यदि कोई हमलावर 4-Way Handshake को कैप्चर कर लेता है (जिसे कनेक्टेड क्लाइंट को डी-ऑथेंटिकेशन फ्रेम भेजकर बाध्य किया जा सकता है), तो वे एक ऑफलाइन डिक्शनरी हमला कर सकते हैं। चूंकि SSID और MAC पते स्पष्ट रूप से प्रसारित होते हैं, इसलिए हमलावर नेटवर्क के साथ इंटरैक्ट किए बिना पासफ़्रेज़ को क्रैक करने के लिए प्री-कंप्यूटेड हैश या GPU-एक्सेलेरेटेड टूल का उपयोग कर सकते हैं। एक बार पासफ़्रेज़ रीकवर हो जाने के बाद, हमलावर हवा में कैप्चर किए गए सभी ऐतिहासिक और भविष्य के ट्रैफ़िक को डिक्रिप्ट कर सकता है।
WPA2 Enterprise (WPA2-802.1X) आर्किटेक्चर
WPA2 Enterprise ऑथेंटिकेशन को एन्क्रिप्शन से अलग करके साझा कुंजी की कमजोरी को समाप्त करता है। यह IEEE 802.1X मानक को लागू करता है, जो तीन-पक्षीय मॉडल पेश करता है: सप्लिकेंट (क्लाइंट डिवाइस), ऑथेंटिकेटर (एक्सेस पॉइंट या वायरलेस LAN कंट्रोलर), और ऑथेंटिकेशन सर्वर (आमतौर पर एक RADIUS सर्वर)।
एक स्थिर PMK के बजाय, WPA2 Enterprise प्रत्येक सत्र के लिए गतिशील रूप से एक अद्वितीय PMK उत्पन्न करता है। ऑथेंटिकेशन प्रक्रिया Extensible Authentication Protocol (EAP) द्वारा संचालित होती है। एंटरप्राइज़ वातावरण में तैनात सबसे आम EAP तरीकों में शामिल हैं:
- EAP-TLS (Transport Layer Security): सबसे सुरक्षित तरीका। इसके लिए पारस्परिक प्रमाणपत्र-आधारित ऑथेंटिकेशन की आवश्यकता होती है। सर्वर और क्लाइंट दोनों को एक विश्वसनीय प्रमाणपत्र प्राधिकरण (CA) द्वारा जारी किए गए वैध डिजिटल प्रमाणपत्र प्रस्तुत करने होंगे। यह पासवर्ड-आधारित कमजोरियों को पूरी तरह से समाप्त कर देता है।
- PEAP-MSCHAPv2 (Protected EAP): एक दो-चरणीय प्रोटोकॉल। पहले चरण में, RADIUS सर्वर क्लाइंट को अपना प्रमाणपत्र प्रस्तुत करता है, जिससे एक एन्क्रिप्टेड TLS टनल स्थापित होती है। दूसरे चरण में, क्लाइंट MSCHAPv2 प्रोटोकॉल के माध्यम से उपयोगकर्ता नाम और पासवर्ड का उपयोग करके इस सुरक्षित टनल के अंदर ऑथेंटिकेट करता है। हालांकि EAP-TLS की तुलना में इसे तैनात करना आसान है, लेकिन यदि क्लाइंट्स को सर्वर के प्रमाणपत्र को मान्य करने के लिए कॉन्फ़िगर नहीं किया गया है, तो यह क्रेडेंशियल हार्वेस्टिंग के प्रति संवेदनशील रहता है।
- EAP-TTLS (Tunneled TLS): PEAP के समान, यह सर्वर के प्रमाणपत्र का उपयोग करके एक सुरक्षित TLS टनल स्थापित करता है। हालांकि, आंतरिक ऑथेंटिकेशन सीधे विरासत प्रोटोकॉल, क्लाइंट प्रमाणपत्र, या निर्देशिका सेवाओं का समर्थन कर सकता है।
एक बार EAP ऑथेंटिकेशन सफलतापूर्वक पूरा हो जाने पर, RADIUS सर्वर एक मास्टर सेशन की (MSK) उत्पन्न करता है। सर्वर इस MSK को एक सुरक्षित वायर्ड कनेक्शन के माध्यम से (AP और RADIUS सर्वर के बीच एक साझा रहस्य का उपयोग करके) ऑथेंटिकेटर (AP) को प्रेषित करता है। क्लाइंट और AP फिर मानक 4-Way Handshake शुरू करने के लिए MSK का उपयोग PMK के रूप में करते हैं। चूंकि PMK उस सत्र के लिए अद्वितीय है और कभी भी पुन: उपयोग नहीं किया जाता है, इसलिए हैंडशेक को कैप्चर करने से हमलावर को कोई लाभ नहीं होता है; क्रैक करने के लिए कोई साझा पासफ़्रेज़ नहीं है, और अन्य उपयोगकर्ताओं का ट्रैफ़िक पूरी तरह से सुरक्षित रहता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
WPA2 Personal से WPA2 Enterprise पर जाना व्यवस्थित योजना की मांग करता है। नीचे PEAP-MSCHAPv2 (शुरुआती कदम के रूप में) और EAP-TLS (प्रबंधित कॉर्पोरेट संपत्तियों के लिए) का उपयोग करके एक मजबूत WPA2 Enterprise नेटवर्क के लिए परिनियोजन ब्लूप्रिंट दिया गया है।
चरण 1: पहचान स्रोत और PKI स्थापित करें
वायरलेस हार्डवेयर को कॉन्फ़िगर करने से पहले, आपको एक विश्वसनीय पहचान स्रोत और एक पब्लिक की इन्फ्रास्ट्रक्चर (PKI) स्थापित करना होगा।
- निर्देशिका सेवाएँ (Directory Services): सुनिश्चित करें कि आपकी उपयोगकर्ता निर्देशिका (Active Directory, LDAP, या Okta या Azure AD जैसे क्लाउड पहचान प्रदाता) उपयुक्त सुरक्षा समूहों के साथ भरी हुई और संरचित है।
- सर्टिफिकेट अथॉरिटी (CA): EAP-TLS के लिए, मशीन और उपयोगकर्ता प्रमाणपत्र जारी करने के लिए एक आंतरिक CA (जैसे Active Directory Certificate Services) तैनात करें। PEAP के लिए, RADIUS सर्वर के लिए एक विश्वसनीय सार्वजनिक CA (जैसे, DigiCert, Sectigo) से एक सार्वजनिक SSL/TLS प्रमाणपत्र प्राप्त करें। प्रोडक्शन के लिए स्व-हस्ताक्षरित (self-signed) प्रमाणपत्रों से बचें, क्योंकि वे क्लाइंट प्रावधान को जटिल बनाते हैं और मैन-इन-द-मिडल हमलों के जोखिम को बढ़ाते हैं।
चरण 2: RADIUS सर्वर को तैनात और कॉन्फ़िगर करें
RADIUS सर्वर नीति निर्धारण बिंदु के रूप में कार्य करता है। सामान्य उद्यम विकल्पों में Cisco ISE, FreeRADIUS, और Microsoft Network Policy Server (NPS) शामिल हैं।
- RADIUS क्लाइंट्स को परिभाषित करें: अपने वायरलेस LAN कंट्रोलर (WLCs) या स्टैंडअलोन एक्सेस पॉइंट्स को RADIUS क्लाइंट के रूप में पंजीकृत करें। AP/WLC और RADIUS सर्वर के बीच संचार के लिए एक मजबूत, यादृच्छिक रूप से जनरेट किया गया साझा रहस्य (साझा सीक्रेट - न्यूनतम 24 वर्ण) असाइन करें।
- प्रमाणीकरण नीतियां कॉन्फ़िगर करें: परिभाषित करें कि कौन सी EAP विधियां अनुमत हैं। PAP, CHAP, और EAP-MD5 जैसे कमजोर प्रोटोकॉल को अक्षम करें। अनुमत प्रोटोकॉल को केवल EAP-TLS और PEAP-MSCHAPv2 तक सीमित करें।
- प्राधिकरण नीतियां कॉन्फ़िगर करें: निर्देशिका समूहों को नेटवर्क एक्सेस स्तरों पर मैप करें। उदाहरण के लिए, 'Finance-Dept' समूह के सदस्यों को VLAN 10 सौंपा जाना चाहिए, जबकि 'Marketing-Dept' को VLAN 20 सौंपा जाना चाहिए। यह Access-Accept संदेश में विशिष्ट RADIUS विशेषताओं को वापस करके प्राप्त किया जाता है (जैसे,
Tunnel-Type = VLAN,Tunnel-Medium-Type = 802,Tunnel-Private-Group-ID = [VLAN ID])।
चरण 3: वायरलेस इन्फ्रास्ट्रक्चर कॉन्फ़िगर करें
अपने WLC या AP प्रबंधन प्लेटफॉर्म (जैसे Purple का एकीकृत डैशबोर्ड या आपका हार्डवेयर कंट्रोलर) के प्रबंधन इंटरफ़ेस तक पहुंचें।
- एक नया SSID बनाएं: एक नया SSID परिभाषित करें (जैसे, 'Corporate-Secure')।
- सुरक्षा प्रकार सेट करें: WPA2 Enterprise चुनें (या यदि हार्डवेयर इसका समर्थन करता है तो WPA3 Enterprise चुनें, पिछड़ा अनुकूलता सुनिश्चित करते हुए)।
- RADIUS सर्वर कॉन्फ़िगर करें: अपने प्राथमिक और द्वितीयक RADIUS सर्वर के IP पते दर्ज करें। चरण 2 में कॉन्फ़िगर किए गए मिलान वाले साझा रहस्य दर्ज करें। प्रमाणीकरण पोर्ट को UDP 1812 और अकाउंटिंग पोर्ट को UDP 1813 पर सेट करें।
- 802.11r (फास्ट ट्रांजिशन) सक्षम करें: जब क्लाइंट APs के बीच घूमते हैं तो रोमिंग में देरी को रोकने के लिए, 802.11r सक्षम करें। यह क्लाइंट और AP को पूर्व-संबद्ध होने की अनुमति देता है, जिससे रोमिंग के दौरान पूर्ण 802.1X पुन: प्रमाणीकरण का ओवरहेड कम हो जाता है।
चरण 4: क्लाइंट प्रोविजनिंग और ऑनबोर्डिंग
यदि अनकॉन्फ़िगर किए गए क्लाइंट डिवाइस RADIUS सर्वर के सर्टिफिकेट पर भरोसा नहीं करते हैं, तो वे 802.1X कनेक्शन को अस्वीकार कर देंगे।
- मैनेज्ड डिवाइसेस (Managed Devices): कॉर्पोरेट लैपटॉप और स्मार्टफोन पर वायरलेस प्रोफाइल पुश करने के लिए मोबाइल डिवाइस मैनेजमेंट (MDM) या ग्रुप पॉलिसी ऑब्जेक्ट्स (GPO) का उपयोग करें। इन प्रोफाइल्स को विश्वसनीय रूट CA, RADIUS सर्वर का सटीक होस्टनाम और ऑथेंटिकेशन विधि (जैसे, मशीन सर्टिफिकेट के साथ EAP-TLS) निर्दिष्ट करनी चाहिए।
- अनमैनेज्ड/BYOD डिवाइसेस: एक ऑनबोर्डिंग पोर्टल (जैसे Purple का गेस्ट और BYOD ऑनबोर्डिंग वर्कफ़्लो) लागू करें जो उपयोगकर्ताओं को एक अस्थायी प्रोफ़ाइल या सर्टिफिकेट इंस्टॉल करने के माध्यम से मार्गदर्शन करता है, जिससे सप्लीकेंट कॉन्फ़िगरेशन स्वचालित हो जाता है।
सर्वश्रेष्ठ अभ्यास (Best Practices)
एक सुरक्षित और बेहतर प्रदर्शन करने वाले WPA2 Enterprise परिवेश को बनाए रखने के लिए, निम्नलिखित उद्योग मानकों का पालन करें:
- सख्त सर्टिफिकेट वैलिडेशन लागू करें: क्लाइंट्स को RADIUS सर्वर के सर्टिफिकेट को वैलिडेट किए बिना कभी भी कनेक्ट न होने दें। यदि क्लाइंट डिवाइसेस पर 'सर्टिफिकेट वैलिडेट करें' अक्षम है, तो वे आँख बंद करके उसी SSID नाम का प्रसारण करने वाले किसी भी दुष्ट AP को क्रेडेंशियल प्रस्तुत कर देंगे, जिससे वे क्रेडेंशियल हार्वेस्टिंग के प्रति संवेदनशील हो जाएंगे।
- डायनामिक VLAN असाइनमेंट लागू करें: सभी ऑथेंटिकेट किए गए उपयोगकर्ताओं को एक ही फ्लैट नेटवर्क पर न रखें। उपयोगकर्ताओं को उनकी भूमिका के आधार पर अलग-थलग VLANs में गतिशील रूप से असाइन करने के लिए RADIUS एट्रिब्यूट्स का उपयोग करें, जिससे किसी भी हैक किए गए डिवाइस की लेटरल मूवमेंट क्षमता कम से कम हो सके।
- गेस्ट ट्रैफ़िक को अलग करें: गेस्ट नेटवर्क को कभी भी एक साझा की (key) के साथ WPA2 Enterprise या WPA2 Personal का उपयोग नहीं करना चाहिए। इसके बजाय, AP स्तर पर क्लाइंट आइसोलेशन सक्षम के साथ एक कैप्टिव पोर्टल (captive portal) का उपयोग करके एक अलग-थलग गेस्ट SSID तैनात करें। यह गेस्ट डिवाइसेस को एक-दूसरे के साथ संवाद करने या कॉर्पोरेट संसाधनों तक पहुँचने से रोकता है।
- RADIUS लॉग की निगरानी करें: RADIUS ऑथेंटिकेशन लॉग को एक SIEM (सिक्योरिटी इंफॉर्मेशन एंड इवेंट मैनेजमेंट) सिस्टम में केंद्रीकृत करें। विसंगतियों की निगरानी करें जैसे ऑथेंटिकेशन विफलताओं की उच्च दर, असामान्य स्थानों से लॉगिन, या क्रेडेंशियल शेयरिंग।
- लीगेसी प्रोटोकॉल को बंद करें: सुनिश्चित करें कि TKIP (टेम्पोरल की इंटीग्रिटी प्रोटोकॉल) पूरी तरह से अक्षम है। केवल AES-CCMP एन्क्रिप्शन की अनुमति दी जानी चाहिए।
समस्या निवारण और जोखिम न्यूनीकरण
802.1X को तैनात करने से जटिलता आती है जिससे विशिष्ट विफलता मोड हो सकते हैं। इन समस्याओं को समझने से तेजी से समाधान संभव होता है।
1. क्लाइंट कनेक्शन विफलताएं (सर्टिफिकेट अविश्वसनीय)
- लक्षण: क्लाइंट डिवाइस कनेक्ट होने में विफल रहते हैं, 'ऑथेंटिकेशन विफल' या 'अविश्वसनीय सर्टिफिकेट' की चेतावनी दिखाते हैं।
- मूल कारण: क्लाइंट के पास रूट CA सर्टिफिकेट नहीं है जिसने RADIUS सर्वर के सर्टिफिकेट पर हस्ताक्षर किए थे, या क्लाइंट की सिस्टम घड़ी गलत है (जो वैध सर्टिफिकेट वैलिडेशन को रोकती है)।
- उपाय: सुनिश्चित करें कि SSID परिनियोजन से पहले MDM के माध्यम से सभी मैनेज्ड डिवाइसेस पर रूट CA सर्टिफिकेट वितरित किया गया है। BYOD के लिए, सर्टिफिकेट चेन स्थापित करने के लिए एक ऑनबोर्डिंग पोर्टल का उपयोग करें।
2. RADIUS सर्वर टाइमआउट
- लक्षण: क्लाइंट्स को लंबे समय तक देरी का अनुभव होता है या वे पूरी तरह से कनेक्ट होने में विफल रहते हैं, और AP लॉग में 'RADIUS server unreachable' दिखाई देता है।
- मूल कारण: AP और RADIUS सर्वर के बीच नेटवर्क विलंबता AP की टाइमआउट सीमा से अधिक हो जाती है, या फ़ायरवॉल UDP पोर्ट्स 1812 और 1813 को ब्लॉक कर रहे हैं।
- समाधान: RADIUS सर्वर को भौगोलिक रूप से वायरलेस इन्फ्रास्ट्रक्चर के करीब रखें। क्लाउड-होस्टेड RADIUS सर्वर पर प्रमाणित करते समय WAN विलंबता को समायोजित करने के लिए AP टाइमआउट सेटिंग्स को डिफ़ॉल्ट (आमतौर पर 3 सेकंड) से बदलकर 5 या 7 सेकंड करें।
3. रोमिंग ड्रॉप्स और विलंबता
- लक्षण: किसी सुविधा के भीतर चलते समय उपयोगकर्ताओं को ड्रॉप हुई VoIP कॉल या सेशन डिस्कनेक्ट का अनुभव होता है।
- मूल कारण: क्लाइंट प्रत्येक AP ट्रांजिशन पर एक पूर्ण 802.1X प्रमाणीकरण विनिमय (जिसमें 1000ms तक का समय लग सकता है) कर रहा है।
- समाधान: वायरलेस कंट्रोलर पर 802.11r (फास्ट ट्रांजिशन) या अपॉर्चुनिस्टिक की कैशिंग (OKC) को सक्षम करें। यह कैश्ड कुंजियों का पुन: उपयोग करके रोमिंग हैंडऑफ समय को 50ms से कम कर देता है।
ROI और व्यावसायिक प्रभाव
WPA2 Enterprise पर संक्रमण परिचालन सुरक्षा में एक ऐसा निवेश है जो मापने योग्य व्यावसायिक रिटर्न प्रदान करता है।
जोखिम में कमी और वित्तीय सुरक्षा
डेटा उल्लंघन का वित्तीय प्रभाव गंभीर होता है। WPA2 Personal नेटवर्क एक विशाल हमला क्षेत्र प्रस्तुत करते हैं; साझा पासफ़्रेज़ के साथ संगठन छोड़ने वाला एक भी असंतुष्ट कर्मचारी हर एक डिवाइस पर कुंजी बदलने की आवश्यकता पैदा करता है - एक परिचालन दुःस्वप्न जिसे शायद ही कभी निष्पादित किया जाता है। नतीजतन, पूर्व कर्मचारी अक्सर कॉर्पोरेट नेटवर्क तक पहुंच बनाए रखते हैं। WPA2 Enterprise इस जोखिम को पूरी तरह से कम करता है। जब कोई कर्मचारी जाता है, तो केंद्रीय निर्देशिका में उनके खाते को निष्क्रिय करने से सभी उपकरणों पर उनकी वायरलेस पहुंच तुरंत रद्द हो जाती है, जिससे अनधिकृत पहुंच और संभावित डेटा चोरी को रोका जा सकता है।
परिचालन दक्षता
सैकड़ों उपकरणों में प्री-शेयर्ड कुंजियों का प्रबंधन करना अत्यधिक अक्षम है। IT कर्मचारी नए उपकरणों पर मैन्युअल रूप से कुंजियों को कॉन्फ़िगर करने, सुरक्षा से समझौता होने पर कुंजियों को अपडेट करने और कनेक्टिविटी समस्याओं का निवारण करने में महत्वपूर्ण घंटे खर्च करते हैं। एक स्वचालित ऑनबोर्डिंग प्लेटफ़ॉर्म के साथ एकीकृत WPA2 Enterprise, मैन्युअल कुंजी वितरण को समाप्त करता है। उपयोगकर्ता मौजूदा कॉर्पोरेट क्रेडेंशियल का उपयोग करके स्वयं को प्रमाणित करते हैं, जिससे वायरलेस से संबंधित हेल्पडेस्क टिकटों में 40% तक की कमी आती है।
नियामक अनुपालन
विनियमित क्षेत्रों (जैसे क्रेडिट कार्ड का प्रसंस्करण करने वाले रिटेल या रोगी डेटा का प्रबंधन करने वाले स्वास्थ्य सेवा) में काम करने वाले संगठनों के लिए, WPA2 Enterprise अक्सर एक गैर-परक्राम्य आवश्यकता है। PCI-DSS (आवश्यकता 8) और HIPAA जैसे मानक अद्वितीय उपयोगकर्ता पहचान और सुरक्षित पहुंच नियंत्रण को अनिवार्य करते हैं। WPA2 Enterprise को लागू करना अनुपालन सुनिश्चित करता है, जिससे महंगे जुर्माने से बचा जा सकता है और संगठन की ब्रांड प्रतिष्ठा की रक्षा होती है।
मुख्य परिभाषाएं
WPA2 Personal (WPA2-PSK)
एक वायरलेस सुरक्षा मानक जिसे होम और छोटे कार्यालय नेटवर्क के लिए डिज़ाइन किया गया है जो प्रमाणीकरण और एन्क्रिप्शन कुंजी व्युत्पत्ति के लिए एकल प्री-शेयर्ड की (PSK) का उपयोग करता है।
यह एंटरप्राइज़ परिवेशों में अत्यधिक संवेदनशील है क्योंकि एक डिवाइस से समझौता पूरे नेटवर्क से समझौता कर देता है।
WPA2 Enterprise (WPA2-802.1X)
एक एंटरप्राइज-ग्रेड वायरलेस सुरक्षा मानक जिसके लिए 802.1X प्रोटोकॉल का उपयोग करके बाहरी प्रमाणीकरण सर्वर (RADIUS) के माध्यम से उपयोगकर्ताओं या उपकरणों के व्यक्तिगत प्रमाणीकरण की आवश्यकता होती है।
यह प्रति सत्र डायनेमिक कुंजी जनरेशन प्रदान करता है, जिससे साझा-कुंजी की कमजोरियां समाप्त हो जाती हैं।
RADIUS (Remote Authentication Dial-In User Service)
एक नेटवर्किंग प्रोटोकॉल जो नेटवर्क सेवा से जुड़ने और उसका उपयोग करने वाले उपयोगकर्ताओं के लिए केंद्रीकृत प्रमाणीकरण, प्राधिकरण और लेखांकन (AAA) प्रबंधन प्रदान करता है।
यह WPA2 Enterprise नेटवर्क में केंद्रीय निर्णय इंजन के रूप में कार्य करता है।
EAP-TLS (Extensible Authentication Protocol - Transport Layer Security)
एक अत्यधिक सुरक्षित EAP विधि जो क्लाइंट और प्रमाणीकरण सर्वर के बीच पारस्परिक प्रमाणीकरण के लिए डिजिटल प्रमाणपत्रों का उपयोग करती है, जिससे पासवर्ड की आवश्यकता समाप्त हो जाती है।
यह प्रबंधित कॉर्पोरेट उपकरणों को सुरक्षित करने के लिए उद्योग मानक है।
PEAP-MSCHAPv2 (Protected Extensible Authentication Protocol)
एक व्यापक रूप से उपयोग की जाने वाली EAP विधि जो RADIUS सर्वर के प्रमाणपत्र द्वारा स्थापित एक सुरक्षित TLS टनल के भीतर MSCHAPv2 पासवर्ड-आधारित प्रमाणीकरण प्रोटोकॉल को रैप करती है।
इसे EAP-TLS की तुलना में तैनात करना आसान है लेकिन मैन-इन-द-मिडल हमलों को रोकने के लिए सख्त क्लाइंट-साइड प्रमाणपत्र सत्यापन की आवश्यकता होती है।
सप्लीकेंट (Supplicant)
उपयोगकर्ता के उपकरण (जैसे, लैपटॉप, स्मार्टफोन) पर चलने वाला सॉफ्टवेयर क्लाइंट जो 802.1X ढांचे के तहत प्रमाणीकरण पर बातचीत करता है।
सफल 802.1X परिनियोजन के लिए सप्लीकेंट का उचित कॉन्फ़िगरेशन महत्वपूर्ण है।
प्रमाणीकरणकर्ता (Authenticator)
नेटवर्क उपकरण (आमतौर पर एक वायरलेस एक्सेस पॉइंट या वायरलेस LAN कंट्रोलर) जो सप्लीकेंट और प्रमाणीकरण सर्वर के बीच क्रेडेंशियल पास करके प्रमाणीकरण प्रक्रिया को सुगम बनाता है।
प्रमाणीकरणकर्ता तब तक सभी नॉन-EAP ट्रैफ़िक को अवरुद्ध करता है जब तक कि प्रमाणीकरण सर्वर क्लाइंट को मंजूरी नहीं दे देता।
डायनेमिक VLAN असाइनमेंट
एक सुरक्षा तकनीक जहां एक RADIUS सर्वर स्टेटिक SSID-टू-VLAN मैपिंग के बजाय उपयोगकर्ता की पहचान या समूह सदस्यता के आधार पर कनेक्टिंग क्लाइंट को एक विशिष्ट VLAN में रखने के लिए एक्सेस पॉइंट को निर्देश देता है।
यह संगठनों को SSID को बढ़ाए बिना अपने नेटवर्क को गतिशील रूप से विभाजित करने की अनुमति देता है।
हल किए गए उदाहरण
150 स्टोर वाली एक राष्ट्रीय रिटेल श्रृंखला वर्तमान में सभी प्वाइंट-ऑफ-सेल (POS) टर्मिनलों और बैक-ऑफिस कंप्यूटरों के लिए एकल पासफ़्रेज़ के साथ WPA2 Personal का उपयोग करती है। उन्हें PCI-DSS अनुपालन प्राप्त करना होगा, जो नेटवर्क एक्सेस के लिए साझा क्रेडेंशियल को प्रतिबंधित करता है। उन्हें WPA2 Enterprise में संक्रमण को कैसे डिज़ाइन और निष्पादित करना चाहिए?
- बैकअप डेटा सेंटर में सेकेंडरी नोड के साथ अपने प्राथमिक डेटा सेंटर में एक केंद्रीकृत RADIUS क्लस्टर (जैसे FreeRADIUS या Cisco ISE) तैनात करें।
- RADIUS क्लस्टर को अपने Active Directory डोमेन के साथ एकीकृत करें।
- POS टर्मिनलों ('POS-Devices') के लिए AD में एक समर्पित सुरक्षा समूह बनाएं और प्रशासनिक लैपटॉप ('Admin-Staff') के लिए दूसरा समूह बनाएं।
- मानक RADIUS विशेषताओं (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) का उपयोग करके 'POS-Devices' के सदस्यों के लिए VLAN 100 (पृथक POS नेटवर्क) और 'Admin-Staff' के लिए VLAN 200 वापस करने के लिए RADIUS सर्वर को कॉन्फ़िगर करें।
- ट्रैफ़िक को अलग करने के लिए प्रति स्टोर स्थान पर एक अद्वितीय साझा रहस्य का उपयोग करके, केंद्रीय RADIUS क्लस्टर को इंगित करने के लिए स्टोर APs को कॉन्फ़िगर करें।
- Active Directory Certificate Services (AD CS) के माध्यम से नामांकित मशीन प्रमाणपत्रों का उपयोग करके POS टर्मिनलों के लिए EAP-TLS तैनात करें ताकि यह सुनिश्चित हो सके कि किसी उपयोगकर्ता के हस्तक्षेप की आवश्यकता नहीं है और क्रेडेंशियल चोरी नहीं किए जा सकते हैं।
एक लक्ज़री होटल और सम्मेलन केंद्र को अपने प्रशासनिक नेटवर्क (रिसेप्शन, प्रबंधन और बैक-ऑफ-हाउस कर्मचारियों द्वारा उपयोग किए जाने वाले) को सुरक्षित करने की आवश्यकता है, साथ ही एक अलग, उच्च-क्षमता वाला अतिथि नेटवर्क भी बनाए रखना है। वर्तमान सेटअप कर्मचारियों के लिए एकल WPA2 Personal नेटवर्क का उपयोग करता है, जिससे अक्सर क्रेडेंशियल लीक होते हैं। वे एक सुरक्षित, स्केलेबल समाधान कैसे लागू कर सकते हैं?
- दो अलग-अलग SSIDs बनाकर भौतिक/तार्किक नेटवर्क को अलग करें: 'Hotel-Staff' (WPA2 Enterprise) और 'Hotel-Guest' (Captive Portal के साथ ओपन)।
- 'Hotel-Staff' के लिए, होटल के प्रॉपर्टी मैनेजमेंट सिस्टम (PMS) या स्थानीय निर्देशिका के साथ एकीकृत PEAP-MSCHAPv2 को कॉन्फ़िगर करें। इससे कर्मचारी अपने व्यक्तिगत निर्देशिका क्रेडेंशियल का उपयोग करके लॉग इन कर सकते हैं।
- मेहमानों के बीच आपस में होने वाले संचार को रोकने के लिए 'Hotel-Guest' नेटवर्क पर क्लाइंट अलगाव लागू करें।
- एनालिटिक्स कैप्चर करने और Captive Portal के माध्यम से अतिथि ऑनबोर्डिंग को सुरक्षित रूप से प्रबंधित करने के लिए अतिथि नेटवर्क पर Purple के WiFi इंटेलिजेंस प्लेटफ़ॉर्म को एकीकृत करें, जिससे यह सुनिश्चित हो सके कि अतिथि ट्रैफ़िक प्रशासनिक VLAN से पूरी तरह से खंडित है।
- प्रशासनिक ट्रैफ़िक को प्राथमिकता देते हुए, बैंडविड्थ की कमी को रोकने के लिए अतिथि नेटवर्क पर दर सीमित करने के नियम लागू करें।
अभ्यास प्रश्न
Q1. एक बड़ा सम्मेलन स्थल अपने आंतरिक परिचालन कर्मचारियों (टिकटिंग, सुरक्षा और सुविधाएं) के लिए एक सुरक्षित वायरलेस नेटवर्क तैनात करना चाहता है। स्थल संचालन निदेशक परिनियोजन लागत बचाने के लिए एक मजबूत, 63-वर्ण पासवर्ड के साथ WPA2 Personal का उपयोग करने का सुझाव देता है। एक नेटवर्क आर्किटेक्ट के रूप में, आप इस प्रस्ताव का मूल्यांकन कैसे करेंगे और आप किन जोखिमों को उजागर करेंगे?
संकेत: स्टाफ सदस्यों के जाने या उपकरणों के खो जाने पर साझा कुंजी के परिचालन जीवनचक्र पर विचार करें।
मॉडल उत्तर देखें
महत्वपूर्ण परिचालन और सुरक्षा जोखिमों के कारण इस प्रस्ताव को खारिज कर दिया जाना चाहिए। हालांकि 63-वर्ण का पासवर्ड ब्रूट-फोर्स हमलों के लिए अत्यधिक प्रतिरोधी है, फिर भी यह एक प्री-शेयर्ड की (PSK) ही है। सम्मेलन स्थल जैसे उच्च-टर्नओवर वाले वातावरण में, पासवर्ड अनिवार्य रूप से साझा, लीक या जाने वाले कर्मचारियों द्वारा अपने पास रख लिया जाएगा। किसी एक व्यक्ति के लिए एक्सेस रद्द करने के लिए, IT टीम को हर एक परिचालन उपकरण (टिकटिंग स्कैनर, सुरक्षा टैबलेट, सुविधाओं के लैपटॉप) पर पासवर्ड बदलना होगा, जिससे भारी परिचालन व्यवधान पैदा होगा। इसके अलावा, WPA2 Personal व्यक्तिगत जवाबदेही प्रदान नहीं करता है; नेटवर्क पर सभी गतिविधियां एक ही साझा पहचान के तहत दिखाई देती हैं, जिससे आंतरिक सुरक्षा उल्लंघन की स्थिति में फोरेंसिक विश्लेषण असंभव हो जाता है। अनुशंसित दृष्टिकोण स्थल की केंद्रीय निर्देशिका के साथ एकीकृत WPA2 Enterprise (802.1X) को तैनात करना है, जिससे अन्य उपयोगकर्ताओं को प्रभावित किए बिना व्यक्तिगत खातों को तुरंत रद्द किया जा सके।
Q2. PEAP-MSCHAPv2 के परिनियोजन के दौरान, कई Android और iOS उपकरण कॉर्पोरेट SSID से कनेक्ट होने में विफल रहते हैं। जांच से पता चलता है कि क्लाइंट उपयोगकर्ताओं को एक अज्ञात प्रमाणपत्र पर 'विश्वास' (Trust) करने के लिए प्रेरित कर रहे हैं, या बिना किसी सूचना के विफल हो रहे हैं। इस व्यवहार का मूल कारण क्या है, और नेटवर्क टीम को इसका समाधान कैसे करना चाहिए?
संकेत: देखें कि आधुनिक मोबाइल ऑपरेटिंग सिस्टम डिफ़ॉल्ट रूप से सर्वर प्रमाणपत्र सत्यापन को कैसे संभालते हैं।
मॉडल उत्तर देखें
इसका मुख्य कारण यह है कि आधुनिक मोबाइल ऑपरेटिंग सिस्टम (विशेष रूप से Android 11+ और iOS 14+) डिफ़ॉल्ट रूप से सख्त सर्वर प्रमाणपत्र सत्यापन लागू करते हैं और अब उपयोगकर्ताओं को आसानी से प्रमाणपत्र चेतावनियों को बायपास करने की अनुमति नहीं देते हैं। यदि RADIUS सर्वर सेल्फ-साइंड प्रमाणपत्र का उपयोग कर रहा है, या किसी आंतरिक CA द्वारा जारी प्रमाणपत्र का उपयोग कर रहा है जिसका रूट प्रमाणपत्र मोबाइल उपकरणों पर इंस्टॉल नहीं किया गया है, तो कनेक्शन विफल हो जाएगा। इसे हल करने के लिए, नेटवर्क टीम को यह करना चाहिए: 1. एक सार्वजनिक रूप से विश्वसनीय Certificate Authority (CA) से RADIUS सर्वर के लिए प्रमाणपत्र प्राप्त करें जो iOS और Android के ट्रस्ट स्टोर में पहले से इंस्टॉल हो। 2. सुनिश्चित करें कि प्रमाणपत्र पर डोमेन नाम वायरलेस प्रोफाइल में कॉन्फ़िगर किए गए डोमेन से मेल खाता हो। 3. प्रबंधित कॉर्पोरेट उपकरणों के लिए, विश्वसनीय रूट CA प्रमाणपत्र के साथ वायरलेस प्रोफाइल को आगे बढ़ाने के लिए MDM का उपयोग करें। BYOD उपकरणों के लिए, आवश्यक प्रमाणपत्र श्रृंखला के सुरक्षित इंस्टॉलेशन को स्वचालित करने के लिए एक ऑनबोर्डिंग समाधान (जैसे Purple का ऑनबोर्डिंग पोर्टल) लागू करें।
Q3. एक हमलावर खुद को एक कॉर्पोरेट कार्यालय के बाहर स्थापित करता है और WPA2 Personal नेटवर्क से कनेक्ट होने वाले क्लाइंट के 4-way handshake को कैप्चर करता है। समझाएं कि यह कैप्चर हमलावर को उसी नेटवर्क पर अन्य उपयोगकर्ताओं के ट्रैफ़िक को डिक्रिप्ट करने की अनुमति क्यों देता है, और यह हमला WPA2 Enterprise के खिलाफ अप्रभावी क्यों है।
संकेत: विश्लेषण करें कि दोनों प्रोटोकॉल में Pairwise Master Key (PMK) कैसे प्राप्त की जाती है।
मॉडल उत्तर देखें
WPA2 Personal में, Pairwise Master Key (PMK) को साझा पासफ़्रेज़ और SSID से स्थिर रूप से प्राप्त किया जाता है। चूंकि पासफ़्रेज़ और SSID सभी उपयोगकर्ताओं के लिए समान होते हैं, इसलिए नेटवर्क पर प्रत्येक उपकरण बिल्कुल एक ही PMK साझा करता है। जब कोई हमलावर किसी भी क्लाइंट के 4-way handshake को कैप्चर करता है, तो वे उस विशिष्ट क्लाइंट की Pairwise Transient Key (PTK) प्राप्त करने के लिए सार्वजनिक रूप से प्रसारित नॉनसेस (ANonce, SNonce) और MAC पतों के साथ साझा PMK का उपयोग कर सकते हैं। यह हमलावर को उस क्लाइंट के ट्रैफ़िक को डिक्रिप्ट करने की अनुमति देता है। इसके अलावा, क्योंकि PMK सभी के लिए समान है, हमलावर नेटवर्क पर किसी भी अन्य उपयोगकर्ता के ट्रैफ़िक को केवल उनके संबंधित 4-way handshake को कैप्चर करके डिक्रिप्ट कर सकता है। इसके विपरीत, WPA2 Enterprise 802.1X के माध्यम से प्रत्येक एकल प्रमाणीकरण सत्र के लिए गतिशील रूप से एक अद्वितीय Master Session Key (MSK) उत्पन्न करता है। यह MSK केवल उसी सत्र के लिए एक अद्वितीय PMK के रूप में कार्य करता है। भले ही कोई हमलावर एक क्लाइंट के 4-way handshake को कैप्चर कर ले, फिर भी वे अन्य उपयोगकर्ताओं के ट्रैफ़िक को डिक्रिप्ट नहीं कर सकते क्योंकि प्रत्येक उपयोगकर्ता के पास पूरी तरह से अद्वितीय PMK होता है जिसे साझा रहस्य से प्राप्त नहीं किया जा सकता है।
अक्सर पूछे जाने वाले प्रश्न
WPA2 Personal और WPA2 Enterprise के बीच मूल अंतर क्या है?
WPA2 Personal सभी कनेक्टिंग क्लाइंट डिवाइसों पर साझा की जाने वाली एक एकल Pre-Shared Key (PSK) का उपयोग करता है, जिससे विफलता का एक अंतर्निहित बिंदु (single point of failure) बनता है। WPA2 Enterprise प्रत्येक उपयोगकर्ता या डिवाइस को विशिष्ट डायनेमिक सेशन कीज़ के साथ व्यक्तिगत रूप से प्रमाणित करने के लिए IEEE 802.1X ऑथेंटिकेशन फ्रेमवर्क और एक बाहरी RADIUS सर्वर का उपयोग करता है।
व्यवसाय और एंटरप्राइज नेटवर्क के लिए WPA2 Personal असुरक्षित क्यों है?
WPA2 Personal के साथ, कोई भी व्यक्ति जो साझा पासफ़्रेज़ जानता है, वह फ़ोर-वे हैंडशेक को कैप्चर कर सकता है और अन्य उपयोगकर्ताओं के ओवर-द-एयर वायरलेस ट्रैफ़िक को डिक्रिप्ट कर सकता है। इसके अलावा, जब कोई कर्मचारी या ठेकेदार छोड़ता है, तो नेटवर्क पासफ़्रेज़ उनके व्यक्तिगत डिवाइसों पर बना रहता है जब तक कि IT पूरे एस्टेट में प्रत्येक एक्सेस पॉइंट और क्लाइंट को मैन्युअल रूप से पुनर्गठित न करे।
क्या WPA2 Personal, PCI-DSS और HIPAA जैसे नियामक मानकों का अनुपालन करता है?
नहीं। PCI-DSS 4.0 आवश्यकता 8 और HIPAA सुरक्षा नियम § 164.312 कड़ाई से विशिष्ट उपयोगकर्ता प्रमाणीकरण और ऑडिट लॉगिंग को अनिवार्य करते हैं, जो कार्डधारक डेटा या इलेक्ट्रॉनिक संरक्षित स्वास्थ्य जानकारी (ePHI) को संभालने वाले वातावरण में साझा क्रेडेंशियल को प्रतिबंधित करते हैं। अनुपालन के लिए WPA2 Enterprise या सर्टिफिकेट-आधारित 802.1X की आवश्यकता होती है।
WPA2 Enterprise में PEAP-MSCHAPv2 और EAP-TLS के बीच क्या अंतर है?
PEAP-MSCHAPv2, RADIUS सर्वर सर्टिफिकेट द्वारा स्थापित TLS टनल में एनकैप्सुलेटेड कॉर्पोरेट डायरेक्टरी यूजरनेम और पासवर्ड क्रेडेंशियल का उपयोग करके उपयोगकर्ताओं को प्रमाणित करता है। EAP-TLS क्लाइंट और सर्वर दोनों पर पारस्परिक क्रिप्टोग्राफिक X.509 डिजिटल सर्टिफिकेट का उपयोग करता है, जो पासवर्ड को पूरी तरह से समाप्त करता है और क्रेडेंशियल चोरी या दुष्ट एक्सेस पॉइंट हमलों को रोकता है।
क्या कोई एंटरप्राइज WPA2 Personal और WPA2 Enterprise दोनों को एक साथ चला सकता है?
हाँ। एंटरप्राइज नियमित रूप से समान भौतिक एक्सेस पॉइंट पर अलग-अलग SSID प्रसारित करते हैं, कॉर्पोरेट लैपटॉप को WPA2/WPA3 Enterprise 802.1X नेटवर्क पर रूट करते हैं, जबकि विरासत या हेडलेस IoT डिवाइसों को प्रतिबंधित VLANs से मैप की गई Identity Pre-Shared Keys (iPSK) या MPSK का उपयोग करके एक अलग SSID से कनेक्ट करते हैं।
इस श्रृंखला में आगे पढ़ें
कर्मचारी के जाने पर WiFi एक्सेस को कैसे रिवोक करें
यह गाइड IT और वेन्यू ऑपरेशन्स टीमों को दिखाती है कि बाकी कर्मचारियों को बाधित किए बिना किसी कर्मचारी के जाने पर उसकी Staff WiFi एक्सेस को कैसे हटाया जाए। यह सर्टिफिकेट-आधारित 802.1X, आइडेंटिटी-विशिष्ट iPSK और SCIM-चालित डीप्रोविजनिंग की तुलना करता है, और फिर उसी दिन का रनबुक, परीक्षण विधि और ऑडिट साक्ष्य मॉडल प्रदान करता है।
सुरक्षित BYOD WiFi: Passpoint प्रमाणपत्र ऑनबोर्डिंग बनाम xPSK (iPSK)
बिना प्रबंधित वाले कर्मचारी और छात्र उपकरणों (BYOD) को ज़ीरो-टच Passpoint EAP-TLS प्रमाणपत्र बनाम विक्रेता-विशिष्ट xPSK (iPSK/easyPSK, DPSK, PPSK, MPSK) का उपयोग करके सुरक्षित करने पर IT टीमों के लिए एक व्यापक तकनीकी गाइड।
तीनों पर शासन करने के लिए तीन SSIDs: अतिथि, Passpoint, और IoT WiFi सेटअप गाइड
यह तकनीकी गाइड एंटरप्राइज वेन्यू में तीन-SSID WiFi डिज़ाइन को लागू करने के लिए एक निश्चित ब्लूप्रिंट प्रदान करती है। इसमें पूर्ण VLAN सेगमेंटेशन और जीरो-ट्रस्ट नेटवर्क एक्सेस प्राप्त करने के लिए एक ओपन गेस्ट WiFi पोर्टल, ऑटोमेटेड Passpoint ऑनबोर्डिंग, और प्रति-डिवाइस xPSK ऑथेंटिकेशन के कॉन्फ़िगरेशन का विवरण दिया गया है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।