
तकनीकी WiFi गाइड
गेस्ट WiFi, एनालिटिक्स, Captive Portals और वेन्यू टेक्नोलॉजी पर गहन, विशेषज्ञों द्वारा तैयार की गई तकनीकी गाइड।
46 guides in Authentication
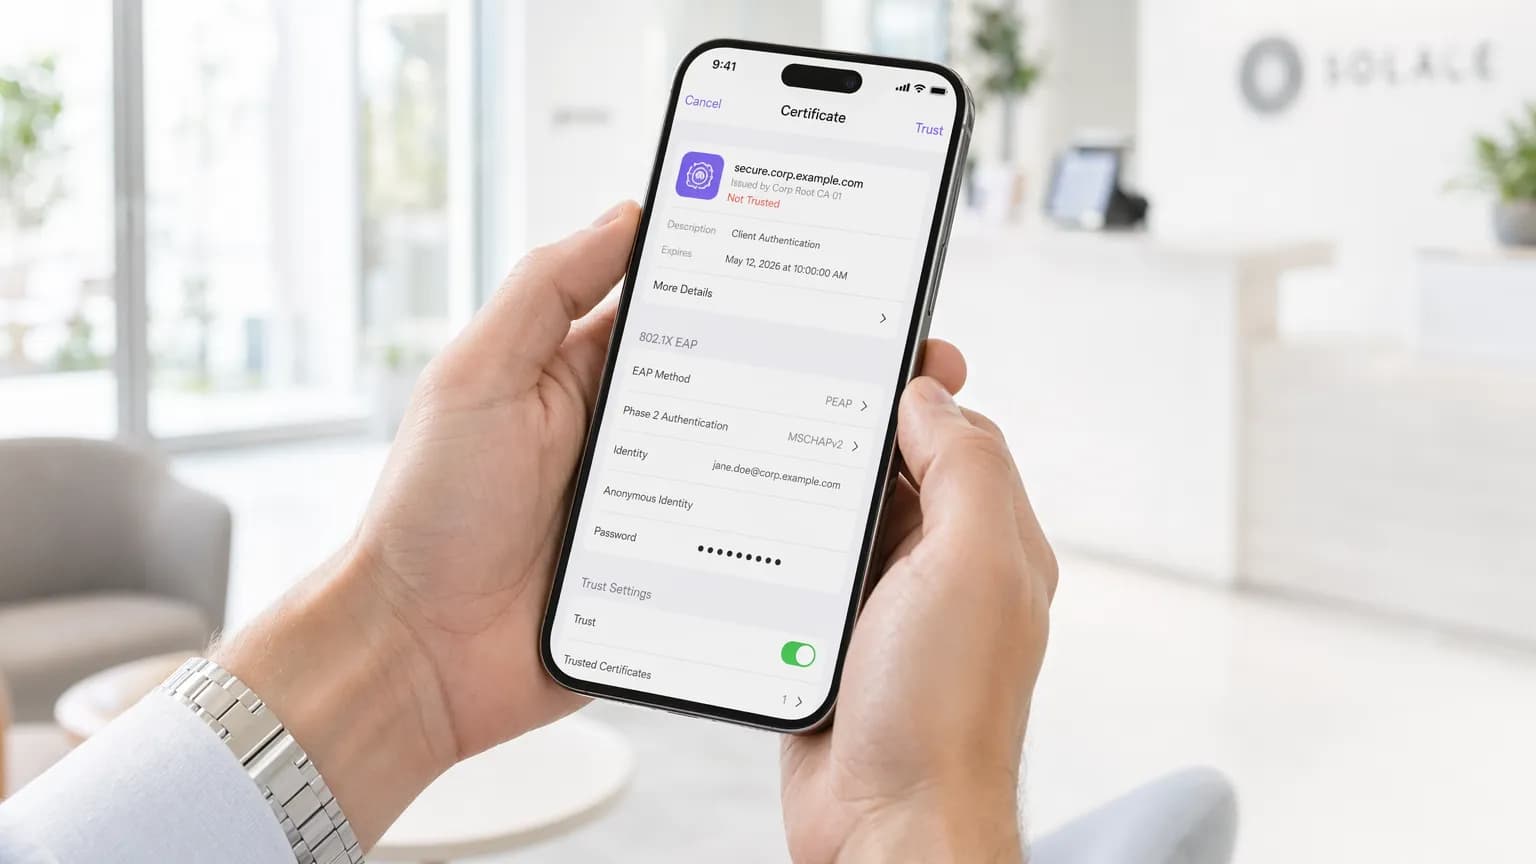
मोबाइल डिवाइसेस पर 802.1X ऑथेंटिकेशन लागू करना
यह व्यापक गाइड IT लीडर्स को iOS और Android डिवाइसेस पर 802.1X ऑथेंटिकेशन लागू करने के लिए एक तकनीकी ब्लूप्रिंट प्रदान करती है। इसमें सुरक्षित, स्केलेबल मोबाइल नेटवर्क एक्सेस सुनिश्चित करने के लिए आर्किटेक्चर, EAP विधि चयन, MDM प्रोविज़निंग और ट्रबलशूटिंग को शामिल किया गया है।

WiFi प्रमाणपत्र प्रमाणीकरण: डिजिटल प्रमाणपत्र वायरलेस नेटवर्क को कैसे सुरक्षित करते हैं
यह आधिकारिक गाइड विस्तार से बताती है कि कैसे X.509 डिजिटल प्रमाणपत्र और EAP-TLS एंटरप्राइज WiFi में कमजोर पासवर्ड को बदलते हैं। यह नेटवर्क आर्किटेक्ट्स और IT प्रबंधकों को व्यावहारिक कार्यान्वयन कदम, PKI आर्किटेक्चर डिजाइन और व्यावसायिक ROI विश्लेषण प्रदान करता है।

WPA2 बनाम 802.1X: क्या अंतर है?
यह गाइड WPA2 एन्क्रिप्शन और IEEE 802.1X प्रमाणीकरण फ्रेमवर्क के बीच के संबंध को स्पष्ट करती है - दो पूरक मानक जिन्हें अक्सर वेंडर दस्तावेज़ीकरण और नेटवर्क डिज़ाइन चर्चाओं में मिला दिया जाता है। यह IT निदेशकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस लीडर्स को इन प्रोटोकॉल के परस्पर कार्य करने का एक स्पष्ट तकनीकी विश्लेषण, हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वातावरणों में व्यावहारिक परिनियोजन रणनीतियाँ, और अनुपालन, जोखिम न्यूनीकरण और गेस्ट WiFi एकीकरण पर व्यावहारिक मार्गदर्शन प्रदान करती है।

EAP-TLS vs. PEAP: आपकी नेटवर्क के लिए कौन सा ऑथेंटिकेशन प्रोटोकॉल सही है?
यह तय करें कि आपकी नेटवर्क पर प्रत्येक डिवाइस समूह को किस 802.1X विधि का उपयोग करना चाहिए: कॉर्पोरेट-स्वामित्व वाले डिवाइस जिन्हें आप एनरोल कर सकते हैं उनके लिए EAP-TLS, व्यक्तिगत और ठेकेदार डिवाइसों के लिए लॉक्ड सर्वर सर्टिफिकेट सत्यापन के साथ PEAP, और मेहमानों के लिए Captive Portal या OpenRoaming। आप बिना किसी डाउनटाइम के एक ही RADIUS सेवा पर दोनों विधियों को चलाने वाले माइग्रेशन की योजना भी बना सकते हैं।

PEAP प्रमाणीकरण क्या है? PEAP आपके WiFi को कैसे सुरक्षित रखता है
आप यह तय कर सकेंगे कि क्या PEAP-MSCHAPv2 अभी भी आपके कर्मचारियों के WiFi के लिए उपयुक्त है, इसे कॉन्फ़िगर कर सकेंगे ताकि डिवाइस अविश्वसनीय RADIUS सर्वर को अस्वीकार कर दें, और EAP-TLS या iPSK के लिए अपने मार्ग की योजना बना सकेंगे। आप यह भी देखेंगे कि मेहमान एक अलग कैप्टिव पोर्टल नेटवर्क पर क्यों आते हैं, और कैसे Windows 11 Credential Guard और क्लाउड पहचान इस निर्णय को बदलते हैं।

EAP-TLS क्या है? प्रमाणपत्र-आधारित WiFi ऑथेंटिकेशन को विस्तार से समझें
यह गाइड EAP-TLS (एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल विद ट्रांसपोर्ट लेयर सिक्योरिटी) पर एक व्यापक तकनीकी संदर्भ प्रदान करती है, जो एंटरप्राइज WiFi के लिए उपलब्ध सबसे सुरक्षित 802.1X ऑथेंटिकेशन विधि है। इसमें आवश्यक X.509 प्रमाणपत्र इंफ्रास्ट्रक्चर, म्यूचुअल ऑथेंटिकेशन हैंडशेक और हॉस्पिटैलिटी, रिटेल, हेल्थकेयर और सार्वजनिक क्षेत्र के वातावरण के लिए व्यावहारिक डिप्लॉयमेंट पैटर्न शामिल हैं। IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs को PKI डिज़ाइन, MDM-इंटीग्रेटेड प्रमाणपत्र प्रोविज़निंग, RADIUS कॉन्फ़िगरेशन, और PCI-DSS और GDPR के साथ अनुपालन संरेखण पर व्यावहारिक मार्गदर्शन मिलेगा।

802.1X प्रमाणीकरण (Authentication) क्या है? यह कैसे काम करता है और क्यों महत्वपूर्ण है
IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए IEEE 802.1X प्रमाणीकरण पर एक व्यापक तकनीकी संदर्भ मार्गदर्शिका। इस गाइड में बुनियादी आर्किटेक्चर, कार्यान्वयन रणनीतियां, PSK की तुलना में सुरक्षा लाभ, और गेस्ट WiFi समाधानों के साथ एंटरप्राइज-ग्रेड एक्सेस कंट्रोल को प्रभावी ढंग से तैनात करने के तरीके शामिल हैं।

WPA2 Enterprise: एक संपूर्ण गाइड
यह गाइड WPA2-Enterprise के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है, जिसमें एंटरप्राइज वातावरण के लिए 802.1X आर्किटेक्चर, EAP विधि चयन और चरणबद्ध परिनियोजन रणनीतियाँ शामिल हैं। इसे IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों के लिए डिज़ाइन किया गया है जिन्हें शेयर्ड-की WiFi से हटकर एक स्केलेबल, ऑडिट योग्य और अनुपालन-अनुकूल प्रमाणीकरण मॉडल अपनाने की आवश्यकता है। Purple के प्लेटफ़ॉर्म को सुरक्षित अतिथि और स्टाफ WiFi को बड़े पैमाने पर तैनात करने वाले वेन्यू के लिए एक व्यावहारिक पहचान प्रबंधन परत के रूप में स्थापित किया गया है।
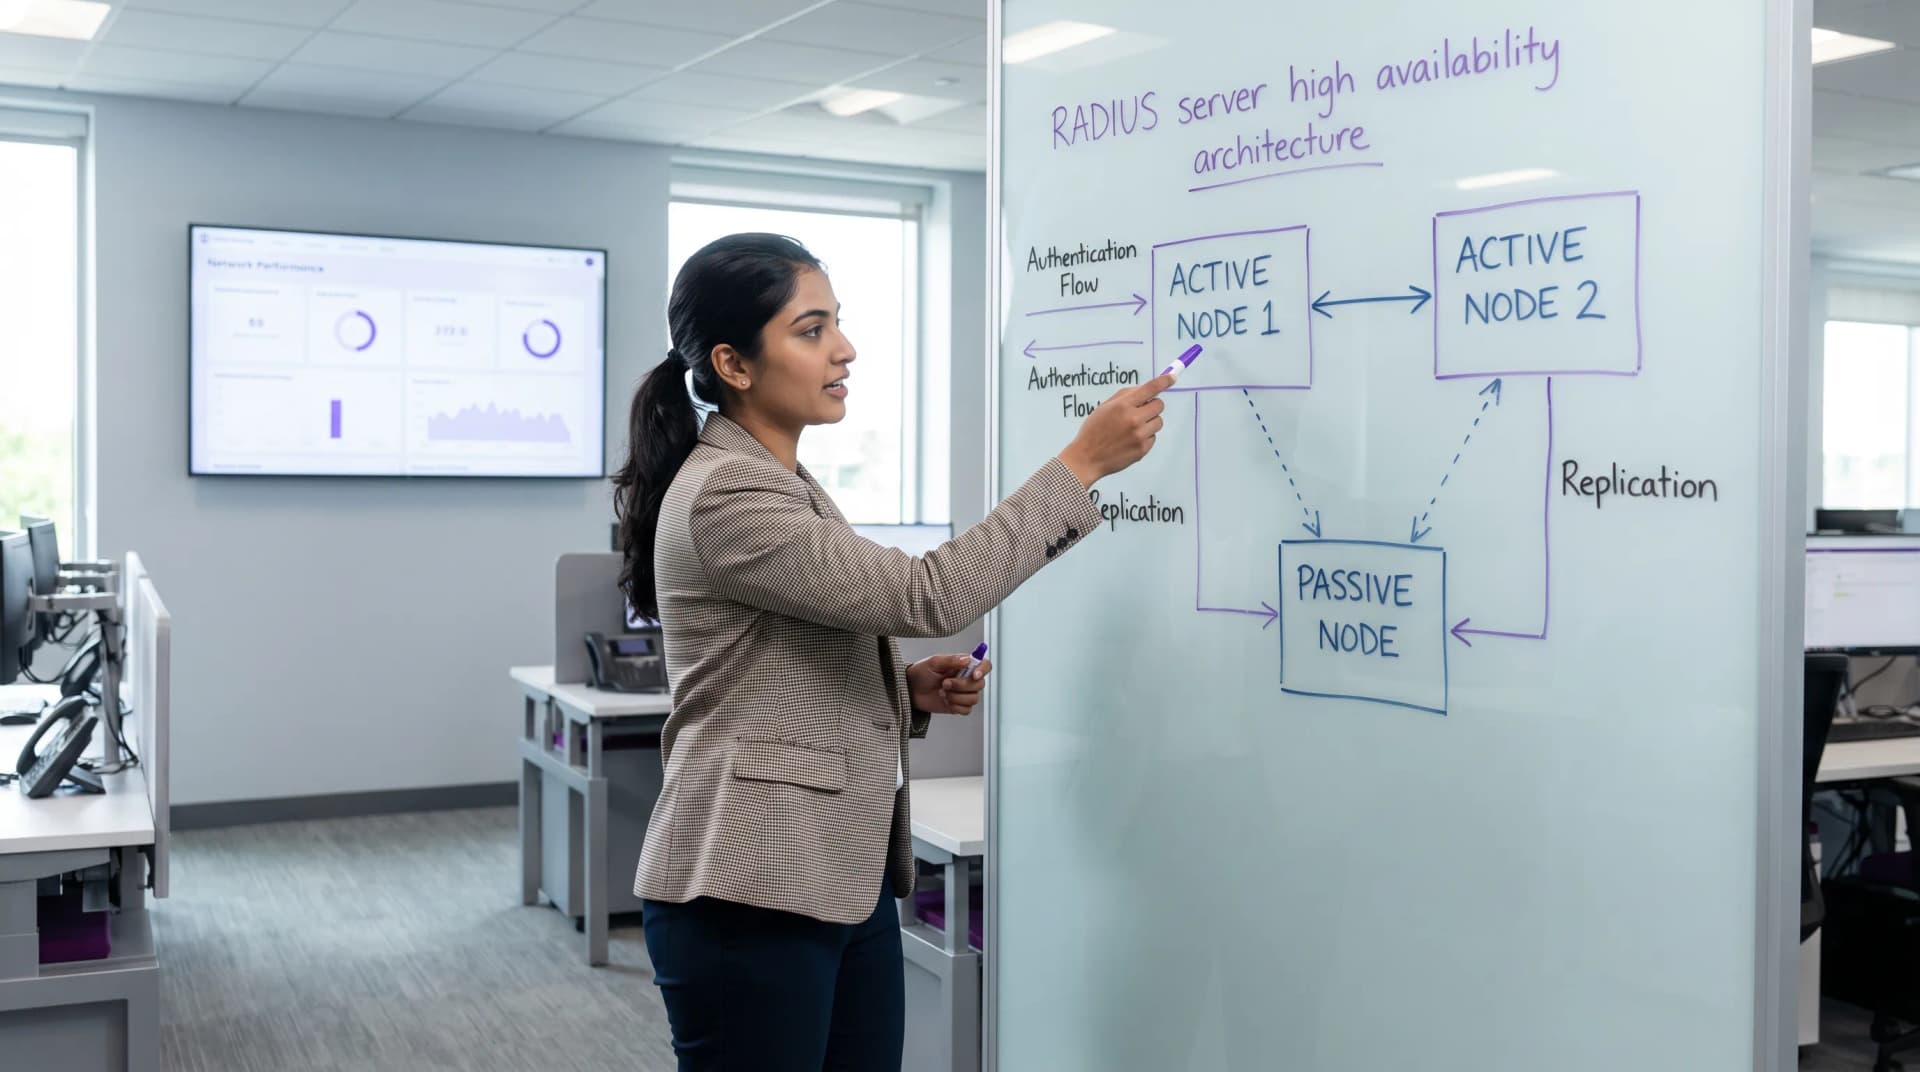
RADIUS सर्वर हाई एवेलेबिलिटी: Active-Active बनाम Active-Passive
RADIUS हाई एवेलेबिलिटी आर्किटेक्चर का मूल्यांकन करने वाले IT प्रबंधकों और नेटवर्क आर्किटेक्ट्स के लिए एक निश्चित तकनीकी संदर्भ मार्गदर्शिका। यह Active-Active और Active-Passive डिप्लॉयमेंट की तुलना करती है, डेटाबेस रेप्लिकेशन आवश्यकताओं का विवरण देती है, और बताती है कि कैसे Cloud RADIUS एंटरप्राइज स्थानों के लिए फ़ेलओवर लेटेंसी को कम करता है।

पासवर्डलेस WiFi ऑथेंटिकेशन: प्री-शेयर्ड कीज़ से आगे बढ़ना
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों को शेयर्ड WiFi पासवर्ड को समाप्त करने और पहचान-आधारित, सर्टिफिकेट-संचालित ऑथेंटिकेशन में माइग्रेट करने के लिए एक व्यावहारिक रोडमैप प्रदान करता है। इसमें PSK-आधारित नेटवर्क की सुरक्षा और अनुपालन विफलताओं, 802.1X और EAP-TLS के तकनीकी आर्किटेक्चर, और IoT और लीगेसी डिवाइसों के लिए एक महत्वपूर्ण ट्रांज़िशन तकनीक के रूप में Identity PSK (iPSK) की भूमिका को शामिल किया गया है। हॉस्पिटैलिटी, रिटेल और सार्वजनिक क्षेत्र के वेन्यू ऑपरेटरों को निवेश को सही ठहराने के लिए कार्रवाई योग्य माइग्रेशन रणनीतियाँ, वास्तविक दुनिया के कार्यान्वयन परिदृश्य और मापने योग्य व्यावसायिक परिणाम मिलेंगे।

Cloud RADIUS बनाम on-premise RADIUS: IT टीमों के लिए निर्णय मार्गदर्शिका
एंटरप्राइज 802.1X WiFi सुरक्षा के लिए Cloud RADIUS और on-premise RADIUS (FreeRADIUS, NPS) की तुलना करें। आर्किटेक्चरल तुलना, TCO विश्लेषण, SCEP EAP-TLS एकीकरण, और WAN लचीलापन।

BYOD WiFi ऑनबोर्डिंग: होटलों और रिटेल में अप्रबंधित उपकरणों का प्रबंधन
यह तकनीकी संदर्भ मार्गदर्शिका पूर्ण MDM नामांकन की आवश्यकता के बिना हॉस्पिटैलिटी और रिटेल वातावरण में उद्यम WiFi नेटवर्क पर कर्मचारियों के स्वामित्व वाले (BYOD) उपकरणों को ऑनबोर्ड करने के लिए व्यावहारिक रणनीतियाँ प्रदान करती है। इसमें अप्रबंधित उपकरणों के लिए सुरक्षित पहुंच सुनिश्चित करने के लिए सेल्फ-सर्विस प्रमाणपत्र नामांकन प्रवाह, 802.1X प्रमाणीकरण और नीति प्रवर्तन शामिल हैं।

EAP विधियों की तुलना (PEAP, EAP-TLS, EAP-TTLS, EAP-FAST): Enterprise 802.1X गाइड
Enterprise 802.1X EAP ऑथेंटिकेशन प्रोटोकॉल की तुलना करें: सुरक्षा स्तर, क्लाइंट सर्टिफिकेट आवश्यकताएं, PKI जटिलता, और WPA3-Enterprise के लिए RADIUS इंटीग्रेशन।

802.1X प्रमाणीकरण: आधुनिक उपकरणों पर नेटवर्क एक्सेस को सुरक्षित करना
यह गाइड वरिष्ठ IT पेशेवरों और नेटवर्क आर्किटेक्ट्स के लिए IEEE 802.1X प्रमाणीकरण का एक व्यापक, व्यावहारिक अवलोकन प्रदान करती है। यह जोखिम को कम करने, अनुपालन सुनिश्चित करने और एक सहज, सुरक्षित उपयोगकर्ता अनुभव प्रदान करने के लिए व्यावहारिक, वेंडर-तटस्थ परिनियोजन मार्गदर्शन पर ध्यान केंद्रित करते हुए, विभिन्न एंटरप्राइज़ परिवेशों में नेटवर्क एक्सेस को सुरक्षित करने के महत्वपूर्ण चरणों का विवरण देती है।

MD5 कोलिजन हमलों (BlastRADIUS) के खिलाफ RADIUS को सुरक्षित बनाना
CVE-2024-3596 BlastRADIUS हमलों को कम करें। RADIUS Message-Authenticator को लागू करें, FreeRADIUS और Cisco ISE को पैच करें, और 802.1X EAP-TLS पर माइग्रेट करें।

Passpoint (Hotspot 2.0): सुरक्षित और निर्बाध WiFi रोमिंग के लिए एक व्यापक गाइड
यह गाइड IT लीडर्स और नेटवर्क आर्किटेक्ट्स के लिए Passpoint (Hotspot 2.0) का एक व्यापक तकनीकी अवलोकन प्रदान करती है, जिसमें IEEE 802.11u मानक, GAS/ANQP खोज प्रोटोकॉल, WPA3-Enterprise सुरक्षा और WBA OpenRoaming फेडरेशन शामिल हैं। यह चरणबद्ध परिनियोजन मार्गदर्शन, हॉस्पिटैलिटी और रिटेल के वास्तविक दुनिया के केस स्टडीज, और एंटरप्राइज वेन्यू ऑपरेटरों के लिए ROI और अनुपालन लाभों के स्पष्ट विश्लेषण के साथ एक वेंडर-न्यूट्रल कार्यान्वयन ढांचा प्रदान करती है।

WiFi के लिए SMS प्रमाणीकरण: यह कैसे काम करता है और इसका उपयोग कब करें
IT प्रबंधकों और स्थल ऑपरेटरों के लिए SMS-आधारित WiFi प्रमाणीकरण को लागू करने पर एक तकनीकी संदर्भ। यह गाइड तकनीकी वर्कफ़्लो का विवरण देती है, सोशल लॉगिन के साथ इसकी तुलना करती है, और होटल, रिटेल और स्टेडियम जैसे एंटरप्राइज़ वातावरण में तैनाती के लिए व्यावहारिक सर्वोत्तम प्रथाएं प्रदान करती है।

गेस्ट WiFi के लिए सोशल लॉगिन: Facebook, Google, Apple और LinkedIn
यह गाइड गेस्ट WiFi नेटवर्क पर सोशल लॉगिन तैनात करने वाले IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेटरों के लिए एक व्यापक तकनीकी संदर्भ प्रदान करती है। इसमें Facebook, Google, Apple और LinkedIn प्रमाणीकरण को रेखांकित करने वाले OAuth 2.0 Authorization Code Flow, प्रत्येक प्लेटफॉर्म द्वारा प्रदान किए जाने वाले विशिष्ट डेटा और कैप्टिव पोर्टल वातावरण में Google OAuth को प्रभावित करने वाली महत्वपूर्ण iOS संगतता सीमाओं को शामिल किया गया है। इस तिमाही में कार्यान्वयन के निर्णयों का समर्थन करने के लिए UK GDPR के तहत अनुपालन दायित्व, प्लेटफॉर्म चयन फ्रेमवर्क और हॉस्पिटैलिटी व रिटेल से वास्तविक दुनिया के परिनियोजन केस स्टडीज शामिल हैं।

स्टाफ WiFi के लिए SAML ऑथेंटिकेशन
यह गाइड एंटरप्राइज-ग्रेड स्टाफ WiFi ऑथेंटिकेशन के लिए SAML 2.0 का लाभ उठाने पर एक तकनीकी गहन विश्लेषण प्रदान करती है, जिसमें प्रोटोकॉल आर्किटेक्चर, Identity Provider एकीकरण और डिप्लॉयमेंट के सर्वोत्तम अभ्यास शामिल हैं। यह IT लीडर्स और नेटवर्क आर्किटेक्ट्स को असुरक्षित प्री-शेयर्ड कीज़ को मजबूत, पहचान-संचालित एक्सेस कंट्रोल से बदलने के लिए Azure AD या Okta को Purple WiFi इंटेलिजेंस प्लेटफॉर्म से जोड़ने पर व्यावहारिक मार्गदर्शन प्रदान करती है। इसका परिणाम होटलों, रिटेल चेन, स्टेडियमों और सार्वजनिक क्षेत्र के वेन्यू में सुरक्षा स्थिति, अनुपालन तत्परता और परिचालन दक्षता में मापने योग्य सुधार है।

802.1X बनाम PSK बनाम Open WiFi: आपके लिए कौन सा ऑथेंटिकेशन तरीका सही है?
यह गाइड हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र में IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और CTOs के लिए तैयार किए गए तीन प्राथमिक WiFi ऑथेंटिकेशन तरीकों - 802.1X (WPA2/3-Enterprise), Pre-Shared Key (PSK), और Open WiFi - की एक निश्चित, वेंडर-न्यूट्रल तुलना प्रदान करती है। यह तकनीकी जटिलता को दूर करते हुए कार्रवाई योग्य डिप्लॉयमेंट मार्गदर्शन, वास्तविक दुनिया के केस स्टडीज़ और स्टाफ व गेस्ट नेटवर्क दोनों को सुरक्षित करने के लिए एक स्पष्ट निर्णय ढांचा प्रदान करती है। यह समझना कि कौन सा ऑथेंटिकेशन मॉडल डिप्लॉय करना है, केवल एक तकनीकी विकल्प नहीं है; यह एक रणनीतिक व्यावसायिक निर्णय है जिसका सुरक्षा स्थिति, विनियामक अनुपालन, परिचालन दक्षता और आपके WiFi इन्फ्रास्ट्रक्चर से व्यावसायिक मूल्य निकालने की क्षमता पर सीधा प्रभाव पड़ता है।

RADIUS ऑथेंटिकेशन क्या है और यह कैसे काम करता है?
यह गाइड एंटरप्राइज़ और गेस्ट WiFi डिप्लॉयमेंट का प्रबंधन करने वाले IT लीडर्स के लिए RADIUS ऑथेंटिकेशन पर एक निश्चित तकनीकी संदर्भ प्रदान करती है। यह AAA प्रोटोकॉल को स्पष्ट करती है, समझाती है कि 802.1X और EAP तरीके एक साथ कैसे काम करते हैं, और विस्तार से बताती है कि Purple का क्लाउड-आधारित प्लेटफ़ॉर्म होटल, रिटेल चेन, स्टेडियम और सार्वजनिक क्षेत्र के संगठनों के लिए डिप्लॉयमेंट को कैसे सरल बनाता है। पाठकों को एक स्पष्ट इम्प्लीमेंटेशन रोडमैप, वास्तविक दुनिया की केस स्टडीज़, और असुरक्षित प्री-शेयर्ड कीज़ से एक मज़बूत, पहचान-संचालित नेटवर्क एक्सेस कंट्रोल आर्किटेक्चर में माइग्रेट करने के लिए आवश्यक निर्णय फ्रेमवर्क मिलेंगे।

IPSK स्पष्टीकरण: WiFi एक्सेस के लिए Identity Pre-Shared Keys
यह गाइड IT प्रबंधकों, नेटवर्क आर्किटेक्ट्स और वेन्यू ऑपरेशंस निदेशकों को WiFi एक्सेस के लिए Identity Pre-Shared Keys (IPSK) पर एक निश्चित तकनीकी संदर्भ प्रदान करती है - आर्किटेक्चर की व्याख्या करती है, मानक PSK और 802.1X Enterprise के साथ इसकी तुलना करती है, और हॉस्पिटैलिटी, रिटेल, इवेंट्स और सार्वजनिक क्षेत्र के वातावरण के लिए कार्रवाई योग्य डिप्लॉयमेंट मार्गदर्शन प्रदान करती है। यह मिश्रित-डिवाइस बेड़े - जिसमें IoT और हेडलेस डिवाइस शामिल हैं - में सुरक्षित, व्यक्तिगत रूप से प्रबंधित WiFi एक्सेस प्रदान करने की महत्वपूर्ण परिचालन चुनौती को संबोधित करती है, बिना पूर्ण 802.1X डिप्लॉयमेंट के इन्फ्रास्ट्रक्चर ओवरहेड के। Purple के प्लेटफ़ॉर्म को ऑर्केस्ट्रेशन परत के रूप में स्थान दिया गया है जो बड़े पैमाने पर IPSK की (key) लाइफसाइकिल प्रबंधन को स्वचालित करता है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
