
मोबाइल डिवाइसेस पर 802.1X ऑथेंटिकेशन लागू करना
यह व्यापक गाइड IT लीडर्स को iOS और Android डिवाइसेस पर 802.1X ऑथेंटिकेशन लागू करने के लिए एक तकनीकी ब्लूप्रिंट प्रदान करती है। इसमें सुरक्षित, स्केलेबल मोबाइल नेटवर्क एक्सेस सुनिश्चित करने के लिए आर्किटेक्चर, EAP विधि चयन, MDM प्रोविज़निंग और ट्रबलशूटिंग को शामिल किया गया है।
इस गाइड को सुनें
पॉडकास्ट ट्रांसक्रिप्ट देखें
हमारी मुख्य श्रृंखला का हिस्सा: Enterprise WiFi Security Guide →
कार्यकारी सारांश (Executive Summary)
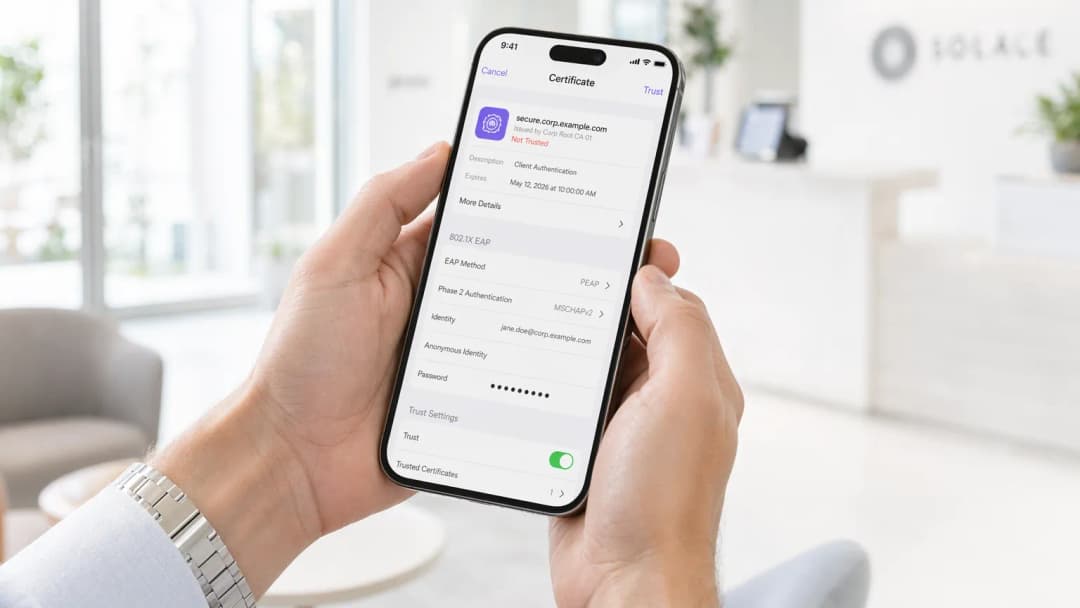
मोबाइल उपकरणों पर 802.1X प्रमाणीकरण लागू करना अब एंटरप्राइज वातावरण के लिए वैकल्पिक नहीं रह गया है। चाहे कॉर्पोरेट कार्यालय का प्रबंधन करना हो, 500 कमरों वाले होटल का, या किसी स्टेडियम का, प्री-शेयर्ड कीज़ (PSKs) पर निर्भरता एक अस्वीकार्य सुरक्षा जोखिम प्रस्तुत करती है। यह गाइड iOS और Android संपत्तियों में 802.1X को तैनात करने के लिए एक व्यापक तकनीकी ब्लूप्रिंट प्रदान करती है। हम आर्किटेक्चरल आवश्यकताओं, एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल (EAP) पद्धति चयन, मोबाइल डिवाइस मैनेजमेंट (MDM) प्रोविजनिंग और सामान्य विफलता मोड को कवर करेंगे।
802.1X पर ट्रांज़िशन करके, संगठन ग्रैन्युलर नेटवर्क एक्सेस कंट्रोल, बेहतर Guest WiFi सुरक्षा, और PCI-DSS और GDPR जैसे फ्रेमवर्क का अनुपालन प्राप्त करते हैं। इस ट्रांज़िशन के लिए वायरलेस इन्फ्रास्ट्रक्चर, RADIUS सर्वर और मोबाइल एंडपॉइंट्स के बीच सावधानीपूर्वक तालमेल की आवश्यकता होती है।
तकनीकी गहन विश्लेषण: आर्किटेक्चर और EAP पद्धतियां
IEEE 802.1X मानक पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल को परिभाषित करता है, जिसमें तीन प्राथमिक घटक शामिल होते हैं: सप्लिकेंट (मोबाइल डिवाइस), ऑथेंटिकेटर (वायरलेस एक्सेस पॉइंट या कंट्रोलर), और ऑथेंटिकेशन सर्वर (RADIUS)।
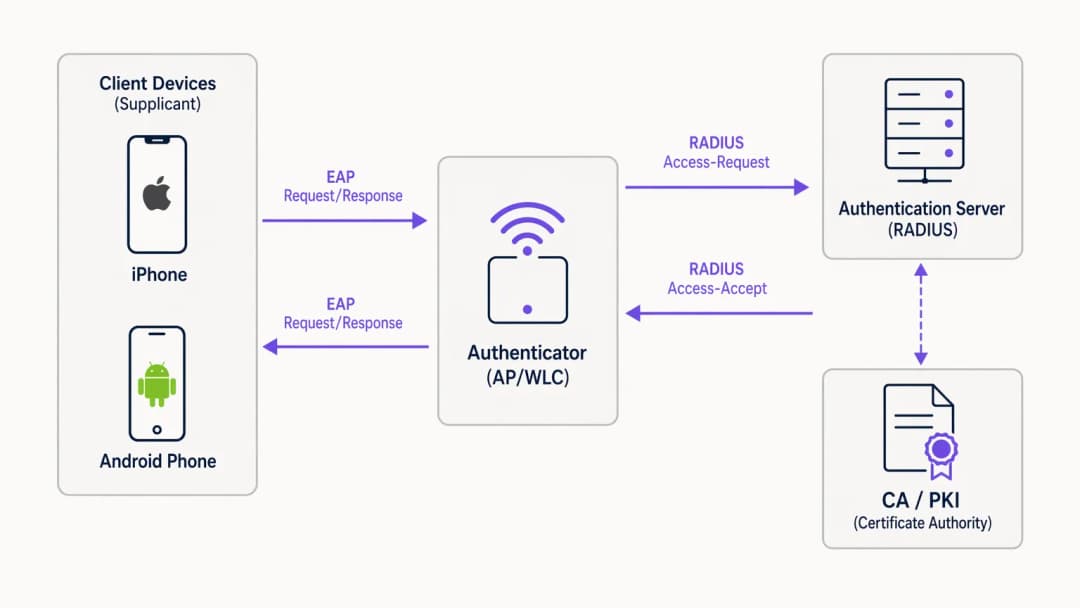
जब कोई मोबाइल डिवाइस कनेक्ट करने का प्रयास करता है, तो ऑथेंटिकेटर EAP ओवर LAN (EAPoL) पैकेट को छोड़कर सभी ट्रैफ़िक को ब्लॉक कर देता है जब तक कि RADIUS सर्वर क्रेडेंशियल्स को सफलतापूर्वक सत्यापित नहीं कर लेता। EAP पद्धति का चयन सुरक्षा स्थिति और परिनियोजन जटिलता को निर्धारित करता है।
मोबाइल के लिए EAP पद्धति का चयन
मोबाइल ऑपरेटिंग सिस्टम में EAP पद्धतियों के लिए मूल समर्थन के विभिन्न स्तर होते हैं। एंटरप्राइज परिनियोजन के लिए दो प्रमुख मानक EAP-TLS और PEAP हैं।

EAP-TLS सबसे सुरक्षित पद्धति है, जो पारस्परिक प्रमाणपत्र-आधारित प्रमाणीकरण पर निर्भर करती है। यह क्रेडेंशियल चोरी के जोखिमों को समाप्त करती है लेकिन प्रमाणपत्र वितरण के लिए एक मजबूत पब्लिक की इन्फ्रास्ट्रक्चर (PKI) और MDM की आवश्यकता होती है। iOS और Android दोनों मूल रूप से EAP-TLS का समर्थन करते हैं।
PEAP एक TLS टनल के भीतर प्रमाणीकरण एक्सचेंज को समाहित करता है, जिससे एक्टिव डायरेक्टरी क्रेडेंशियल्स के उपयोग की अनुमति मिलती है। हालांकि PKI के बिना इसे तैनात करना आसान है, लेकिन यदि क्लाइंट डिवाइस को सर्वर प्रमाणपत्र को सत्यापित करने के लिए कड़ाई से कॉन्फ़िगर नहीं किया गया है, तो यह क्रेडेंशियल हार्वेस्टिंग के प्रति संवेदनशील है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।
कार्यान्वयन गाइड
802.1X को तैनात करने के लिए नेटवर्क इन्फ्रास्ट्रक्चर और मोबाइल फ्लीट में समन्वित कॉन्फ़िगरेशन की आवश्यकता होती है।
1. RADIUS सर्वर कॉन्फ़िगरेशन
चुने गए EAP मेथड का समर्थन करने के लिए RADIUS सर्वर (जैसे, Microsoft NPS, Cisco ISE, या JumpCloud जैसे क्लाउड विकल्प) को कॉन्फ़िगर किया जाना चाहिए। PEAP के लिए, किसी विश्वसनीय सर्टिफ़िकेट अथॉरिटी (CA) द्वारा जारी किया गया सर्वर सर्टिफ़िकेट इंस्टॉल करें। EAP-TLS के लिए, क्लाइंट सर्टिफ़िकेट जारी करने वाले CA पर भरोसा करने के लिए सर्वर को कॉन्फ़िगर करें। सुनिश्चित करें कि RADIUS सर्वर आपकी डायरेक्टरी सर्विस (AD, LDAP) या आइडेंटिटी प्रोवाइडर के साथ इंटीग्रेटेड है।
2. वायरलेस इन्फ्रास्ट्रक्चर कॉन्फ़िगरेशन
WPA2-Enterprise या WPA3-Enterprise सुरक्षा के साथ SSID ब्रॉडकास्ट करने के लिए अपने एक्सेस पॉइंट्स (APs) या वायरलेस LAN कंट्रोलर (WLC) को कॉन्फ़िगर करें। RADIUS सर्वर का IP एड्रेस और शेयर्ड सीक्रेट निर्दिष्ट करें। यूज़र सेशन को ट्रैक करने के लिए RADIUS अकाउंटिंग सक्षम करें, जो WiFi Analytics और समस्याओं को हल करने (ट्रबलशूटिंग) के लिए महत्वपूर्ण है।
उन्नत डिप्लॉयमेंट के लिए, एन्हांस्ड वायरलेस सिक्योरिटी के लिए WPA3-Enterprise लागू करना पर हमारा गाइड देखें।
3. मोबाइल डिवाइस प्रोविज़निंग (MDM)
यूज़र की गलतियों और सुरक्षा जोखिमों (जैसे, यूज़र्स द्वारा अनधिकृत सर्वर सर्टिफ़िकेट स्वीकार करना) के कारण मोबाइल डिवाइस पर 802.1X के मैन्युअल कॉन्फ़िगरेशन को अत्यधिक हतोत्साहित किया जाता है। WiFi कॉन्फ़िगरेशन प्रोफ़ाइल को पुश करने के लिए एक MDM समाधान (Jamf, Intune, Workspace ONE) का उपयोग करें।
- iOS: SSID, EAP मेथड और विश्वसनीय सर्वर सर्टिफ़िकेट चेन वाली प्रोफ़ाइल को पुश करने के लिए Apple कॉन्फ़िगरेटर या MDM का उपयोग करें। EAP-TLS के लिए, प्रोफ़ाइल को क्लाइंट सर्टिफ़िकेट भी डिप्लॉय करना चाहिए।
- Android: Android 11+ में सर्वर सर्टिफ़िकेट वैलिडेशन का होना अनिवार्य है। MDM को WiFi प्रोफ़ाइल के साथ डिवाइस ट्रस्ट स्टोर में CA सर्टिफ़िकेट भी पुश करना चाहिए।
सर्वोत्तम प्रथाएं (Best Practices)
- सर्वर सर्टिफ़िकेट वैलिडेशन अनिवार्य करें: RADIUS सर्वर सर्टिफ़िकेट को वैलिडेट किए बिना डिवाइस को कनेक्ट करने की अनुमति कभी न दें। यह मैन-इन-द-मिडल हमलों को रोकता है।
- प्रोविज़निंग के लिए MDM का उपयोग करें: यूज़र्स पर मैन्युअल रूप से 802.1X सेटिंग्स कॉन्फ़िगर करने के लिए निर्भर रहने से सपोर्ट का बोझ और सुरक्षा से जुड़ी कमियां बढ़ती हैं।
- ट्रैफ़िक को विभाजित करें: 802.1X प्रमाणित यूज़र्स को गेस्ट ट्रैफ़िक या IoT डिवाइसों से अलग VLAN पर रखें।
- क्लाउड RADIUS लागू करें: Retail चेन या Hospitality वेन्यू जैसे वितरित वातावरण के लिए, क्लाउड RADIUS ऑन-प्रीमिस इन्फ्रास्ट्रक्चर पर निर्भरता को कम करता है।
ट्रबलशूटिंग और जोखिम न्यूनीकरण
मोबाइल 802.1X डिप्लॉयमेंट में सबसे आम विफलता के मामले सर्टिफ़िकेट और टाइमआउट से जुड़े होते हैं।
- सर्टिफ़िकेट ट्रस्ट त्रुटियां: यदि iOS डिवाइस यूज़र्स को किसी सर्टिफ़िकेट पर भरोसा करने के लिए प्रेरित करते हैं, या Android डिवाइस कनेक्ट करने से मना करते हैं, तो पूरी सर्टिफ़िकेट चेन (रूट और इंटरमीडिएट CAs) संभवतः MDM प्रोफ़ाइल से गायब है।
- RADIUS लेटेंसी: यदि RADIUS सर्वर प्रतिक्रिया देने में 2 - 3 सेकंड से अधिक का समय लेता है, तो मोबाइल डिवाइस कनेक्शन छोड़ देंगे। सुनिश्चित करें कि आपका RADIUS इन्फ्रास्ट्रक्चर सही ढंग से स्केल किया गया है, विशेष रूप से उच्च-घनत्व (हाई-डेंसिटी) वाले वातावरण में।- EAP बेमेल: सुनिश्चित करें कि WLC पर कॉन्फ़िगर की गई EAP विधि RADIUS सर्वर और क्लाइंट प्रोफ़ाइल से मेल खाती है।
ROI और व्यावसायिक प्रभाव
802.1X को लागू करने से अनधिकृत नेटवर्क एक्सेस और लेटरल मूवमेंट का जोखिम काफी कम हो जाता है। 10,000 कर्मचारियों वाले उद्यम के लिए, MDM और 802.1X के माध्यम से WiFi ऑनबोर्डिंग को स्वचालित करने से PSK रोटेशन को प्रबंधित करने की तुलना में सालाना सैकड़ों IT सपोर्ट घंटों की बचत हो सकती है। इसके अलावा, RADIUS अकाउंटिंग द्वारा प्रदान की जाने वाली विस्तृत दृश्यता अनुपालन आवश्यकताओं का समर्थन करती है और क्षमता नियोजन में सहायता करती है।
अधिक जानकारी के लिए हमारा पूरा पॉडकास्ट विवरण सुनें:
मुख्य परिभाषाएं
802.1X
पोर्ट-आधारित नेटवर्क एक्सेस कंट्रोल के लिए एक IEEE मानक जो उन डिवाइसेस को ऑथेंटिकेशन मैकेनिज्म प्रदान करता है जो LAN या WLAN से जुड़ना चाहते हैं।
एंटरप्राइज़ वातावरण में असुरक्षित साझा पासवर्ड (PSKs) को बदलने वाला मूलभूत मानक।
Supplicant
मोबाइल डिवाइस पर मौजूद सॉफ्टवेयर क्लायंट जो नेटवर्क एक्सेस का अनुरोध करता है और EAP एक्सचेंज को संभालता है।
iOS या Android पर मूल WiFi सेटिंग्स सप्लीकेंट के रूप में कार्य करती हैं।
Authenticator
नेटवर्क डिवाइस (AP या WLC) जो सप्लीकेंट और RADIUS सर्वर के बीच ऑथेंटिकेशन प्रक्रिया को सुगम बनाता है।
AP तब तक ट्रैफ़िक को ब्लॉक करता है जब तक ऑथेंटिकेशन सफल नहीं हो जाता।
RADIUS Server
रिमोट ऑथेंटिकेशन डायल-इन यूजर सर्विस - एक नेटवर्किंग प्रोटोकॉल जो केंद्रीकृत ऑथेंटिकेशन, ऑथराइजेशन और अकाउंटिंग (AAA) प्रबंधन प्रदान करता है।
निर्णय इंजन जो किसी डायरेक्टरी (जैसे, Active Directory) के विरुद्ध क्रेडेंशियल को मान्य करता है।
EAP (Extensible Authentication Protocol)
एक ऑथेंटिकेशन फ्रेमवर्क जिसका उपयोग अक्सर वायरलेस नेटवर्क और पॉइंट-टू-पॉइंट कनेक्शन में किया जाता है।
मोबाइल डिवाइस और RADIUS सर्वर के बीच ऑथेंटिकेशन डेटा ले जाने वाला प्रोटोकॉल।
EAP-TLS
एक EAP विधि जो पारस्परिक ऑथेंटिकेशन के लिए क्लायंट और सर्वर दोनों को सर्टिफिकेट प्रस्तुत करने की आवश्यकता के लिए पब्लिक की इन्फ्रास्ट्रक्चर (PKI) का उपयोग करती है।
सबसे सुरक्षित विधि, पूरी तरह से प्रबंधित कॉर्पोरेट डिवाइसेस के लिए आदर्श।
PEAP-MSCHAPv2
प्रोटेक्टेड EAP - एक एन्क्रिप्टेड TLS टनल बनाता है जिसके भीतर क्लायंट यूजरनेम और पासवर्ड का उपयोग करके प्रमाणित करता है।
सबसे आम विधि, जो बिना PKI वाले वातावरण के लिए तैनाती में आसानी के साथ सुरक्षा को संतुलित करती है।
MDM (Mobile Device Management)
कर्मचारियों के मोबाइल डिवाइसेस की निगरानी, प्रबंधन और सुरक्षा के लिए IT विभागों द्वारा उपयोग किया जाने वाला सॉफ़्टवेयर।
उपयोगकर्ता के हस्तक्षेप के बिना चुपचाप 802.1X सेटिंग्स को कॉन्फ़िगर करने और सर्टिफिकेट वितरित करने के लिए आवश्यक।
हल किए गए उदाहरण
एक 500-कमरों वाले होटल को स्टाफ के मोबाइल डिवाइसेस (कॉर्पोरेट-स्वामित्व वाले iOS और BYOD Android का मिश्रण) के लिए सुरक्षित WiFi तैनात करने की आवश्यकता है। वे वर्तमान में एक साझा WPA2-PSK का उपयोग करते हैं।
PEAP-MSCHAPv2 का उपयोग करके एक 802.1X SSID तैनात करें। होटल के Azure AD के साथ एक क्लाउड RADIUS सर्वर को एकीकृत करें। कॉर्पोरेट iOS डिवाइसेस के लिए, WiFi प्रोफाइल और विश्वसनीय CA सर्टिफिकेट को पुश करने के लिए एक MDM का उपयोग करें। BYOD Android के लिए, डिवाइस सप्लीकेंट को स्वचालित रूप से कॉन्फ़िगर करने और CA सर्टिफिकेट इंस्टॉल करने के लिए एक ऑनबोर्डिंग पोर्टल (जैसे SecureW2) प्रदान करें, जिससे मैन्युअल कॉन्फ़िगरेशन त्रुटियों से बचा जा सके।
एक बड़ा सार्वजनिक-क्षेत्र का संगठन फील्ड वर्कस के लिए 5,000 कॉर्पोरेट-स्वामित्व वाले Android टैबलेट रोल आउट कर रहा है और उसे उच्चतम स्तर की नेटवर्क सुरक्षा की आवश्यकता है।
EAP-TLS लागू करें। एक आंतरिक PKI या क्लाउड CA तैनात करें। प्रत्येक Android टैबलेट पर विशिष्ट क्लायंट सर्टिफिकेट के साथ-साथ WiFi कॉन्फ़िगरेशन प्रोफाइल और Root CA सर्टिफिकेट जेनरेट करने और पुश करने के लिए संगठन के MDM (जैसे, VMware Workspace ONE) का उपयोग करें। केवल EAP-TLS कनेक्शन स्वीकार करने के लिए RADIUS सर्वर को कॉन्फ़िगर करें।
अभ्यास प्रश्न
Q1. आपका संगठन BYOD Android डिवाइसेस के बेड़े के लिए 802.1X तैनात कर रहा है। आपके पास कोई MDM समाधान नहीं है। उपयोगकर्ता शिकायत कर रहे हैं कि वे नए SSID से कनेक्ट नहीं हो पा रहे हैं, और उन्हें 'डोमेन निर्दिष्ट करना आवश्यक है' या 'CA सर्टिफिकेट आवश्यक है' त्रुटि दिखाई दे रही है।
संकेत: विचार करें कि आधुनिक Android संस्करण पुराने संस्करणों की तुलना में सर्वर सर्टिफिकेट सत्यापन को कैसे संभालते हैं।
मॉडल उत्तर देखें
आधुनिक Android संस्करण (11+) अब उपयोगकर्ताओं को सर्वर प्रमाणपत्र सत्यापन ('सत्यापित न करें') को बायपास करने की अनुमति नहीं देते हैं। CA प्रमाणपत्र को पुश करने के लिए MDM के बिना, उपयोगकर्ताओं को अपने डिवाइस के ट्रस्ट स्टोर में CA प्रमाणपत्र को मैन्युअल रूप से डाउनलोड और इंस्टॉल करना होगा, और फिर उस विशिष्ट प्रमाणपत्र का उपयोग करने के लिए WiFi प्रोफाइल को मैन्युअल रूप से कॉन्फ़िगर करना होगा। एक बेहतर दीर्घकालिक समाधान इस प्रक्रिया को स्वचालित करने के लिए एक ऑनबोर्डिंग पोर्टल लागू करना है।
Q2. आपने एक आंतरिक Microsoft ADCS PKI का उपयोग करके EAP-TLS तैनात किया है। Windows लैपटॉप बिना किसी समस्या के कनेक्ट हो रहे हैं, लेकिन Jamf MDM के माध्यम से तैनात किए गए iOS डिवाइस प्रमाणीकरण में चुपचाप विफल हो रहे हैं।
संकेत: पूरी प्रमाणपत्र श्रृंखला और iOS डिवाइस को सर्वर पर भरोसा करने के लिए क्या आवश्यक है, इसके बारे में सोचें।
मॉडल उत्तर देखें
iOS डिवाइसों में संभवतः आंतरिक PKI के Root CA प्रमाणपत्र (और कोई भी मध्यवर्ती CA) की कमी है। Windows लैपटॉप समूह नीति के माध्यम से ADCS Root CA पर स्वचालित रूप से भरोसा करते हैं। Jamf MDM WiFi प्रोफाइल को स्पष्ट रूप से Root CA प्रमाणपत्र पेलोड को शामिल करने के लिए अपडेट किया जाना चाहिए ताकि TLS हैंडशेक के दौरान iOS डिवाइस RADIUS सर्वर के प्रमाणपत्र को सत्यापित कर सके।
Q3. एक स्टेडियम में उच्च-ट्रैफिक वाले कार्यक्रम के दौरान, कई मोबाइल डिवाइस 802.1X नेटवर्क से कनेक्ट होने में विफल हो रहे हैं, जबकि अन्य ठीक से कनेक्ट हो रहे हैं। पैकेट कैप्चर से पता चलता है कि AP RADIUS Access-Requests भेज रहे हैं, लेकिन RADIUS सर्वर कई सेकंड के बाद Access-Rejects के साथ प्रतिक्रिया दे रहा है, या बिल्कुल भी प्रतिक्रिया नहीं दे रहा है।
संकेत: मोबाइल उपकरणों और RADIUS प्रदर्शन के लिए '3-सेकंड नियम' पर विचार करें।
मॉडल उत्तर देखें
RADIUS सर्वर संभवतः एक साथ होने वाले प्रमाणीकरण अनुरोधों की मात्रा से अभिभूत है, जिससे उच्च विलंबता (latency) हो रही है। मोबाइल उपकरणों में कम टाइमआउट थ्रेशोल्ड (अक्सर 3 सेकंड) होते हैं और वे कनेक्शन को छोड़ देंगे या पुन: प्रयास करेंगे, जिससे लोड और बढ़ जाता है। इसका समाधान RADIUS इन्फ्रास्ट्रक्चर को स्केल करना (जैसे, अधिक नोड्स जोड़ना या क्षेत्रीय प्रॉक्सी तैनात करना) और WLC टाइमआउट/रीट्राय सेटिंग्स को ट्यून करना है।
इस श्रृंखला में आगे पढ़ें
iOS और macOS 802.1X ट्रबलशूटिंग: Intune, Jamf और Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
यह जांचने के लिए इस चेकलिस्ट का उपयोग करें कि iPhones, iPads और Macs Intune या Jamf Pro पर 802.1X में विफल क्यों होते हैं। प्रत्येक विफलता चार कारणों में से एक से जुड़ी होती है: सर्वर ट्रस्ट, आइडेंटिटी सर्टिफिकेट, macOS मोड या Entra ID ग्रुप स्कोपिंग। आप eapolclient और RADIUS लॉग से कारण की पुष्टि करेंगे, समाधान लागू करेंगे और भविष्य के सर्टिफिकेट रोटेशन को व्यवस्थित करेंगे।
Intune WiFi प्रोफाइल सर्वर ट्रस्ट: Microsoft Entra ID के लिए सर्टिफिकेट सर्वर नाम और रूट CA चेकलिस्ट
आप एक Intune WiFi प्रोफाइल के सर्वर वैलिडेशन वाले हिस्से को कॉन्फ़िगर करने में सक्षम होंगे ताकि Windows, Apple और Android पर EAP-TLS और PEAP कनेक्ट हो सकें। आप सर्टिफिकेट सर्वर नामों को RADIUS सर्टिफिकेट से मिलाएंगे, सही रूट CA को डिप्लॉय करेंगे, Microsoft Entra ID ग्रुप असाइनमेंट को संरेखित करेंगे, और सर्टिफिकेट रिन्यूअल को उनके द्वारा कनेक्शन को चुपचाप तोड़ने से पहले प्रबंधित करेंगे।
Android 802.1X और EAP-TLS ट्रबलशूटिंग: Intune और Microsoft Entra ID के लिए एक डिप्लॉयमेंट चेकलिस्ट
आप यह सटीक रूप से पता लगाने में सक्षम होंगे कि आपके स्टाफ SSID पर प्रबंधित Android फोन EAP-TLS में क्यों विफल हो जाते हैं और Intune में इसे कैसे ठीक किया जाए। प्रत्येक लक्षण को चार सामान्य कारणों से मिलाएं - अनुपलब्ध CA या डोमेन, गलत प्रोफ़ाइल में क्लाइंट प्रमाणपत्र, बेमेल RADIUS सर्वर नाम मान, या बिना डिलीवर किया गया ट्रस्टेड रूट। फिर एक रोलआउट चेकलिस्ट लागू करें जो बार-बार होने वाले आउटेज को रोकती है।
अपने विशिष्ट सेटअप को लेकर कोई सवाल हैं?
हमारी टीम 80,000 से अधिक वेन्यू में वेन्यू ऑपरेटरों, IT मैनेजरों और नेटवर्क इंजीनियरों के साथ काम करती है। 20 मिनट का कॉल बुक करें और हम आपको दिखाएंगे कि आपके जैसे अन्य लोगों ने इसे कैसे हल किया।