
Checklist per i provider WiFi di gruppi di cliniche veterinarie: sale d'attesa per i clienti, dispositivi clinici e implementazione multi-sede
Potrà selezionare i provider WiFi per cliniche veterinarie in base a nove domande concrete e separare i dispositivi di clienti, personale e apparecchiature cliniche in ogni sede. Sarà quindi possibile applicare un unico template di gruppo a ogni clinica acquisita. La guida include inoltre un test di collaudo, un elenco per la risoluzione dei problemi e le voci di costo da prevedere a budget.
Parte della nostra serie principale: Sicurezza e autenticazione WiFi per le aziende: la guida completa →
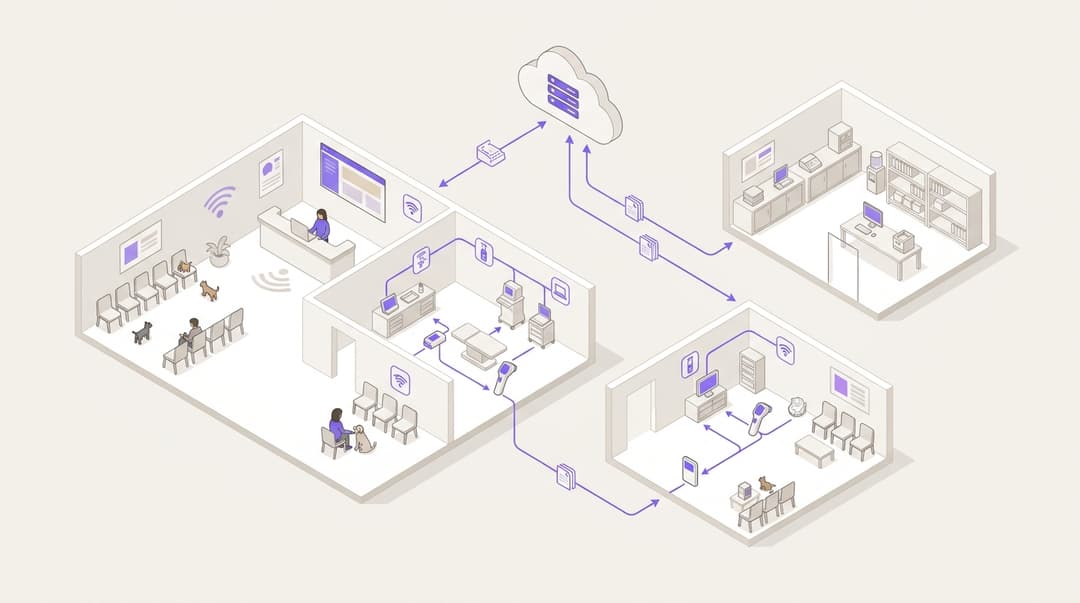
Un gruppo di cliniche veterinarie ha bisogno di tre reti distinte in ogni sede. Il WiFi per i clienti serve la sala d'attesa. Il WiFi del personale serve veterinari, infermieri e reception. Una rete protetta e isolata gestisce i dispositivi di diagnostica per immagini, di laboratorio e di gestione dello studio. Scelga un provider che le separi in base all'identità, applichi filtri alla rete dei clienti e utilizzi un unico modello per ogni clinica acquisita.
Cosa deve garantire una configurazione WiFi per una clinica veterinaria?
Una clinica veterinaria è una piccola struttura clinica con una sala d'attesa pubblica all'ingresso. I clienti aspettano con animali ansiosi e lo smartphone in mano. Dietro la reception si trovano i sistemi che gestiscono la clinica:
- software gestionale dello studio
- radiografia digitale ed ecografia
- analizzatori di laboratorio interni
- stampanti per etichette e terminali POS
La sala d'attesa e la sala di preparazione condividono l'edificio e spesso gli stessi access point. Tuttavia, non devono mai condividere la stessa rete.
Questo è il requisito fondamentale per i provider WiFi per cliniche veterinarie. Il Suo provider deve fornire a ciascun gruppo di persone e dispositivi una rete dedicata, con un proprio metodo di accesso, un raggio d'azione specifico e regole di filtraggio dedicate. Deve poi replicare tale configurazione in tutte le cliniche del gruppo, comprese quelle non ancora acquisite.
Uno smartphone nella sala d'attesa è un dispositivo non gestito. Non si può sapere cosa contenga. Una rete flat, in cui ogni dispositivo può comunicare con tutti gli altri, consente a uno smartphone compromesso di sondare la console radiografica o il server gestionale della clinica. La segmentazione elimina questa possibilità.
Supporta inoltre i cinque controlli tecnici dello schema Cyber Essentials del governo britannico, che includono firewall e controllo degli accessi degli utenti. Lo stesso principio si applica a tutti gli ambienti clinici, come illustrato nella nostra pagina dedicata alla Sanità.
Di quali reti ha bisogno una clinica veterinaria e chi le utilizza?
| Rete | Chi la usa | Come vi si accede | Cosa può raggiungere | Filtraggio |
|---|---|---|---|---|
| WiFi clienti | Proprietari di animali domestici e visitatori in sala d'attesa | Accesso tramite portale captive con consensi espliciti | Solo Internet, con isolamento dei client | Purple Shield, categorie per famiglie e blocco delle minacce |
| WiFi del personale | Veterinari, infermieri, reception, sostituti | IEEE 802.1X con identità aziendale o iPSK personale | Gestionale dello studio, e-mail, Internet | Purple Shield, categorie adatte al lavoro e blocco delle minacce |
| Dispositivi clinici | Radiografia digitale, ecografia, analizzatori di laboratorio, stampanti per etichette | Chiave univoca per dispositivo su nome di rete dedicato, o porta cablata | Solo gestionale dello studio ed endpoint di supporto dei fornitori autorizzati | Allow-list firewall, nessun accesso a Internet generico |
| Pagamenti | Terminali POS | Cablata, cellulare o rete dedicata | Solo provider di pagamento | Mantenuta all'esterno di tutte e tre le reti sopra indicate |
Ecco alcuni termini che richiedono una definizione:
- IEEE 802.1X è lo standard per il controllo degli accessi alla rete basato sulle porte. Ciascun utente accede con le proprie credenziali, verificate da un server RADIUS (Remote Authentication Dial-In User Service).
- Un portale captive è la pagina di accesso visualizzata da un visitatore prima di poter navigare in internet.
- iPSK e PPSK (identity o private pre-shared key) forniscono a ciascun utente o dispositivo una password univoca all'interno dello stesso nome di rete.
- Una VLAN (rete locale virtuale) separa logicamente il traffico su switch e punti di accesso condivisi.
Che cosa occorre prima di scegliere un fornitore?
Raccolga cinque elementi prima di interpellare qualsiasi fornitore. Questi elementi determinano cosa è possibile implementare e con quale rapidità.
- Un inventario dell'hardware per ciascuna sede. Registri i punti di accesso, gli switch, il firewall e la linea a banda larga di ciascuna sede. Purple è indipendente dall'hardware. Funziona come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Se le Sue sedi utilizzano già una di queste soluzioni, non è necessario sostituire l'infrastruttura esistente. Il nostro articolo di blog su perché il Suo prossimo aggiornamento del WiFi non richiede nuovo hardware ne spiega le motivazioni.
- Un elenco dei dispositivi clinici. Per ciascuna console diagnostica, analizzatore e stampante, indichi se la connessione avviene via cavo o WiFi. Verifichi inoltre se supporta 802.1X e quale fornitore ne gestisce il supporto da remoto.
- Il Suo provider di identità. Purple si integra con Microsoft Entra ID, Okta e Google Workspace. L'accesso del personale dovrebbe basarsi sugli account già gestiti su queste piattaforme.
- Il Suo processo di gestione delle assunzioni, dei trasferimenti e delle uscite. Si assicuri di sapere dove vengono registrati i nuovi ingressi, i trasferimenti tra sedi e il personale in uscita. Includa anche le modalità di inserimento dei sostituti temporanei.
- Un titolare del trattamento dei dati per l'accesso dei clienti. Qualcuno deve essere responsabile dell'informativa sulla privacy e del testo relativo al consenso nella pagina di accesso al WiFi per i clienti ai sensi del UK GDPR.
La checklist per il fornitore
Ponga queste domande a ogni fornitore selezionato. Una risposta negativa a una qualsiasi delle prime cinque costituisce un valido motivo per interrompere le trattative.
- È compatibile con i punti di accesso già presenti in ogni sede e con i marchi che con ogni probabilità verranno acquisiti?
- Consente di collocare i dispositivi dei clienti, del personale e quelli clinici su reti separate a partire da un unico modello centrale?
- L'accesso del personale si sincronizza con l'identità proveniente da Microsoft Entra ID, Okta o Google Workspace, consentendo a un veterinario che opera in quattro sedi di utilizzare un solo account di accesso?
- È possibile revocare l'accesso di una persona che lascia l'azienda una sola volta, per tutte le sedi e con un'unica azione?
- I dispositivi che non supportano 802.1X possono ottenere chiavi univoche anziché una password condivisa?
- Offre il filtraggio dei contenuti per le reti dei clienti e del personale, con categorie sicure per le famiglie all'interno della sala d'attesa?
- L'accesso per i clienti è conforme al GDPR, con opzioni di consenso basate su scelte consapevoli anziché caselle pre-selezionate?
- Il fornitore è in possesso delle certificazioni ISO 27001 e Cyber Essentials? Purple dispone di entrambe, oltre alla certificazione B Corp.
- È possibile aggiungere una nuova sede acquisita a partire dal modello predefinito senza dover riconfigurare manualmente i criteri?
Come configurare le reti dei clienti, del personale e dei dispositivi clinici?
Purple Access fornisce le reti per clienti, personale e dispositivi clinici, con separazione reciproca in ogni ambulatorio. Purple Shield filtra le reti di clienti e personale. La configurazione passo-passo varia a seconda del fornitore dell'access point, pertanto si consiglia di consultare la documentazione di supporto di Purple per il proprio hardware. Le decisioni architetturali riportate di seguito si applicano a prescindere dalla soluzione utilizzata.
Passaggio 1: creare la rete per la sala d'attesa dei clienti
Trasmettere un unico nome di rete per i clienti, personalizzato con il nome del gruppo o dell'ambulatorio. Instradarlo verso la propria VLAN con accesso solo a Internet. Attivare l'isolamento dei client, in modo che uno smartphone nella sala d'attesa non possa visualizzarne un altro.
Utilizzare un portale captive per l'accesso. Purple Guest WiFi raccoglie il consenso tramite opzioni di opt-in esplicite e consapevoli, consentendo al cliente di scegliere se ricevere comunicazioni dall'ambulatorio. I dati di prima parte basati sul consenso sono utili per un gruppo veterinario: promemoria per i richiami, aperture di nuovi ambulatori e offerte sui piani sanitari. La nostra guida a una strategia per i dati di prima parte per le strutture del Regno Unito spiega come creare tale elenco in conformità alle normative.
Mantenere la procedura di accesso breve. Un proprietario in ansia che tiene un cane al guinzaglio non compilerà un modulo lungo.
Passaggio 2: offrire a veterinari e infermieri un accesso che li segua ovunque
Veterinari, infermieri e sostituti lavorano spesso in diversi ambulatori nel corso di una settimana. Una password condivisa per il personale specifica per ogni sede non è una soluzione valida. Finiscono per accumulare elenchi di password, queste ultime si ritrovano scritte sulle lavagne della reception e nessuno le cambia quando qualcuno lascia l'incarico.
Le reti basate sull'identità di Purple collegano l'accesso alla persona e non all'edificio. Con SecurePass, il personale accede tramite IEEE 802.1X con il proprio identity provider utilizzando cloud RADIUS. Le stesse credenziali sono valide in ogni ambulatorio. Utilizzare WPA3-Enterprise laddove i dispositivi lo supportino.
Il metodo più sicuro è EAP-TLS (Extensible Authentication Protocol - Transport Layer Security), che utilizza un certificato sul dispositivo invece di una password. PEAP (Protected EAP) utilizza un nome utente e una password all'interno di un tunnel crittografato. È più facile da distribuire sui telefoni personali, ma le credenziali possono essere intercettate tramite phishing.
| Metodo di accesso del personale | Modalità di accesso | Revoca per chi lascia l'incarico | Funziona tra diversi ambulatori | Ideale per |
|---|---|---|---|---|
| Password condivisa per sede | Un'unica password, nota a chiunque in quella sede | Cambiare la password in ogni sede e comunicarla a tutti gli altri | No, una password per ambulatorio | Nessun caso in un gruppo clinico |
| iPSK o PPSK | Una chiave univoca per persona o dispositivo | Eliminare centralmente quella specifica chiave | Sì, se le chiavi vengono rilasciate a livello centrale | Telefoni personali e dispositivi privi di 802.1X |
| 802.1X con PEAP tramite SecurePass | Nome utente e password di lavoro | Disabilitare l'account nel proprio identity provider | Sì, stesso accesso ovunque | Parchi dispositivi eterogenei in fase di migrazione verso i certificati |
| 802.1X con EAP-TLS tramite SecurePass | Certificato rilasciato a un dispositivo gestito | Disabilitare l'account o revocare il certificato | Sì, automatico in ogni sede | Laptop e tablet gestiti dal gruppo |
Per i sostituti temporanei, conceda un accesso a tempo limitato che termina con la conclusione dell'incarico. Chi si trasferisce non richiede alcuna modifica, poiché l'accesso segue la persona nella nuova clinica.
Passaggio 3: isolare i dispositivi di diagnostica per immagini, laboratorio e gestione dello studio
La strumentazione clinica è il punto in cui risiede il rischio. Gli analizzatori e le console di diagnostica per immagini più datati utilizzano spesso sistemi operativi obsoleti e non possono eseguire un supplicant 802.1X, ovvero il software necessario a un dispositivo per connettersi a una rete 802.1X. Non li inserisca nella rete del personale per comodità.
Assegni ai dispositivi clinici un nome di rete dedicato e una VLAN. Rilasci a ciascun dispositivo una chiave univoca tramite iPSK, in modo da poter rimuovere un dispositivo senza interferire con gli altri. Colleghi via cavo tutto ciò che è possibile. Quindi imposti regole di firewall che consentano a questa VLAN di raggiungere esclusivamente:
- il sistema gestionale dello studio, in locale o sul cloud
- gli endpoint di supporto remoto designati di ciascun fornitore di dispositivi
- l'archivio immagini DICOM (Digital Imaging and Communications in Medicine), qualora la diagnostica per immagini ne utilizzi uno
Nessun elemento della rete clienti deve poter instradare il traffico verso questa VLAN. La nostra guida su come proteggere una rete aziendale approfondisce i principi di segmentazione.
Mantenga i terminali di pagamento separati da tutte e tre le reti. Lo standard PCI DSS considera le reti adeguatamente segmentate come fuori dall'ambito (out of scope) per la valutazione dei dati dei titolari di carta. Un terminale presente sulla rete clienti estende l'ambito di conformità all'intera rete clienti.
Passaggio 4: applicare un filtraggio idoneo a una sala d'attesa
Nelle sale d'attesa dei veterinari sono presenti anche bambini. Imposti Purple Shield sulla rete clienti per bloccare contenuti per adulti, gioco d'azzardo, malware e domini di phishing. Lo imposti sulla rete del personale per bloccare malware e phishing, con regole di categoria concordate con i responsabili dello studio.
La logica di protezione per famiglie rispecchia quella applicata dalle catene di pub ai propri locali. La nostra checklist per i provider WiFi di gruppi di pub descrive l'argomento in dettaglio. Concordi un'unica policy di filtraggio a livello di gruppo e la applichi ovunque. Eviti che ogni clinica ne crei una propria.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Come implementare uno standard unico in ogni clinica acquisita?
Il WiFi dei gruppi veterinari spesso perde uniformità al momento dell'acquisizione. Ogni nuova clinica presenta il proprio router, la propria password e la propria console radiografica trascurata. Tratti la rete come parte integrante del piano di integrazione, parallelamente alla migrazione del software gestionale dello studio.
Crei un unico modello contenente:
- i tre nomi di rete
- la configurazione della VLAN e le regole di firewall
- la pagina di accesso per i clienti
- i criteri di filtraggio Shield
- i criteri di accesso per il personale
Quindi segua la medesima sequenza in ogni nuova sede:
- Sopralluogo. Registri l'hardware e ogni dispositivo clinico connesso durante la prima settimana.
- Decisione sull'hardware. Adotti gli access point esistenti se figurano nell'elenco di quelli supportati. Sostituisca i router a banda larga consumer e i dispositivi non gestiti con un marchio supportato.
- Applicazione del modello. Crei la sede in Purple e assegni il modello di gruppo. Senza alcuna riconfigurazione locale.4. Spostare i dispositivi clinici. Assegnare a ciascun dispositivo una chiave univoca e spostarlo sulla VLAN clinica. Testare ogni dispositivo con il team della clinica prima di dismettere la vecchia rete.
- Passare il personale all'autenticazione basata sull'identità. Il personale accede con i propri account di gruppo fin dal primo giorno. La vecchia password condivisa viene dismessa.
- Dismettere le vecchie reti. Disattivare tutti i vecchi nomi di rete utilizzati in precedenza dalla clinica.
I gruppi alberghieri che acquistano strutture affrontano lo stesso problema e lo stesso approccio basato su modelli funziona anche per loro, come mostra la nostra pagina Hotel.
Come verificare che la separazione funzioni?
Eseguire lo stesso test di accettazione in ogni clinica e registrarne il risultato.
- Dalla rete clienti, provare a raggiungere il server di gestione della clinica, ogni console di imaging e ogni analizzatore. Ogni tentativo dovrebbe fallire.
- Da un telefono cliente, provare a raggiungere un secondo telefono sulla rete clienti. L'isolamento dei client dovrebbe bloccarlo.
- Dalla rete clienti, caricare una pagina di test appartenente a una categoria bloccata. Shield dovrebbe bloccarla.
- Dalla rete del personale, accedere come veterinario di un'altra clinica. L'accesso dovrebbe funzionare senza nuove credenziali.
- Disabilitare un account di test nel proprio identity provider. Verificare che non possa più accedere alla rete del personale in alcuna sede.
- Dalla VLAN clinica, verificare che ciascun dispositivo raggiunga il sistema di gestione della clinica e l'endpoint di supporto del fornitore, e nient'altro.
Ripetere il test dopo qualsiasi modifica al firewall o all'access point e una volta all'anno nell'ambito del rinnovo di Cyber Essentials.
Cosa può andare storto e come rimediare?
Un analizzatore di laboratorio si disconnette dopo il trasferimento
Il dispositivo probabilmente utilizzava un indirizzo statico o un nome di rete hardcoded. Consultare la documentazione del fornitore, riconfigurare il dispositivo con la sua chiave univoca e verificare che il firewall consenta il traffico verso l'endpoint di supporto del fornitore. Concordare con la clinica un orario in cui l'analizzatore non sia in uso.
Un sostituto temporaneo non riesce a connettersi nella sua seconda clinica
L'accesso era stato assegnato per sede e non per identità. Spostare l'accesso del sostituto su un criterio a livello di gruppo collegato al suo account, impostando una data di scadenza, in modo che funzioni ovunque.
Le stampanti per etichette si trovano sulla rete clienti
Le stampanti vengono spesso collegate da chi si trova più vicino al momento. Spostarle sulla VLAN clinica, assegnare chiavi univoche e aggiornare le impostazioni della stampante nel sistema di gestione della clinica.
Il portale captive non compare su alcuni telefoni
Le regole di filtraggio o del firewall possono bloccare i domini utilizzati dai telefoni per rilevare una pagina di accesso. Verificare che i domini di accesso siano consentiti prima dell'autenticazione. Quindi ripetere il test su iOS e Android.
La vecchia password condivisa funziona ancora
Il vecchio nome di rete di una clinica acquisita viene ancora trasmesso da un router dimenticato. Individuarlo tramite una scansione WiFi dell'edificio, quindi rimuovere il dispositivo o disattivare la rete.
Un terminale POS compare sulla rete WiFi clienti
Spostarlo immediatamente su una porta cablata, su rete cellulare o su una rete dedicata. Successivamente, verificare l'ambito di applicazione del PCI DSS con il proprio acquirer.
Come si traduce tutto questo nella pratica?
I tre esempi pratici riportati di seguito sono modelli illustrativi, non distribuzioni con nomi reali. Mostrano come l'approccio si applica al retail, al settore pubblico e a un gruppo veterinario in espansione.
Esempio pratico: un rivenditore di prodotti per animali con cliniche in negozio
Situazione. Una catena Retail gestisce 40 negozi, 12 dei quali con una clinica veterinaria all'interno dell'area di vendita. Gli acquirenti utilizzano il WiFi in negozio. Le apparecchiature di imaging e di laboratorio della clinica si trovano sulla stessa rete dell'edificio.
Cosa è stato fatto. Gli access point di ciascun punto vendita trasmettono tre reti: WiFi per gli acquirenti, WiFi del personale e dispositivi della clinica, ciascuna sulla propria VLAN. I dispositivi della clinica sono passati a chiavi univoche. Il filtro Shield è stato applicato alla rete degli acquirenti. Lo schema riflette la separazione dei tenant illustrata nella nostra guida alle piattaforme WiFi per centri commerciali.
Risultato. Nel test di accettazione in tutte le 12 cliniche, un laptop connesso al WiFi degli acquirenti non ha raggiunto alcuno dei dispositivi della clinica. Le reti dei negozi e delle cliniche sono ora gestite da un'unica dashboard anziché da due configurazioni separate.
Esempio pratico: un ospedale veterinario universitario didattico
Situazione. Una facoltà universitaria di medicina veterinaria gestisce un ospedale per piccoli animali aperto al pubblico. Studenti, medici, proprietari di animali e apparecchiature di imaging condividono lo stesso edificio. Ogni anno una nuova coorte di 150 studenti effettua turni di tirocinio.
Cosa è stato fatto. Studenti e medici si sono collegati al WiFi del personale tramite 802.1X, associato agli account Microsoft Entra ID dell'università. I proprietari di animali hanno utilizzato un portale captive su una rete client filtrata. I dispositivi di imaging e di laboratorio sono stati spostati sulla propria VLAN con chiavi univoche.
Risultato. Al termine del tirocinio, 150 studenti perdono l'accesso alla rete clinica in seguito al cambio di stato dei loro account. L'operazione non richiede modifiche alle password né interventi da parte del team IT.
Esempio pratico: un gruppo veterinario che acquisisce una clinica ogni due mesi
Situazione. Un gruppo di 18 cliniche acquisisce circa sei ulteriori strutture all'anno. Ogni clinica utilizzava un proprio router e una propria password. Un infermiere che copriva tre sedi doveva gestire tre password diverse.
Cosa è stato fatto. Il gruppo ha creato un unico modello e lo ha applicato a ogni sede esistente. Ha quindi inserito la sequenza di acquisizione in sei passaggi come punto standard in ogni piano di integrazione.
Risultato. La revoca dell'accesso per chi lascia l'azienda è passata da 18 modifiche di password a una singola operazione nell'identity provider. Ogni nuova clinica raggiunge lo standard del gruppo durante la visita di integrazione.
Quali sono i costi e quali i vantaggi ottenuti?
I costi si articolano su tre voci:
- Licenze. Richieda un prezzo per sede che cresca di pari passo con le acquisizioni.
- Hardware. Investa solo nei casi in cui una clinica utilizzi apparecchiature non supportate o di livello consumer.
- Tempi di onboarding. Preveda a budget il censimento dei dispositivi e la migrazione dei dispositivi clinici in ciascuna sede.
Poiché Purple si integra al di sopra dell'infrastruttura esistente, le cliniche che già impiegano un marchio supportato non devono sostenere spese per gli access point.
Il ritorno sull'investimento è più facile da osservare che da quantificare economicamente:
- La revoca delle credenziali dei dipendenti uscenti passa da una modifica per sede a un'unica operazione.
- I sostituti e i veterinari itineranti non devono più chiamare la reception per ottenere le password.
- I terminali POS segmentati mantengono la rete dei clienti al di fuori dell'ambito PCI DSS.
- Gli accessi dei clienti basati sul consenso consentono di creare un elenco proprietario per promemoria e piani sanitari.
- WiFi Analytics mostra i modelli di visita nell'intero gruppo.
Purple è attivo in oltre 80.000 sedi in più di 90 Paesi e registra 500 milioni di utenti e accessi all'anno. La stessa piattaforma supporta un gruppo veterinario di 20 ambulatori.
Domande frequenti
Purple funziona con gli access point già presenti nei nostri ambulatori?
Sì, se inclusi nell'elenco dei dispositivi supportati da Purple. Purple è indipendente dall'hardware e opera come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Gli ambulatori che già utilizzano uno di questi dispositivi non necessitano della sostituzione degli access point. Gli ambulatori acquisiti che si affidano a router a banda larga di livello consumer o ad apparecchiature non gestite in genere richiedono nuovi access point di uno di questi marchi prima di poter applicare il modello di gruppo.
È possibile escludere i sistemi di diagnostica per immagini e gli analizzatori di laboratorio dal WiFi dei clienti senza sostituirli?
Sì. È sufficiente assegnare ai dispositivi clinici una propria VLAN e un nome di rete dedicato, generando per ciascun dispositivo una chiave univoca tramite iPSK. Questa soluzione è valida per i dispositivi che non supportano 802.1X. Le regole del firewall limitano quindi la VLAN clinica al sistema di gestione dell'ambulatorio e agli endpoint di supporto dei fornitori specificati. Nessun elemento della rete dei clienti viene instradato verso di essa, pertanto gli analizzatori meno recenti rimangono isolati senza richiedere aggiornamenti hardware.
In che modo i veterinari supplenti ottengono l'accesso al WiFi senza una password condivisa?
I supplenti ricevono un accesso a tempo limitato associato alla propria identità. Con Purple SecurePass, effettuano l'accesso tramite IEEE 802.1X utilizzando un account presente in Microsoft Entra ID, Okta o Google Workspace. Le stesse credenziali di accesso sono valide in ogni ambulatorio in cui prestano servizio. Al termine dell'incarico, anche l'accesso viene revocato, senza la necessità di modificare o distribuire tra le varie sedi alcuna password condivisa.
L'accesso al WiFi per i clienti nella sala d'attesa è conforme al GDPR?
Sì, a condizione che il consenso venga raccolto correttamente. Purple Guest WiFi impiega opzioni di consenso basate su scelte consapevoli, consentendo ai clienti di decidere attivamente se ricevere comunicazioni di marketing dall'ambulatorio. Nessuna casella è preselezionata. Purple è conforme al GDPR e certificato ISO 27001. È comunque necessario inserire nella pagina di accesso un'informativa sulla privacy specifica, gestita da una persona designata all'interno del gruppo, che illustri le modalità di utilizzo dei dati dei clienti da parte dell'ambulatorio.
La separazione delle reti è utile ai fini della conformità PCI DSS?
Sì. Il framework PCI DSS considera le reti adeguatamente segmentate come non rientranti nell'ambito di valutazione dei dati dei titolari di carta. L'assegnazione dei terminali POS a una rete cablata, cellulare o dedicata consente di escludere il WiFi dei clienti e il WiFi del personale da tale perimetro. La presenza di un terminale sulla rete dei clienti comporta invece l'inclusione dell'intera rete nell'ambito di conformità. Si raccomanda di definire la portata finale dell'ambito con il proprio acquirer o con un Qualified Security Assessor.
Quanto tempo occorre per allineare un ambulatorio acquisito agli standard del gruppo?
Sull'hardware supportato, si tratta di un'attività di configurazione e non di un progetto di compilazione. Si crea la sede in Purple e si assegna il modello di gruppo. Successivamente, si sposta ciascun dispositivo clinico sulla sua chiave univoca. La maggior parte del lavoro consiste nel mappare e testare i dispositivi clinici insieme al team dello studio. Le sedi con router non supportati necessitano prima di nuovi access point, il che comporta una visita di installazione aggiuntiva.
Quale tipo di filtraggio dovrebbe utilizzare la rete della sala d'attesa di una clinica veterinaria?
Utilizzare un filtraggio sicuro per le famiglie. Nelle sale d'attesa veterinarie sono presenti anche bambini, quindi Purple Shield dovrebbe bloccare i contenuti per adulti e il gioco d'azzardo sulla rete per i clienti, oltre ai domini con malware e phishing. Applicare un'unica policy a livello di gruppo a ogni studio, anziché una versione locale per ciascuna sede. Sulla rete del personale vengono attivati il blocco delle minacce e le categorie appropriate per il contesto lavorativo concordate con i manager dello studio.
Definizioni chiave
IEEE 802.1X
Lo standard IEEE per il controllo degli accessi di rete basato su porte. Definisce le modalità con cui un supplicant presente sul dispositivo, un authenticator (come un access point) e un server di autenticazione scambiano messaggi EAP prima di autorizzare l'accesso alla rete.
Questo è il metodo con cui veterinari, infermieri e sostituti accedono con le proprie credenziali di lavoro tramite SecurePass. Determina se la revoca di un dipendente uscente si applica a ogni clinica del gruppo.
RADIUS
Remote Authentication Dial-In User Service, specificato in IETF RFC 2865. Trasmette dati di autenticazione, autorizzazione e attributi tra un server di accesso alla rete e un server centrale tramite UDP.
Purple utilizza RADIUS sul cloud per verificare le credenziali del personale con il proprio identity provider, evitando così di dover gestire un server RADIUS in ogni clinica.
EAP-TLS
Extensible Authentication Protocol - Transport Layer Security, specificato in IETF RFC 5216. Utilizza l'autenticazione reciproca basata su certificati tramite il framework EAP in RFC 3748, garantendo che nessuna password venga trasmessa in rete.
Il metodo di accesso per il personale più sicuro per laptop e tablet gestiti dal gruppo. La revoca del certificato o la disattivazione dell'account rimuove l'accesso in tutte le sedi.
PEAP
Protected Extensible Authentication Protocol, documentato nella specifica MS-PEAP di Microsoft. Esegue il wrapping di uno scambio interno di nome utente e password, in genere MSCHAPv2, all'interno di un tunnel TLS autenticato dal server.
Più semplice da distribuire sui telefoni personali rispetto ai certificati, ma le credenziali possono essere soggette a phishing. Adatto ad ambienti eterogenei in transizione verso EAP-TLS.
iPSK e PPSK
Identity o Private Pre-Shared Key: un'implementazione proprietaria basata su IEEE 802.11 WPA2 o WPA3 Personal. A ogni persona o dispositivo viene assegnata una passphrase univoca su un unico nome di rete, associata a un criterio specifico o a una VLAN.
La soluzione ideale per analizzatori, console di imaging e stampanti che non supportano un supplicant 802.1X. È possibile rimuovere un dispositivo senza impattare sugli altri.
VLAN
Virtual Local Area Network, definita nello standard IEEE 802.1Q. Un tag ID VLAN a 12 bit nel frame Ethernet separa logicamente il traffico su switch e access point condivisi.
Il traffico dei clienti, del personale e clinico risiede su una rispettiva VLAN dedicata, anche quando la sala d'attesa e la sala di preparazione condividono gli access point.
Portale captive
Una pagina web intercettata prima che venga concesso l'accesso a Internet. I dispositivi la rilevano effettuando richieste verso domini di test noti del sistema operativo, che devono risultare raggiungibili prima dell'autenticazione.
La pagina di accesso per i clienti nella sala d'attesa, dove i consensi espliciti raccolgono le autorizzazioni ai sensi del UK GDPR. Il blocco dei domini di rilevamento è una causa comune della mancata visualizzazione della pagina.
Isolamento dei client
Un'impostazione dell'access point che blocca il traffico di Livello 2 tra dispositivi wireless connessi alla stessa SSID. Ciascun dispositivo può raggiungere esclusivamente il gateway e le destinazioni a monte consentite.
Impedisce a un telefono nella sala d'attesa di comunicare con un altro e fa parte del collaudo di accettazione presso ogni clinica.
WPA3-Enterprise
La certificazione di sicurezza di WPA3 per le reti aziendali, basata sugli standard IEEE 802.11 e sull'autenticazione IEEE 802.1X. Rende obbligatori i Protected Management Frames e offre una modalità di sicurezza opzionale a 192 bit.
Da utilizzare sulla rete del personale ovunque i dispositivi lo supportino, insieme all'accesso tramite SecurePass.
DICOM
Digital Imaging and Communications in Medicine, lo standard gestito da NEMA (ISO 12052). Definisce il formato dei file e il protocollo di rete per l'archiviazione e lo scambio di immagini mediche.
Se il sistema di imaging utilizza un archivio immagini DICOM, lo aggiunga all'elenco di elementi consentiti del firewall della VLAN clinica e a nient'altro.
Standard PCI DSS
Il Payment Card Industry Data Security Standard del PCI Security Standards Council. Le sue linee guida sull'ambito di applicazione considerano le reti correttamente segmentate come escluse dall'ambito di valutazione dei dati dei titolari di carta.
Un terminale POS sulla WiFi dei clienti include l'intera rete nell'ambito di conformità. Mantenga i terminali su reti cablate, cellulari o dedicate.
Cyber Essentials
Lo schema del governo britannico gestito dall'NCSC. Certifica cinque controlli tecnici: firewall, configurazione sicura, controllo degli accessi degli utenti, protezione dal malware e gestione degli aggiornamenti di sicurezza.
La segmentazione della rete supporta i controlli di accesso degli utenti e del firewall. Ripeta il test di separazione ogni anno in fase di rinnovo.
Esempi pratici
Un rivenditore di articoli per animali gestisce 40 negozi, 12 dei quali con una clinica veterinaria all'interno dell'area vendita. I clienti utilizzano il WiFi del punto vendita, mentre le apparecchiature di diagnostica per immagini e di laboratorio della clinica si trovano sulla stessa rete dell'edificio. Come si tiene isolato l'accesso dei clienti dai dispositivi clinici?
Gli access point di ciascun negozio trasmettono tre reti: WiFi per i clienti, WiFi del personale e dispositivi clinici, ciascuna sulla propria VLAN. I dispositivi clinici sono passati a chiavi univoche, consentendo la rimozione di ciascuno di essi senza influire sugli altri. Il filtraggio di Shield è stato applicato alla rete clienti. Nel test di collaudo effettuato in tutte le 12 cliniche, un computer portatile connesso al WiFi clienti non ha raggiunto alcuno dei dispositivi clinici. Le reti del negozio e della clinica vengono ora gestite da un'unica dashboard anziché da due configurazioni distinte. Questo progetto ha uno scopo puramente illustrativo e non costituisce una distribuzione specifica.
Un ospedale universitario didattico veterinario è aperto al pubblico. Studenti, medici, proprietari di animali domestici e apparecchiature di imaging condividono lo stesso edificio e ogni anno un nuovo gruppo di 150 studenti effettua una rotazione di tirocinio. Come si gestisce l'accesso senza dover cambiare continuamente le password?
Studenti e medici hanno effettuato l'accesso al WiFi del personale tramite IEEE 802.1X, collegato agli account Microsoft Entra ID dell'università. I proprietari di animali hanno utilizzato un portale captive su una rete clienti con filtraggio. I dispositivi di imaging e di laboratorio sono stati spostati sulla propria VLAN con chiavi univoche. Al termine di un tirocinio, 150 studenti perdono l'accesso alla rete clinica in seguito al cambio di stato dei loro account. Ciò avviene senza alcuna modifica delle password e senza interventi da parte del team IT. L'accesso è legato all'identità, pertanto la rete segue il ciclo di vita degli account già esistente nell'università. Questo schema ha valore puramente illustrativo.
Un gruppo di 18 cliniche ne acquisisce circa sei all'anno. Ciascuna clinica gestiva un proprio router e una propria password, e un infermiere che copriva tre sedi doveva gestire tre password diverse. Come è possibile uniformare tutte le sedi a un unico standard?
Il gruppo ha creato un unico modello che definisce i nomi delle tre reti, la configurazione della VLAN, le regole del firewall, la pagina di accesso per i clienti, i criteri di Shield e le policy di accesso del personale. Il modello è stato applicato a tutte le sedi esistenti. La sequenza di acquisizione in sei passaggi è stata poi integrata come procedura standard in ogni piano di integrazione, parallelamente alla migrazione del software gestionale della clinica. La revoca degli accessi per un dipendente uscente è passata da 18 modifiche di password a una singola operazione nell'identity provider. Ogni nuova clinica viene adeguata agli standard di gruppo durante la visita di integrazione. Questo schema ha scopo puramente illustrativo e non rappresenta una distribuzione reale.
Domande frequenti
Purple funziona con gli access point già presenti nei nostri studi?
Sì, se sono presenti nell'elenco dei dispositivi supportati di Purple. Purple è indipendente dall'hardware e opera come overlay cloud su Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Negli studi che già utilizzano uno di questi sistemi non è necessaria alcuna sostituzione degli access point. Le strutture acquisite che utilizzano router a banda larga consumer o apparecchiature non gestite solitamente necessitano di nuovi access point di uno di questi marchi prima di poter applicare il modello di gruppo.
È possibile tenere i sistemi di imaging e gli analizzatori di laboratorio fuori dalla rete WiFi dei clienti senza doverli sostituire?
Sì. È sufficiente assegnare ai dispositivi clinici un proprio VLAN e un nome di rete dedicato, fornendo a ciascun dispositivo una chiave univoca tramite iPSK. Questo metodo funziona per i dispositivi che non possono eseguire 802.1X. Le regole del firewall limitano quindi la VLAN clinica al software gestionale dello studio e agli endpoint di supporto dei fornitori autorizzati. Nessun elemento della rete clienti viene instradato verso di essa, pertanto gli analizzatori meno recenti rimangono isolati senza richiedere un aggiornamento hardware.
In che modo i veterinari sostituti accedono al WiFi senza utilizzare una password condivisa?
I veterinari sostituti ottengono un accesso a tempo limitato associato alla propria identità. Con Purple SecurePass, accedono tramite IEEE 802.1X utilizzando un account in Microsoft Entra ID, Okta o Google Workspace. Le stesse credenziali di accesso funzionano in ogni studio in cui prestano servizio. Al termine dell'incarico termina anche l'accesso, senza mai dover modificare o comunicare password condivise tra le diverse sedi.
L'accesso al WiFi per i clienti nella sala d'attesa è conforme al GDPR?
Sì, se il consenso viene raccolto correttamente. Purple WiFi per ospiti WiFi si avvale di formule di consenso informato, consentendo ai clienti di scegliere attivamente se ricevere comunicazioni di marketing dallo studio. Nessuna casella è preselezionata. Purple è conforme al GDPR e certificato ISO 27001. È comunque necessario includere un'informativa sulla privacy personalizzata nella pagina di accesso, gestita da un referente nominato del gruppo, che spieghi come lo studio utilizzerà i dati dei clienti.
La separazione delle reti è utile ai fini della conformità PCI DSS?
Sì. Lo standard PCI DSS considera le reti opportunamente segmentate come non rilevanti ai fini della valutazione dei dati dei titolari di carta. I terminali POS su una propria rete cablata, cellulare o dedicata mantengono il WiFi per clienti e per il personale al di fuori dell'ambito di conformità. Un terminale lasciato sulla rete clienti include l'intera rete nell'ambito di valutazione. Si raccomanda di verificare l'ambito finale con il proprio acquirer o con un Qualified Security Assessor.
Quanto tempo occorre per adeguare uno studio acquisito agli standard di gruppo?
Sull'hardware supportato si tratta di una semplice attività di configurazione, non di un progetto di installazione da zero. È sufficiente creare la sede in Purple e assegnare il modello di gruppo. Successivamente, si associa a ciascun dispositivo clinico la propria chiave univoca. La maggior parte dell'impegno è dedicata al rilevamento e al test dei dispositivi clinici insieme al team dello studio. Le sedi con router non supportati richiedono prima nuovi access point, il che comporta un intervento di installazione in loco.
Quale tipo di filtro dovrebbe utilizzare la rete della sala d'attesa di uno studio veterinario?
Si consiglia di utilizzare un filtro pensato per la famiglia. Nelle sale d'attesa veterinarie sono presenti anche bambini, pertanto Purple Shield dovrebbe bloccare i contenuti per adulti e il gioco d'azzardo sulla rete clienti, oltre ai domini con malware e phishing. È opportuno applicare un'unica policy a livello di gruppo a tutti gli studi, evitando versioni locali per ogni sede. La rete del personale beneficia invece del blocco delle minacce e di categorie adatte al contesto lavorativo concordate con i responsabili dello studio.
Continua a leggere questa serie
Checklist per i fornitori WiFi per studi dentistici: WiFi per i pazienti, reti cliniche e implementazione multi-studio
Utilizzi questa checklist per selezionare un fornitore WiFi per studi dentistici che separi in modo identico le reti per pazienti, personale, clinica e pagamenti in ogni sede. Sarà quindi possibile testare il modello in un unico studio, eseguire sette verifiche di isolamento e procedere con l'implementazione a scaglioni. Saprà inoltre quali prove relative a WiFi conservare per PCI DSS, UK GDPR, NHS DSPT e Cyber Essentials.
Checklist per i fornitori di WiFi per cantieri: accesso per gli appaltatori, baracche di cantiere e filtraggio dei contenuti
Utilizzi questa checklist per suddividere un cantiere in reti separate per lavoratori, ufficio, dispositivi di progetto e sistemi di cantiere, oltre all'accesso opzionale per i visitatori. Potrà quindi associare il pass WiFi di ciascun lavoratore alla relativa formazione iniziale CDM 2015, applicare filtri nelle baracche dei servizi igienico-assistenziali, isolare TVCC e sistemi biometrici, e clonare la configurazione per ogni progetto. Si conclude con 10 domande da porre ai fornitori di WiFi per cantieri.
Checklist per gli appalti del consiglio comunale per il WiFi: WiFi pubblico, 802.1X del personale e filtraggio negli edifici comunali
Utilizzi questa checklist per redigere una gara d'appalto per il WiFi comunale valutabile oggettivamente: quattro reti separate, accesso del personale collegato al proprio provider di identità, certificati sui dispositivi di proprietà del comune, filtraggio su ogni sede pubblica e report di circoscrizione facili da comprendere. Saprà inoltre quali prove richiedere agli offerenti e quali otto test eseguire prima del go-live.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.