
Risoluzione dei problemi di autenticazione 802.1X non riuscita (RADIUS/EAP)
Guida diagnostica passo-passo per la risoluzione degli errori di autenticazione 802.1X, EAP-TLS, PEAP e RADIUS sulle reti WiFi aziendali.
Video overview
Ascolta questa guida
Visualizza trascrizione del podcast
Parte della nostra serie principale: Guida alla sicurezza WiFi aziendale →

Executive Summary
Per i leader IT che gestiscono il WiFi aziendale in hotel, catene retail, stadi e spazi del settore pubblico, l'autenticazione 802.1X è la spina dorsale del controllo degli accessi alla rete - e quando fallisce, l'impatto è immediato e operativamente grave. Un singolo profilo supplicant configurato in modo errato, un certificato RADIUS scaduto o un segreto condiviso non corrispondente possono bloccare centinaia di utenti contemporaneamente, scatenando escalation del supporto, perdite di ricavi e potenziali violazioni di conformità.
Lo standard IEEE 802.1X definisce il controllo degli accessi alla rete basato su porte, operando al Layer 2 del modello OSI. Funziona in combinazione con l'Extensible Authentication Protocol (EAP) e un server RADIUS per autenticare ogni dispositivo prima di concedere l'accesso alla rete. Il protocollo supporta molteplici metodi EAP - EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS e EAP-FAST - ciascuno con profili di sicurezza, requisiti di certificato e complessità operativa distinti.
Questa guida fornisce un quadro diagnostico strutturato per la risoluzione dei guasti 802.1X lungo la catena di autenticazione a tre componenti: il Supplicant (dispositivo finale), l'Authenticator (access point o switch) e l'Authentication Server (RADIUS). Include casi di studio reali, un albero decisionale per il triage rapido, le migliori pratiche di implementazione allineate agli standard PCI-DSS v4.0 e WPA3-Enterprise, e una libreria di esempi pratici tratti da implementazioni nel settore dell'ospitalità e del retail.
Per le organizzazioni che distribuiscono il Guest WiFi insieme alle reti del personale, capire dove l'802.1X si interrompe - e come risolverlo rapidamente - è una priorità operativa e commerciale diretta.
Technical Deep-Dive
L'Architettura di Autenticazione 802.1X
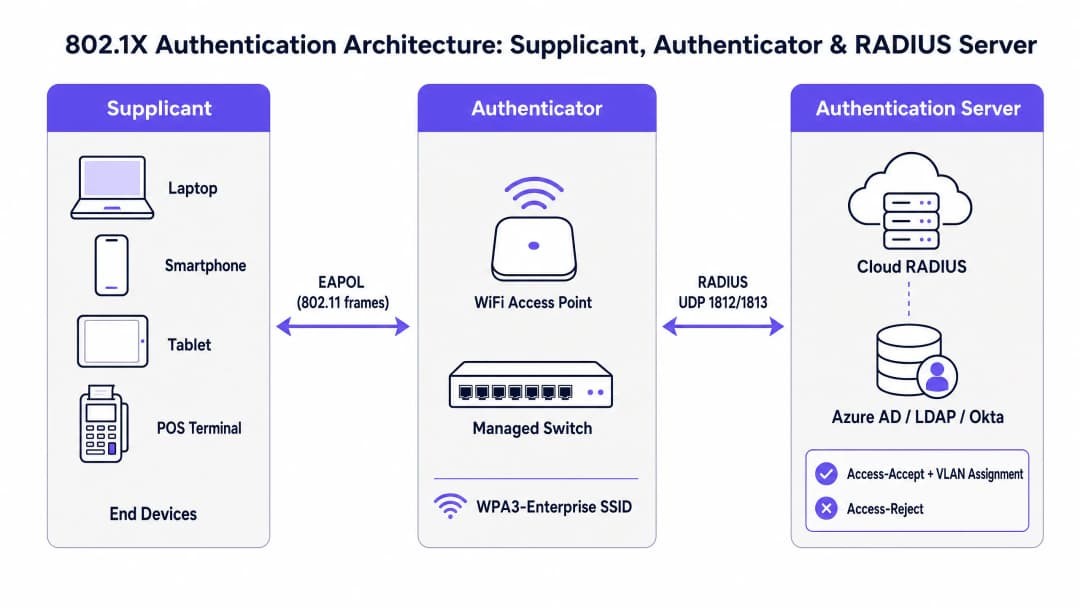
Lo standard IEEE 802.1X definisce un modello a tre componenti che governa ogni scambio di autenticazione WiFi aziendale. Comprendere il ruolo di ciascun componente è il prerequisito per una risoluzione dei problemi efficace.
Il Supplicant è il dispositivo dell'utente finale - un laptop, uno smartphone, un tablet o un terminale POS. Esegue un componente software (il client supplicant, integrato nel sistema operativo su Windows, macOS, iOS e Android) che avvia lo scambio EAP e presenta le credenziali alla rete. La configurazione del Supplicant - in particolare il metodo EAP, le impostazioni di attendibilità dei certificati e la sorgente delle credenziali - è una delle cause più comuni di fallimento dell'autenticazione.
L'Authenticator è l'access point wireless o lo switch gestito. Fondamentalmente, l'Authenticator non prende decisioni di autenticazione. Agisce come un relay stateless, bloccando tutto il traffico dati sulla porta controllata finché il server RADIUS non emette una decisione di autorizzazione. Comunica con il Supplicant utilizzando frame EAPOL (EAP over LAN) tramite il mezzo wireless o cablato, e con il server RADIUS utilizzando pacchetti RADIUS Access-Request e Access-Accept/Reject tramite le porte UDP 1812 (autenticazione) e 1813 (accounting).
L'Authentication Server è il server RADIUS. È qui che avviene la convalida effettiva delle credenziali. Il server RADIUS negozia il metodo EAP con il Supplicant, convalida le credenziali rispetto a una directory di identità (Active Directory, Azure AD, Okta o LDAP) e restituisce un Access-Accept con attributi opzionali di assegnazione VLAN, oppure un Access-Reject con un codice di errore. Nelle distribuzioni moderne, questo è sempre più un servizio ospitato in cloud - vedere Come implementare l'autenticazione 802.1X con Cloud RADIUS per una guida completa all'implementazione.
Confronto dei metodi EAP

EAP non è un singolo metodo di autenticazione, ma un framework che supporta molteplici metodi interni. La scelta del metodo EAP ha implicazioni dirette sul livello di sicurezza, sui requisiti dell'infrastruttura dei certificati e sui tipi di guasti che si possono riscontrare.
| Metodo EAP | Requisito del certificato | Livello di sicurezza | Complessità di distribuzione | Caso d'uso principale |
|---|---|---|---|---|
| EAP-TLS | Mutuo (client + server) | Massimo | Alta (richiede PKI + MDM) | Dispositivi aziendali gestiti |
| PEAP-MSCHAPv2 | Solo lato server | Medio | Medio | Ambienti integrati AD |
| EAP-TTLS | Solo lato server | Medio | Medio | Ambienti BYOD con sistemi operativi misti |
| EAP-FAST | Nessuno (utilizza PAC) | Medio-Alto | Bassa | Supporto per dispositivi legacy |
WPA3-Enterprise con EAP-TLS rappresenta l'attuale best practice del settore per le flotte di dispositivi aziendali gestiti. Per le strutture che distribuiscono Guest WiFi e reti per il personale in parallelo - uno scenario comune nei settori Hospitality e Retail - un approccio ibrido è tipico: EAP-TLS per i dispositivi aziendali, Captive Portal con backend RADIUS per gli ospiti.
Il flusso di autenticazione: passo dopo passo
Comprendere la sequenza precisa dello scambio 802.1X è essenziale per individuare esattamente dove si verifica un errore. Il flusso procede come segue:
- Il Supplicant si associa all'SSID. L'Authenticator apre una porta controllata, bloccando tutto il traffico non EAP.
- L'Authenticator invia un EAP-Request/Identity al Supplicant.
- Il Supplicant risponde con un EAP-Response/Identity (l'identità dell'utente o del dispositivo).
- L'Autenticatore incapsula questo in un RADIUS Access-Request e lo inoltra al server RADIUS.
- Il server RADIUS emette una richiesta Access-Challenge, proponendo il metodo EAP (ad es. EAP-TLS o PEAP).
- Il Supplicant e il server RADIUS negoziano il metodo EAP e scambiano le credenziali attraverso molteplici passaggi di Access-Request / Access-Challenge, inoltrati dall'Autenticatore.
- Il server RADIUS convalida le credenziali rispetto alla directory di identità e restituisce un Access-Accept (con attributi opzionali di assegnazione VLAN) o un Access-Reject (con un codice di errore).
- Se accettato, l'Autenticatore apre la porta controllata e il dispositivo ottiene l'accesso alla rete. Per WPA2/WPA3-Enterprise, segue un handshake a 4 vie per derivare le chiavi di crittografia della sessione.
Un errore in qualsiasi fase di questa sequenza produce un profilo di sintomi diverso. Mappare il sintomo al passaggio corrispondente è la base per un triage rapido.
Modalità di Errore Comuni e Indicatori Diagnostici
Modalità di Errore 1: Scadenza del Certificato (Server o Client)
Questa è la modalità di errore singola più dirompente nelle implementazioni di produzione 802.1X. Quando il certificato TLS del server RADIUS scade, ogni client fallisce simultaneamente l'autenticazione - un'interruzione completa della rete. Quando scade un certificato client (nelle implementazioni EAP-TLS), i singoli dispositivi falliscono mentre gli altri continuano a autenticarsi normalmente.
Indicatori diagnostici: I log degli eventi NPS/RADIUS mostrano il Codice di Errore 22 ("Il certificato client è scaduto o non è ancora valido") o il Codice di Errore 16 ("Autenticazione non riuscita a causa di una mancata corrispondenza delle credenziali utente"). Su Windows NPS, verificare l'ID Evento 6273 nel log degli eventi di sicurezza. Su FreeRADIUS, cercare TLS Alert read:fatal:certificate expired nell'output di debug.
Risoluzione: Rinnovare il certificato scaduto e distribuire il certificato CA aggiornato a tutti i client tramite MDM. Implementare il monitoraggio automatizzato della scadenza dei certificati con una soglia di avviso a 90 giorni.
Modalità di Errore 2: Mancata Corrispondenza del Segreto Condiviso RADIUS
Il segreto condiviso viene utilizzato per autenticare i messaggi RADIUS tra l'Autenticatore e il server RADIUS. Una mancata corrispondenza fa sì che il server RADIUS scarti silenziosamente i pacchetti Access-Request. Dal punto di vista dell'AP, il server RADIUS appare non rispondente.
Indicatori diagnostici: I log dell'AP mostrano timeout e ritrasmissioni del server RADIUS. Il server RADIUS non mostra alcuna voce di log corrispondente per i tentativi falliti - le richieste vengono scartate prima dell'elaborazione. Una cattura Wireshark sull'interfaccia del server RADIUS mostrerà pacchetti UDP in entrata sulla porta 1812 che vengono scartati silenziosamente.
Risoluzione: Verificare e sincronizzare il segreto condiviso sia sull'Autenticatore (configurazione AP/controller) sia sul server RADIUS (configurazione client NAS). Utilizzare un segreto forte, generato casualmente, di almeno 32 caratteri. Implementare RadSec (RADIUS su TLS) per eliminare la dipendenza dal segreto condiviso per le implementazioni cloud RADIUS.
Modalità di Errore 3: Configurazione Errata del Profilo Supplicant
Nelle distribuzioni PEAP-MSCHAPv2, i client devono essere configurati per convalidare il certificato del server RADIUS rispetto a una CA attendibile. Se la convalida del certificato è disabilitata - una scorciatoia comune durante la distribuzione iniziale - la rete è vulnerabile ad attacchi di raccolta delle credenziali tramite AP non autorizzati. Se viene considerata attendibile la CA errata, o se il CN/SAN del certificato del server non corrisponde al nome del server configurato, l'autenticazione fallirà.
Indicatori diagnostici: I singoli dispositivi non riescono a connettersi mentre altri hanno successo. I log RADIUS mostrano errori di handshake EAP-TLS o errori di stabilimento del tunnel PEAP. Su Windows, l'ID evento WLAN-AutoConfig 8001 o 8002 nel registro Operational indica errori sul lato del supplicant.
Risoluzione: Distribuisci profili WiFi standardizzati tramite MDM (Microsoft Intune, Jamf o equivalente). Assicurati che il certificato della CA attendibile sia incluso nel profilo e che la convalida del certificato del server sia applicata. Non disabilitare mai la convalida del certificato in produzione.
Failure Mode 4: Problemi di transito di rete (frammentazione MTU)
Gli scambi EAP-TLS comportano la trasmissione di catene di certificati complete, che possono produrre pacchetti RADIUS di grandi dimensioni. Se il percorso WAN tra l'autenticatore e un server RADIUS in cloud ha una MTU bassa (comune in alcune configurazioni MPLS o SD-WAN), questi pacchetti potrebbero essere frammentati. Molti firewall e dispositivi di ispezione stateful eliminano i pacchetti UDP frammentati, causando il blocco invisibile dell'handshake TLS.
Indicatori diagnostici: L'autenticazione EAP-TLS non riesce in modo intermittente o coerente sui siti connessi tramite WAN, mentre i siti con RADIUS locale hanno successo. Le acquisizioni di pacchetti mostrano che i pacchetti RADIUS Access-Request vengono frammentati sull'interfaccia WAN. L'autenticazione ha successo quando il server RADIUS si trova sulla LAN locale.
Risoluzione: Distribuisci RadSec (RADIUS over TLS sulla porta TCP 2083). Il protocollo TCP gestisce la frammentazione e la ritrasmissione in modo nativo, eliminando completamente questa modalità di guasto. In alternativa, regola la MTU sull'interfaccia WAN o configura i parametri di frammentazione RADIUS sul server.
Failure Mode 5: Errore di connettività della directory delle identità
Il server RADIUS deve essere in grado di raggiungere la directory delle identità (Active Directory, LDAP, Azure AD) per convalidare le credenziali. Un errore DNS, una modifica delle regole del firewall o un'interruzione del controller di dominio causeranno il fallimento di tutti i tentativi di autenticazione, anche se il servizio RADIUS stesso funziona correttamente.
Indicatori diagnostici: I log del server RADIUS mostrano che i tentativi di autenticazione vengono ricevuti ma falliscono con l'errore "Impossibile contattare il server LDAP" o errori equivalenti. ID evento NPS 6273 con codice motivo 16 o 66. Il monitoraggio dello stato del server RADIUS potrebbe non rilevare questo problema se la connettività della directory non viene monitorata esplicitamente.
Risoluzione: Implementa un monitoraggio dello stato dedicato per il percorso di connessione da RADIUS alla directory. Configura più controller di dominio o repliche LDAP come destinazioni di failover. Per le distribuzioni RADIUS in cloud, assicurati che l'integrazione del provider di identità (Azure AD Connect, proxy LDAP) sia inclusa nel monitoraggio della disponibilità.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.
Guida all'implementazione
Fase 1: Validazione pre-installazione
Prima di implementare lo standard 802.1X su larga scala, valida i seguenti prerequisiti. Saltare questa fase è la causa principale dei fallimenti post-installazione.
In primo luogo, conferma che il certificato del tuo server RADIUS sia emesso da una CA attendibile per tutte le piattaforme di dispositivi client presenti nel tuo parco macchine. Su Windows, questo significa che la CA deve trovarsi nell'archivio delle Autorità di certificazione radice attendibili. Su iOS e Android, il certificato della CA deve essere distribuito esplicitamente tramite profili MDM. Non utilizzare certificati autofirmati in produzione.
In secondo luogo, verifica la connettività di rete tra tutti gli autenticatori (AP e switch) e il server RADIUS sulle porte UDP 1812 e 1813. Utilizza un client di test RADIUS (come radtest su Linux o lo strumento di test NPS su Windows) per confermare l'autenticazione end-to-end prima di procedere all'implementazione su SSID di produzione.
In terzo luogo, valida l'integrazione con la directory di identità. Conferma che il server RADIUS possa eseguire bind LDAP e query di appartenenza ai gruppi sulla tua directory. Effettua un test con un account di servizio e verifica che gli attributi di assegnazione VLAN previsti vengano restituiti nella risposta Access-Accept.
Fase 2: Selezione del metodo EAP e strategia dei certificati
Per i dispositivi aziendali gestiti, implementa EAP-TLS con certificati client distribuiti tramite MDM. Questo elimina il rischio di furto delle credenziali e offre il livello di sicurezza più elevato per l'autenticazione. Assicurati che la tua piattaforma MDM sia configurata per rinnovare automaticamente i certificati client prima della scadenza.
Per gli ambienti con dispositivi non gestiti o BYOD, PEAP-MSCHAPv2 rappresenta la scelta pragmatica. Imponi la convalida del certificato del server in tutti i profili client. Non distribuire mai profili WiFi con la convalida del certificato disabilitata.
Per i dispositivi legacy (sensori IoT, terminali POS più vecchi) che non possono eseguire un supplicant 802.1X, implementa il MAC Authentication Bypass (MAB) come soluzione di fallback. Assegna i dispositivi MAB a una VLAN altamente limitata con regole firewall esplicite che limitino il loro accesso di rete ai soli servizi di cui hanno bisogno.
Fase 3: Implementazione e monitoraggio
Procedi all'implementazione con un approccio graduale: avvia un progetto pilota con un gruppo controllato di 20 - 50 dispositivi, valida i log di autenticazione, conferma l'assegnazione delle VLAN e verifica i record di accounting prima di estendere la configurazione all'intero parco macchine. Per le installazioni in grandi spazi - stadi, centri congressi, hotel - questo approccio graduale è essenziale per limitare il raggio d'azione di eventuali errori di configurazione.
Implementa un monitoraggio continuo di: scadenza del certificato del server RADIUS (con avviso a 90 giorni), disponibilità e tempi di risposta del server RADIUS, tassi di successo/fallimento dell'autenticazione per SSID e sito, e connettività alla directory di identità. Per gli ambienti nei settori della Sanità e del Retail soggetti a verifiche normative, assicurati che i log di accounting RADIUS siano conservati per il periodo richiesto (tipicamente 12 mesi ai sensi dello standard PCI-DSS).Per le installazioni nel settore dei Trasporti e nei grandi spazi pubblici, si consiglia di implementare server RADIUS ridondanti con failover automatico. Un singolo server RADIUS rappresenta un singolo punto di vulnerabilità per l'intera infrastruttura di controllo degli accessi alla rete.
Best Practices
Le seguenti best practices derivano dalle specifiche IEEE 802.1X, WPA3-Enterprise, dai requisiti PCI-DSS v4.0 e dall'esperienza operativa maturata in installazioni presso grandi strutture aziendali.
La gestione del ciclo di vita dei certificati rappresenta il controllo operativo a massima priorità. Implementa un monitoraggio automatizzato con avvisi a 90, 60 e 30 giorni dalla scadenza per tutti i certificati dei server RADIUS. Per le installazioni EAP-TLS, estendi questo monitoraggio ai certificati client tramite la tua piattaforma MDM. La scadenza dei certificati è la causa principale delle interruzioni di autenticazione di massa nelle installazioni 802.1X in produzione.
L'implementazione di RadSec dovrebbe essere la scelta predefinita per qualsiasi installazione 802.1X in cui il traffico RADIUS attraversa la rete internet pubblica o una WAN. RadSec (RFC 6614) incapsula RADIUS in TLS su TCP, fornendo sicurezza del trasporto, eliminando i problemi di frammentazione UDP e rimuovendo la dipendenza da segreti condivisi. La maggior parte delle moderne piattaforme cloud RADIUS e dei fornitori di AP aziendali supporta RadSec.
I profili client imposti tramite MDM eliminano la principale fonte di configurazione errata del supplicant. Tutti i dispositivi aziendali dovrebbero ricevere i propri profili WiFi tramite MDM, evitando la configurazione manuale. I profili devono includere il certificato CA attendibile, imporre la convalida del certificato del server e specificare il metodo EAP corretto e le impostazioni di autenticazione interna.
La segmentazione della rete tramite assegnazione dinamica della VLAN è un controllo obbligatorio per la conformità PCI-DSS e una pietra miliare dell'architettura di rete Zero Trust. Configura i criteri di autorizzazione RADIUS per assegnare gli utenti alla VLAN appropriata in base all'appartenenza ai gruppi - il personale alla VLAN aziendale, gli ospiti a una VLAN isolata di solo internet, i dispositivi IoT a una VLAN di gestione limitata. Questo limita l'area d'impatto di qualsiasi singolo dispositivo compromesso.
La conservazione dei registri di accounting RADIUS fornisce la traccia di controllo richiesta dal requisito 10 del PCI-DSS ed è essenziale per le indagini informatiche a seguito di un incidente di sicurezza. Assicurati che i registri di accounting acquisiscano gli eventi di avvio/arresto della sessione, l'identità dell'utente, l'indirizzo MAC del dispositivo, la VLAN assegnata, la durata della sessione e il volume dei dati. Integra l'accounting RADIUS con il tuo SIEM per il rilevamento delle anomalie in tempo reale.
Per le organizzazioni che implementano soluzioni di WiFi Analytics insieme a 802.1X, la combinazione di dati di autenticazione per singolo utente e analisi fornisce un potente livello di intelligenza operativa - consentendo l'analisi dei tempi di permanenza, la pianificazione della capacità e il rilevamento delle anomalie a livello di singola sessione.
Risoluzione dei Problemi e Mitigazione dei Rischi
Framework di Triage Rapido
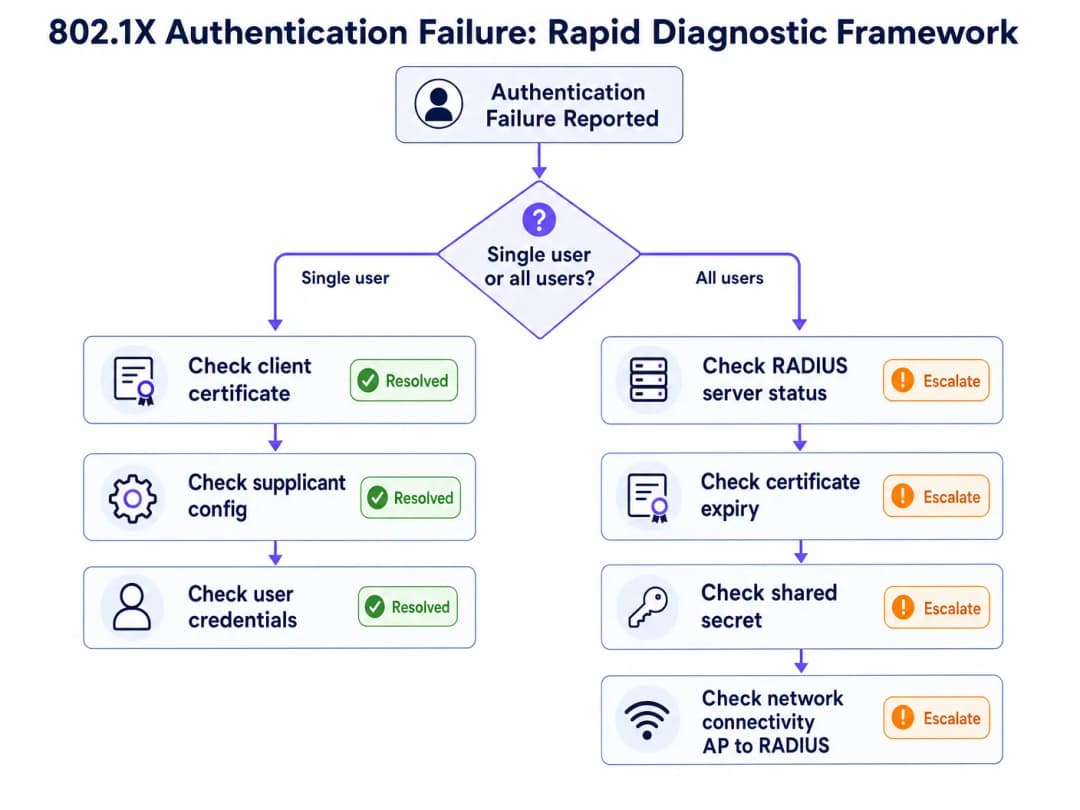
Quando viene segnalato un errore di autenticazione 802.1X, la prima domanda diagnostica determina l'intero percorso di risoluzione dei problemi: il problema riguarda un singolo utente/dispositivo o tutti gli utenti della rete?
Se l'errore interessa tutti gli utenti contemporaneamente, la causa principale è quasi certamente a livello di infrastruttura: un certificato del server RADIUS scaduto, un'interruzione del server RADIUS, una mancata corrispondenza del segreto condiviso a seguito di una modifica della configurazione o un errore di connettività tra l'autenticatore e il server RADIUS. Iniziare verificando la disponibilità del server RADIUS e la validità del certificato.
Se l'errore riguarda un singolo utente o dispositivo, la causa principale è quasi certamente a livello di client: un certificato client scaduto (EAP-TLS), una configurazione errata del profilo del supplicant, credenziali errate o un problema software specifico del dispositivo. Iniziare verificando l'archivio dei certificati del client e la configurazione del supplicant.
Strumenti di Diagnostica
I seguenti strumenti sono essenziali per la risoluzione dei problemi 802.1X su diversi componenti dell'infrastruttura.
| Strumento | Piattaforma | Caso d'Uso |
|---|---|---|
| Registro eventi NPS (ID evento 6272/6273) | Windows Server | Successo/errore di autenticazione RADIUS con codici di errore |
| Registro operativo WLAN-AutoConfig | Windows Client | Errori di scambio EAP sul lato client |
| Registro eventi CAPI2 | Windows Client | Errori di convalida del certificato |
debug radius authentication |
Cisco IOS/WLC | Debug dello scambio RADIUS sull'Autenticatore |
radiusd -X |
FreeRADIUS | Output di debug completo, inclusa la negoziazione EAP |
| Wireshark (filtro EAPOL) | Qualsiasi | Acquisizione pacchetti lato client dei frame EAP |
| Wireshark (filtro EAP) | Qualsiasi | Acquisizione pacchetti RADIUS lato server |
radtest |
Linux | Test di autenticazione RADIUS manuale |
Riferimento ai Codici di Errore NPS
L'ID evento Microsoft NPS 6273 (errore di autenticazione) include un codice di errore che identifica direttamente la causa del fallimento. I codici operativamente più significativi sono:
| Codice di Errore | Descrizione | Causa Principale Più Probabile |
|---|---|---|
| 16 | Autenticazione non riuscita a causa di una mancata corrispondenza delle credenziali utente | Password errata, certificato client scaduto o errore di ricerca nella directory |
| 22 | Il certificato del client è scaduto o non è ancora valido | Scadenza del certificato client - verificare il rinnovo del certificato MDM |
| 23 | Account utente scaduto | Scadenza dell'account AD - verificare lo stato dell'account |
| 48 | La richiesta di connessione non corrisponde ad alcuna policy configurata | Configurazione errata della policy RADIUS - verificare le policy di rete NPS |
| 66 | L'utente ha tentato di utilizzare un metodo di autenticazione non abilitato sulla policy di rete corrispondente | Mancata corrispondenza del metodo EAP tra client e server |
Mitigazione dei Rischi: Il Disastro della Scadenza dei Certificati
L'interruzione di 802.1X più comune e più facilmente prevenibile è la scadenza del certificato del server RADIUS. Nel gennaio 2025, una grande catena di vendita al dettaglio ha subito un'interruzione completa della rete del personale a causa della scadenza del certificato del server RADIUS alle ore 3:00 del mattino di un lunedì. Alle 9:00, oltre 300 terminali POS in 45 negozi avevano perso la connettività di rete. Il certificato era stato distribuito due anni prima senza alcun monitoraggio automatico e il promemoria di rinnovo era andato perso durante una ristrutturazione del team.
La mitigazione è semplice: implementare un monitoraggio automatico della scadenza dei certificati integrato con la propria piattaforma di allerta (PagerDuty, OpsGenie o equivalente). Impostare le soglie di allerta a 90, 60 e 30 giorni. Assegnare il rinnovo del certificato come responsabilità specifica nel runbook delle operazioni IT. Per le piattaforme RADIUS in cloud, verificare se il provider gestisce il rinnovo del certificato per vostro conto - questo è un elemento di differenziazione fondamentale tra le offerte gestite e quelle self-service.
ROI e impatto sul business
Il costo del disservizio dell'autenticazione
Per i gestori di sedi, i guasti di autenticazione 802.1X si traducono direttamente in un impatto aziendale misurabile. Negli ambienti di Hospitality, un'interruzione della rete del personale influisce sui sistemi di gestione immobiliare, sui terminali POS e sull'erogazione dei servizi agli ospiti. Nel Retail, i fallimenti di autenticazione dei terminali POS bloccano completamente le transazioni. Nei centri congressi e negli stadi, i problemi di autenticazione durante gli eventi di picco generano interruzioni del servizio immediate e visibili.
Il costo operativo di un'interruzione dell'autenticazione di 30 minuti in un hotel da 200 camere - con impatto sull'accesso al PMS, sui POS dei ristoranti e sui terminali di concierge - supera in genere i 5.000 £ in disagi operativi diretti, senza contare l'impatto sull'esperienza degli ospiti e le potenziali penali SLA.
Valore di conformità
Per le organizzazioni che rientrano nell'ambito di applicazione della norma PCI-DSS v4.0, un'infrastruttura 802.1X correttamente implementata soddisfa direttamente molteplici requisiti: Requisito 1 (controlli di accesso alla rete), Requisito 7 (limitare l'accesso ai componenti del sistema), Requisito 8 (identificare gli utenti e autenticare l'accesso) e Requisito 10 (registrare e monitorare tutti gli accessi). L'alternativa - reti PSK condivise - non soddisfa nessuno di questi quattro requisiti e crea una significativa responsabilità in sede di audit.
Per le organizzazioni del settore pubblico e per le installazioni in ambito Healthcare soggette alle normative sulla protezione dei dati, l'autenticazione per singolo utente e i registri di tracciamento completi forniscono la pista di controllo necessaria per dimostrare la conformità con gli obblighi di controllo degli accessi.
Misurare il successo
I principali indicatori di prestazione per una distribuzione 802.1X ben funzionante sono: tasso di successo dell'autenticazione (target >99.5%), tempo medio di autenticazione (<150ms per cloud RADIUS), incidenti di scadenza dei certificati (target zero) e disponibilità del server RADIUS (target 99.9%). Queste metriche dovrebbero essere monitorate nella vostra piattaforma di gestione di rete e verificate mensilmente come parte delle normali attività operative della rete. Per le organizzazioni che utilizzano WiFi Analytics, la combinazione dei dati di sessione per singolo utente 802.1X con la business intelligence offre ulteriori vantaggi strategici: misurazione accurata del tempo di permanenza, distribuzione dei tipi di dispositivi e modelli di utilizzo della rete che supportano la pianificazione della capacità e le decisioni operative della sede.
Per ulteriori letture sulle soluzioni correlate di controllo dell'accesso alla rete, consulta 10 Best Network Access Control (NAC) Solutions for 2026 e Cisco Wireless APs: 2026 Guide to Products & Deployment. Per le implementazioni scolastiche e didattiche, WiFi in Schools: The 2026 Administrator & IT Guide copre l'implementazione di 802.1X in ambienti educativi multi-utente.
Definizioni chiave
802.1X
L'IEEE 802.1X è uno standard di controllo dell'accesso alla rete basato su porta che definisce un framework di autenticazione operante al livello 2 del modello OSI. Blocca tutto il traffico di rete da un dispositivo finché il server RADIUS non lo ha autenticato positivamente, utilizzando l'EAP come protocollo di scambio delle credenziali. Si applica sia alle reti cablate Ethernet sia a quelle wireless (WiFi).
I team IT incontrano lo standard 802.1X come meccanismo di autenticazione per gli SSID WPA2-Enterprise e WPA3-Enterprise. Si tratta dello standard che consente l'autenticazione per singolo utente, l'assegnazione dinamica delle VLAN e la traccia di controllo necessaria per la conformità PCI DSS.
RADIUS (Remote Authentication Dial-In User Service)
Un protocollo di rete client-server (RFC 2865) che fornisce una gestione centralizzata di autenticazione, autorizzazione e tracciamento (AAA) per l'accesso alla rete. Nelle distribuzioni 802.1X, il server RADIUS convalida le credenziali utente rispetto a una directory di identità e restituisce risposte di Access-Accept o Access-Reject all'autenticatore. Funziona tramite le porte UDP 1812 (autenticazione) e 1813 (accounting).
Il server RADIUS è il componente decisionale in 802.1X. Quando l'autenticazione fallisce, i log del server RADIUS contengono il codice motivo che identifica la causa principale. Le implementazioni comuni includono Microsoft NPS, FreeRADIUS e servizi ospitati in cloud.
EAP (Extensible Authentication Protocol)
Un framework di protocollo (RFC 3748) che definisce un insieme di metodi di autenticazione utilizzati all'interno di 802.1X. L'EAP in sé non è un metodo di autenticazione ma un contenitore che supporta molteplici metodi interni, tra cui EAP-TLS, PEAP-MSCHAPv2, EAP-TTLS e EAP-FAST. Il metodo EAP viene negoziato tra il Supplicant e il server RADIUS; l'Authenticator inoltra i pacchetti EAP senza interpretarli.
La selezione del metodo EAP determina il livello di sicurezza e la complessità operativa della distribuzione. L'EAP-TLS richiede un'infrastruttura PKI e MDM ma offre la massima sicurezza. Il PEAP-MSCHAPv2 è più semplice da distribuire ma richiede una convalida rigorosa del certificato per impedire la raccolta illecita di credenziali.
Supplicant
Il componente software presente sul dispositivo dell'utente finale (laptop, smartphone, terminale POS) che avvia lo scambio di autenticazione 802.1X. Su Windows, il supplicant è integrato nel sistema operativo come servizio Configurazione automatica WLAN o Configurazione automatica reti cablate. Su iOS e Android, viene gestito tramite la configurazione del profilo WiFi del dispositivo.
La configurazione errata del supplicant - in particolare la convalida del certificato disabilitata nelle distribuzioni PEAP - è una delle fonti più comuni sia di errori di autenticazione sia di vulnerabilità di sicurezza. Standardizzare la configurazione del supplicant tramite MDM è un controllo operativo fondamentale.
Authenticator
Il dispositivo di rete (access point wireless o switch gestito) che applica il controllo dell'accesso basato su porta in una distribuzione 802.1X. L'Authenticator non prende decisioni di autenticazione - agisce come un relè tra il Supplicant (utilizzando EAPOL) e il server RADIUS (utilizzando RADIUS). Blocca tutto il traffico non-EAP sulla porta controllata finché il server RADIUS non emette un Access-Accept.
La configurazione dell'Authenticator - in particolare l'IP/hostname del server RADIUS, il segreto condiviso e le impostazioni di timeout - è una causa comune di guasti. Dopo le modifiche all'infrastruttura, verificare sempre che la configurazione client RADIUS dell'Authenticator corrisponda alla configurazione client NAS del server RADIUS.
EAPOL (EAP over LAN)
Il protocollo utilizzato per trasportare i pacchetti EAP tra il Supplicant e l'Authenticator attraverso il mezzo cablato o wireless. I pacchetti EAPOL sono pacchetti di livello 2 (Ethernet tipo 0x888E) e non richiedono connettività IP. L'Authenticator incapsula i pacchetti EAPOL in pacchetti RADIUS per l'inoltro al server di autenticazione.
L'EAPOL è visibile nelle acquisizioni Wireshark lato client. Il filtraggio dei pacchetti EAPOL in un'acquisizione di pacchetti wireless consente ai tecnici di osservare lo scambio EAP e identificare in quale fase l'autenticazione fallisce.
RadSec (RADIUS over TLS)
Un'estensione del protocollo RADIUS (RFC 6614) che incapsula i pacchetti RADIUS in un tunnel TLS sulla porta TCP 2083. RadSec fornisce sicurezza di trasporto per il traffico RADIUS che attraversa reti non affidabili (come l'internet pubblico verso un server RADIUS in cloud), elimina i problemi di frammentazione UDP e rimuove la dipendenza da segreti condivisi per l'autenticazione dei pacchetti.
RadSec è il trasporto consigliato per le distribuzioni RADIUS in cloud. Risolve contemporaneamente due modalità di guasto comuni: la frammentazione dell'MTU che causa errori di handshake EAP-TLS e la complessità della gestione dei segreti condivisi tra siti distribuiti.
Assegnazione VLAN Dinamica
Una funzionalità di autorizzazione RADIUS che consente al server RADIUS di istruire l'autenticatore a posizionare un dispositivo autenticato su una VLAN specifica, in base all'appartenenza al gruppo dell'utente o al tipo di dispositivo. Il server RADIUS restituisce gli attributi di assegnazione VLAN (Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID) nella risposta Access-Accept.
L'assegnazione VLAN dinamica è il meccanismo che impone la segmentazione della rete nelle distribuzioni 802.1X. È un controllo obbligatorio per la conformità PCI-DSS (isolando il Cardholder Data Environment) e un pilastro dell'architettura di rete Zero Trust. Gli attributi VLAN configurati in modo errato nelle policy RADIUS sono una causa comune di posizionamento degli utenti nel segmento di rete errato dopo l'autenticazione.
MAC Authentication Bypass (MAB)
Un meccanismo di autenticazione di fallback che consente ai dispositivi privi di supplicant 802.1X di autenticarsi utilizzando il proprio indirizzo MAC sia come nome utente che come password in uno scambio RADIUS. Poiché gli indirizzi MAC possono essere contraffatti, il MAB fornisce una garanzia di sicurezza minima e dovrebbe essere utilizzato solo per i dispositivi che non possono realmente supportare l'802.1X.
Il MAB è comunemente richiesto per i dispositivi IoT legacy, i terminali POS più vecchi e le stampanti di rete. I dispositivi autenticati tramite MAB devono essere posizionati su una VLAN altamente limitata con regole di firewall esplicite. Non utilizzare mai il MAB come scorciatoia di comodo per i dispositivi che potrebbero supportare l'802.1X.
NPS (Network Policy Server)
L'implementazione Microsoft di un server RADIUS, inclusa in Windows Server. NPS supporta PEAP-MSCHAPv2, EAP-TLS ed EAP-TTLS, e si integra nativamente con Active Directory per la convalida delle credenziali. Gli errori di autenticazione vengono registrati nel registro degli eventi di sicurezza di Windows come ID evento 6273 (errore) e 6272 (successo), con codici di motivo che identificano la causa specifica dell'errore.
NPS è il server RADIUS più ampiamente distribuito negli ambienti aziendali incentrati su Windows. Il registro degli eventi di sicurezza sul server NPS è lo strumento diagnostico principale per i guasti 802.1X in questi ambienti. Assicurarsi che la policy di audit NPS sia abilitata sia per gli eventi di successo che per quelli di errore.
Esempi pratici
Un gruppo alberghiero con 12 strutture e 450 camere ha implementato WPA2-Enterprise con PEAP-MSCHAPv2 in tutti i siti, utilizzando un server NPS Windows on-premises in ciascuna sede. A seguito di un aggiornamento dell'infrastruttura di rete, il team IT segnala che il personale di tre siti non riesce a autenticarsi all'SSID aziendale. Gli ospiti sulla rete del Captive Portal non riscontrano problemi. I server NPS nei siti interessati sono attivi e il registro degli eventi di sicurezza di Windows mostra l'ID evento 6273 con codice di errore 16. Qual è la causa più probabile e come dovrebbe risolverla il team?
Il codice di errore 16 sull'ID evento NPS 6273 indica un errore di autenticazione dovuto a una mancata corrispondenza delle credenziali - tuttavia, nel contesto di un'interruzione post-aggiornamento dell'infrastruttura che interessa contemporaneamente più siti, la causa più probabile non sono le password utente errate ma una mancata corrispondenza del segreto condiviso RADIUS tra gli access point o il controller wireless appena configurati e i server NPS.
Passo 1: Sul server NPS di uno dei siti interessati, accedere a Client e server RADIUS > Client RADIUS e verificare il segreto condiviso configurato per ciascun AP o indirizzo IP del controller wireless. Confrontarlo con la configurazione del server RADIUS sull'AP/controller.
Passo 2: Se i segreti condivisi corrispondono, verificare se i Criteri di rete NPS sono configurati correttamente per consentire PEAP-MSCHAPv2. Accedere a Criteri > Criteri di rete, aprire il criterio pertinente e verificare che Microsoft: Protected EAP (PEAP) sia elencato come metodo di autenticazione consentito con EAP-MSCHAPv2 come metodo interno.
Passo 3: Se il criterio è corretto, verificare i Criteri di richiesta di connessione NPS per confermare che la richiesta venga elaborata localmente (non inoltrata a un server RADIUS remoto). Verificare che le condizioni corrispondano agli attributi RADIUS in entrata dal nuovo hardware dell'AP.
Passo 4: Abilitare il debug del log RADIUS sull'AP/controller e verificare che i pacchetti Access-Request vengano inviati all'IP corretto del server NPS e sulla porta 1812. Se nessuna richiesta raggiunge il server NPS, il problema risiede nella configurazione dell'autenticatore, non nel server RADIUS.
Passo 5: Se le richieste raggiungono il server NPS ma vengono rifiutate con il codice di errore 16, e le credenziali risultano corrette, verificare se il domain controller Active Directory è raggiungibile dal server NPS. Un problema di DNS o di connettività verso il DC causerà il fallimento della convalida delle credenziali da parte di NPS con questo codice di errore.
Risoluzione: Nella maggior parte degli scenari post-aggiornamento, la causa principale è una mancata corrispondenza del segreto condiviso introdotta durante la configurazione del nuovo hardware dell'AP. Sincronizzare il segreto condiviso su tutti i client RADIUS e i server NPS. Valutare la migrazione a RadSec per eliminare completamente la gestione dei segreti condivisi.
Una grande catena di vendita al dettaglio con 85 negozi ha distribuito EAP-TLS con certificati client gestiti tramite Microsoft Intune. Un lunedì mattina, l'helpdesk IT riceve un'impennata di segnalazioni da parte dei direttori dei negozi che riferiscono che i dispositivi del personale non riescono a connettersi alla rete WiFi aziendale. Il problema interessa contemporaneamente tutti i negozi. I log del server RADIUS mostrano risposte di Access-Reject con il messaggio "TLS Alert: certificate expired". Il server RADIUS funziona normalmente e il suo certificato è valido per altri 18 mesi. Cosa è successo e qual è il percorso di ripristino immediato?
Il messaggio "TLS Alert: certificate expired" nei log del server RADIUS, unito al fatto che il disservizio è simultaneo in tutti gli 85 negozi e che il certificato del server RADIUS è valido, indica che i certificati client distribuiti sui dispositivi del personale sono scaduti. In EAP-TLS, sia il client che il server presentano dei certificati. Se il certificato del client è scaduto, il server RADIUS rifiuterà l'handshake TLS ed emetterà un Access-Reject.
Ripristino Immediato (0 - 2 ore):
Passo 1: Confermare la diagnosi verificando la data di scadenza del certificato su un dispositivo interessato. Su Windows, aprire certmgr.msc, accedere a Personale > Certificati e verificare la data di scadenza del certificato di autenticazione WiFi. Se è scaduto, questo conferma la causa principale.
Passo 2: In Microsoft Intune, accedere a Dispositivi > Profili di configurazione e individuare il profilo di certificato SCEP o PKCS utilizzato per l'autenticazione WiFi. Verificare il periodo di validità del certificato e le impostazioni della soglia di rinnovo.
Passo 3: Se il profilo del certificato è configurato per il rinnovo automatico, verificare se i dispositivi sono stati in grado di raggiungere il servizio di gestione Intune di recente. Se i dispositivi erano offline o non registrati, il rinnovo automatico potrebbe non essere avvenuto.
Passo 4: Forzare un rinnovo del certificato avviando una sincronizzazione del dispositivo in Intune (Dispositivi > Tutti i dispositivi > Sincronizza). Per i dispositivi che non possono connettersi al WiFi, assicurarsi che dispongano di un percorso di connettività alternativo (dati mobili o Ethernet cablata) per raggiungere il servizio Intune per il rinnovo.
Passo 5: Come misura temporanea mentre i certificati vengono rinnovati, prendere in considerazione la creazione di un SSID PEAP-MSCHAPv2 temporaneo per i negozi interessati al fine di ripristinare la capacità operativa. Questo deve essere considerato un ponte temporaneo e non una soluzione permanente.
Prevenzione a lungo termine:
Configurare i profili dei certificati Intune in modo che si rinnovino al 20% della durata residua del certificato (ad esempio, per un certificato di 1 anno, rinnovare circa 73 giorni prima della scadenza). Implementare l'allarmistica SIEM sugli eventi RADIUS Access-Reject con i codici di errore relativi alla scadenza del certificato. Aggiungere il monitoraggio della scadenza dei certificati alla revisione mensile delle attività IT.
Domande di esercitazione
Q1. La tua organizzazione gestisce uno stadio da 60.000 posti con 800 access point distribuiti tra corridoi, suite hospitality e aree sul retro. I dispositivi del personale utilizzano EAP-TLS con certificati gestiti tramite Jamf. Durante un evento importante, il 15% dei dispositivi del personale in diverse zone segnala errori di autenticazione. I log del server RADIUS mostrano risposte Access-Reject. Il restante 85% del personale si autentica normalmente. Qual è il tuo approccio diagnostico e qual è la causa principale più probabile?
Suggerimento: Il modello di errore parziale (15% dei dispositivi, non tutti) è il segnale diagnostico chiave. Concentrati su ciò che distingue i dispositivi che falliscono da quelli che hanno successo - modello di dispositivo, versione del sistema operativo, data di emissione del certificato o stato di registrazione Jamf.
Visualizza risposta modello
Il pattern di errore parziale esclude immediatamente cause a livello di infrastruttura (la scadenza del certificato del server RADIUS, la mancata corrispondenza del segreto condiviso o un'interruzione del server interesserebbero tutti i dispositivi). La causa principale è quasi certamente un sottoinsieme di certificati client che sono scaduti o non si sono rinnovati.
Approccio diagnostico: estrarre i log del server RADIUS e filtrare per eventi Access-Reject. Annotare le identità dei dispositivi (CN dei certificati o indirizzi MAC) dei dispositivi che riscontrano l'errore. In Jamf, verificare questi dispositivi incrociando i dati con lo stato di implementazione del profilo del certificato. Verificare se i dispositivi che riscontrano l'errore condividono una data di emissione del certificato comune - se sono stati tutti registrati nello stesso lotto, potrebbero avere la stessa data di scadenza.
Causa principale più probabile: un lotto di certificati client emessi contemporaneamente ha raggiunto la scadenza. I dispositivi registrati più di recente dispongono di certificati validi e si autenticano normalmente.
Risoluzione: in Jamf, identificare i dispositivi interessati e avviare un invio push di rinnovo del certificato. Assicurarsi che il profilo del certificato sia configurato con una soglia di rinnovo adeguata (20% della durata del certificato). Per i dispositivi che non riescono a raggiungere il servizio MDM Jamf tramite WiFi (perché non possono autenticarsi), fornire una connessione Ethernet cablata temporanea o un SSID PEAP temporaneo per la durata dell'evento. Successivamente all'evento, implementare un sistema di avvisi SIEM sugli eventi RADIUS Access-Reject con codici di motivo relativi alla scadenza del certificato per prevenire il ripetersi del problema.
Q2. Una catena di vendita al dettaglio regionale con 35 negozi sta migrando dai server NPS on-premises a un servizio RADIUS cloud. Durante la fase pilota in tre negozi, l'autenticazione EAP-TLS funziona correttamente in due negozi ma fallisce a intermittenza nel terzo. Il terzo negozio si collega al servizio RADIUS cloud tramite un collegamento WAN MPLS. Gli errori di autenticazione non sono costanti - alcuni tentativi riescono, altri falliscono. Il provider RADIUS cloud conferma che il servizio è integro e i log mostrano l'arrivo di alcuni pacchetti Access-Request, ma nessun corrispondente Access-Accept in fase di invio. Qual è la causa più probabile?
Suggerimento: Gli errori intermittenti in un sito specifico collegato alla WAN, uniti al fatto che il provider RADIUS cloud riceve alcuni pacchetti ma non tutti, suggeriscono fortemente un problema di transito di rete piuttosto che un errore di configurazione.
Visualizza risposta modello
La combinazione di errori intermittenti in un sito connesso alla WAN e la ricezione di sequenze di pacchetti incomplete da parte del provider RADIUS cloud è una firma classica della frammentazione MTU. Le catene di certificati EAP-TLS producono pacchetti RADIUS di grandi dimensioni che possono superare la MTU del collegamento WAN MPLS. Quando questi pacchetti vengono frammentati, il server RADIUS cloud potrebbe ricevere il primo frammento ma non quelli successivi, causando lo stallo e l'eventuale timeout dell'handshake TLS.
Conferma diagnostica: eseguire un'acquisizione Wireshark sull'interfaccia WAN nel negozio interessato. Filtrare il traffico UDP sulla porta 1812. Cercare pacchetti IP frammentati nello scambio RADIUS. Confrontare le dimensioni dei pacchetti tra i negozi in cui l'operazione va a buon fine e quello in cui si verifica l'errore.
Opzione di risoluzione 1 (preferita): migrare il sito interessato a RadSec (RADIUS su TLS sulla porta TCP 2083). TCP gestisce la frammentazione e la ritrasmissione in modo nativo, eliminando completamente questa modalità di errore. La maggior parte dei provider RADIUS cloud e dei moderni fornitori di AP supporta RadSec.
Opzione di risoluzione 2: ridurre la MTU sull'interfaccia WAN nel negozio interessato in modo che corrisponda alla MTU del percorso MPLS, assicurando che i pacchetti RADIUS non vengano frammentati. Questa è una soluzione meno elegante in quanto influisce su tutto il traffico sul collegamento WAN.
Opzione di risoluzione 3: configurare il server RADIUS per utilizzare dimensioni dei record TLS inferiori per ridurre la frammentazione dei pacchetti. Questa è un'opzione di configurazione lato server disponibile in alcune implementazioni RADIUS.
Raccomandazione a lungo termine: migrare tutti i siti a RadSec come parte del piano di implementazione del RADIUS cloud. Ciò elimina il rischio di frammentazione, crittografa il traffico RADIUS in transito e rimuove la complessità della gestione del segreto condiviso.
Q3. Il direttore IT di un centro congressi sta pianificando un aggiornamento della rete per supportare WPA3-Enterprise con 802.1X per il personale e un captive portal per i delegati degli eventi. La struttura ospita oltre 200 eventi all'anno, con un numero di delegati che varia da 50 a 5.000. Il team IT dispone di competenze di rete interne limitate e non ha una infrastruttura PKI esistente. Il direttore desidera implementare 802.1X per il personale ma è preoccupato per la complessità operativa. Quale metodo EAP dovrebbe essere raccomandato, quale infrastruttura è richiesta e quali sono i principali rischi operativi da mitigare?
Suggerimento: Considera i vincoli operativi: competenze interne limitate, assenza di una PKI esistente e necessità di una soluzione che possa essere mantenuta in modo affidabile. Bilancia i requisiti di sicurezza con la fattibilità operativa.
Visualizza risposta modello
Dati i vincoli operativi - competenze interne limitate e nessuna PKI esistente - il metodo EAP raccomandato per l'autenticazione del personale è PEAP-MSCHAPv2, non EAP-TLS. Sebbene EAP-TLS offra una sicurezza superiore, richiede un'infrastruttura PKI e una piattaforma MDM per la distribuzione dei certificati. Senza queste risorse, l'implementazione di EAP-TLS comporta un rischio operativo significativo: la gestione della scadenza dei certificati diventa un processo manuale e il team non ha le competenze necessarie per risolvere i problemi relativi alla catena dei certificati in situazioni di emergenza.
PEAP-MSCHAPv2 si integra direttamente con Active Directory (o Azure AD), richiede solo un certificato lato server ed è gestibile a livello operativo da un team senza una profonda esperienza in ambito PKI. Il compromesso in termini di sicurezza è accettabile a condizione che la validazione del certificato server sia rigorosamente imposta su tutti i dispositivi client - questo è il controllo non negoziabile che impedisce il furto di credenziali tramite rogue access point.
Infrastruttura richiesta: Un servizio RADIUS in cloud (per evitare la gestione dei server on-premises), un certificato server emesso da una CA pubblica attendibile per il servizio RADIUS, una soluzione MDM (Microsoft Intune o equivalente) per distribuire i profili WiFi ai dispositivi del personale e Active Directory o Azure AD come directory di identità.
Principali rischi operativi da mitigare:
Validazione del certificato disabilitata sui client: Distribuisci tutti i profili WiFi tramite MDM con la validazione del certificato obbligatoria. Non consentire mai la configurazione manuale dei profili WiFi sui dispositivi del personale.
Scadenza del certificato del server RADIUS: Configura un monitoraggio automatizzato con avvisi a 90 giorni. Con un servizio RADIUS in cloud, verifica se il provider gestisce il rinnovo del certificato - questo è un criterio di selezione fondamentale.
Capacità durante i grandi eventi: Assicurati che il servizio RADIUS in cloud sia dimensionato per il carico di picco di autenticazioni simultanee. Durante un evento con 5.000 delegati, se i dispositivi del personale si riautenticano contemporaneamente (ad esempio, dopo un riavvio della rete), il servizio RADIUS deve essere in grado di gestire il picco.
Separazione della rete ospiti/personale: Assicurati che la rete ospiti del captive portal e la rete del personale 802.1X siano su VLAN separate con regole firewall appropriate tra di esse. Questo è un requisito PCI-DSS se i dispositivi sulla rete del personale elaborano dati di carte di pagamento.
Continua a leggere questa serie
Come revocare l'accesso WiFi quando un dipendente lascia l'azienda
Questa guida mostra ai team IT e di gestione delle sedi come rimuovere l'accesso WiFi del personale quando un dipendente lascia l'azienda, senza interrompere il lavoro degli altri collaboratori. Confronta la tecnologia 802.1X basata su certificati, l'iPSK specifico per l'identità e il deprovisioning guidato da SCIM, fornendo poi un runbook per il giorno stesso, un metodo di test e un modello di tracciabilità dei controlli.
Pianificazione di una distribuzione WiFi 7 in un ambiente clinico: dispositivi IoMT, interferenze e HIPAA
Questa guida completa esplora la pianificazione di una distribuzione WiFi 7 in un ambiente clinico, concentrandosi sulla strategia per la banda a 6 GHz, sulla compatibilità con i dispositivi IoMT legacy, sugli obblighi di interferenza RF secondo la norma IEC 60601-1-2 e sulla segmentazione della rete in linea con HIPAA. Fornisce consigli architetturali pratici per i leader IT del settore sanitario per proteggere flotte di dispositivi misti utilizzando la piattaforma cloud RADIUS di Purple.
Come segmentare in sicurezza le reti WiFi del personale e degli ospiti: Best Practice per LAN aziendali
Questa guida fornisce ai responsabili IT e agli architetti di rete un progetto tecnico, indipendente dai vendor, per proteggere le LAN aziendali segmentando correttamente il traffico WiFi del personale e degli ospiti. Copre l'autenticazione 802.1X, il cloud RADIUS, l'isolamento VLAN e la gestione del ciclo di vita delle credenziali necessaria per eliminare le password condivise e proteggere le risorse aziendali.
Hai domande sulla tua configurazione specifica?
Il nostro team collabora con gestori di sedi, responsabili IT e ingegneri di rete in 80.000 sedi. Prenota una chiamata di 20 minuti e ti mostreremo come altri professionisti come te hanno risolto il problema.