
Enterprise WiFi security architecture advisor
Evaluate your wireless network authentication, network segmentation, and identity architecture against enterprise standards including IEEE 802.1X, WPA3-Enterprise, and dynamic VLAN controls.
Shared static passphrase across all devices. Vulnerable to offline dictionary attacks if 4-way handshake packets are captured by attackers.
तुमचे WiFi योग्यरित्या सुरक्षित करण्यासाठी, तुम्हाला केवळ पासवर्ड असण्याच्या पलीकडे विचार करावा लागेल. प्रत्येक वापरकर्ता आणि डिव्हाइससाठी ओळख-आधारित प्रमाणीकरण (identity-based authentication) हे खरे ध्येय आहे. याचा अर्थ WPA3-Enterprise आणि 802.1X सारख्या मजबूत प्रोटोकॉलचा वापर करणे, जेणेकरून केवळ अधिकृत लोक आणि उपकरणेच तुमच्या नेटवर्कच्या जवळ पोहोचू शकतील. तुमच्या व्यवसायाच्या डेटाला आधुनिक सायबर धोक्यांपासून वाचवण्यासाठी हे एक पायाभूत पाऊल आहे.
पारंपारिक WiFi सुरक्षा तुमच्या व्यवसायाला सुरक्षित ठेवण्यास का अपयशी ठरत आहे
चला थेट बोलूया: कधीही न बदलणाऱ्या शेअर केलेल्या पासवर्डसह साध्या गेस्ट नेटवर्कचे जुने मॉडेल मूलभूतपणे निकामी झाले आहे. कोणत्याही एंटरप्राइझसाठी - विशेषतः हॉस्पिटॅलिटी, रिटेल किंवा मल्टी-टेनंट प्रॉपर्टीजमध्ये - हा केवळ एक लहान जोखीम नाही. हे हल्लेखोरांसाठी अगदी उघडे आमंत्रण आहे.
सत्य हे आहे की, पारंपारिक WiFi सुरक्षा पद्धती आजच्या नेटवर्क परिसराच्या गुंतागुंतीशी जुळवून घेऊ शकत नाहीत. असुरक्षितता बऱ्याचदा अगदी मूलभूत गोष्टींपासून सुरू होते. अनेक व्यवसाय अजूनही त्यांच्या राउटरसोबत येणाऱ्या डीफॉल्ट सेटिंग्जवर अवलंबून असतात, ज्या बऱ्याचदा सार्वजनिकरित्या माहीत असतात आणि त्यांचा सहज गैरफायदा घेतला जाऊ शकतो.
ही केवळ एक सैद्धांतिक समस्या नाही. २०२५ च्या एका सर्वेक्षणातून असे दिसून आले आहे की युनायटेड किंगडममधील तब्बल ४७% इंटरनेट युजर्सनी त्यांच्या राउटरचे डीफॉल्ट सेटिंग्ज कधीही बदलले नव्हते, ज्यामुळे ते पूर्णपणे असुरक्षित राहिले. हा निष्काळजी दृष्टिकोन प्रवेश कसा व्यवस्थापित केला जातो यावर देखील लागू होतो. व्हाईटबोर्डवर लिहिलेला किंवा पावतीवर छापलेला पासवर्ड पटकन सार्वजनिक होतो, आणि एकदा का तो बाहेर गेला की, तुमच्या नेटवर्कशी कोण कनेक्ट होत आहे यावरील तुमचे सर्व नियंत्रण आणि दृश्यमानता नष्ट होते.
BYOD आणि अनमॅनेज्ड IoT मधील समस्या
जेव्हा तुम्ही दोन मोठे ट्रेंड्स विचारात घेता तेव्हा हे आव्हान अधिकच मोठे होते: Bring Your Own Device (BYOD) पॉलिसी आणि अनमॅनेज्ड Internet of Things (IoT) उपकरणांचा झालेला प्रचंड स्फोट. तुमच्या नेटवर्कशी कनेक्ट होणारा प्रत्येक वैयक्तिक स्मार्टफोन, टॅबलेट आणि स्मार्ट टीव्ही हा थ्रेट्ससाठी आणखी एक संभाव्य प्रवेश मार्ग दर्शवतो.
या उपकरणांमध्ये सहसा एंटरप्राइझ-ग्रेड सुरक्षा नियंत्रणे नसतात, ज्यामुळे ती मुख्य लक्ष्ये बनतात. कर्मचारी नेटवर्कशी कनेक्ट झालेला एकच तडजोड केलेला (compromised) कर्मचाऱ्याचा फोन हल्ला करणाऱ्याला संवेदनशील कंपनी डेटाचा थेट मार्ग देऊ शकतो. त्याचप्रमाणे, स्मार्ट थर्मोस्टॅट्स किंवा सुरक्षा कॅमेऱ्यांसारखी असुरक्षित IoT उपकरणे हायजॅक केली जाऊ शकतात आणि तुमच्या स्वतःच्या नेटवर्कच्या आतून हल्ले करण्यासाठी वापरली जाऊ शकतात.
पारंपारिक WiFi सह मूळ समस्या म्हणजे एकाच फेलर पॉइंटवर - सामायिक केलेल्या पासवर्डवर - तिची असलेली निर्भरता. जर तो की (key) तडजोड झाली, तर संपूर्ण नेटवर्क धोक्यात येते. यामध्ये कोणतीही वैयक्तिक जबाबदारी नसते, अॅक्टिव्हिटीचा मागोवा घेण्याचा कोणताही मार्ग नसतो आणि इतरांना त्रास न देता एका वापरकर्त्याचा अॅक्सेस रद्द करण्याची कोणतीही पद्धत नसते.
WiFi सुरक्षित करण्याचे जुने मार्ग आता प्रभावी ठरत नाहीत हे स्पष्ट आहे. यातील तफावत अधोरेखित करण्यासाठी, आधुनिक धोके आणि जुन्या संरक्षणांची तुलना कशी होते ते पाहू या.
आधुनिक WiFi धोके विरुद्ध पारंपारिक संरक्षण व्यवस्था
हा तक्ता दर्शवतो त्याप्रमाणे, जुनी कार्यपद्धती आता धोकादायकपणे कालबाह्य झाली आहे. याच कारणामुळे अनेक संस्था आता Zero Trust security लागू करतात, जी "कधीही विश्वास ठेवू नका, नेहमी पडताळणी करा" या महत्त्वपूर्ण तत्त्वावर तयार केलेली एक आधुनिक फ्रेमवर्क आहे.
प्रत्यक्ष व्यवहारातील व्यावसायिक परिणाम
हे धोके केवळ तांत्रिक नसून त्यांचे रूपांतर थेट व्यावसायिक नुकसानीत होते. असुरक्षित WiFi नेटवर्कवरून सुरू होणारा सुरक्षेचा भंग डेटा चोरी, नियामक दंड आणि दुरुस्तीच्या प्रचंड खर्चामुळे विनाशकारी आर्थिक नुकसानीस कारणीभूत ठरू शकतो.
तात्कालिक आर्थिक फटक्यापलीकडे, प्रतिष्ठेचे होणारे नुकसान अधिक गंभीर असू शकते. हॉटेल, किरकोळ विक्रेता किंवा निवासी इमारतीसाठी, उघडकीस आलेला डेटा लीक ग्राहकांचा विश्वास आणि निष्ठा पूर्णपणे नष्ट करू शकतो, ज्यामुळे पुढील अनेक वर्षे महसुलावर परिणाम होतो. शेवटी, आधुनिक WiFi सुरक्षेमध्ये गुंतवणूक न करणे ही केवळ तांत्रिक चूक नाही - हा एक असा जुगार आहे जो बहुतेक व्यवसाय पत्करू शकत नाहीत.
तुमचा सुरक्षित WiFi पाया तयार करणे
जर तुम्ही अजूनही तुमच्या मुख्य WiFi नेटवर्कसाठी एकच, सामायिक केलेला पासवर्ड वापरत असाल, तर आता मूलभूत बदलाची वेळ आली आहे. त्या जुन्या मॉडेलच्या पलीकडे जाणे ही तुमची WiFi पायाभूत सुविधा सुरक्षित करण्याची पहिली खरी पायरी आहे. खरोखर मजबूत सुरक्षितता स्थिती निर्माण करण्यासाठी, तुम्हाला आधुनिक, ओळख-आधारित प्रोटोकॉलवर आधारित पाया आवश्यक आहे. याचा अर्थ सामायिक की च्या असुरक्षिततेला मागे सोडणे आणि अशा प्रणालीचा स्वीकार करणे आहे जिथे प्रत्येक कनेक्शन प्रमाणित आणि विश्वसनीय असते.
या आधुनिक दृष्टिकोनाचा पाया म्हणजे WPA3-Enterprise आहे. याचे नाव घरगुती वापराच्या आवृत्तीसारखे (WPA3-Personal) वाटत असले, तरी "Enterprise" आवृत्ती पूर्णपणे वेगळ्या सुरक्षा पातळीवर कार्य करते. प्रत्येकासाठी एका पासवर्डऐवजी, हे केंद्रीय निर्देशिकेच्या (central directory) तुलनेत प्रत्येक वापरकर्त्याची आणि डिव्हाइसची वैयक्तिक ओळख तपासण्यासाठी 802.1X protocol चा वापर करते.
हा नेटवर्क ॲक्सेसबद्दल विचार करण्याच्या तुमच्या पद्धतीमधील एक संपूर्ण बदल आहे. हे आता तुम्हाला काय माहिती आहे (पासवर्ड) याबद्दल नसून तुम्ही कोण आहात (एक सिद्ध झालेली ओळख) याबद्दल आहे. ही पद्धत केवळ अधिकृत व्यक्ती आणि कंपनीद्वारे मॅनेज केलेले डिव्हाइसेस नेटवर्कवर येऊ शकतील याची खात्री करते, ज्यामुळे चोरी झालेल्या किंवा शेअर केलेल्या पासवर्डचा वापर करून आत येण्याचा प्रयत्न करणाऱ्या प्रत्येकासाठी दरवाजे प्रभावीपणे बंद होतात.
802.1X आणि EAP समजून घेणे
WPA3-Enterprise च्या केंद्रस्थानी 802.1X मानकीकरण आहे, जे तुमच्या नेटवर्कसाठी गेटकीपर म्हणून काम करते. हे Extensible Authentication Protocol (EAP) सोबत मिळून काम करते, जी क्रेडेंशियल्स व्हेरिफाय करण्यासाठी वापरली जाणारी विशिष्ट "भाषा" आहे. 802.1X ला दारावरील सुरक्षा रक्षक आणि EAP ला ते तपासत असलेले ओळखपत्र समजा.
EAP चे अनेक प्रकार आहेत, ज्यातील प्रत्येकाची ओळख पडताळण्याची स्वतःची पद्धत आहे. सुरक्षेची खात्री आणि वापरकर्त्याचा सुलभ अनुभव यामध्ये योग्य संतुलन राखणे हा एक अत्यंत महत्त्वाचा निर्णय आहे.
- EAP-TLS (Transport Layer Security): हे WiFi सुरक्षेसाठी सुवर्ण मानक म्हणून व्यापकपणे पाहिले जाते. हे एकमेकांना प्रमाणित करण्यासाठी सर्व्हर आणि क्लायंट डिव्हाइस दोन्हीवर डिजिटल प्रमाणपत्रे वापरते. हे पासवर्ड पूर्णपणे काढून टाकते, ज्यामुळे ते फिशिंग आणि मॅन-इन-द-मिडल हल्ल्यांना कमालीचे प्रतिरोधक बनते.
- EAP-TTLS (Tunneled Transport Layer Security): ही पद्धत प्रथम एक सुरक्षित, कूटबद्ध (encrypted) टनेल तयार करते आणि नंतर त्यामध्ये युझरचे प्रमाणीकरण करते, बऱ्याचदा मानक युझरनेम आणि पासवर्डसह. जर तुम्ही पूर्ण प्रमाणपत्र-आधारित सेटअपसाठी तयार नसाल, तर EAP-TLS पेक्षा रोल आउट करण्यासाठी हा एक सोपा आणि मजबूत पर्याय आहे.
- PEAP (Protected Extensible Authentication Protocol): EAP-TTLS प्रमाणेच, PEAP युझरचे क्रेडेंशियल्स तपासण्यापूर्वी एक कूटबद्ध (encrypted) टनेल तयार करते. हे Microsoft द्वारे विकसित केले गेले आहे आणि Windows-केंद्रित वातावरणात खूप सामान्य आहे.
बहुतांश एंटरप्राइझ सेटअप्ससाठी, EAP-TLS हे अंतिम ध्येय आहे. हे सुरक्षिततेतील सर्वात कमकुवत दुवा - पासवर्ड - पूर्णपणे काढून टाकून सर्वोच्च सुरक्षा प्रदान करते. Purple सारखे सोल्यूशन्स सर्टिफिकेट वितरणाचे ऑटोमेशन करण्यासाठी क्लाउड डिरेक्टरींशी समाकलित होऊन हे अधिक सोपे करतात, ज्यामुळे नेहमीच्या गुंतागुंतीशिवाय ही सर्वोच्च दर्जाची सुरक्षा सहज शक्य होते. तुम्ही आमच्या Purple च्या डेटा आणि सुरक्षा फ्रेमवर्कच्या सर्वसमावेशक विहंगावलोकन चे पुनरावलोकन करून अधिक जाणून घेऊ शकता.
नेटवर्क विभागणीकरणाची (segmentation) महत्त्वपूर्ण भूमिका
एकदा का तुम्ही मजबूत ऑथेंटिकेशन लागू केले की, पुढील पायाभूत आधारस्तंभ म्हणजे नेटवर्क सेगमेंटेशन आहे. सोप्या शब्दात सांगायचे तर, सर्व ट्रॅफिक सारखे नसते आणि ते सर्व एकाच फ्लॅट नेटवर्कवर एकत्र केले जाऊ नये. सेगमेंटेशन वेगवेगळ्या प्रकारच्या ट्रॅफिकसाठी स्वतंत्र, आभासी मार्ग तयार करण्यासाठी Virtual LANs (VLANs) चा वापर करते.
तुमच्या नेटवर्कची एका इमारतीसारखी कल्पना करा. VLANs शिवाय, प्रत्येकजण - कर्मचारी, अतिथी आणि तुमचे सर्व IoT डिव्हाइसेस - एकाच ओपन-प्लॅन ऑफिसमध्ये फिरत आहेत. सुरक्षेचा भंग झालेल्या एका सिंगल डिव्हाइसला प्रत्येक गोष्टीवर पाळत ठेवण्याची पूर्ण मोकळीक मिळते.
VLANs सह, तुम्ही स्वतंत्र, लॉक केलेल्या रूम्स तयार करता. कर्मचारी एका रूममध्ये असतात ज्यांना संवेदनशील कंपनी संसाधनांचा ॲक्सेस असतो. पाहुणे (गेस्ट) दुसऱ्या रूममध्ये असतात ज्यांना केवळ इंटरनेट ॲक्सेस असतो. तुमचे IoT डिव्हाइसेस, जसे की सिक्युरिटी कॅमेरे आणि स्मार्ट थर्मोस्टॅट्स, तिसऱ्या रूममध्ये असतात, जे इतर सर्व गोष्टींपासून पूर्णपणे वेगळे असतात. एका रूममधील सुरक्षेचा भंग इतर रूम्सना धोक्यात आणत नाही.
योग्य प्रकारे केलेले विभागणीकरण (segmentation) केवळ अधिक सोयीचे नाही; तर ते enterprise WiFi सुरक्षित करण्यासाठी अत्यंत आवश्यक आहे. हे तुमच्यावरील संभाव्य हल्ल्याचे क्षेत्र लक्षणीयरीत्या कमी करते आणि एखादे डिव्हाइस धोक्यात आल्यास त्याचे होणारे नुकसान मर्यादित करते.
Meraki आणि Aruba सह याचा प्रत्यक्ष सराव करणे
सिद्धांत ही एक गोष्ट आहे, परंतु ती प्रत्यक्षात आणणे महत्त्वाचे आहे. कृतज्ञतापूर्वक, Meraki आणि Aruba सारख्या विक्रेत्यांचे आधुनिक नेटवर्क हार्डवेअर या संकल्पना लागू करणे बरेच सोपे करते.
- Meraki डॅशबोर्डवर कॉन्फिगर करणे: WPA3-Enterprise सुरू करण्यासाठी, तुम्ही SSID सेटिंग्जवर जाल, "Enterprise with my RADIUS server" निवडाल आणि तुमच्या RADIUS सर्व्हरचे तपशील प्रविष्ट कराल. त्यानंतर तुम्ही Staff, Guest आणि IoT ट्रॅफिकसाठी स्वतंत्र SSIDs तयार कराल, आणि प्रत्येक वेगळ्या VLAN ID ला (उदा. Staff साठी VLAN 10, Guests साठी VLAN 20) नियुक्त कराल.
- Aruba कंट्रोलरवर सेट करणे: ही प्रक्रिया अगदी सारखीच आहे. Aruba इंटरफेसमध्ये, तुम्ही नवीन WLAN परिभाषित कराल, 802.1X ऑथेंटिकेशनसह WPA3-Enterprise निवडाल आणि ते तुमच्या ऑथेंटिकेशन सर्व्हर प्रोफाइलशी जोडाल. तेथून, तुम्ही ते WLAN एका विशिष्ट VLAN ला नियुक्त कराल, जेणेकरून डिव्हाइस कनेक्ट झाल्यापासून ट्रॅफिक योग्यरित्या वेगळे केले जाईल.
WPA3-Enterprise सारख्या मजबूत, आयडेंटिटी-बेस्ड ऑथेंटिकेशनला VLANs चा वापर करून कडक नेटवर्क सेगमेंटेशनसह एकत्र करून, तुम्ही एक लवचिक पाया तयार करता. हा लेअर्ड डिफेन्स हे सुनिश्चित करतो की जरी एक सिक्युरिटी कंट्रोल अयशस्वी झाला, तरी इतर तुमच्या गंभीर ॲसेट्सचे रक्षण करण्यासाठी सज्ज असतात.
पासवर्डलेस आणि सर्टिफिकेट-आधारित ॲक्सेसकडे वाटचाल
एकदा तुम्ही तुमचे प्रमाणीकरण (authentication) सुरक्षित केले आणि तुमचे नेटवर्क विभागले की, पुढची सर्वात मोठी पायरी म्हणजे सर्वात कमकुवत दुवा काढून टाकणे: तो म्हणजे पासवर्ड. इथेच आधुनिक सुरक्षा खऱ्या अर्थाने प्रभावी ठरते, वापरकर्त्यांना काहीतरी लक्षात ठेवावे लागण्याऐवजी त्यांची डिव्हाइसेस सुरक्षित आणि पडताळलेली असण्यावर भर दिला जातो. हा असा बदल आहे जो आयटी (IT) साठी पासवर्ड व्यवस्थापनाचा मनस्ताप संपवतो आणि वापरकर्त्यांसाठी फिशिंगचे धोके नष्ट करतो, ज्यामुळे अधिक सुरक्षित आणि सुलभ अनुभव मिळतो.
या प्रकारच्या मजबूत उपायांची मागणी वेगाने वाढत आहे. युनायटेड किंगडमची वायरलेस नेटवर्क सुरक्षा बाजारपेठ 2023 मध्ये USD 1,436.9 million वर पोहोचली असून 2030 पर्यंत ती जवळपास दुप्पट होण्याच्या मार्गावर आहे. हा केवळ एक ट्रेंड नाही; हा एक स्पष्ट संकेत आहे की हॉस्पिटॅलिटी, रिटेल आणि हेल्थकेअर क्षेत्रातील एंटरप्राइजेस त्यांचे WiFi सुरक्षित करण्यासाठी अधिक चांगल्या मार्गांच्या शोधात आहेत.
OpenRoaming सह अखंडित अतिथी अनुभव
गेस्ट नेटवर्कसाठी - विशेषतः हॉटेल्स, विमानतळ किंवा शॉपिंग सेंटर्ससारख्या गर्दीच्या सार्वजनिक ठिकाणी - कोणतीही अडचण न येता सुरक्षित प्रवेश प्रदान करणे हे महत्त्वाचे असते. OpenRoaming आणि Passpoint (ज्याला तुम्ही Hotspot 2.0 म्हणून ओळखत असाल) सारख्या तंत्रज्ञानाची निर्मिती नेमकी याचसाठी करण्यात आली आहे. ते "एकदा कनेक्ट करा, आणि तुम्ही नेहमी कनेक्टेड आहात" असा अनुभव तयार करतात.
यामागील जादू अशी आहे: एखादा गेस्ट त्यांच्या मोबाईल करिअर किंवा Purple सारख्या प्लॅटफॉर्मद्वारे साध्या ईमेल व्हेरिफिकेशनसारखी विश्वासार्ह ओळख वापरून फक्त एकदाच ऑथेंटिकेट करतो. त्यानंतर, त्यांचे डिव्हाइस जगभरातील हजारो ठिकाणांवर पसरलेल्या कोणत्याही OpenRoaming सक्षम ठिकाणी जाताच आपोआप आणि सुरक्षितपणे WiFi शी कनेक्ट होते.
यामुळे दोन मोठे फायदे मिळतात:
- मजबूत सुरक्षा: कनेक्शन अगदी पहिल्या पॅकेटपासून कूटबद्ध (encrypted) केले जाते, ज्यामुळे युजर्सचे "Evil Twin" सारख्या सामान्य धोक्यांपासून रक्षण होते जेथे हॅकर कायदेशीर अतिथी WiFi नेटवर्कची नक्कल करतो.
- अडथळाविरहित प्रवेश: अभ्यागतांना प्रत्येक वेळी भेट देताना नेटवर्क शोधण्याची, पासवर्ड टाईप करण्याची किंवा क्लिष्ट Captive Portal शी संघर्ष करण्याची गरज नाही. त्यांचे डिव्हाइस फक्त कनेक्ट होते. हा एक अत्यंत उत्कृष्ट युजर अनुभव आहे.
कर्मचाऱ्यांसाठी सर्टिफिकेट-आधारित प्रमाणीकरण
तुमच्या कर्मचाऱ्यांसाठी, सर्टिफिकेट-आधारित ऑथेंटिकेशन हा सर्वोत्तम पर्याय आहे. ही पद्धत थेट डिव्हाइसच्या डिजिटल ओळखीशी नेटवर्क ॲक्सेस जोडते, जी तुमच्या केंद्रीय क्लाउड डिरेक्टरीद्वारे मॅनेज केली जाते - जसे की Microsoft Entra ID, Google Workspace, किंवा Okta. युझरनेम आणि पासवर्ड ऐवजी, प्रत्येक कॉर्पोरेट डिव्हाइसला एक युनिक डिजिटल सर्टिफिकेट मिळते जे त्याचे बनावट न करता येणारे ओळखपत्र म्हणून काम करते.
जेव्हा एखादा कर्मचारी कनेक्ट करण्याचा प्रयत्न करतो, तेव्हा नेटवर्क फक्त डिरेक्टरीसह त्यांच्या डिव्हाइसच्या सर्टिफिकेटची तपासणी करते. ते वैध असल्यास, त्यांना प्रवेश मिळतो. नसल्यास, कनेक्शन पूर्णपणे नाकारले जाते. हा दृष्टिकोन झिरो-ट्रस्ट आर्किटेक्चरचा एक मुख्य आधारस्तंभ आहे.
प्रमाणपत्र-आधारित अॅक्सेसचा सर्वात महत्त्वाचा फायदा म्हणजे तो त्वरित रद्द करण्याची क्षमता. एखादा कर्मचारी नोकरी सोडतो आणि त्याचे खाते Entra ID मध्ये बंद केले जाते, त्याच क्षणी त्याचे WiFi प्रमाणपत्र त्वरित अवैध ठरवले जाते. त्यांची डिव्हाइसेस यापुढे नेटवर्कवर येऊ शकत नाहीत - ज्यामुळे IT च्या कोणत्याही मॅन्युअल प्रयत्नांशिवाय एक मोठी सुरक्षा त्रुटी दूर होते.
योग्य सुरक्षा धोरण निवडणे हे प्रामुख्याने कोण किंवा काय कनेक्ट होत आहे यावर अवलंबून असते. हा निर्णय वृक्ष (decision tree) पाहुणे, कर्मचारी आणि IoT डिव्हाइसेससाठी वेगवेगळी धोरणे लागू करण्याचा एक व्यावहारिक मार्ग दर्शवतो.
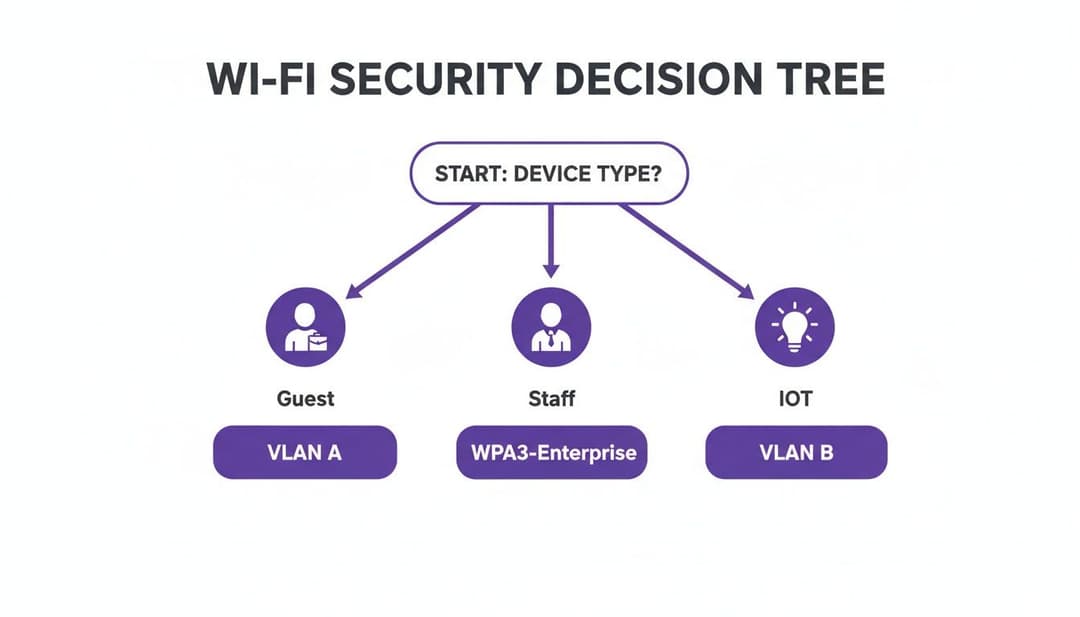
येथे मुख्य गोष्ट लक्षात घेण्यासारखी ही आहे की एकच नियम सर्वांना लागू पडत नाही. जोखीम आणि सुलभता यांचा योग्य समतोल राखण्यासाठी तुम्हाला प्रत्येक प्रकारच्या डिव्हाइससाठी स्वतंत्र सुरक्षा धोरण हवे असते.
प्रमाणीकरण पद्धतींची तुलना
तुमच्या नेटवर्कच्या वेगवेगळ्या भागांसाठी योग्य दृष्टिकोन ठरवण्यात मदत करण्यासाठी, आम्ही चर्चा केलेल्या मुख्य ऑथेंटिकेशन पद्धतींची ही एक जलद तुलना आहे. प्रत्येकाचे स्वतःचे स्थान आहे आणि सिक्युरिटी आणि युझर एक्सपिरियन्स मधील तडजोड समजून घेणे अत्यंत महत्त्वाचे आहे.
शेवटी, या पद्धतींच्या एकत्रित वापरासह बहुस्तरीय दृष्टीकोन आधुनिक enterprise नेटवर्कसाठी सर्वात व्यापक सुरक्षा व्यवस्था प्रदान करतो.
iPSK सह जुनी आणि IoT डिव्हाइसेस हाताळणे
चला व्यावहारिक दृष्टिकोन ठेवूया: तुमच्या नेटवर्कवरील प्रत्येक डिव्हाइस अत्याधुनिक 802.1X ऑथेंटिकेशन हाताळू शकत नाही. जुन्या प्रणाली, प्रिंटर, स्मार्ट टीव्ही आणि IoT डिव्हाइसेसच्या संपूर्ण ताफ्यामध्ये बऱ्याचदा यासाठी आवश्यक असणारे सॉफ्टवेअर नसते. इथेच Individual Pre-Shared Keys (iPSK) - ज्याला Private PSK किंवा Multi-PSK म्हणून देखील ओळखले जाते - एक उत्कृष्ट, व्यावहारिक उपाय म्हणून समोर येते.
या सर्व विविध उपकरणांसाठी एकच सामायिक पासवर्ड वापरण्याऐवजी (जो एक मोठा सुरक्षा धोका आहे), iPSK तुम्हाला प्रत्येकासाठी एक युनिक की तयार करण्याची परवानगी देते. हे तुम्हाला एका मानक PSK नेटवर्कच्या तुलनेत अनेक मोठे फायदे देते:
- वैयक्तिक रित्या अॅक्सेस रद्द करणे: एखादे डिव्हाइस धोक्यात आले किंवा वापरातून काढून टाकले, तर तुम्ही फक्त त्याची विशिष्ट की रद्द करू शकता. यामुळे इतर कोणत्याही डिव्हाइसवर परिणाम होत नाही.
- डिव्हाइस ओळखणे: कोणती की कोणते डिव्हाइस वापरत आहे हे तुम्हाला अचूकपणे समजते, ज्यामुळे तुम्हाला आवश्यक ती स्पष्टता आणि ट्रॅकिंग मिळते.
- नेटवर्क सेगमेंटेशन: प्रत्येक की विशिष्ट VLAN आणि अॅक्सेस नियमांशी जोडली जाऊ शकते. यामुळे, उदाहरणार्थ, एखादा IoT कॅमेरा फक्त त्याच्या सर्व्हरशीच संवाद साधू शकतो आणि नेटवर्कवरील इतर कशाशीही नाही, याची खात्री मिळते.
खरोखरच अचूक नियंत्रण मिळवण्यासाठी, Role Based Access Control (RBAC) सारखी तत्त्वे लागू करणे अत्यंत महत्त्वाचे आहे. युझर-आधारित लॉगिनला सपोर्ट न करणाऱ्या उपकरणांसाठी देखील, डिव्हाइस स्तरावर ही तत्त्वे लागू करण्यासाठी iPSK हे एक उत्तम साधन आहे. तुम्हाला अधिक सखोल माहिती हवी असल्यास, iPSK वरील आमचे मार्गदर्शक आयडेंटिटी-आधारित WiFi सुरक्षेचा संपूर्ण आढावा प्रदान करते.
हे पासवर्डशिवायचे आणि प्रमाणपत्रावर आधारित मार्ग एकत्र आणून, तुम्ही एक असा WiFi परिसर तयार करू शकता जो अत्यंत सुरक्षित देखील आहे आणि तुमच्या वापरकर्त्यांसाठी वापरण्यास अत्यंत सोपा देखील आहे. Purple सारखा आधुनिक प्लॅटफॉर्म या सर्व तंत्रज्ञानाची सांगड घालू शकतो, ज्यामुळे अंमलबजावणी सोपी होते आणि सुरक्षिततेचा हा स्तर महिन्यांऐवजी काही आठवड्यांतच साध्य करणे शक्य होते.
तुमच्या कोर इन्फ्रास्ट्रक्चरसह WiFi सुरक्षा एकत्रित करणे
प्रभावी सुरक्षा हे शेवटी जोडायचे एखादे वैशिष्ट्य नाही; ते तुमच्या IT परिसंस्थेच्या रचनेमध्ये थेट विणले गेले पाहिजे. कोणत्याही आधुनिक व्यवसायासाठी, WiFi सुरक्षित करणे म्हणजे स्वतंत्र सिस्टीम्स सोडून देणे आणि एक युनिफाइड सुरक्षा धोरण तयार करणे होय. हे जुने, जास्त देखभाल लागणारे ऑन-प्रिमाइसेस RADIUS सर्व्हर बदलून चपळ, क्लाउड-नेटिव्ह सोल्यूशन्स वापरण्याबद्दल आहे जे थेट तुमच्या मुख्य ओळख प्रदात्यांशी (identity providers) संवाद साधतात.
याचा मुख्य उद्देश WiFi ऑथेंटिकेशनला तुमच्या केंद्रीय आयडेंटिटी मॅनेजमेंटचा एक नैसर्गिक भाग बनवणे हा आहे. Entra ID (पूर्वीचे Azure AD), Google Workspace, किंवा Okta सारख्या डिरेक्टरीजशी थेट कनेक्ट करून, तुम्ही तुमच्या कर्मचाऱ्यांसाठी अॅक्सेस लाइफसायकल पूर्णपणे स्वयंचलित करू शकता. कामाच्या अतिभारामुळे त्रस्त असलेल्या IT टीम्ससाठी हा खरोखरच एक क्रांतिकारी बदल आहे.
तुमच्या क्लाउड डिरेक्टरीशी कनेक्ट करणे
स्थानिक RADIUS सर्व्हर व्यवस्थापित करण्याची जुनी पद्धत म्हणजे अडचणींना आमंत्रण देण्यासारखे आहे. हे अकार्यक्षम आहे आणि यात मानवी त्रुटींची दाट शक्यता असते. प्रत्येक नवीन कर्मचाऱ्यासाठी मॅन्युअल सेटअप आवश्यक असतो आणि प्रत्येक सोडणाऱ्या व्यक्तीचा अॅक्सेस त्वरित बंद करण्यासाठी तो मॅन्युअली काढून टाकावा लागतो. एक विसरलेले खाते देखील सुरक्षा उल्लंघनास कारणीभूत ठरू शकते.
आधुनिक क्लाउड-आधारित प्लॅटफॉर्म हा धोका पूर्णपणे टाळतात. जेव्हा तुम्ही तुमच्या क्लाउड डिरेक्टरीशी जोडले जाता, तेव्हा वापरकर्ते जोडण्याची आणि काढून टाकण्याची प्रक्रिया ही एकदाच सेट करून कायमची विसरून जाण्यासारखी (set it and forget it) होते.
- स्वयंचलित ऑनबोर्डिंग: जेव्हा एखादा नवीन कर्मचारी Entra ID मध्ये जोडला जातो, तेव्हा त्यांचा WiFi ॲक्सेस स्वयंचलितपणे प्रोव्हिजन केला जाऊ शकतो. कर्मचारी पहिल्या दिवशी ऑफिसमध्ये पाऊल ठेवण्यापूर्वीच तुम्ही त्यांच्या कंपनीच्या डिव्हाइसवर सुरक्षा प्रमाणपत्र देखील पाठवू शकता.
- झटपट अॅक्सेस रद्द करणे: तुमच्या डिरेक्टरीमध्ये एखाद्या कर्मचाऱ्याला अक्रिय (inactive) म्हणून चिन्हांकित करताच, त्यांचा WiFi ॲक्सेस तात्काळ बंद केला जातो. त्वरित आणि स्वयंचलितपणे. यामध्ये कोणताही विलंब होत नाही, कोणतीही मॅन्युअल चेकलिस्ट फॉलो करावी लागत नाही आणि एखादे खाते सुटण्याची शक्यता शून्य असते.
हा स्वयंचलितपणे अॅक्सेस रद्द करणे हा एक गंभीर सुरक्षा नियंत्रण मार्ग आहे. यामुळे हे सुनिश्चित होते की जेव्हा एखादी व्यक्ती संस्था सोडते, तेव्हा तिचा अॅक्सेस सर्व सिस्टीममधून एकाच वेळी बंद केला जातो, ज्यामुळे अनेक संस्थांना व्यवस्थापित करण्यास कठीण जाणारी एक सामान्य असुरक्षितता त्वरित बंद होते. खऱ्या झिरो-ट्रस्ट मॉडेलच्या दिशेने हे एक मोठे पाऊल आहे.
एकीकरणाची ही सखोल पातळी WiFi सुरक्षेला एका प्रतिक्रियात्मक, मॅन्युअल कामावरून एका सक्रिय, स्वयंचलित ताकदीमध्ये बदलते. हे तुमच्या IT टीमला अधिक महत्त्वाच्या कामांसाठी मोकळे करते आणि तुमच्या एकूण सुरक्षेला मोठ्या प्रमाणावर बळकट करते. आमच्या 802.1X ऑथेंटिकेशनचे फायदे या लेखात तुम्ही यामागील तत्त्वांची अधिक सखोल माहिती मिळवू शकता.
सुरक्षित डिव्हाइस ऑनबोर्डिंग कार्यप्रवाहांची रचना करणे
तुमचे वापरकर्ते त्यांची उपकरणे सुरक्षितपणे आणि सहजपणे कनेक्ट करू शकत नसतील, तर मजबूत सुरक्षा पाया असण्याला काही अर्थ उरत नाही. एक कठीण, त्रासदायक ऑनबोर्डिंग प्रक्रिया केवळ सपोर्ट तिकिटांचा पूर आणते आणि लोकांना असुरक्षित मार्ग शोधण्यास प्रवृत्त करते. मुख्य म्हणजे कॉर्पोरेट-मालकीच्या आणि वैयक्तिक (BYOD) दोन्ही उपकरणांसाठी उपयुक्त ठरणारे सोपे, सुरक्षित वर्कफ्लो डिझाइन करणे हे आहे.
कंपनीच्या मालकीच्या उपकरणांसाठी, ही प्रक्रिया वापरकर्त्यासाठी व्यावहारिकपणे अदृश्य असली पाहिजे. Mobile Device Management (MDM) प्लॅटफॉर्मचा वापर करून, IT विभाग थेट लॅपटॉप आणि स्मार्टफोनवर WiFi प्रोफाइल आणि प्रमाणपत्रे पाठवू शकतो. डिव्हाइस आधीपासूनच कॉन्फिगर केलेले दिसते आणि वापरकर्त्याला काहीही न करता थेट सुरक्षित कॉर्पोरेट नेटवर्कशी कनेक्ट होते.
BYOD साठी, कार्यप्रवाह अगदी साधा असणे आवश्यक आहे, परंतु योग्य सुरक्षा नियमांसह. यासाठी सेल्फ-सर्व्हिस पोर्टल वापरणे हा एक उत्तम मार्ग आहे.
उदाहरणादाखल BYOD ऑनबोर्डिंग कार्यप्रवाह
- सुरवातीचे कनेक्शन: युझर त्यांचे वैयक्तिक डिव्हाइस एका समर्पित "Onboarding" SSID शी कनेक्ट करतात. हे नेटवर्क पूर्णपणे वेगळे केलेले असते आणि कोणत्याही अंतर्गत संसाधनांमध्ये प्रवेश करू शकत नाही; याचे एकमेव काम युझरला ऑनबोर्डिंग पोर्टलवर नेणे हे आहे.
- प्रमाणीकरण (Authentication): त्यांना एका सोप्या वेबपेजवर रीडायरेक्ट केले जाते जेथे ते त्यांच्या सामान्य कंपनीच्या क्रेडेंशियल्ससह (उदा. त्यांचे Microsoft Entra ID किंवा Google Workspace लॉगिन) साइन इन करतात.
- प्रोफाइल इन्स्टॉलेशन: एकदा त्यांचे प्रमाणीकरण झाले की, पोर्टल त्यांना कॉन्फिगरेशन प्रोफाइल इन्स्टॉल करण्यासाठी वन-क्लिक प्रक्रियेद्वारे मार्गदर्शन करते. या प्रोफाइलमध्ये प्रमाणपत्र आणि सुरक्षित स्टाफ WiFi नेटवर्कशी (WPA3-Enterprise) कनेक्ट करण्यासाठी आवश्यक असलेले सर्व सेटिंग्ज असतात.
- सुरक्षित कनेक्शन: डिव्हाइस स्वयंचलितपणे ऑनबोर्डिंग नेटवर्क सोडून देते आणि योग्य, कूटबद्ध (encrypted) स्टाफ नेटवर्कशी कनेक्ट होते. त्यानंतर, भविष्यातील सर्व कनेक्शन्स स्वयंचलित होतात.
या संपूर्ण प्रक्रियेला एका मिनिटापेक्षा कमी वेळ लागतो. हे सुनिश्चित करते की तुमच्या नेटवर्कशी कनेक्ट होणारे प्रत्येक वैयक्तिक डिव्हाइस योग्यरित्या प्रमाणित केले गेले आहे आणि आयटी पॉलिसीनुसार कॉन्फिगर केले गेले आहे, तेही तुमच्या वापरकर्त्यांना किंवा हेल्पडेस्कला कोणताही त्रास न देता.
तुमच्या नेटवर्कचे निरीक्षण करणे आणि धोक्यांना प्रतिसाद देणे
भक्कम ऑथेंटिकेशन आणि नेटवर्क सेगमेंटेशन लागू करणे ही एक उत्तम सुरुवात आहे, परंतु तुमचे WiFi सुरक्षित करणे हे केवळ एकदाच करण्याचे काम नाही. यासाठी सतत दक्ष राहण्याची गरज असते. खरा बदल हा केवळ प्रतिबंधात्मक मानसिकतेकडून सक्रिय शोध आणि प्रतिसाद (active detection and response) या मानसिकतेकडे होणे आवश्यक आहे. तुमच्या संरक्षणाची परीक्षा घेणाऱ्या धोक्यांना तोंड देण्यासाठी हे अत्यंत महत्त्वाचे आहे.
हे नक्की काय शोधायचे हे जाणून घेण्याबद्दल आणि काही संशयास्पद आढळल्यास कृतीची एक ठोस योजना तयार असण्याबद्दल आहे.
हॅकर्स सतत प्रयत्नशील असतात. हे एक साधे सत्य आहे. सरकारी संशोधन दर्शवते की मागील अहवाल कालावधीत UK मधील 43% व्यवसायांना सायबर सुरक्षेतील त्रुटींचा फटका बसला आहे. याचा अर्थ रिटेल, हॉस्पिटॅलिटी आणि हेल्थकेअर क्षेत्रातील 600,000 पेक्षा जास्त संस्थांना अशा हल्ल्यांचा सामना करावा लागला ज्यांची सुरुवात नेटवर्कच्या कमकुवतपणामुळे झाली होती. यावरून हा धोका किती व्यापक आहे हे स्पष्ट होते. या UK सायबर सुरक्षा आकडेवारीबद्दल अधिक माहिती मिळवा.
लक्ष ठेवण्यासाठी महत्त्वाचे मेट्रिक्स आणि अलर्ट्स
प्रभावी मॉनिटरिंग त्याच क्षणापासून सुरू होते जेव्हा तुम्ही तुमची नेटवर्क मॅनेजमेंट सिस्टम संशयास्पद वर्तन फ्लॅग करण्यासाठी कॉन्फिगर करता. तुमच्या IT टीमकडे अनेक गंभीर वायरलेस सिक्युरिटी इव्हेंट्ससाठी अलर्ट ट्यून केलेले असावेत. हे सुरुवातीचे इशारे हीच कोणतीही वास्तविक हानी होण्यापूर्वी हल्ला रोखण्याची तुमची सर्वोत्तम संधी असते.
सेटअप करण्यासाठी महत्त्वाच्या अलर्ट्समध्ये समाविष्ट आहे:
- Rogue Access Points: तुमच्या सिस्टीमने तुमच्या कंपनीचे SSID ब्रॉडकास्ट करणाऱ्या कोणत्याही अनधिकृत AP ला त्वरित फ्लॅग केले पाहिजे. ही "Evil Twin" हल्ल्याची क्लासिक सही आहे, जी युझर्सना फसवून दुर्भावनापूर्ण नेटवर्कशी कनेक्ट करण्यासाठी डिझाइन केलेली असते.
- Deauthentication Attacks: नेटवर्कवरून डिव्हाइसेसना सक्तीने बाहेर काढल्या जाणाऱ्या संख्येत अचानक झालेली वाढ ही डिनायल-ऑफ-सर्व्हिस (DoS) हल्ल्याचा इशारा असू शकते. हल्लेखोर याचा वापर व्यवसायात व्यत्यय आणण्यासाठी किंवा डिव्हाइसेसना त्यांच्या rogue AP शी कनेक्ट होण्यास भाग पाडण्यासाठी करतात.
- असामान्य ट्रॅफिक पॅटर्न: सहसा जास्त डेटा ट्रान्सफर न करणाऱ्या डिव्हाइसेसमधून अचानक मोठ्या प्रमाणात डेटा ट्रान्सफर होत असल्यास अलर्ट व्हा, विशेषतः जर हे कामाच्या तासांनंतर घडत असेल. हे तडजोड केलेल्या मशिनमधून डेटा बाहेर काढला जात असल्याचे (data exfiltration) स्पष्ट चिन्ह असू शकते.
उत्तम प्रकारे कॉन्फिगर केलेली अलर्टिंग सिस्टम तुमच्या डिजिटल मज्जासंस्थेसारखे काम करते. काहीतरी चुकीचे घडल्यास ते तुम्हाला लगेचच कळवते, ज्यामुळे तुम्हाला एखादा सुरक्षेचा भंग झाल्याचे अनेक आठवड्यांनी किंवा महिन्यांनी समजण्याऐवजी, वेगाने आणि अचूकतेने त्वरित कारवाई करण्याची परवानगी मिळते.
WiFi धोक्यांसाठी एक इन्सिडंट रिस्पॉन्स प्लॅन
जेव्हा एखादा अलर्ट येतो, तेव्हा तुमच्या टीमकडे एक स्पष्ट, पूर्व-निर्धारित प्लॅन असणे आवश्यक आहे. गोंधळाचा प्रतिसाद समस्येला अधिक वाढवतो. एक WiFi-विशिष्ट इन्सिडेंट रिस्पॉन्स चेकलिस्ट ही एका व्यवस्थापित इव्हेंटला मोठ्या संकटात बदलण्यापासून वाचवते.
तुमच्या चेकलिस्टने टीमला या टप्प्यांवरून मार्गदर्शन केले पाहिजे:
- तपासा आणि पडताळून पहा: पहिली पायरी नेहमी धोक्याची पुष्टी करणे ही असते. तो खरोखरच एखादा अनधिकृत (rogue) AP आहे की केवळ चुकीचे कॉन्फिगर केलेले कंपनीचे डिव्हाइस आहे? संशयास्पद सिग्नलचा अचूक भौतिक स्त्रोत शोधण्यासाठी तुमची नेटवर्क साधने वापरा.
- धोका मर्यादित करा: एकदा पुष्टी झाल्यावर, त्वरित नियंत्रण मिळवणे हीच मुख्य गोष्ट आहे. याचा अर्थ अनधिकृत डिव्हाइसशी जोडलेला स्विच पोर्ट बंद करणे किंवा दुर्भावनापूर्ण क्लायंटचा MAC पत्ता ब्लॉक करण्यासाठी तुमचे मॅनेजमेंट कन्सोल वापरणे असू शकते. धोक्याला वेगळे करणे आणि त्याचा प्रसार थांबवणे हे ध्येय आहे.
- धोका नष्ट करा आणि पूर्ववत करा: नियंत्रण मिळवल्यानंतर, तुमच्या वातावरणातून धोका बाहेर काढण्याची वेळ आली आहे. याचा अर्थ भौतिकरित्या अनधिकृत हार्डवेअर काढून टाकणे, प्रभावित झालेले कोणतेही डिव्हाइसेस पूर्णपणे पुसून टाकणे आणि सर्व सिस्टीम सुरक्षित असल्याची खात्री करण्यासाठी पुन्हा तपासणे.
- शिका आणि सुरक्षा अधिक मजबूत करा: ही सर्वात महत्त्वाची पायरी आहे. घटनेनंतर पुनरावलोकन करा. सुरक्षेमध्ये बिघाड नेमका कसा झाला आणि तुमचे संरक्षण अधिक मजबूत करण्यासाठी तुम्ही काय करू शकता याचे विश्लेषण करा. एखाद्या धोरणाकडे दुर्लक्ष झाले होते का? तुमच्या सुरक्षा रचनेत काही त्रुटी आहे का? तुमची एकूण सुरक्षा अधिक मजबूत करण्यासाठी प्रत्येक घटनेचा धडा म्हणून वापर करा.
हा पद्धतशीर दृष्टिकोन संभाव्य संकटाला एका व्यवस्थापन करण्यायोग्य घटनेत बदलतो. अधिक चांगले म्हणजे, Purple सोबत एकत्रित केलेल्या आधुनिक विश्लेषण प्लॅटफॉर्मसारखे प्लॅटफॉर्म या कच्च्या सुरक्षितता डेटाला मौल्यवान व्यवसाय बुद्धिमत्तेमध्ये रूपांतरित करू शकतात. कनेक्शन डेटाचे विश्लेषण करून, विपणन आणि ऑपरेशन्स टीम्स पादचारी संख्या आणि अभ्यागतांच्या वर्तनाचा अचूक अंदाज घेऊ शकतात, ज्यामुळे हे सिद्ध होते की WiFi सुरक्षित करण्यासाठी केलेली मजबूत गुंतवणूक संपूर्ण व्यवसायात एक शक्तिशाली, सकारात्मक परतावा देऊ शकते.
तुमची WiFi सुरक्षा उपयोजन चेकलिस्ट
ठीक आहे, आता सिद्धांताला प्रॅक्टिसमध्ये आणूया. आम्ही चर्चा केलेल्या सर्व स्ट्रॅटेजीज चांगल्या आहेत, परंतु एका ठोस ॲक्शन प्लॅनशिवाय त्या निरुपयोगी आहेत. ही चेकलिस्ट तुमचा रोडमॅप आहे, जी तुमची WiFi इन्फ्रास्ट्रक्चर सुरक्षित करण्यासाठी प्रत्येक गोष्टीला स्पष्ट, कृती करण्यायोग्य स्टेप्समध्ये एकत्रित करते.
याकडे एक बहुस्तरीय संरक्षण तयार करण्याचा मार्ग म्हणून पहा. हे केवळ काही स्विच चालू करण्यापुरते मर्यादित नाही; तर तुमच्या संस्थेचे तळागाळापासून रक्षण करणारी सुरक्षा व्यवस्था तयार करण्याबद्दल आहे.
पायाभूत सुरक्षा आणि प्रवेश नियंत्रण
सर्वप्रथम, तुम्हाला एका मजबूत पायाची गरज आहे. याचा अर्थ तुमचे मुख्य प्रोटोकॉल लॉक करणे आणि कोण, कशाचा आणि कसा प्रवेश करू शकते यावर घट्ट नियंत्रण मिळवणे होय.
- WPA3-Enterprise लागू करा: हे तुमच्या स्टाफ नेटवर्कसाठी आवश्यक आहे. हे एन्क्रिप्शनसाठी सर्वोत्तम मानक आहे आणि महत्त्वाचे म्हणजे, हे सुरक्षिततेसाठी आवश्यक असलेले आयडेंटिटी-आधारित ऑथेंटिकेशन सक्षम करते जेणेकरून तुम्हाला जोखमीच्या सामायिक पासवर्डच्या पलीकडे जाता येईल. याला तुमचा डीफॉल्ट पर्याय बनवा.
- 802.1X ऑथेंटिकेशन लागू करा: प्री-शेअर्ड की चा वापर कायमचा थांबवण्याची हीच वेळ आहे. प्रत्येक वापरकर्त्याला आणि डिव्हाइसला तुमच्या नेटवर्कच्या जवळ जाण्यापूर्वी विश्वासू डिरेक्टरीद्वारे स्वतःची ओळख सिद्ध करण्यास भाग पाडण्यासाठी 802.1X चा वापर करा.
- तुमच्या क्लाउड डिरेक्टरीशी समाकलित करा: तुमचे WiFi ऑथेंटिकेशन थेट तुमच्या मुख्य आयडेंटिटी प्रोव्हाइडरशी जोडा, मग ते Microsoft Entra ID असो किंवा Google Workspace असो. हे केल्याने वापरकर्ता प्रोव्हिजनिंग स्वयंचलित होते आणि महत्त्वाचे म्हणजे, एखादा कर्मचारी कंपनी सोडताच त्याचा प्रवेश त्वरित बंद होतो.
नेटवर्क विभागणीकरण आणि ऑनबोर्डिंग
एक मजबूत पाया तयार झाल्यावर, पुढील काम तुमच्या नेटवर्क ट्रॅफिकचे विभाजन करणे आणि नवीन उपकरणांना कनेक्ट होण्यासाठी एक सुरक्षित, सोपा मार्ग तयार करणे हे आहे. हे सर्व संभाव्य धोके मर्यादित ठेवत तुमच्या वापरकर्त्यांसाठी आणि आयटी टीमसाठी काम अधिक सोपे करण्याविषयी आहे.
एक चांगल्या प्रकारे संरचित केलेली डिप्लॉयमेंट चेकलिस्ट हा कॉन्फिगरेशनमधील बदल आणि मानवी त्रुटींविरूद्ध तुमचा सर्वोत्तम बचाव आहे. हे सुसंगतता आणि पूर्णता सुनिश्चित करते, तुमच्या सुरक्षा पॉलिसीला एका व्यावहारिक वास्तवात बदलते जे तुमच्या व्यवसायाचे दररोज संरक्षण करते.
- स्वतंत्र VLANs तयार करा: इथे कोणताही शॉर्टकट घेऊ नका. स्टाफ, पाहुणे आणि IoT डिव्हाइसेससाठी वेगवेगळ्या VLANs सह तुमच्या नेटवर्कचे वर्गीकरण करणे अत्यंत आवश्यक आहे. हे हल्लेखोरांना तुमच्या नेटवर्कमध्ये एका ठिकाणाहून दुसऱ्या ठिकाणी जाण्यापासून रोखते आणि एका भागातील संभाव्य सुरक्षिततेचा भंग संपूर्ण आपत्ती बनण्यापासून वाचवते.
- सुरक्षित ऑनबोर्डिंग SSID वापरा: BYOD डिव्हाइसेससाठी एक समर्पित, सेल्फ-सर्व्हिस वर्कफ्लो सेट करा. हे वापरकर्त्यांना स्वतःचे वैयक्तिक फोन्स आणि लॅपटॉप्स WPA3-Enterprise प्रवेशासाठी सुरक्षितपणे कॉन्फिगर करण्याची परवानगी देते, ज्यामुळे तुमचा हेल्पडेस्क सपोर्ट तिकिटांच्या ढिगाऱ्याखाली दाबला जाण्यापासून वाचतो.
WiFi सुरक्षित करण्याविषयी वारंवार विचारले जाणारे प्रश्न
जेव्हा तुम्ही नेटवर्क सुरक्षेची पुनर्रचना करता, तेव्हा काही विशिष्ट प्रश्न वारंवार समोर येतात. IT व्यावसायिक त्यांचे enterprise WiFi सुरक्षित करताना तोंड देत असलेल्या काही सामान्य अडचणींवर येथे चर्चा करूया.
WPA3-Personal विरुद्ध WPA3-Enterprise
येथील खरा फरक ऑथेंटिकेशन पद्धतीवर येतो आणि हा एक अत्यंत महत्त्वाचा फरक आहे.
WPA3-Personal ही मुळात ग्राहक-दर्जाची आवृत्ती आहे. नेटवर्कशी कनेक्ट होणाऱ्या प्रत्येक व्यक्तीसाठी आणि डिव्हाइससाठी ही एकाच पासवर्डचा किंवा Pre-Shared Key (PSK) चा वापर करते. जरी त्याचे एन्क्रिप्शन WPA2 पेक्षा एक पाऊल पुढे असले, तरी व्यावसायिक वापरासाठी ते मूलभूतपणे त्रुटीयुक्त आहे कारण ते सामायिक केलेल्या गुप्त की (secret) वर अवलंबून असते.
दुसरीकडे, WPA3-Enterprise हे व्यवसायासाठी बनवले आहे. हे 802.1X protocol चा वापर करते, ज्यामुळे प्रत्येक युजर आणि डिव्हाइसला Entra ID सारख्या मध्यवर्ती निर्देशिकेच्या विरुद्ध स्वतंत्रपणे प्रमाणित करणे भाग पडते. याचा अर्थ प्रत्येक कनेक्शनकडे स्वतःची अनन्य क्रेडेंशियल्स असतात, ज्यामुळे तुम्हाला तुमच्या नेटवर्कवर कोण आणि कधी आहे याचे तपशीलवार नियंत्रण आणि स्पष्ट ऑडिट ट्रेल मिळते - जे तुम्ही सामायिक पासवर्डसह कधीही करू शकत नाही.
पासवर्डशिवाय सुरक्षा अधिक सुरक्षित का आहे
चला प्रामाणिकपणे बोलूया: पारंपारिक पासवर्ड हे सिक्युरिटी चेन मधील सर्वात कमकुवत दुवे आहेत. ते फिश केले जातात, चोरीला जातात, स्टिकी नोट्सवर लिहिले जातात आणि क्रॅक केले जातात. कल्पनेतील सर्वात कठोर पासवर्ड पॉलिसी असूनही, तुम्ही अजूनही परिपूर्ण मानवी वर्तनावर पैज लावत आहात, जे नेहमीच एक हरणारे खेळ आहे.
पासवर्डविरहित प्रमाणीकरण, विशेषतः डिजिटल प्रमाणपत्रांसह EAP-TLS, या मानवी जोखमीला पूर्णपणे टाळते. प्रवेश तुम्हाला माहित असलेल्या कशाने (पासवर्ड) मिळत नाही, तर तुमच्याकडे असलेल्या कशाने तरी मिळतो - विश्वसनीय डिव्हाइसवर स्थापित केलेले क्रिप्टोग्राफिकदृष्ट्या सुरक्षित प्रमाणपत्र. हा दृष्टिकोन फिशिंग आणि क्रेडेंशियल चोरीपासून अक्षरशः सुरक्षित आहे, ज्यामुळे सुरक्षिततेचे अधिक उच्च पातळीचे आश्वासन मिळते.
जुन्या IoT उपकरणांना सुरक्षित करणे
ही एक अशी समस्या आहे जी प्रत्येकाला भेडसावते. तुमच्याकडे जुने सुरक्षा कॅमेरे, HVAC सेन्सर्स किंवा इतर IoT गॅझेट्स असू शकतात जे 802.1X सारख्या आधुनिक सुरक्षा प्रोटोकॉल्सना अजिबात सपोर्ट करत नाहीत. त्यांना सामायिक पासवर्ड नेटवर्कवर ठेवणे म्हणजे स्वतःहून अडचणींना आमंत्रण देण्यासारखे आहे.
या जुन्या प्रकारच्या डिव्हाइसेसना नियंत्रित करण्याचा सर्वोत्तम मार्ग म्हणजे दोन बाजूंची दुहेरी रणनीती वापरणे होय:
- वैयक्तिक प्री-शेअर्ड की (iPSK) वापरा: तुमच्या सर्व IoT उपकरणांसाठी एकच पासवर्ड वापरण्याऐवजी, तुम्ही प्रत्येक वैयक्तिक डिव्हाइसला एक अनन्य, लांब आणि गुंतागुंतीचा पासवर्ड नियुक्त करता. या पद्धतीने, एखादे डिव्हाइस धोक्यात आले, तर तुम्ही इतर कोणत्याही गोष्टीला बाधा न आणता त्याचा प्रवेश त्वरित रद्द करू शकता.
- कडक नेटवर्क सेगमेंटेशन: यावर कोणतीही तडजोड केली जाऊ शकत नाही. सर्व IoT डिव्हाइसेस त्यांच्या स्वतःच्या वेगळ्या VLAN वर असणे आवश्यक आहे, जे तुमच्या कॉर्पोरेट नेटवर्कपासून पूर्णपणे वेगळे असेल. तेथून, तुम्ही त्याचा प्रवेश लॉक करता जेणेकरून ते कार्य करण्यासाठी अत्यंत आवश्यक असलेल्या विशिष्ट इंटरनेट सर्व्हरशीच संवाद साधू शकेल, आणि इतर कशाशीही नाही.
ही रणनीती धोक्याला प्रभावीपणे मर्यादित करते. जरी एखाद्या हॅकरला IoT डिव्हाइस हॅक करण्यात यश आले, तरीही ते एका डिजिटल पिंजऱ्यात अडकतात जिथून त्यांना कुठेही जाता येत नाही. ते तुमच्या नेटवर्कच्या महत्त्वाच्या भागांमध्ये अनधिकृतपणे प्रवेश करू शकत नाहीत.
पासवर्ड काढून टाकण्यासाठी आणि तुमची WiFi सुरक्षा स्वयंचलित करण्यासाठी तयार आहात? महिन्यांऐवजी काही आठवड्यांत झिरो-ट्रस्ट, प्रमाणपत्रावर आधारित अॅक्सेस प्रदान करण्यासाठी Purple तुमच्या विद्यमान इन्फ्रास्ट्रक्चरशी आणि Meraki आणि Aruba सारख्या आघाडीच्या विक्रेत्यांशी अखंडपणे समाकलित होते. https://www.purple.ai येथे अधिक जाणून घ्या



