
Enterprise WiFi security architecture advisor
Evaluate your wireless network authentication, network segmentation, and identity architecture against enterprise standards including IEEE 802.1X, WPA3-Enterprise, and dynamic VLAN controls.
Shared static passphrase across all devices. Vulnerable to offline dictionary attacks if 4-way handshake packets are captured by attackers.
अपने WiFi को ठीक से सुरक्षित करने के लिए, आपको केवल एक पासवर्ड रखने से आगे सोचना होगा। असली लक्ष्य हर एक यूजर और डिवाइस के लिए पहचान-आधारित ऑथेंटिकेशन है। इसका मतलब है WPA3-Enterprise और 802.1X जैसे मजबूत प्रोटोकॉल का उपयोग करना ताकि यह सुनिश्चित किया जा सके कि केवल अधिकृत लोग और उपकरण ही आपके नेटवर्क के करीब आ सकें। यह आपके व्यावसायिक डेटा को आधुनिक साइबर खतरों से बचाने के लिए एक बुनियादी कदम है।
पारंपरिक WiFi सुरक्षा आपके व्यवसाय को विफल क्यों कर रही है
सीधे शब्दों में कहें तो: कभी न बदलने वाले साझा पासवर्ड वाले एक साधारण गेस्ट नेटवर्क का पुराना मॉडल पूरी तरह से टूट चुका है। किसी भी उद्यम के लिए - विशेष रूप से आतिथ्य, खुदरा, या बहु-किरायेदार संपत्तियों में - यह केवल एक छोटा जोखिम नहीं है। यह हमलावरों के लिए एक खुला निमंत्रण है।
सच तो यह है कि पारंपरिक WiFi सुरक्षा तरीके आज के नेटवर्क वातावरण की जटिलताओं का सामना नहीं कर सकते। कमजोरियां अक्सर सबसे बुनियादी चीजों से शुरू होती हैं। कई व्यवसाय अभी भी अपने राउटर्स के साथ आने वाली डिफ़ॉल्ट सेटिंग्स पर भरोसा करते हैं, जो अक्सर सार्वजनिक रूप से ज्ञात होती हैं और आसानी से उनका फायदा उठाया जा सकता है।
यह केवल एक सैद्धांतिक समस्या नहीं है। 2025 के एक सर्वेक्षण से पता चला है कि यूके के चिंताजनक 47% इंटरनेट उपयोगकर्ताओं ने अपने राउटर की डिफ़ॉल्ट सेटिंग्स को कभी नहीं बदला था, जिससे वे पूरी तरह से असुरक्षित रह गए। यह ढीला दृष्टिकोण एक्सेस को प्रबंधित करने के तरीके तक भी फैला हुआ है। व्हाइटबोर्ड पर लिखा या रसीद पर प्रिंट किया गया वह पासवर्ड जल्दी ही सार्वजनिक जानकारी बन जाता है, और एक बार जब यह बाहर हो जाता है, तो आप अपने नेटवर्क से कौन कनेक्ट हो रहा है, इस पर से पूरी दृश्यता और नियंत्रण खो देते हैं।
BYOD और अप्रबंधित IoT के साथ समस्या
यह चुनौती तब और भी बड़ी हो जाती है जब आप दो प्रमुख रुझानों को शामिल करते हैं: Bring Your Own Device (BYOD) नीतियां और अनप्रबंधित Internet of Things (IoT) उपकरणों की भारी बाढ़। आपके नेटवर्क से जुड़ने वाला प्रत्येक व्यक्तिगत स्मार्टफोन, टैबलेट और स्मार्ट टीवी खतरों के लिए एक और संभावित प्रवेश बिंदु का प्रतिनिधित्व करता है।
इन उपकरणों में शायद ही कभी एंटरप्राइज-ग्रेड सुरक्षा नियंत्रण होते हैं, जो इन्हें प्रमुख लक्ष्य बनाते हैं। स्टाफ नेटवर्क से जुड़ने वाला एक सिंगल संदेहास्पद कर्मचारी फोन किसी हमलावर को संवेदनशील कंपनी डेटा तक सीधे पहुंचने का रास्ता दे सकता है। इसी तरह, स्मार्ट थर्मोस्टेट या सुरक्षा कैमरे जैसे असुरक्षित IoT उपकरणों को हाईजैक किया जा सकता है और आपके अपने नेटवर्क की सीमा के भीतर से हमले शुरू करने के लिए उपयोग किया जा सकता है।
पारंपरिक WiFi के साथ मुख्य समस्या इसकी सिंगल पॉइंट ऑफ़ फेलियर पर निर्भरता है - यानी साझा पासवर्ड। यदि वह कुंजी लीक हो जाती है, तो पूरा नेटवर्क असुरक्षित हो जाता है। इसमें कोई व्यक्तिगत जवाबदेही नहीं होती, गतिविधि को ट्रेस करने का कोई तरीका नहीं होता, और हर किसी को बाधित किए बिना किसी एक उपयोगकर्ता के लिए एक्सेस रद्द करने का कोई तरीका नहीं होता है।
WiFi को सुरक्षित करने के पुराने तरीके अब स्पष्ट रूप से काम नहीं कर रहे हैं। इस अंतर को उजागर करने के लिए, आइए देखें कि आधुनिक खतरे पुरानी सुरक्षा प्रणालियों के मुकाबले कैसे टिकते हैं।
आधुनिक WiFi खतरे बनाम पारंपरिक सुरक्षा
जैसा कि यह तालिका दर्शाती है, पुराना प्लेबुक खतरनाक रूप से पुराना हो चुका है। यही कारण है कि अब कई संगठन Zero Trust security लागू करते हैं, जो एक आधुनिक ढांचा है और "कभी भरोसा न करें, हमेशा सत्यापित करें" के महत्वपूर्ण सिद्धांत पर आधारित है।
वास्तविक दुनिया के व्यावसायिक परिणाम
ये जोखिम केवल तकनीकी नहीं हैं - वे वास्तविक व्यावसायिक नुकसान में बदलते हैं। एक असुरक्षित WiFi नेटवर्क पर शुरू होने वाला उल्लंघन डेटा चोरी, नियामक जुर्मानों और सुधार की भारी लागत के कारण विनाशकारी वित्तीय नुकसान का कारण बन सकता है।
तत्काल वित्तीय नुकसान से परे, प्रतिष्ठा को होने वाली क्षति और भी गंभीर हो सकती है। किसी होटल, रिटेलर या आवासीय भवन के लिए, एक प्रचारित डेटा ब्रीच ग्राहकों के विश्वास और निष्ठा को पूरी तरह से नष्ट कर सकता है, जिससे आने वाले कई वर्षों तक राजस्व प्रभावित हो सकता है। अंततः, आधुनिक WiFi सुरक्षा में निवेश करने में विफल होना केवल एक तकनीकी चूक नहीं है - यह एक ऐसा जुआ है जिसे अधिकांश व्यवसाय बस वहन नहीं कर सकते।
अपनी सुरक्षित WiFi नींव का निर्माण
यदि आप अभी भी अपने मुख्य WiFi नेटवर्क के लिए एकल, साझा पासवर्ड का उपयोग कर रहे हैं, तो अब एक बुनियादी बदलाव का समय है। उस पुराने मॉडल से आगे बढ़ना आपके WiFi इन्फ्रास्ट्रक्चर को सुरक्षित करने का पहला वास्तविक कदम है। वास्तव में मजबूत सुरक्षा स्थिति बनाने के लिए, आपको आधुनिक, पहचान-संचालित प्रोटोकॉल पर आधारित एक आधार की आवश्यकता है। इसका अर्थ है साझा कुंजियों की कमजोरियों को पीछे छोड़ना और एक ऐसी प्रणाली को अपनाना जहां हर एक कनेक्शन को प्रमाणित और विश्वसनीय बनाया जाए।
इस आधुनिक दृष्टिकोण का मुख्य आधार WPA3-Enterprise है। हालांकि यह नाम इसके घरेलू उपयोग वाले संस्करण (WPA3-Personal) के समान लगता है, लेकिन "Enterprise" संस्करण पूरी तरह से अलग सुरक्षा स्तर पर काम करता है। सभी के लिए एक पासवर्ड के बजाय, यह एक केंद्रीय निर्देशिका के खिलाफ व्यक्तिगत रूप से प्रत्येक यूजर और डिवाइस की पहचान की जांच करने के लिए 802.1X protocol का लाभ उठाता है।
यह इस बारे में आपके सोचने के तरीके में एक पूर्ण बदलाव है कि नेटवर्क एक्सेस कैसे काम करना चाहिए। अब यह इस बारे में नहीं है कि आप क्या जानते हैं (एक पासवर्ड) बल्कि इस बारे में है कि आप कौन हैं (एक प्रमाणित पहचान)। यह विधि यह सुनिश्चित करती है कि केवल अधिकृत लोग और कंपनी द्वारा प्रबंधित डिवाइस ही नेटवर्क पर आ सकें, जिससे चोरी हुए या साझा किए गए पासवर्ड के साथ प्रवेश करने की कोशिश करने वाले किसी भी व्यक्ति के लिए दरवाजे प्रभावी रूप से बंद हो जाते हैं।
802.1X और EAP को समझना
WPA3-Enterprise के केंद्र में 802.1X मानक है, जो आपके नेटवर्क के लिए एक गेटकीपर के रूप में कार्य करता है। यह Extensible Authentication Protocol (EAP) के साथ मिलकर काम करता है, जो क्रेडेंशियल को सत्यापित करने के लिए उपयोग की जाने वाली विशिष्ट "भाषा" है। 802.1X को दरवाजे पर मौजूद सुरक्षा गार्ड और EAP को उनके द्वारा चेक किए जाने वाले पहचान पत्र के रूप में समझें।
EAP के कई "फ्लेवर" हैं, जिनमें से प्रत्येक की पहचान सत्यापित करने का अपना तरीका है। सुरक्षा और उपयोगकर्ता अनुभव के बीच सही संतुलन बनाना एक महत्वपूर्ण कार्य है।
- EAP-TLS (ट्रांसपोर्ट लेयर सिक्योरिटी): इसे व्यापक रूप से WiFi सुरक्षा के लिए स्वर्ण मानक के रूप में देखा जाता है। यह एक-दूसरे को प्रमाणित करने के लिए सर्वर और क्लाइंट डिवाइस दोनों पर डिजिटल प्रमाणपत्रों का उपयोग करता है। यह पासवर्ड को पूरी तरह से समाप्त कर देता है, जिससे यह फ़िशिंग और मैन-इन-द-मिडल हमलों के प्रति अविश्वसनीय रूप से प्रतिरोधी बन जाता है।
- EAP-TTLS (टनेल्ड ट्रांसपोर्ट लेयर सिक्योरिटी): यह विधि पहले एक सुरक्षित, एन्क्रिप्टेड टनल बनाती है और फिर उसके अंदर उपयोगकर्ता को प्रमाणित करती है, अक्सर एक मानक उपयोगकर्ता नाम और पासवर्ड के साथ। यह एक मजबूत विकल्प है जिसे EAP-TLS की तुलना में रोल आउट करना थोड़ा आसान है यदि आप पूर्ण प्रमाणपत्र-आधारित सेटअप के लिए पूरी तरह तैयार नहीं हैं।
- PEAP (प्रोटेक्टेड एक्सटेंसिबल ऑथेंटिकेशन प्रोटोकॉल): EAP-TTLS के समान, PEAP उपयोगकर्ता के क्रेडेंशियल्स की जांच करने से पहले एक एन्क्रिप्टेड टनल बनाता है। इसे Microsoft द्वारा विकसित किया गया था और यह Windows-भारी वातावरण में बहुत आम है।
अधिकांश एंटरप्राइज़ सेटअप के लिए, EAP-TLS अंतिम लक्ष्य है। यह श्रृंखला की सबसे कमजोर कड़ी - पासवर्ड - को पूरी तरह से हटाकर सबसे मजबूत सुरक्षा प्रदान करता है। Purple जैसे समाधान क्लाउड निर्देशिकाओं के साथ एकीकृत होकर प्रमाणपत्र तैनाती को स्वचालित करके इसे बहुत सरल बनाते हैं, जिससे सामान्य जटिलता के बिना इस शीर्ष-स्तरीय सुरक्षा को पहुंच के भीतर लाया जा सकता है। आप हमारे Purple के डेटा और सुरक्षा ढांचे के व्यापक अवलोकन की समीक्षा करके और अधिक जान सकते हैं।
नेटवर्क सेगमेंटेशन की महत्वपूर्ण भूमिका
एक बार जब आप मजबूत ऑथेंटिकेशन को सुरक्षित कर लेते हैं, तो अगला बुनियादी स्तंभ नेटवर्क सेगमेंटेशन है। सीधे शब्दों में कहें तो, सभी ट्रैफ़िक एक जैसे नहीं होते हैं, और उन सभी को एक ही फ्लैट नेटवर्क पर मिक्स नहीं होना चाहिए। सेगमेंटेशन विभिन्न प्रकार के ट्रैफ़िक के लिए पृथक, वर्चुअल मार्ग बनाने के लिए VLANs का उपयोग करता है।
अपने नेटवर्क की कल्पना एक इमारत के रूप में करें। VLAN के बिना, हर कोई - कर्मचारी, मेहमान और आपके सभी IoT डिवाइस - एक ही ओपन-प्लान ऑफिस में घूम रहे हैं। एक अकेला असुरक्षित डिवाइस हर चीज़ की जासूसी करने के लिए पूरी तरह स्वतंत्र है।
VLANs के साथ, आप अलग-अलग, लॉक किए गए कमरे बनाते हैं। कर्मचारी एक कमरे में हैं जिनके पास संवेदनशील कंपनी संसाधनों तक पहुंच है। गेस्ट दूसरे कमरे में हैं जहां केवल इंटरनेट एक्सेस उपलब्ध है। आपके IoT डिवाइस, जैसे सुरक्षा कैमरे और स्मार्ट थर्मोस्टेट, तीसरे कमरे में हैं, जो बाकी सब चीजों से पूरी तरह से अलग हैं। एक कमरे में सुरक्षा भंग होने से दूसरे कमरों की सुरक्षा प्रभावित नहीं होती है।
उचित सेगमेंटेशन केवल एक अच्छी सुविधा नहीं है; यह एंटरप्राइज WiFi को सुरक्षित करने के लिए गैर-परक्राम्य है। यह आपके हमले की सतह को नाटकीय रूप से छोटा करता है और यदि कोई डिवाइस कभी समझौता का शिकार होता है तो नुकसान को सीमित करता है।
Meraki और Aruba के साथ इसे व्यवहार में लाना
सिद्धांत एक बात है, लेकिन इसे लागू करना ही मायने रखता है। शुक्र है, Meraki और Aruba जैसे विक्रेताओं के आधुनिक नेटवर्क हार्डवेयर इन अवधारणाओं को लागू करना काफी आसान बनाते हैं।
- Meraki डैशबोर्ड पर कॉन्फ़िगर करना: WPA3-Enterprise को चालू करने के लिए, आप SSID सेटिंग्स पर जाएंगे, "मेरे RADIUS सर्वर के साथ Enterprise" का चयन करेंगे, और अपने RADIUS सर्वर का विवरण दर्ज करेंगे। इसके बाद आप Staff, Guest, और IoT ट्रैफ़िक के लिए अलग-अलग SSIDs बनाएंगे, और प्रत्येक को एक विशिष्ट VLAN ID (जैसे, Staff के लिए VLAN 10, Guests के लिए VLAN 20) असाइन करेंगे।
- Aruba कंट्रोलर पर सेट अप करना: यह प्रक्रिया काफी समान है। Aruba इंटरफ़ेस में, आप एक नया WLAN परिभाषित करेंगे, 802.1X प्रमाणीकरण के साथ WPA3-Enterprise चुनेंगे, और इसे अपने प्रमाणीकरण सर्वर प्रोफ़ाइल से लिंक करेंगे। वहां से, आप WLAN को एक विशिष्ट VLAN में असाइन करते हैं, यह सुनिश्चित करते हुए कि डिवाइस के कनेक्ट होते ही ट्रैफ़िक ठीक से अलग हो जाए।
WPA3-Enterprise जैसे मजबूत, पहचान-आधारित प्रमाणीकरण को VLANs का उपयोग करके कड़े नेटवर्क विभाजन के साथ जोड़कर, आप एक लचीला आधार तैयार करते हैं। यह बहुस्तरीय सुरक्षा सुनिश्चित करती है कि यदि एक सुरक्षा नियंत्रण विफल भी हो जाता है, तो आपके महत्वपूर्ण संपत्तियों की रक्षा के लिए अन्य तैयार खड़े हैं।
पासवर्डलेस और सर्टिफिकेट-आधारित एक्सेस की ओर बढ़ना
एक बार जब आप अपने प्रमाणीकरण को लॉक कर लेते हैं और अपने नेटवर्क को खंडित कर लेते हैं, तो अगला बड़ा कदम श्रृंखला की सबसे कमजोर कड़ी से छुटकारा पाना है: पासवर्ड। यह वह जगह है जहाँ आधुनिक सुरक्षा वास्तव में चमकने लगती है, जो उपयोगकर्ताओं द्वारा याद रखने वाली किसी चीज़ से हटकर ऐसी चीज़ में बदल जाती है जो उनके डिवाइस केवल हैं - विश्वसनीय और सत्यापित। यह एक ऐसा कदम है जो IT के लिए पासवर्ड प्रबंधन के सिरदर्द को समाप्त करता है और उपयोगकर्ताओं के लिए फ़िशिंग जोखिमों को समाप्त करता है, जिससे कहीं अधिक सुरक्षित और सहज अनुभव प्राप्त होता है।
इस तरह के मजबूत समाधानों की मांग तेजी से बढ़ रही है। यूके का वायरलेस नेटवर्क सुरक्षा बाजार 2023 में 1,436.9 मिलियन अमेरिकी डॉलर तक पहुंच गया और 2030 तक लगभग दोगुना होने की राह पर है। यह सिर्फ एक ट्रेंड नहीं है; यह एक स्पष्ट संकेत है कि हॉस्पिटैलिटी, रिटेल और हेल्थकेयर के उद्यम अपने WiFi को सुरक्षित करने के बेहतर तरीकों की तत्काल तलाश कर रहे हैं।
OpenRoaming के साथ निर्बाध अतिथि अनुभव
गेस्ट नेटवर्क के लिए - विशेष रूप से होटल, हवाई अड्डे या शॉपिंग सेंटर जैसे व्यस्त सार्वजनिक स्थानों पर - मुख्य उद्देश्य बिना किसी घर्षण के सुरक्षित पहुंच प्रदान करना है। यही वह चीज़ है जिसके लिए OpenRoaming और Passpoint (जिसे आप Hotspot 2.0 के रूप में याद रख सकते हैं) जैसी तकनीकों का निर्माण किया गया था। वे एक "एक बार कनेक्ट करें, और आप हमेशा कनेक्टेड हैं" वाला अनुभव बनाते हैं।
इसके पीछे का जादू यह है: एक गेस्ट केवल एक बार एक विश्वसनीय पहचान का उपयोग करके ऑथेंटिकेट करता है, जैसे कि उनका मोबाइल कैरियर या Purple जैसे प्लेटफॉर्म के माध्यम से एक सरल ईमेल वेरिफिकेशन। उसके बाद से, जब भी वे दुनिया भर के हजारों स्थानों में फैले किसी भी OpenRoaming-सक्षम स्थान के करीब होते हैं, तो उनका डिवाइस स्वचालित रूप से और सुरक्षित रूप से WiFi से कनेक्ट हो जाता है।
यह दो बड़े लाभों को अनलॉक करता है:
- अभेद्य सुरक्षा: कनेक्शन बिल्कुल पहले पैकेट से ही एन्क्रिप्टेड होता है, जो उपयोगकर्ताओं को "इविल ट्विन" हमलों जैसे सामान्य खतरों से बचाता है जहां एक हैकर वैध अतिथि WiFi नेटवर्क का प्रतिरूपण करता है।
- निर्बाध पहुंच: आगंतुकों को हर बार आने पर नेटवर्क की खोज करने, पासवर्ड टाइप करने, या किसी बोझिल Captive Portal से जूझने की आवश्यकता नहीं होती है। उनका डिवाइस बस कनेक्ट हो जाता है। यह एक बेहद बेहतर उपयोगकर्ता अनुभव है।
कर्मचारियों के लिए प्रमाणपत्र-आधारित प्रमाणीकरण
आपके कर्मचारियों के लिए, सबसे बेहतरीन मानक सर्टिफिकेट-आधारित ऑथेंटिकेशन है। यह विधि नेटवर्क एक्सेस को सीधे डिवाइस की डिजिटल पहचान से जोड़ती है, जिसे आपके केंद्रीय क्लाउड डायरेक्टरी - जैसे Microsoft Entra ID, Google Workspace, या Okta द्वारा प्रबंधित किया जाता है। यूजरनेम और पासवर्ड के बजाय, प्रत्येक कॉर्पोरेट डिवाइस को एक विशिष्ट डिजिटल सर्टिफिकेट मिलता है जो उसके अचूक पहचान पत्र के रूप में कार्य करता है।
जब कोई कर्मचारी कनेक्ट करने का प्रयास करता है, तो नेटवर्क बस उनके डिवाइस के सर्टिफिकेट को डायरेक्टरी से सत्यापित करता है। यदि यह मान्य है, तो वे अंदर हैं। यदि नहीं, तो कनेक्शन को सीधे अस्वीकार कर दिया जाता है। यह दृष्टिकोण ज़ीरो-ट्रस्ट आर्किटेक्चर का एक मुख्य आधार है।
प्रमाणपत्र-आधारित एक्सेस का सबसे शक्तिशाली हिस्सा इसे तुरंत रद्द करने की क्षमता है। जैसे ही कोई कर्मचारी नौकरी छोड़ता है और Microsoft Entra ID में उसका खाता निष्क्रिय कर दिया जाता है, उनका WiFi प्रमाणपत्र तुरंत अमान्य हो जाता है। उनके डिवाइस अब नेटवर्क पर नहीं आ सकते - एक बड़ा सुरक्षा अंतर IT टीम के बिना किसी मैन्युअल प्रयास के बंद हो जाता है।
सही सुरक्षा नीति का चयन वास्तव में इस बात पर निर्भर करता है कि कौन या क्या कनेक्ट हो रहा है। यह निर्णय वृक्ष मेहमानों, कर्मचारियों और IoT उपकरणों के लिए विभिन्न नीतियों को लागू करने के बारे में सोचने का एक व्यावहारिक तरीका दिखाता है।
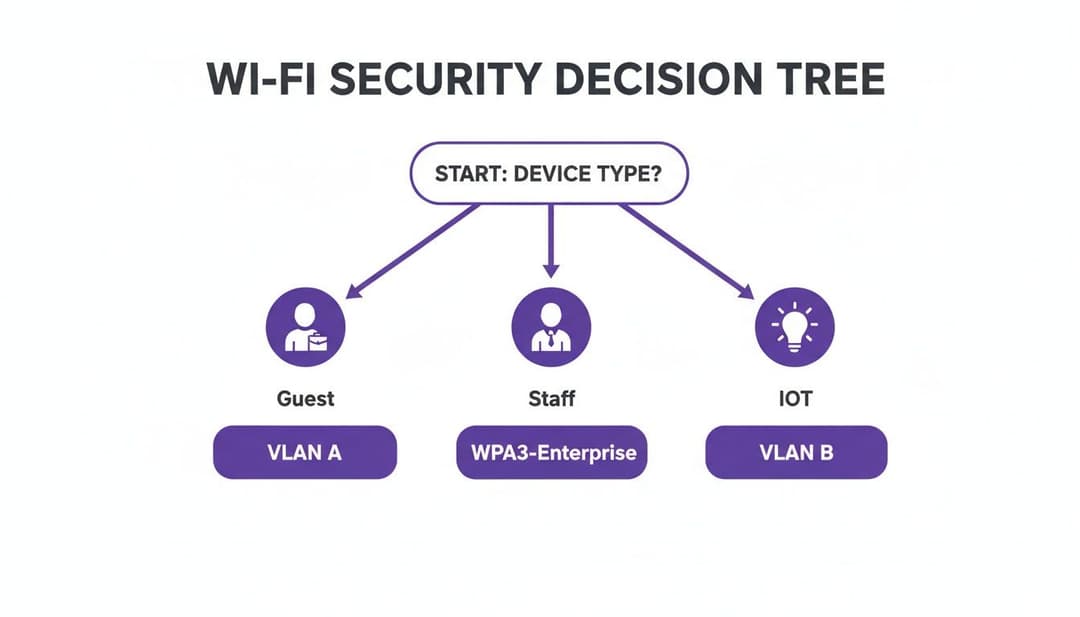
यहाँ मुख्य सीख यह है कि एक ही आकार सभी के लिए उपयुक्त नहीं होता है। उपयोगिता और जोखिम को ठीक से संतुलित करने के लिए आपको प्रत्येक डिवाइस प्रकार के लिए एक अनुकूलित सुरक्षा नीति की आवश्यकता होती है।
प्रमाणीकरण विधियों की तुलना
आपके नेटवर्क के विभिन्न हिस्सों के लिए सही दृष्टिकोण तय करने में आपकी मदद करने के लिए, यहां हमारे द्वारा चर्चा की गई मुख्य प्रमाणीकरण विधियों की एक त्वरित तुलना दी गई है। प्रत्येक का अपना स्थान है, और सुरक्षा तथा उपयोगकर्ता अनुभव के बीच के समझौते को समझना महत्वपूर्ण है।
अंततः, इन विधियों के संयोजन का उपयोग करके एक बहु-स्तरीय दृष्टिकोण आधुनिक एंटरप्राइज नेटवर्क के लिए सबसे व्यापक सुरक्षा स्थिति प्रदान करता है।
iPSK के साथ लीगेसी और IoT उपकरणों से निपटना
आइए व्यावहारिक बनें: आपके नेटवर्क पर मौजूद हर डिवाइस परिष्कृत 802.1X ऑथेंटिकेशन को संभालने में सक्षम नहीं होता है। लीगेसी सिस्टम, प्रिंटर, स्मार्ट टीवी और IoT डिवाइसेज की एक बड़ी श्रृंखला में अक्सर इसके लिए आवश्यक सॉफ्टवेयर नहीं होता है। यहीं पर Individual Pre-Shared Keys (iPSK) - जिसे Private PSK या Multi-PSK के रूप में भी जाना जाता है - एक शानदार, व्यावहारिक समाधान के रूप में काम आता है।
इन सभी विविध उपकरणों के लिए एक साझा पासवर्ड (एक बड़ा सुरक्षा जोखिम) के बजाय, iPSK आपको प्रत्येक के लिए एक अद्वितीय कुंजी जनरेट करने की अनुमति देता है। यह आपको एक मानक PSK नेटवर्क की तुलना में कई बड़े लाभ देता है:
- व्यक्तिगत रद्दीकरण: यदि कोई डिवाइस ख़तरे में है या सेवानिवृत्त हो गया है, तो आप बस उसकी विशिष्ट की (key) को रद्द कर देते हैं। इससे कोई अन्य डिवाइस प्रभावित नहीं होता है।
- डिवाइस की पहचान: आपको सटीक रूप से पता होता है कि कौन सा डिवाइस किस की (key) का उपयोग कर रहा है, जिससे आपको आवश्यक दृश्यता और ट्रैसबिलिटी मिलती है।
- नेटवर्क सेगमेंटेशन: प्रत्येक की (key) को एक विशिष्ट VLAN और एक्सेस नियमों के सेट से जोड़ा जा सकता है। यह सुनिश्चित करता है कि उदाहरण के लिए, एक IoT कैमरा केवल अपने सर्वर से बात कर सकता है और नेटवर्क पर किसी अन्य चीज़ से नहीं।
वास्तव में विस्तृत नियंत्रण पाने के लिए, भूमिका आधारित एक्सेस नियंत्रण (RBAC) जैसे सिद्धांतों को लागू करना महत्वपूर्ण है। iPSK डिवाइस स्तर पर इन सिद्धांतों को लागू करने के लिए एक बेहतरीन उपकरण है, यहाँ तक कि उन उपकरणों के लिए भी जो उपयोगकर्ता-आधारित लॉगिन का समर्थन नहीं करते हैं। यदि आप और अधिक विस्तार से जानना चाहते हैं, तो iPSK पर हमारा गाइड पहचान-आधारित WiFi सुरक्षा का संपूर्ण विवरण प्रदान करता है।
इन पासवर्डलेस और सर्टिफिकेट-आधारित तरीकों को एक साथ लाकर, आप एक ऐसा WiFi वातावरण बना सकते हैं जो अत्यधिक सुरक्षित होने के साथ-साथ आपके उपयोगकर्ताओं के लिए एक्सेस करने में बेहद आसान भी हो। Purple जैसा आधुनिक प्लेटफॉर्म इन सभी तकनीकों को संचालित कर सकता है, जिससे डिप्लॉयमेंट सरल हो जाता है और सुरक्षा का यह स्तर महीनों के बजाय हफ्तों में हासिल किया जा सकता है।
WiFi सुरक्षा को अपने कोर इन्फ्रास्ट्रक्चर के साथ एकीकृत करना
प्रभावी सुरक्षा कोई ऐसा फीचर नहीं है जिसे आप अंत में जोड़ते हैं - इसे सीधे आपके IT इकोसिस्टम के ढांचे में बुना जाना चाहिए। किसी भी आधुनिक व्यवसाय के लिए, WiFi को सुरक्षित करने का मतलब है स्टैंडअलोन सिस्टम को छोड़ना और एक एकीकृत सुरक्षा स्थिति बनाना। यह भारी-भरकम, उच्च-रखरखाव वाले ऑन-प्रिमाइसेस RADIUS सर्वर को चुस्त, क्लाउड-नेटिव समाधानों से बदलने के बारे में है जो सीधे आपके मुख्य पहचान प्रदाताओं से बात करते हैं।
मुख्य उद्देश्य WiFi प्रमाणीकरण को आपके केंद्रीय पहचान प्रबंधन का एक स्वाभाविक हिस्सा बनाना है। Microsoft Entra ID (जिसे पहले Azure AD कहा जाता था), Google Workspace, या Okta जैसी डायरेक्टरीज़ से सीधे जुड़कर, आप अपने कर्मचारियों के लिए एक्सेस लाइफ़साइकिल को पूरी तरह से स्वचालित कर सकते हैं। काम के बोझ से दबी IT टीमों के लिए, यह पूरी तरह से गेम-चेंजर है।
अपनी क्लाउड निर्देशिका से कनेक्ट करना
स्थानीय RADIUS सर्वर को प्रबंधित करने का पुराना तरीका केवल समस्याओं को बुलावा देना है। यह अक्षम है और मानवीय त्रुटि की संभावनाओं से भरा है। प्रत्येक नए कर्मचारी के लिए मैन्युअल सेटअप की आवश्यकता होती है, और प्रत्येक छोड़ने वाले कर्मचारी की पहुंच को समाप्त करने के लिए उसे तुरंत, मैन्युअल रूप से हटाना पड़ता है। एक भी भूला हुआ अकाउंट सुरक्षा में सेंध लगाने का कारण बन सकता है।
आधुनिक क्लाउड-आधारित प्लेटफ़ॉर्म इस जोखिम को पूरी तरह से टाल देते हैं। जब आप अपनी क्लाउड निर्देशिका के साथ एकीकृत होते हैं, तो उपयोगकर्ता प्रोविजनिंग और डी-प्रोविजनिंग एक "सेट करें और भूल जाएं" प्रक्रिया बन जाती है।
- स्वचालित ऑनबोर्डिंग (Automated Onboarding): जब Microsoft Entra ID में कोई नया कर्मचारी जोड़ा जाता है, तो उनका WiFi एक्सेस स्वचालित रूप से चालू किया जा सकता है। आप उनके पहले दिन कार्यालय आने से पहले ही उनके कंपनी डिवाइस पर सुरक्षा प्रमाणपत्र भी भेज सकते हैं।
- तत्काल रद्दीकरण (Instant Revocation): जैसे ही आपके डायरेक्टरी में किसी कर्मचारी को निष्क्रिय के रूप में चिह्नित किया जाता है, उनका WiFi एक्सेस बंद कर दिया जाता है। तुरंत और स्वचालित रूप से। इसमें कोई देरी नहीं होती, कोई मैन्युअल चेकलिस्ट नहीं चलानी पड़ती, और किसी अकाउंट के छूट जाने की शून्य संभावना होती है।
यह स्वचालित रद्दीकरण (automated revocation) एक महत्वपूर्ण सुरक्षा नियंत्रण है। यह सुनिश्चित करता है कि जब कोई व्यक्ति संस्थान छोड़ता है, तो उसकी पहुंच सभी प्रणालियों से एक ही समय में समाप्त हो जाती है, जिससे एक आम कमजोरी बंद हो जाती है जिसे प्रबंधित करने में कई संगठनों को संघर्ष करना पड़ता है। यह वास्तविक ज़ीरो-ट्रस्ट मॉडल की ओर एक बहुत बड़ा कदम है।
एकीकरण का यह गहरा स्तर WiFi सुरक्षा को एक प्रतिक्रियाशील, मैन्युअल काम से एक सक्रिय, स्वचालित ताकत में बदल देता है। यह आपकी IT टीम को अधिक महत्वपूर्ण कार्यों के लिए मुक्त करता है और आपकी समग्र सुरक्षा को बड़े पैमाने पर मजबूत करता है। आप हमारे 802.1X प्रमाणीकरण के लाभों पर लेख में इसके पीछे के सिद्धांतों की गहरी समझ प्राप्त कर सकते हैं।
सुरक्षित डिवाइस ऑनबोर्डिंग वर्कफ़्लो डिज़ाइन करना
एक मजबूत सुरक्षा आधार होना बेकार है यदि आपके यूजर वास्तव में अपने उपकरणों को सुरक्षित और आसानी से कनेक्ट नहीं कर सकते हैं। एक जटिल, निराशाजनक ऑनबोर्डिंग प्रक्रिया केवल सपोर्ट टिकटों की बाढ़ लाती है और लोगों को असुरक्षित वर्कअराउंड खोजने के लिए प्रोत्साहित करती है। मुख्य बात सरल, सुरक्षित वर्कफ़्लो को डिज़ाइन करना है जो कॉर्पोरेट-स्वामित्व वाले और व्यक्तिगत (BYOD) दोनों उपकरणों के लिए काम करे।
कंपनी के स्वामित्व वाले उपकरणों के लिए, प्रक्रिया उपयोगकर्ता के लिए व्यावहारिक रूप से अदृश्य होनी चाहिए। मोबाइल डिवाइस मैनेजमेंट (MDM) प्लेटफॉर्म का उपयोग करके, IT सीधे लैपटॉप और स्मार्टफोन पर WiFi प्रोफाइल और सर्टिफिकेट भेज सकता है। डिवाइस पहले से कॉन्फ़िगर किया हुआ दिखाई देता है और उपयोगकर्ता को कुछ भी किए बिना सुरक्षित कॉर्पोरेट नेटवर्क से कनेक्ट हो जाता है।
BYOD के लिए, वर्कफ़्लो उतना ही सरल होना चाहिए लेकिन सही सुरक्षा मानकों के साथ। एक सेल्फ़-सर्विस पोर्टल इसे संभालने का सबसे सही तरीका है।
उदाहरण BYOD ऑनबोर्डिंग वर्कफ़्लो
- प्रारंभिक कनेक्शन: उपयोगकर्ता अपने व्यक्तिगत डिवाइस को एक समर्पित "ऑनबोर्डिंग" SSID से कनेक्ट करते हैं। यह नेटवर्क पूरी तरह से अलग होता है और किसी भी आंतरिक संसाधनों तक नहीं पहुंच सकता है; इसका एकमात्र काम उपयोगकर्ता को ऑनबोर्डिंग पोर्टल पर ले जाना है।
- प्रमाणीकरण (Authentication): उन्हें एक सरल वेबपेज पर रीडायरेक्ट किया जाता है जहां वे अपने सामान्य कंपनी क्रेडेंशियल्स (जैसे, उनके Microsoft Entra ID या Google Workspace लॉगिन) के साथ साइन इन करते हैं।
- प्रोफ़ाइल इंस्टॉलेशन: एक बार जब वे प्रमाणित हो जाते हैं, तो पोर्टल कॉन्फ़िगरेशन प्रोफ़ाइल इंस्टॉल करने के लिए वन-क्लिक प्रक्रिया के माध्यम से उनका मार्गदर्शन करता है। इस प्रोफ़ाइल में सुरक्षित स्टाफ WiFi नेटवर्क (WPA3-Enterprise) से कनेक्ट करने के लिए आवश्यक प्रमाणपत्र और सभी सेटिंग्स शामिल होती हैं।
- सुरक्षित कनेक्शन: डिवाइस स्वचालित रूप से ऑनबोर्डिंग नेटवर्क को छोड़ देता है और उचित, एन्क्रिप्टेड स्टाफ नेटवर्क से कनेक्ट हो जाता है। उसके बाद से, भविष्य के सभी कनेक्शन स्वचालित होते हैं।
पूरी प्रक्रिया में एक मिनट से भी कम समय लगता है। यह गारंटी देता है कि आपके नेटवर्क से कनेक्ट होने वाला प्रत्येक व्यक्तिगत डिवाइस ठीक से प्रमाणित है और IT नीति के अनुसार कॉन्फ़िगर किया गया है, वह भी आपके उपयोगकर्ताओं या आपके हेल्पडेस्क के लिए कोई परेशानी पैदा किए बिना।
अपने नेटवर्क की निगरानी करना और खतरों का जवाब देना
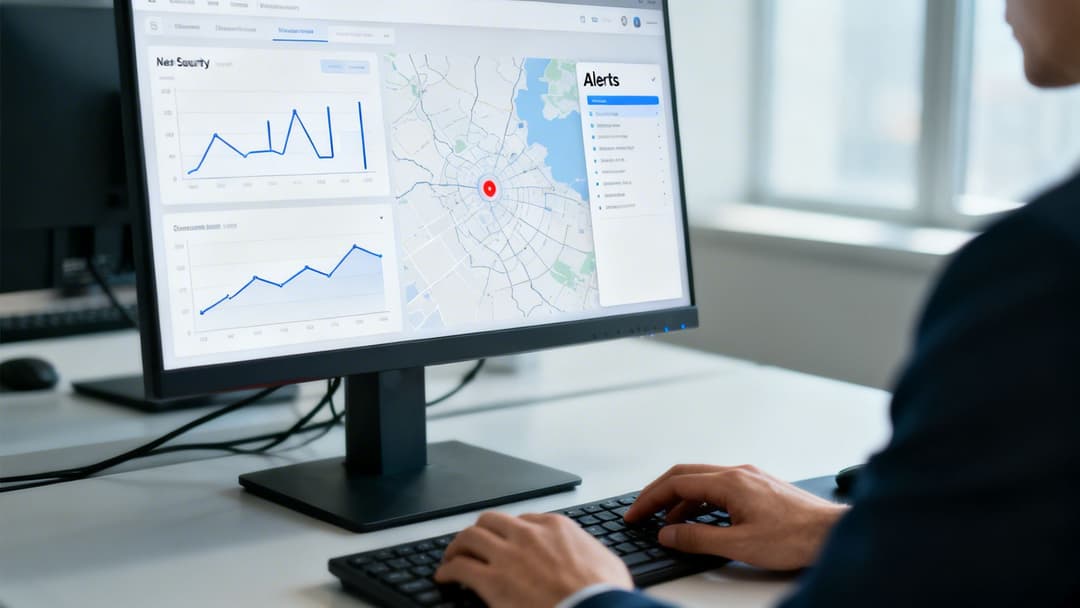
मजबूत ऑथेंटिकेशन और नेटवर्क सेगमेंटेशन को लागू करना एक शानदार शुरुआत है, लेकिन आपके WiFi को सुरक्षित रखना कोई एक बार का काम नहीं है। इसके लिए निरंतर सतर्कता की आवश्यकता होती है। वास्तविक बदलाव विशुद्ध रूप से निवारक मानसिकता से सक्रिय पहचान और प्रतिक्रिया की मानसिकता में होना चाहिए। यह उन खतरों से निपटने के लिए महत्वपूर्ण है जो अनिवार्य रूप से आपके सुरक्षा तंत्र की परीक्षा लेंगे।
यह इस बारे में है कि क्या देखना है और कुछ संदिग्ध सामने आने पर कार्रवाई की एक ठोस योजना क्या होनी चाहिए।
हमलावर लगातार प्रयास करते रहते हैं। यह एक सीधा तथ्य है। सरकारी शोध से पता चलता है कि पिछली रिपोर्टिंग अवधि में यूके के 43% व्यवसायों को साइबर सुरक्षा उल्लंघनों का सामना करना पड़ा। इसका मतलब है कि रिटेल, हॉस्पिटैलिटी और हेल्थकेयर के 600,000 से अधिक संगठनों को उन हमलों का सामना करना पड़ा जो एक नेटवर्क भेद्यता के साथ शुरू हुए थे। यह दर्शाता है कि यह खतरा वास्तव में कितना व्यापक है। इन यूके साइबर सुरक्षा आँकड़ों के बारे में अधिक जानकारी प्राप्त करें।
निगरानी करने योग्य मुख्य मेट्रिक्स और अलर्ट
प्रभावी निगरानी उसी क्षण से शुरू हो जाती है जब आप अपने नेटवर्क प्रबंधन सिस्टम को अजीब व्यवहार को चिह्नित करने के लिए कॉन्फ़िगर करते हैं। आपकी IT टीम के पास कई महत्वपूर्ण वायरलेस सुरक्षा घटनाओं के लिए अलर्ट ट्यून होने चाहिए। ये शुरुआती चेतावनियां किसी हमले को वास्तविक नुकसान पहुंचाने से पहले रोकने का आपका सबसे अच्छा मौका हैं।
सेटअप करने योग्य मुख्य अलर्ट में शामिल हैं:
- दुष्ट एक्सेस पॉइंट (Rogue Access Points): आपके सिस्टम को आपकी कंपनी के SSID का प्रसारण करने वाले किसी भी अनधिकृत AP को तुरंत चिह्नित करना चाहिए। यह "इविल ट्विन" हमले का क्लासिक लक्षण है, जिसे उपयोगकर्ताओं को एक दुर्भावनापूर्ण नेटवर्क से जोड़ने के लिए धोखा देने के लिए डिज़ाइन किया गया है।
- डी-ऑथेंटिकेशन हमले (Deauthentication Attacks): नेटवर्क से जबरन हटाए जा रहे डिवाइसों में अचानक वृद्धि डिनायल-ऑफ-सर्विस (DoS) हमले का संकेत दे सकती है। हमलावर इसका उपयोग व्यवसाय को बाधित करने या डिवाइसों को अपने दुष्ट AP से कनेक्ट करने के लिए मजबूर करने के लिए करते हैं।
- असामान्य ट्रैफ़िक पैटर्न: उन डिवाइसों से अचानक, बड़े डेटा ट्रांसफर के प्रति सतर्क रहें जो आमतौर पर बहुत अधिक डेटा स्थानांतरित नहीं करते हैं, विशेष रूप से यदि यह काम के घंटों के बाहर हो रहा हो। यह एक समझौता किए गए मशीन से डेटा चोरी होने का स्पष्ट संकेत हो सकता है।
एक अच्छी तरह से कॉन्फ़िगर किया गया अलर्टिंग सिस्टम आपके डिजिटल तंत्रिका तंत्र के रूप में कार्य करता है। यह आपको गड़बड़ी होते ही तुरंत सचेत करता है, जिससे आप हफ्तों या महीनों बाद किसी उल्लंघन का पता लगाने के बजाय तेजी और सटीकता से प्रतिक्रिया कर सकते हैं।
WiFi खतरों के लिए एक घटना प्रतिक्रिया योजना
जब कोई अलर्ट आता है, तो आपकी टीम के पास एक स्पष्ट, पूर्व-निर्धारित योजना होनी चाहिए। एक अराजक प्रतिक्रिया केवल आग में घी डालने का काम करती है। एक WiFi - विशिष्ट घटना प्रतिक्रिया चेकलिस्ट वह है जो एक प्रबंधित घटना को पूर्ण संकट से अलग करती है।
आपकी चेकलिस्ट को टीम को इन चरणों के माध्यम से निर्देशित करना चाहिए:
- जांचें और सत्यापित करें: पहला कदम हमेशा खतरे की पुष्टि करना होता है। क्या वह एक वास्तविक दुष्ट AP है, या केवल एक गलत कॉन्फ़िगर किया गया कंपनी डिवाइस है? संदिग्ध सिग्नल के भौतिक स्रोत को सटीक रूप से इंगित करने के लिए अपने नेटवर्क टूल का उपयोग करें।
- खतरे को नियंत्रित करें: एक बार पुष्टि हो जाने पर, तुरंत नियंत्रण ही सब कुछ है। इसका मतलब किसी दुष्ट डिवाइस से जुड़े स्विच पोर्ट को बंद करना हो सकता है या किसी दुर्भावनापूर्ण क्लाइंट के MAC एड्रेस को ब्लॉक करने के लिए अपने प्रबंधन कंसोल का उपयोग करना हो सकता है। इसका लक्ष्य खतरे को अलग करना और उसे फैलने से रोकना है।
- उन्मूलन और पुनर्प्राप्ति: नियंत्रण के बाद, खतरे को अपने पर्यावरण से बाहर निकालने का समय है। इसका मतलब है भौतिक रूप से दुष्ट हार्डवेयर को हटाना, किसी भी समझौता किए गए डिवाइस को साफ़ करना, और यह दोबारा जांचना कि सभी सिस्टम साफ़ हैं।
- सीखें और सुदृढ़ करें: यह सबसे महत्वपूर्ण कदम है। घटना के बाद समीक्षा करें। विश्लेषण करें कि उल्लंघन वास्तव में कैसे हुआ और आप अपने बचाव को मजबूत करने के लिए क्या कर सकते हैं। क्या किसी नीति की अनदेखी की गई थी? क्या आपके सुरक्षा स्टैक में कोई कमी है? अपनी समग्र सुरक्षा स्थिति को बेहतर बनाने के लिए हर घटना को एक सबक के रूप में उपयोग करें।
यह व्यवस्थित दृष्टिकोण एक संभावित संकट को एक प्रबंधनीय घटना में बदल देता है। इससे भी बेहतर, आधुनिक एनालिटिक्स प्लेटफॉर्म, जैसे कि जो Purple के साथ एकीकृत हैं, इस कच्चे सुरक्षा डेटा को मूल्यवान व्यावसायिक इंटेलिजेंस में बदल सकते हैं। कनेक्शन डेटा का विश्लेषण करके, मार्केटिंग और ऑपरेशन्स टीमें फुटफॉल और आगंतुक व्यवहार का वास्तविक अंदाजा लगा सकती हैं, जिससे यह साबित होता है कि WiFi को सुरक्षित करने में किया गया एक मजबूत निवेश पूरे व्यवसाय में एक शक्तिशाली, सकारात्मक रिटर्न दे सकता है।
आपकी WiFi सुरक्षा परिनियोजन चेकलिस्ट
ठीक है, आइए सिद्धांत को व्यवहार में बदलें। हमने जिन भी रणनीतियों पर चर्चा की है वे बेहतरीन हैं, लेकिन वे एक ठोस कार्य योजना के बिना बेकार हैं। यह चेकलिस्ट आपका रोडमैप है, जो आपके WiFi बुनियादी ढांचे को सुरक्षित करने के लिए सब कुछ स्पष्ट, व्यावहारिक कदमों में समेकित करती है।
इसे एक स्तरित सुरक्षा बनाने के रूप में सोचें। यह केवल कुछ स्विचों को चालू करने के बारे में नहीं है; यह एक ऐसी सुरक्षा स्थिति बनाने के बारे में है जो आपके संगठन को बुनियादी स्तर से सुरक्षित करती है।
बुनियादी सुरक्षा और एक्सेस कंट्रोल
सबसे पहली बात, आपको एक मजबूत आधारशिला की आवश्यकता है। इसका मतलब है अपने मुख्य प्रोटोकॉल को लॉक करना और इस पर कड़ी पकड़ बनाना कि कौन, क्या और कैसे एक्सेस कर सकता है।
- WPA3-Enterprise लागू करें: यह आपके स्टाफ नेटवर्क के लिए गैर-परक्राम्य है। यह एन्क्रिप्शन के लिए स्वर्ण मानक है और, इससे भी महत्वपूर्ण बात यह है कि यह पहचान-आधारित प्रमाणीकरण को सक्षम बनाता है जिसकी आपको जोखिम भरे साझा पासवर्ड से आगे बढ़ने के लिए आवश्यकता है। इसे अपना डिफ़ॉल्ट बनाएं।
- 802.1X प्रमाणीकरण लागू करें: यह पूर्व-साझा कुंजियों को हमेशा के लिए छोड़ने का समय है। प्रत्येक उपयोगकर्ता और डिवाइस को आपके नेटवर्क के करीब आने से पहले एक विश्वसनीय निर्देशिका के खिलाफ साबित करने के लिए मजबूर करने के लिए 802.1X का उपयोग करें।
- अपने क्लाउड डायरेक्टरी के साथ एकीकृत करें: अपने WiFi प्रमाणीकरण को सीधे अपने मुख्य पहचान प्रदाता से जोड़ें, चाहे वह Microsoft Entra ID हो या Google Workspace। ऐसा करने से उपयोगकर्ता प्रावधान स्वचालित हो जाता है और, सबसे महत्वपूर्ण बात यह है कि किसी कर्मचारी के कंपनी छोड़ते ही पहुंच तुरंत बंद हो जाती है।
नेटवर्क सेगमेंटेशन और ऑनबोर्डिंग
एक मजबूत नींव तैयार होने के बाद, अगला काम आपके नेटवर्क ट्रैफ़िक को विभाजित करना और नए उपकरणों को कनेक्ट करने के लिए एक सुरक्षित, सरल तरीका बनाना है। यह सब आपके उपयोगकर्ताओं और आपकी IT टीम के लिए काम आसान बनाते हुए संभावित खतरों को नियंत्रित करने के बारे में है।
एक अच्छी तरह से संरचित परिनियोजन चेकलिस्ट कॉन्फ़िगरेशन विचलन और मानवीय त्रुटि के खिलाफ आपका सबसे अच्छा बचाव है। यह निरंतरता और पूर्णता सुनिश्चित करती है, जिससे आपकी सुरक्षा नीति एक व्यावहारिक वास्तविकता में बदल जाती है जो दिन-प्रतिदिन आपके व्यवसाय की रक्षा करती है।
- अलग VLANs बनाएं: यहाँ कोई शॉर्टकट न लें। कर्मचारियों, मेहमानों और IoT उपकरणों के लिए अलग-अलग VLANs के साथ अपने नेटवर्क को विभाजित करना महत्वपूर्ण है। यह हमलावरों को आपके नेटवर्क पर एक से दूसरी जगह जाने से रोकता है और किसी एक क्षेत्र में संभावित उल्लंघन को बड़ी आपदा बनने से रोकता है।
- एक सुरक्षित ऑनबोर्डिंग SSID तैनात करें: BYOD उपकरणों के लिए एक समर्पित, स्व-सेवा वर्कफ़्लो सेट करें। यह उपयोगकर्ताओं को WPA3-Enterprise एक्सेस के लिए अपने व्यक्तिगत फोन और लैपटॉप को स्वयं सुरक्षित रूप से कॉन्फ़िगर करने की अनुमति देता है, जिससे आपका हेल्पडेस्क सपोर्ट टिकटों के पहाड़ के नीचे दबने से बच जाता है।
WiFi को सुरक्षित करने के बारे में अक्सर पूछे जाने वाले प्रश्न
जब आप नेटवर्क सुरक्षा में आमूल-चूल बदलाव कर रहे होते हैं, तो कुछ प्रश्न बार-बार सामने आते हैं। आइए कुछ सबसे आम बाधाओं से निपटें जिनका सामना IT पेशेवरों को अपने एंटरप्राइज WiFi को सुरक्षित करते समय करना पड़ता है।
WPA3-Personal बनाम WPA3-Enterprise
यहाँ वास्तविक अंतर प्रमाणीकरण विधि पर निर्भर करता है, और यह एक अत्यंत महत्वपूर्ण अंतर है।
WPA3-Personal मूल रूप से कंज्यूमर-ग्रेड संस्करण है। यह नेटवर्क से कनेक्ट होने वाले प्रत्येक व्यक्ति और डिवाइस के लिए एक सिंगल पासवर्ड, या प्री-शेयर्ड की (PSK) का उपयोग करता है। हालांकि एन्क्रिप्शन WPA2 से बेहतर है, लेकिन व्यावसायिक उपयोग के लिए यह मौलिक रूप से त्रुटिपूर्ण है क्योंकि यह एक साझा रहस्य पर निर्भर करता है।
दूसरी ओर, WPA3-Enterprise को विशेष रूप से व्यवसायों के लिए बनाया गया है। यह 802.1X प्रोटोकॉल का लाभ उठाता है, जो प्रत्येक उपयोगकर्ता और डिवाइस को Microsoft Entra ID जैसी केंद्रीय निर्देशिका के विरुद्ध व्यक्तिगत रूप से प्रमाणित करने के लिए बाध्य करता है। इसका मतलब है कि प्रत्येक कनेक्शन के पास अपनी विशिष्ट क्रेडेंशियल होती है, जो आपको बारीक नियंत्रण और एक स्पष्ट ऑडिट ट्रेल देती है कि आपके नेटवर्क पर कौन और कब है - ऐसा कुछ जो आप साझा पासवर्ड के साथ बिल्कुल नहीं कर सकते।
पासवर्डलेस अधिक सुरक्षित क्यों है
ईमानदारी से कहें तो: पारंपरिक पासवर्ड सुरक्षा श्रृंखला की सबसे कमजोर कड़ी हैं। वे फ़िशिंग का शिकार होते हैं, चोरी हो जाते हैं, चिपचिपे नोटों पर लिखे जाते हैं, और क्रैक हो जाते हैं। कल्पना की जा सकने वाली सबसे सख्त पासवर्ड नीतियों के साथ भी, आप अभी भी पूर्ण मानव व्यवहार पर दांव लगा रहे हैं, जो हमेशा एक हारने वाला खेल है।
पासवर्ड रहित प्रमाणीकरण, विशेष रूप से डिजिटल प्रमाणपत्रों के साथ EAP-TLS, इस मानवीय जोखिम को पूरी तरह से दरकिनार कर देता है। एक्सेस किसी ऐसी चीज़ द्वारा नहीं दी जाती है जिसे आप जानते हैं (एक पासवर्ड), बल्कि किसी ऐसी चीज़ द्वारा दी जाती है जो आपके पास है - एक विश्वसनीय डिवाइस पर स्थापित एक क्रिप्टोग्राफिक रूप से सुरक्षित प्रमाणपत्र। यह दृष्टिकोण फ़िशिंग और क्रेडेंशियल चोरी से लगभग प्रतिरक्षित है, जो सुरक्षा आश्वासन का कहीं अधिक उच्च स्तर प्रदान करता है।
पुराने IoT उपकरणों को सुरक्षित करना
यह एक ऐसी समस्या है जो हर किसी के पास है। आपके पास पुराने सुरक्षा कैमरे, HVAC सेंसर, या अन्य IoT गैजेट्स हैं जो 802.1X जैसे आधुनिक सुरक्षा प्रोटोकॉल का समर्थन नहीं करते हैं। उन्हें एक साझा पासवर्ड नेटवर्क पर डालना सीधे तौर पर परेशानी को आमंत्रण देना है।
इन लीगेसी उपकरणों को नियंत्रित करने के सर्वोत्तम तरीके में दो-तरफा दृष्टिकोण शामिल है:
- व्यक्तिगत प्री-शेयर्ड कीज़ (iPSK) का उपयोग करें: आपके सभी IoT कचरे के लिए एक ही पासवर्ड के बजाय, आप प्रत्येक व्यक्तिगत डिवाइस के लिए एक अद्वितीय, लंबा और जटिल पासवर्ड असाइन करते हैं। इस तरह, यदि एक डिवाइस से समझौता होता है, तो आप बाकी सब कुछ बाधित किए बिना तुरंत उसका एक्सेस रद्द कर सकते हैं।
- सख्त नेटवर्क सेग्मेंटेशन: यह गैर-परक्राम्य है। सभी IoT उपकरणों को अपने स्वयं के पृथक VLAN पर रहना चाहिए, जो आपके कॉर्पोरेट नेटवर्क से पूरी तरह से अलग हो। वहां से, आप इसके एक्सेस को लॉक कर देते हैं ताकि यह केवल उन विशिष्ट इंटरनेट सर्वरों के साथ संचार कर सके जिनकी इसे कार्य करने के लिए अत्यंत आवश्यकता है, और कुछ नहीं।
यह रणनीति प्रभावी रूप से जोखिम को नियंत्रित करती है। भले ही कोई हमलावर किसी IoT डिवाइस को हैक करने में सफल हो जाए, फिर भी वे एक डिजिटल पिंजरे में फंस जाते हैं जहाँ से बाहर जाने का कोई रास्ता नहीं होता। वे आपके नेटवर्क के उन हिस्सों में प्रवेश नहीं कर सकते जो वास्तव में मायने रखते हैं।
क्या आप पासवर्ड समाप्त करने और अपनी WiFi सुरक्षा को ऑटोमेट करने के लिए तैयार हैं? Purple महीनों के बजाय हफ्तों में ज़ीरो-ट्रस्ट, सर्टिफिकेट-आधारित एक्सेस प्रदान करने के लिए आपके मौजूदा इंफ्रास्ट्रक्चर और Meraki और Aruba जैसे प्रमुख वेंडर्स के साथ आसानी से एकीकृत हो जाता है। https://www.purple.ai पर अधिक जानें



