


Access point security hardening advisor
Evaluate your wireless access point security posture. Audit deauthentication attack resilience, switchport tamper vulnerability, and identity-based 802.1X zero-trust segmentation.
Wireless estate parameters
Hardening audit results
Elevated Riskअनेक टीम सध्या अशाच परिस्थितीत आहेत. Guest WiFi व्यवस्थित सुरू आहे, कर्मचारी कनेक्ट करू शकतात आणि प्रिंटर, टिल्स, स्मार्ट टीव्ही, टॅब्लेट किंवा क्लिनिकल उपकरणे यांसारखी काही अवघड डिव्हाइसेस कशीतरी त्याच वायरलेस नेटवर्कवर चालत आहेत. वरवर पाहता, काहीही बिघडलेले दिसत नाही.
त्यानंतर त्रुटी दिसू लागतात. कोणीतरी नोकरी सोडते आणि तरीही त्यांना सामायिक केलेला पासवर्ड माहित असतो. मल्टि-टेनंट इमारतीतील रहिवासी स्वतःचा राउटर प्लग इन करतो. शारीरिक छेडछाड झाल्यानंतर हॉटेलचा ॲक्सेस पॉइंट रिसेट होतो. जुने IoT उपकरण आधुनिक प्रमाणीकरण वापरू शकत नाही, त्यामुळे नेटवर्क सर्वांसाठी कमकुवत मॉडेलवर परत जाते. WiFi च्या वेगवेगळ्या समस्यांचा संग्रह वाटणारी गोष्ट सहसा एक अंतर्निहित समस्या असते: नेटवर्क अजूनही ओळखीपेक्षा पासवर्डवर जास्त विश्वास ठेवते.
अॅक्सेस पॉइंट सुरक्षा महत्त्वाची आहे कारण अॅक्सेस पॉइंट हा लोक, डिव्हाइसेस आणि तुमच्या व्यावसायिक सिस्टीम्समधील मुख्य दरवाजा आहे. जर तो दरवाजा सामायिक सिक्रेट्स, कॉपी केलेली क्रेडेन्शियल्स आणि सर्वांसाठी एकच अॅक्सेस यावर अवलंबून असेल, तर सुरक्षा कमकुवत होते. जर तो सत्यापित ओळख, डिव्हाइस संदर्भ आणि सेगमेंटेड अॅक्सेसवर अवलंबून असेल, तर तेच वायरलेस नेटवर्क सुरक्षित करणे आणि ऑपरेट करणे सोपे होते.
WiFi चा विचार तुमची बचावाची पहिली फळी म्हणून करा
एक अतिथी चेक-इन करतो, रिसेप्शनवर कार्ड स्कॅन करतो आणि काही सेकंदात WiFi वर जोडला जातो. एक कर्मचारी पेरोल, ईमेल आणि अंतर्गत ॲप्सपर्यंत पोहोचण्यासाठी त्याच वायरलेस इस्टेटचा वापर करतो. बॅक ऑफिसमधील प्रिंटर जुन्या पद्धतीने कनेक्ट होतो कारण तो नवीन मानकांना समर्थन देऊ शकत नाही. वापरकर्त्याच्या बाजूने, हे सामान्य वाटते. नेटवर्कच्या बाजूने, याचा अर्थ असा होतो की एक ॲक्सेस लेअर सामायिक केलेल्या पासवर्डसाठी तयार केलेल्या साधनांसह पूर्णपणे भिन्न ट्रस्ट निर्णय पूर्ण करण्याचा प्रयत्न करत आहे.
म्हणूनच WiFi कडे वेगळ्या पातळीवर लक्ष देणे आवश्यक आहे. हे केवळ कनेक्टिव्हिटी नाही. हा असा बिंदू आहे जिथे लोक, डिव्हाइस आणि पॉलिसी प्रथम तुमच्या व्यावसायिक सिस्टीमशी जोडल्या जातात. कॉम्स रूममध्ये लपवून ठेवलेल्या वायर सॉकेटच्या विपरीत, वायरलेस सिग्नल कार पार्क, कॉरिडॉर, शेजारील कार्यालये आणि सार्वजनिक क्षेत्रांपर्यंत पोहोचतो. तुमची संरक्षणाची पहिली ओळ हीच सर्वात जास्त उघडी पडलेली ओळ असते.
वायरलेसमुळे जोखीम का बदलते
अॅक्सेस पॉइंट हा मागच्या बाजूला मास्टर की कॅबिनेट असलेल्या फ्रंट डेस्कसारखा काम करतो. डेस्कवरील व्यक्तीला हे माहित असणे आवश्यक आहे की कोण विचारत आहे, त्यांना कशापर्यंत पोहोचण्याची परवानगी दिली पाहिजे आणि त्यांना इतर पाहुण्यांपासून आणि कर्मचाऱ्यांपासून दूर ठेवले पाहिजे की नाही. जर प्रत्येकजण एकच पासवर्ड सादर करत असेल, तर डेस्क कोणताही अर्थपूर्ण निर्णय घेऊ शकत नाही. ते केवळ याची पुष्टी करू शकते की कोणालातरी ते सामायिक सिक्रेट माहित आहे.
त्यामुळे एक तांत्रिक आणि एक ऑपरेशनल समस्या निर्माण होते.
पासवर्ड-केंद्रित मॉडेलमुळे अतिशय वेगळ्या प्रकारच्या युज केसेस एकाच बादलीत एकत्र होतात. पाहुण्यांना थोड्या काळासाठी इंटरनेट प्रवेश आवश्यक असतो. कर्मचाऱ्यांना त्यांच्या भूमिकेशी आणि सिंगल साइन-ऑनशी जोडलेला प्रवेश आवश्यक असतो. जुन्या उपकरणांना कठोरपणे नियंत्रित केलेल्या अपवादांची आवश्यकता असू शकते. मल्टि-टेनंट साइट्सना संस्थांमध्ये स्पष्ट सीमा असलेले एकच भौतिक वायरलेस इस्टेट आवश्यक असते. हे स्वतंत्र WiFi प्रकल्प असल्यासारखे वाटू शकतात, परंतु ते सहसा एकाच मूळ कारणाकडे बोट दाखवतात: नेटवर्क अद्याप ओळखीऐवजी पासवर्डवर विश्वास ठेवत आहे.
याचा व्यावहारिक परिणाम लवकरच दिसून येतो:
- ऑफबोर्डिंग कठीण राहते: प्रवेश अनेकदा सामायिक की बदलण्यावर आणि नंतर एकेक करून उपकरणे पुन्हा जोडण्यावर अवलंबून असतो.
- वापरकर्त्याचा अनुभव विसंगत होतो: कर्मचाऱ्यांकडे व्यावसायिक ॲप्ससाठी एक लॉगिन आणि WiFi साठी वेगळी प्रक्रिया असू शकते.
- पॉलिसीची अंमलबजावणी कमकुवत होते: नेटवर्कला पाहुणे, क्लिनिशियन, कंत्राटदार आणि प्रिंटर यांमधील फरक ओळखणे कठीण जाते.
- सामायिक वातावरणावर नियंत्रण ठेवणे कठीण होते: कोणत्याही स्पष्ट ओळख मर्यादांशिवाय एकाच मालमत्तेला वेगवेगळ्या संस्था, रहिवासी किंवा विभागांना सपोर्ट करावा लागतो.
व्यावहारिक नियम: जर अनेक वापरकर्ते आणि उपकरणांचे प्रकार एकाच क्रेडेन्शियलसह प्रवेश करत असतील, तर नेटवर्क पासवर्ड ओळखत आहे, एखादी व्यक्ती किंवा उपकरण नाही.
या संदर्भात, Purple दृष्टीकोन मॉडेल अधिक सुस्पष्ट बनवतो. ओळख-आधारित प्रवेश नेटवर्कला प्रवेशद्वारावर विचारण्यासाठी एक चांगला प्रश्न देतो. "तुम्हाला पासवर्ड माहित आहे का?" असा नाही, तर "तुम्ही कोण आहात, तुम्ही कोणते उपकरण वापरत आहात आणि तुम्हाला काय करण्याची परवानगी दिली पाहिजे?" एकदा WiFi ओळखीशी जोडले गेले की, अतिथी प्रवेश, कर्मचारी SSO, जुने उपकरण ऑनबोर्डिंग आणि मल्टि-टेनंट वेगळे करणे हे अवघड अपवाद राहत नाहीत. ते एकाच ट्रस्ट मॉडेलचे वेगवेगळे पॉलिसी परिणाम बनतात.
तो बदल सुरक्षेसाठी महत्त्वाचा आहे, परंतु तो दैनंदिन कामकाजासाठी देखील महत्त्वाचा आहे. हेल्पडेस्क टीम्स क्रेडेंशियल्स बदलण्यात कमी वेळ घालवतात. कर्मचाऱ्यांना अधिक सुसंगत साइन-इन अनुभव मिळतो. पाहुणे अंतर्गत सिस्टम्सच्या जवळ न जाता इंटरनेट वापरू शकतात. इतर सर्वांसाठी ऍक्सेस कमकुवत न करता जुनी उपकरणे नियंत्रित केली जाऊ शकतात. हे मॉडेल व्यवहारात कसे कार्य करते याच्या अधिक सविस्तर माहितीसाठी, हे guide to secure wireless networking पहा.
मजबूत ऍक्सेस पॉईंट सुरक्षितता एका सोप्या कल्पनेने सुरू होते. तुमच्या WiFi ने केवळ पासवर्ड असणेच नाही तर ओळख देखील ओळखली पाहिजे.
तुमच्या वायरलेस नेटवर्कवर दबा धरून बसलेले सामान्य धोके
एकदा का तुम्ही WiFi कडे अदृश्य जादू म्हणून पाहणे थांबवले आणि त्याकडे एक सार्वजनिक दरवाजा म्हणून पाहू लागलात, की बहुतेक वायरलेस धोके समजून घेणे सोपे होते. रेंजमधील कोणीही दरवाजा उघडण्याचा प्रयत्न करू शकते. चांगले एक्सेस पॉइंट सुरक्षा हे सुनिश्चित करते की केवळ योग्य लोकच आत प्रवेश करतील आणि तेही केवळ योग्य खोल्यांमध्ये.
बनावट ॲक्सेस पॉइंट्स आणि इव्हिल ट्विन्स
तुमच्या वातावरणात किंवा त्याजवळ ब्रॉडकास्ट करणारे कोणतेही अनधिकृत वायरलेस डिव्हाइस म्हणजे rogue access point होय. काहीवेळा हे दुर्भावनायुक्त असते. तर काहीवेळा कर्मचारी चांगल्या हेतूने खराब कव्हरेज "दुरुस्त" करण्यासाठी स्वस्त राऊटर प्लग इन करतो. दोन्ही बाबतीत, यामुळे दुसरा, अनमॅनेज्ड मुख्य दरवाजा तयार होतो.
evil twin हा आणखी वाईट प्रकार आहे. हे एक बनावट नेटवर्क असते जे तुमच्या कायदेशीर SSID सारखेच दिसण्यासाठी डिझाइन केलेले असते जेणेकरून युझर्स चुकून त्याला कनेक्ट होतील. एकदा त्यांनी कनेक्ट केले की, आक्रमणकर्ता ट्रॅफिकवर लक्ष ठेवू शकतो, त्यांना बनावट लॉगिन पेजेसवर पाठवू शकतो किंवा सेवेमध्ये व्यत्यय आणू शकतो.
यूकेमध्ये, अनधिकृत ऍक्सेस पॉईंट्स हे शहरी व्यावसायिक वातावरणातील आढळलेल्या 28% वायरलेस हस्तक्षेपाच्या घटनांसाठी कारणीभूत आहेत, ज्यामुळे अनधिकृत चॅनेल ओव्हरलॅप आणि डी-ऑथेंटिकेशनच्या पूरस्थितीमुळे WPA2 नेटवर्क्समध्ये थेट 15 - 20% पॅकेट गळती होते, असे Ofcom मॉनिटरिंग डेटाचा हवाला देणाऱ्या Splunk च्या ऍक्सेस पॉईंट सुरक्षा विहंगावलोकन मध्ये नमूद केले आहे. एखाद्या ठिकाणच्या ऑपरेटरसाठी, ही केवळ सुरक्षेची चिंता नाही. यामुळे चेकआउटचा खराब अनुभव, हँडहेल्ड उपकरणे हँग होणे, गेस्ट सेशन्स खंडित होणे आणि सपोर्ट टीम्सना "WiFi स्लोनेस" सारख्या तक्रारींचा सामना करावा लागतो, जो प्रत्यक्षात हस्तक्षेप आणि तोतयागिरीचा प्रकार असतो.
पॅकेट स्निफिंग आणि उघड झालेली ट्रॅफिक
पॅकेट स्निफिंग ऐकायला जरी वेगळे वाटत असले, तरी त्याची संकल्पना सोपी आहे. जर ट्रॅफिक योग्यरित्या सुरक्षित नसेल, तर जवळपास असलेली एखादी व्यक्ती हवेतून प्रवास करणारा डेटा पाहू शकते, जसे की गर्दीच्या लॉबीमध्ये चाललेले संभाषण चोरून ऐकणे. तुमचे नेटवर्क जितके जुन्या सुरक्षा मोड्सवर किंवा शेअर्ड क्रेडेंशियल्सवर अवलंबून असेल, तितकीच तिथे चोरून ऐकण्याची आणि सेशनचा गैरवापर होण्याची शक्यता जास्त असते.
वाचकांचा अनेकदा गोंधळ होतो. ते असे गृहीत धरतात की केवळ HTTPS मुळे ही समस्या सुटते. यामुळे मदत होते, परंतु हे योग्य वायरलेस ऑथेंटिकेशनची जागा घेऊ शकत नाही. वापरकर्ते योग्य नेटवर्कशी जोडले गेले आहेत की नाही, ट्रॅफिक सुरुवातीपासूनच एनक्रिप्टेड आहे की नाही आणि उपकरणे एकमेकांपासून सुरक्षितपणे वेगळी ठेवली आहेत की नाही, हे अजूनही WiFi सुरक्षिततेवरच अवलंबून असते.
एक सुरक्षित वेबसाईट कमकुवत वायरलेस प्रवेश प्रक्रियेची कसर भरून काढू शकत नाही.
डी-ऑथेंटिकेशन हल्ले आणि सक्तीने डिस्कनेक्ट करणे
deauthentication attack व्यवस्थापन फ्रेम्स बनावट करून वापरकर्त्यांना वायरलेस नेटवर्कवरून बाहेर काढतो. केवळ एवढेच करणे देखील विस्कळीत करणारे आहे. बनावट SSID शी जोडल्यास, ते एक जाळे बनते. वापरकर्ते वैध नेटवर्कवरून बाहेर पडतात, त्राग्याने पुन्हा कनेक्ट होतात आणि त्याऐवजी हल्लेखोराच्या नेटवर्कवर पोहोचतात.
असे घडत असल्याचे दर्शवणारी तीन चिन्हे:
- वापरकर्ते एका विशिष्ट भागात अचानक डिस्कनेक्ट झाल्याची तक्रार करतात तर वायर असलेले नेटवर्क ठीक चालत असते.
- डिव्हाइसेस वारंवार त्याच SSID ला जोडली जातात पण कार्यक्षमता अस्थिर राहते.
- सपोर्ट तिकिटे व्यस्त वेळेत जास्त येतात जेव्हा गर्दीच्या रेडिओ स्पेसमुळे हस्तक्षेपाचे कारण शोधणे कठीण होते.
सुरक्षित SSID डिझाइन, विभाजन आणि पॉलिसी पर्यायांच्या सखोल कार्यात्मक माहितीसाठी, Purple चे सुरक्षित वायरलेस नेटवर्किंग चे मार्गदर्शक हा एक उपयुक्त संदर्भ आहे.
WiFi सुरक्षा मानकांचे स्पष्टीकरण
वायरलेस सुरक्षिततेची संज्ञा लोकांना नापसंत वाटते कारण ती संक्षिप्त रूपांच्या ढीगात येते. WEP, WPA2, WPA3, PSK, SAE, 802.1X, EAP-TLS. प्रत्येक काय दुरुस्त करण्याचा प्रयत्न करत आहे हे तुम्ही डीकोड केल्यास, चित्र बरेच सोपे होते.
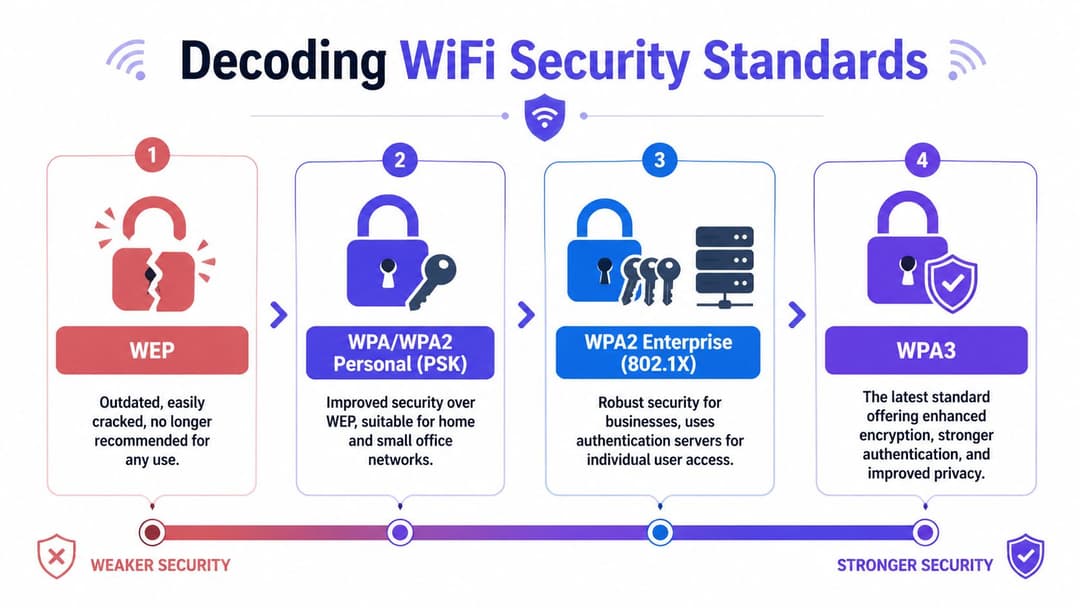
तुटलेल्या कुलूपांपासून ते मजबूत दरवाजांपर्यंत
WEP अप्रचलित आहे. ते अशा प्रकारात मोडते ज्याच्या घराच्या मुख्य दरवाजाचे कुलूप कसे उघडावे हे प्रत्येकाला माहित असते. जर तुम्हाला ते अजूनही एखाद्या उपकरणावर आढळले, तर योग्य उत्तर ते बदलणे किंवा वेगळे करणे हे आहे, त्याच्याशी जुळवून घेणे नाही.
WPA मुळे WEP मध्ये सुधारणा झाली, परंतु हे खूप जुने आहे त्यामुळे तुम्ही याच्या आधारे आधुनिक एंटरप्राइझ डिझाइन तयार करू नये.
WPA2 हे अनेक संस्थांसाठी दीर्घकाळ चालणारे मानक बनले आहे. हे अजूनही सामान्य आहे, परंतु WPA2 च्या आत एक महत्त्वाचा फरक आहे:
- WPA2-Personal प्री-शेअर की वापरते, जी सहसा सर्वांसाठी एकच पासवर्ड असते.
- WPA2-Enterprise वैयक्तिक प्रमाणीकरण वापरते, सामान्यतः 802.1X द्वारे.
ती भिन्नता स्वतः WPA2 लेबलपेक्षा जास्त महत्त्वाची आहे. एक मॉडेल गुप्त गोष्टीचे प्रमाणीकरण करते. दुसरे मॉडेल व्यक्ती किंवा उपकरणाचे प्रमाणीकरण करते.
Personal विरुद्ध Enterprise
बऱ्याच खरेदीदारांना वाटते की "Enterprise" म्हणजे महागडे साहित्य. प्रत्यक्षात, याचा अर्थ एक वेगळे विश्वास मॉडेल असा आहे.
PSK किंवा प्री-शेअर्ड की सह, प्रत्येकजण एकच पासवर्ड माहित असल्याचा पुरावा देऊन प्रवेश मिळवतो. जर पासवर्ड लीक झाला, तर कनेक्ट होणारी व्यक्ती सध्याची कर्मचारी आहे, माजी कंत्राटदार आहे की एखाद्या अतिथीकडून कोड मिळालेले एखादे यादृच्छिक उपकरण आहे, हे ओळखण्याचा नेटवर्ककडे कोणताही मार्ग नसतो.
802.1X सह, प्रत्येक कनेक्शन वैयक्तिकरित्या तपासले जाते. बाजूच्या दरवाजावर एकच कोड असणारे ठिकाण आणि प्रत्येक व्यक्तीचे आयडी कार्ड तपासणारा कर्मचारी असलेला मुख्य दरवाजा यामधील फरकाचा विचार करा. ही प्रणाली एका वापरकर्त्याला अनुमती देऊ शकते, दुसऱ्याला नाकारू शकते, तिसऱ्याला मर्यादित नेटवर्क सेगमेंटमध्ये ठेवू शकते आणि त्या निर्णयाची योग्य नोंद करू शकते.
येथे व्यावहारिक तुलना दिली आहे.
| मॉडेल | सुरक्षा पातळी | प्रमाणीकरण पद्धत | व्यवस्थापन गुंतागुंत | आदर्श वापर प्रकरण |
|---|---|---|---|---|
| WEP | कमी | स्टॅटिक शेअर केलेली की | व्यवस्थापित करण्यास सोपे, चालवण्यासाठी असुरक्षित | काहीही नाही. ताबडतोब बदला किंवा वेगळे करा |
| WPA किंवा WPA2 Personal PSK | मध्यम | शेअर केलेला पासवर्ड | सुरुवातीला सोपे, काळासोबत कठीण | लहान, कमी-जोखमीचे वातावरण आणि तात्पुरता वापर |
| WPA2 Enterprise 802.1X | उच्च | प्रति-वापरकर्ता किंवा प्रति-डिव्हाइस प्रमाणीकरण | सुरुवातीचा सेटअप अधिक कठीण, दीर्घकाळासाठी सोपे | कर्मचारी, नियमन केलेले वातावरण, व्यवसायासाठी अत्यंत महत्त्वाचे WiFi |
| WPA3 | उच्च ते अतिशय उच्च | मजबूत संरक्षणासह आधुनिक प्रमाणीकरण | मोड आणि डिव्हाइस सपोर्टवर अवलंबून असते | नवीन उपयोजन आणि सुरक्षेवर लक्ष केंद्रित करणारे बदल |
802.1X प्रत्यक्षात काय करते
802.1X चे स्पष्टीकरण बहुधा असे दिले जाते जसे की प्रत्येकजण आधीपासूनच लॅब चालवत आहे. साध्या भाषेतील आवृत्ती अधिक चांगली आहे. ही एक गेटकीपर फ्रेमवर्क आहे जी डिव्हाइसला सामान्य नेटवर्क ऍक्सेस मिळण्यापूर्वी क्रेडेंशियल्स तपासते. हे क्रेडेंशियल्स युझरनेम आणि पासवर्ड, सर्टिफिकेट किंवा आयडेंटिटी प्रदाता वर्कफ्लोमधून येऊ शकतात.
म्हणूनच 802.1X व्यावसायिक वातावरणासाठी अगदी योग्य आहे:
- हे समूह गुपितांऐवजी वैयक्तिक जबाबदारीला सक्षम करते.
- हे ॲक्सेसला ओळखीशी जोडते जेणेकरून कर्मचारी, अतिथी आणि डिव्हाइस एकाच नेटवर्क पातळीवर येणार नाहीत.
- हे ऑफबोर्डिंग अधिक सुलभ करते कारण सर्व ठिकाणी प्रत्येक पासवर्ड बदलण्याऐवजी थेट ओळख स्तरावर ॲक्सेस रद्द केला जाऊ शकतो.
उपयोजन पर्यायांची तुलना करणाऱ्या वाचकांसाठी, Purple चे WPA and WPA2 Enterprise वरील स्पष्टीकरण एक उपयुक्त कार्यात्मक फ्रेमिंग प्रदान करते.
आर्किटेक्टचे मत: WiFi सुरक्षिततेमधील सर्वात मोठे अपग्रेड हे सायफरचे नाव नाही. हे सामायिक विश्वासाकडून प्रति-वापरकर्ता आणि प्रति-उपकरण विश्वासाकडे जाणे आहे.
WPA3 का महत्त्वाचे आहे
WPA3 अनेक मार्गांनी वायरलेस संरक्षणात सुधारणा करते, परंतु त्यापैकी सर्वात व्यावहारिक म्हणजे पर्सनल मोडमध्ये पासवर्डचा अंदाज घेणाऱ्या हल्ल्यांविरुद्ध हे जे कार्य करते ते आहे. हे WPA2-PSK मध्ये वापरल्या जाणाऱ्या जुन्या हँडशेक मॉडेलऐवजी SAE, म्हणजेच Simultaneous Authentication of Equals चा वापर करते.
हे महत्त्वाचे आहे कारण जुन्या मॉडेलमुळे आक्रमणकर्त्यांना डेटा गोळा करण्याची आणि ऑफलाइन पासवर्डचा अंदाज लावण्याची अधिक संधी मिळत असे. WPA3-SAE हे अधिक कठीण बनवते. थोडक्यात सांगायचे तर, हे पासवर्डचा अंदाज लावण्याचा खर्च वाढवते आणि इंटरसेप्ट केलेल्या हँडशेकची उपयुक्तता कमी करते.
शक्य असेल तिथे, कर्मचारी आणि व्यवस्थापित व्यवसाय प्रवेशासाठी WPA3-Enterprise वापरा. अतिथी आणि संक्रमणकालीन वातावरणासाठी WPA3 वैशिष्ट्ये विचारपूर्वक वापरा. जुनी उपकरणे अद्याप तडजोड करण्यास भाग पाडत असल्यास, त्या तडजोडी संपूर्ण नेटवर्कवर लागू करण्याऐवजी विशिष्ट मर्यादेत ठेवा.
मानकांच्या चर्चेतील सुप्त सापळा
केवळ मानकेच ऍक्सेस पॉईंट सुरक्षिततेची हमी देत नाहीत. तुम्ही आधुनिक हार्डवेअर खरेदी करू शकता, नवीन मोड सक्षम करू शकता आणि तरीही संस्था सामायिक क्रेडेन्शियल्स, कमकुवत ऑनबोर्डिंग आणि व्यापक लॅटरल ऍक्सेस वापरत राहिल्यास तुमचा विश्वास कमकुवत होऊ शकतो.
म्हणूनच मानके ही साधने म्हणून वाचली पाहिजेत, परिणाम म्हणून नाही. WPA3, 802.1X, प्रमाणपत्रे आणि विभाजन केवळ तेव्हाच फायदेशीर ठरतात जेव्हा ते अधिक स्पष्ट ओळख मॉडेलला समर्थन देतात.
ओळख-आधारित प्रवेशासह पासवर्डच्या पलीकडे जाणे
एक अभ्यागत क्लायंटच्या मीटिंगसाठी येतो, नवीन कर्मचारी पहिल्याच दिवशी लॅपटॉप सुरू करतो, कंत्राटदाराला साइट सर्वेक्षणासाठी तात्पुरता ॲक्सेस हवा असतो आणि रिसेप्शनवरील स्मार्ट डिस्प्ले संपूर्ण महिनाभर ऑनलाइन राहावा लागतो. जर हे चारही घटक सामायिक WiFi पासवर्डवर अवलंबून असतील, तर नेटवर्क अतिशय भिन्न ओळखींना जणू काही ते एकच की असलेले एकच व्यक्ती असल्यासारखे वागवत आहे.
अनेक वायरलेस वातावरणातील हीच मुख्य कमजोरी आहे. समस्या केवळ पासवर्डच्या मजबुतीची नाही. त्यामागील जुने मॉडेल ही खरी समस्या आहे. पासवर्ड-केंद्रित WiFi हे सुरक्षेला एका पुन्हा वापरता येणाऱ्या गुपितापुरते मर्यादित करते, जरी व्यवसायाला अतिथी, कर्मचारी, अनमॅनेज्ड डिव्हाइस आणि एकाच इमारतीमधील भाडेकरू यांमध्ये फरक करणे आवश्यक असते.
ओळख-आधारित प्रवेश एका चांगल्या प्रश्नाने सुरू होतो. "तुम्हाला पासवर्ड माहित आहे का?" असे विचारण्याऐवजी, नेटवर्क विचारते, "तुम्ही कोण आहात, तुम्ही कोणते उपकरण वापरत आहात आणि तुम्हाला कुठपर्यंत पोहोचण्याची परवानगी दिली पाहिजे?" हा बदल कार्यात्मकदृष्ट्या महत्त्वाचा आहे. हे हेल्पडेस्क रिसेट कमी करते, अनपेक्षित अतिरिक्त प्रवेश मर्यादित करते आणि ऑफबोर्डिंग जलद करते कारण प्रवेश सामायिक क्रेडेंशियल बदलण्याची वाट पाहण्याऐवजी थेट ओळख रेकॉर्ड्सचे अनुसरण करू शकतो.
पाहुण्यांचा प्रवेश अनामित न राहता सोपा वाटायला हवा
पारंपारिक अतिथी WiFi मुळे सहसा एक विचित्र तडजोड करावी लागते. एका सामायिक पासवर्डसह ते सोपे बनवा आणि तुम्ही जबाबदारी गमावाल. क्लिष्ट पोर्टल पायऱ्या जोडा आणि अतिथीने ब्राउझर उघडण्यापूर्वीच वापरकर्त्याच्या अनुभवावर परिणाम होतो.
रिसेप्शनवर पासवर्ड देण्याऐवजी पाहुण्यांच्या ऍक्सेसला एका हलक्या आयडेंटिटी सिग्नलशी जोडणे हा एक चांगला दृष्टीकोन आहे. Passpoint आणि OpenRoaming हे जुन्या सार्वजनिक WiFi च्या सवयींपेक्षा मोबाईल रोमिंग करारांसारखे अधिक कार्य करतात. एखादा ओळखीचा युजर किंवा विश्वसनीय उपकरण कमी त्रासासह कनेक्ट होऊ शकते आणि नेटवर्क तरीही पहिल्या कनेक्शनपासून योग्य सीमा लागू करू शकते. इंटरनेट ऍक्सेस अंतर्गत व्यवसाय सिस्टम्सपासून वेगळा राहतो कारण पॉलिसी आयडेंटिटी आणि संदर्भाचे अनुसरण करते, कोणत्याही व्यापक SSID-स्तरीय गृहीतकाचे नाही.
हा व्यवहारातील Purple मार्ग आहे. अतिथी ऑनबोर्डिंग हे कमकुवत नियंत्रणे असलेल्या विशेष अपवादाऐवजी उर्वरित इस्टेटसारख्याच ट्रस्ट मॉडेलचा भाग बनते.
कर्मचार्यांचे WiFi देखील इतर सर्व गोष्टींप्रमाणेच समान ओळख सत्याचे पालन करणारे असावे
कर्मचार्यांचा अॅक्सेस अनेकदा पासवर्ड-आधारित WiFi च्या मर्यादा स्पष्टपणे उघड करतो. सामायिक प्री-शेअर्ड की टीम्समध्ये पसरतात, अनमॅनेज्ड डिव्हाइसेसवर रेंगाळतात आणि भूमिका बदलल्यानंतरही बऱ्याच काळापर्यंत वैध राहतात. याचा परिणाम कोणत्याही IT टीमला परिचित आहे. मॅन्युअल अपवाद ढीग होत जातात, अॅक्सेस पुनरावलोकने केवळ अंदाज ठरतात आणि वायरलेस पॉलिसी अॅप्लिकेशन्ससाठी आधीच वापरल्या जाणाऱ्या डिरेक्टरी आणि SSO सिस्टीम्सपासून दूर जाते.
आयडेंटिटी-बॅक असलेला ऍक्सेस ही विसंगती दूर करतो. वायरलेस नेटवर्क जर Entra ID, Okta, किंवा Google Workspace चा मुख्य स्त्रोत म्हणून वापर करू शकत असेल, तर सामील होणारे, बदलणारे आणि सोडणारे युजर्स त्याच आयडेंटिटी लाईफसायकलद्वारे व्यवस्थापित केले जातात जे आधीच इतरत्र वापरले जात आहेत. WiFi हे क्रेडेंशियल्सचे एक वेगळे बेट न राहता संस्थेच्या ऍक्सेस रचनेचा एक भाग म्हणून काम करू लागते. Purple चे network access control solutions चे मार्गदर्शक हे स्पष्ट करते की हे पॉलिसी मॉडेल नेटवर्कच्या काठावर कसे कार्य करते.
वापरकर्त्यांना फरक जाणवतो. ओळखीच्या साइन-इन पॅटर्नशी जुळणारी सुरक्षा ही आणखी एका पासवर्ड प्रॉम्प्टपेक्षा अधिक विश्वासार्ह वाटते. आधी सांगितल्याप्रमाणे, मल्टी-फॅक्टर ऑथेंटिकेशनबद्दलचे लोकांचे दृष्टिकोन हे दर्शवतात की दृश्यमान, सु-डिझाइन केलेली सुरक्षा वापरकर्त्यांच्या डेटाची काळजी घेते. तोच नियम वायरलेस नेटवर्कवर देखील लागू होतो.
लेगसी आणि सामायिक वातावरणात देखील ओळखीच्या समस्या उद्भवतात
जुने प्रिंटर, IoT सेन्सर, स्कॅनर आणि बिल्डिंग सिस्टीम हे सहसा कर्मचारी किंवा अतिथी यांच्या श्रेणीत अचूकपणे बसत नाहीत. मल्टी-टेनंट साइट्स याच आव्हानाचे दुसरे स्वरूप तयार करतात. एकच एक्सेस पॉइंट नेटवर्क अनेक संस्थांना सेवा देऊ शकते, ज्यामध्ये प्रत्येकाला वेगळेपण, ऑडिट करण्याची क्षमता आणि वेगवेगळ्या धोरणांची आवश्यकता असते.
पासवर्ड हा तपशील व्यक्त करू शकत नाही. ओळख करू शकते.
जुन्या उपकरणांसाठी, ओळख ही प्रमाणपत्रे, डिव्हाइस प्रोफाईल, नियंत्रण उपाय म्हणून MAC-आधारित पॉलिसी किंवा उपकरणाच्या मर्यादित प्रवेशासाठी समर्पित ऑनबोर्डिंग प्रवाहावरून ठरवली जाऊ शकते. मल्टि-टेनंट वातावरणासाठी, प्रत्येक संस्थेला एकाच सामायिक ट्रस्ट मॉडेलवर सक्ती न करता, ओळख ही भाडेकरू, वापरकर्ता गट, उपकरणाचा प्रकार आणि वेळेनुसार पॉलिसी ठरवण्याची परवानगी देते. हे लॉजिक भौतिक प्रवेश प्रणालीसारखेच आहे. एखाद्या इमारतीने प्रत्येक अभ्यागत, स्वच्छता कर्मचारी, कर्मचारी आणि पुरवठादाराला एकच मास्टर की देऊ नये. Wilcox Door Service प्रवेश नियंत्रण मार्गदर्शिका भौतिक जगात देखील हाच नियम दाखवते. प्रवेश हा भूमिका, स्थान आणि कालावधीशी जुळणारा असावा.
एक मूळ समस्या, एक सोपा मॉडेल
अतिथी घर्षण, अवाजवी SSO मधील अंतर, नाजूक IoT ऑनबोर्डिंग आणि भाडेकरू वेगळे करणे हे सहसा स्वतंत्र वायरलेस समस्यांसारखे वाटतात. ते सहसा एकाच डिझाइनच्या निवडीचे लक्षण असतात. नेटवर्क अजूनही ओळखीपेक्षा पासवर्डवर जास्त विश्वास ठेवते.
आयडेंटिटी-आधारित ऍक्सेस त्याऐवजी प्रत्येक वापरकर्ता, प्रत्येक डिव्हाइस आणि प्रत्येक रोलनुसार निर्णय घेतो. अतिथीला केवळ-इंटरनेट ऍक्सेस मिळतो. कर्मचाऱ्याला त्याच्या रोलशी संबंधित संसाधने मिळतात. कंत्राटदाराला वेळेचे बंधन असलेली पॉलिसी मिळते. जुन्या डिव्हाइसला नेटवर्कचा मोठा हिस्सा मिळण्याऐवजी, त्याला आवश्यक असलेला अत्यंत मर्यादित मार्ग मिळतो.
म्हणूनच आधुनिक ॲक्सेस पॉईंट सुरक्षा या दिशेने वाटचाल करत आहे. ही केवळ एक चांगली लॉगिन पद्धत नाही. तर तो गेस्ट ॲक्सेस, स्टाफ SSO, जुनी उपकरणे (legacy support) आणि मल्टि - भाडेकरू (multi-tenant) नियंत्रण एकाच सुरक्षा मॉडेलखाली आणण्याचा मार्ग आहे, जो संस्थांच्या कामकाजाच्या पद्धतीशी जुळतो.
एक Enterprise-Grade ॲक्सेस पॉइंट डिप्लॉयमेंट चेकलिस्ट
बहुतांश ऍक्सेस पॉईंट सुरक्षा त्रुटी प्रगत हॅकिंगमुळे सुरू होत नाहीत. त्या साध्या शॉर्टकटने सुरू होतात. डीफॉल्ट क्रेडेंशियल्स तसेच ठेवले जातात. फर्मवेअर जुनेच राहते. अतिथी आणि कर्मचारी ट्रॅफिक त्यांच्या गरजेपेक्षा जास्त एकत्र येते. भौतिकरित्या सहज उपलब्ध असलेले एखादे डिव्हाइस रीसेट किंवा काढून टाकले जाते. याचे उत्तर कोणतीही एक जादुई सेटिंग नाही. तर ते शिस्तबद्ध डिप्लॉयमेंट आहे.
सर्वात जास्त बिघडणाऱ्या मूलभूत गोष्टींपासून सुरुवात करा
चेकलिस्टवरील पहिली गोष्ट अत्यंत सोपी आहे. व्हेंडरचे डिफॉल्ट तपशील त्वरित बदला. UK NCSC च्या 2025 च्या वायरलेस सुरक्षा मूल्यांकनानुसार असे समोर आले आहे की, पॅच न केलेल्या ऍक्सेस पॉईंट्समधील डिफॉल्ट क्रेडेंशियलच्या त्रुटींमुळे आरोग्य सेवा आणि मल्टि-टेनंट निवासी क्षेत्रातील 42% हॅक झालेल्या गेस्ट नेटवर्क्सना चालना मिळते, आणि न बदललेले व्हेंडर PSKs 85% वेगाने ब्रूट-फोर्स प्रवेश सुलभ करतात, ज्याचा सारांश या वायरलेस ऍक्सेस सुरक्षा पॉलिसी संसाधनात दिला आहे. जर एखादे नेटवर्क अजूनही मूळ क्रेडेंशियल्सवर अवलंबून असेल, तर त्यावरील प्रत्येक प्रगत नियंत्रण कमकुवत पायावर उभे असते.
त्यानंतर अपडेट शिस्तीकडे लक्ष द्या. एक्सेस पॉइंट्स हे इन्फ्रास्ट्रक्चर आहेत, परंतु तरीही ते सॉफ्टवेअर-डिफाइंड सिस्टीम्स आहेत ज्यामध्ये त्रुटी, पॅच सायकल्स आणि सुरक्षा सुधारणा असतात. जर तुमच्याकडे फर्मवेअर पुनरावलोकन, टप्प्याटप्प्याने रोलआउट आणि रोलबॅक नियोजनासाठी कोणतीही दिनचर्या नसेल, तर तुमचे नेटवर्क विसंगत बनेल.
एक व्यावहारिक उपयोजन चेकलिस्ट
- तुमचे डिव्हाइसेस सपोर्ट करत असल्यास WPA3-Enterprise वापरा: हे प्रमाणीकरण मजबूत करते आणि शेअर केलेल्या-पासवर्ड मॉडेलपेक्षा प्रति-वापरकर्ता प्रवेश नियंत्रणाशी अधिक चांगल्या प्रकारे सुसंगत आहे.
- VLANs किंवा समतुल्य पॉलिसी नियंत्रणांसह ट्रॅफिक वेगळे करा: अतिथी, कर्मचारी, ऑपरेशन्स आणि IoT डिव्हाइसेस एकाच सपाट ब्रॉडकास्ट क्षेत्रामध्ये असू नयेत.
- एक्सेस पॉइंट्सचे मध्यवर्ती व्यवस्थापन करा: परिपूर्ण हेतूंपेक्षा सुसंगत पॉलिसी केव्हाही चांगली. मध्यवर्ती व्यवस्थापनामुळे एखादी साईट सेटिंग्ज किंवा अपडेट्समध्ये मागे पडण्याची शक्यता कमी होते.
- रोग (Rogue) AP डिटेक्शन सुरू करा: तुमच्या वायरलेस नेटवर्कने अनधिकृत रेडिओ आणि संशयास्पद SSIDs सक्रियपणे शोधले पाहिजेत, वापरकर्त्यांच्या तक्रारींची वाट पाहत बसू नये.
- जुन्या क्लायंट्सचा वापर बंद करा किंवा त्यांना वेगळे करा: जर एखादे डिव्हाइस आधुनिक प्रमाणीकरणास सपोर्ट करत नसेल, तर त्याला मर्यादित पोहोच असलेल्या कडक नियंत्रण असलेल्या सेगमेंटमध्ये ठेवा.
- तुम्हाला गरज नसलेल्या गोष्टी बंद करा: जुने प्रोटोकॉल्स, कमकुवत व्यवस्थापन पद्धती आणि न वापरलेले SSIDs नाहक हल्ल्याचा धोका वाढवतात.
शारीरिक प्रवेशाकडे दुर्लक्ष करू नका
नेटवर्क टीम्स कधीकधी वायरलेस सुरक्षेबद्दल बोलताना ती केवळ एन्क्रिप्शनपुरतीच मर्यादित असल्यासारखे बोलतात. पण तसे नाही. जर कोणी डिव्हाइसला स्पर्श करू शकत असेल, तर ते ते रिसेट करू शकतात, चोरू शकतात किंवा इतरत्र हलवू शकतात. सार्वजनिक ठिकाणी, हा धोका अनेक ऑपरेटरच्या अपेक्षेपेक्षा जास्त प्रमाणात असतो.
दरवाजे आणि प्रतिबंधित क्षेत्रांसाठी वापरली जाणारी फिजिकल अॅक्सेस कंट्रोलची तत्त्वे येथे देखील उत्तम प्रकारे लागू होतात. Wilcox Door Service अॅक्सेस कंट्रोल मार्गदर्शकातील झोनिंग, छेडछाड रोखणे आणि नियंत्रित प्रवेश यावरील मार्गदर्शन लॉबी, कॉरिडॉर, प्लांट रूम आणि सामायिक इमारतींमध्ये नेटवर्क हार्डवेअर प्लेसमेंटचा विचार करण्यासाठी एक उपयुक्त मॉडेल प्रदान करते.
कार्यात्मक सल्ला: प्रत्येक ऍक्सेस पॉईंटला एका छोट्या शाखा कार्यालयासारखे समजा. क्रेडेन्शियल्स सुरक्षित करा, सॉफ्टवेअर सुरक्षित करा आणि फिजिकल बॉक्स सुरक्षित करा.
ऑडिट दरम्यान विचारले जाणारे प्रश्न
ऑपरेशन्स, सुविधा आणि IT टीमसह एकाच खोलीत बसून सध्याच्या डिप्लॉयमेंटचे पुनरावलोकन करताना या गोष्टींचा वापर करा:
- इतर कोणाच्याही अॅक्सेसमध्ये बदल न करता आम्ही एका युझर किंवा डिव्हाइसचा अॅक्सेस रद्द करू शकतो का?
- पाहुणे, कर्मचारी आणि अनमॅनेज्ड डिव्हाइसेसचे नेटवर्क पाथ्स लक्षणीयरीत्या वेगळे आहेत का?
- एखाद्याने आज अनधिकृत अॅक्सेस पॉइंट इन्स्टॉल केल्यास आम्हाला ते समजेल का?
- सार्वजनिक भागातील एखादी व्यक्ती कोणाच्याही लक्षात न येता अॅक्सेस पॉइंटपर्यंत पोहोचू शकते, तो रीसेट करू शकते किंवा काढून टाकू शकते का?
जिथे एक प्लॅटफॉर्म ऑपरेशन्स सुलभ करू शकतो
हा तो टप्पा आहे जिथे बऱ्याच टीम्सना हे समजते की त्यांना अधिक SSIDs ची आवश्यकता नाही. त्यांना कमी शेअर्ड सिक्रेट्स आणि चांगल्या आयडेंटिटी व्यवस्थापनाची गरज आहे. एक पर्याय म्हणजे Purple, जे पाहुणे आणि कर्मचाऱ्यांसाठी आयडेंटिटी-आधारित ऑथेंटिकेशनला सपोर्ट करते, Entra ID आणि Okta सारख्या डिरेक्टरी प्लॅटफॉर्मसह इंटिग्रेट होते, आणि प्रमुख ऍक्सेस पॉईंट विक्रेत्यांसोबत काम करत असताना जुन्या उपकरणांसाठी iPSK सारख्या पद्धतींना सपोर्ट करते. योग्यरित्या वापरल्यास, या प्रकारचा प्लॅटफॉर्म विखुरलेल्या पासवर्ड पद्धतींच्या ऐवजी केंद्रीय पॉलिसी आणि स्पष्ट लाईफसायकल नियंत्रणाचा वापर करण्यास मदत करतो.
जटिल वातावरणासाठी WiFi सुरक्षा सोडवणे
सर्वात कठीण वायरलेस वातावरण अपयशी ठरतात कारण टीमला सर्वोत्तम पद्धती माहित नसतात असे नाही. तर वास्तव गुंतागुंतीचे असल्यामुळे ते अपयशी ठरतात. रहिवासी कन्सोल आणि स्मार्ट स्पीकर्स आणतात. हॉस्पिटल्स जुन्या वायरलेस स्टॅक्ससह विशेष किट्स चालवतात. हॉटेल्सना अंतर्गत सिस्टीम्स उघड्या न पाडता जलद गेस्ट ऑनबोर्डिंगची आवश्यकता असते. स्टुडंट हाउसिंगला एकाच वेळी घरगुती साधेपणा आणि एंटरप्राइझ-ग्रेड आयसोलेशन हवे असते.
मल्टी-टेनंट हाउसिंग आणि हॉस्पिटॅलिटी
एखादी बिल्ड-टू-रेंट मालमत्ता किंवा मोठे हॉटेल विचारात घ्या. प्रत्येक रहिवासी खाजगी, सोप्या कनेक्टिव्हिटीची अपेक्षा करतो, परंतु ऑपरेटरला सेंट्रल कंट्रोल, सपोर्ट व्हिजिबिलिटी आणि जोखीम नियंत्रणाची आवश्यकता असते. संपूर्ण साइटवर एकच सामायिक PSK वितरित करणे सोपे आहे परंतु त्याचे रक्षण करणे कठीण आहे. एक रहिवासी तो शेअर करतो, एक पाहुणा तो पोस्ट करतो आणि मूळ युझर निघून गेल्यावरही एखादे विसरलेले स्मार्ट डिव्हाइस बऱ्याच काळापर्यंत ते वापरत राहते.
प्रत्येक युझर, प्रत्येक रूम किंवा प्रत्येक डिव्हाइसनुसार ट्रस्ट असणे हा एक उत्तम पर्याय आहे. यामुळे एकाच व्यवस्थापित नेटवर्कवर स्वतंत्र खाजगी जागा असल्यासारखे नेटवर्क काम करू शकते. रहिवाशांचा अनुभव सोपा राहतो, तर ऑपरेटरला एकाच ठिकाणी विभाजन आणि पॉलिसी व्यवस्थापित करता येते.
आरोग्य सेवा आणि लेगसी डिव्हाइसची समस्या
आरोग्य सेवा क्षेत्र पासवर्ड-केंद्रित डिझाइनच्या मर्यादा वेगाने समोर आणतात. क्लिनिकल वर्कफ्लो बऱ्याचदा अशा उपकरणांवर अवलंबून असतात जे पूर्ण 802.1X वर्कफ्लोमध्ये सहजपणे सहभागी होऊ शकत नाहीत. जर याचे उत्तर "त्या सर्वांना एकाच सामायिक पासवर्ड नेटवर्कवर ठेवणे" असे असेल, तर हा अपवादच नियम बनतो.
UK NCSC 2025 सायबर सिक्युरिटी ब्रीचेस सर्व्हेनुसार ६२% आरोग्य सेवा प्रदाते आणि ४५% विद्यार्थी गृहनिर्माण ऑपरेटर अजूनही सामायिक PSK वापरतात, तर सत्यापित डेटासेटमध्ये वापरलेल्या Microsoft कम्युनिटी पेजचा संदर्भ दिल्यानुसार iPSK बहु-भाडेकरू चाचण्यांमध्ये RADIUS च्या त्रासाशिवाय जुन्या डिव्हाइसेसना सुरक्षित करून प्रमाणीकरण अपयश ३५% ने कमी करू शकते. म्हणूनच iPSK, म्हणजेच वैयक्तिक प्री-शेअर की, महत्त्वाचे आहे. हे संपूर्ण श्रेणीला एकच की शेअर करण्यास भाग पाडण्याऐवजी प्रत्येक जुन्या डिव्हाइसला स्वतःची स्वतंत्र गुप्त की देते. जर एक की उघड झाली, तर तुम्ही पूर्ण लोकसंख्येची नाही तर केवळ एका डिव्हाइसची की रद्द करता.
सामायिक पासवर्ड एका कमकुवत उपकरणाला प्रत्येकाची समस्या बनवतात. iPSK ही कमजोरी अशा उपकरणापुरती मर्यादित ठेवते ज्याला खरोखर अपवादाची आवश्यकता असते.
मिश्र-वापर असलेल्या ठिकाणी कर्मचाऱ्यांचे SSO
आता यात कर्मचाऱ्यांना देखील समाविष्ट करा. एखाद्या हॉटेल, शॉपिंग सेंटर किंवा खाजगी रुग्णालयामध्ये, कर्मचारी निश्चित वर्कस्टेशन्स, हँडहेल्ड्स, टॅब्लेट्स आणि बॅक-ऑफिस सिस्टम्स दरम्यान फिरत असतात. जर त्यांचा वायरलेस ऍक्सेस अजूनही तोंडपाठ केलेल्या स्थानिक पासवर्डवर अवलंबून असेल, तर प्रत्येक रोल बदलानंतर मनुष्यबळ विभाग आणि नेटवर्कच्या वास्तविकतेमध्ये तफावत निर्माण होते.
संस्थेच्या ओळख पुरवठादाराशी जोडलेल्या कर्मचारी SSO सह, वायरलेस मालमत्ता इतर आधुनिक ॲप्लिकेशन स्टॅकप्रमाणे कार्य करू लागते. ॲक्सेस हा भूमिकेनुसार मिळतो. कर्मचारी गेल्यास ॲक्सेस रद्द होतो. तात्पुरत्या कर्मचाऱ्यांना कायमस्वरूपी क्रेडेंशियल उघड न करता नियंत्रित ॲक्सेस दिला जाऊ शकतो. मॅन्युअल क्लीन-अपवर अवलंबून राहणे बंद झाल्यामुळे नेटवर्क ऑपरेट करणे अधिक सोपे होते.
एक डिझाइन पॅटर्न जो कठीण वातावरणात देखील काम करतो
जेव्हा वातावरण गुंतागुंतीचे होते, तेव्हा टीम्स बऱ्याचदा अधिक SSIDs, अधिक अपवाद आणि अधिक स्थानिक सोल्यूशन्सचा ढीग लावून प्रतिसाद देतात. यामुळे सहसा नाजूकपणा वाढतो.
एक सोपा पॅटर्न असा आहे:
- लोकांसाठी ओळख (Identity): कर्मचारी आणि व्यवस्थापित वापरकर्ते संस्थेच्या ओळख स्तराद्वारे (identity layer) प्रमाणित होतात.
- कठीण उपकरणांसाठी iPSK: जुन्या उपकरणांना विशिष्ट क्रेडेंशियल्स आणि मर्यादित पॉलिसी स्कोप मिळतो.
- सर्व गोष्टींसाठी विभाजन (Segmentation): विश्वासू वापरकर्त्यांना देखील एकाच प्रकारच्या प्रवेशाची आवश्यकता नसते.
- केंद्रीय पॉलिसी नियंत्रण: मल्टि-साइट ऑपरेटर्सना सुसंगत नियम आणि जलद रद्दीकरण आवश्यक असते.
याच कारणासाठी गेस्ट ॲक्सेस, स्टाफ SSO, जुनी डिव्हाइसेस आणि मल्टि - भाडेकरू मालमत्ता (multi-tenant estates) या सर्वांचा विचार एकाच वेळी करणे आवश्यक आहे. हे सर्व मिळून तुमच्या ॲक्सेस पॉईंट सुरक्षा मॉडेलची चाचणी घेतात की ते व्यापक सामायिक विश्वासावर अवलंबून न राहता एका ओळखीमध्ये आणि दुसऱ्या ओळखीमध्ये फरक करू शकते की नाही.
सुरक्षित आणि बुद्धिमान वायरलेस प्रवेशाचे भविष्य
ऍक्सेस पॉईंट सुरक्षितता पूर्वी तांत्रिक सुदृढीकरण कार्य म्हणून फ्रेम केली जात असे. पासवर्ड बदला. फर्मवेअर अपडेट करा. सेटिंग्ज लॉक करा. त्या गोष्टी अजूनही महत्त्वाच्या आहेत, परंतु त्या आता पूर्ण कामाचे प्रतिनिधित्व करत नाहीत.
अधिक मजबूत दृष्टिकोन धोरणात्मक आहे. वायरलेस ॲक्सेस आता ग्राहकांचा अनुभव, कर्मचाऱ्यांची उत्पादकता, भाडेकरूंचे समाधान आणि ऑपरेशनल लवचिकता यांचा भाग आहे. जर वापरकर्ते कोणत्याही त्रासाशिवाय सुरक्षितपणे कनेक्ट झाले, तर कर्मचाऱ्यांचा कमी वेळ वाया जातो, सपोर्ट टीम्सना टाळता येण्याजोग्या कमी तक्रारी हाताळाव्या लागतात आणि व्यवसाय स्वतःच्या नेटवर्क निर्णयांवर अधिक आत्मविश्वासाने विश्वास ठेवू शकतो.
सुरक्षा जी ऑपरेशन्सना मदत करते
योग्य वायरलेस डिझाइन क्लिष्टता वाढवण्याऐवजी ती कमी करते. ओळख-आधारित प्रवेशाचा अर्थ असा आहे की ऑफबोर्डिंग अधिक सुलभ होते. सेगमेंटेशनचा अर्थ असा आहे की एका तडजोड झालेल्या उपकरणामुळे इतर असंबंधित प्रणालींवर परिणाम होण्याची शक्यता कमी असते. चांगली भौतिक नियंत्रणे छेडछाड आणि अनपेक्षित आउटेज कमी करतात.
या शेवटच्या मुद्द्यावर सहसा मिळतो त्यापेक्षा जास्त लक्ष दिले गेले पाहिजे. या British Hospitality Association summary reference मध्ये नमूद केलेल्या UK च्या डेटानुसार, 28% आदरातिथ्य स्थळांनी नेटवर्क हार्डवेअरची चोरी किंवा तोडफोड झाल्याची नोंद केली आहे, तरीही केवळ 12% ठिकाणी लॉकिंग एन्क्लोजर किंवा उंचावर माउंट्स तैनात केले आहेत. जर सार्वजनिक ठिकाणी असलेल्या ऍक्सेस पॉईंटपर्यंत पोहोचता येत असेल, तो काढता येत असेल किंवा रीसेट करता येत असेल, तर सुरक्षेची चर्चा अपूर्ण आहे.
बाजारपेठ कोणत्या दिशेने चालली आहे
प्रत्येक नेटवर्क समान गतीने आधुनिक होणार नसले तरी दिशा स्पष्ट आहे. नेटवर्क्स आता पुन्हा वापरता येणाऱ्या पासवर्डपासून दूर जात असून सत्यापित ओळख, प्रमाणपत्र-समर्थित विश्वास, स्वयंचलित लाइफसायकल नियंत्रण आणि अतिथी, कर्मचारी व उपकरणांच्या श्रेणींमध्ये अधिक स्पष्ट वर्गीकरणाकडे वाटचाल करत आहेत.
हा बदल सुरक्षेसाठी चांगला आहेच, पण सेवा रचनेसाठी देखील चांगला आहे. सुलभ अतिथी जॉईन फ्लो तिथल्या अनुभवाला पूरक ठरतो. कर्मचारी SSO मुळे कामातील अडथळे कमी होतात. प्रत्येक डिव्हाइसवरील नियंत्रणे कठीण हार्डवेअर व्यवस्थापित करणे सोपे करतात. नेटवर्क केवळ अपवादांचा समूह न राहता, पॉलिसीद्वारे चालणारी प्रणाली म्हणून काम करू लागते.
२०२६ मधील ऍक्सेस पॉईंट सुरक्षितता म्हणजे WiFi लॉक डाउन वाटणे नाही. हे अयोग्य कनेक्शन कठीण, दृश्यमान आणि अल्पायुषी बनवताना योग्य कनेक्शन सामान्य वाटण्याबद्दल आहे.
जर तुम्ही सामायिक-पासवर्ड WiFi च्या ऐवजी अधिक सुरक्षित आयडेंटिटी-आधारित मॉडेल वापरण्याचा विचार करत असाल, तर Purple अतिथी ऍक्सेस, कर्मचारी SSO, मल्टि-भाडेकरू वातावरण आणि जुन्या डिव्हाइस सपोर्टसाठी त्यांना वेगवेगळ्या समस्या न मानता एक व्यावहारिक मार्ग प्रदान करते.



