कॅप्टिव्ह पोर्टल सॉफ्टवेअरबद्दलचा नेहमीचा सल्ला चुकीच्या स्क्रीनपासून सुरू होतो: ब्रँड केलेले लॉगिन पेज निवडा, सोशल साइन-इन जोडा आणि तुमचे CRM कनेक्ट करा. त्याऐवजी, कोणीही लॉगिन करण्याच्या पूर्वी गेस्ट डिव्हाइस कुठपर्यंत पोहोचू शकते यापासून सुरुवात करा. एक आकर्षक स्प्लॅश पेज हे उघड्या पडलेल्या स्टाफ नेटवर्कला, अनइन्क्रिप्टेड वायरलेस लिंकला किंवा इंटरनेट ॲक्सेससोबत जोडलेल्या मार्केटिंग परवानगीला सुरक्षित करू शकत नाही.
UK मधील व्हेन्यू ऑपरेटर्ससाठी, योग्य पर्याय म्हणजे व्यवहार्य ऑनबोर्डिंगसह लागू करता येण्याजोगी नेटवर्क पॉलिसी आणि प्रमाणबद्ध डेटा संकलन यांचा मेळ घालणे. तुमच्या कंट्रोलरसह इंटिग्रेशन, त्याची फेल्युअर वर्तणूक आणि पायलटदरम्यान तुम्ही गोळा करू शकत असलेले पुरावे यावरून सॉफ्टवेअरचे मूल्यांकन करा. या निर्णयांनंतरच पेज डिझाइन करा.
कॅप्टिव्ह पोर्टल पर्याय एका दृष्टीक्षेपात
विचार करण्यासाठी पाच डिप्लॉयमेंट मॉडेल्स आहेत. चार मॉडेल्स पारंपरिक पोर्टल कुठेतरी होस्ट करतात; पाचवे, आयडेंटिटी-आधारित ॲक्सेस, पुन्हा पुन्हा करावे लागणारे ब्राउझर लॉगिन पूर्णपणे काढून टाकू शकते. प्रत्येक मॉडेल ऑथेंटिकेशन कोण ऑपरेट करते, गेस्टची माहिती कुठे प्रोसेस केली जाते आणि तुमच्या टीमला किती देखभाल (मेंटेनन्स) करावी लागते ते बदलते.
कॅप्टिव्ह पोर्टल डिप्लॉयमेंट मॉडेल्सची तुलना
| मॉडेल | पोर्टल कुठे चालते | याची देखभाल कोण करते | योग्य वापर |
|---|---|---|---|
| होस्ट केलेले क्लाउड पोर्टल | व्हेंडर क्लाउड, व्हेन्यूच्या कंट्रोलरद्वारे पोहोचलेले | व्हेंडर | जलद रोल-आऊट आणि केंद्रीय विश्लेषण आवश्यक असलेल्या मल्टी-साइट साखळ्या |
| कंट्रोलर-नेटिव्ह पोर्टल | वायरलेस कंट्रोलर किंवा ॲक्सेस पॉइंट | व्हेन्यू IT | विद्यमान कंट्रोलरसह सिंगल-साइट मालमत्ता |
| ऑन-प्रीमिस गेटवे किंवा अप्लायन्स | साइटवरील स्थानिक सर्व्हर किंवा फायरवॉल | व्हेन्यू IT | ज्या साइट्सना अतिथी डेटा ऑन-प्रीमिस ठेवणे आवश्यक आहे |
| स्वयं-होस्ट केलेले ओपन-सोर्स पोर्टल | ऑपरेटरद्वारे व्यवस्थापित सर्व्हर | ऑपरेटर किंवा इंटिग्रेटर | पॅच आणि त्रुटी निवारण (troubleshoot) करण्याची क्षमता असलेल्या तांत्रिक टीम्स |
| ओळख-आधारित ॲक्सेस (Passpoint, OpenRoaming) | क्लाउड ओळख किंवा RADIUS बॅक एंड | व्हेंडर आणि ओळख प्रदाता (identity provider) | पुनरावृत्ती करणारे अभ्यागत आणि व्यवस्थापित कर्मचारी साधने |
होस्ट केलेले क्लाउड जलद उपयोजनासाठी इन्फ्रास्ट्रक्चर नियंत्रणाचा त्याग करते. मध्यवर्ती टेम्पलेट्स आणि रिपोर्टिंग साखळी व्यवसायांसाठी उपयुक्त ठरतात, परंतु क्लाउड सेवा उपलब्ध नसल्यास काय होते, तसेच डेटाचे स्थान आणि कंट्रोलरवरील अवलंबित्व तपासणे आवश्यक आहे.
कंट्रोलर-नेटिव्ह पोर्टल दुसऱ्या व्यवस्थापन प्लॅटफॉर्मची गरज टाळते. जेव्हा विद्यमान कंट्रोलर तुम्हाला आवश्यक त्या ॲक्सेस पद्धती आणि सेशन कंट्रोल्स आधीच प्रदान करत असेल, तेव्हा ही एक सोयीस्कर सुरुवात ठरते. जेव्हा वेगवेगळ्या साइट्सना सुसंगत प्रवास किंवा एकत्रित रिपोर्टींगची आवश्यकता असते, तेव्हा सहसा त्याच्या मर्यादा स्पष्ट होतात.
होस्टिंग लेबल्सपेक्षा मालकी जास्त महत्त्वाची आहे
ऑन-प्रीमिस गेटवे गेस्टच्या नोंदी स्थानिक पातळीवर ठेवू शकतो, अट केवळ एवढीच आहे की त्याचे लॉगिंग, बॅकअप आणि इंटिग्रेशन्स त्यानुसार कॉन्फिगर केलेले असावेत. त्यानंतर पॅचिंग, सर्टिफिकेट्स, कॅपॅसिटी आणि रिकव्हरीची जबाबदारी तुमच्या टीमकडे येते. सेल्फ-होस्ट केलेले ओपन-सोर्स सॉफ्टवेअर असाच नियंत्रण पर्याय देते, परंतु मोफत लायसन्समुळे इन्सिडेंट रिस्पॉन्डर मिळत नाही.
पारंपरिक पोर्टल सामान्यतः अटी सादर करते, ॲक्सेस पॉलिसीनुसार आवश्यक असलेली ओळख (आइडेंटिफिकेशन) गोळा करते, सत्रास (सेशनला) अधिकृत करते आणि व्हिजिटरला रीडिरेक्ट करते. अटी स्वीकारणे हा ओळखीचा पुरावा नाही, आणि रीडिरेक्ट हा कंट्रोलरने योग्य पॉलिसी लागू केल्याचा पुरावा नाही.
ओळख-आधारित ॲक्सेस त्या प्रवासात बदल करतो. महत्त्वाचा ऑपरेशनल प्रश्न हा बनतो की स्प्लॅश पेज कोण एडिट करते यापेक्षा ॲक्सेस क्रेडेंशियल्स कोण जारी करते, सुरक्षित ठेवते आणि रद्द करते.
खरेदीचा नियम: सर्वात मोठी फीचर्सची यादी असलेला मॉडेल निवडण्याऐवजी, असा मॉडेल निवडा ज्यामधील बिघाडाचे निदान आणि पुनर्प्राप्ती तुमची टीम करू शकते.
कॅप्टिव्ह पोर्टल सॉफ्टवेअर शॉर्टलिस्ट करण्यापूर्वी, खालील गोष्टी लिहून ठेवा:
- तुमच्या साइट्स: सामायिक पॉलिसी आणि वास्तविक स्थानिक अपवाद ओळखा.
- तुमचे कंट्रोलर्स: मॉडेल्स, फर्मवेअर आणि व्यवस्थापन व्यवस्थांची नोंद ठेवा.
- तुमचे सपोर्ट मालक: जेव्हा गेस्ट असोसिएट करू शकतात परंतु ऑनलाइन येऊ शकत नाहीत, तेव्हा जे प्रतिसाद देतात त्यांचे नाव निश्चित करा.
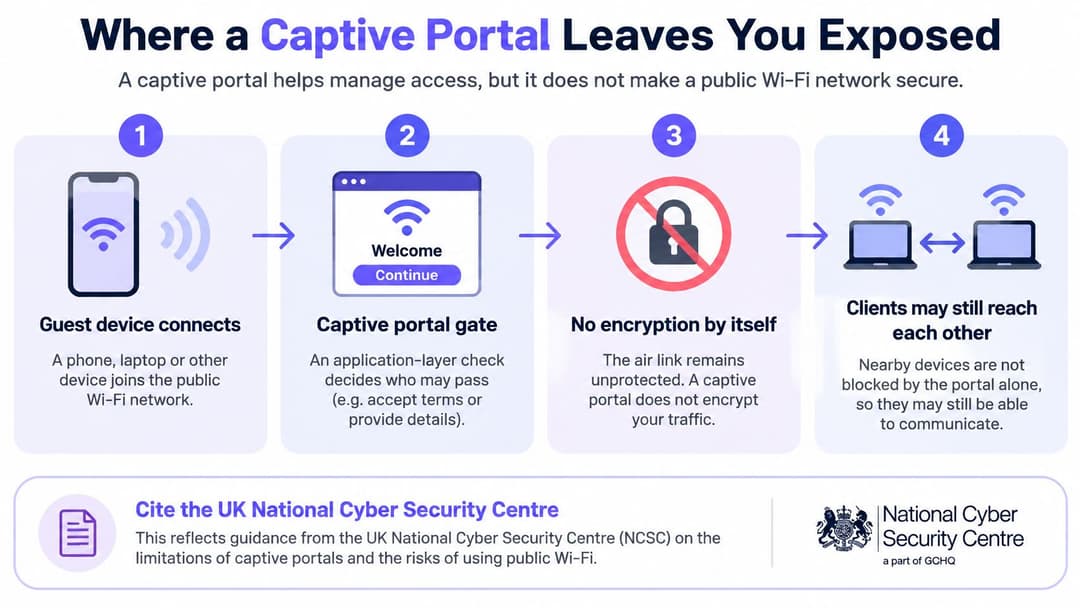
कॅप्टिव्ह पोर्टल तुम्हाला कुठे असुरक्षित ठेवते
कॅप्टिव्ह पोर्टल हे एक ॲप्लिकेशन-लेयर गेट आहे, एन्क्रिप्शन मॅकेनिझम नाही. सत्र पुढे सुरू ठेवायचे की नाही हे ते ठरवते. ते स्वतः रेडिओ लिंक सुरक्षित करत नाही किंवा शेजारील क्लायंटना संवाद साधण्यापासून रोखत नाही.
Purple चे स्मार्ट WiFi मार्गदर्शन UK नॅशनल सायबर सिक्युरिटी सेंटरच्या या इशारावर प्रकाश टाकते की कॅप्टिव्ह-पोर्टल सार्वजनिक WiFi असुरक्षित मार्गाद्वारे स्थानिक प्रमाणीकरण सेवेसाठी विशेषाधिकार-निश्चय (privileged-assurance) वर्कस्टेशन्स उघड करू शकते. अशा उपकरणांना भरपाई नियंत्रण (compensating controls) आवश्यक असते, लॉगिन पूर्ण केल्याने कनेक्शन सुरक्षित होते असा गृहीत समज नाही.
ओळख विचारण्यापूर्वी ॲक्सेस प्रतिबंधित करा
ॲक्सेस मार्ग विचारपूर्वक तयार करा:
प्रतिबंधित प्री-ऑथेंटिकेशन VLAN तयार करा. ऑथेंटिकेट न केलेले डिव्हाइसेस अशा ठिकाणी ठेवा जिथून ऑपरेशनल नेटवर्क्सकडे कोणताही मार्ग नसेल. त्यांना सामान्य गेस्ट सेगमेंटवर ठेवून केवळ ब्राऊझर रीडिरेक्टवर अवलंबून राहू नका.
केवळ ऑनबोर्डिंग डिपेंडेंसीजना अनुमती द्या. DHCP, नियंत्रित DNS आणि पोर्टल एंडपॉइंट, तसेच निवडलेल्या ऑथेंटिकेशन फ्लोसाठी आवश्यक असलेल्या मर्यादित डिपेंडेंसीजना अनुमती द्या. ब्रॉड वॉल्ड-गार्डन अपवाद हे ऑथरायझेशन मिळण्यापूर्वी चुकीने उपयुक्त इंटरनेट ॲक्सेस प्रदान करू शकतात.
अपेक्षित सेवेद्वारे ऑथेंटिकेट करा. अभ्यागतासाठी योग्य असलेले पोर्टल किंवा आयडेंटिटी प्रवायडर वापरा. लॉगिन अयशस्वी झाल्यास किंवा अर्धवट सोडल्यास डिव्हाइस प्रतिबंधित राहते याची खात्री करा.
ऑथराइज्ड पॉलिसी लागू करा. स्पष्ट फायरवॉल नियम आणि आवश्यक तिथे क्लायंट आयसोलेशनसह सेशनला त्याच्या नियुक्त केलेल्या VLAN मध्ये किंवा संबंधित रोलमध्ये हलवा. यशस्वी ऑथेंटिकेशनमुळे डीफॉल्टनुसार अंतर्गत सिस्टीमचा ॲक्सेस मिळता कामा नये.
या बदलाची नोंद ठेवा. ऑथेंटिकेशनचा निकाल, सेशन आयडेंटिफायर आणि पॉलिसी असाइनमेंटची नोंद ठेवा (लॉग करा). या नोंदींमुळे ॲडमिनिस्ट्रेटरला लॉगिन अयशस्वी होणे आणि कंट्रोलर एन्फोर्समेंट अयशस्वी होणे यातील फरक ओळखता आला पाहिजे.
सामान्य चूक म्हणजे फक्त स्प्लॅश पेज लोड होते का याची चाचणी घेणे. एक पूर्णपणे कार्य करणारे पेज अशा प्री-ऑथेंटिकेशन नेटवर्कसमोर असू शकते जे अद्याप प्रिंटर, कर्मचारी सबनेट किंवा कंट्रोलर ॲडमिनिस्ट्रेशनपर्यंत पोहोचू शकते.
हल्लाखोर वापरणाऱ्या मार्गाची चाचणी घ्या
कोणतेही सेव्ह केलेले ऑथोरायझेशन नसलेल्या नवीन क्लायंटचा वापर करा. लॉगिन करण्यापूर्वी, अयशस्वी लॉगिननंतर आणि सत्र संपल्यानंतर प्रतिनिधी अंतर्गत सेवांशी कनेक्ट करण्याचा प्रयत्न करा; शेजारच्या गेस्ट डिव्हाइसची स्वतंत्रपणे चाचणी करा.
या तपासण्यांसोबतच इंटरसेप्शन धोक्यांचे पुनरावलोकन करणाऱ्या MSP साठी, GoSafe Dark Web देखरेखीच्या MSP साठी MITM प्रतिबंध धोरणे एक पूरक पुनरावलोकन संसाधन प्रदान करतात. ते पुनरावलोकन तुमच्या स्वतःचे फायरवॉल आणि कंट्रोलर आयसोलेशन लागू करतात या पुराव्यापासून वेगळे ठेवा.
स्वीकृतीचे निकष स्पष्ट आहेत: ऑथेंटिकेट न केलेला गेस्ट कर्मचारी सबनेट, प्रिंटर किंवा मॅनेजमेंट इंटरफेसपर्यंत पोहोचता कामा नये. तो पोहोचू शकत असल्यास, डिप्लॉयमेंट थांबवा आणि ॲक्सेस पॉलिसी दुरुस्त करा.
एन्क्रिप्शन आणि ओळख नियंत्रणांची तुलना
एनक्रिप्शन आणि ओळख वेगवेगळ्या प्रश्नांची उत्तरे देतात. एनक्रिप्शन वायरलेस लिंकवरील संवादाचे संरक्षण करते; ओळख हे स्थापित करते की कोणत्या व्यक्तीला, खात्याला किंवा डिव्हाइसला प्रवेश मिळावा. एक सोयीस्कर लॉगिन प्रवास या दोन्हीवर चांगला कार्य करू शकत नाही.
SQ मॅगझिनचे सार्वजनिक WiFi सुरक्षा विहंगावलोकन Jisc च्या OWE (जे वापरकर्ता प्रमाणीकरणाशिवाय वायरलेस फ्रेम्स एनक्रिप्ट करते) आणि एंटरप्राइझ प्रमाणीकरणासाठी WPA3-Enterprise मधील फरकावर आधारित आहे. प्रत्येक लॉगिन पद्धतीला समान सुरक्षा नियंत्रण म्हणून वागवण्याऐवजी पर्याय तुलना करताना तो फरक वापरा.
प्रवेश पर्यायानुसार एनक्रिप्शन आणि ओळख नियंत्रणे
| ॲक्सेस पर्याय | वायरलेस लिंक एन्क्रिप्ट करते | वापरकर्त्याची ओळख पटवते | ब्राउझर क्रेडेंशियल्स उघडी पडतात |
|---|---|---|---|
| ओपन क्लिक-थ्रू पोर्टल | नाही | नाही | नाही |
| OWE सह ओपन WiFi वर पोर्टल | होय, प्रति-वापरकर्ता एन्क्रिप्शन | नाही | क्लिक-थ्रूसाठी नाही |
| 802.1X सह WPA3-Enterprise | होय | होय, प्रति वापरकर्ता किंवा डिव्हाइस | नाही |
| Passpoint किंवा OpenRoaming | होय | होय, आयडेंटिटी प्रोग्हायडरद्वारे | ऑटोमॅटिक नेटवर्क ऑथेंटिकेशनदरम्यान नाही |
| ईमेल किंवा सोशल साइन-इनसह पोर्टल | केवळ मूळ WLAN एन्क्रिप्शन पुरवत असल्यास | अंशतः, पडताळणीनुसार | होय, आयडेंटिटी-प्रोव्हायडर पासवर्ड टाइप केला असल्यास |
ओपन क्लिक-थ्रू पोर्टल लहान प्रवास प्रदान करते, परंतु अटी स्वीकारल्याने डिव्हाइस कोणाकडे आहे हे निश्चित होत नाही. त्या ओळखीत असलेली त्रुटी दूर न करता OWE गोपनीयता वाढवते.
WPA3-Enterprise सह 802.1X विशिष्ट व्यक्ती किंवा डिव्हाइसशी जोडलेल्या ॲक्सेसला सपोर्ट करते. त्याचे मूल्य योग्यरित्या कॉन्फिगर केलेले ऑथेंटिकेशन, विश्वसनीय सर्व्हर व्हॅलिडेशन आणि क्रेडेंशियल्स किंवा प्रमाणपत्रांच्या जीवनचक्रावर अवलंबून असते.
Passpoint आणि OpenRoaming प्रदात्याद्वारे ओळख-आधारित कनेक्शनला सपोर्ट करतात. पुढील कनेक्शनसाठी ब्राउझर क्रेडेंशियल्सची आवश्यकता नसली तरीही, सुरुवातीच्या नोंदणीची सखोल तपासणी करणे आवश्यक आहे.
ईमेल कॅप्चर म्हणजे पडताळलेली ओळख असेलच असे नाही. सोशल साइन-इनसाठी, पुरवठादाराकडील कायदेशीर रिडायरेक्ट आणि अभ्यागतांना त्यांच्या स्वतःच्या फॉर्ममध्ये पुरवठादाराचा पासवर्ड टाईप करण्यास सांगणारे पोर्टल यातील फरक ओळखा. अनावश्यक पासवर्ड संकलन नाकारा.
सोयीसोबतच अंमलबजावणीचेही मोजमाप करा
पुरवठादारांची तुलना करताना समान क्लायंट मिक्स आणि नेटवर्क परिस्थितीचा वापर करा. जुन्या डिव्हाइसचा समावेश करा आणि केवळ रिकाम्या नेटवर्कवरील ॲडमिनिस्ट्रेटरच्या लॅपटॉपचीच नाही, तर एकाच वेळी येणाऱ्यांची चाचणी घ्या.
- सरासरी ॲक्सेस वेळ: केवळ पेज रेन्डरिंग नव्हे, तर असोसिएशनपासून अधिकृत डेटा-प्लेन ॲक्सेसपर्यंत मोजा.
- ऑथेंटिकेशन अपयश दर: वापरकर्त्याने सोडणे, ओळख नाकारणे आणि कंट्रोलर त्रुटी वेगवेगळ्या करा.
- रोमिंग री-ऑथेंटिकेशन यश: ॲक्टिव्ह सत्र सुरू ठेवून ॲक्सेस पॉइंट्सदरम्यान चाला.
- पूर्व-ऑथेंटिकेशन आयसोलेशन: पर्यायी ॲड्रेस फॅमिलींसह ब्लॉक केलेले मार्ग तपासा.
- पॉलिसी-ॲप्लिकेशन लेटन्सी: समवर्ती मागणी असताना कंट्रोलर नवीन भूमिका किती लवकर लागू करतो ते तपासा.
व्यापक आर्किटेक्चर रिव्ह्यूची रचना करण्यासाठी enterprise WiFi सुरक्षा मार्गदर्शकाचा वापर करा, त्यानंतर तुमच्या स्वतःच्या मालमत्तेसाठी पायलट पुराव्याची आवश्यकता निश्चित करा.
लॉगिन पेजवरील सुरक्षित ब्राउझर कनेक्शन हे वायरलेस कनेक्शनवरील एन्क्रिप्शन आणि ओळख नियंत्रणांची जागा घेत नाही.
Passpoint आणि पुनरावृत्ती भेट देणाऱ्यांसाठी OpenRoaming
परत येणाऱ्या पाहुण्याला (गेस्टला) प्रत्येक भेटीदरम्यान समान ब्राउझर प्रवास पूर्ण करावा लागू नये. Passpoint मुळे सुसंगत, प्रोव्हिजन केलेले डिव्हाइस योग्य नेटवर्क आपोआप शोधू शकते आणि त्यावर ऑथेंटिकेट होऊ शकते. OpenRoaming सहभागी नेटवर्कवर फेडेरेटेड आयडेंटिटीद्वारे तोच दृष्टीकोन विस्तृत करते.
याचा फायदा फक्त कमी क्लिक्स हाच नाही. WiFi मध्ये सामील झाल्यानंतर दिसणाऱ्या कोणत्याही पेजवर क्रेडेंशियल्स प्रविष्ट करण्याचे प्रशिक्षण अभ्यागतांना न देता तुम्ही पुनरावृत्ती करण्यायोग्य प्रवेश धोरण ऑफर करू शकता. Boldyn चे सार्वजनिक WiFi विहंगावलोकन मूळ फरक अधोरेखित करते: अधिक कनेक्टिव्हिटी क्षमता ही कमकुवत ऑनबोर्डिंग, विभागणी किंवा जुन्या उपकरणांचे (legacy-device) अपवाद सोडवत नाही.
आमच्या अतिथी WiFi कनेक्शन पद्धती कॅप्टिव्ह पोर्टल, Passpoint आणि The Purple अॅप या आहेत. Engage मध्ये सर्व Capture वैशिष्ट्ये, तसेच सानुकूलित प्रवेश प्रवास, वैयक्तिकृत संप्रेषणे, प्रगत WiFi ॲनालिटिक्स, पूर्ण-सूट एकत्रीकरणे (integrations), Passpoint आणि प्रोफाईल प्रमाणीकरण (authentication), आणि पूर्णपणे व्यवस्थापित सेवा पर्याय समाविष्ट आहेत. परस्पर बदलण्यायोग्य प्लॅन लेबल्स ऐवजी, निश्चित केलेल्या पुनरावृत्ती-अभ्यागत प्रवासाच्या संदर्भात या क्षमतांचे मूल्यांकन करा.
कंट्रोलर इंटिग्रेशनची पडताळणी करा
आमचे हार्डवेअर-अग्नोस्टिक प्लॅटफॉर्म अशा ॲक्सेस पॉइंट्सवर चालते जे ठिकाणांच्या आधीच मालकीचे आहेत. सुसंगतता अजूनही कंट्रोलरच्या RADIUS, चेंज-ऑफ-ऑथोरायझेशन आणि वॉल्ड-गार्डन सपोर्टवर अवलंबून असते.
- RADIUS: ऑथेंटिकेशन आणि अकाउंटिंग एक्सचेंज तपासा, ज्यामध्ये तुमचा कंट्रोलर स्वीकारत असलेल्या पॉलिसी ॲट्रिब्युट्सचा समावेश आहे.
- ॲथोरायझेशनमध्ये बदल: ॲक्टिव्ह सत्र डिस्कनेक्ट केले जाऊ शकते किंवा त्यात सुधारित पॉलिसी नियुक्त केली जाऊ शकते का याची चाचणी घ्या. अंमलबजावणी झाल्यासच डिरेक्टरीतील बदल उपयुक्त ठरतो.
- वॉल्ड गार्डन: ऑथोरायझेशनपूर्वी असंबंधित ब्राउझिंगला अनुमती न देता नोंदणी आणि ऑथेंटिकेशन अवलंबित्व अनुमती द्या.
कर्मचाऱ्यांच्या उपयोजनांसाठी (deployments), जिथे संबंधित असेल तिथे एकत्रीकरण (integration) चेकलिस्टवर Entra ID, Google Workspace आणि Okta समाविष्ट करा. तुमच्या निवडलेल्या ओळख स्त्रोतासाठी (identity source) प्रोव्हिजनिंग आणि रिव्होकेशन तपासा, ज्यामध्ये निष्क्रिय केलेले वापरकर्ते, हटवलेले गट सदस्यत्व आणि आधीच कनेक्ट केलेले डिव्हाइसेस समाविष्ट आहेत.
आमचे Passpoint पुनरावलोकन हे कनेक्शन प्रवास परिभाषित करण्यासाठी एक उपयुक्त प्रारंभिक बिंदू आहे. आपल्या कंट्रोलरवरील यशस्वी नोंदणी, पुन्हा भेट आणि रद्दीकरण चाचणी हेच याचे खरे यश ठरते.
एक विचारपूर्वक फॉलबॅक ठेवा
काही अभ्यागतांकडे सुसंगत प्रोफाइल किंवा डिव्हाइस नसेल. प्रत्येक अपवादाला सामावून घेण्यासाठी ओळख-आधारित नेटवर्क कमकुवत करण्याऐवजी, स्वतःचे अतिथी धोरण असलेले स्पष्टपणे ओळखलेले पोर्टल फॉलबॅक प्रदान करा.
उदाहरणार्थ, एखादे हॉटेल पहिल्यांदा येणाऱ्या अभ्यागतांना लहान ऑनबोर्डिंग प्रवासाकडे निर्देशित करत असताना, नोंदणीकृत परत येणाऱ्या पाहुण्यांना स्वयंचलित रीकनेक्शन ऑफर करू शकते. कॉन्फरन्स उपकरणे आणि जुन्या डिव्हाइसेसना स्पष्ट सपोर्ट मार्ग आवश्यक आहे, अस्ताव्यस्त किंवा कागदपत्र नसलेला सामायिक पासवर्ड नाही.
निश्चित करण्यापूर्वी, कंट्रोलर सपोर्टची पुष्टी करा, वॉल्ड गार्डनचा सराव करा आणि रद्द केलेल्या खात्याची (revoked account) चाचणी घ्या. कंट्रोलर रीस्टार्ट आणि खंडित झालेले ऑनबोर्डिंग समाविष्ट करा जेणेकरून स्वयंचलित कनेक्शन पूर्ण न झाल्यास काय करावे हे रिसेप्शन कर्मचाऱ्यांना माहित असेल.
UK नियमांतर्गत गोपनीयता, संमती आणि विश्लेषण
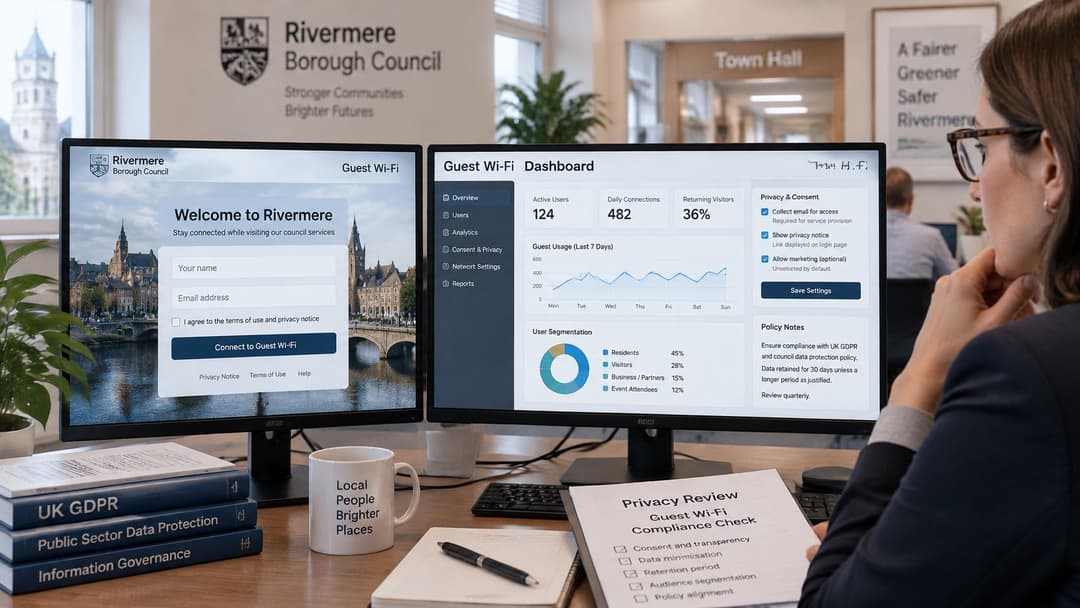
काउन्सिलच्या सार्वजनिक WiFi खरेदी मार्गदर्शकामध्ये स्पष्ट केल्यानुसार, WiFi वापर आणि शहर-केंद्रातील लोकांच्या ये-जा (फूटफॉलो) चे मोजमाप करणारी काउन्सिल सार्वजनिकरीत्या प्रवेशयोग्य क्षेत्राचे पद्धतशीरपणे निरीक्षण करत असू शकते, ज्यासाठी संभाव्यत: डेटा संरक्षण प्रभाव मूल्यांकन (Data Protection Impact Assessment) आवश्यक असू शकते. ते मार्गदर्शन PECR मार्केटिंग संमती सेवा स्वीकृतीपासून वेगळी करण्याची गरज देखील ओळखते.
इंटरनेट-ॲक्सेस बटणाचा वापर विपणन परवानगीसाठी करू नका. जिथे संमती आवश्यक आहे, तिथे एक स्वतंत्र, पर्यायी पर्याय द्या जो आधीपासून निवडलेला (pre-ticked) नसेल आणि अभ्यागताला ते कोणत्या संवादांना संमती देत आहेत हे स्पष्टपणे समजू द्या.
प्रत्येक फील्डला एक निश्चित उद्देश द्या
पोर्टलला CRM शी कनेक्ट करण्यापूर्वी हे नियम लागू करा:
कनेक्टिव्हिटी नोंदी: ऐच्छिक प्रोफाइल माहितीपासून अटींची स्वीकृती आणि सत्राच्या वेळेचे अंतर स्पष्ट करा. प्रत्येक गोष्टीला 'सहमती' असा लेबल लावण्याऐवजी प्रत्येक प्रक्रिया उद्देशाचा कायदेशीर पाया दस्तऐवजीकृत करा.
ऐच्छिक मार्केटिंग माहिती: ईमेल मार्केटिंग ऑप्ट-इन ऑथेंटिकेशनपासून वेगळे ठेवा. ॲक्सेस वर्कफ्लोसाठी आवश्यक असलेला ईमेल पत्ता म्हणजे आपोआप जाहिराती पाठवण्याची परवानगी नव्हे, आणि CRM डेस्टिनेशन स्वतःहून कायदेशीर आधार स्थापित करत नाही.
निनामी किंवा एकत्रित मापन: जिथे ते तांत्रिक प्रश्नाचे उत्तर देतात तिथे यांना प्राधान्य द्या. नाव हटवल्याने पुनरावृत्ती-भेटीचा इतिहास निनामी (anonymous) होतो असा समज करून घेऊ नका.
उद्देशानुसार डेटा धारणा (Retention): प्रत्येक फील्डची किती काळ आवश्यकता आहे ते लिहून ठेवा आणि त्यानुसार डेटा हटवण्याचे कॉन्फिगर करा. रिव्ह्यूमध्ये एक्सपोर्ट्स, बॅकअप आणि जोडलेल्या मार्केटिंग सिस्टीमचा समावेश करा.
हक्क आणि पुरवठादाराच्या जबाबदाऱ्या: ॲक्सेस, दुरुस्ती आणि डेटा हटवण्याच्या विनंत्यांसाठी मालकी सोपवा. कोणता पुरवठादार कोणत्या नोंदींवर प्रक्रिया करतो आणि डाऊनस्ट्रीम सिस्टीमपर्यंत विनंत्या कशा पोहोचतात याचे दस्तऐवजीकरण करा.
आमचे पोर्टल वापरकर्त्यांच्या लोकसंख्याशास्त्र (demographics) मधील माहितीसह, WiFi वापराशी संबंधित साप्ताहिक KPIs पाठवते. मूल्यमापनादरम्यान, लोकसंख्याशास्त्रीय आउटपुट एकत्रित केले आहेत की नाही, कोणते स्रोत फील्ड त्यांना सपोर्ट करतात आणि कोणते संकलन किंवा अहवाल नियंत्रणे उपलब्ध आहेत ते स्थापित करा.
तुमच्या गोपनीयता टीमच्या मूल्यांकनासोबत आमचे गेस्ट WiFi डेटा गोपनीयता मार्गदर्शन वापरा. उत्पादन सेटिंग हे आवश्यकतेबद्दल आणि समानुपातिकतेबद्दलच्या दस्तऐवजीकरण केलेल्या निर्णयाची जागा घेत नाही.
व्हिजिटर टेस्ट: एका वाक्यात सांगा, तुम्ही प्रत्येक फील्ड का गोळा करत आहात आणि व्हिजिटरने ते नाकारल्यास काय होईल.
त्या स्पष्टीकरणासाठी मोठे समर्थन आवश्यक असल्यास, ते क्षेत्र काढून टाका किंवा प्रवासाची पुनर्रचना करा. सार्वजनिक ॲक्सेस हे अभ्यागतांना रास्त अपेक्षा नसलेले ओळखण्यायोग्य वर्तनाचे इतिहास तयार करण्याचे कारण बनू नये.
हॉटेल्स, रिटेल आणि कॉर्पोरेट कार्यालयांसाठी क्षेत्र आवश्यकता
तुमचा ठिकाणाचा प्रकार शोधा, प्रथम must-have कॉलमची चाचणी घ्या, नंतर पायलट दरम्यान watch-for धोक्यांचा सराव करा. Nice-to-have वैशिष्ट्यांनी ऑपरेशनल समस्या सोडवून आपले स्थान मिळवले पाहिजे.
स्थळाच्या प्रकारानुसार पोर्टलच्या आवश्यकता
| स्थळाचा प्रकार | अत्यंत आवश्यक | उपयुक्त वैशिष्ट्ये | याकडे लक्ष द्या |
|---|---|---|---|
| हॉटेल्स | ब्रँड केलेले पोर्टल, पुन्हा येणाऱ्या पाहुण्यांसाठी रोमिंग, अतिथी आणि कर्मचाऱ्यांसाठी स्वतंत्र नेटवर्क | बहुभाषिक स्प्लॅश पेजेस | आधुनिक सुरक्षा चालवू न शकणारे जुने डिव्हाइसेस |
| बार आणि रेस्टॉरंट्स | जलद क्लिक-थ्रू किंवा सोशल लॉगिन, वेळेची मर्यादा असलेले सेशन्स | ऑप्ट-इन CRM कॅप्चर | नियमित ग्राहकांना त्रासदायक ठरणार्या सेशन मर्यादा |
| रिटेल आणि शॉपिंग सेंटर्स | योग्य संमतीसह फूटफॉल ॲनालिटिक्स | भेट देण्याच्या वारंवारतेनुसार मार्केटिंग प्रवासांचे नियोजन | दिलेल्या संमतीपेक्षा जास्त ॲनालिटिक्स गोळा करणे |
| वाहतूक हब (Transport hubs) | कमी वेळेच्या सेशन्ससाठी जलद ऑनबोर्डिंग, बहुभाषिक पेजेस | रोजचा प्रवास करणाऱ्यांसाठी Passpoint | गर्दीच्या वेळी ॲक्सेस-पॉइंट हँडओव्हर |
| एंटర్प्राइज कार्यालये | कर्मचाऱ्यांसाठी 802.1X किंवा सर्टिफिकेट ॲक्सेस, अभ्यागतांसाठी स्वतंत्र पोर्टल | डायरेक्टरी सिंक्रोनायझेशन आणि त्वरित ॲक्सेस रद्द करणे | गॅस्ट पोर्टलमध्ये प्रविष्ट केलेले कर्मचाऱ्यांचे पासवर्ड्स |
| हेल्थकेअर | प्री-ऑथेंटिकेशन आयसोलेशन आणि विभक्त केलेले क्लिनिकल नेटवर्क | क्लिनिकल डेटापासून वेगळे ठेवलेले गेस्ट ॲनालिटिक्स | ओपन पोर्टलवरून क्लिनिकल सिस्टीमकडे जाणारा कोणताही मार्ग |
हॉटेल्सना ओळखण्यायोग्य ऑनबोर्डिंग आणि खोल्या व सामायिक क्षेत्रांमध्ये विश्वासार्ह हालचालीची आवश्यकता असते. बार आणि रेस्टॉरंट्सनी कमी वेळेच्या एंट्री प्रवासाला प्राधान्य दिले पाहिजे आणि नियमित ग्राहकांना वारंवार व्यत्यय आणणारे टाइमआउट टाळले पाहिजेत.
रिटेल टीम्सने मार्केटिंग प्रवास सुरू करण्यापूर्वी त्यांच्या फूटफॉलबद्दलच्या मोजमापांचा अर्थ काय आहे यावर सहमत असणे आवश्यक आहे. ट्रान्सपोर्ट ऑपरेटर्सनी केवळ ॲक्सेस पॉइंटजवळ स्थिर असणाऱ्या कनेक्शनचीच नव्हे, तर फिरते क्लायंट आणि कमी वेळेच्या भेटींची चाचणी केली पाहिजे.
प्रवास वापरकर्त्याशी जुळवून घ्या
आमच्या Connect प्लॅनमध्ये 25 सपोर्ट केलेल्या भाषांमध्ये एक सुरक्षित कॅप्टिव्ह पोर्टल आणि ब्रँडेड स्प्लॅश पेजेस समाविष्ट आहेत. नियम आणि गोपनीयता माहिती देखील समजण्यायोग्य असल्यास, बहु-भाषिक सादरीकरण विशेषतः हॉटेल्स आणि वाहतूक ठिकाणांसाठी उपयुक्त ठरते.
आमचे पोर्टल ठिकाणाचा लोगो, रंग आणि लॉगिन पर्यायांचा वापर करू शकते. यामुळे पेज ओळखण्यायोग्य बनते, परंतु कर्मचाऱ्यांनी ब्रँडिंगचे वर्णन कधीही नेटवर्क अस्सल असल्याचा पुरावा म्हणून करू नये.
कार्यालयांना कर्मचाऱ्यांची प्रमाणीकरण (authentication) प्रक्रिया आवश्यक असते जी कर्मचाऱ्यांना अभ्यागत फॉर्ममध्ये निर्देशित करत नाही. आरोग्य सेवा ऑपरेटर्सनी गेस्ट पाथवरून पोहोचण्यायोग्य कोणत्याही क्लिनिकल सेवेला अयशस्वी पायलट मानले पाहिजे, मग अभ्यागताचा प्रवास कितीही चांगला असो.
स्पर्धक प्राधान्यक्रम सोडवण्यासाठी परिस्थितींचा वापर करा
कॉन्फरन्स सेंटर असलेल्या एका काल्पनिक हॉटेलचा विचार करा. 'आवश्यक असणाऱ्या' गोष्टींचा कॉलम निर्णयाला चालना देतो: मार्केटिंगच्या अतिरिक्त वैशिष्ट्यांची निवड करण्यापूर्वी रूम-टू-कॉन्फरन्स रोमिंग, कर्मचाऱ्यांचे अलगीकरण आणि एकाच वेळी येणाऱ्या पाहुण्यांची चाचणी घ्या. जुन्या सादरीकरण उपकरणांना फॉलबॅक प्रक्रियेतून जावे लागते.
अनेक स्वतंत्र युनिट्स असलेले काल्पनिक शॉपिंग सेंटर साठी, वॉच-फॉर कॉलम विशेष लक्ष देण्यास पात्र आहे. भाडेकरूंना एकूण अहवाल किंवा ओळखण्यायोग्य संपर्क प्राप्त होतात की नाही हे परिभाषित करा, प्रत्येक हस्तांतरणासाठी परवानगी दिलेले उद्दिष्ट स्थापित करा आणि मार्केटिंग नाकारल्याने मूलभूत प्रवेशास अडथळा येत नाही याची पडताळणी करा.
तुमच्या स्थळासाठी योग्य पोर्टल मॉडेल निवडा
स्प्लॅश पेज कसे दिसते यावरून नाही, तर साइटवरील सर्वात धोकादायक ट्रॅफिकनुसार कॅप्टिव्ह पोर्टल सॉफ्टवेअर निवडा. प्लॅन्सची तुलना करण्यापूर्वी तुमचे नकारण्याचे निकष सेट करण्यासाठी ठिकाणाच्या आवश्यकतेचा वापर करा.
योग्य कंट्रोलर आणि सरळ अतिथी गरजा असलेले सिंगल-साइट ठिकाण कंट्रोलर-नेव्हिट सुरू करू शकते. सातत्यपूर्ण प्रवास आणि संमतीयुक्त CRM कॅप्चरची आवश्यकता असलेल्या साखळीकडे होस्ट केलेल्या क्लाउडसाठी मजबूत केस असते. व्यवस्थापित कर्मचारी उपकरणांसाठी स्वतंत्र अभ्यागत सेवेसह ओळख-आधारित (identity-based) प्रवेश आवश्यक असतो; क्लिनिकल आणि पेमेंट वातावरणात पोर्टल सानुकूलनापूर्वी त्यांच्या नेटवर्क सीमांचे निराकरण करणे आवश्यक आहे.
व्यावसायिक वचनबद्धतेची तुलना करा
आमचे Guest WiFi प्लॅन्स Connect, Capture आणि Engage हे आहेत. Capture हे Connect च्या फीचर्समध्ये फर्स्ट-पार्टी डेटा कॅप्चर, CRM एकत्रीकरण, तपशीलवार ॲनालिटिक्स, वर्तनविषयक इनसाइट्स, ईमेल व्हेरिफिकेशन आणि सपोर्ट जोडते.
गेस्ट WiFi प्लॅन्स आणि किंमती
| प्लॅन | किंमत | मोफत ट्रायल | सर्वोत्तम पर्याय |
|---|---|---|---|
| Connect | मोफत | सतत मोफत प्लॅन, मर्यादित कालावधीची चाचणी नाही | प्रवेश-स्तरावरील गेस्ट WiFi |
| Capture | आवश्यकतेनुसार सानुकूलित (customised) | ३० दिवस | सहमती दिलेल्या डेटासह गेस्ट कॅप्चर |
| Engage | आवश्यकतेनुसार सानुकूलित (customised) | ३० दिवस | मार्केटिंग प्रवास आणि Passpoint |
| कर्मचारी WiFi आणि xPSK | पोर्टफोलिओ, ॲक्सेस पॉइंट्स आणि ओळख-प्रदाता आवश्यकतांनुसार सानुकूलित किंमत | प्रस्तावात पुष्टी करा | व्यवस्थापित कर्मचारी साधने आणि ओळख-आधारित ॲक्सेस |
Capture किंवा Engage ट्रायल पूर्ण झाल्यावर, तुम्ही निवडलेल्या पॅकेजसह सुरू ठेवू शकता किंवा Connect वर जाऊ शकता. निर्णयामध्ये केवळ सबस्क्रिप्शनचा विचार न करता एकत्रीकरणाचे प्रयत्न, ऑपरेशनल मालकी आणि पुनर्प्राप्ती प्रक्रियेचा समावेश करा.
पायलट विरुद्ध तारखा आणि पुरावे ठेवा
सुरू करण्यापूर्वी, आपल्या साइट्स, कंट्रोलर मॉडेल्स, फर्मवेअर, ओळख प्रदाता आणि प्रस्तावित डेटा फील्डची सूची तयार करा. प्रत्येक स्वीकृती चाचणीसाठी एक नामनिर्देशित मालक आणि प्रत्यक्ष कॅलेंडर तारीख नियुक्त करा.
- कॉन्फिगरेशनपूर्वी: सध्याच्या नेटवर्कच्या सीमांची नोंद घ्या आणि प्रतिबंधित गंतव्यस्थानांवर सहमती दर्शवा.
- पायलट ॲक्टिव्हेशनवेळी: पूर्व-ऑथेंटिकेशन आयसोलेशन आणि प्रत्येक इच्छित लॉगिन पद्धतीची चाचणी घ्या.
- प्रतिनिधिक मागणीदरम्यान: ॲक्सेस वेळ, अपयश, रोमिंग निकाल आणि पॉलिसी-अंमलबजावणीचे वर्तन नोंदवा.
- साइन-ऑफपूर्वी: वॉल्ड-गार्डन निर्बंध तपासा, ॲक्टिव्ह खाते रद्द करा आणि परिणामी लॉग तपासा.
- चाचणी संपण्यापूर्वी: व्हिजिटर चाचणीचा वापर करून गोळा केलेल्या प्रत्येक फील्डचे पुनरावलोकन करा आणि निवडलेल्या प्लॅनचे दस्तऐवजीकरण करा.
सेटिंग्जचे स्क्रीनशॉट, ऑथेंटिकेशन नोंदी आणि चाचणी निकाल एकत्र ठेवा जेणेकरून दुसरा ॲडमिनिस्ट्रेटर ते निकाल पुन्हा तयार करू शकेल. न सुटलेले अपवाद सामान्य मंजुरी ईमेलमध्ये लपवण्याऐवजी ते स्पष्टपणे नोंदवा.
लाइव्ह जाण्यापूर्वी आयसोलेशनची पुष्टी करा. लॉगिन यशस्वी झाले परंतु चुकीची नेटवर्क पॉलिसी लागू झाली, तर पोर्टल व्हिजिटर्ससाठी तयार नाही.
Purple एकाच क्लाउड प्लॅटफॉर्मवर गेस्ट कॅप्टिव्ह पोर्टल, आयडेंटिटी-आधारित ॲक्सेस आणि स्टाफ WiFi प्रदान करते. तुमच्या कंट्रोलर्ससाठी योग्य ॲक्सेस मॉडेलचे मूल्यांकन करण्यासाठी आणि केवळ स्प्लॅश-पेज डिझाइनच नाही, तर आयसोलेशन, ऑथेंटिकेशन, रिव्होकेशन आणि कन्सेंट लक्षात घेऊन चाचणीचे नियोजन करण्यासाठी Purple ला भेट द्या.