Les conseils habituels concernant les logiciels de portail captif commencent par le mauvais écran : choisir une page de connexion aux couleurs de votre marque, ajouter une option de connexion via les réseaux sociaux et connecter votre CRM. Commencez plutôt par vérifier ce qu'un équipement visiteur peut atteindre avant que quiconque ne se connecte. Un portail captif très soigné ne résoudra pas les problèmes liés à un réseau du personnel exposé, à une liaison sans fil non chiffrée ou à une autorisation marketing associée d'office à l'accès Internet.
Pour les exploitants d'établissements au Royaume-Uni, le bon choix associe une intégration réalisable à une politique réseau applicable et une collecte de données proportionnée. Évaluez le logiciel selon son intégration avec votre contrôleur, son comportement en cas de défaillance et les preuves que vous pouvez recueillir lors d'un projet pilote. Concevez la page après avoir pris ces décisions.
Aperçu des options de portail captif
Il y a cinq modèles de déploiement à envisager. Quatre d'entre eux hébergent un portail classique quelque part ; le cinquième, l'accès basé sur l'identité, permet de supprimer complètement les connexions répétées sur navigateur. Chaque modèle modifie la responsabilité de l'authentification, le lieu de traitement des informations sur les visiteurs et le volume de maintenance hérité par votre équipe.
Comparatif des modèles de déploiement de portail captif
| Modèle | Où s'exécute le portail | Qui en assure la maintenance | Cas d'usage idéal |
|---|---|---|---|
| Portail cloud hébergé | Cloud du fournisseur, accessible via le contrôleur du site | Fournisseur | Chaînes multi-sites nécessitant un déploiement rapide et des analyses centralisées |
| Portail natif au contrôleur | Contrôleur sans fil ou point d'accès | Équipe informatique du site | Sites uniques disposant d'un contrôleur existant |
| Passerelle ou équipement sur site | Serveur local ou pare-feu sur site | Équipe informatique du site | Sites devant conserver les données des invités sur site |
| Portail open source auto-hébergé | Serveur géré par l'opérateur | Opérateur ou intégrateur | Équipes techniques en mesure de corriger les bugs et d'effectuer le dépannage |
| Accès basé sur l'identité (Passpoint, OpenRoaming) | Identité cloud ou infrastructure backend RADIUS | Fournisseur et fournisseur d'identités | Visiteurs récurrents et appareils gérés du personnel |
Le cloud hébergé échange le contrôle de l'infrastructure contre la rapidité de déploiement. Les modèles centralisés et les rapports conviennent parfaitement aux chaînes, mais vous devez examiner l'emplacement des données, les dépendances des contrôleurs et les conséquences d'une indisponibilité du service cloud.
Un portail natif au contrôleur évite d'ajouter une plateforme de gestion supplémentaire. C'est un point de départ judicieux lorsque le contrôleur existant fournit déjà les méthodes d'accès et les contrôles de session dont vous avez besoin. Ses limites apparaissent généralement lorsque différents sites nécessitent des parcours homogènes ou des rapports consolidés.
La propriété importe plus que les étiquettes d'hébergement
Une passerelle sur site peut conserver les données des visiteurs localement, à condition que ses journaux, ses sauvegardes et ses intégrations soient configurés en conséquence. Votre équipe gère ensuite les correctifs, les certificats, la capacité et la récupération. Un logiciel open-source hébergé par vos soins offre un contrôle similaire, mais une licence gratuite ne fournit pas de responsable d'incident.
Un portail classique présente généralement les conditions d'utilisation, collecte les identifiants requis par la politique d'accès, autorise la session et redirige le visiteur. L'acceptation des conditions d'utilisation ne constitue pas une preuve d'identité, et la redirection ne garantit pas que le contrôleur a appliqué la bonne politique.
L'accès basé sur l'identité modifie ce parcours. La question opérationnelle essentielle devient de savoir qui émet, maintient et révoque les identifiants d'accès, plutôt que de savoir qui modifie le portail captif.
Règle d'achat : Choisissez le modèle dont votre équipe peut diagnostiquer la défaillance et assurer la restauration, et non celui qui présente la plus longue liste de fonctionnalités.
Avant de sélectionner un logiciel de portail captif, notez :
- Vos sites : Identifiez les politiques partagées et les véritables exceptions locales.
- Vos contrôleurs : Enregistrez les modèles, les firmwares et les modalités de gestion.
- Votre responsable du support : Désignez la personne qui répond lorsque les visiteurs peuvent s'associer au réseau mais ne peuvent pas se connecter en ligne.
Là où un portail captif vous laisse exposé
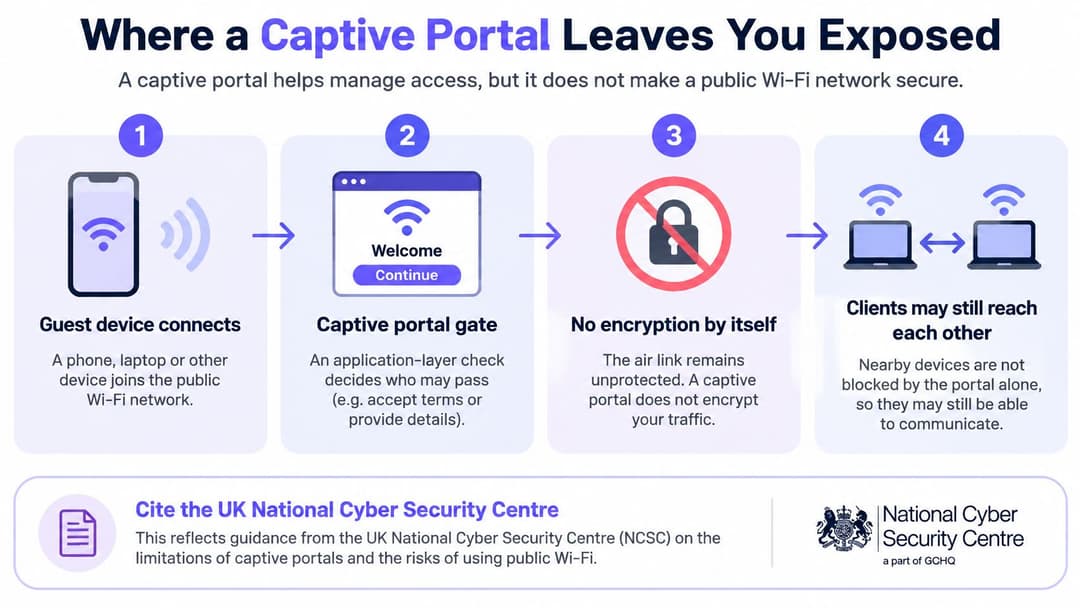
Un portail captif est une passerelle de couche application, pas un mécanisme de chiffrement. Il décide si une session peut se poursuivre. Il ne protège pas, à lui seul, la liaison radio et n'empêche pas les clients voisins de communiquer.
Le guide du WiFi intelligent de Purple met en avant l'avertissement du National Cyber Security Centre du Royaume-Uni, selon lequel le WiFi public avec portail captif peut exposer des postes de travail à assurance privilégiée via un chemin non sécurisé vers un service d'authentification local. Ces équipements nécessitent des contrôles compensatoires, et non la présomption que la réalisation d'une connexion rend la liaison sûre.
Restreindre l'accès avant de demander l'identité
Construire le parcours d'accès de manière délibérée :
Créez un VLAN restreint avant authentification. Placez les équipements non authentifiés dans un espace n'offrant aucun accès aux réseaux opérationnels. Ne les isolez pas sur un segment visiteurs général en vous reposant uniquement sur la redirection du navigateur.
Autorisez uniquement les dépendances d'accueil. Autorisez le DHCP, le DNS contrôlé et le point de terminaison du portail, ainsi que les dépendances strictement nécessaires au flux d'authentification choisi. Des exceptions trop larges dans le jardin captif (walled garden) peuvent involontairement fournir un accès Internet utile avant l'autorisation.
Authentifiez via le service prévu. Utilisez le portail ou le fournisseur d'identité adapté au visiteur. Vérifiez qu'une connexion échouée ou abandonnée laisse l'équipement dans un état restreint.
Appliquez la politique autorisée. Basculez la session vers le rôle VLAN attribué ou son équivalent, avec des règles de pare-feu explicites et une isolation des clients si nécessaire. Une authentification réussie ne doit pas accorder par défaut l'accès aux systèmes internes.
Enregistrez la transition. Journalisez le résultat de l'authentification, l'identifiant de la session et la politique attribuée. Ces enregistrements doivent permettre à un administrateur de faire la différence entre un échec de connexion et un échec d'application de la politique par le contrôleur.
L'erreur courante consiste à tester uniquement si le portail captif s'affiche. Une page fonctionnant parfaitement peut se situer devant un réseau de pré-authentification qui accède encore aux imprimantes, aux sous-réseaux du personnel ou à l'administration du contrôleur.
Tester le parcours qu'utiliserait un attaquant
Utilisez un nouveau client sans autorisation mémorisée. Tentez de vous connecter à des services internes représentatifs avant la connexion, après un échec de connexion et après l'expiration de la session ; testez séparément les appareils invités adjacents.
Pour un MSP qui étudie les risques d'interception parallèlement à ces vérifications, les stratégies de prévention MITM pour les MSP de la surveillance GoSafe Dark Web constituent une ressource d'examen complémentaire. Conservez cet examen séparé des preuves que votre propre pare-feu et votre contrôleur appliquent l'isolation.
Le critère d'acceptation est univoque : un invité non authentifié ne doit pas accéder au sous-réseau du personnel, aux imprimantes ou à l'interface de gestion. Si c'est le cas, interrompez le déploiement et corrigez la politique d'accès.
Comparaison du chiffrement et des contrôles d'identité
Le chiffrement et l'identité répondent à des questions différentes. Le chiffrement protège la communication sur la liaison sans fil ; l'identité établit quelle personne, quel compte ou quel appareil doit obtenir l'accès. Un parcours de connexion pratique peut très bien ne remplir ni l'un ni l'autre de ces rôles.
La vue d'ensemble de la sécurité du WiFi public par SQ Magazine s'appuie sur la distinction faite par Jisc entre OWE, qui chiffre les trames radio sans authentification de l'utilisateur, et WPA3-Enterprise pour l'authentification d'entreprise. Utilisez cette distinction lorsque vous comparez les options, plutôt que de traiter chaque méthode de connexion comme un contrôle de sécurité équivalent.
Contrôles de chiffrement et d'identité par option d'accès
| Option d'accès | Chiffre la liaison sans fil | Identifie l'utilisateur | Identifiants du navigateur exposés |
|---|---|---|---|
| Portail de redirection simple | Non | Non | Non |
| Portail sur WiFi ouvert avec OWE | Oui, chiffrement par utilisateur | Non | Non pour la simple redirection |
| WPA3-Enterprise avec 802.1X | Oui | Oui, par utilisateur ou appareil | Non |
| Passpoint ou OpenRoaming | Oui | Oui, via le fournisseur d'identité | Non lors de l'authentification réseau automatique |
| Portail avec e-mail ou connexion via les réseaux sociaux | Uniquement si le WLAN sous-jacent fournit le chiffrement | Partiellement, selon la vérification | Oui, si un mot de passe de fournisseur d'identité est saisi |
Un portail simple par clic offre un parcours rapide, mais l'acceptation des conditions ne permet pas d'établir qui détient l'appareil. OWE ajoute de la confidentialité sans combler cette lacune d'identification.
WPA3-Enterprise avec 802.1X prend en charge l'accès lié à une personne ou à un appareil. Sa valeur dépend d'une authentification correctement configurée, de la validation d'un serveur de confiance et du cycle de vie des identifiants ou des certificats.
Passpoint et OpenRoaming prennent en charge la connexion basée sur l'identité via un fournisseur. L'inscription initiale nécessite toujours un examen attentif, même si les connexions ultérieures ne requièrent pas d'identifiants dans le navigateur.
La capture d'e-mails ne garantit pas nécessairement une identité vérifiée. Pour la connexion via les réseaux sociaux, faites la distinction entre une redirection légitime vers le fournisseur et un portail qui demande aux visiteurs de saisir le mot de passe de leur fournisseur dans le formulaire propre au lieu. Refusez toute collecte inutile de mots de passe.
Mesurer l'application des règles ainsi que la commodité
Utilisez la même combinaison de clients et les mêmes conditions réseau pour comparer les fournisseurs. Intégrez des appareils plus anciens et testez les arrivées simultanées, et pas seulement l'ordinateur portable d'un administrateur sur un réseau vide.
- Temps d'accès médian : mesurez de l'association à l'accès autorisé au plan de données, et pas seulement le rendu de la page.
- Taux d'échec d'authentification : séparez l'abandon de l'utilisateur, le rejet d'identité et les erreurs du contrôleur.
- Succès de la réauthentification en roaming : déplacez-vous entre les points d'accès tout en maintenant une session active.
- Isolation pré-authentification : vérifiez les chemins bloqués, y compris les familles d'adresses alternatives.
- Latence d'application des politiques : vérifiez la rapidité avec laquelle le contrôleur applique un nouveau rôle en cas de demandes simultanées.
Utilisez le guide de sécurité WiFi enterprise pour cadrer l'examen global de l'architecture, puis exigez des preuves d'un projet pilote pour votre propre parc.
Une connexion par navigateur sécurisée à la page de connexion ne remplace pas le chiffrement et les contrôles d'identité sur la connexion sans fil.
Passpoint et OpenRoaming pour les visiteurs réguliers
Un visiteur régulier ne devrait pas avoir à répéter le même parcours sur son navigateur lors de chaque visite. Passpoint permet à un appareil compatible et configuré de détecter automatiquement un réseau approprié et de s'y authentifier. OpenRoaming étend cette approche via une identité fédérée à travers les réseaux participants.
L'avantage ne se limite pas à une réduction des clics. Vous pouvez proposer une politique d'accès réutilisable sans former les visiteurs à saisir leurs identifiants sur la page qui s'affiche après la connexion au WiFi. La vue d'ensemble du WiFi public de Boldyn renforce la distinction sous-jacente : une plus grande capacité de connectivité ne résout pas un onboarding faible, la segmentation ou les exceptions liées aux équipements obsolètes.
Nos méthodes de connexion au WiFi invité sont le portail captifPasspoint et l'application Purple. Engage inclut toutes les fonctionnalités de Capture, ainsi que des parcours d'accès personnalisés, des communications personnalisées, des analyses avancées du WiFi, des intégrations complètes, Passpoint et l'authentification par profil, ainsi que des options de service entièrement géré. Évaluez ces capacités par rapport à un parcours de visiteur régulier défini, et non comme des étiquettes de forfait interchangeables.
Vérifier l'intégration du contrôleur
Notre plateforme indépendante du matériel fonctionne sur les points d'accès que les sites possèdent déjà. La compatibilité repose toujours sur le support par le contrôleur de la RADIUS, du changement d'autorisation et du walled garden.
- RADIUS : vérifiez les échanges d'authentification et de comptabilité, y compris les attributs de politique que votre contrôleur honore.
- Changement d'autorisation : testez si une session active peut être déconnectée ou se voir attribuer une politique révisée. Une modification de l'annuaire n'est utile que si l'application suit.
- Jardin captif : autorisez les dépendances d'inscription et d'authentification sans permettre une navigation non liée avant l'autorisation.
Pour les déploiements destinés au personnel, ajoutez Entra ID, Google Workspace et Okta sur la liste de contrôle d'intégration lorsque cela s'avère pertinent. Vérifiez le provisionnement et la révocation pour la source d'identité choisie, y compris pour les utilisateurs désactivés, les membres retirés du groupe et les appareils déjà connectés.
Notre Passpoint vue d'ensemble constitue un point de départ utile pour définir le parcours de connexion. La preuve repose toujours sur la réussite d'un test d'inscription, de visite ultérieure et de révocabilité sur votre contrôleur.
Conserver une solution de repli réfléchie
Certains visiteurs ne disposeront pas d'un profil ou d'un appareil compatible. Proposez une alternative de portail clairement identifiée avec sa propre politique invités, plutôt que d'affaiblir le réseau basé sur l'identité pour accommoder chaque exception.
Par exemple, un hôtel peut proposer une reconnexion automatique aux clients fidèles inscrits tout en orientant les nouveaux visiteurs vers un court parcours d'accueil. Les équipements de conférence et les appareils plus anciens nécessitent une procédure d'assistance explicite, et non un mot de passe partagé non documenté.
Avant de vous engager, confirmez la prise en charge du contrôleur, testez le jardin d'enfants (walled garden) et essayez un compte révoqué. Incluez des redémarrages de contrôleur et des inscriptions interrompues afin que le personnel de réception sache quoi faire lorsque la connexion automatique ne s'effectue pas.
Confidentialité, consentement et analyses selon les règles du Royaume-Uni
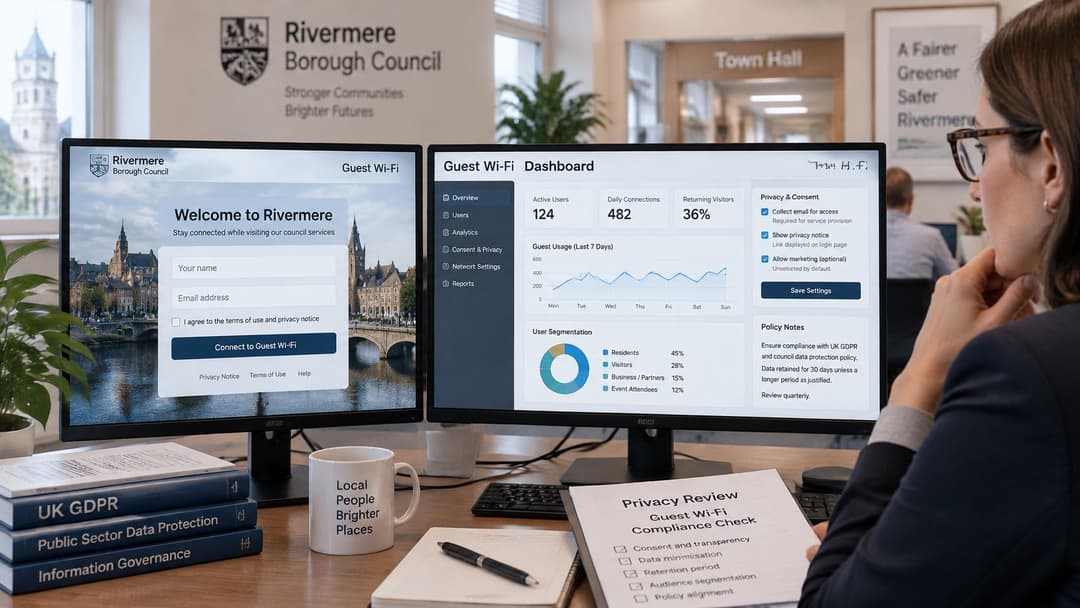
Une municipalité qui mesure l'utilisation du WiFi et la fréquentation du centre-ville peut surveiller systématiquement une zone accessible au public, ce qui peut nécessiter une analyse d'impact relative à la protection des données, comme l'explique le guide d'achat public du WiFi pour les municipalités. Ce guide souligne également la nécessité de séparer le consentement marketing PECR de l'acceptation du service.
Ne confondez pas le bouton d'accès à Internet avec l'autorisation marketing. Lorsque le consentement est requis, présentez un choix séparé et facultatif qui n'est pas précoché, et permettez au visiteur de comprendre quelles communications il accepte de recevoir.
Attribuer une finalité définie à chaque champ
Appliquez ces règles avant de connecter le portail à un CRM :
Historiques de connectivité : Distinguez l'acceptation des conditions et la durée des sessions des informations de profil facultatives. Documentez la base légale pour chaque finalité de traitement plutôt que de tout qualifier de consentement.
Informations marketing facultatives : Séparez le consentement au marketing par e-mail de l'authentification. Une adresse e-mail requise pour un flux d'accès ne constitue pas automatiquement une autorisation d'envoyer des offres promotionnelles, et une destination CRM ne suffit pas en soi à établir une base légale.
Mesure anonyme ou agrégée : Privilégiez ces méthodes lorsqu'elles répondent à la question opérationnelle. Ne partez pas du principe que la suppression d'un nom rend l'historique des visites récurrentes anonyme.
Conservation par finalité : Consignez par écrit la durée pendant laquelle chaque champ est nécessaire et configurez la suppression en conséquence. Incluez les exportations, les sauvegardes et les systèmes marketing connectés dans cet examen.
Droits et responsabilités des fournisseurs : Attribuez la responsabilité des demandes d'accès, de rectification et de suppression. Documentez quel fournisseur traite quels enregistrements et comment les demandes parviennent aux systèmes en aval.
Notre portail envoie des KPI hebdomadaires couvrant l'utilisation du WiFi, y compris la démographie des utilisateurs. Lors de l'évaluation, déterminez si les données démographiques sont agrégées, quels champs sources les alimentent et quelles commandes de collecte ou de rapport sont disponibles.
Utilisez nos conseils sur la confidentialité des données des WiFi invités en parallèle de l'évaluation de votre équipe chargée de la confidentialité. Un paramètre produit ne remplace pas une décision documentée sur la nécessité et la proportionnalité.
Test visiteur : Expliquez, en une phrase, pourquoi vous collectez chaque champ et ce qui se passe si le visiteur refuse.
Si cette explication nécessite une longue justification, supprimez le champ ou repensez le parcours. L'accès public ne doit pas devenir un prétexte pour constituer un historique comportemental identifiable auquel les visiteurs ne s'attendraient pas raisonnablement.
Exigences sectorielles pour l'hôtellerie, le commerce de détail et les bureaux
Trouvez votre type d'établissement, testez d'abord la colonne indispensable, puis évaluez les risques de la colonne à surveiller pendant le pilote. Les fonctionnalités secondaires doivent mériter leur place en résolvant un problème opérationnel.
Exigences du portail par type d'établissement
| Type d'établissement | Indispensable | Un plus appréciable | Points d'attention |
|---|---|---|---|
| Hôtels | Portail personnalisable, itinérance pour les clients réguliers, réseaux séparés pour les visiteurs et le personnel | Portails captifs multilingues | Équipements anciens ne pouvant pas exécuter les normes de sécurité modernes |
| Bars et restaurants | Connexion rapide ou via réseaux sociaux, sessions limitées dans le temps | Collecte CRM avec consentement (opt-in) | Limites de session susceptibles de frustrer les habitués |
| Commerces et centres commerciaux | Analyse de la fréquentation avec le consentement approprié | Parcours marketing selon la fréquence des visites | Analyses dépassant le cadre du consentement accordé |
| Pôles de transport | Connexion rapide pour les sessions courtes, pages multilingues | Passpoint pour les usagers réguliers | Basculement d'un point d'accès à un autre lors des pics d'affluence |
| Bureaux d'entreprise | Accès du personnel par 802.1X ou certificat, portail visiteur séparé | Synchronisation de l'annuaire et révocation immédiate | Mots de passe du personnel saisis sur le portail visiteur |
| Établissements de santé | Isolation avant authentification et réseaux médicaux segmentés | Analyses relatives aux visiteurs séparées des données médicales | Tout accès reliant un portail ouvert aux systèmes médicaux |
Les hôtels ont besoin d'un parcours d'intégration reconnaissable et d'un déplacement fluide entre les chambres et les espaces communs. Les bars et restaurants doivent donner la priorité aux parcours d'accès courts et éviter les expirations de session qui interrompent régulièrement les clients habituels.
Les équipes de la vente au détail doivent s'accorder sur la signification de leurs mesures de fréquentation avant de lancer des parcours marketing. Les opérateurs de transport doivent tester des clients en déplacement et des visites courtes, et non uniquement des connexions immobiles à côté d'un point d'accès.
Adapter le parcours à l'utilisateur
Notre forfait Connect comprend un portail captif sécurisé et des pages d'accueil personnalisées à vos couleurs en 25 langues prises en charge. La présentation multilingue est particulièrement utile pour les hôtels et les lieux de transport, à condition que les conditions générales et les informations de confidentialité restent également compréhensibles.
Notre portail peut utiliser le logo, les couleurs et les options de connexion de l'établissement. Cela rend la page reconnaissable, mais le personnel ne doit jamais présenter l'image de marque comme la preuve qu'un réseau est authentique.
Les bureaux ont besoin d'un processus d'authentification du personnel qui ne dirige pas les employés vers un formulaire visiteur. Les opérateurs de santé doivent considérer tout service clinique accessible depuis le parcours invité comme un pilote échoué, quel que soit le niveau de performance du parcours visiteur.
Utiliser des scénarios pour arbitrer les priorités concurrentes
Prenons l'exemple d'un hôtel hypothétique doté d'un centre de d'affaires. La colonne des prérequis indispensables oriente la décision : testez l'itinérance entre la chambre et la salle de conférence, la séparation du personnel et les arrivées simultanées de visiteurs avant de choisir des options marketing complémentaires. Soumettez les équipements de présentation plus anciens au processus de secours.
Pour un centre commercial hypothétique comprenant plusieurs enseignes indépendantes, la colonne des points de vigilance mérite une attention particulière. Déterminez si les locataires reçoivent des rapports agrégés ou des contacts identifiables, établissez la finalité autorisée pour chaque transfert et vérifiez que le refus des communications marketing n'empêche pas l'accès de base.
Choisir le bon modèle de portail pour votre établissement
Choisissez un logiciel de portail captif en fonction du trafic le plus à risque sur le site, et non de l'apparence de son portail captif. Utilisez les exigences de votre établissement pour définir vos critères de rejet avant de comparer les offres.
Un établissement sur un seul site disposant d'un contrôleur adapté et de besoins simples en matière d'accès invité peut débuter directement sur le contrôleur. Une chaîne nécessitant des parcours homogènes et une collecte CRM consentie aura tout intérêt à opter pour le cloud hébergé. Les équipements gérés du personnel exigent un accès basé sur l'identité en parallèle d'un service visiteur distinct ; les environnements cliniques et de paiement doivent définir les limites de leur réseau avant toute personnalisation du portail.
Comparer l'engagement commercial
Nos offres WiFi invité WiFi sont Connect, Capture et Engage. Capture ajoute la collecte de données first-party, l'intégration CRM, des analyses détaillées, des informations comportementales, la vérification des e-mails et le support aux fonctionnalités de Connect.
Offres et tarifs du WiFi invité
| Offre | Coût | Essai gratuit | Idéal pour |
|---|---|---|---|
| Connect | Gratuit | Offre gratuite permanente, pas un essai limité dans le temps | WiFi invité d'entrée de gamme |
| Capture | Personnalisé selon vos besoins | 30 jours | Capture d'invités avec données consenties |
| Engage | Personnalisé selon vos besoins | 30 jours | Parcours marketing et Passpoint |
| WiFi du personnel et xPSK | Tarif sur devis selon le portefeuille, les points d'accès et les besoins du fournisseur d'identités | À confirmer dans la proposition | Appareils gérés du personnel et accès basé sur l'identité |
À l'issue de la période d'essai de Capture ou Engage, vous pouvez poursuivre avec la formule choisie ou passer à Connect. Prenez en compte l'effort d'intégration, la responsabilité opérationnelle et les procédures de restauration dans votre décision, et pas seulement l'abonnement.
Associer des dates et des preuves au projet pilote
Avant de commencer, listez vos sites, modèles de contrôleurs, versions de firmware, fournisseurs d'identités et champs de données proposés. Attribuez un responsable désigné ainsi qu'une date précise à chaque test de recette.
- Avant la configuration : enregistrez les limites du réseau existant et convenez des destinations interdites.
- Lors de l'activation du pilote : testez l'isolation pré-authentification et chaque méthode de connexion prévue.
- Pendant une période de demande représentative : capturez le temps d'accès, les échecs, les résultats de roaming et le comportement d'application des politiques.
- Avant la validation : testez les restrictions de jardin captif, révoquez un compte actif et vérifiez les journaux résultants.
- Avant la fin de l'essai : examinez chaque champ collecté à l'aide du test visiteur et documentez le forfait sélectionné.
Conservez les captures d'écran des paramètres, les journaux d'authentification et les résultats des tests ensemble afin qu'un autre administrateur puisse reproduire le résultat. Consignez explicitement les exceptions non résolues plutôt que de les masquer dans un e-mail d'approbation général.
Confirmez l'isolation avant le passage en production. Si la connexion réussit mais qu'une mauvaise politique réseau s'applique ensuite, le portail n'est pas prêt pour les visiteurs.
Purple propose des portails captifs pour les visiteurs, un accès basé sur l'identité et le WiFi du personnel WiFi sur une plateforme cloud unique. Consultez Purple pour évaluer le modèle d'accès le mieux adapté à vos contrôleurs et planifier un essai axé sur l'isolation, l'authentification, la révocation et le consentement, et pas seulement sur la conception de la page d'accueil.